Az Ardent Health Services ellen nemrégiben elkövetett zsarolóvírus-támadás aggodalomra adott okot az egészségügyi intézmények kifinomult e-mail-támadásokkal szembeni sebezhetőségével kapcsolatban. Ez az esemény kiemeli, hogy mennyire fontos a megbízható e-mail biztonsági rendszer kialakítása, amely képes megvédeni az érzékeny betegadatokat és fenntartani az egészségügyi szolgáltatások zavartalanságát.
Az incidens, annak hatása és a válaszlépések
Az Ardent Health Services súlyos fennakadással szembesült egy zsarolóvírus-támadás miatt, amely veszélyeztette az IT rendszereit. Ez az incidens késésekhez vezetett a betegellátási szolgáltatásokban, rávilágított az egészségügyi IT infrastruktúra sebezhetőségére, és rávilágított az egészségügyi ágazatban az elégtelen e-mail biztonsági intézkedések súlyos következményeire.
A támadásra válaszul az Ardent Health Services azonnali lépéseket tett a jogsértés megfékezésére és a betegadatok védelmére. A szervezet fáradhatatlanul dolgozott a magánadatokat tároló rendszereinek helyreállításán, és nyíltan kommunikált a betegekkel és az érdekeltekkel a helyzetről és a meghozott intézkedésekről.
A zavaró események sorozata élesen emlékeztet arra, hogy a digitális korban az egészségügyi szolgáltatók nemcsak a fizikai egészség gondozói, hanem a kritikus adatok őrzői is.
Ransomware megértése: A Persistent Threat
A zsarolóprogram-támadások, amelyek során a rosszindulatú szoftverek titkosítják az adatokat, és azok kiadásáért pénzt követelnek, nem újdonságok az egészségügyi ágazatban. Ezek a támadások különösen károsak ezen a területen, mivel a kritikus szolgáltatások leállásához vezethetnek, veszélyeztetve a betegbiztonságot és a titoktartást.
A zsarolóprogramok gyakran adathalász e-maileken keresztül szivárognak be a rendszerekbe, és kizárják a jogos felhasználókat. Az ilyen típusú e-mailes támadások az idők során egyre kifinomultabbá váltak, így az IT biztonsági csapatok számára állandó kihívást jelentenek.
A digitális biztonsági hiányosságok mintája az egészségügyben
Ardent megpróbáltatásai nem egyedi esetek. 2017-ben a WannaCry-támadás az Egyesült Királyság Nemzeti Egészségügyi Szolgálatát érintette, széles körű fennakadásokat okozva. Hasonlóképpen, az Universal Health Services, az Egyesült Államok egyik legnagyobb egészségügyi szolgáltatója 2020-ban hatalmas zsarolóvírus-támadást szenvedett el, ami hetekig tartó technikai fennakadásokat okozott.
2021-ben pedig a Scripps Health egy zsarolóvírus-támadással szembesült, amely jelentős késedelmeket okozott a betegellátásban és pénzügyi veszteségeket okozott. Ezek az incidensek, akárcsak az Ardenté, az egészségügyi ágazatban az eszkalálódó kiberfenyegetések aggasztó tendenciáját illusztrálják.
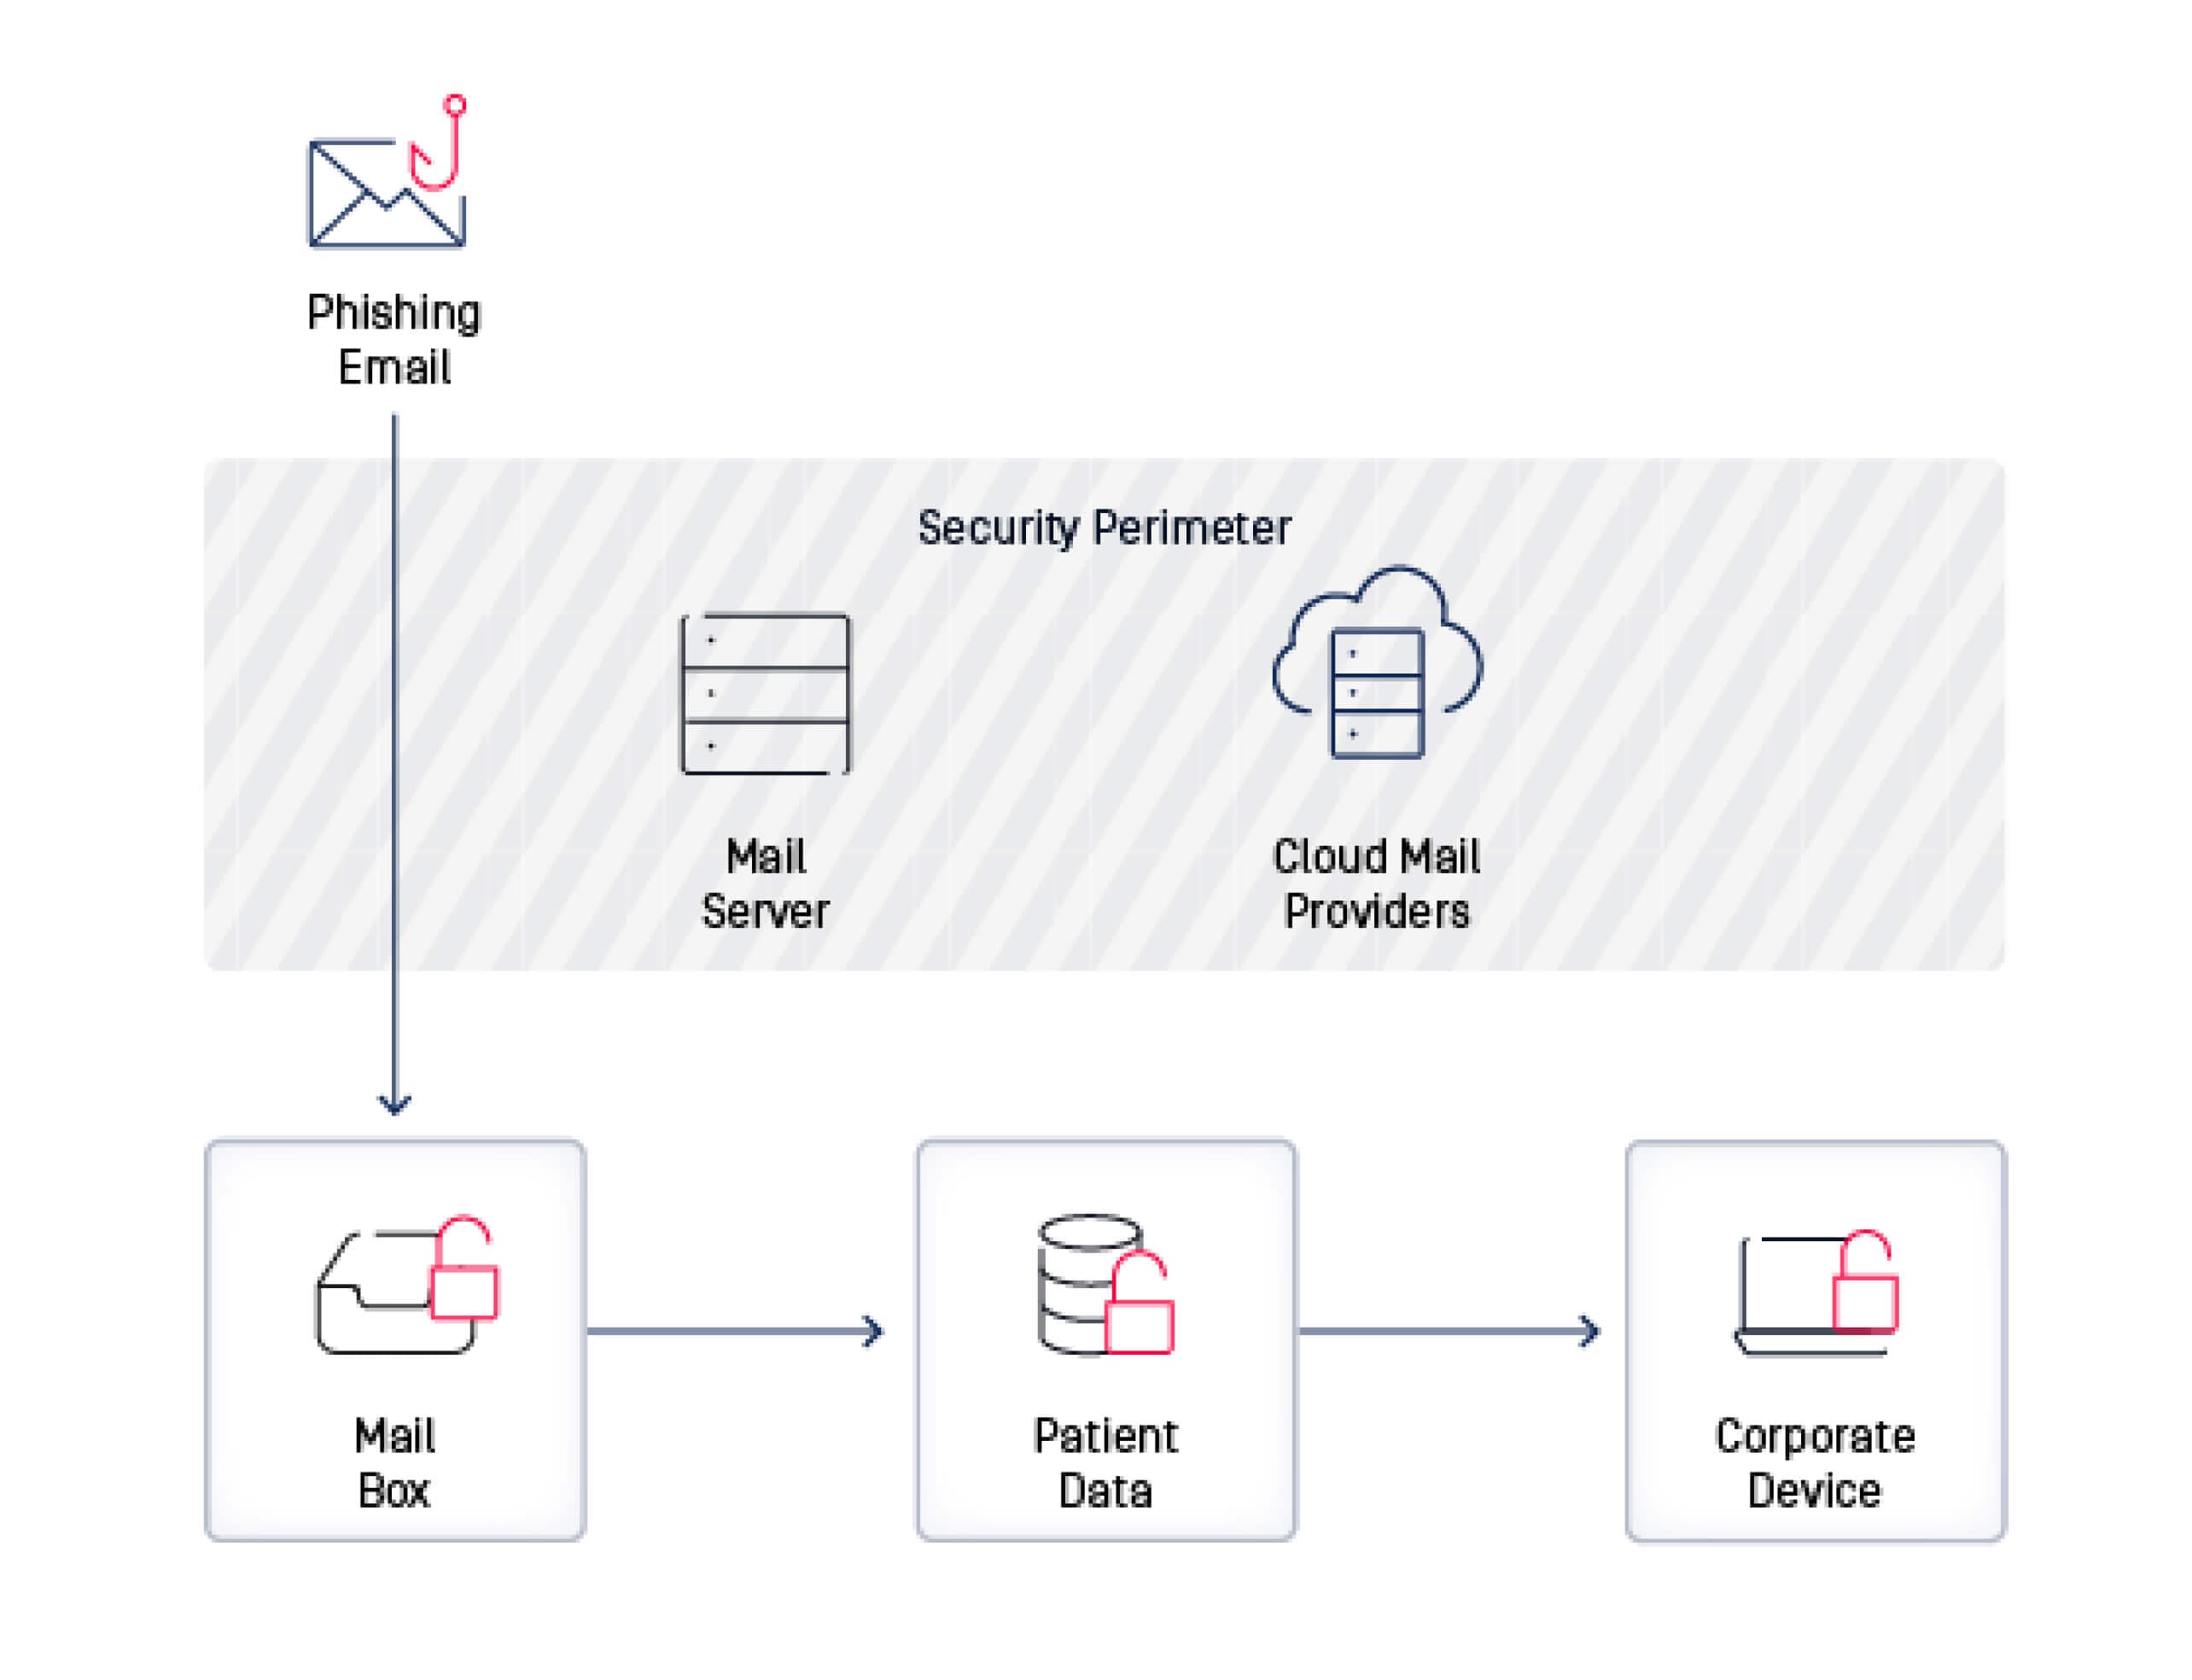
Fejlett Email Security Egészséges biztonsági pozíciót biztosít
Az egészségügyi szolgáltatókra olyan szigorú előírások vonatkoznak, mint a HIPAA, amely előírja a betegadatok védelmét. A zsarolóvírus-támadások ezen előírások megsértéséhez vezethetnek, ami jogi és pénzügyi következményekkel járhat.
Az Ardent Health Services ellen elkövetett zsarolóvírus-támadás bebizonyította, hogy a rendszerbe épített e-mail-biztonsági megoldások nem elegendőek a betegadatok védelméhez és az egészségügyi szolgáltatások rendelkezésre állásának biztosításához. Szükség volt egy olyan fejlett e-mail-biztonsági megoldásra, amely a zero-trust alkalmazza, vagyis egyetlen e-mailt vagy mellékletet sem tekint megbízhatónak.
Védekezés a zsarolóprogramok ellen proaktív védelmi réteggel
Az egészségügyi ágazat számára a valós idejű adathalászat elleni megoldás bevezetése, amelyet a OPSWAT Metadefender Email Security nem csupán előnyös, hanem elengedhetetlen.
Az adathalász-támadások, különösen az egészségügyi ágazatot célzó támadások, úgy fejlődtek ki, hogy megkerüljék a natív biztonsági intézkedéseket, még a Microsoft 365 biztonsági intézkedéseit is. Kihasználják a szociális mérnöki kockázatokat, fejlett URL-elrejtési technikákat alkalmaznak, és hitelesítő adatok begyűjtésével foglalkoznak, amelyek mind jelentős veszélyt jelentenek az egészségügyi adatok integritására és a szolgáltatások folyamatosságára.
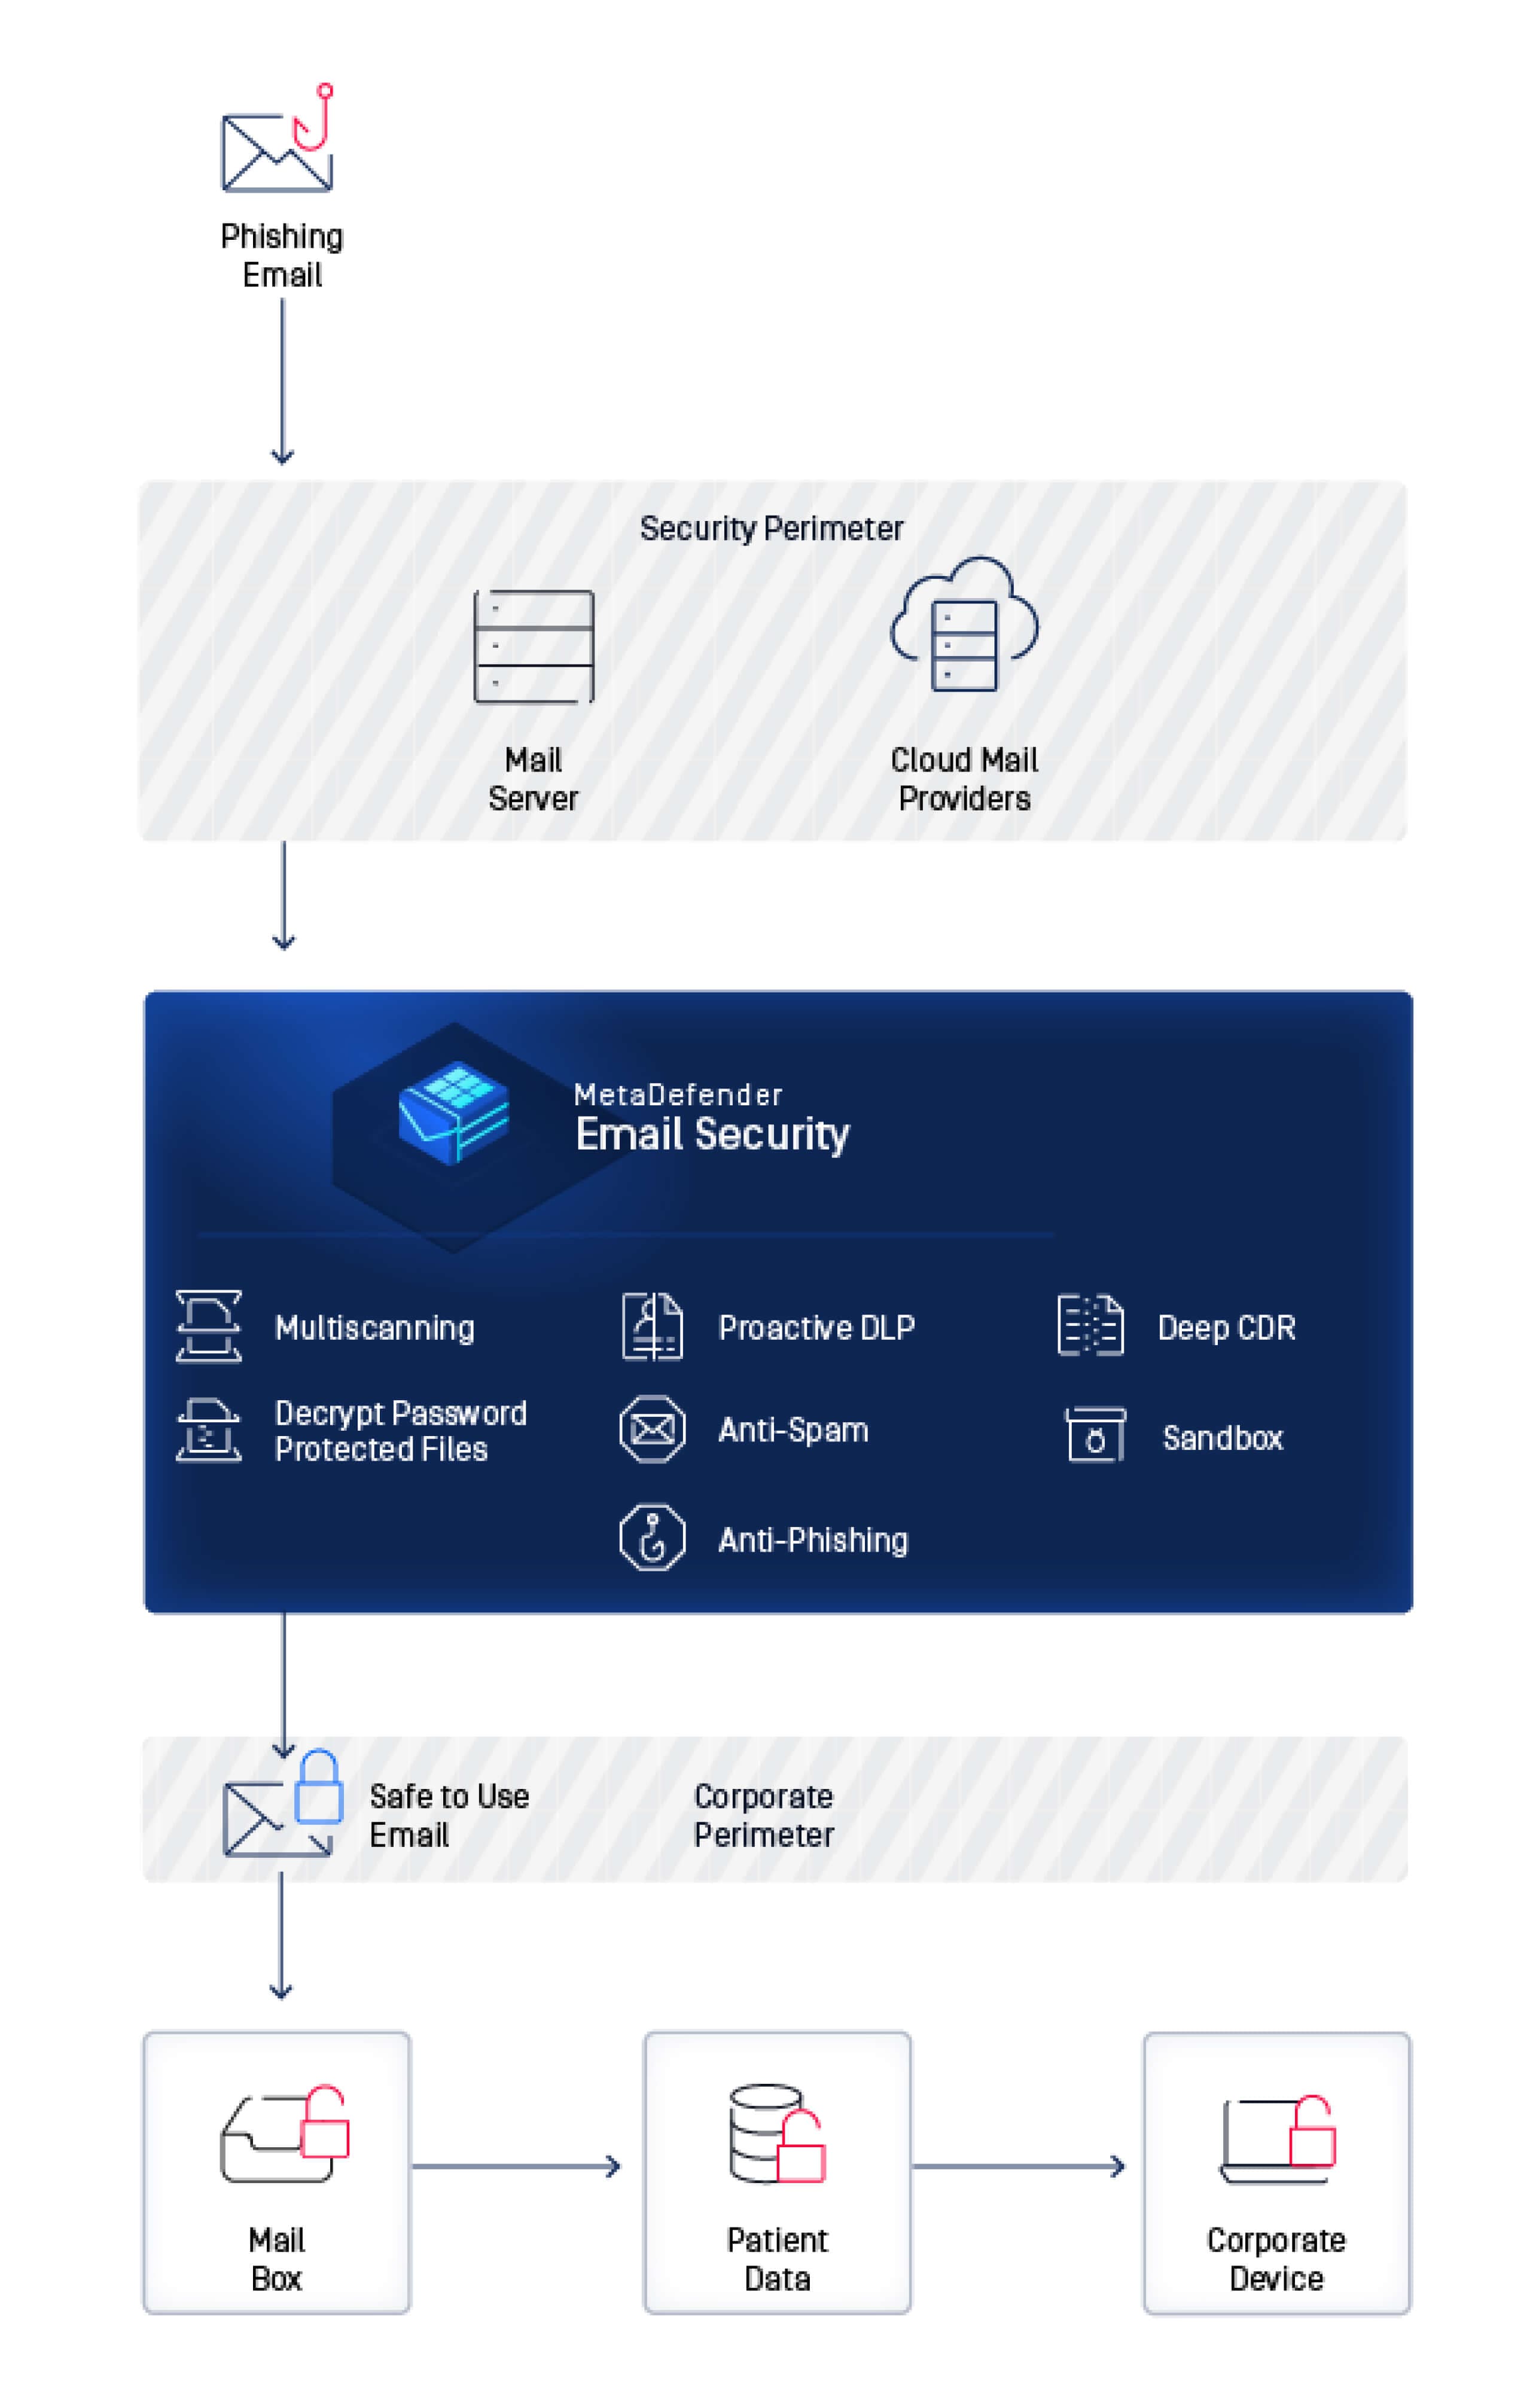
MetaDefender Email Security a modern adathalász-támadások lopakodó jellegének kiküszöbölésére kifejlesztett, valós idejű adathalászat elleni technológiával felel meg a kihívásnak. Többrétegű észlelést alkalmaz, amely fejlett heurisztikát és gépi tanulási algoritmusokat integrál. Ezek a nagy teljesítményű eszközök együttesen működnek együtt, hogy felismerjék és megállítsák az adathalász kísérleteket, mielőtt azok veszélyeztetnék a rendszereket.
A MetaDefender Email Security egyik kiemelkedő jellemzője a Time-of-Click elemzés, amely több mint 30 olyan online forrásból származó hivatkozással ellenőrzi a linkek hírnevét, amelyek archiválták a fenyegető szereplők által használt domaineket.
MetaDefender 99,98%-os felismerési arányt biztosít mind a spam, mind az adathalász támadások esetében, ami kritikus egy olyan környezetben, ahol egyetlen adathalász támadás is sikeres zsarolóprogram-támadáshoz vezethet.
az OPSWAT megoldáscsomagja emellett magában foglalja a Multiscanninget, amely több mint 30 rosszindulatú szoftverek elleni motort, valamint a QR-kódok beolvasását és újraírását, amelyek az adathalász technikák fejlődő módszereit kezelik. A QR-kódok átírásával az OPSWAT biztosítja, hogy még az adathalászat ezen újabb szemszögét is ártalmatlanná tegye.
Összefoglalva
Az Ardent Health Services elleni zsarolóvírus-támadás kritikus emlékeztető az egészségügyi ágazatot fenyegető állandó e-mail fenyegetésekről. Rávilágít a robusztus kiberbiztonsági intézkedések szükségességére és az olyan zéró bizalmi megoldások, mint az OPSWAT Metadefender Email Security szükségességére a hasonló incidensek megelőzése érdekében.
Mivel az egészségügyi ágazat továbbra is a kiberbiztonság kihívásaival küzd, az átfogó, technológia-alapú stratégiák elfogadása alapvető fontosságú lesz a betegadatok védelmében és a kritikus egészségügyi szolgáltatások folyamatosságának biztosításában.
Tudja meg, hogy az OPSWAT Metadefender Email Security hogyan erősítheti meg az e-mail biztonságát, és hogyan védheti meg egészségügyi intézményét az adathalászat és a zsarolóvírusok ellen.
Készen áll arra, hogy maximalizálja az M365 biztonsági helyzetét?
Itt az ideje, hogy fontolóra vegye a következő lépést a MetaDefender for Microsoft 365-tel, amely a fenti biztonsági hiányosságokat kiküszöbölő, fejlett funkciók átfogó csomagját kínálja.