Mivel egy szervezetben egy felhasználó egyetlen rossz kattintása is vezethet adatvesztéshez, pénzügyi veszteséghez vagy hírnévkárosodáshoz, a rendszeres e-mail biztonsági értékelések elengedhetetlenek.
Mivel azonban az e-mail támadási kockázatok rendszeresen észrevétlenek maradnak a natív e-mail biztonsági megoldások használatával, az OPSWAT egy korszerű e-mail kockázatértékelést tervezett, amely segít kiszűrni a szervezet e-mail rendszerén belüli e-mail fenyegetéseket, amelyekről már azelőtt gondoskodni kellett volna, mielőtt azok belépnek.
Mit fedez fel az OPSWAT e-mail kockázatértékelés
OPSWATa piacvezető fejlett fenyegetésmegelőzési technológiával működő, gyors, átfogó és hatékony megközelítést kínáló, leleplező értékeléseket.
Az értékelés azonosítja az e-mailekben található összes potenciálisan káros adatot, és cselekvésre ösztönző jelentést készít, amelynek legfontosabb megállapításai a szervezet biztonsági helyzetében fennálló hiányosságokra vonatkoznak, többek között a következőkre:
- Adathalász támadások
- Zsarolóvírusok és rosszindulatú programok
- A biztonsági rések kihasználása
- Rosszindulatú makrók és fejlett rejtett fenyegetések
Ebben a cikkben a három legfontosabb okot mutatjuk be, amiért az OPSWAT e-mail kockázatértékelés elengedhetetlen minden olyan szervezet számára, amely komolyan gondolja az e-mail biztonság maximalizálását.
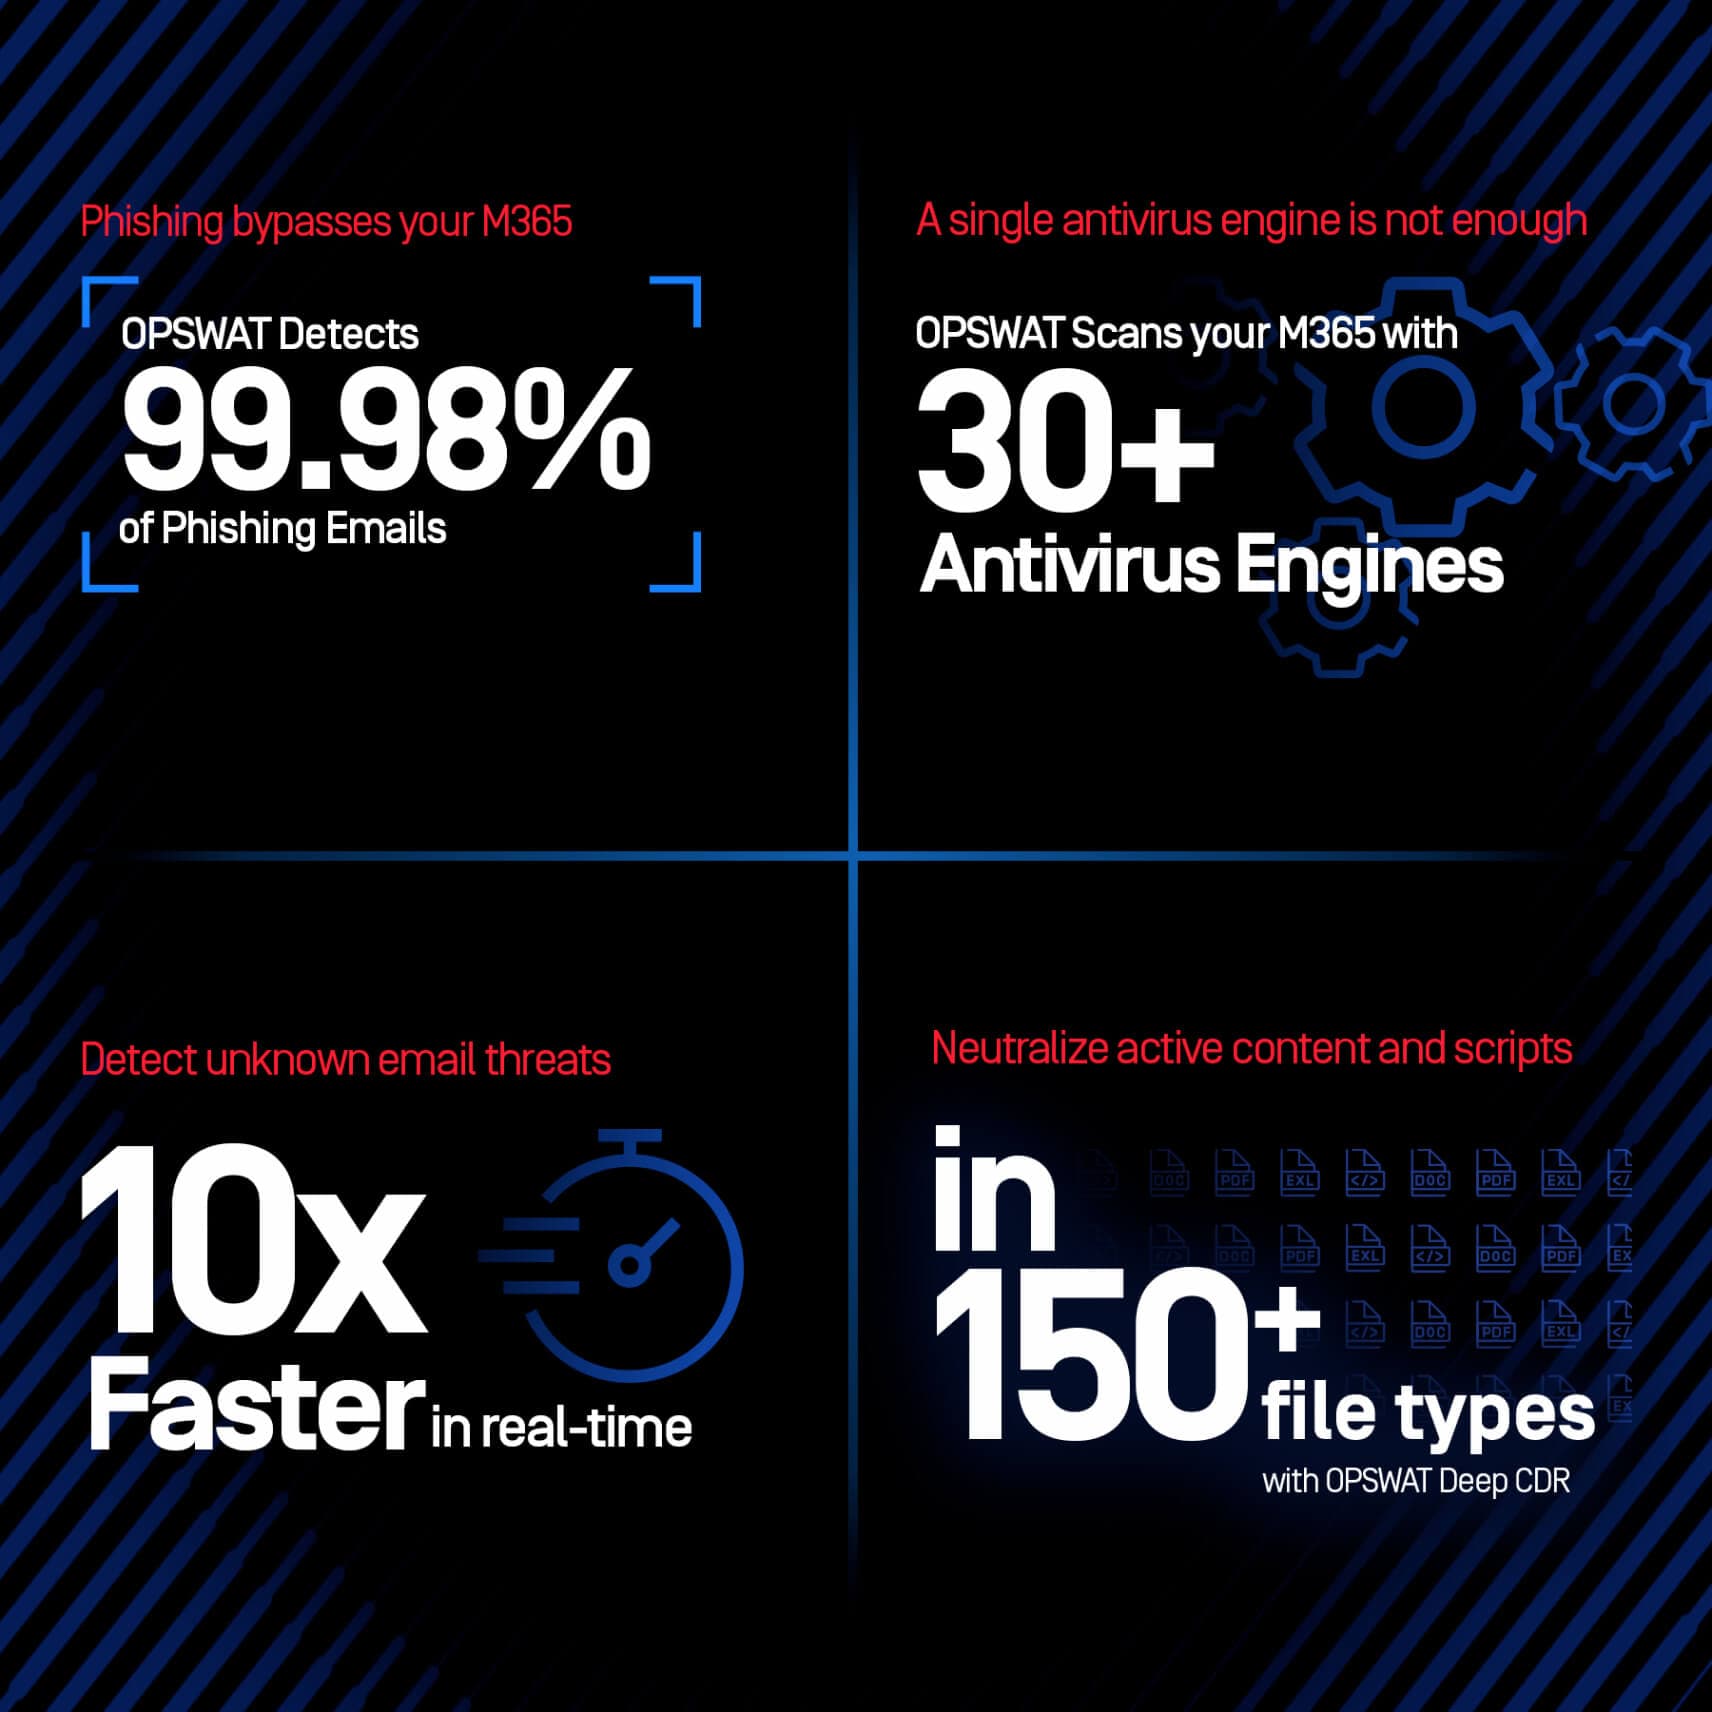
1. Proaktív biztonság
A Email Security hiányosságok azonosítása és megszüntetése
OPSWATAz átfogó értékelés nem csak a felderítésről szól, hanem a proaktív biztonság kihasználásáról is. Az értékelés hatékonyan rámutat az e-mail rendszerekben "a radar alatt" létező kritikus sebezhetőségekre, feltárva a potenciális fenyegetések típusát, amelyeket még azelőtt azonosítani és kezelni lehetne, mielőtt azok elérnék a felhasználót.
Sok népszerű e-mail biztonsági megoldás csak az adathalászat, a rosszindulatú programok és egyéb támadások észlelését végzi. Ez a korlátozott reaktív képesség csökkenti a hatékonyságot, mivel csak az ismert e-mail támadásokkal foglalkoznak.
Biztonsági rés 1: Az észlelést megkerülő adathalász fenyegetések
A kiberellenfelek egyre kifinomultabbá és kitérőbbé válnak. Ez jelentős kihívást jelent az olyan e-mail biztonsági megoldások számára, mint a Microsoft 365. A támadók gyakran megbízható tartományokat vagy URL-címeket használnak, ami megnehezíti a támadásaik nyomon követését és semlegesítését. Emellett a támadók egyre fejlettebb módszereket alkalmaznak, amelyek sikerük megakadályozásához valós idejű adathalászat elleni védekezést igényelnek.
Biztonsági rés 2: A felismerést megkerülő rosszindulatú támadások
A rosszindulatú programok támadásai, különösen a fejlett változatok, könnyedén megkerülhetik az egyetlen vírusirtó motort. Kizárólag a felismerésen alapuló mechanizmusokra hagyatkozni orosz rulettjáték lehet, különösen akkor, ha a fenyegetések átlagos felismerési aránya 45,4%. Az egyetlen rosszindulatú szoftvermotorra való támaszkodás kockázatos lehet, mivel a fejlett, e-mailben terjedő fenyegetések könnyedén kijátszhatják az egyes vírusirtó motorokat.
2. Zökkenőmentes elemzés
Zéró zavarok: az OPSWAT e-mail kockázatértékelésének egyik kiemelkedő jellemzője, hogy nem okoz fennakadást. Az értékelés zökkenőmentesen fut a háttérben, biztosítva, hogy a szervezet napi e-mail műveletei a szokásos módon folytatódjanak.
3. Gyors betekintés a maximalizáláshoz Email Security
Gyors eredmények: A kiberbiztonság világában a gyorsaság kulcsfontosságú. OPSWAT mindössze két héten belül használható felismeréseket nyújt.
Gyakorlatias ajánlások: Nem csupán a biztonsági hiányosságok feltárásáról van szó, hanem megoldások felkínálásáról is. A OPSWAT szakértelme és elemzései értékes információkat nyújtanak a potenciális hiányosságok azonosításához. Ezen felül a gyakorlatias ajánlások segítenek a feltárt problémák gyors megoldásában, biztosítva ezzel, hogy az e-mail rendszer biztonságos legyen és védelmet nyújtson a potenciális fenyegetésekkel szemben.
A védelem megerősítése: A gyors betekintésnek köszönhetően a szervezetek haladéktalanul intézkedéseket hozhatnak védelmük megerősítésére, biztosítva ezzel a robusztus e-mail-biztonsági állapotot.
A legfontosabb tudnivalók
Nézőpont: Az e-mail-biztonság nem csupán az adatok védelméről szól, hanem az üzletmenet folytonosságának biztosításáról is. A OPSWAT e-mail-kockázatértékelése megkérdőjelezi a hagyományos gondolkodásmódot, és a kizárólag észlelésre épülő megoldások által figyelmen kívül hagyott fenyegetések feltárásával a reaktív és statikus megközelítés helyett a proaktív megközelítést támogatja. Az értékelésből származó felbecsülhetetlen értékű betekintések és ajánlások birtokában a CISO-k, az IT-, a kiberbiztonsági és a kockázatkezelési vezetők úgy alakíthatják e-mail-biztonsági stratégiáikat, hogy azok a fenyegetések proaktív azonosítására és enyhítésére helyezzék a hangsúlyt.
Tevékenység: A fenyegetések és a rendelkezésre álló védelmi intézkedések egyértelmű megértése után a szervezetek felelőssége, hogy cselekedjenek.
Az OPSWAT e-mail kockázatértékelésének bevezetésével a szervezetek feltárhatják a meglévő fenyegetéseket, így biztosítva e-mail kommunikációjuk maximális biztonságát.
Ha fel szeretné fedezni a szervezetén belüli e-mail támadásokat, iratkozzon fel még ma azOPSWAT e-mail kockázatértékelésére, és erősítse meg védelmét az ismert és ismeretlen fenyegetések ellen.
