Biztonságos hozzáférés minden alkalmazáshoz és hálózathoz
My Az OPSWAT™ Central Management folyamatosan ellenőrzi a felhasználók személyazonosságát és az eszközök biztonsági állapotát, hogy a vállalati alkalmazásokban és hálózatokban a szabályoknak megfelelő, zökkenőmentes hozzáférést biztosítson.
- Zero-Trust
- Folyamatos testtartás-ellenőrzés
- Központi áttekinthetőség
Az OPSWAT megbízik
A biztonsági helyzetet gyengítő hozzáférési hiányosságok
A VPN-ek ma már nem biztonsági réteget jelentenek, hanem támadási felületet
A hagyományos VPN-eket egy másik fenyegetési modellre tervezték. A csatlakozás után a felhasználók széles körű hálózati hozzáférést kapnak, folyamatos megfelelőségi ellenőrzés nélkül, ami miatt ezek a rendszerek a vállalati támadások egyik leggyakrabban kihasznált vektorává váltak az oldalirányú terjedés, a hitelesítő adatok ellopása és a zsarolóvírusok esetében.
Hitelesített felhasználók, nem hitelesített eszközök
Az identitásszolgáltatók igazolják, hogy ki jelentkezik be, de a végpontról nem adnak tájékoztatást. A frissítetlen, a szabványoknak nem megfelelő vagy megfertőzött eszközök teljesen megkerülik az identitás-ellenőrzéseket, így a megbízható felhasználók akaratlanul is fenyegetéssé válnak.
Nincs egységes áttekinthetőség a hozzáférés-ellenőrzési rendszereken belül
Cloud alkalmazások, helyszíni hálózatok, VDI, BYOD, alvállalkozók – mindegyiket egy-egy külön eszköz védi, saját szabályzataival. Központosított irányítás hiányában a biztonsági rések minden új, hozzáadott környezettel egyre nagyobbak lesznek.
Egyetlen platform a teljes körű „ Zero-Trust ” hozzáférési koordináláshoz
My OPSWAT Central Management áthidalja a felhasználói hitelesítés és az eszközök valós idejű állapotfelügyelete közötti szakadékot, és egyetlen konzolról biztosítja a folyamatos, a legkisebb jogosultságon alapuló hozzáférést.
Cserélje le a VPN-eket a Zero-Trust szolgáltatásra, az alkalmazásszintű hozzáférésre
Szüntesse meg a hálózat széles körű kitettségét olyan hozzáférési módszerekkel, amelyek folyamatosan ellenőrzik a felhasználói identitást és az eszközök megfelelőségét, mielőtt az alkalmazásonkénti, a legkisebb jogosultság elvén alapuló hozzáférést biztosítanák.
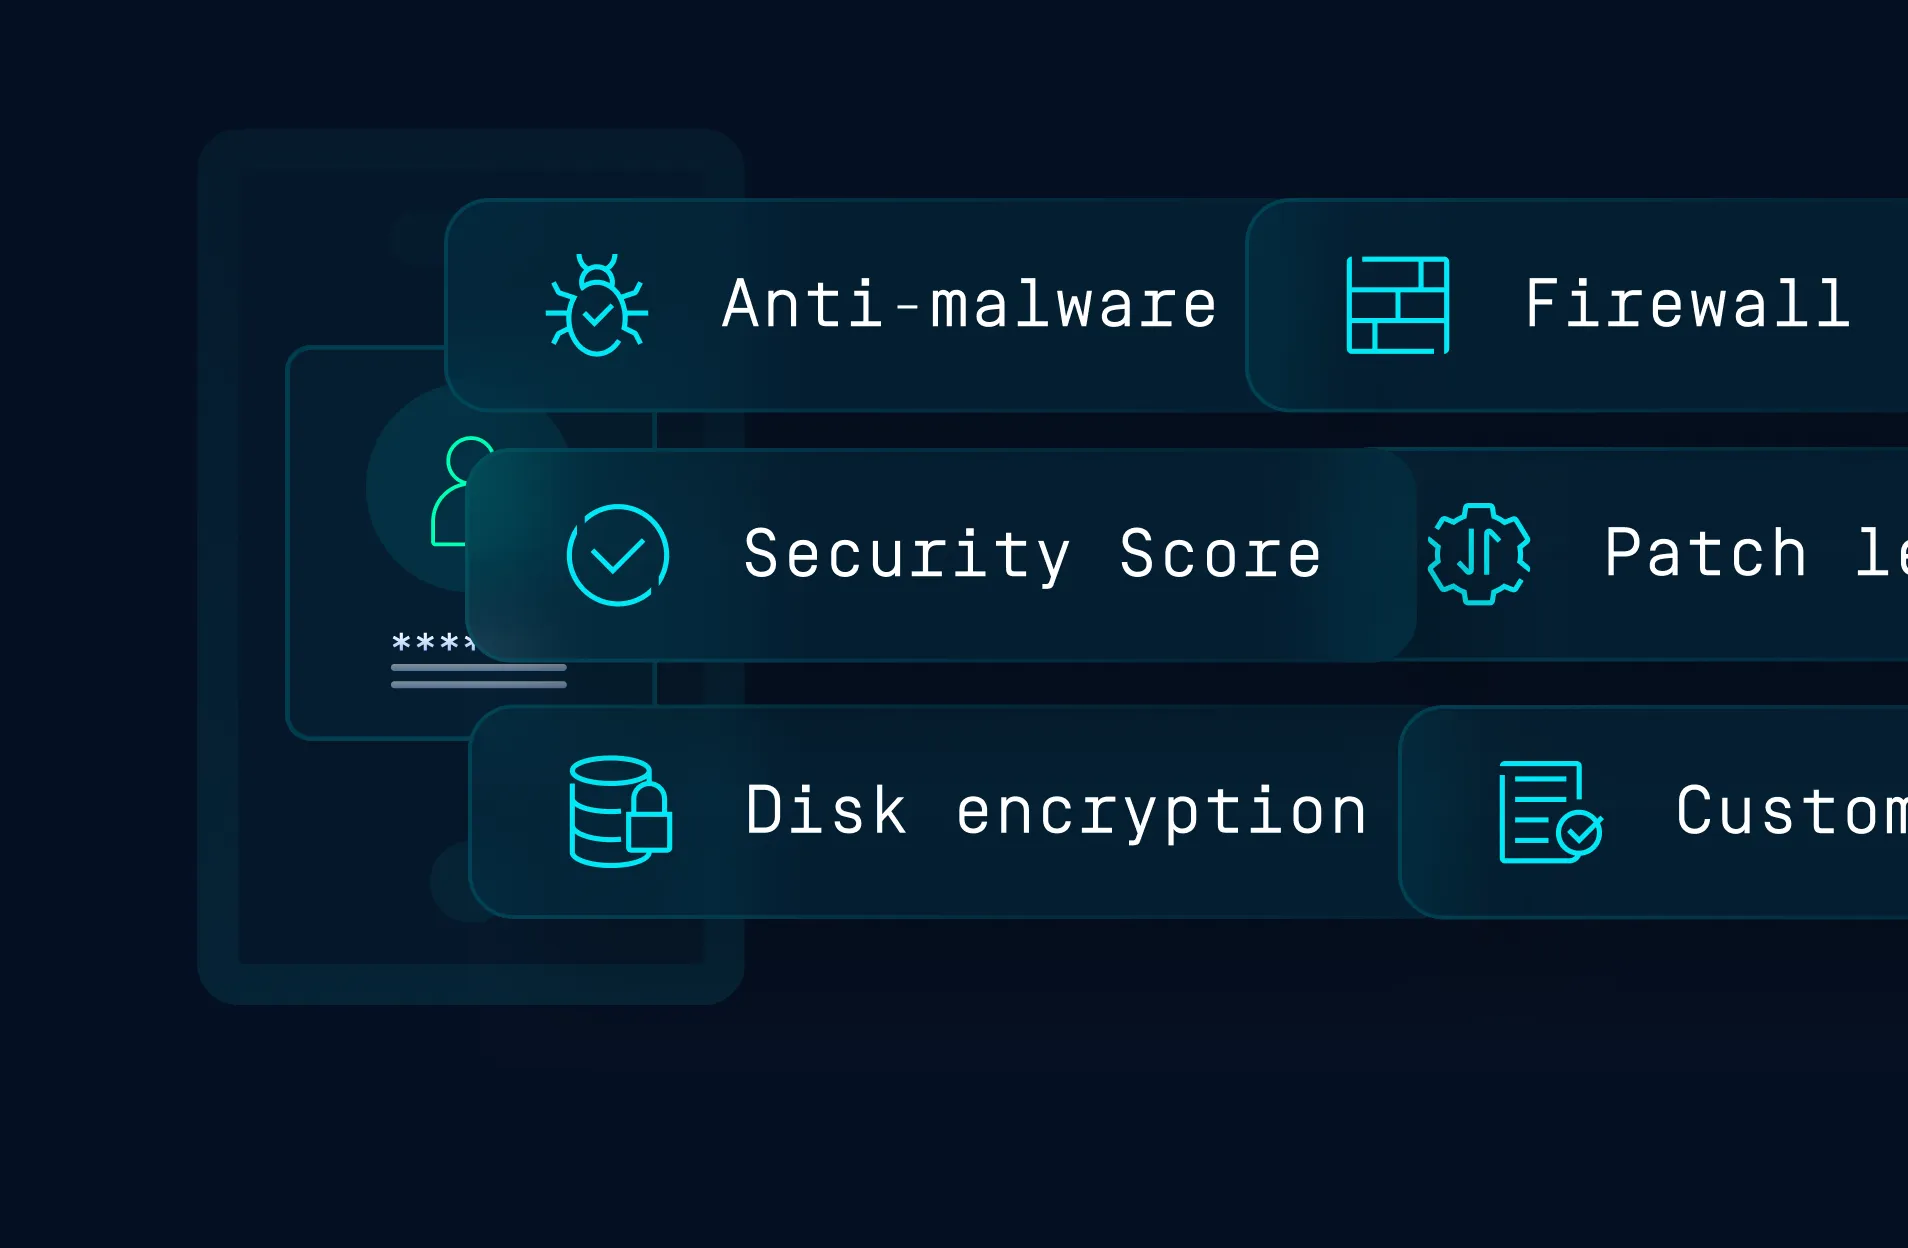
Minden hozzáférési döntésbe építsük be az eszközellenőrzést
A meglévő identitásszolgáltató (IdP) és többfaktoros hitelesítés (MFA) rendszerére építsen fel valós idejű eszközmegfelelési ellenőrzést. A hozzáférés attól függ, hogy ki a felhasználó, valamint attól, hogy az eszköze abban a pillanatban megfelelő állapotban van-e és megfelel-e a követelményeknek.
Egy konzol minden hozzáférési módhoz és környezethez
A biztonságos hozzáférési szabályok globális szintű meghatározása, bevezetése és nyomon követése a My ,OPSWAT ésCentral Management oldalakon keresztül. Egy szabálymotor, egy irányítópult, egy ellenőrzési napló – a felhőben, a helyszínen, a VDI-ben és a BYOD-környezetben egyaránt.
Zero-Trust Hozzáférési szabályok érvényesítése minden környezetben
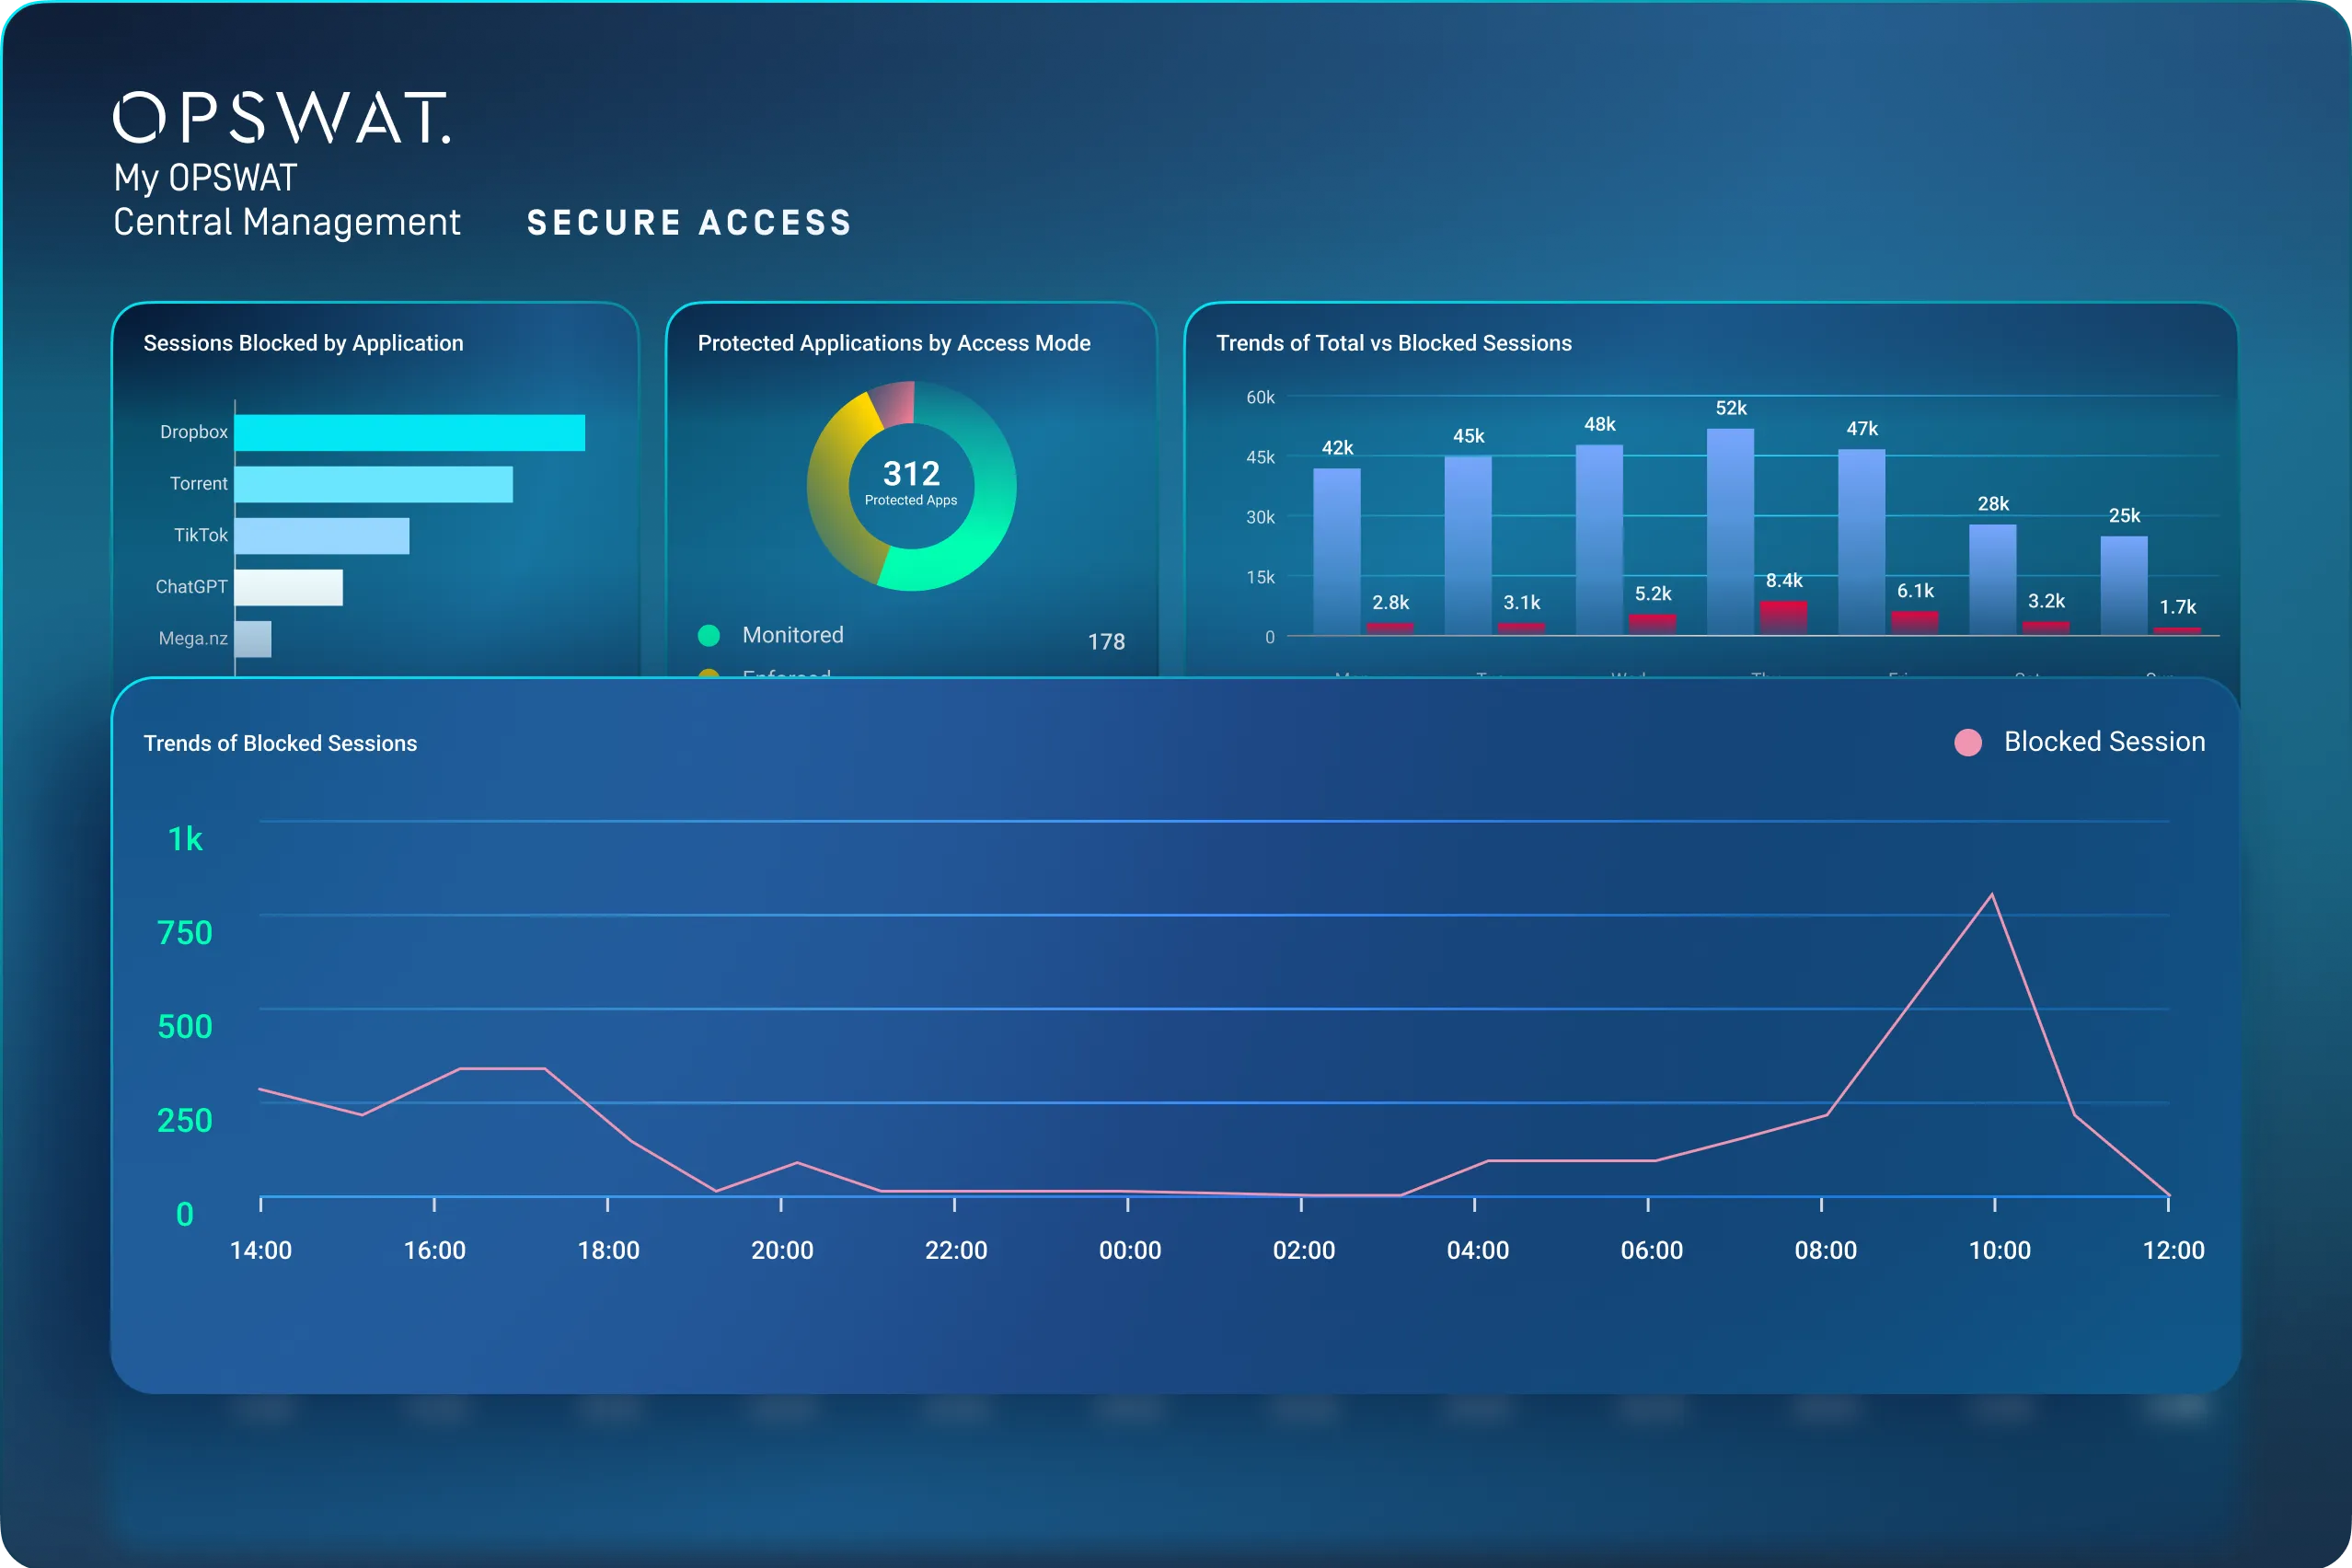
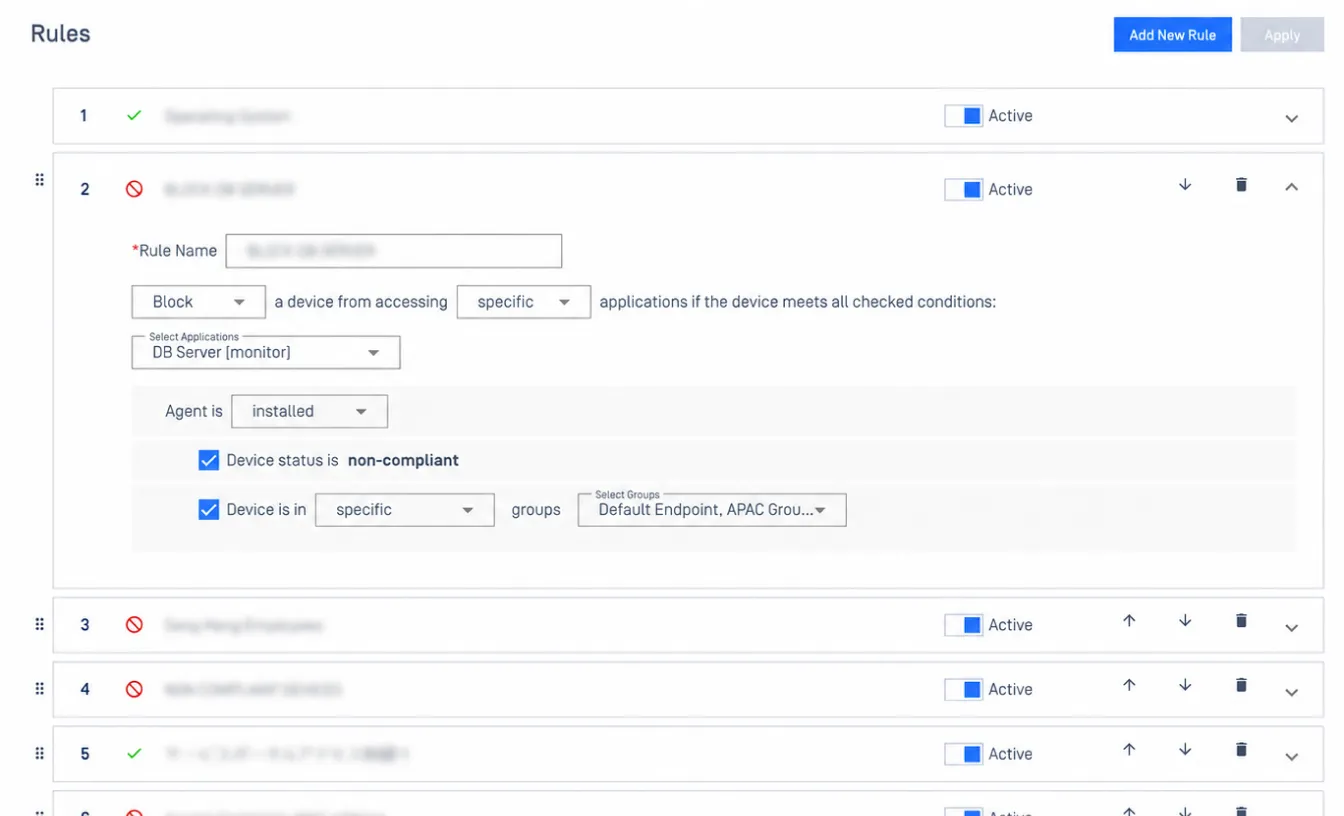
My OPSWAT Central Management lehetővé teszi a biztonsági csapatok számára, hogy egyetlen konzolról ellenőrizzék az eszközöket, biztosítsák a szabályok betartását, és intézkedjenek a kockázatokkal kapcsolatban, mind a hozzáférés engedélyezése előtt, mind után.
Központosított áttekinthetőség és szabályozás
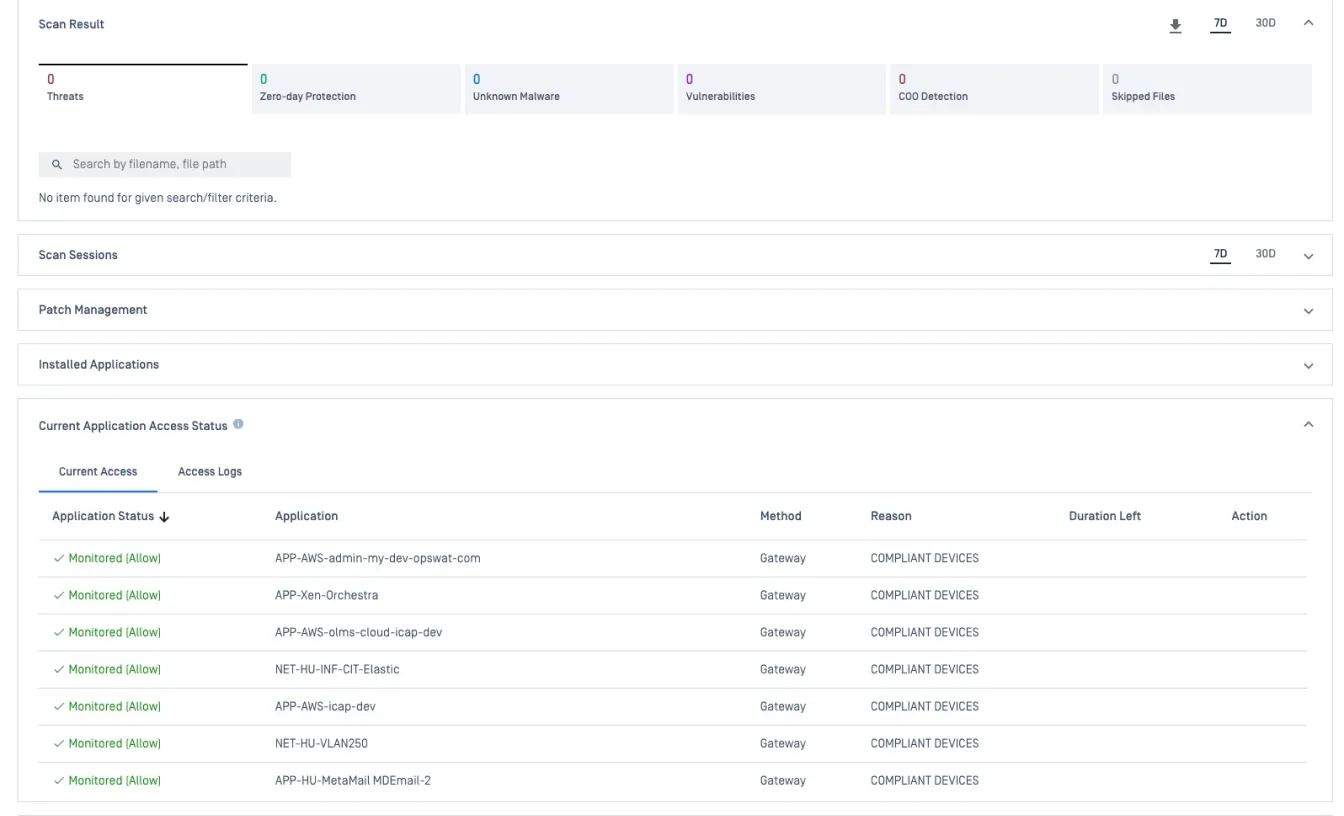
Az összes eszköz és azok hozzáférési módjainak áttekinthető megjelenítése biztosítja, hogy az informatikai csapatok folyamatosan tájékozottak legyenek a munkaerő létszámának bővülése során. Egyetlen konzolról könnyedén engedélyezhet vagy letilthat bármely eszközt, és érvényesítheti a szabályokat.
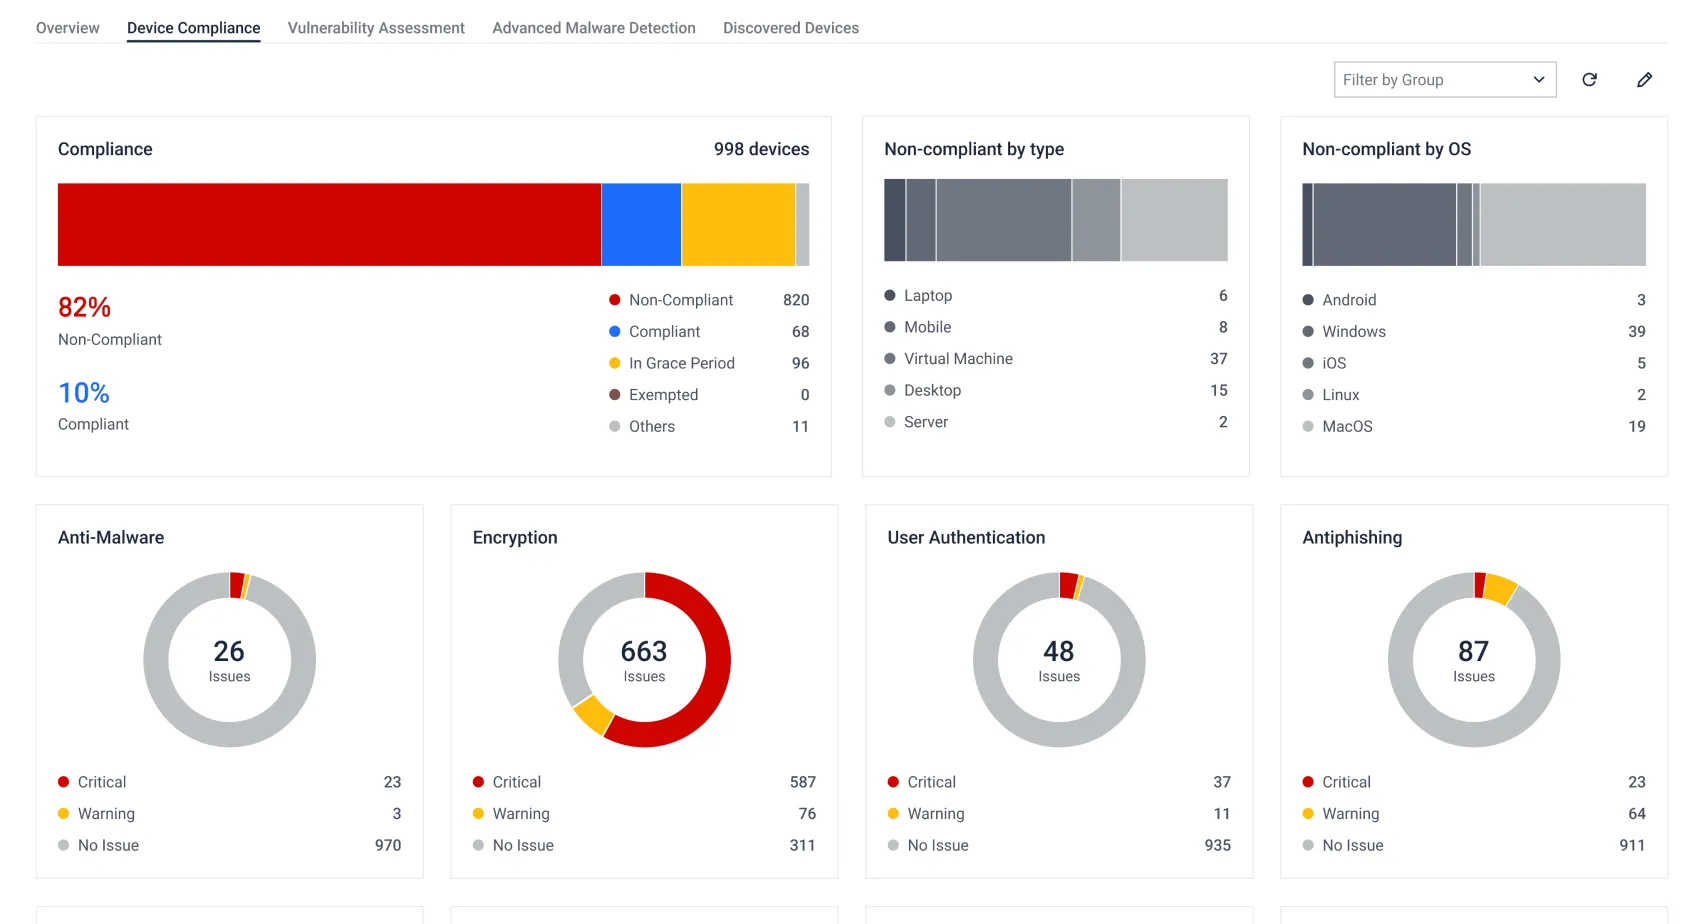
Eszközök állapotának valós idejű ellenőrzése
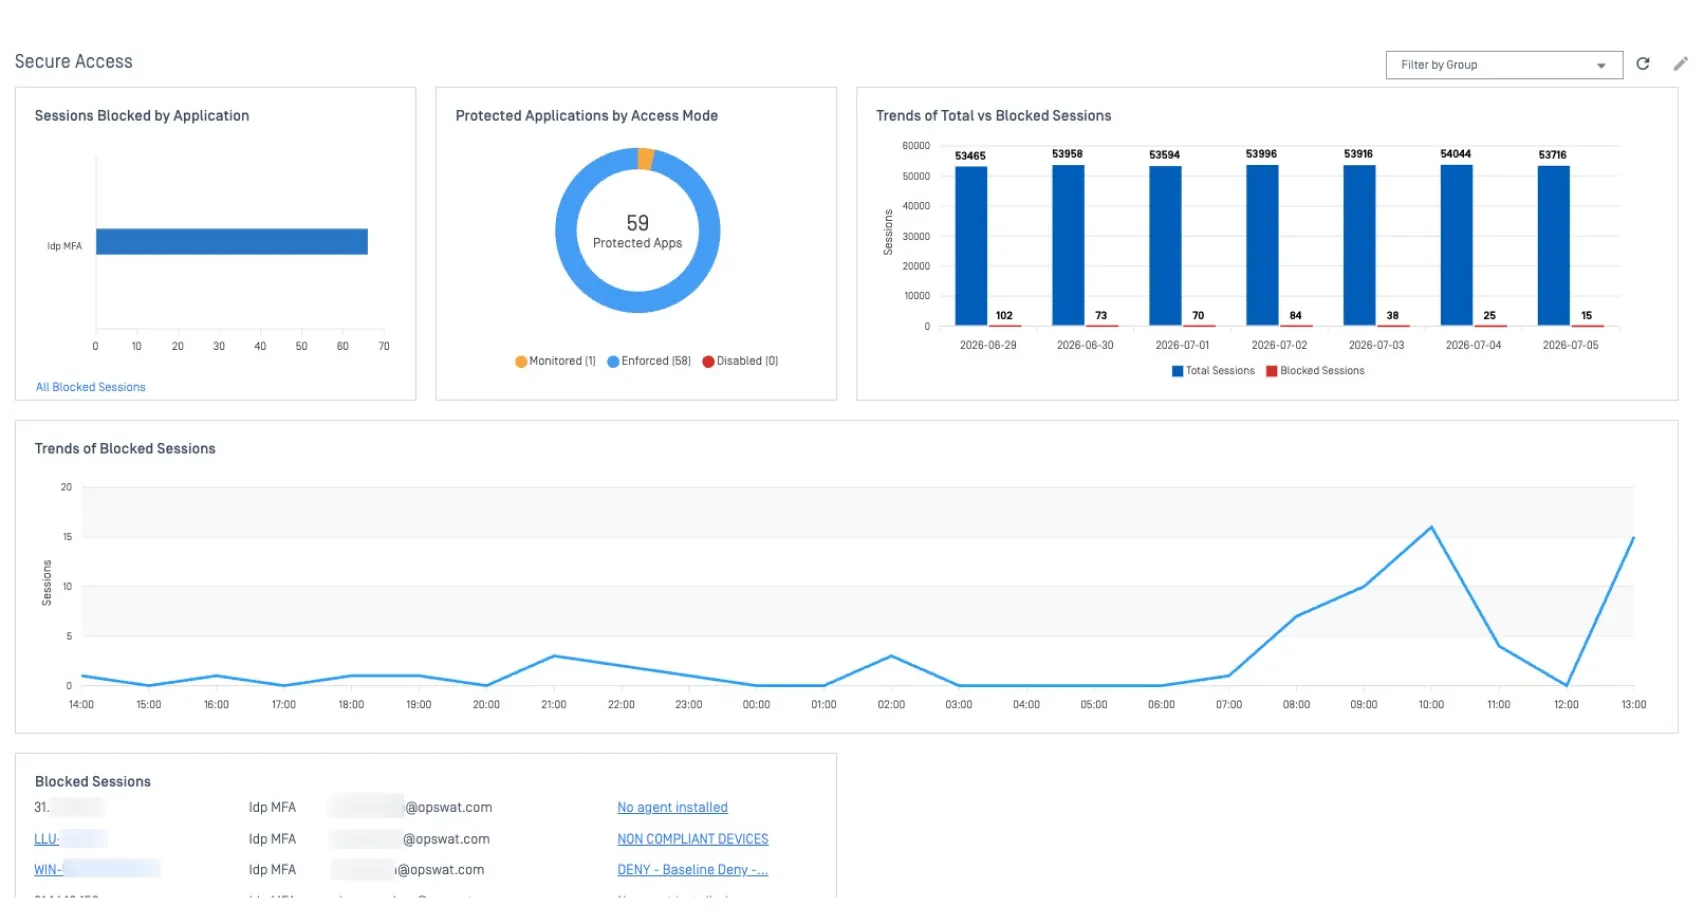
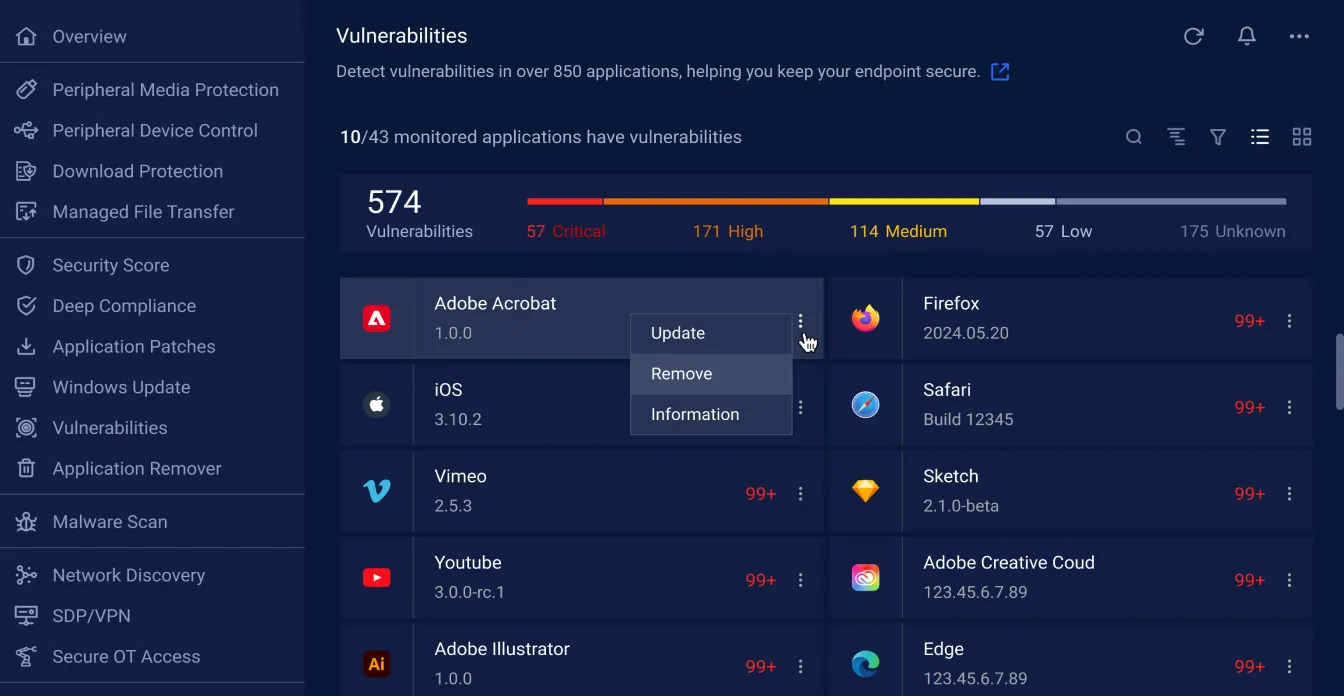
Teljes körű, valós idejű áttekintést kaphat a végpontok állapotáról a teljes környezetben. Egyetlen felületről tekintheti át bármely eszköz részletes biztonsági adatait, nyomon követheti, hogy mely eszközök mely alkalmazásokhoz férnek hozzá, és figyelemmel kísérheti a kockázati trendeket.
Mélyreható megfelelés és ellenőrzés
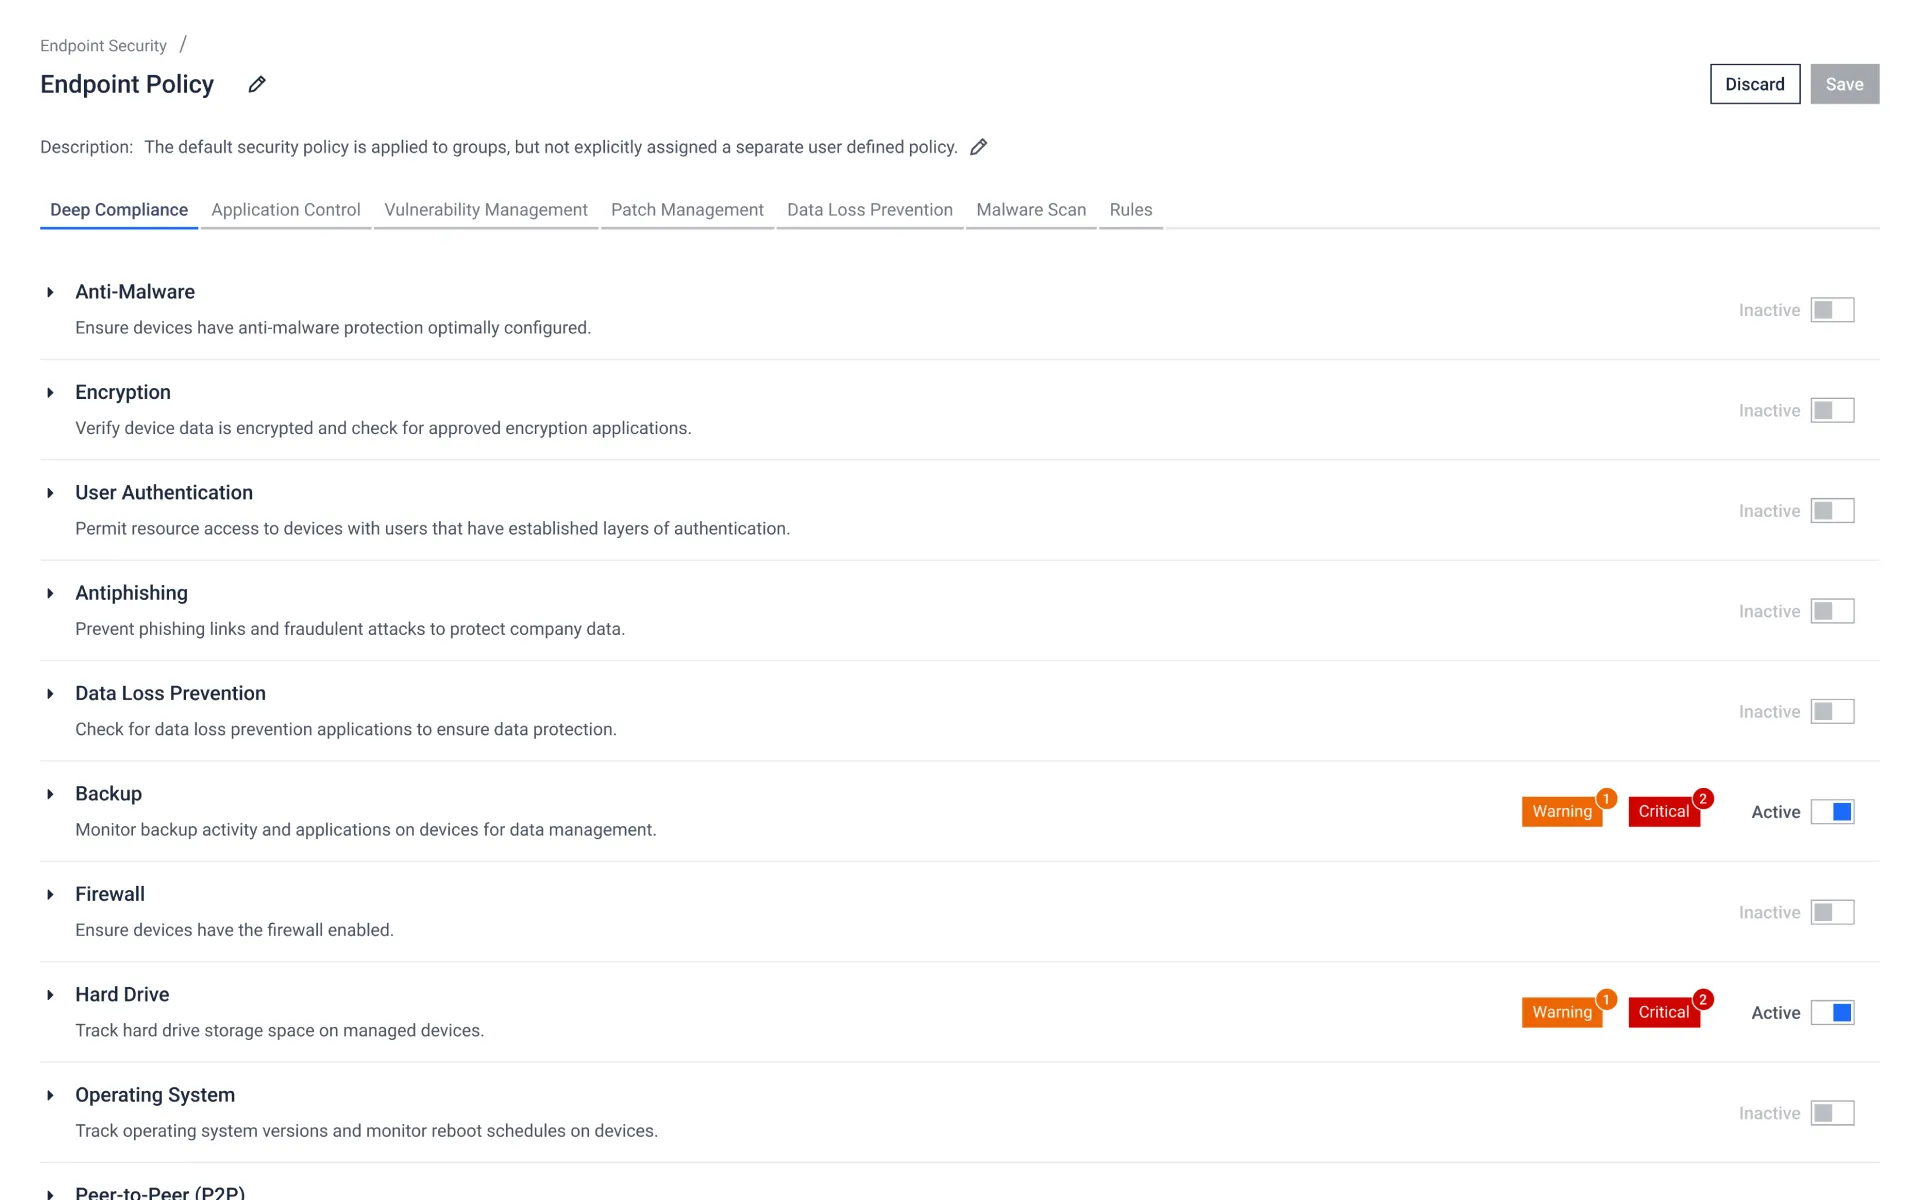
Végezzen alapos eszközellenőrzéseket több mint 5 000 harmadik féltől származó alkalmazáson, amelyek olyan védelmi funkciókat fednek le, mint a lemez titkosítás, a kártevő-védelem, a biztonsági mentés, a tűzfal állapota és a sebezhetőségi vizsgálat, így messze túlmutatva a szokásos operációs rendszer- és víruskereső-ellenőrzéseken.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

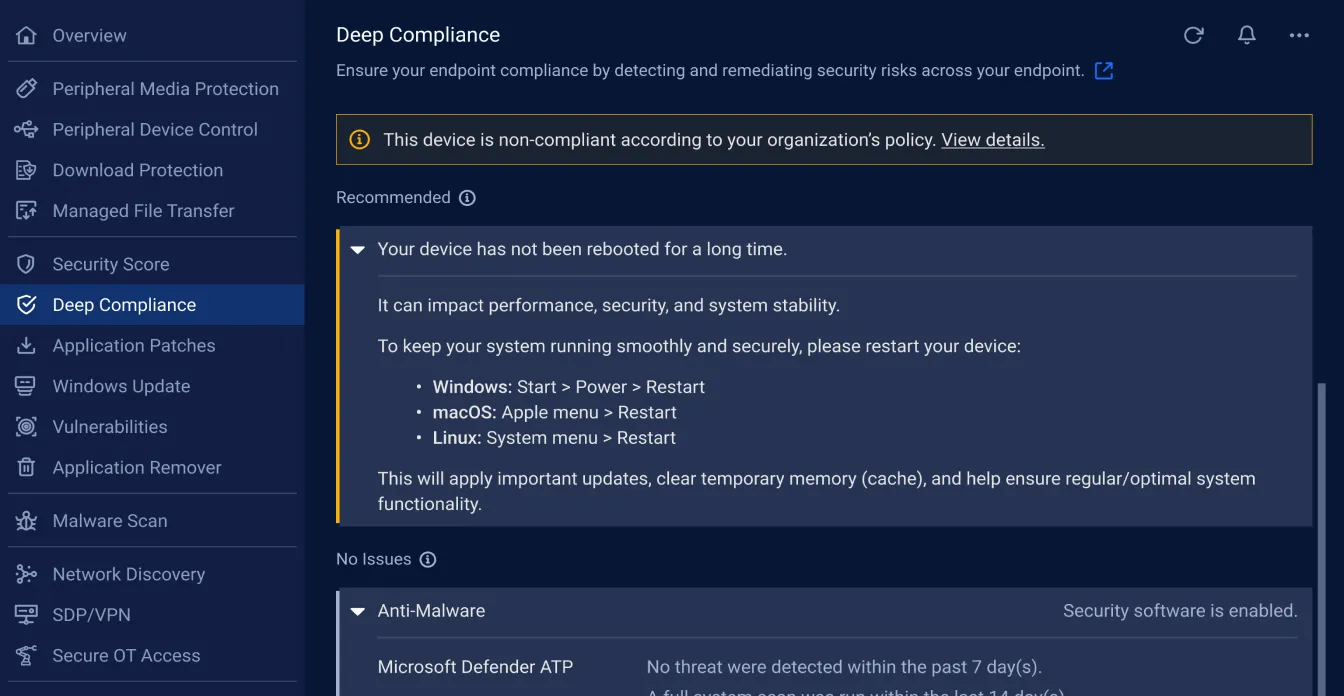
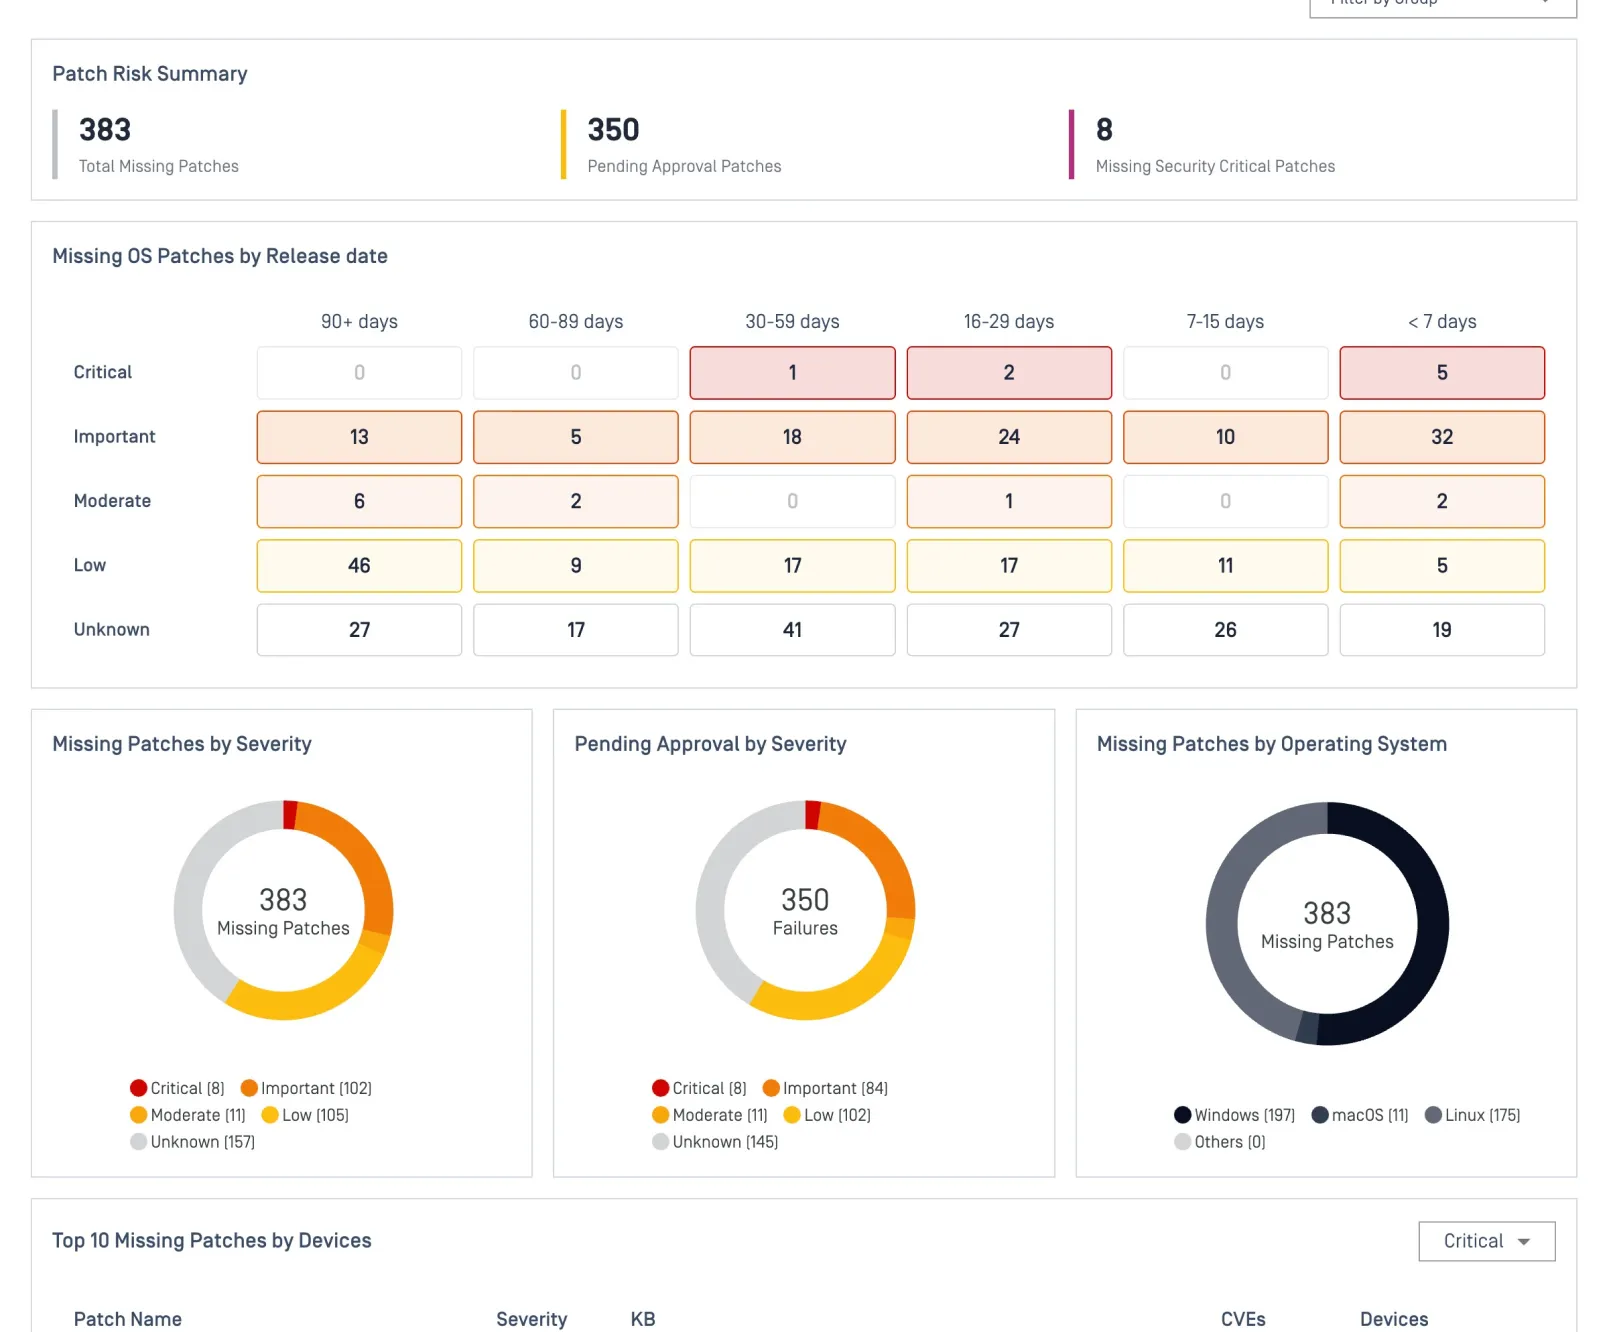
A legfrissebb biztonsági rések és Patch Management
Azonosítsa az ismert sebezhetőségeket a CVE-adatbázisból, és rangsorolja a javításokat a OPSWAT saját fejlesztésű pontozási rendszerének segítségével, amely több mint 100 millió végpont védelméből merít tapasztalatot. Optimalizálja a javításkezelést, mielőtt a sebezhetőségek kihasználásra kerülnének.
Automatizált és önkiszolgáló hibajavítás
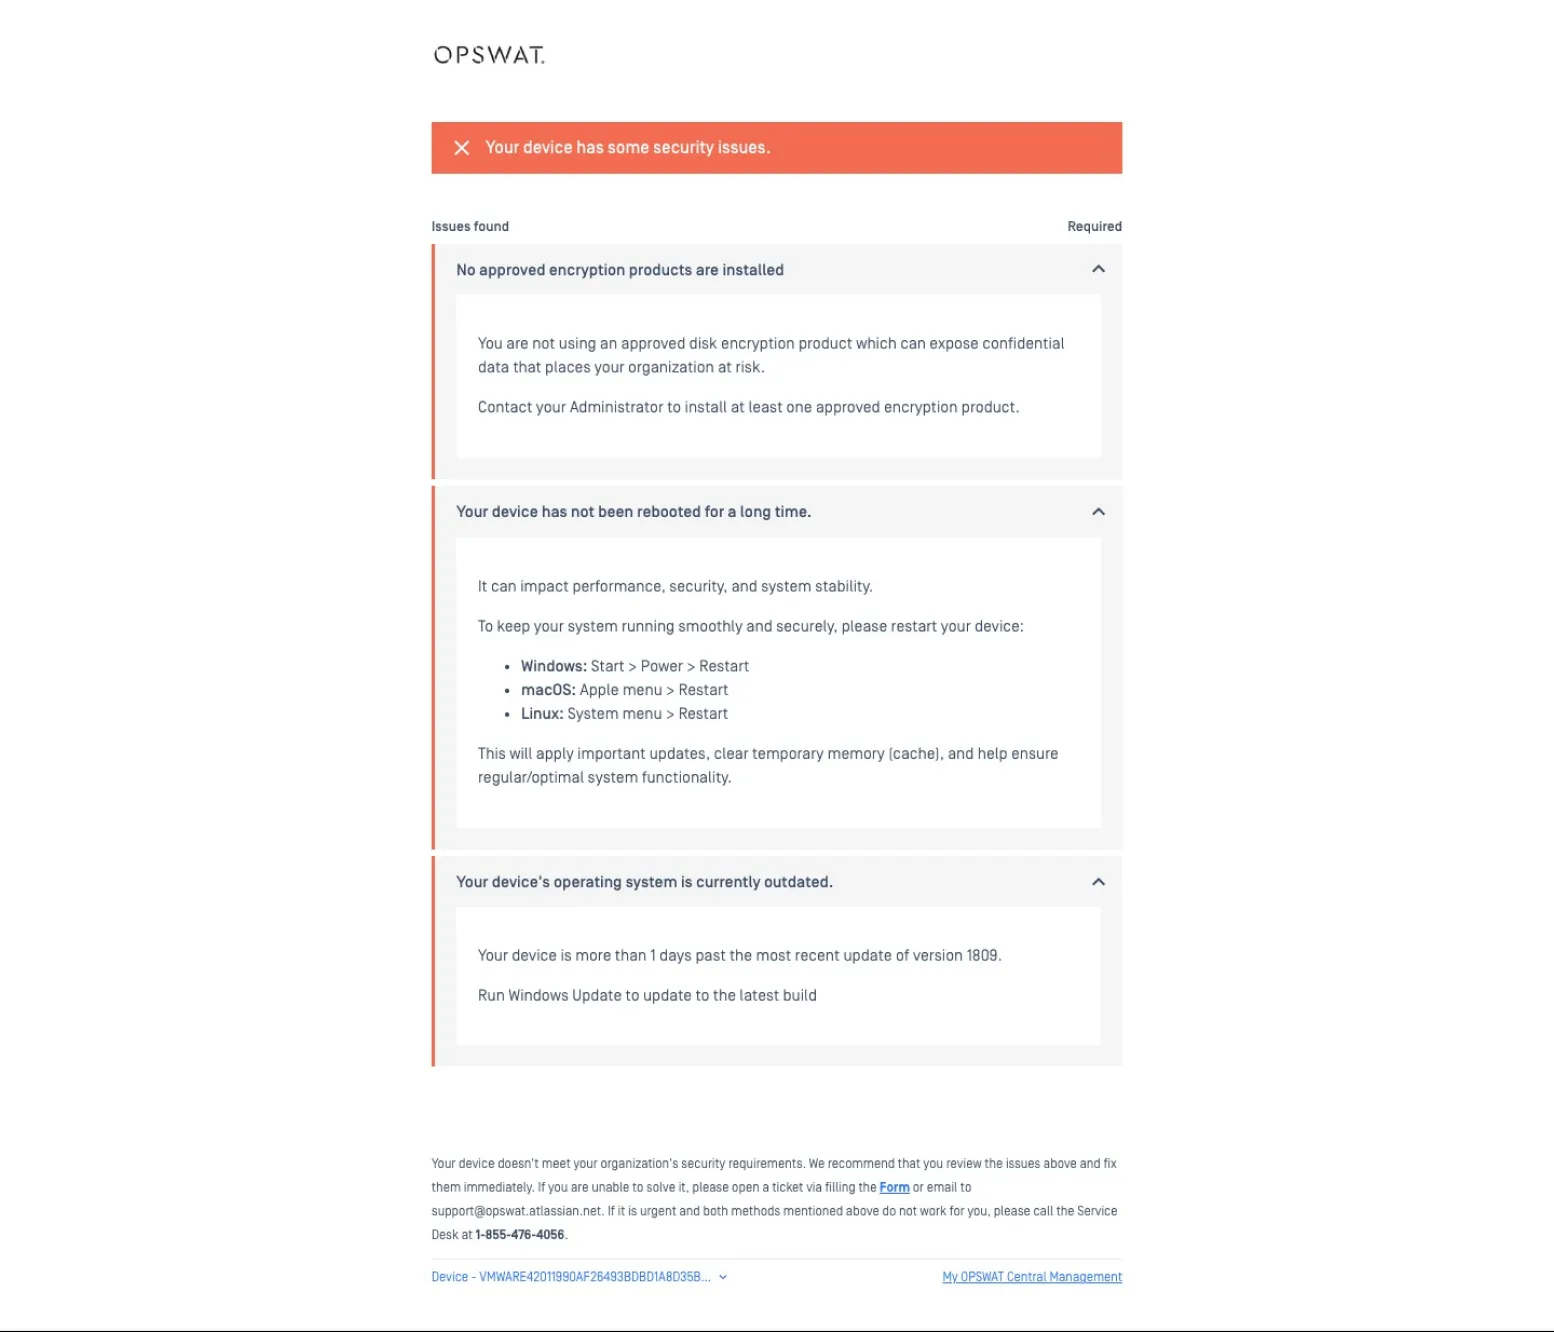
A nem megfelelő eszközöket használó felhasználókat egy önkiszolgáló oldalra irányítjuk át, amelyen pontos utasítások találhatók a szükséges javításokról. A gyakori javítási lépések – például a víruskereső definíciók frissítése, a tűzfalak aktiválása és a felesleges alkalmazások eltávolítása – teljes mértékben automatizálhatók.
Eszközérzékeny Network Access Control
Biztosítson pontos eszközazonosítást és valós idejű szabálykövetés-ellenőrzést a hálózat egészén. Blokkolja a jogosulatlan csatlakozási kísérleteket, és hajtsa végre a szegmentálást, hogy az IoT-eszközöket a megfelelő csoportba sorolja.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


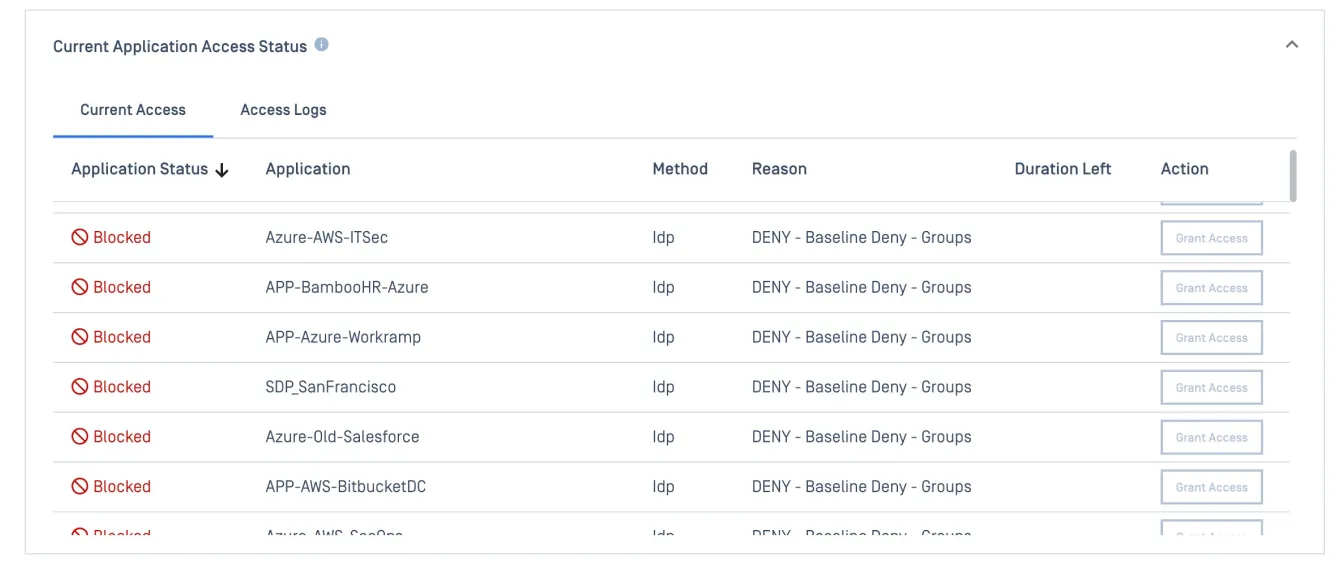
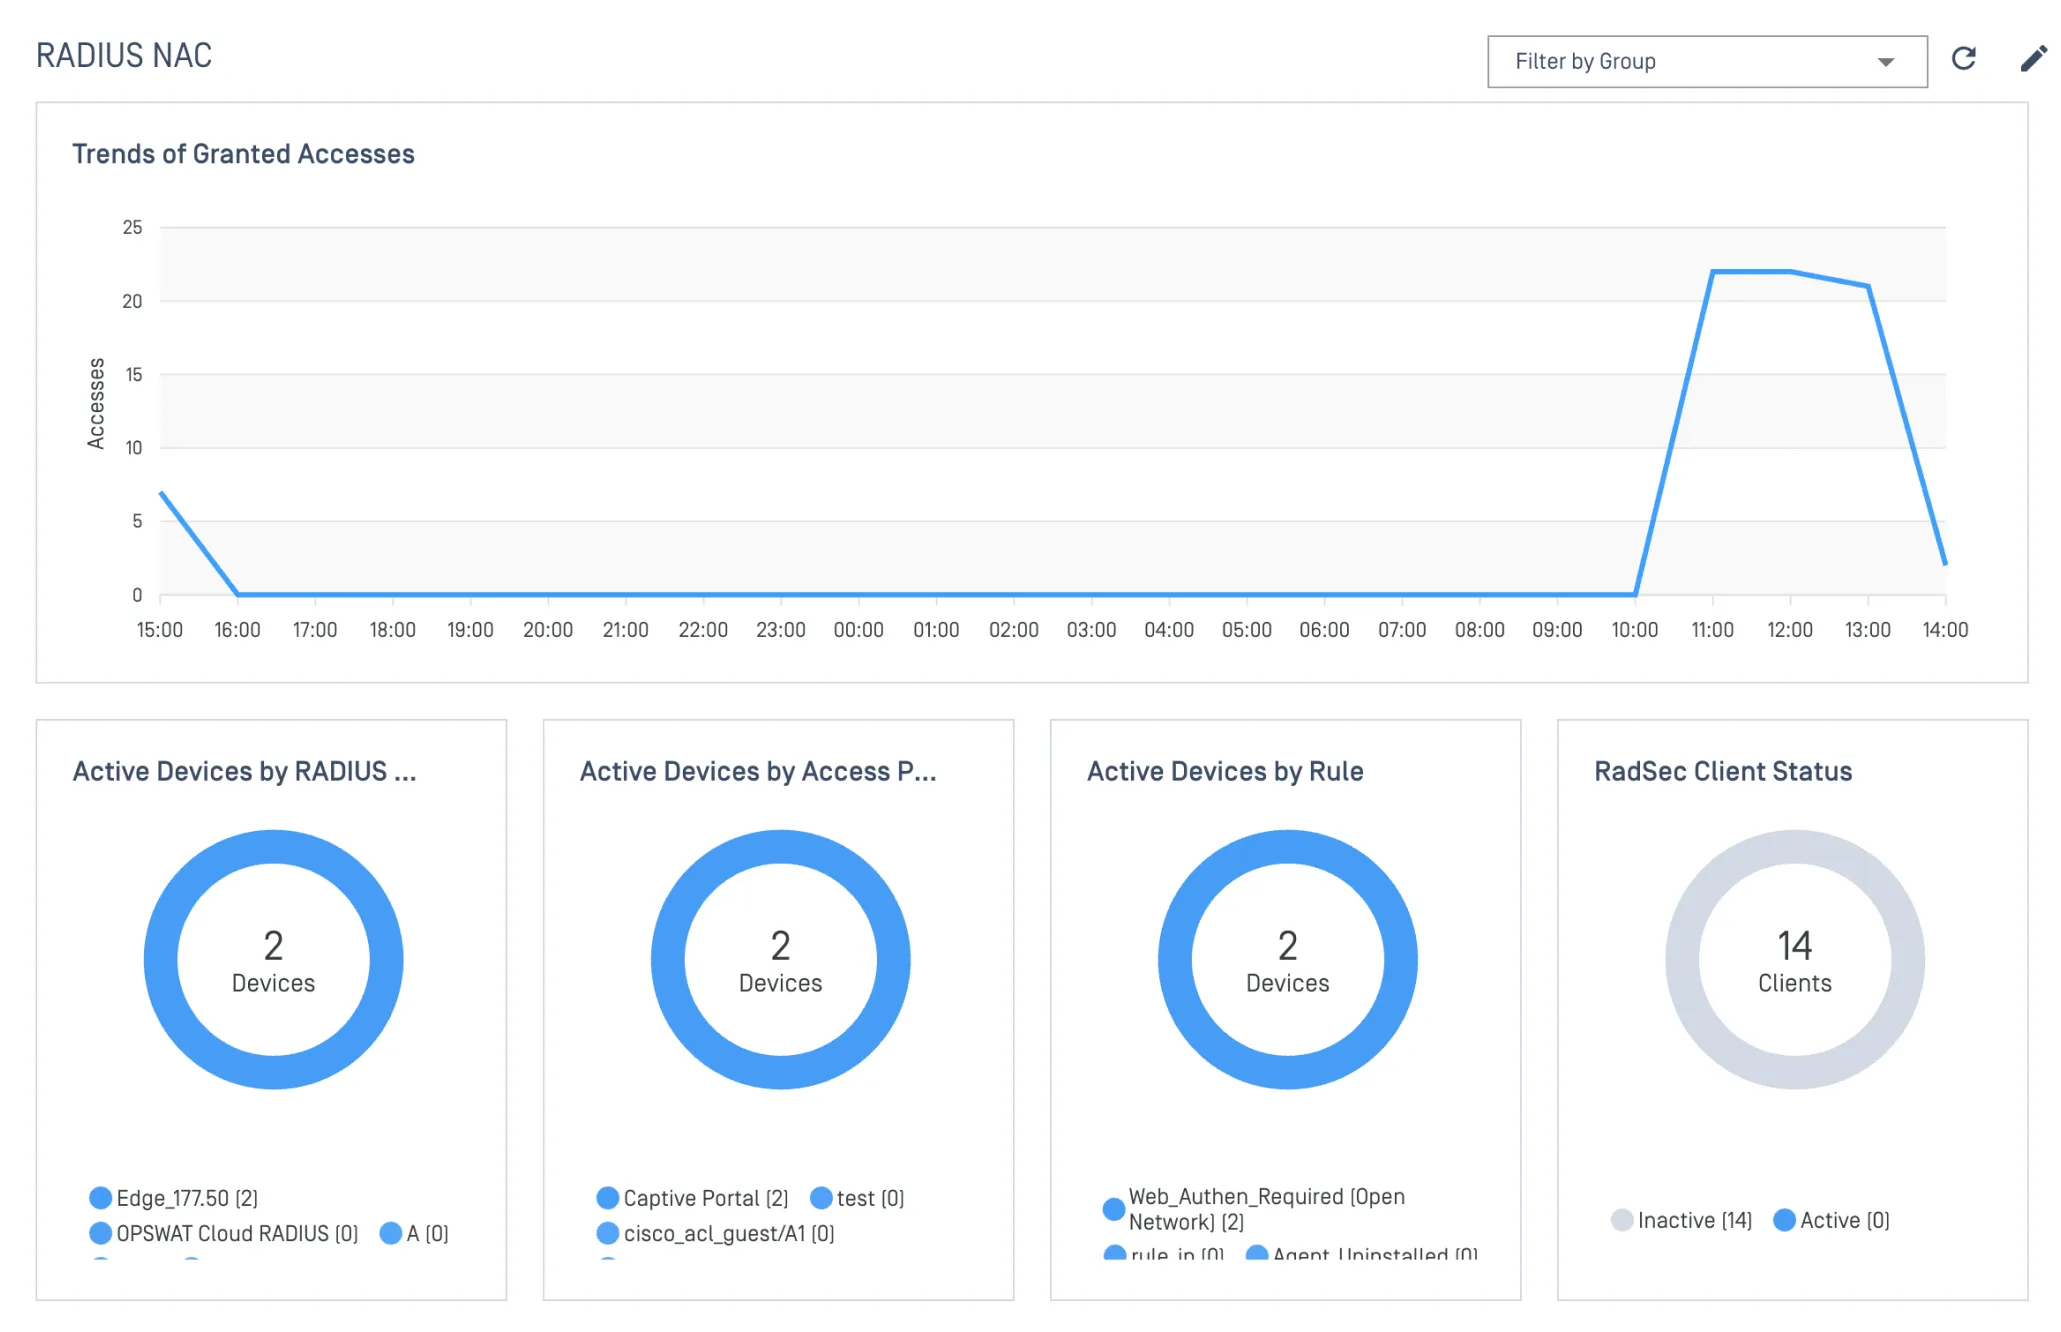
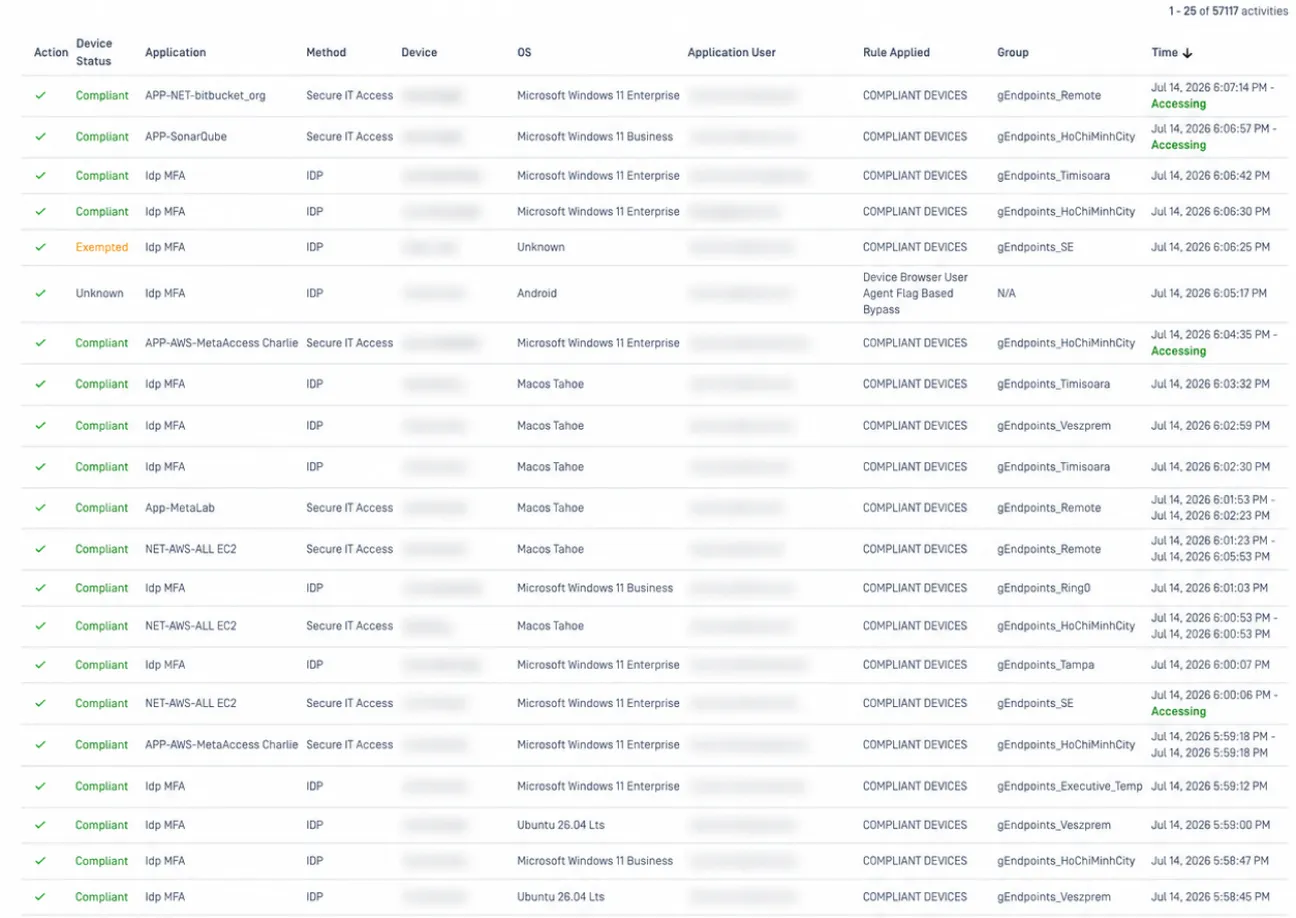
Válassza ki az Ön architektúrájához leginkább megfelelő hozzáférési módszert:
My OPSWAT Central Management biztosítja, hogy kizárólag az engedélyezett, a követelményeknek megfelelő eszközök férhessenek hozzá az alkalmazásokhoz és a hálózatokhoz, függetlenül a környezettől vagy a hozzáférési módtól.
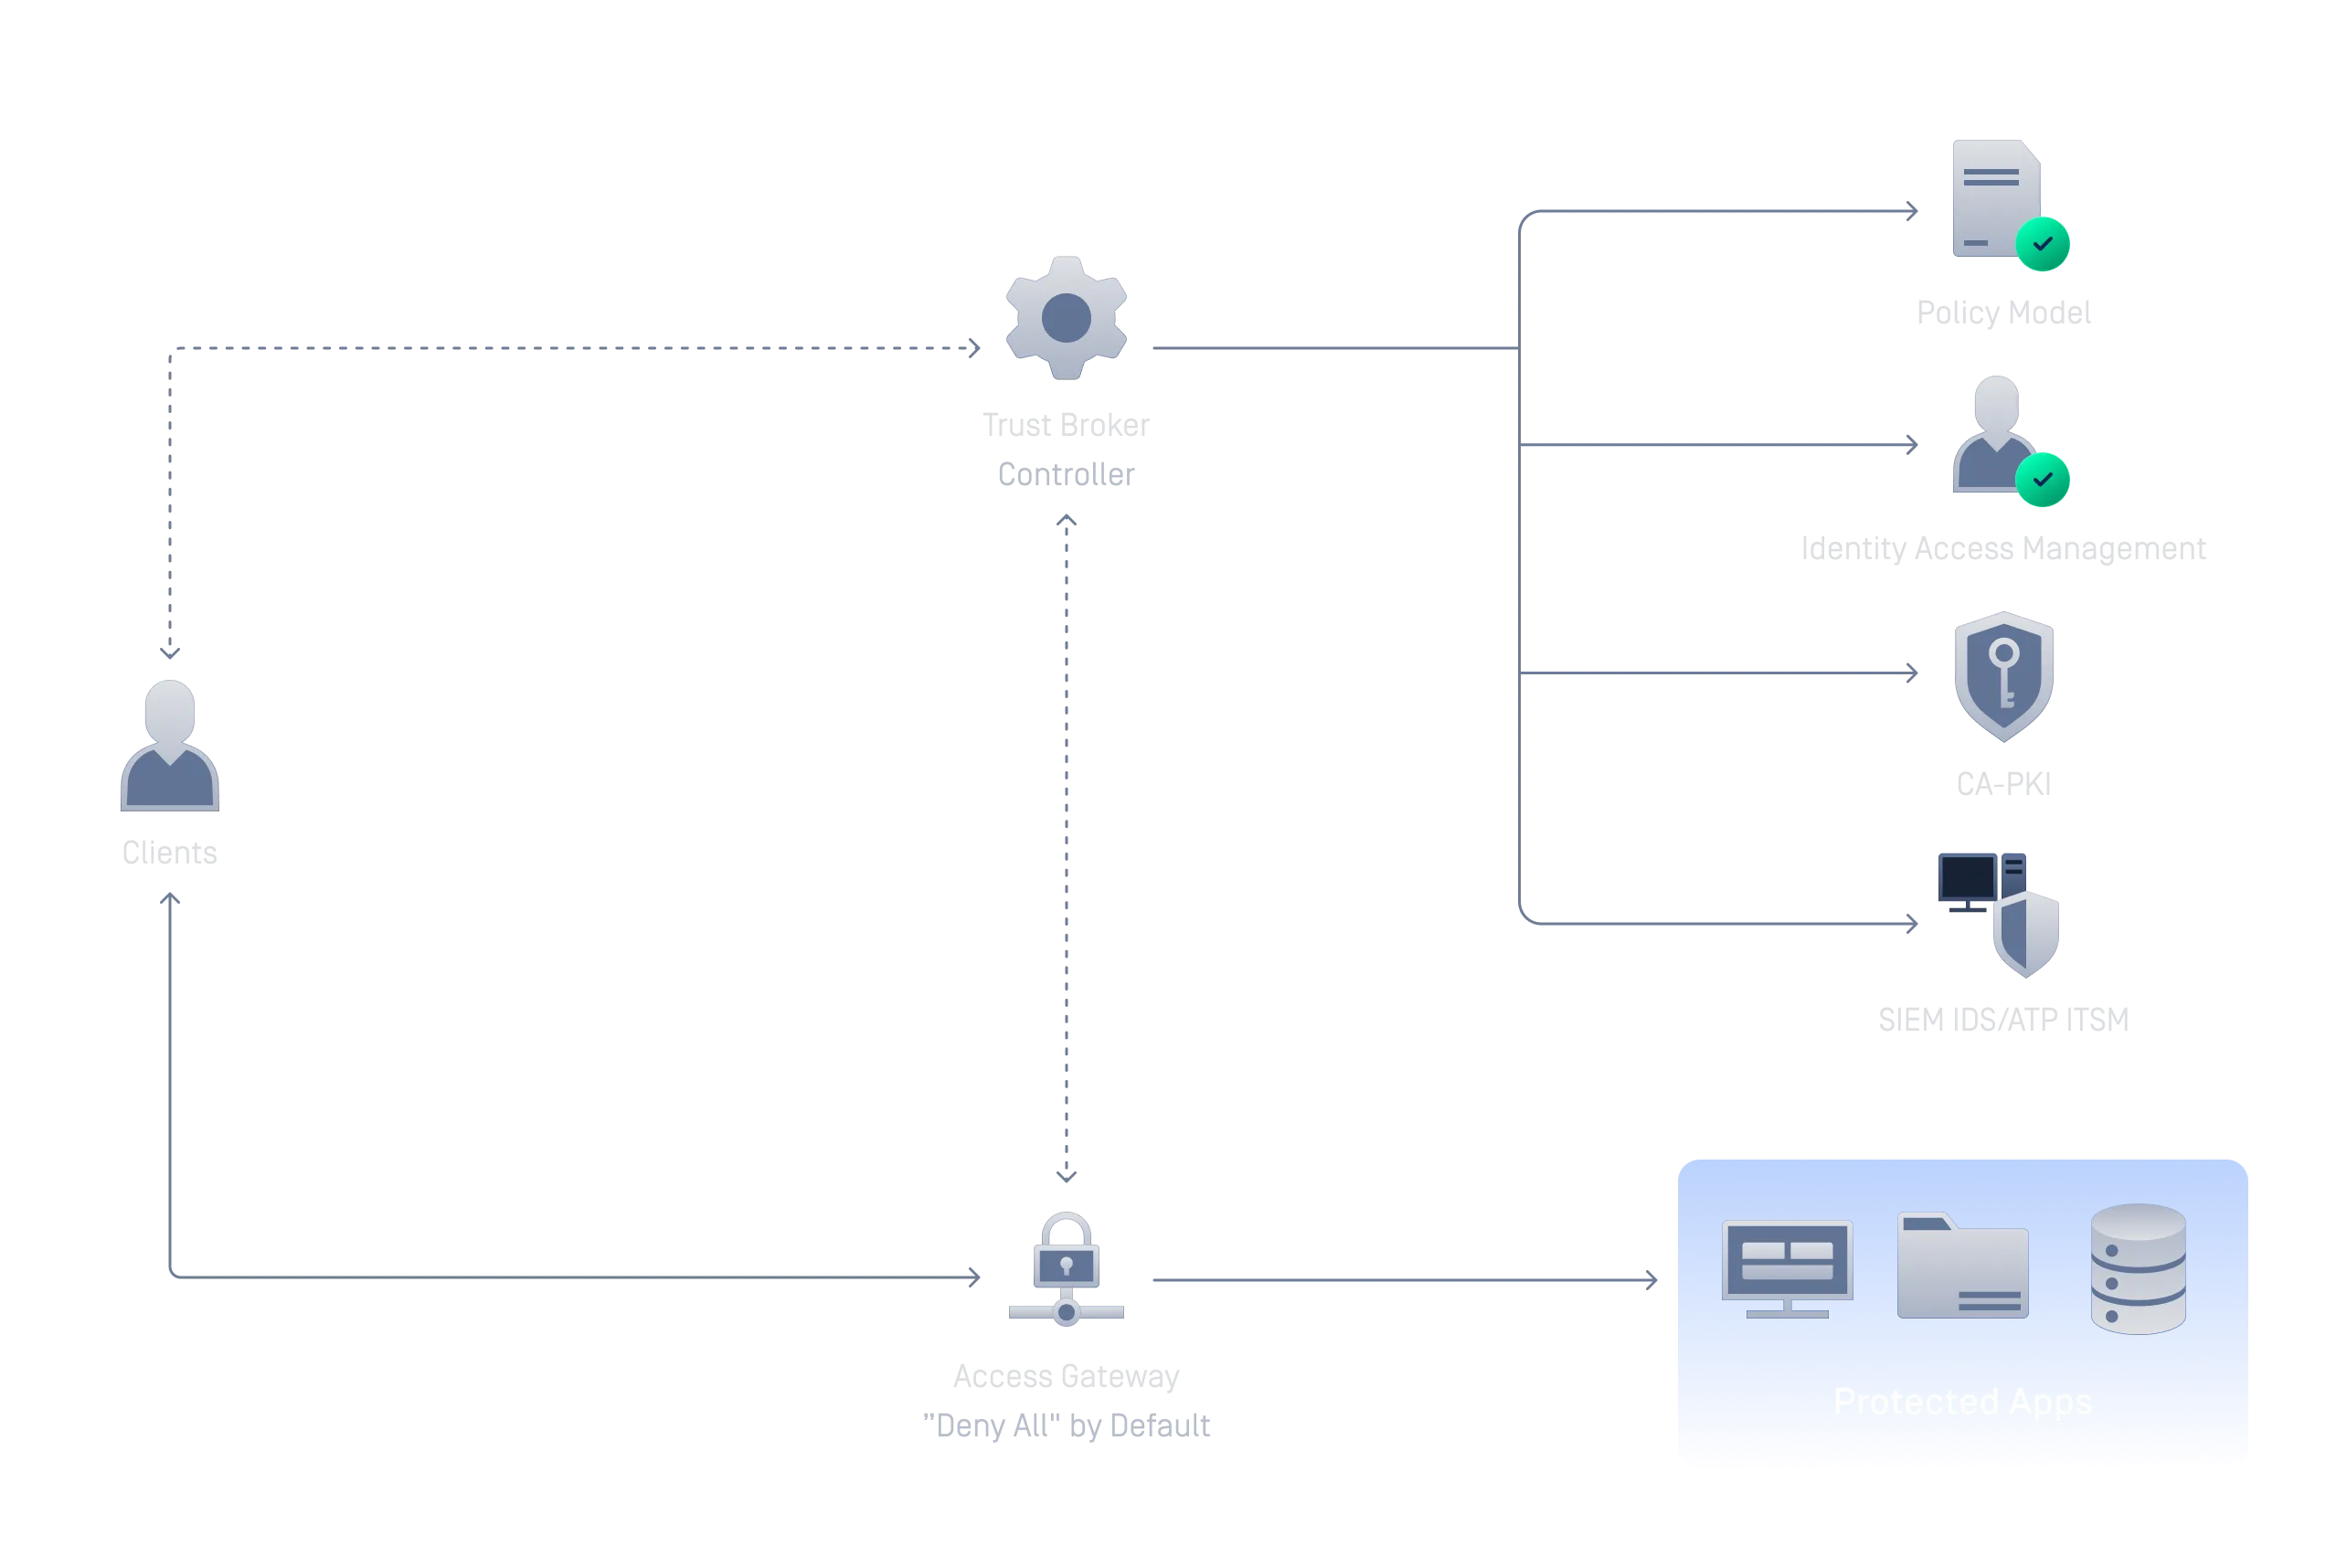
Zero-Trust -hozzáférés alkalmazásszinten
A védett erőforrások addig rejtve maradnak, amíg a személyazonosság- és eszközmegfelelőségi ellenőrzések eredménye pozitív nem lesz
Cserélje le a széles körű, elavult VPN-hozzáférést alkalmazásszintű „zero trust” megoldásra. A védett alkalmazások láthatatlanok maradnak a jogosulatlan eszközök számára; a hozzáférés csak az identitás és a szabályoknak való megfelelés ellenőrzése után engedélyezhető.
Egységes bejelentkezés ellenőrzött eszköz-hozzáféréssel
Csatlakoztassa meglévő identitásszolgáltatóját, hogy az SSO-t a vállalati alkalmazásokban is érvényesítse, és minden bejelentkezéskor ne csak a hitelesítő adatokat, hanem az eszköz megfelelőségét is ellenőrizze.
Olyan MFA, amely nem csupán a felhasználót, hanem az eszközt is ellenőrzi
A hagyományos MFA két réteget ellenőriz: a bejelentkezési adatait és a második tényezőt. A OPSWAT IdP MFA-ja egy harmadik réteget is hozzáad azzal, hogy ellenőrzi az eszköz állapotát és a szabványoknak való megfelelését. A szabványoknak nem megfelelő eszközöket érvényes bejelentkezési adatok esetén is letiltja a rendszer, és a felhasználókat arra irányítja, hogy maguk orvosolják a problémákat.
Biztonságos hozzáférés a virtuális asztali számítógépekhez
Eszközmegfelelés-ellenőrzés az Omnissa Horizon környezetekben
A virtuális asztali és a közzétett alkalmazás-munkamenetek elindítása előtt ellenőrizze az eszközök megfelelőségét. Csak azok a végpontok férhetnek hozzá az Omnissa Horizon környezetéhez, amelyek megfelelnek a biztonsági állapot-ellenőrzésen.
Automatizált „ Network Access Control ” minden eszközhöz
Automatikusan ellenőrizze minden olyan eszközt, amely hozzáférést próbál szerezni a hálózatához, és valós időben érvényesítse a hozzáférési szabályokat. Készítsen profilokat az eszközökről – akár ügynök használatával, akár anélkül –, szabályozza a hozzáférést személyazonosság, eszköztípus, helyszín és biztonsági állapot alapján, és telepítse a megoldást felhőalapú SaaS-ként, hibrid megoldásként vagy teljes mértékben helyszíni telepítéssel az „ air-gapped ” környezetekhez.
További információk a következő témáról: MetaDefender NAC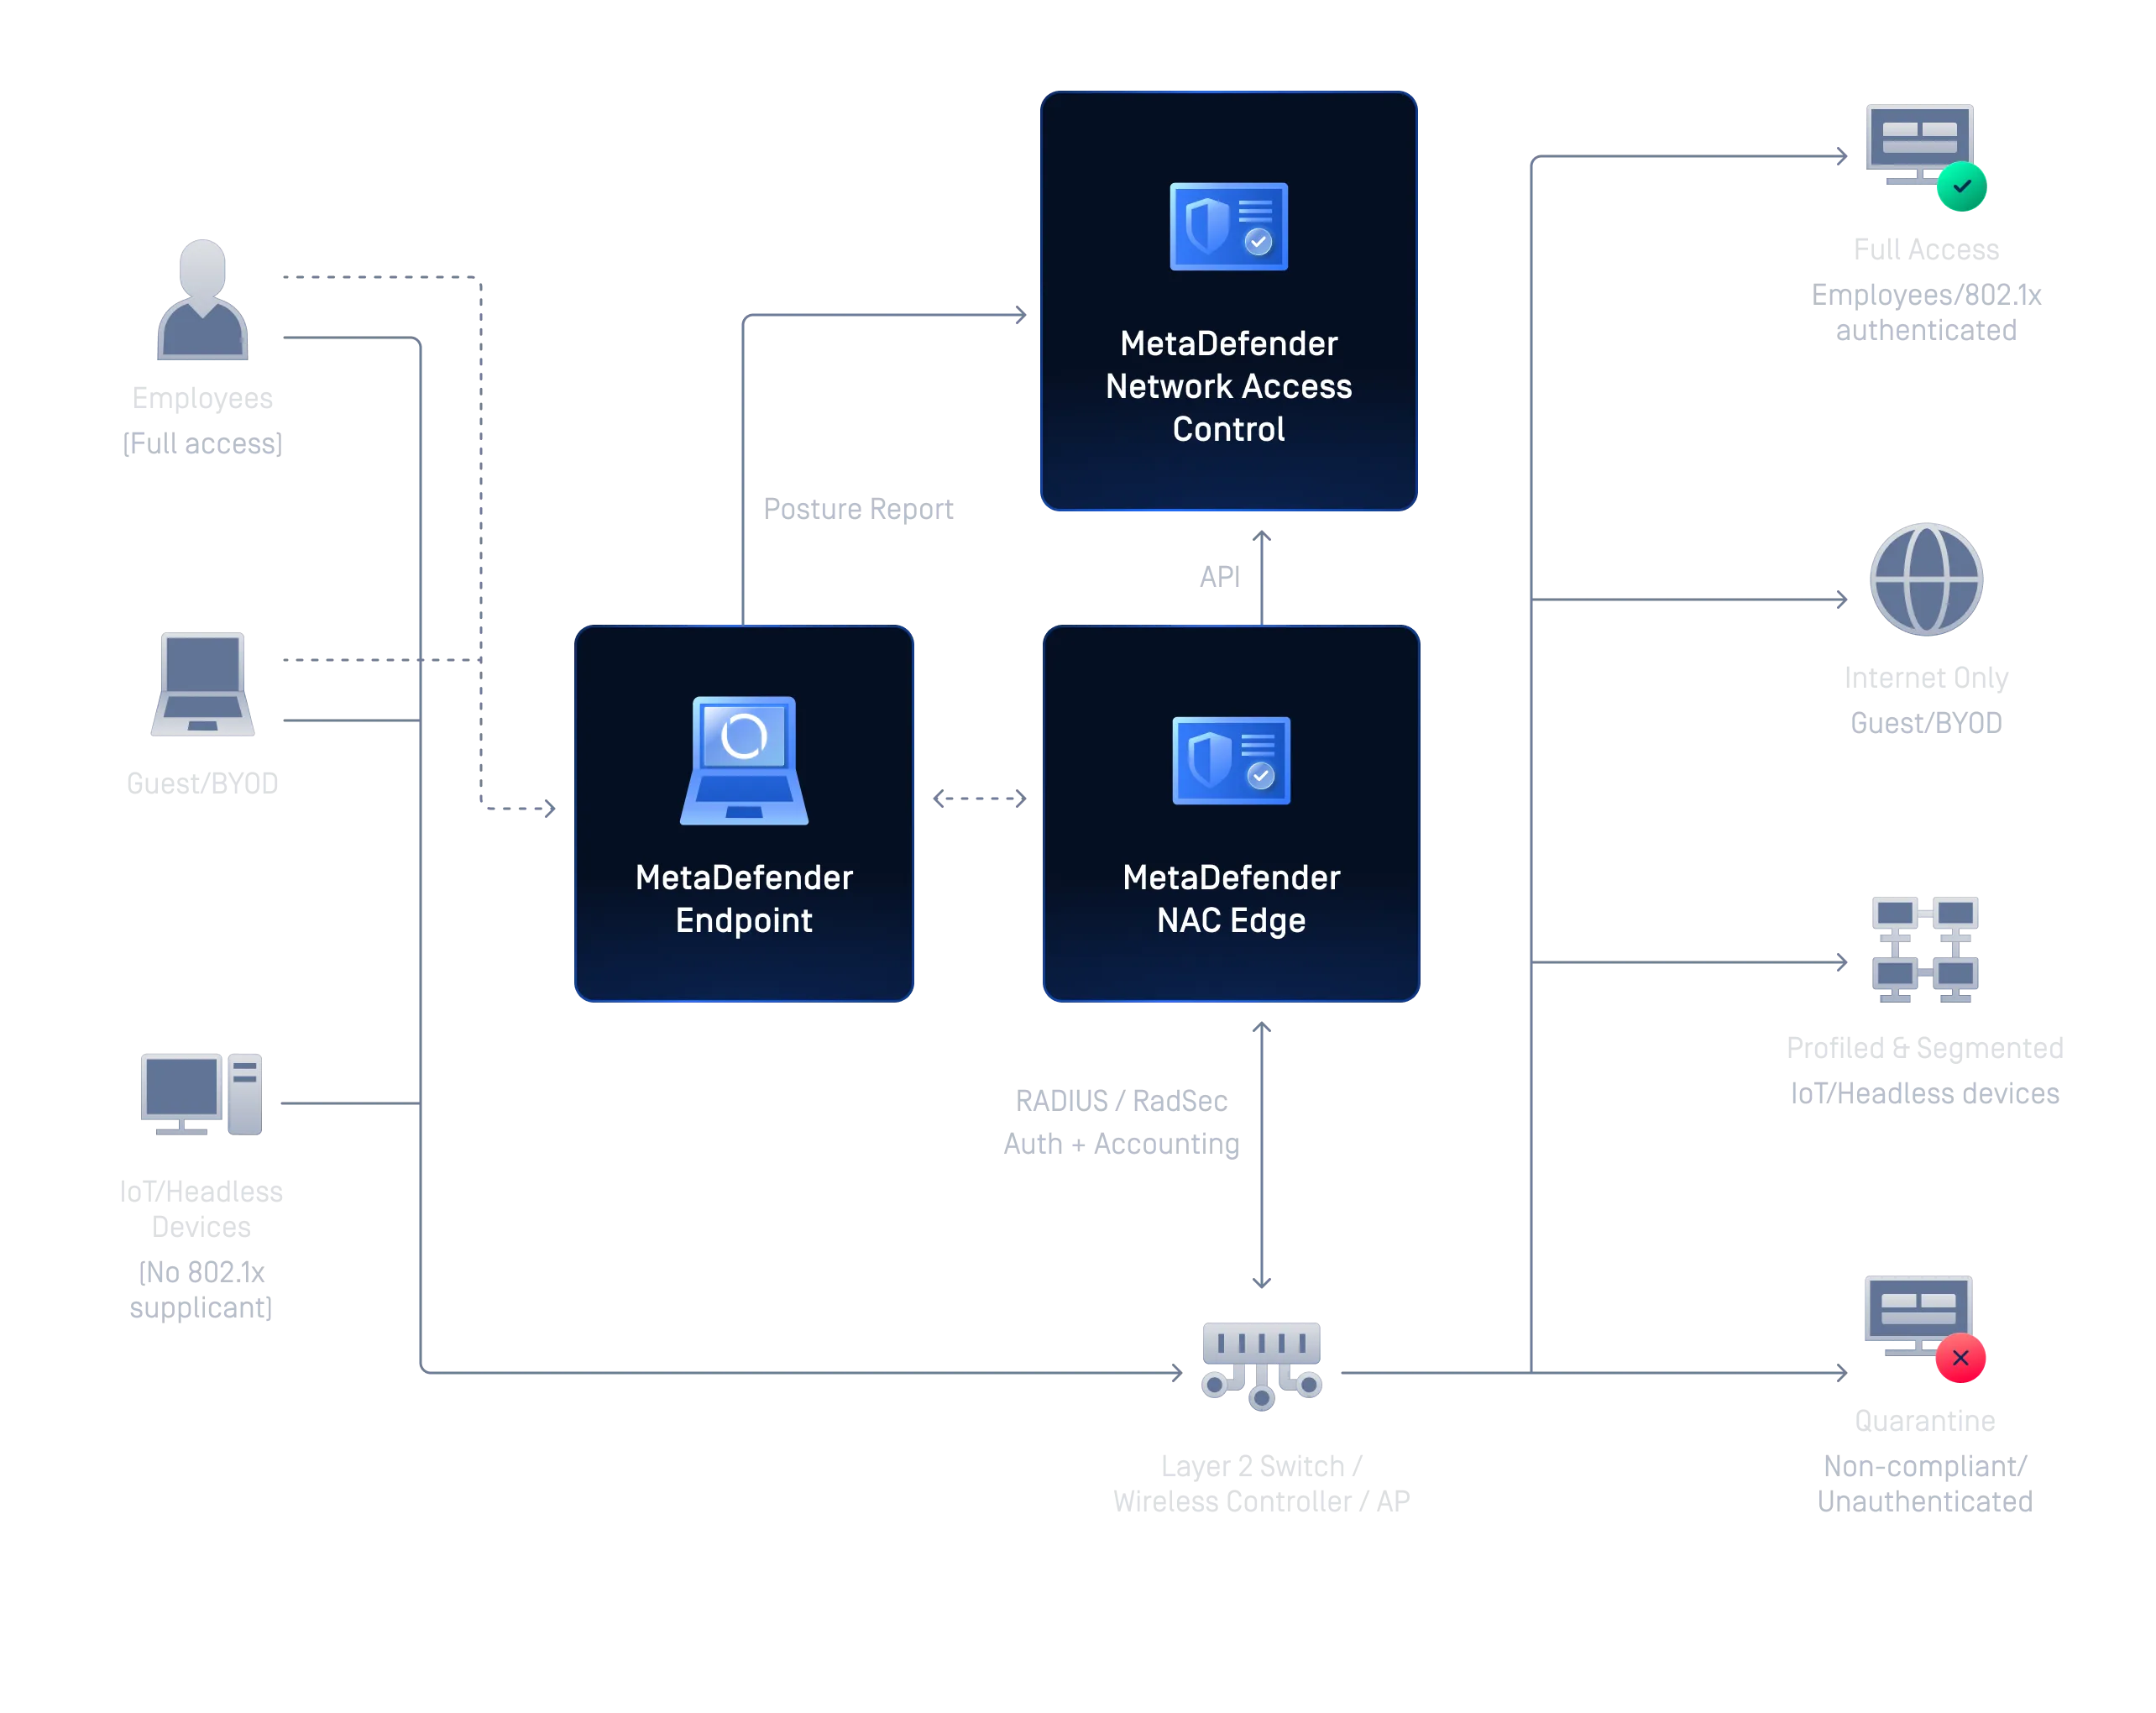
Kompatibilis a már futó rendszerrel
Csatlakoztassa meglévő identitásszolgáltatóit, többfaktoros hitelesítését (MFA) és virtuális asztali infrastruktúráját anélkül, hogy módosítania kellene az „
” infrastruktúráját, vagy lecserélnie kellene a jól működő rendszereket.
-i szabályozott iparágak biztonsági csapatai bíznak bennünk
OPSWAT Világszerte több mint 2 100 szervezet bízik benne, hogy megvédi kritikus adataikat, eszközeiket és hálózataikat az
eszközökből és fájlokból származó fenyegetésektől.
- „Az ügynökök telepítése után rövid időn belül több mint 70 000 távoli felhasználói eszköz biztonságát tudtuk ellenőrizni, mielőtt azok hozzáfértek volna a hálózatunkhoz, anélkül, hogy ez hatással lett volna a termelékenységre.”Miroslav SklanskyInformációbiztonsági technológiai vezető, EPAM
- „Kiváló termék. Remek ügyfélszolgálat. Most már pontosabb és átláthatóbb képet kaptunk a biztonsági helyzetünkről és az esetleges kockázatokról.”Stephen WaltersInfrastruktúra-menedzser, Genesis Investment Management
- „Mivel külső szolgáltatók naponta hozzáférnek a rendszereinkhez, egy következetes, kivételek nélküli hitelesítési rendszer bevezetése nem csupán lehetőség volt, hanem elengedhetetlen szükségszerűség. OPSWATtechnológiája biztosítja, hogy kizárólag a követelményeknek megfelelő eszközök csatlakozhassanak a felhőalapú erőforrásainkhoz.”Vezető biztonsági mérnök
Biztonságos hozzáférés minden digitális peremhálózaton
Alakítsa ki az „ zero-trust ” architektúráját úgy, hogy az megfeleljen az elosztott vállalati csapatok és az érzékeny ipari környezetek gyakorlati igényeinek.
A biztonságos távmunkavégzés elősegítése
Mielőtt hozzáférést biztosítana bármely alkalmazáshoz vagy hálózati erőforráshoz, ellenőrizze a munkavállalók eszközeinek valós idejű állapotát. Azok az eszközök, amelyek nem felelnek meg a megfelelőségi ellenőrzésnek, automatikusan blokkolásra kerülnek, vagy az önjavítási folyamatra irányítják őket.
Védje kritikus infrastruktúráját a megbízhatatlan eszközöktől
Készítsen profilt minden olyan eszközről, amely az ipari és kritikus infrastruktúra-létesítményeibe belép – például alvállalkozói laptopokról, BYOD-eszközökről és IoT-berendezésekről –, és rendelje azokat a megfelelő hálózati zónához, mielőtt hozzáférést biztosítana számukra. A helyszíni telepítés teljes mértékben támogatott az „ air-gapped ” létesítmények esetében.
Minden eszközt biztosítson, mielőtt az csatlakozna a hálózatához
A hálózati hozzáférés engedélyezése előtt ellenőrizze az eszköz azonosító adatait, biztonsági állapotát és a szabályoknak való megfelelését. A jogosulatlan vagy a szabályoknak nem megfelelő eszközöket a rendszer automatikusan letiltja, karanténba helyezi vagy az önjavítási folyamatra irányítja, így megakadályozva a fenyegetések hálózatba való bejutását.
Felkészültség a szabályozási ellenőrzésre
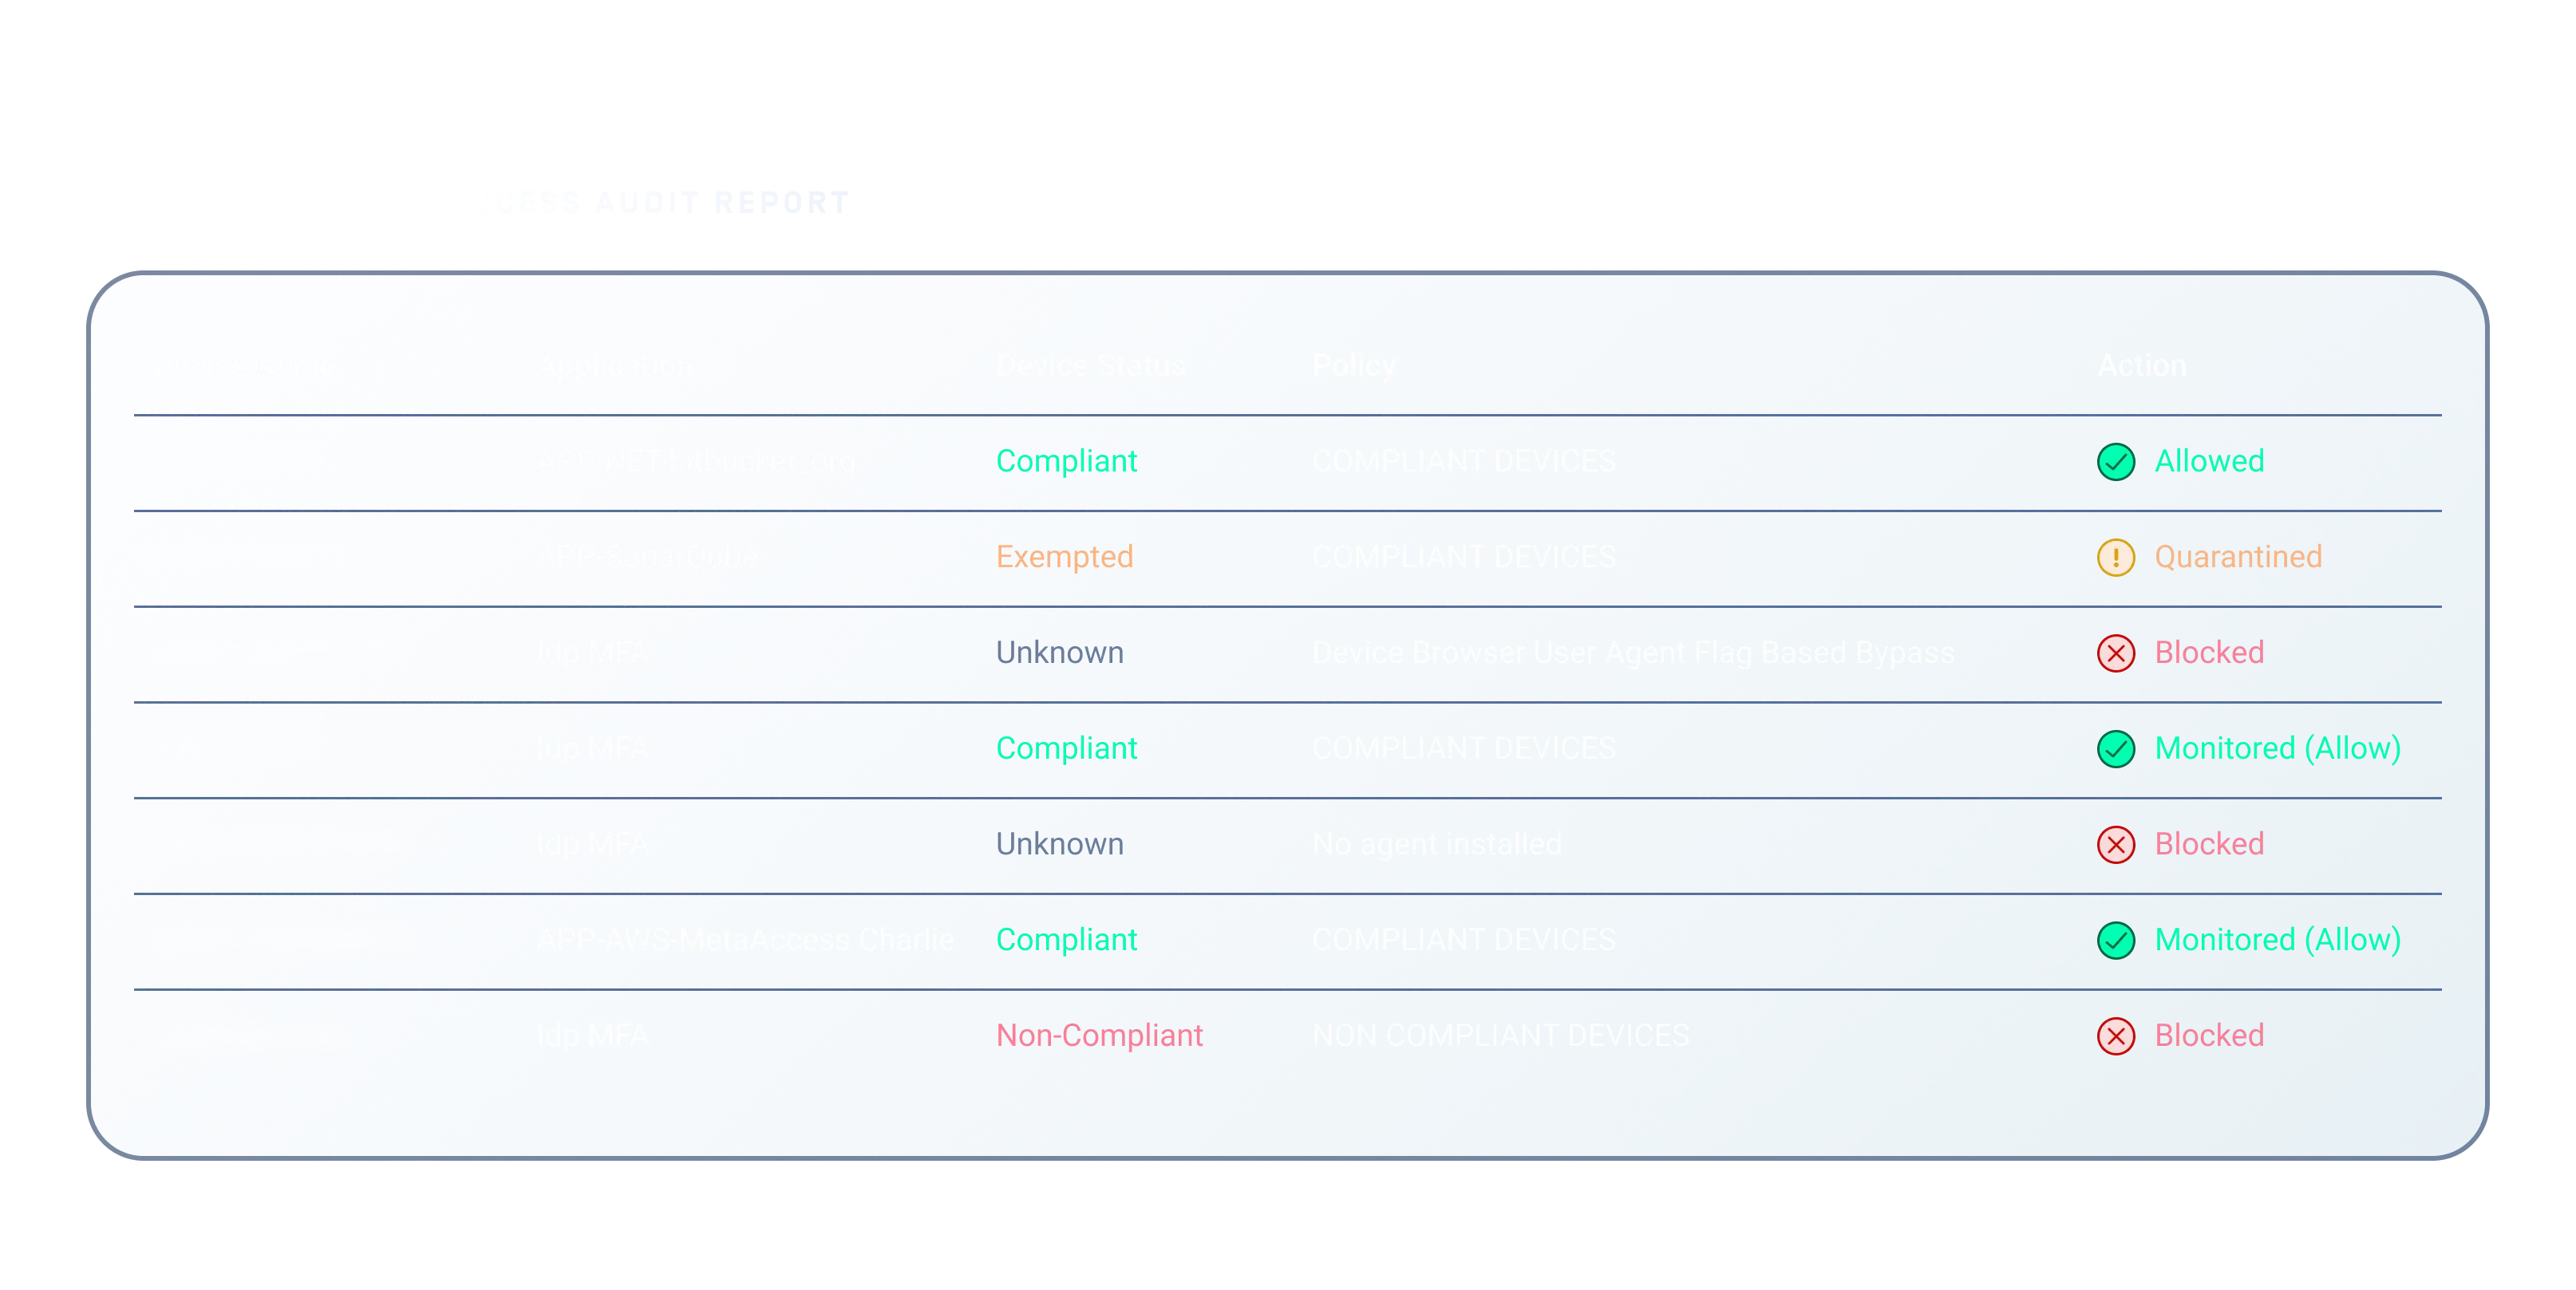
Részletes ellenőrzési nyomvonalakat, biztonsági állapotjelentéseket és a szabályzatok betartásának nyilvántartásait kell vezetni minden egyes hozzáférési eseményről, így az ellenőrök pontosan azt kapják meg, amire szükségük van az olyan keretrendszereknek való megfelelés ellenőrzéséhez, mint a PCI DSS, a HIPAA, a NIST 800-53, az ISO 27001, a FISMA, a FedRAMP, a FINRA, a HITECH, a SOX, a CIS Controls, a COBIT és a SANS.
Ajánlott források
My OPSWAT Central Management adatlapja

My OPSWAT Central Management Dokumentáció

Az eszközfelügyelet egységesítése az intelligens gyártásban a következő segítségével: My OPSWAT Central Management

Az európai megújulóenergia-termelő az OPSWAT fejleszti a kiberbiztonságot

A védett kódhoz való hozzáférés biztosítása a My OPSWAT Central Management: Egy vezető játékfejlesztő története

Az EPAMCentral Management My OPSWAT Central Management Cloud MetaDefender Cloud segítségével biztosítja a Secure hozzáférést és a fájlok biztonságát

A Ping Identity és OPSWAT a hozzáférési biztonságot a DaVinci és My OPSWAT Central Management segítségével

Az OmnissaCentral Management My OPSWAT Central Management segítségével erősíti a biztonságot és a szabályoknak való megfelelést a Horizon VDI-hez való hozzáférés során
0 eredmény. Kérjük, próbálja újra.
GYIK
SDP alkalmazásonkénti jogosultságokat biztosít, és a hozzáférést csak a személyazonosság- és megfelelőségi ellenőrzések sikeres teljesítése után engedélyezi. A hagyományos VPN-ekkel ellentétben – amelyek a csatlakozás után széles körű hálózati hozzáférést biztosítanak – a „ SDP ” a felhasználókat kizárólag a számukra szükséges erőforrásokra korlátozza, ezzel jelentősen csökkentve a támadási felületet és az oldalirányú mozgás kockázatát.
A VPN a felhasználó bejelentkezése után biztosítja a kapcsolatot; a hagyományos ZTNA egy alapvető állapotellenőrzést is végez. A „ OPSWAT ” a hozzáférés előtt és azt követően is folyamatosan ellenőrzi az eszköz megfelelőségét, így egy fertőzött eszközről történő érvényes bejelentkezést is blokkolja.
My OPSWAT Central Management valós időben észleli az eltérést. A házirend-beállításoktól függően vagy azonnal elszigeteli a munkamenetet, vagy automatizált, önkiszolgáló javítási lépéseken vezeti végig a felhasználót. Amint az eszköz megfelel a házirend követelményeinek, a hozzáférés automatikusan helyreáll, ami csökkenti a ügyfélszolgálat terhelését és biztosítja a felhasználók termelékenységét.
Nem. Két lehetőség közül választhat: vagy lecseréli a régi VPN-jét a mi új generációs „ SDP ” hozzáférési megoldásunkra, vagy megtartja a jelenlegi megoldását, és egy további biztonsági réteget épít be a már használt identitásszolgáltatóhoz (IdP) és a többfaktoros hitelesítéshez (MFA).
Igen, ügynökös és ügynök nélküli módszerekkel egyaránt. A helyszíni hálózati hozzáférés-vezérlés (MetaDefender NAC ) ügynök nélküli, az eszközöket a hálózaton keresztül azonosítja és jellemzi; a részletesebb végpont- és távoli ellenőrzésekhez egy könnyű, könnyen eltávolítható ügynököt használnak a felügyelt és BYOD-eszközök esetében, amely a hozzáférés előtt gyors megfelelőségi ellenőrzést végez.
