A vállalati tárolási biztonság folyamatosan fejlődik, és ezzel együtt a szervezetek előtt álló kihívások is. A többfelhős környezetek kezelésétől a felhasználói tevékenységek nyomon követéséig a megfelelőségi ellenőrzésekhez a biztonsági csapatoknak jobb átláthatóságra és robusztusabb ellenőrzési eszközökre van szükségük, anélkül, hogy ez további bonyodalmakat okozna.
Ma büszkén jelentjük be a MetaDefender Storage Security .2.0 kiadását, egy jelentős frissítést, amely hatékony fejlesztéseket kínál a felhőintegráció, az identitás-ellenőrzési funkciók és a munkafolyamat-automatizálás terén, valamint kritikus stabilitási javításokat, mindezt azzal a céllal, hogy vállalati szintű, rugalmas és biztonságos védelmet nyújtson kritikus adatainak különböző tárolási környezetekben.
Személyazonosság-ellenőrzés
A 4.2.0 verzió egyik legjelentősebb újdonsága az identitás-ellenőrzés: ez a funkció lehetővé teszi a felhasználói identitás alapján történő ellenőrzések nyomon követését és jelentését, így részletes betekintést nyújt abba, hogy ki fér hozzá és módosítja a fájlokat a vállalati tárolási környezetekben.
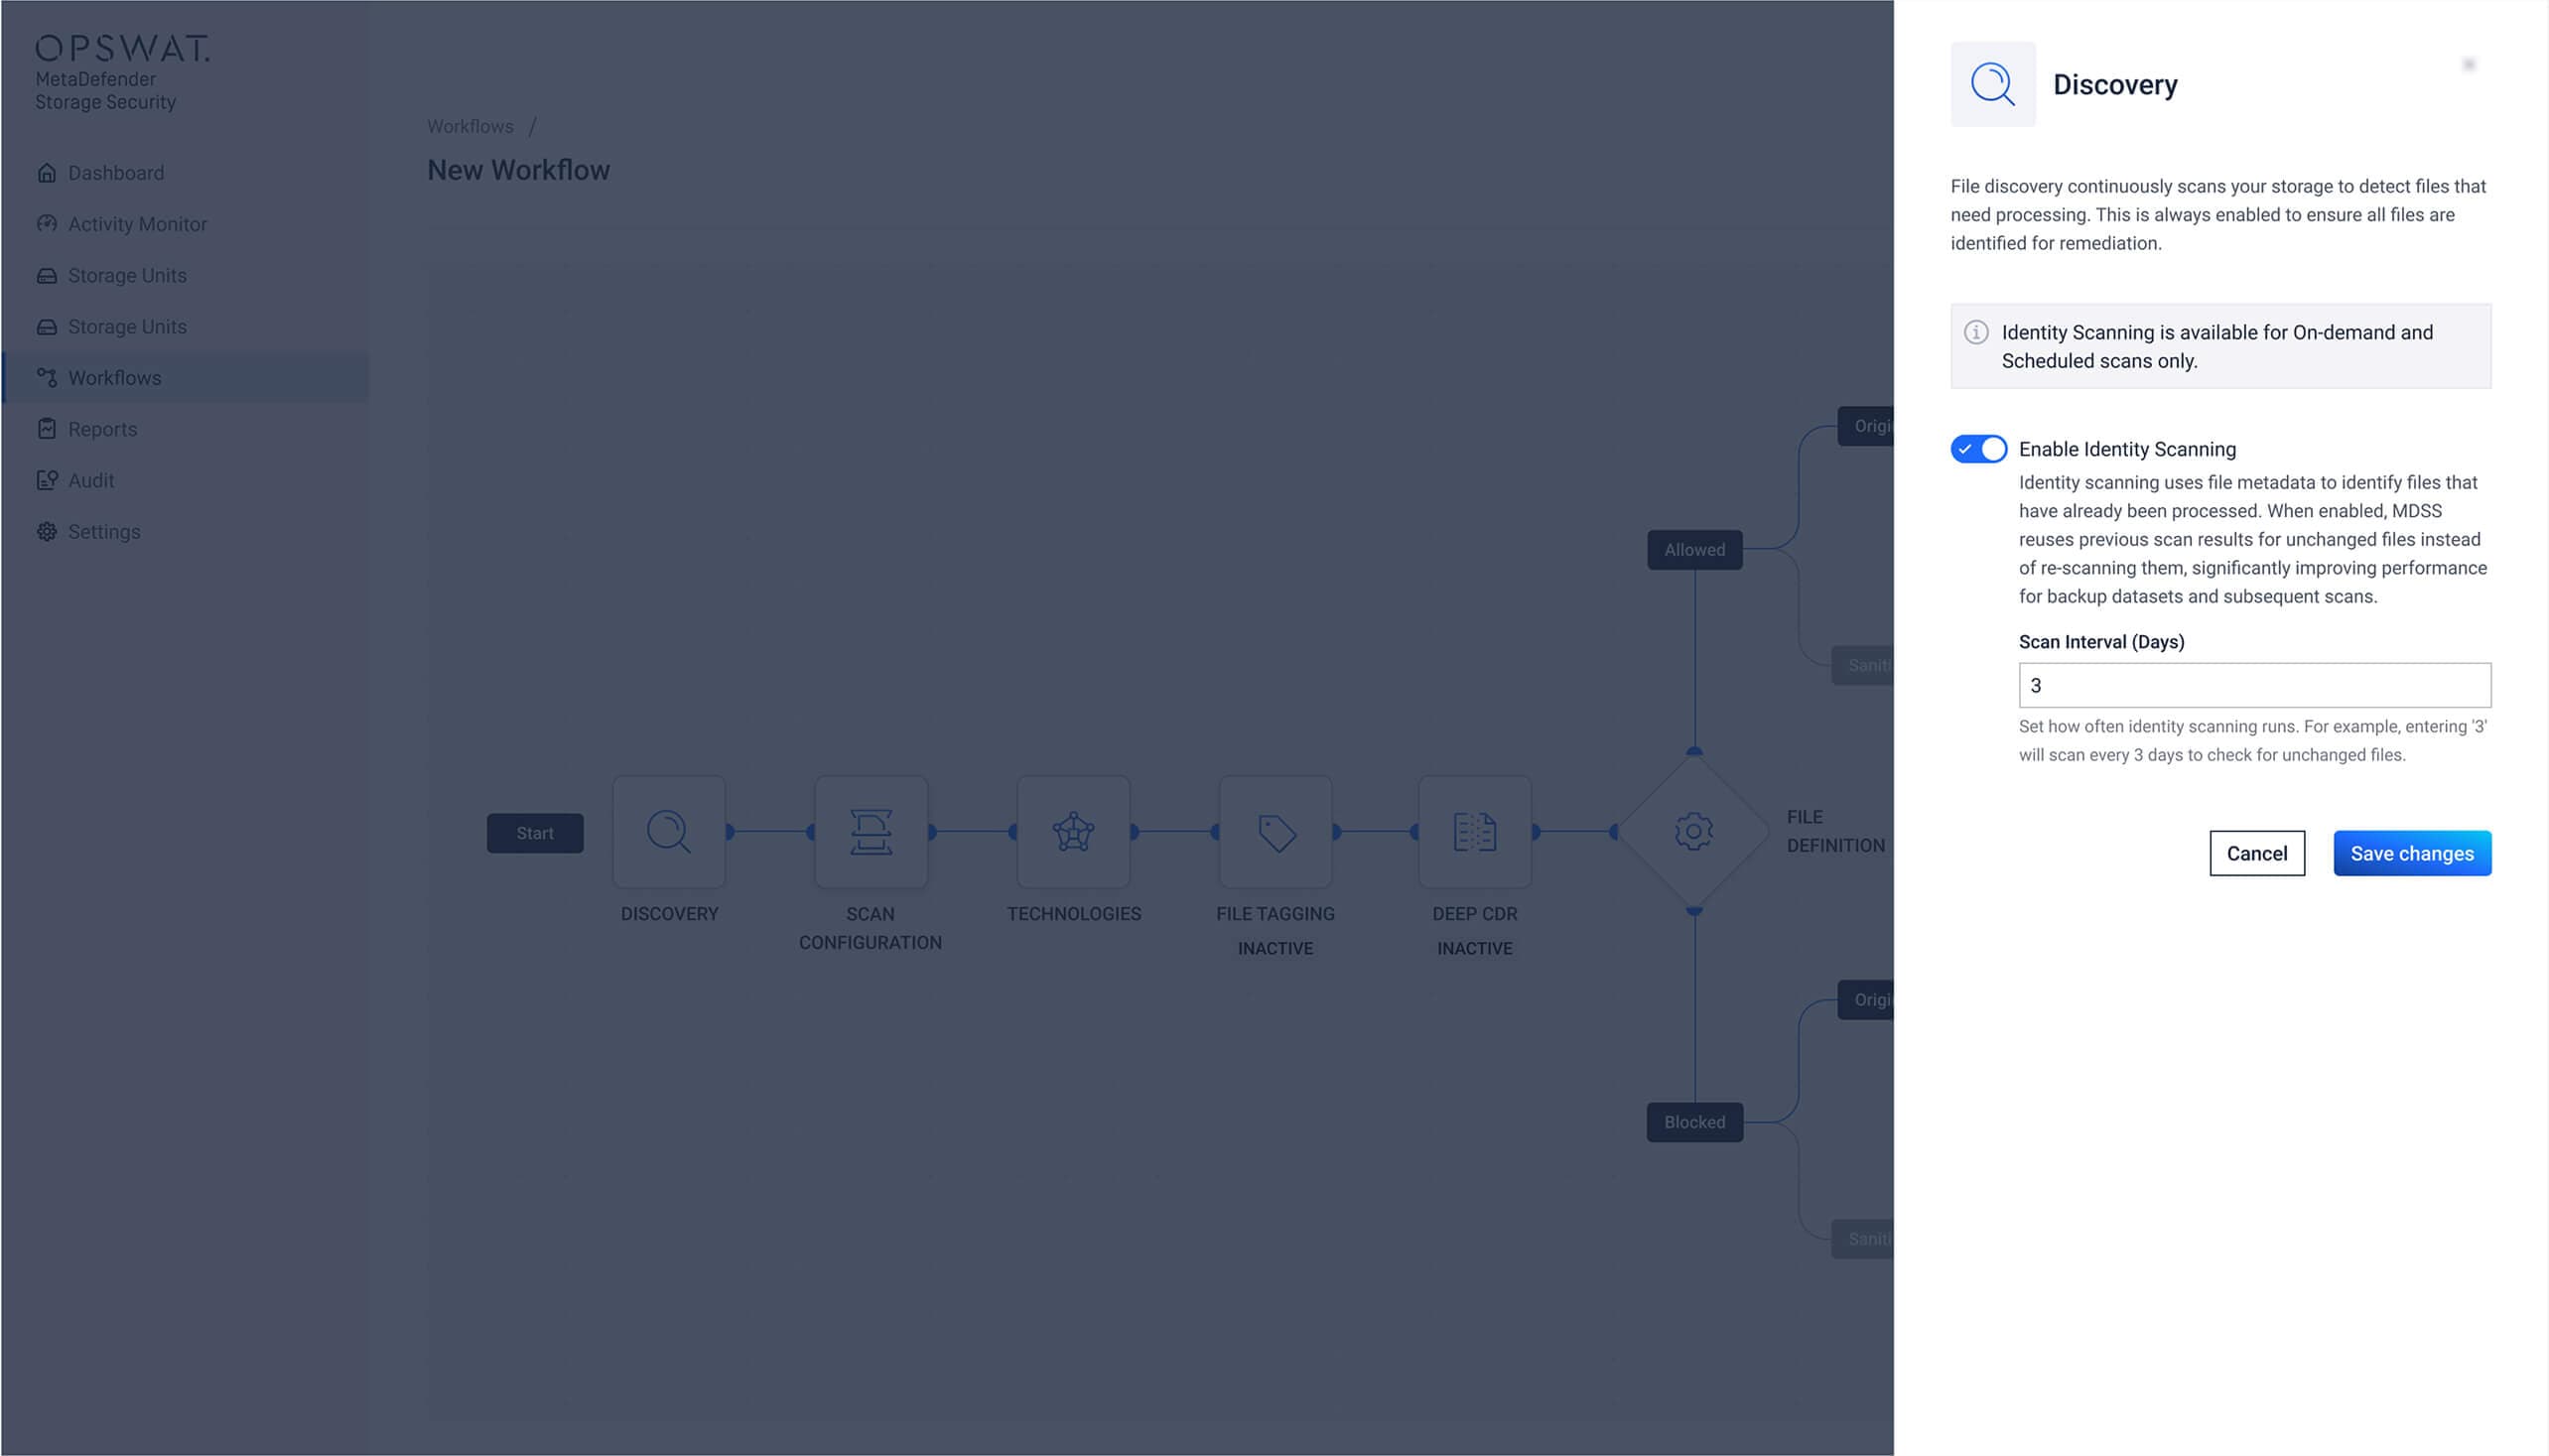
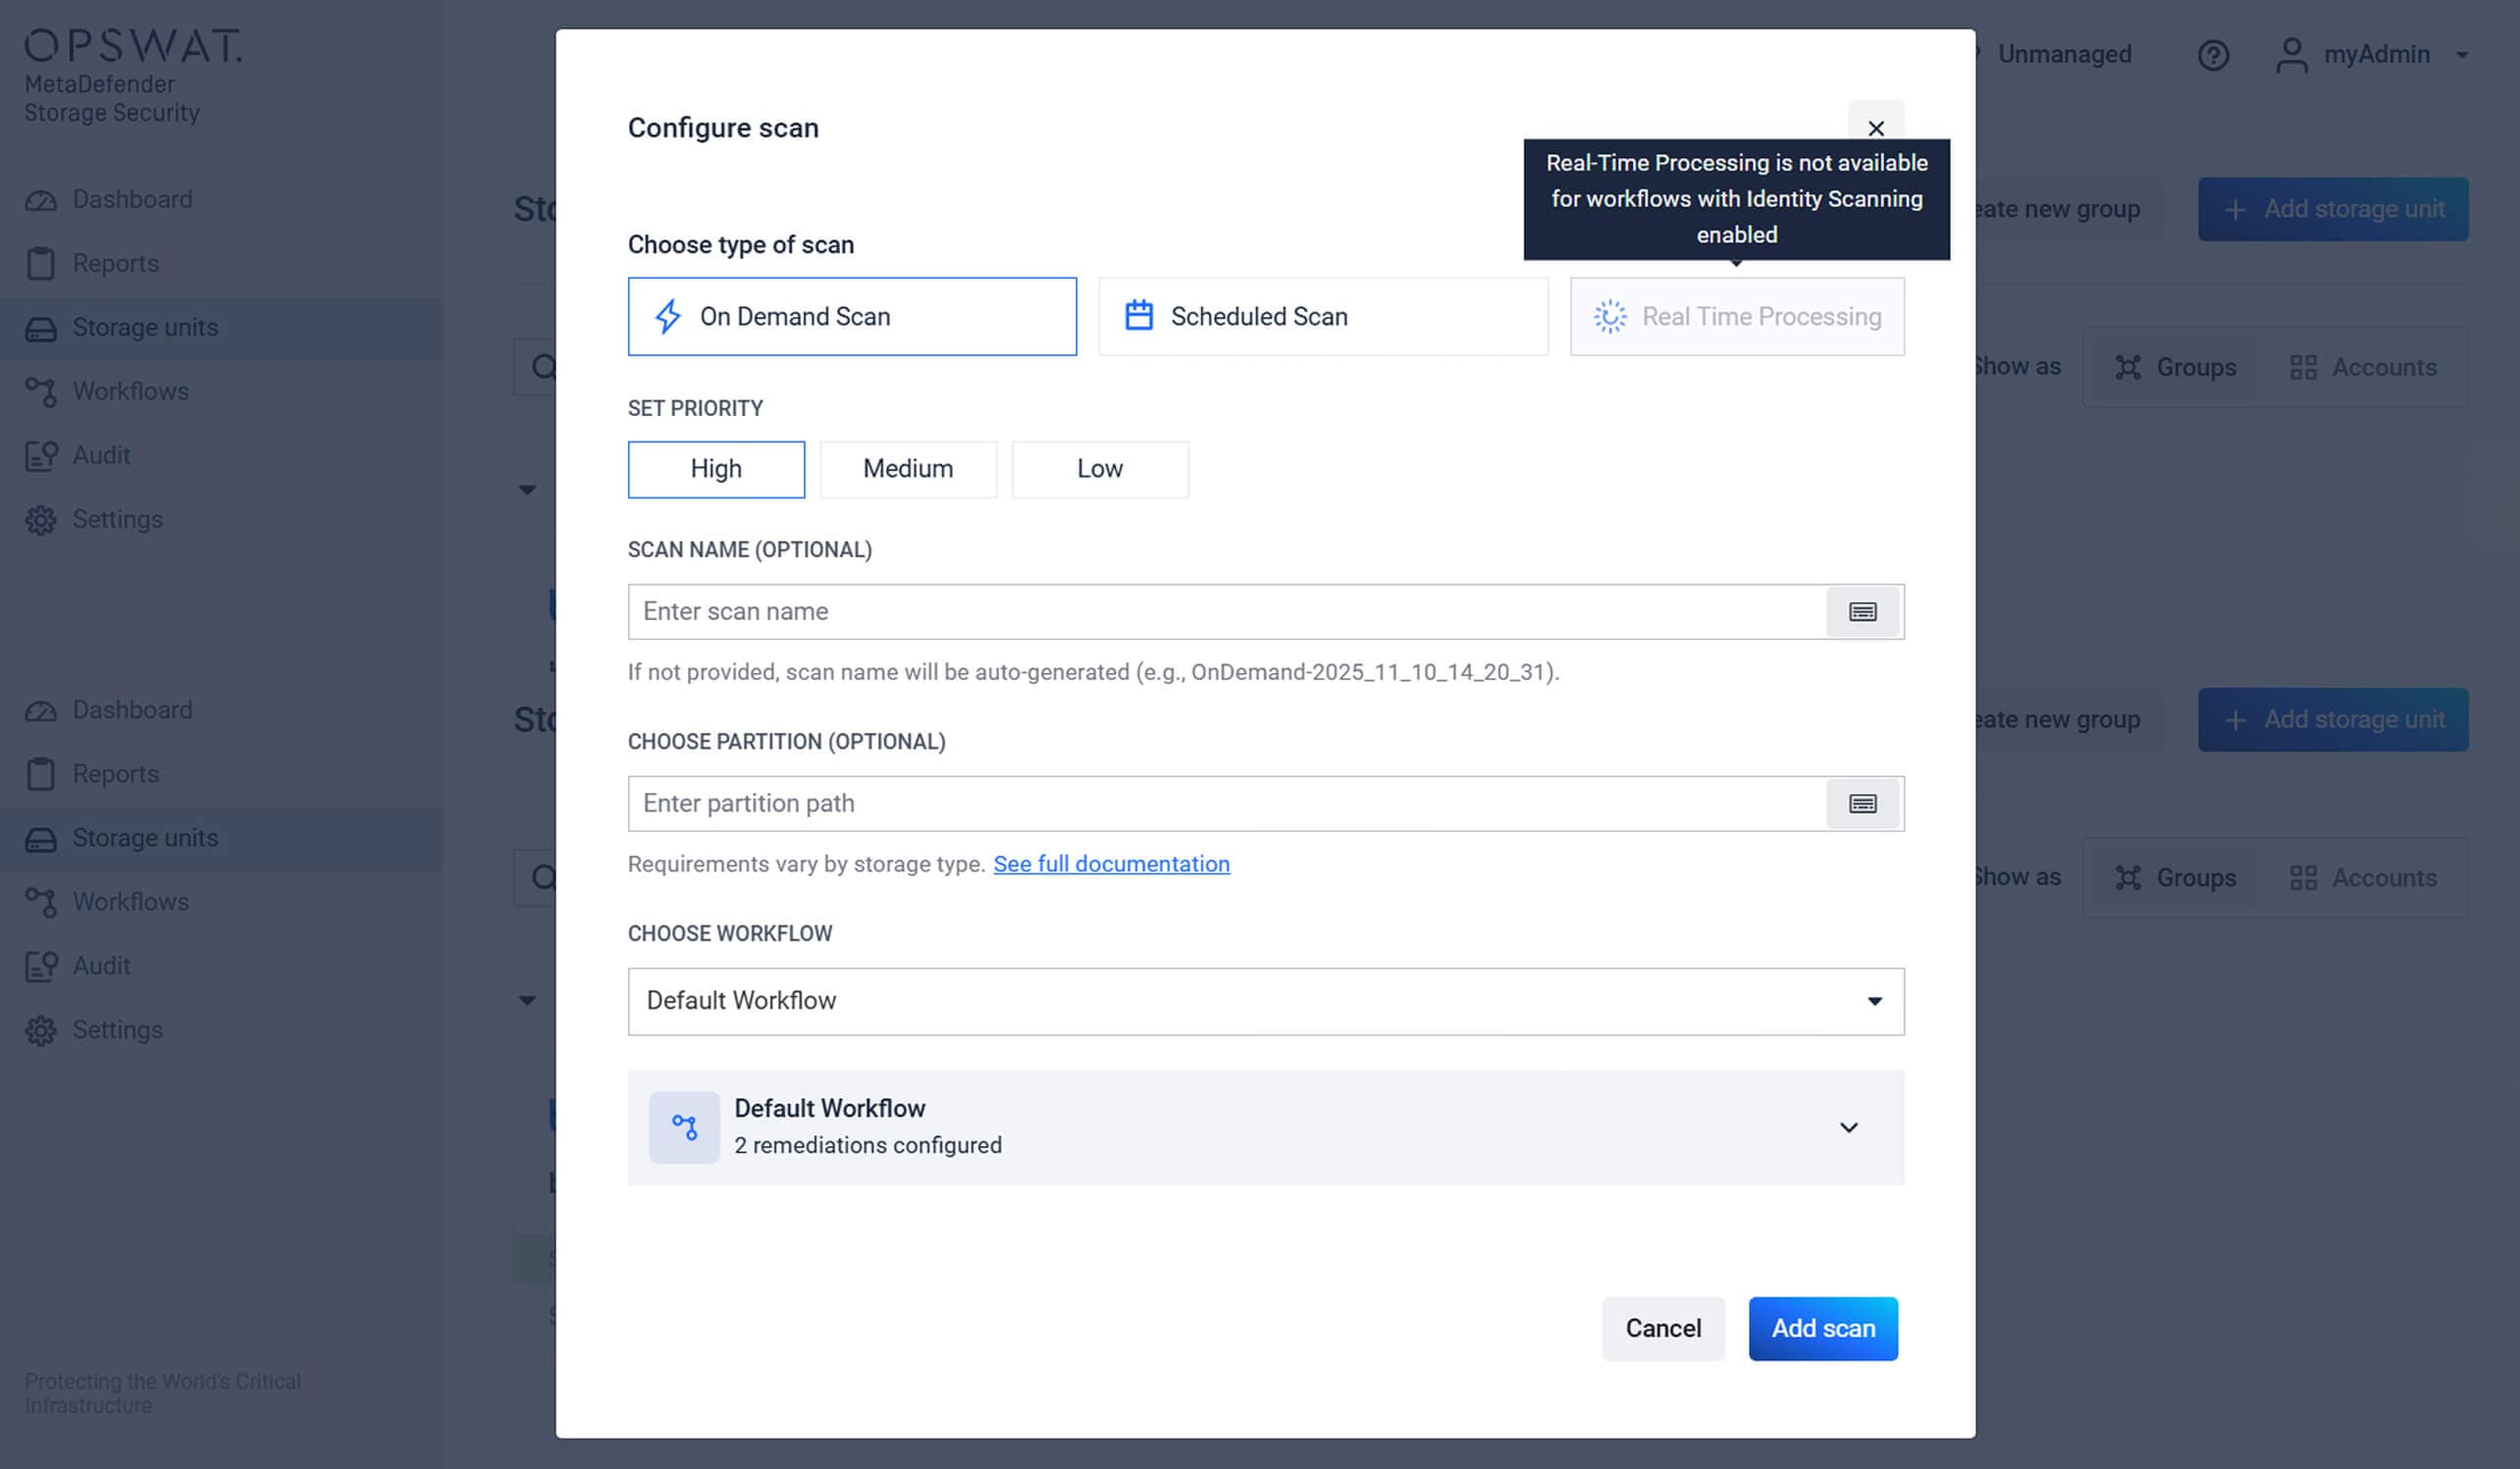
Támogatja az igény szerinti és ütemezett vizsgálatokat intelligens inkrementális vizsgálattal. Az RTP (valós idejű feldolgozás) jelenleg nem támogatott.
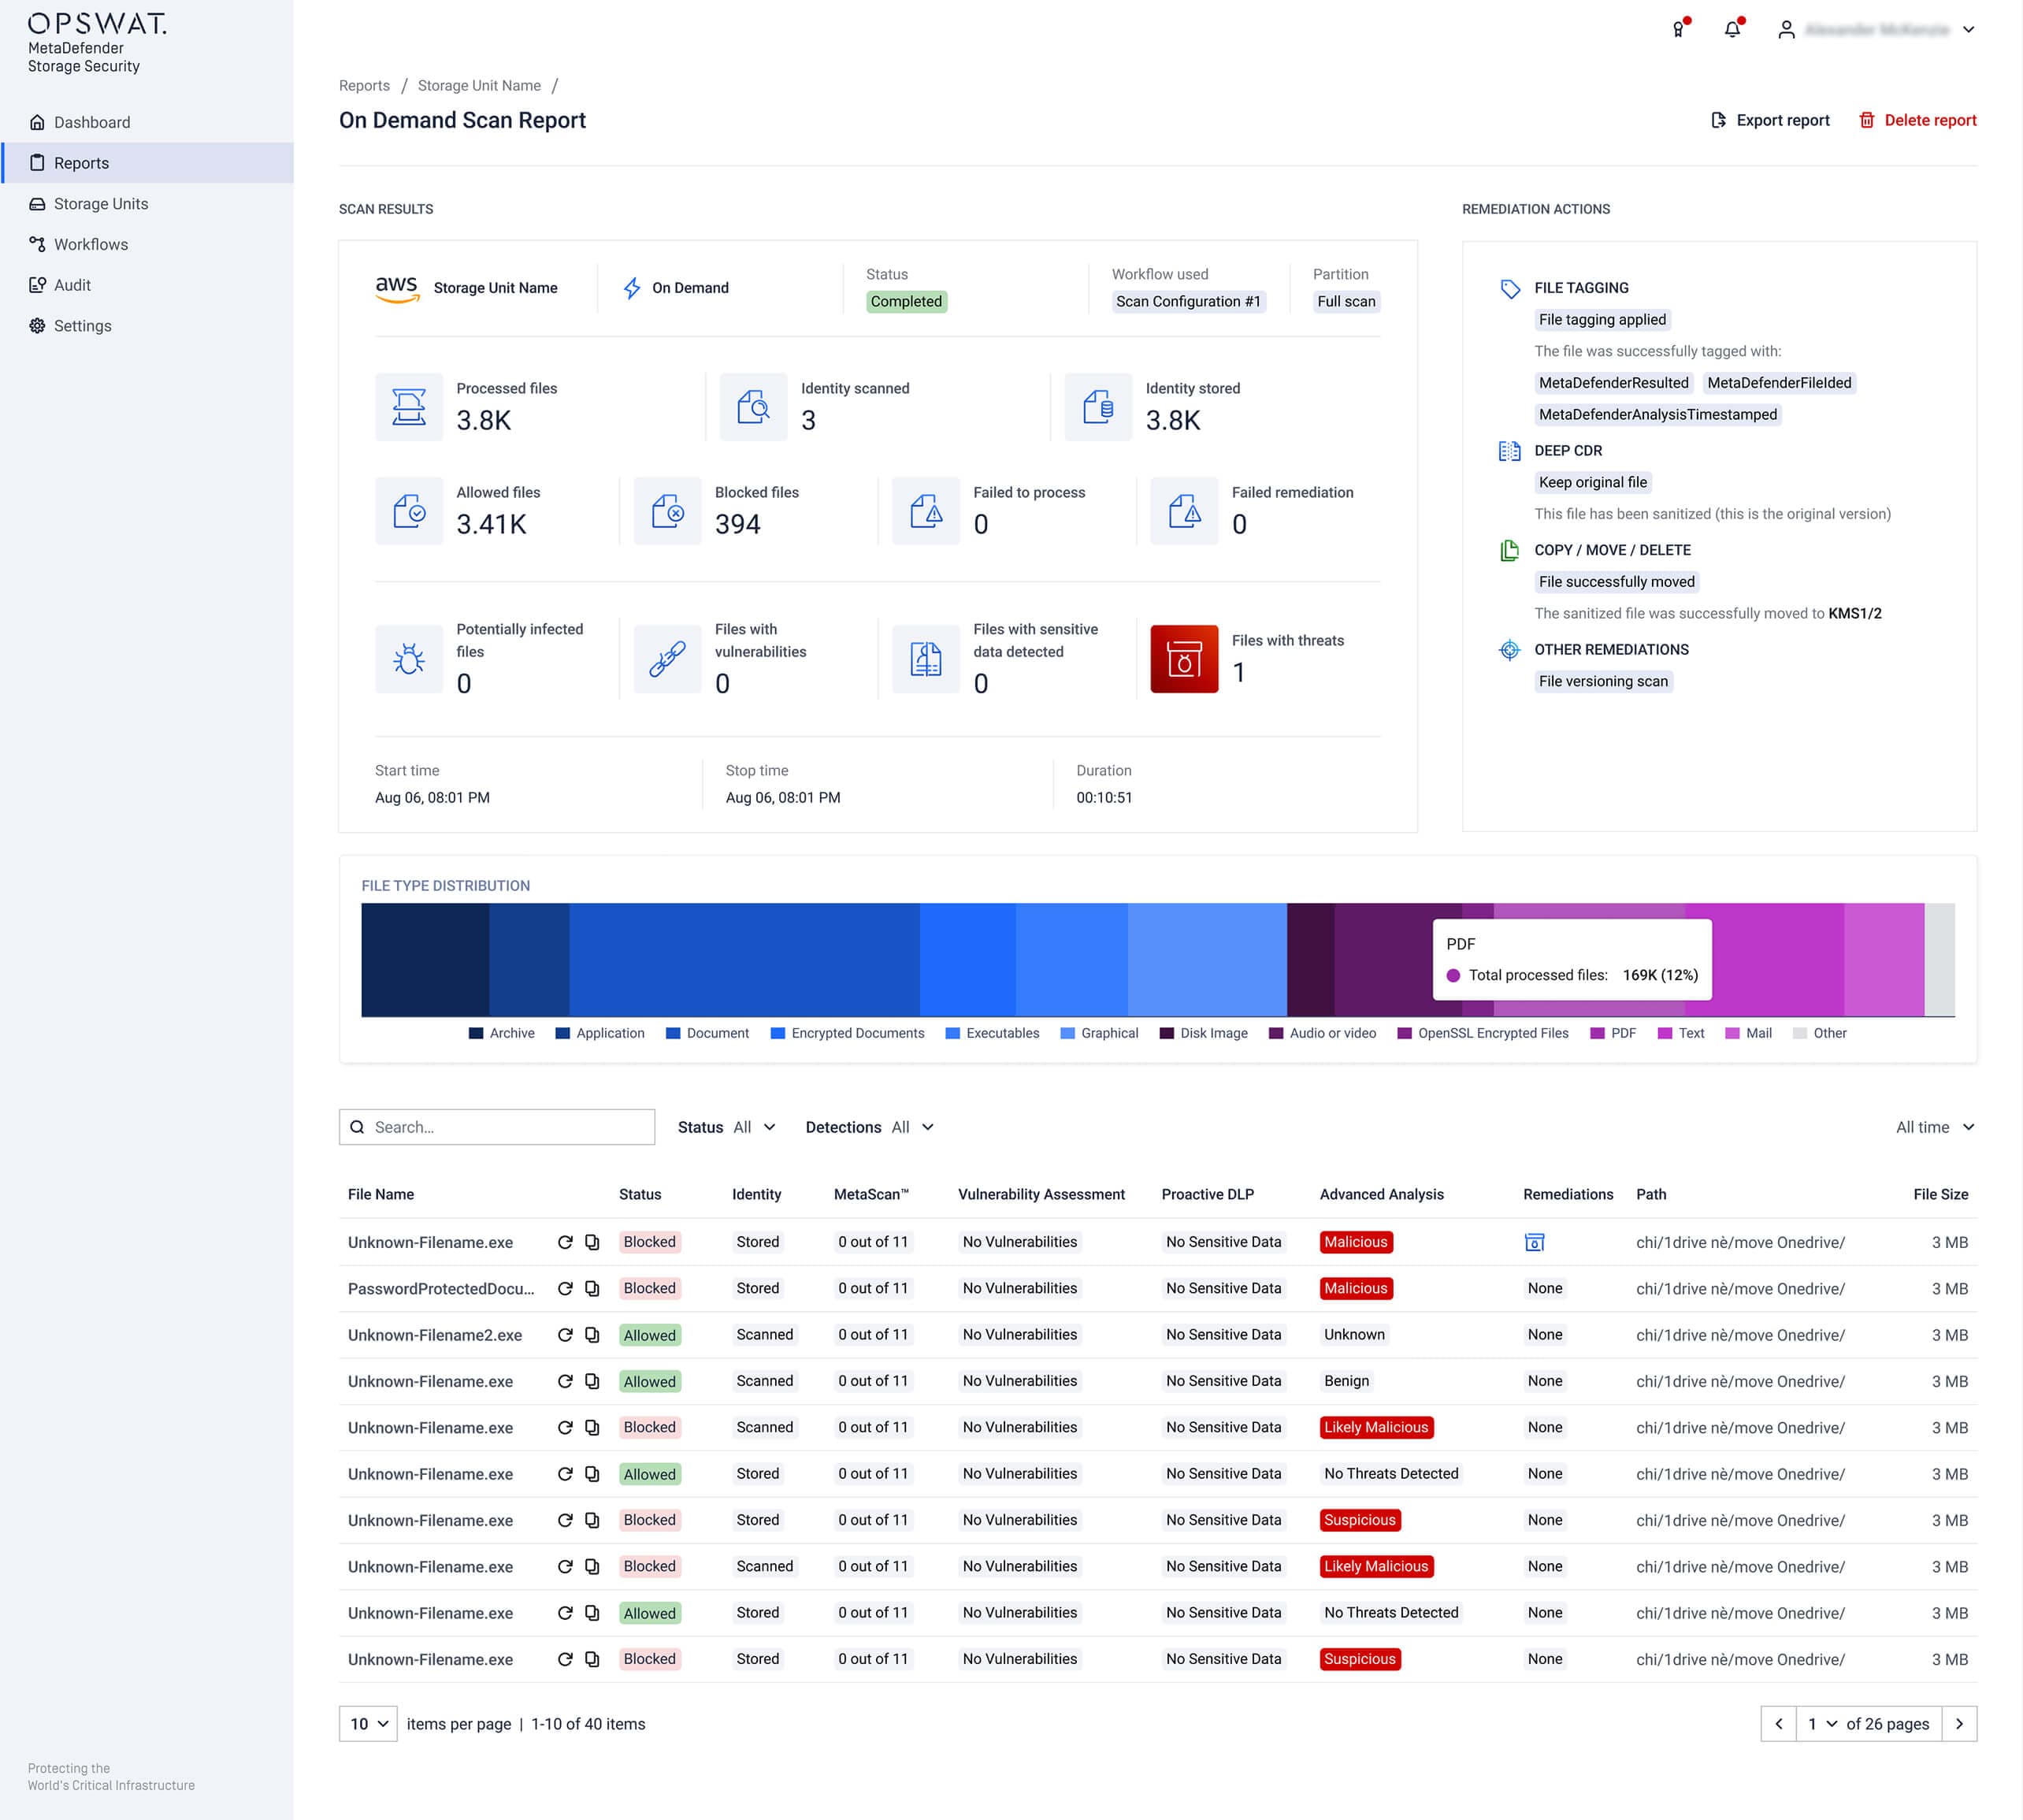
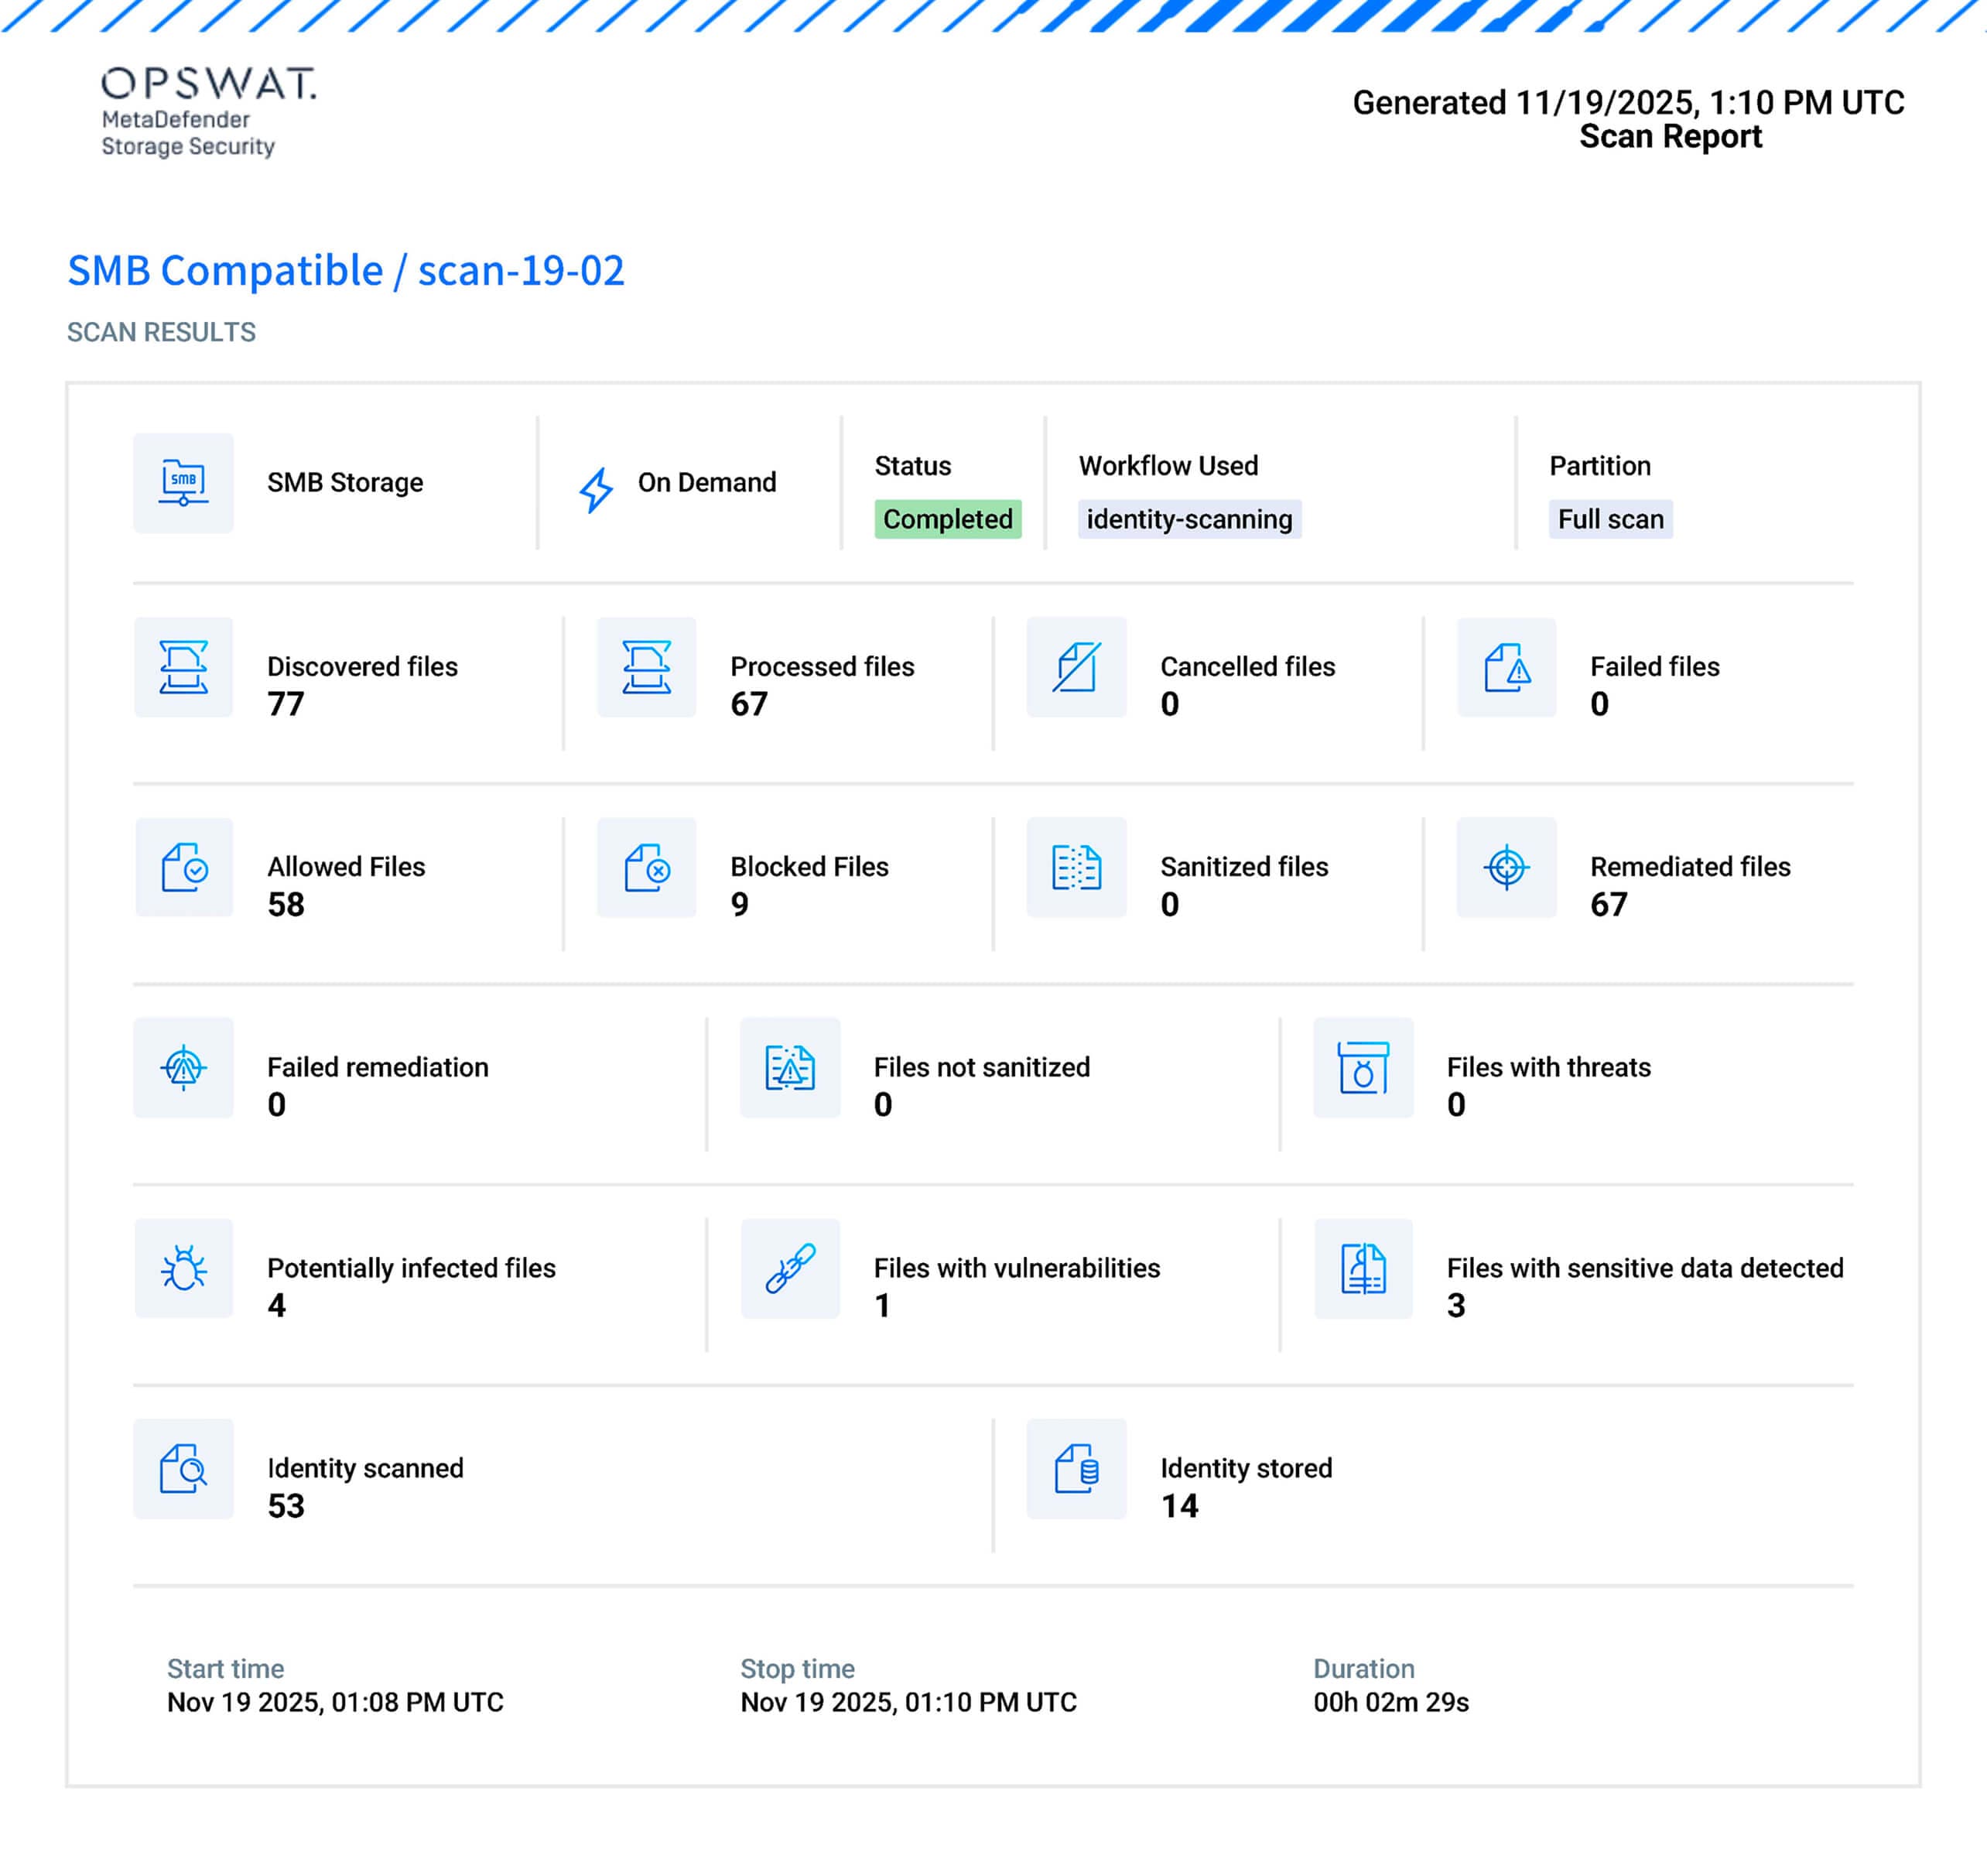
Az identitás-ellenőrzés automatizált PDF-jelentésekkel, zökkenőmentes javítási integrációval és a munkafolyamatok végrehajtása során megmaradó eredményekkel képes az identitások átfogó felismerésére.
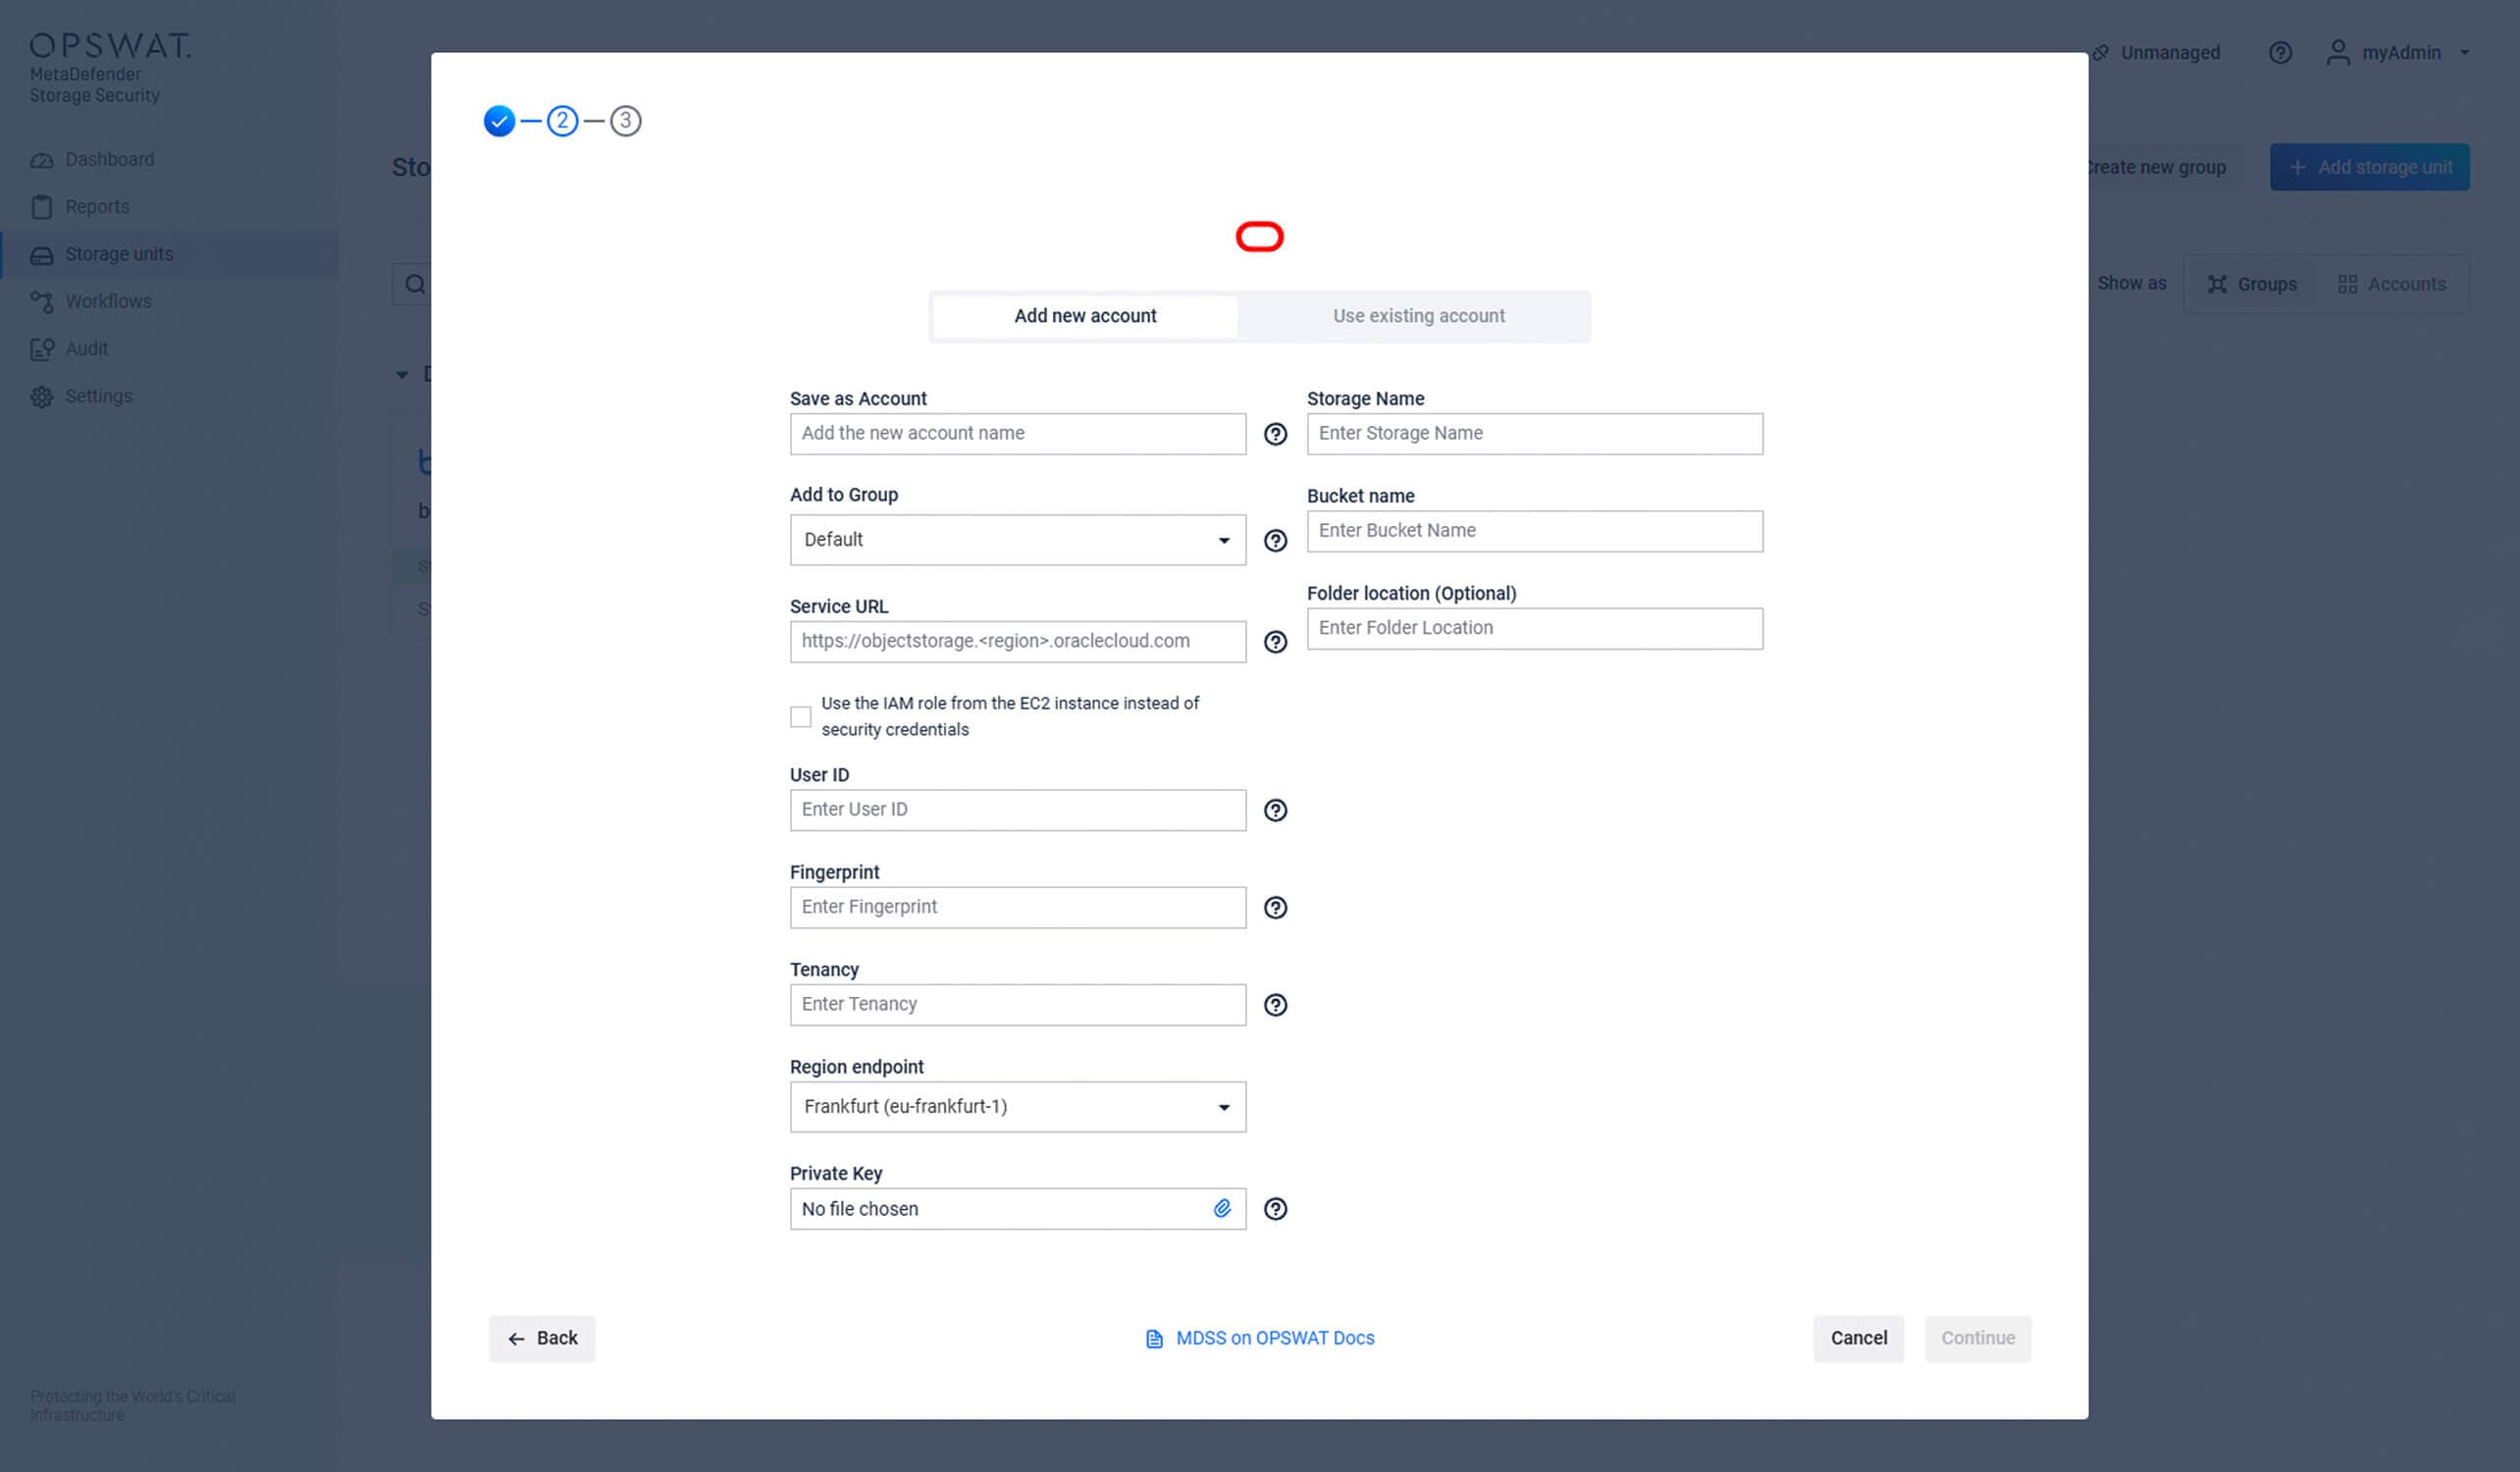
Natív Oracle objektumtároló integráció
Mélyítettük integrációnkat az OCI-vel (Oracle Cloud ) azáltal, hogy bevezettük a natív Oracle integrációt, miközben megőriztük az S3-kompatibilis tárolási konfigurációkat.
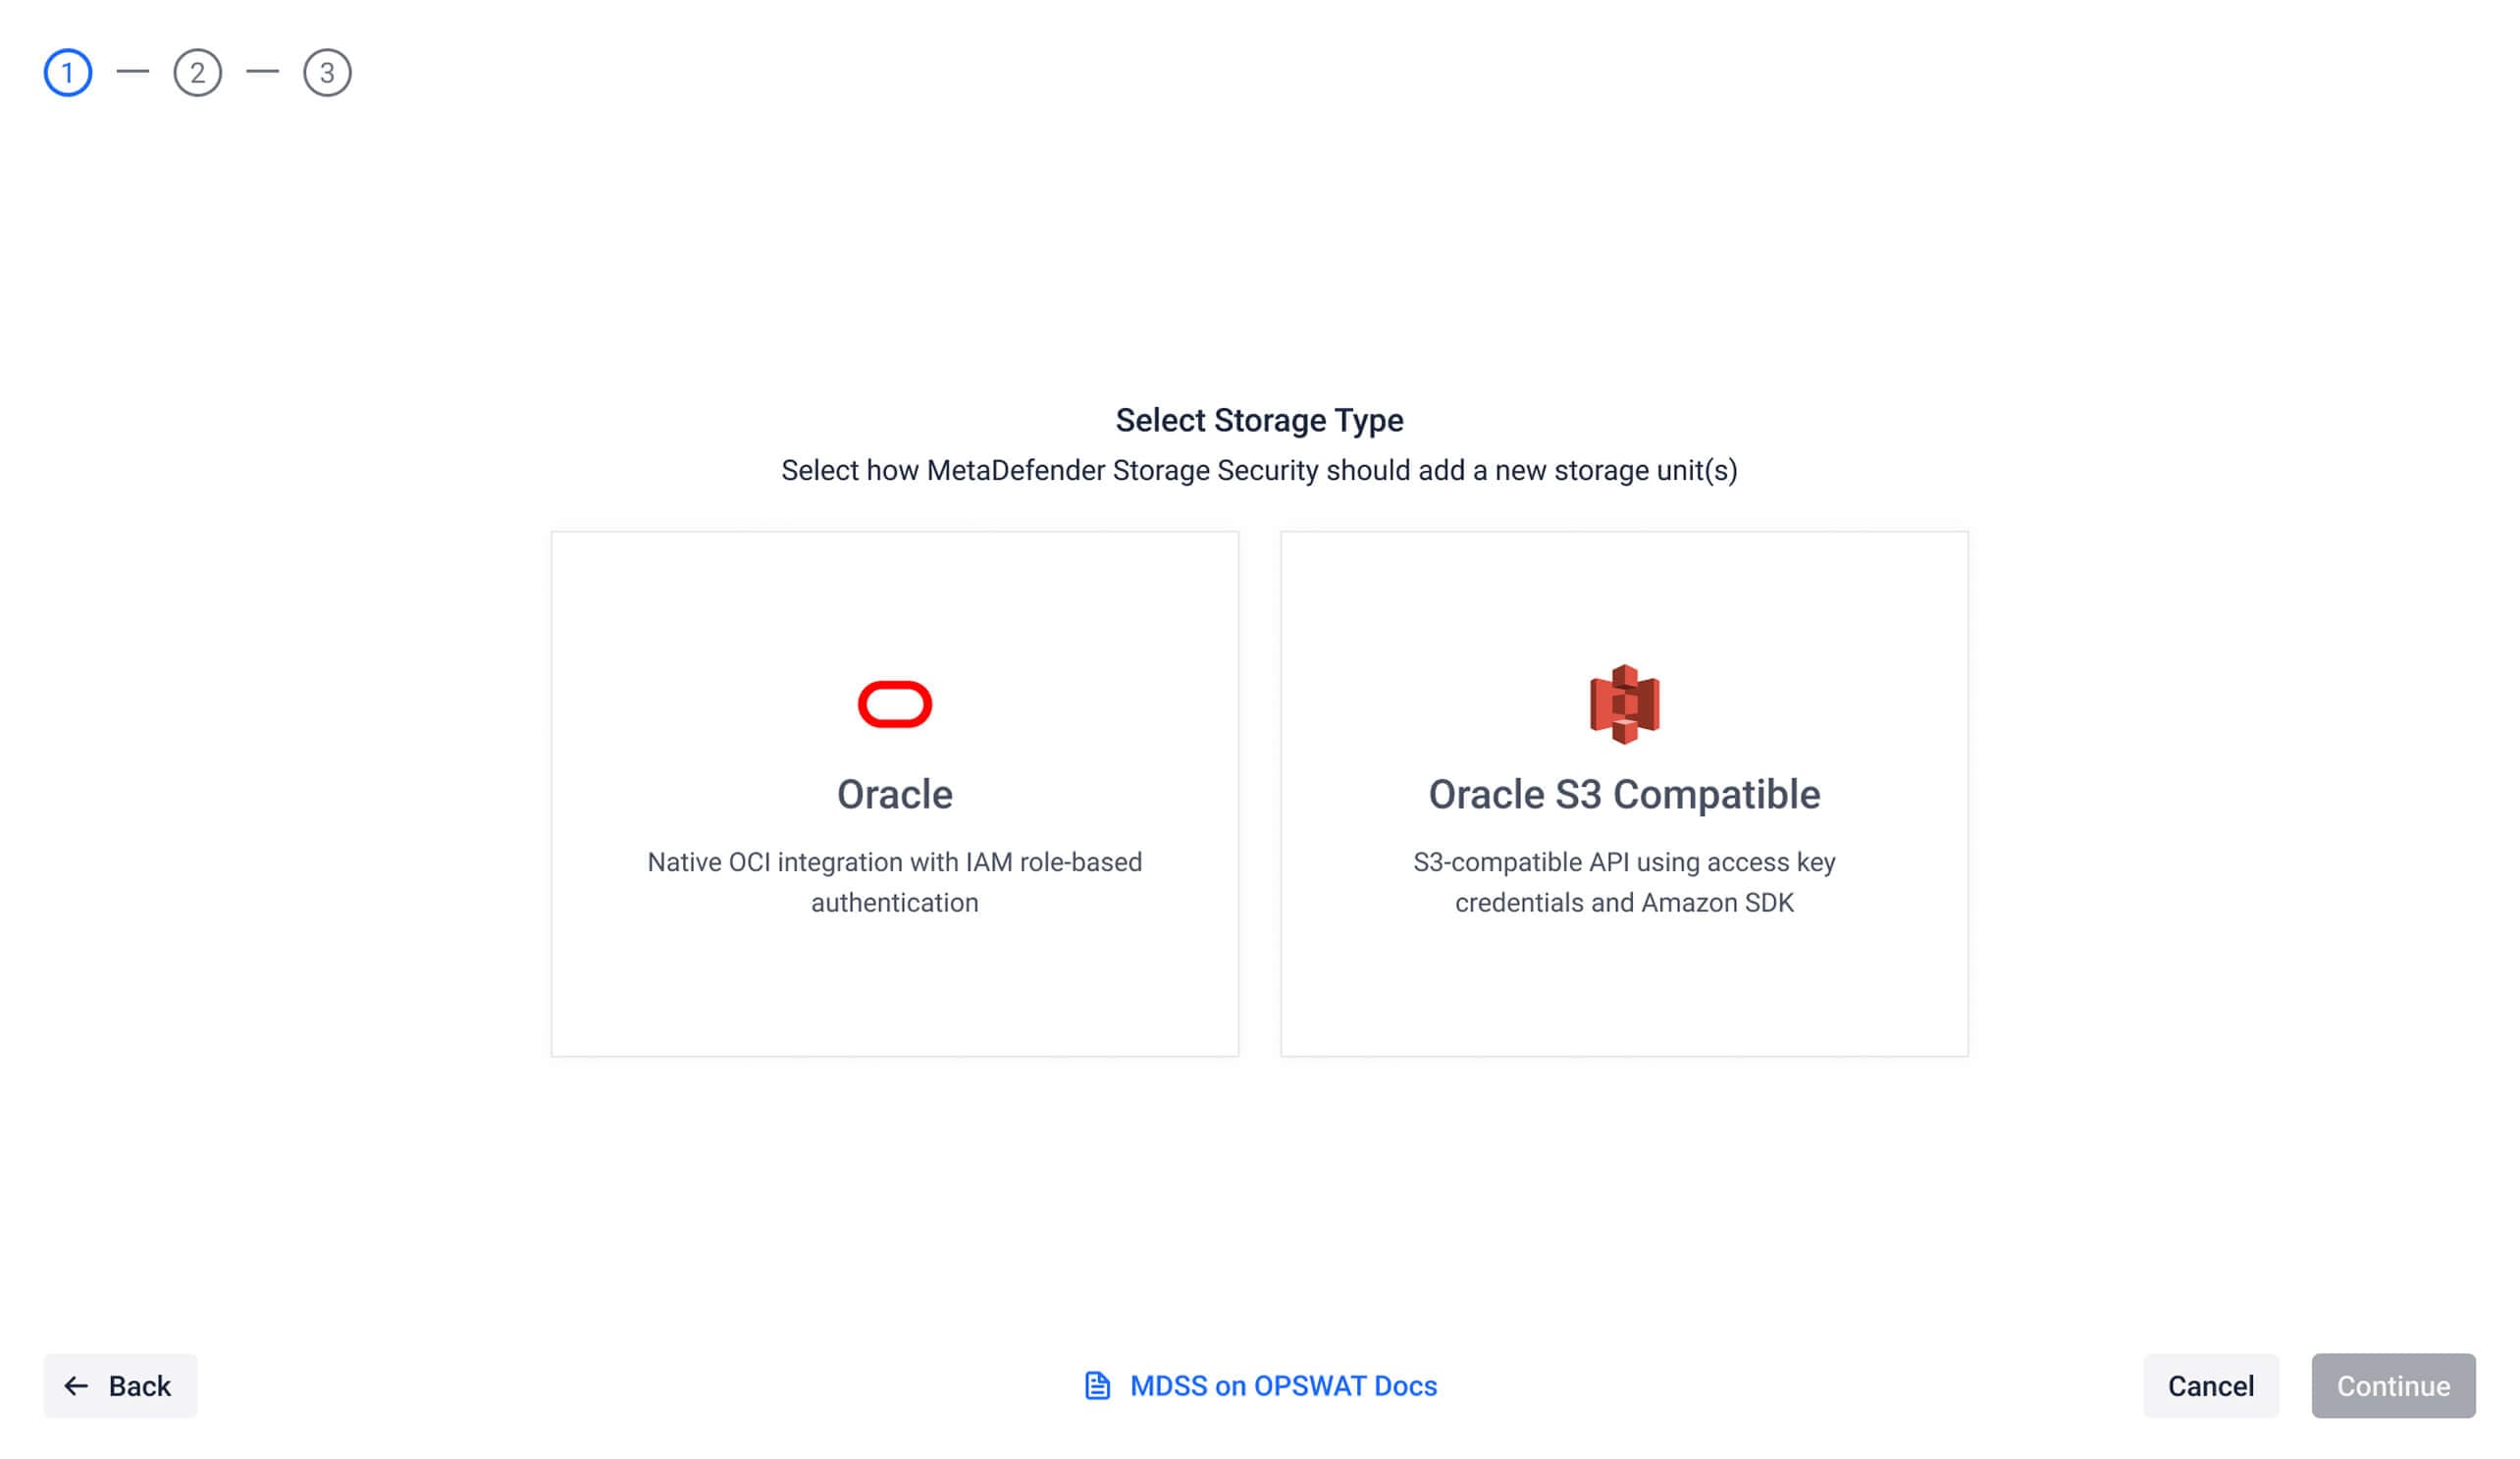
A natív Oracle SDK megközelítés gyorsabb felismerést, hatékonyabb szkennelési műveleteket és jobb stabilitást jelent az Oracle-alapú tárolási telepítések esetében, ami különösen fontos azoknak a vállalkozásoknak, amelyek jelentős Cloud Oracle Cloud .
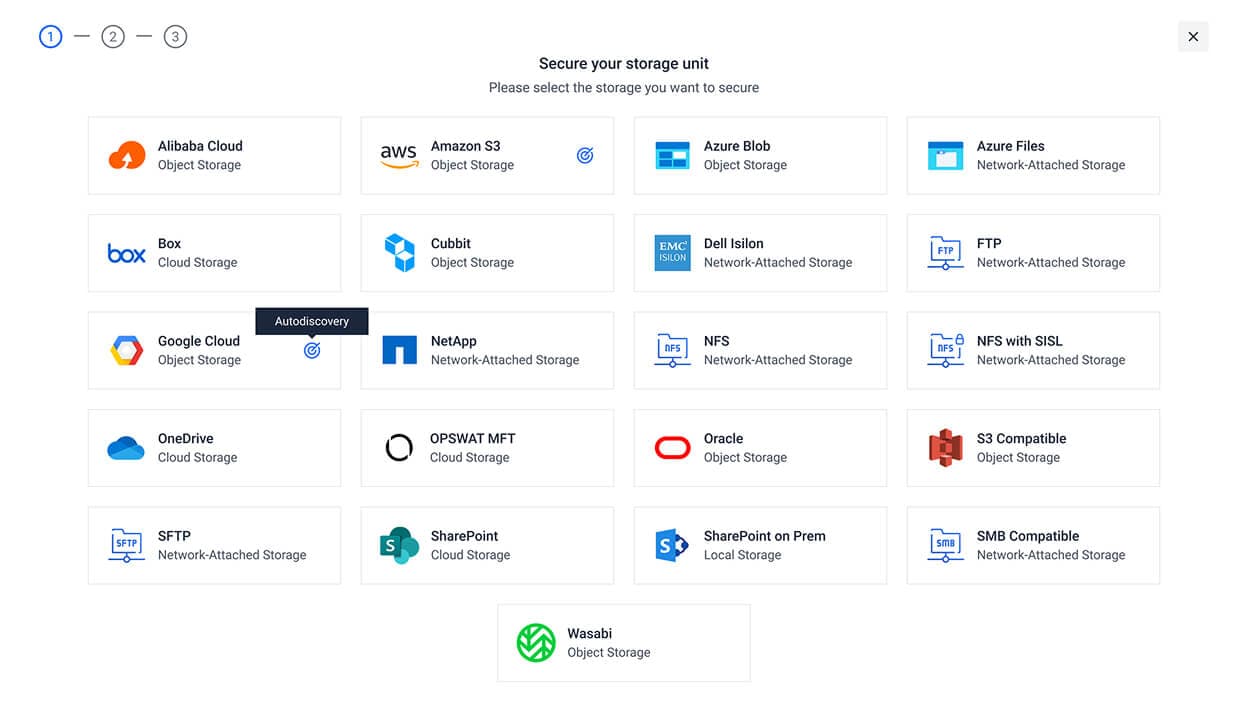
Google Cloud automatikus felismerés
A meglévő AWS S3 integrációnkra építve az Autodiscovery mostantól elérhető Cloud Google Cloud is. Ez a funkció automatikusan felismeri és hozzáadja a felhőalapú tárolókat, egyszerűsítve ezzel a bevezetést, megtakarítva az adminisztrációs időt és csökkentve a többfelhős környezetekben előforduló manuális konfigurációs hibákat.
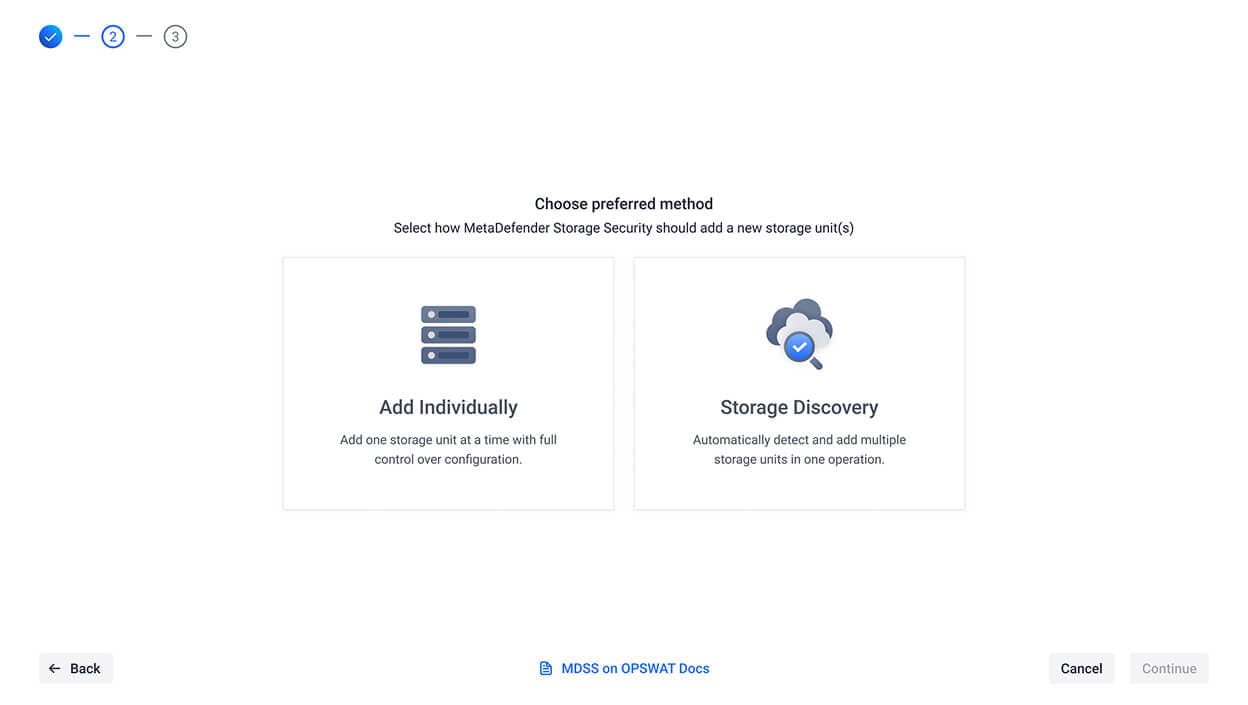
Doménen átívelő mérgező munkaterhelés kezelése
Ez az alkalmazási eset a modern, összetett fájlok (pl. ISO, WSI, MSI fájlok, konténerek) alacsonyabb besorolású (alacsony szintű) biztonsági környezetből magasabb besorolású (magas szintű) biztonsági környezetbe történő biztonságos átvitelének kritikus kihívásával foglalkozik.
A fájlok tartalmát ellenőrző hagyományos biztonsági ellenőrzések hatástalanok ezekkel a nagy, átláthatatlan vagy bináris objektumokkal szemben. A megoldás egy speciális mérgező anyagok kezelésére szolgáló környezet: egy ellenőrzött, elszigetelt terület, ahová ezeket a fájlokat be lehet hozni, tárolni, ellenőrizni és – ha szükséges – biztonságosan megsemmisíteni, hogy a rosszindulatú adatok, ha egyszer bekerültek, soha ne tudjanak kiszivárogni.
Mely szervezeteknek van szükségük erre a megoldásra?
Ez a funkció azoknak a szervezeteknek szól, amelyek érzékeny adatokat kezelnek, és különböző bizalmi szintű hálózatok között kell tartalmakat mozgatniuk, többek között:
- Több területen működő kormányzati és védelmi szervezetek
- Doménen átívelő adatátvitelt kezelő hírszerző ügynökségek
- Az energia-, pénzügyi és közüzemi ágazatokhoz hasonló kritikus nemzeti infrastruktúra-ágazatok, amelyeknek ellenőrizniük kell az operatív technológiai frissítéseket.
- Bármely olyan információ, amely gyanús környezetből származik, vagy nem szűrhető előzetesen a fejlettebb adatkezelési technikák alkalmazása érdekében, előnyös lehet a toxikus kezelési megközelítés alkalmazása.
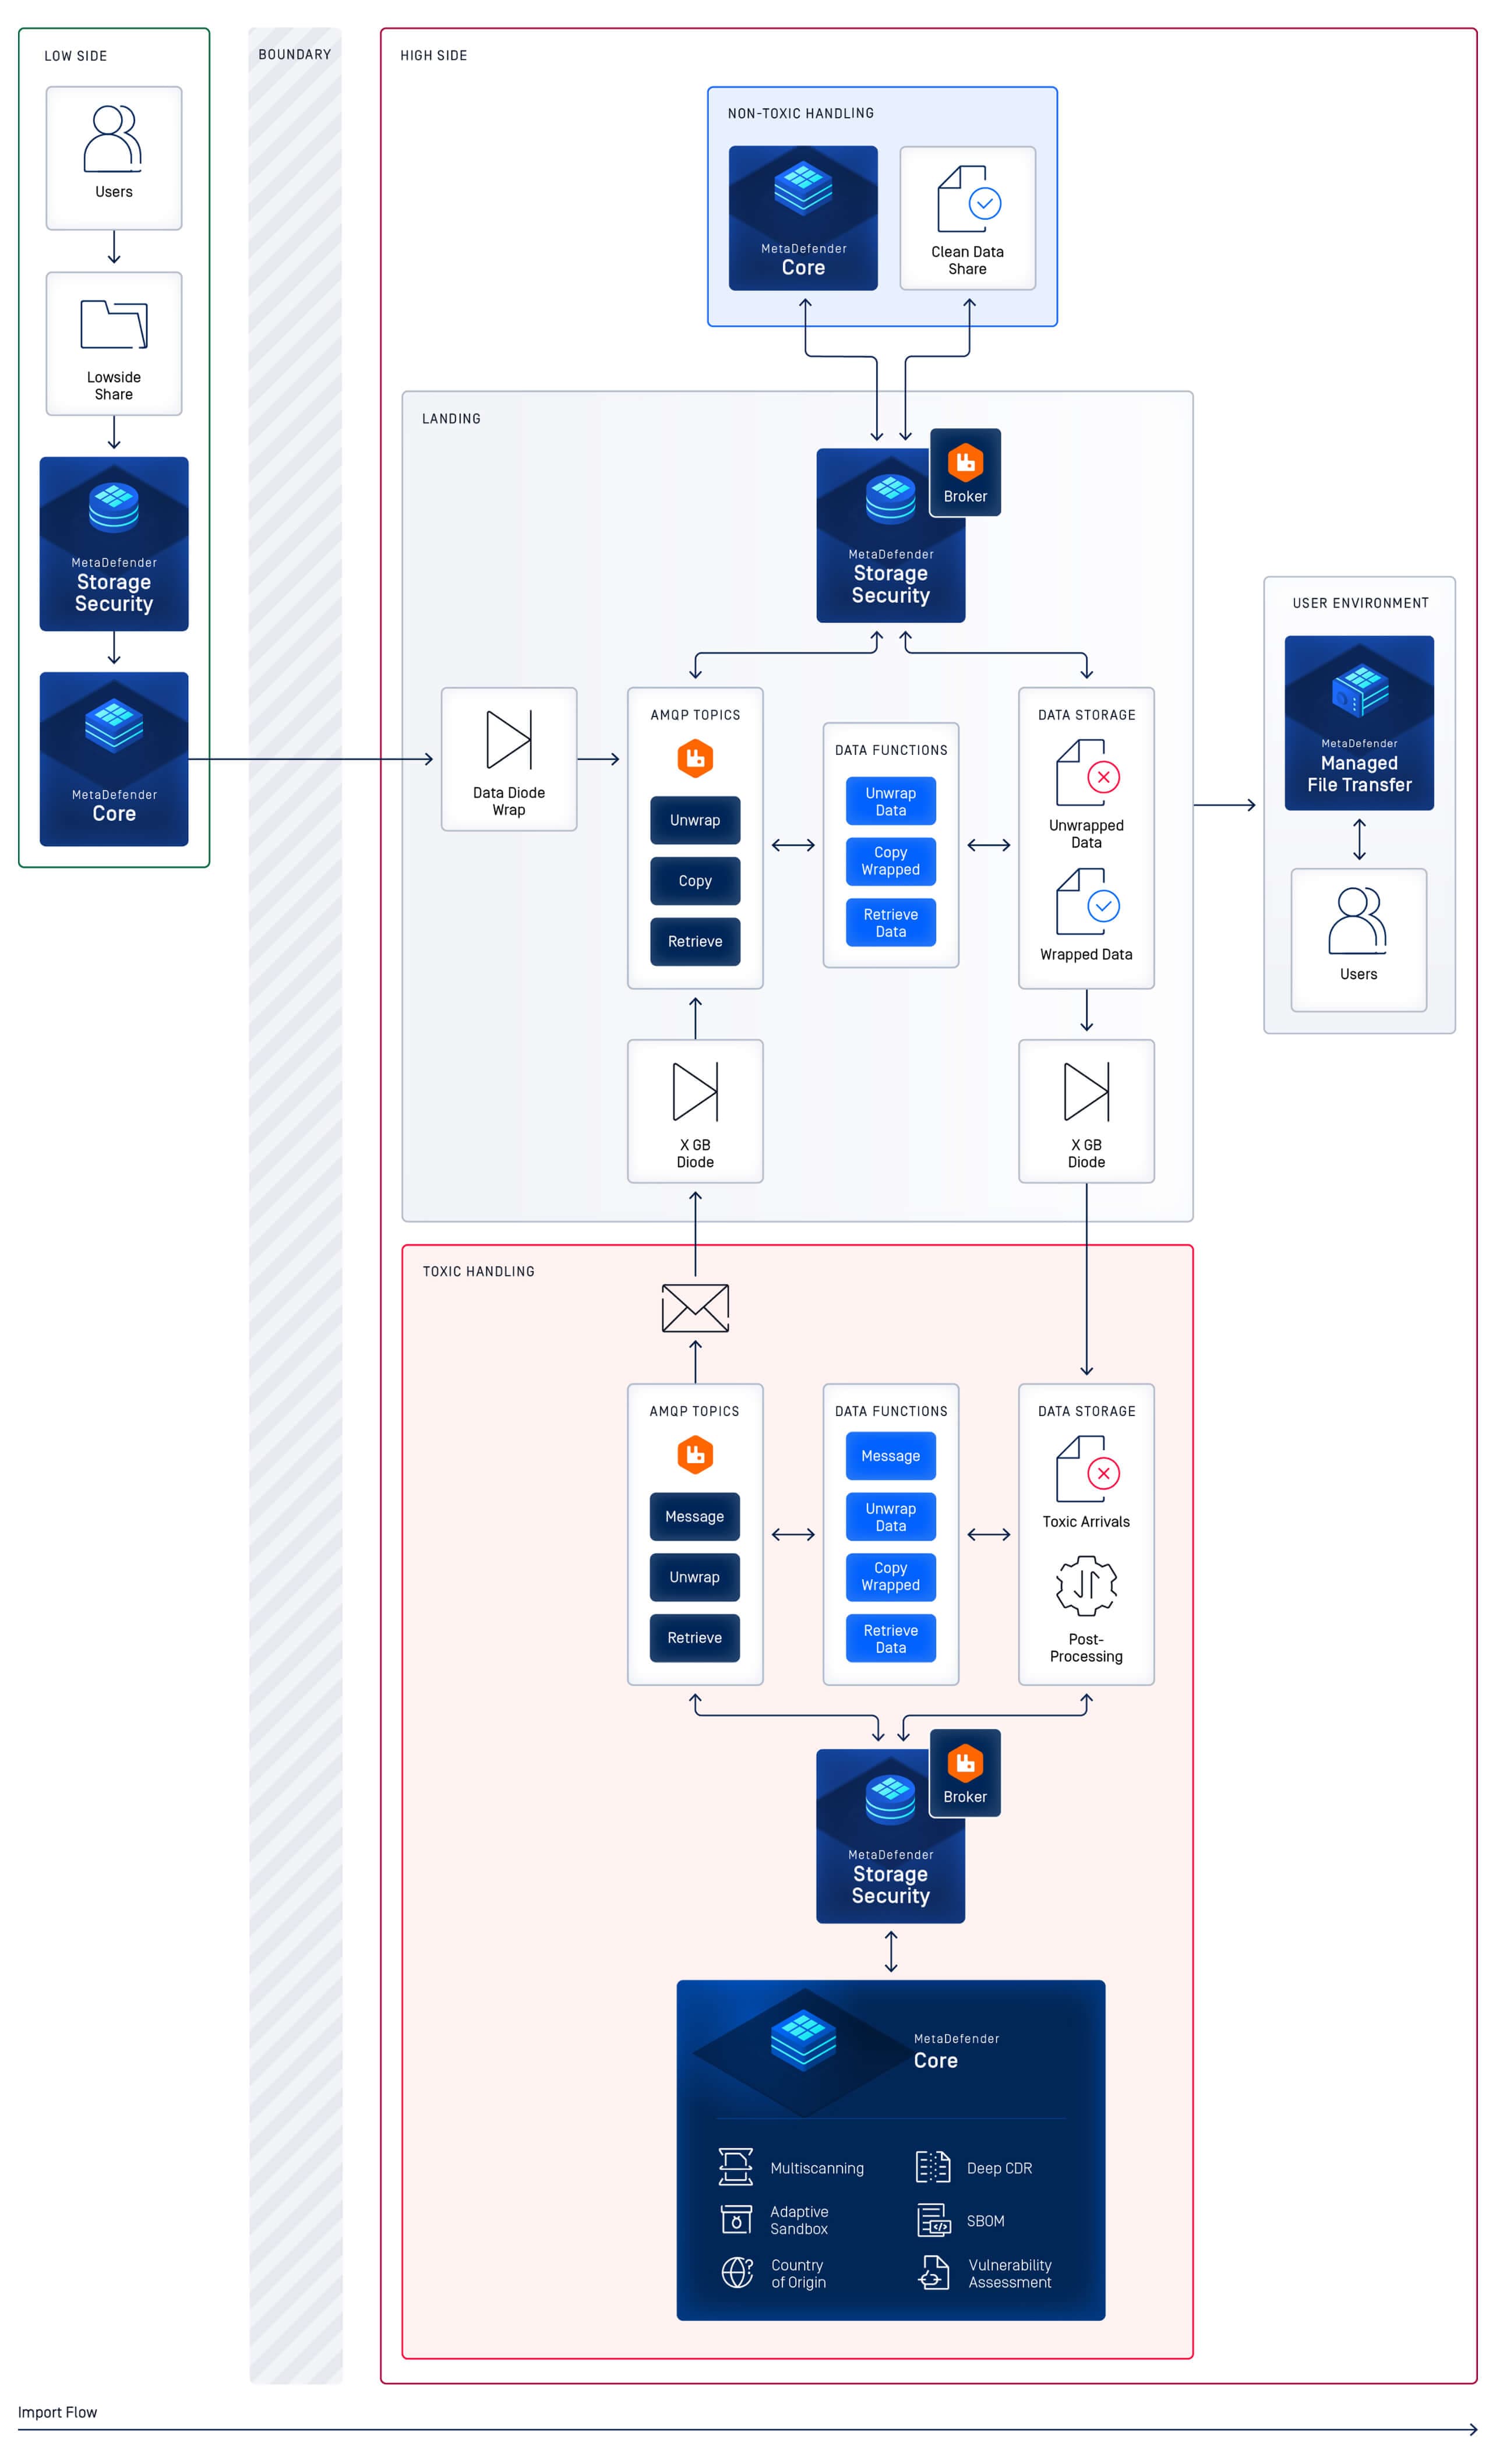
Hogyan működik
A gyanús objektumokat először kriptográfiailag becsomagolják vagy semlegesítik (hogy ne legyenek futtathatók). Az egyik becsomagolt példányt a Toxic Handling Environmentbe továbbítják alapos biztonsági elemzés céljából, míg egy azonos becsomagolt példány a biztonságos letételi zónában marad. Csak egy egyszerű „tiszta/fertőzött” minősítés érkezik vissza. Ha tiszta, a letételi példányt kicsomagolják és felszabadítják; ha rosszindulatú, becsomagolt állapotban marad és törlésre kerül. MetaDefender Storage Security RabbitMQ-alapú üzenetküldéstStorage Security ennek a munkafolyamatnak a koordinálására – kezelve a környezetek közötti kommunikációt, összehangolva a biztonsági funkciókat, és irányítva a csomagolási/kicsomagolási műveleteket, amelyek lehetővé teszik ennek zero-trust a végrehajtását.
PDF-jelentés fejlesztései
Legújabb frissítésünkkel javítottuk a fájlok terjesztésének vizualizálását és továbbfejlesztettük a segítő tippeket, hogy az adatok könnyebben értelmezhetők legyenek. Mostantól az identitás-ellenőrzés eredményei is szerepelnek a jelentésekben, így azok átfogóbb biztonsági áttekintést nyújtanak.
PostgreSQL optimalizálás
Megoldottuk a nagyméretű telepítéseket érintő stabilitási és teljesítménybeli szűk keresztmetszeteket, biztosítva a megbízható működést nagy terhelés mellett, javított lekérdezési hatékonysággal és erőforrás-kezeléssel.
Ebben a kiadásban egyéb hibajavításokat és fejlesztéseket is végrehajtottunk. A teljes kiadási megjegyzéseket itt találja.
Elérhetőség és megvalósítási támogatás
MetaDefender Storage Security .2.0 a My portálon keresztül érhető el. Átfogó dokumentáció áll rendelkezésre a sikeres vállalati telepítés biztosítása érdekében.
A bevezetést tervező szervezetek az OPSWAT képviselőivel együttműködve segítséget kaphatnak a telepítés tervezésében és a konfiguráció optimalizálásában az adott vállalati követelmények és a meglévő biztonsági infrastruktúra alapján.
Kiadás részletei
Termék: MetaDefender Storage Security
Verzió: 4.2.0
Kiadás dátuma: 2025. december 15.
Licenc modell: A meglévő ügyféllicencek minden funkcióját tartalmazzák
Elérhetőség: OPSWAT portálon elérhető letöltés
Támogatási források: Kiadási megjegyzések
