A MetaDefender OT Security 3.4 kiadás alapvető frissítéseket hoz, amelyek segítségével a szervezetek javíthatják működési biztonságukat és jobban ellenőrizhetik OT-környezetüket. Az olyan funkciókkal, mint az integrált javításkezelés és a fejlett hálózattérképezési képességek, ez a kiadás a kritikus infrastruktúra védelmének kulcsfontosságú kihívásaira ad választ.
A MetaDefender OT Security 3.4 kiadás kiemelt pontjai:
- Integrált Patch Management: Siemens, Rockwell Automation és Schneider Electric készülékekhez.
- Fejlett hálózati térképek: Szegmentáció, zónák és vezetékek vizualizálása
Integrált Patch Management
A biztonság automatizálása granuláris hozzáférés-szabályozással
Az OT-környezetek sebezhetőségének kezelése az örökölt rendszerek, a speciális eszközök és a működési korlátok miatt közismerten nagy kihívást jelent. Emellett a harmadik féltől származó szoftverektől való függés a rendszerek foltozásához nemcsak a teljes kiberbiztonsági kiadásokat növeli, hanem az új foltozási megoldás tesztelésének és telepítésének teljes időtartamát is. A MetaDefender OT Security integrált javításkezelő rendszere automatizálja ezt a folyamatot, csökkentve a javítatlan rendszerek által okozott jogsértések kockázatát.
Támogatott eszközök
A javítórendszer támogatja a vezető ipari automatizálási gyártók eszközeinek firmware-frissítéseit:
- Siemens
- Rockwell Automation
- Schneider Electric
Kulcsfontosságú képességek
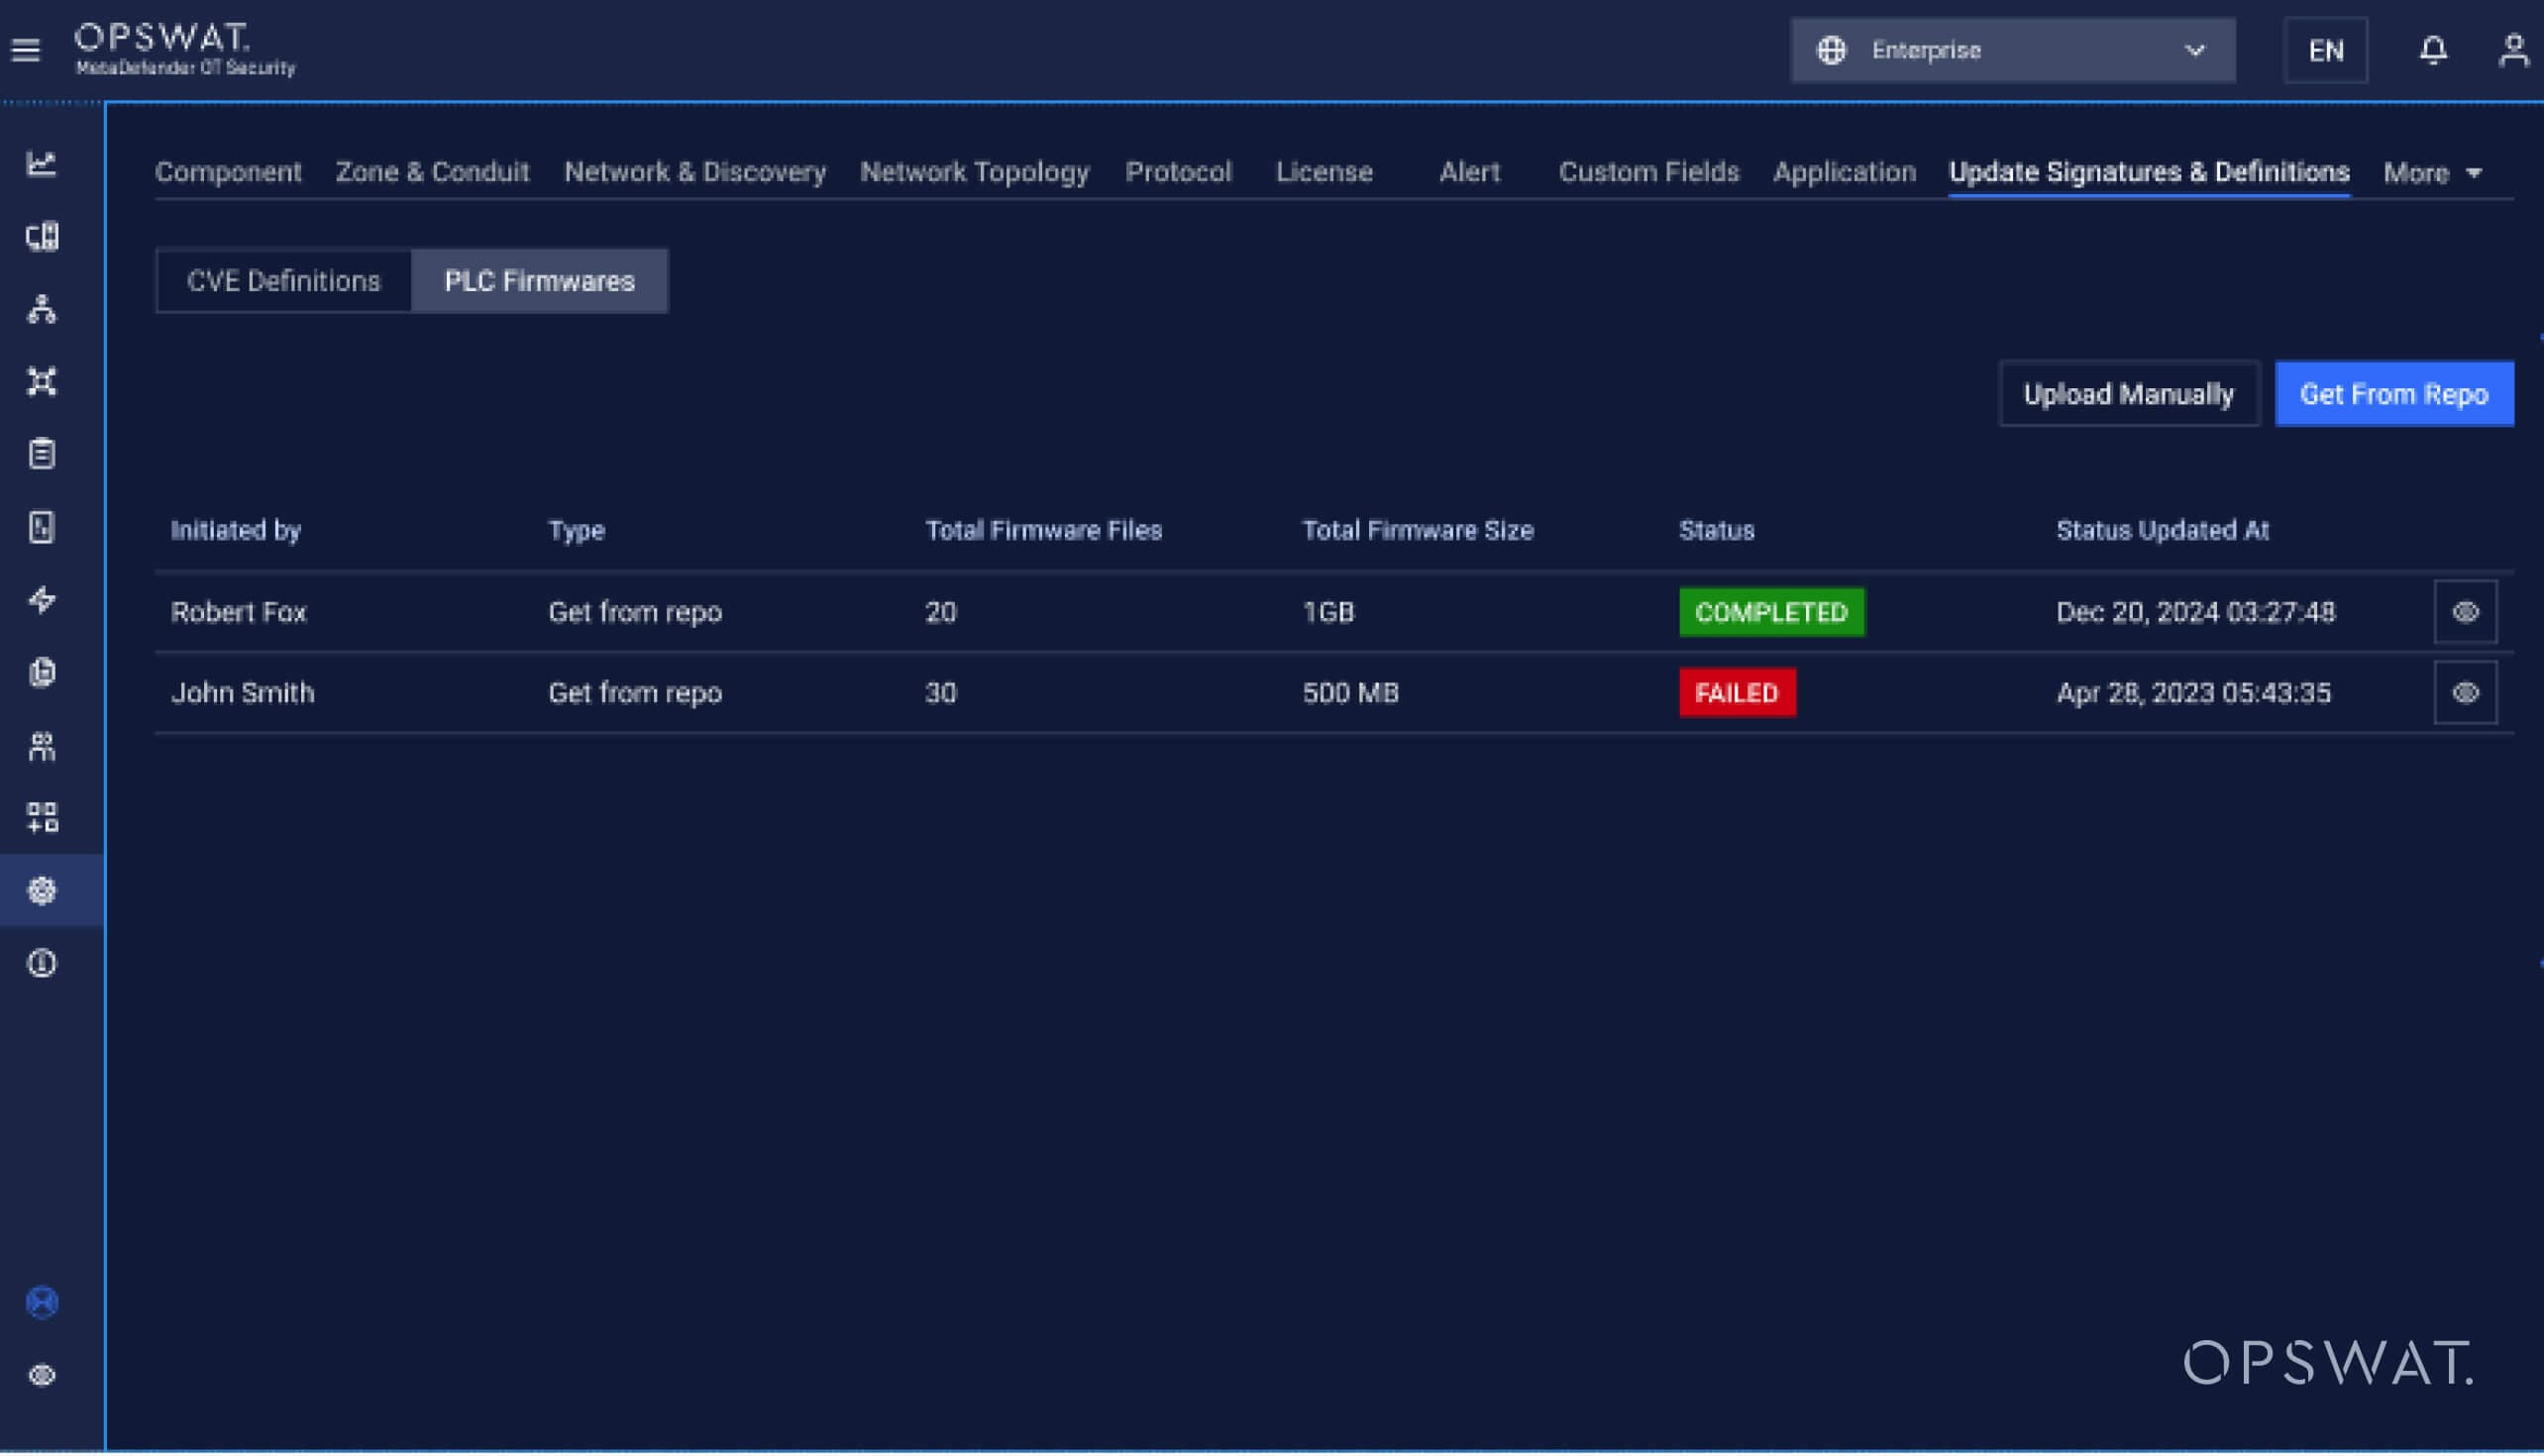
- A rendszer naprakész listát ad a firmware-verziókról, kiemelve az ajánlott frissítéseket az alábbiak alapján:
- Kritikus biztonsági javítások: Sürgős frissítések, amelyek ismert biztonsági résekkel foglalkoznak.
- Teljesítménynövelés: A készülék működését optimalizáló fejlesztések.
- Szabályozási megfelelés: Az iparági szabványokhoz igazított frissítések.
- Az ajánlásokat részletes indoklás kíséri, ami segít a csapatoknak megérteni az egyes frissítések jelentőségét.
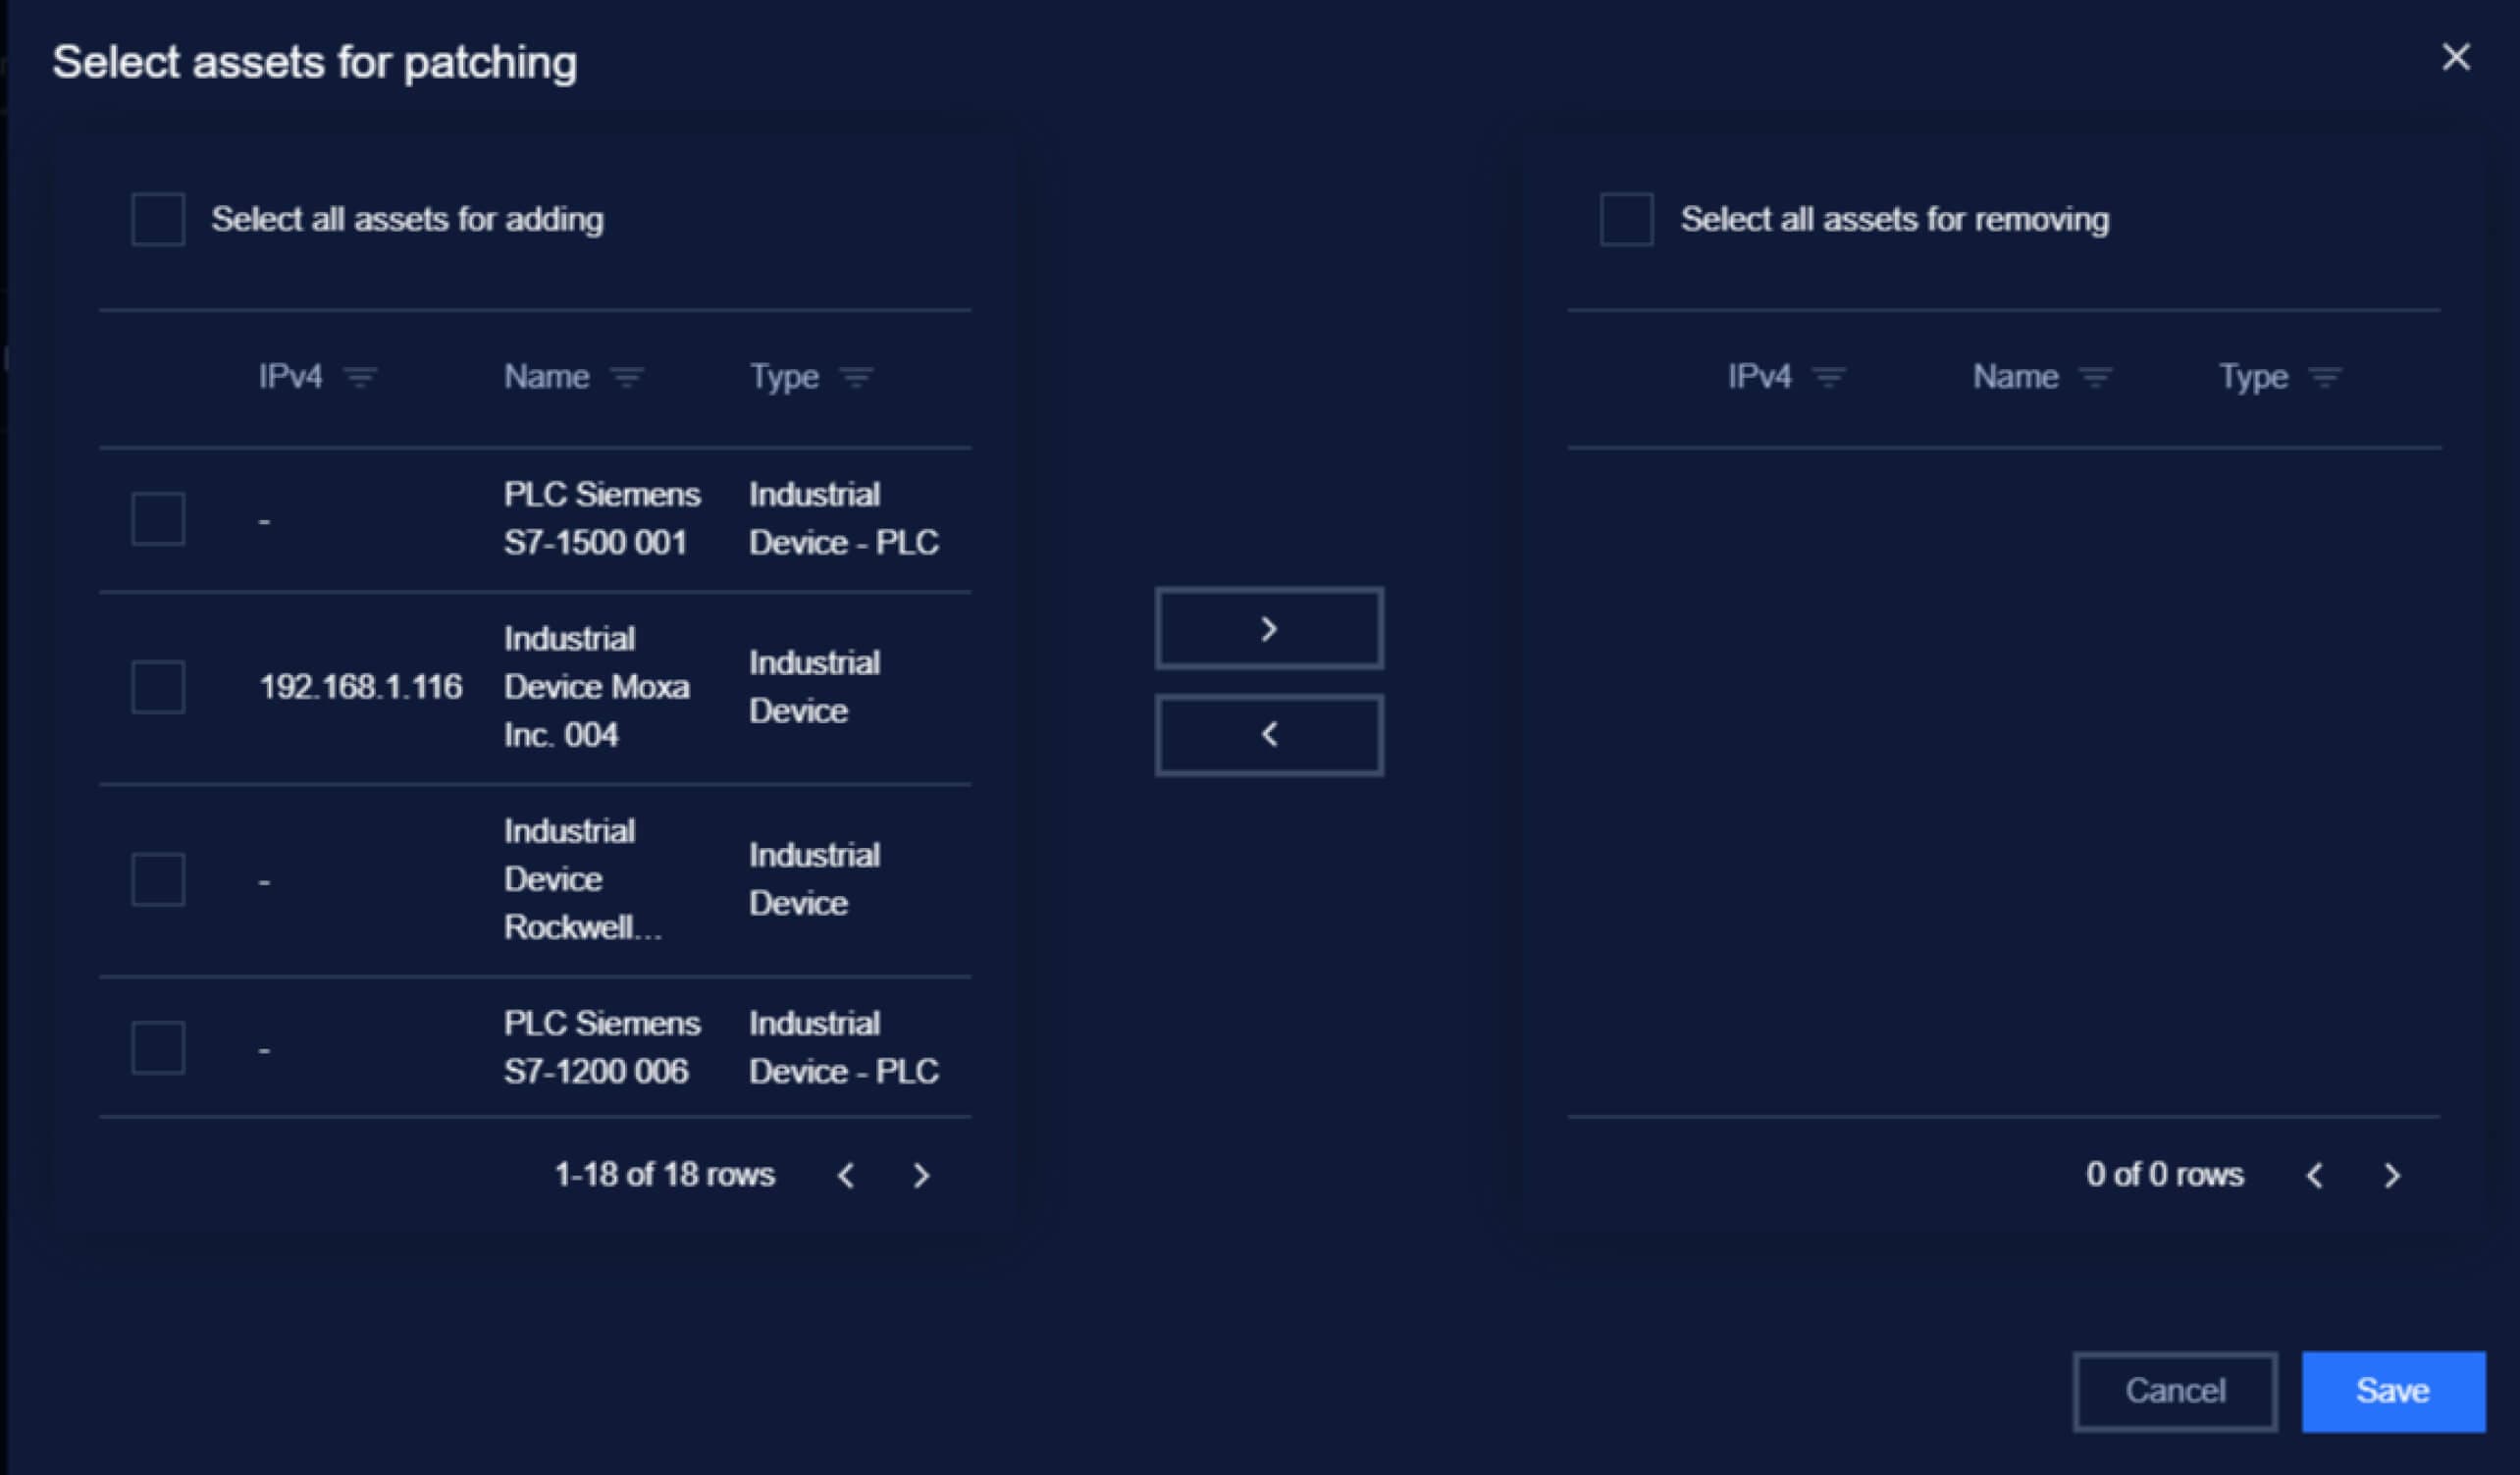
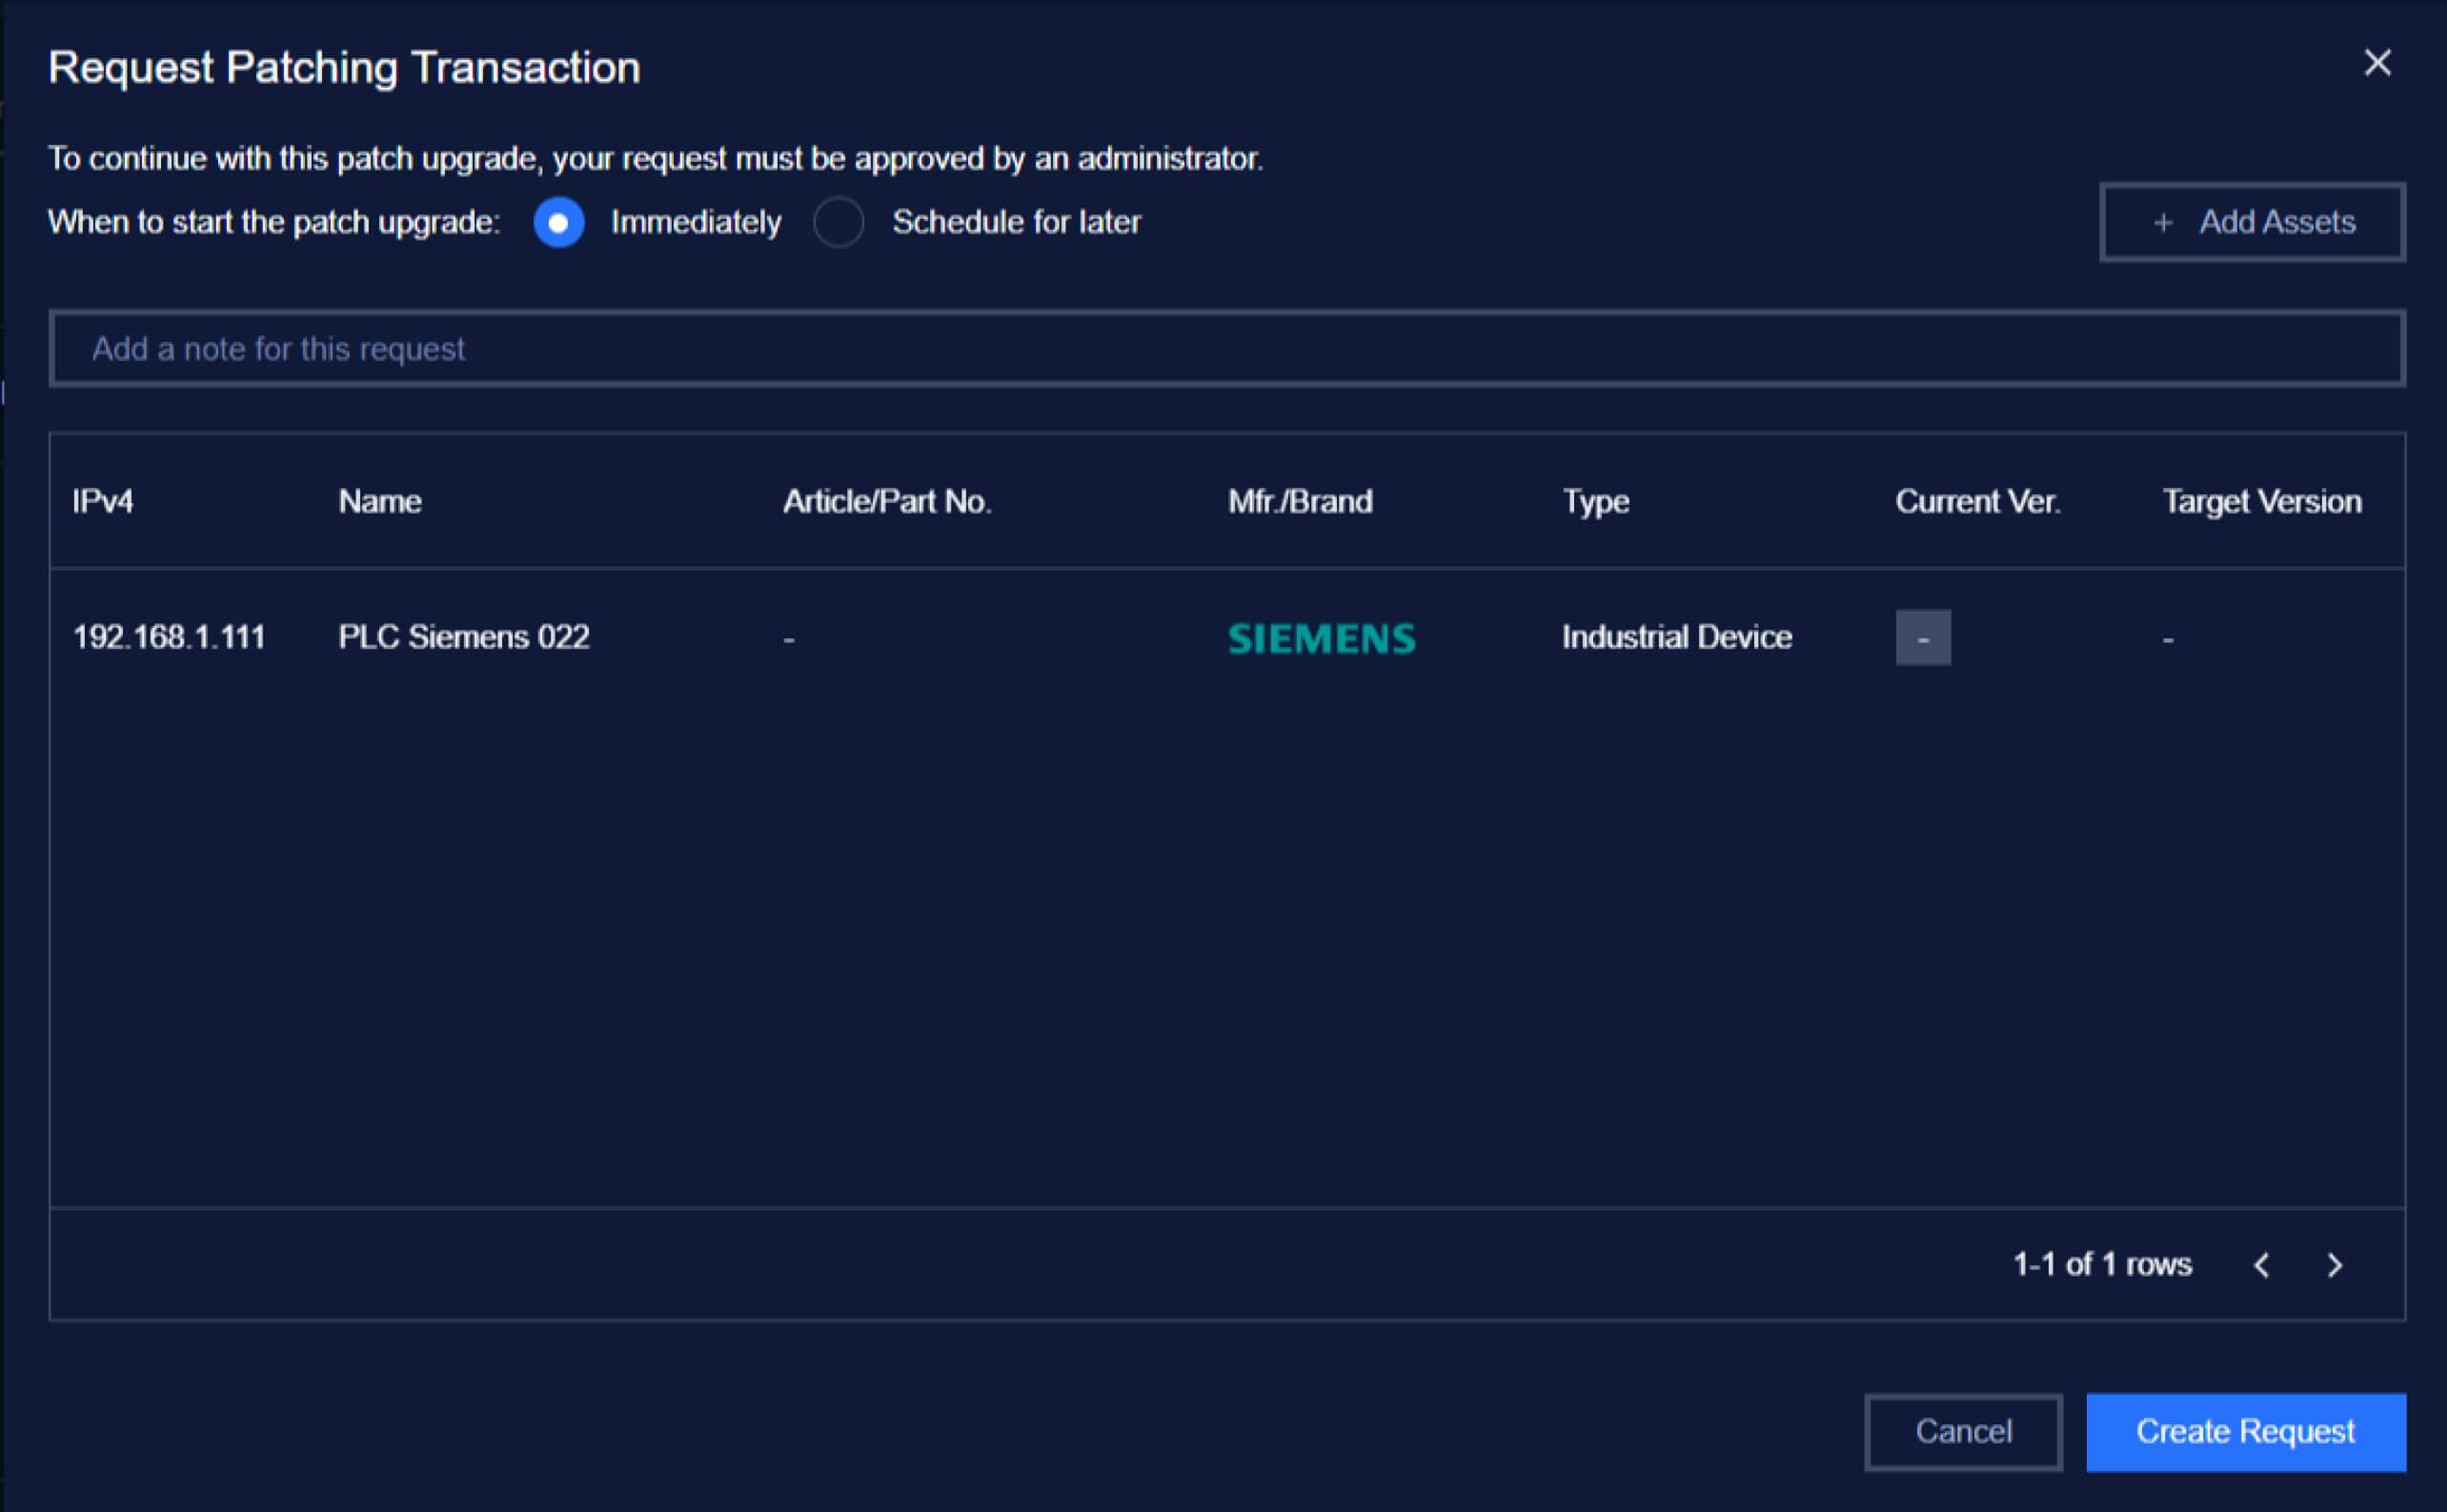
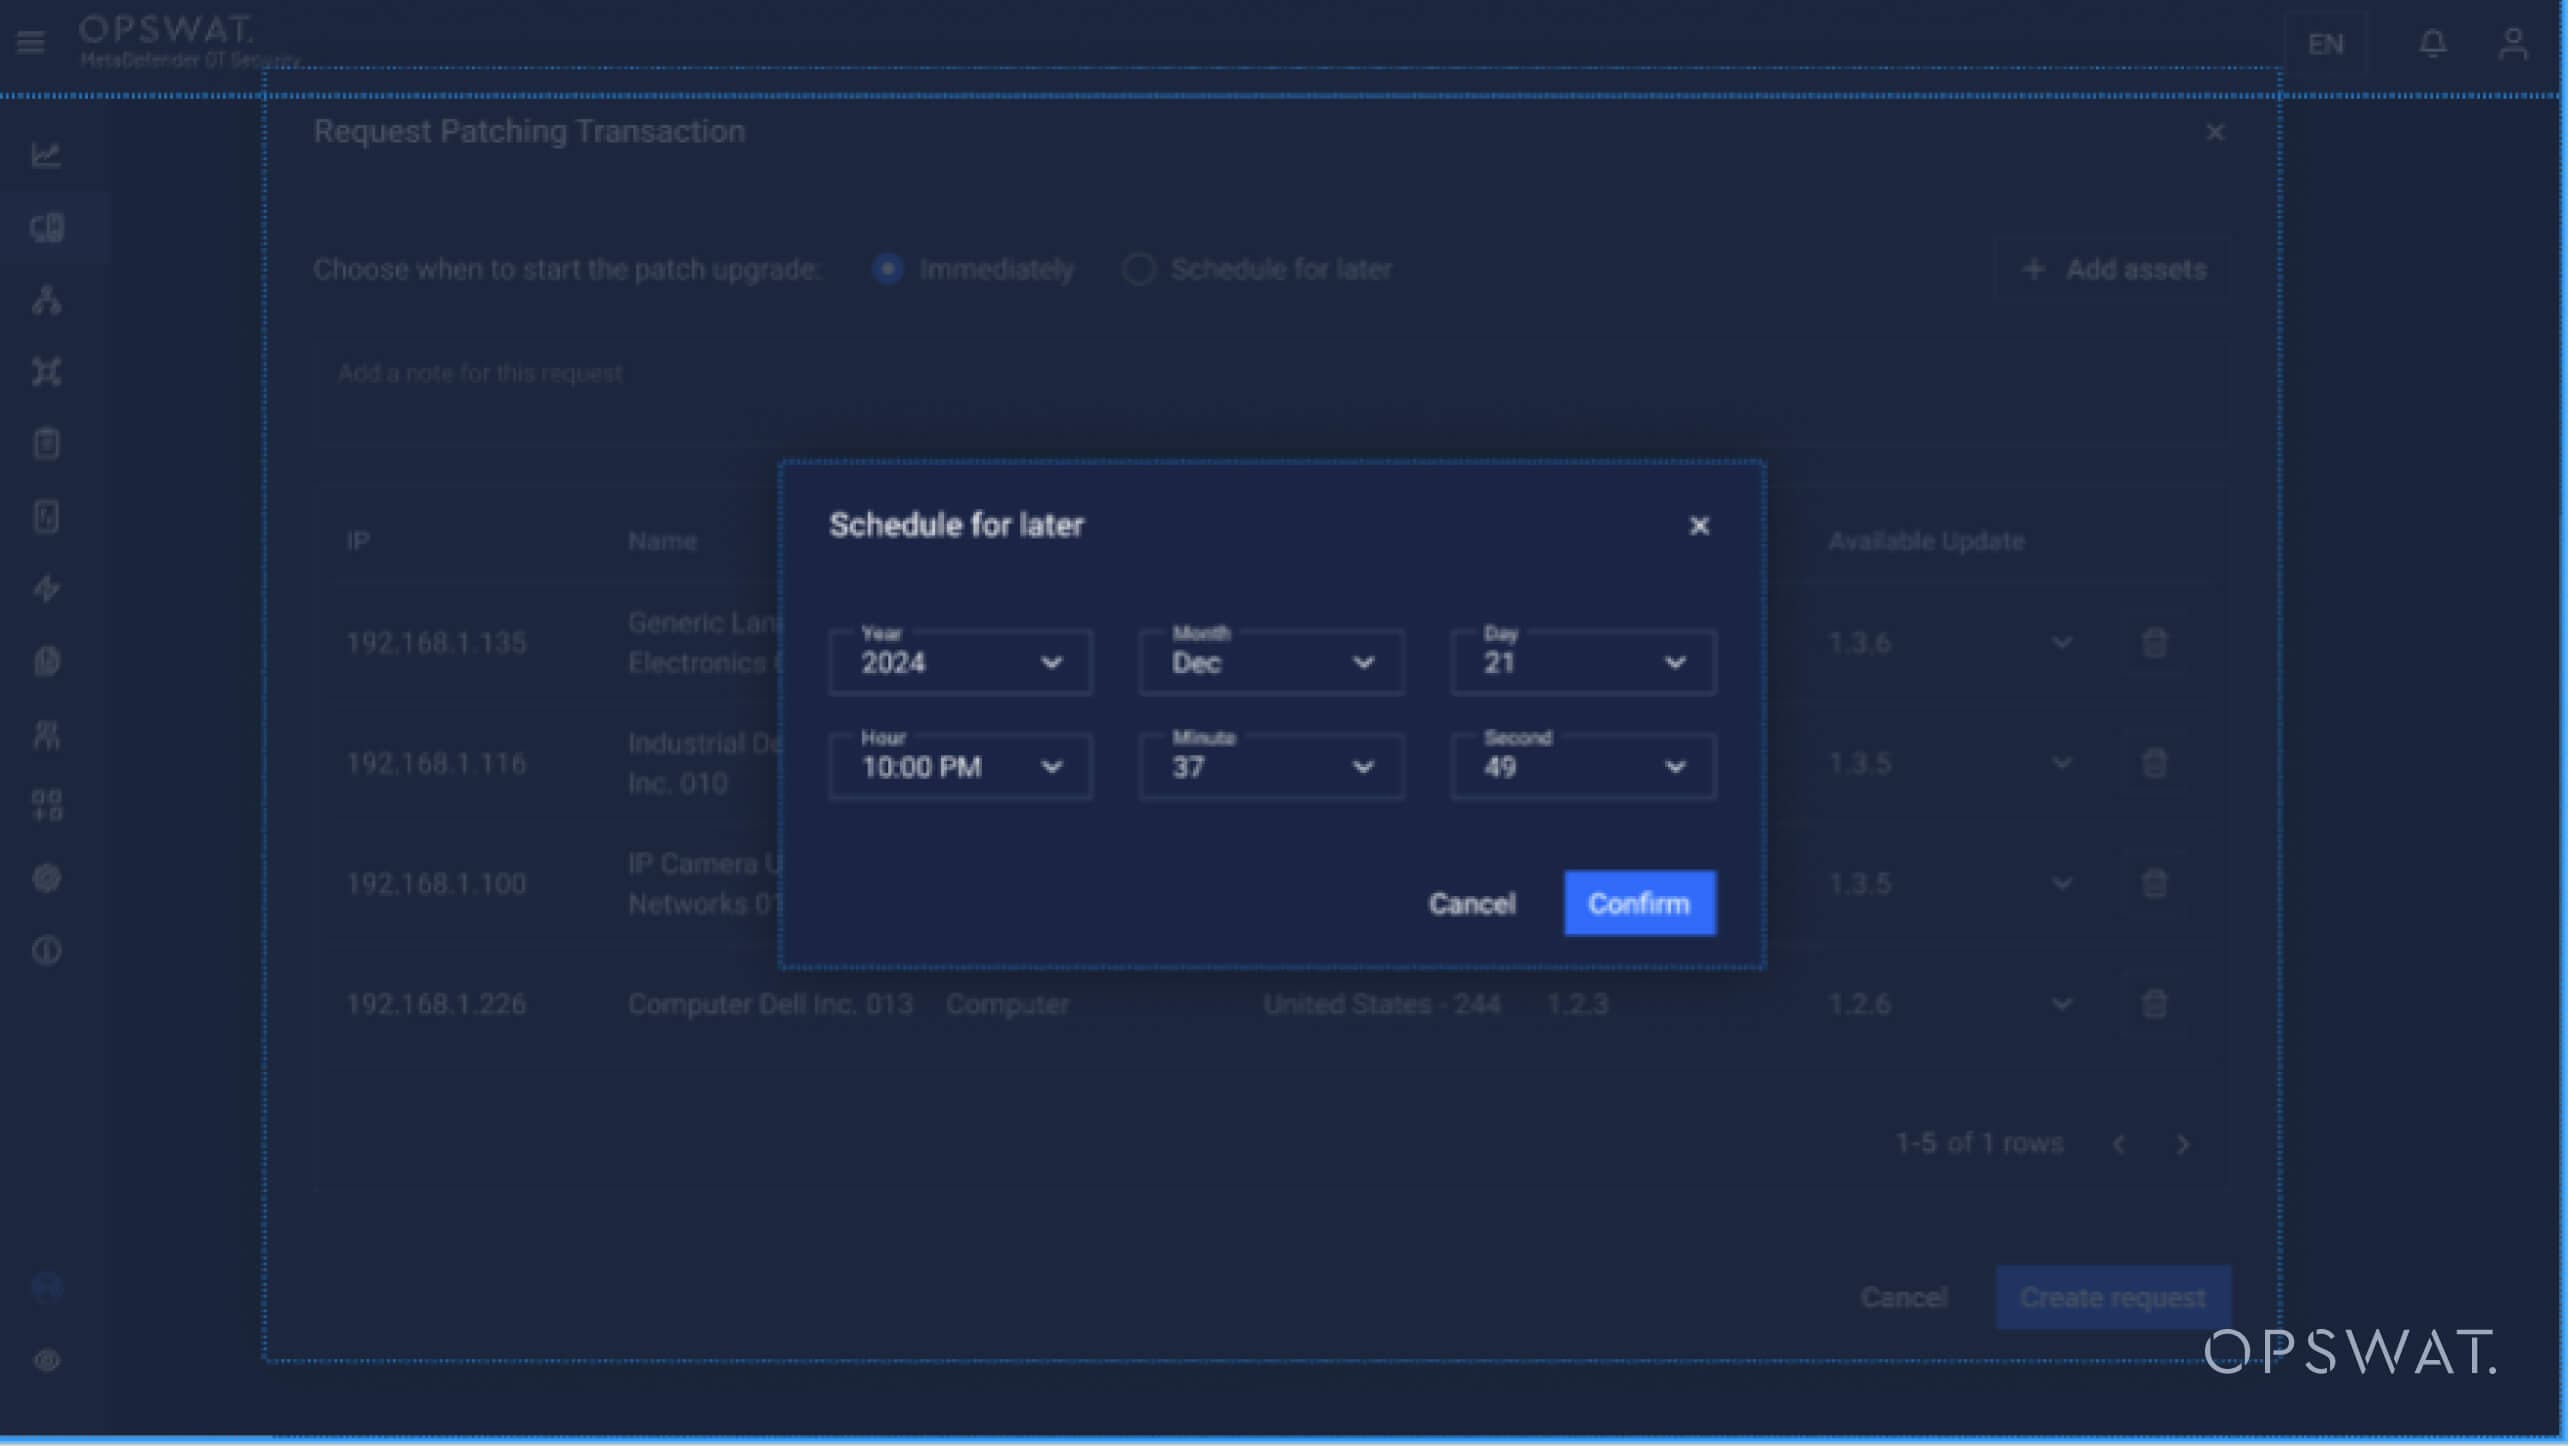
A felhasználók az üzemeltetési ütemterv és a kritikusság alapján kiválaszthatják a javítandó eszközöket vagy eszközcsoportokat. A foltozás a tervezett karbantartási ablakok alatt is elvégezhető a fennakadások minimalizálása érdekében.
Sikertelen frissítés esetén a rendszer automatikusan visszaállítja az utolsó stabil firmware-verziót, hogy a készülék elérhetősége és funkcionalitása megmaradjon.
A folyamatos felügyelet révén a platform valós idejű betekintést nyújt az OT-rendszerek állapotába, megmutatva, hogy mely sebezhetőségeket kezelték, és mely rendszereket nem javították ki. Ez segít a biztonsági csapatoknak, hogy a felmerülő fenyegetések előtt járjanak, és átfogó jelentéstételt biztosít.
Az automatikus firmware-frissítés folyamata
- Válassza ki a hálózati kártyát (NIC)
- Válassza ki a PLC (programozható logikai vezérlők) IP-címét.
- Válassza ki a firmware-t és indítsa el a frissítést
- Vár a kapcsolatra (PLC válasz státusz)
- Visszaállítás
- PLC futtatása
Technikai betekintés
A javítási folyamat OT-környezetekben
Az OT-környezetekben a firmware-foltozás szigorú protokollokat követ a biztonság és a működés folyamatosságának biztosítása érdekében. Íme egy áttekintés a MetaDefender OT Security javítási munkafolyamatáról:
Lépés 1
Sebezhetőség felfedezése
- MetaDefender OT Security azonosítja, hogy mely eszközök rendelkeznek sebezhetőséggel. Az egyes eszközökről és szerepükről a veszélyeztetettségi pontszámok és a kontextus is rendelkezésre áll.
- Az üzemeltető általi értékelés, hogy a kapcsolódó kockázat a szervezet tűrőképességén belül van-e. Ha megállapítást nyer, hogy az eszközöket foltozni kell, onnantól kezdve nagyon egyszerűvé tesszük a folyamatot.
Lépés 2
Eszköz azonosítása
- Válassza ki az eszközt (pl. Siemens PLC vagy Rockwell vezérlő) a platform intuitív felületén keresztül.
- Ellenőrizze az eszközök csatlakoztathatóságát és biztosítsa a foltozásra való felkészültséget.
Lépés 3
Biztonsági mentés és konfiguráció
- Végezze el az aktuális firmware és konfigurációk teljes biztonsági mentését.
- A Secure mentések biztosítják, hogy szükség esetén minden működési beállítás visszaállítható legyen.
Lépés 4
Firmware kiválasztása
- Válassza ki a firmware-verziót a rendelkezésre álló lehetőségek közül.
- Tekintse át az ajánlott frissítéseket, beleértve a javítás részletes indoklását, például az egyes sebezhetőségek kezelését vagy a teljesítmény optimalizálását.
Lépés 5
Firmware telepítés
A javítórendszer ellenőrzött sorrendben frissíti a firmware-t:
- Műveletek leállítása: A készülék szüneteltetése a frissítés közbeni zavarok elkerülése érdekében.
- Firmware telepítése: Az új firmware feltöltése és ellenőrzése.
- Műveletek helyreállítása: A készülék újraindítása a frissített firmware-rel.
Lépés 6
Validálás és tesztelés
- Futtasson validációs teszteket a sikeres telepítés megerősítésére és annak biztosítására, hogy az eszköz az elvárásoknak megfelelően működik.
- Mentse el a biztonsági másolatot, hogy az érvényesítés és a teszt sikertelensége esetén könnyen visszaállíthassa az előző firmware-t.
Lépés 7
Jelentés
- Részletes jelentések készítése ellenőrzési és megfelelőségi célokra, beleértve a frissített firmware-verziókra, a javítások állapotára és a visszaállítási műveletekre vonatkozó információkat (ha vannak ilyenek).
Továbbfejlesztett hálózati térképek
Fokozott láthatóság az OT Security
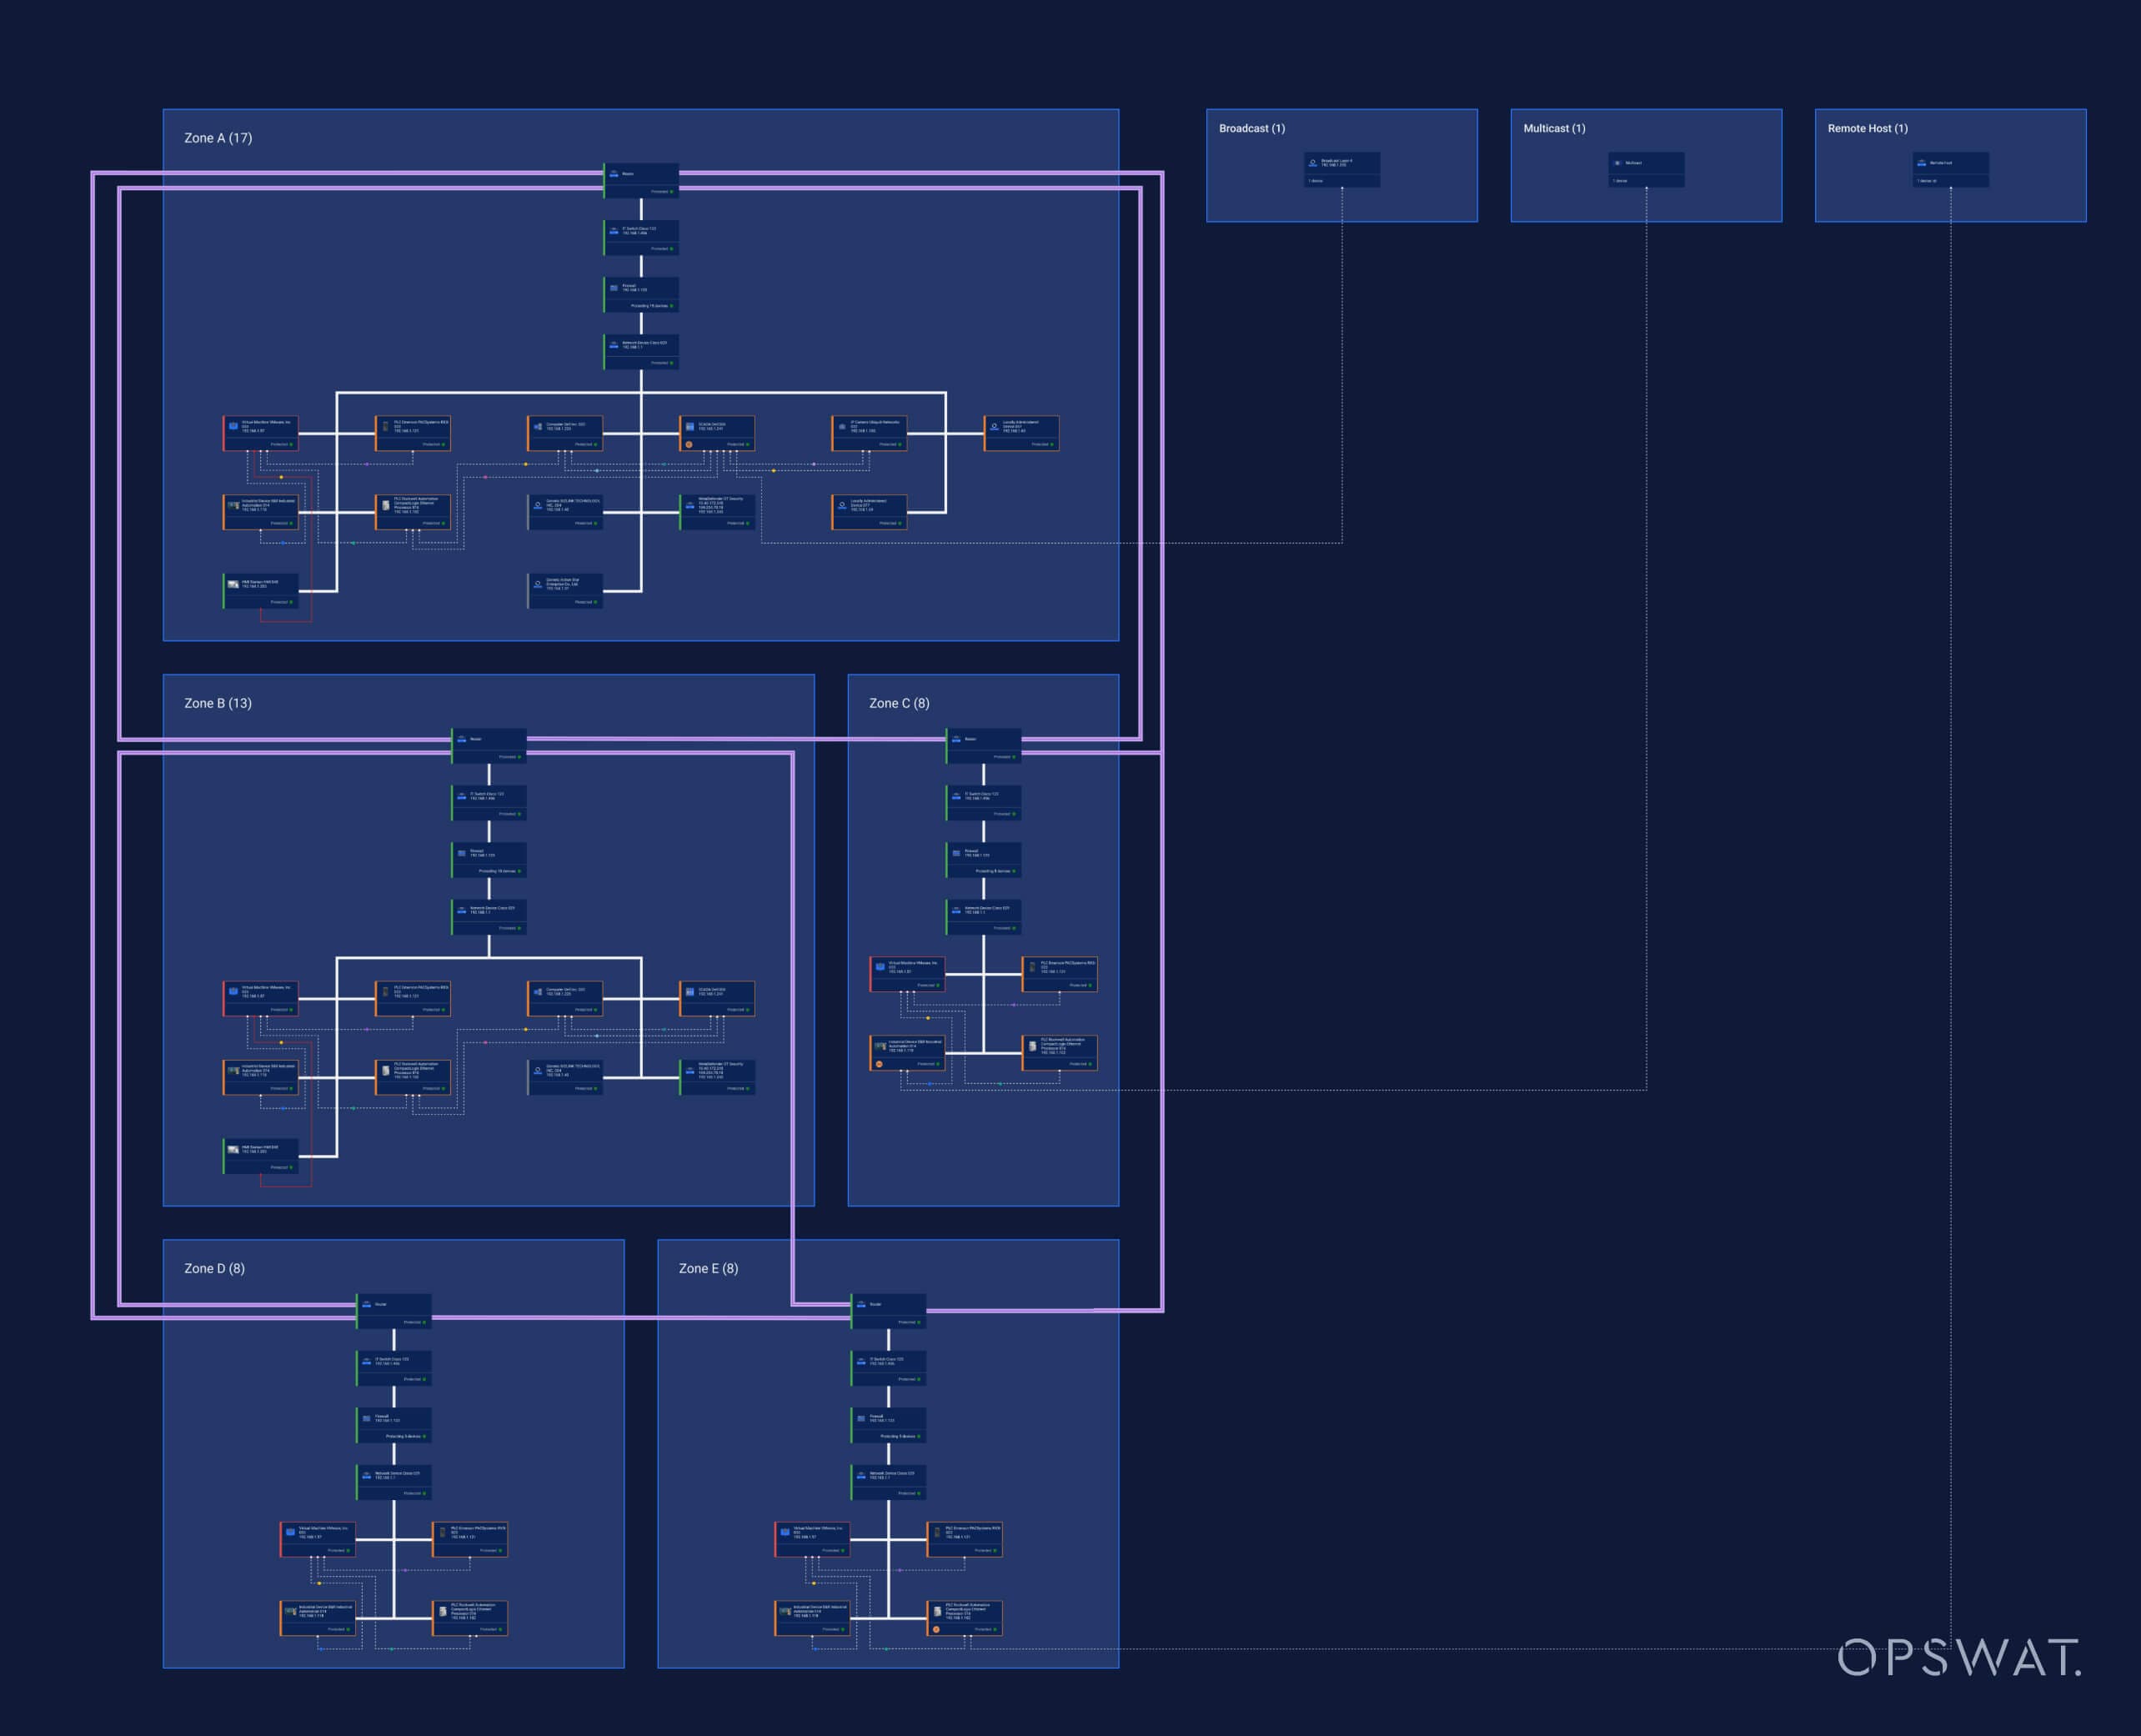
A hálózat felépítésének és viselkedésének megértése elengedhetetlen a megbízható biztonsághoz. A zónák és vezetékek megfelelő meghatározása kulcsfontosságú az OT-biztonság szempontjából. A hálózatnak ez a szegmentálása különálló, egyedi biztonsági követelményekkel rendelkező területekre hatékonyan korlátozza a kibertámadások terjedését. A zónák közötti kommunikációs útvonalak kijelölt vezetékeken keresztül történő ellenőrzésével aktívan minimalizálhatja a potenciális károkat, és megvédheti a hálózaton belüli kritikus eszközöket.
Fejlett hálózati láthatósági megoldás
- Részletes szegmentációk: Az adatáramlás és az eszközkapcsolatok egyértelmű vizualizálása.
- Zónák és vezetékek: Eszközök logikai csoportosítása (Zónák) és biztonságos kommunikációs útvonalak (Conduits) a jobb kezelés és a megfelelőség érdekében.
Miért emelkedik ki a MetaDefender OT Security 3.4 a sorból?
A legújabb frissítések az OT-környezetek alapvető kihívásainak kezelésére összpontosítanak:
- Biztonságos és ellenőrzött firmware-foltozás: strukturált megközelítés a kritikus eszközök biztonságának megőrzéséhez anélkül, hogy az üzemi stabilitás veszélybe kerülne.
- Fokozott láthatóság: A hálózati viselkedés és az eszközök közötti kapcsolatokról használható betekintést nyújtó eszközök.
- Proaktív fenyegetésazonosítás: A forgalmi rendellenességek felderítése és kezelése, mielőtt azok hatással lennének a működésre.
MetaDefender OT Security 3.4 lehetővé teszi a szervezetek számára, hogy magabiztosan biztosítsák OT-környezetüket, biztosítva a működési kiválóságot, miközben a kritikus infrastruktúrát is védik.
