A PCICSO, azaz a kritikus infrastruktúrák (számítógépes rendszerek) védelméről szóló rendelet egy új keretrendszer, amelyet a hongkongi kormány vezetett be a kritikus infrastruktúra-üzemeltetők (CIO-k) kiberbiztonságának és ellenálló képességének megerősítése érdekében. A 2026 januárjától hatályos rendelet törvényi kötelezettségeket ír elő a CIO-k számára a számítógépes rendszereik kiberfenyegetésekkel szembeni védelme, a kockázatok proaktív kezelése és a kiberbiztonsági incidensekre való hatékony reagálás tekintetében. Ez a szabályozás egyértelművé teszi, hogy a kritikus infrastruktúrák üzemeltetőitől mostantól szigorú, végrehajtható ellenőrzések alkalmazását várják el a rendszerek, eszközök és adatok kezelése tekintetében.
A kritikus infrastruktúrák (számítógépes rendszerek) védelméről szóló rendelet (PCICSO)
A PCICSO szabályozási keretrendszere három alapvető kötelezettség köré épül, amelyek célja, hogy a CIO-k számára átfogó és szisztematikus megközelítést biztosítsanak a kiberkockázatok kezeléséhez. A CIO-k olyan szervezetek, amelyeket a szabályozó hatóság jelöl ki a számítógépes rendszerek alapvető működésétől való függőségük, az általuk kezelt adatok érzékenysége, az infrastruktúra feletti működési és irányítási ellenőrzés mértéke, valamint a megfelelés érdekében benyújtott információk alapján.
A CIO-knak teljesíteniük kell a következő három alapvető kötelezettséget:
- Szervezeti szempontok: Az irányítás és a szervezeti követelmények, amelyek biztosítják a kiberbiztonság terén az egyértelmű felelősségvállalást, az irányelveket és a felügyeletet.
- Megelőző: Megelőző és védelmi intézkedések, amelyek előírják az üzemeltetők számára, hogy a kritikus számítógépes rendszerek biztonságának garantálása érdekében megfelelő műszaki és üzemeltetési biztonsági intézkedéseket vezessenek be.
- Incidensek bejelentése és kezelése: Azok a képességek, amelyek biztosítják a jelentős kiberbiztonsági incidensek időben történő felismerését, kezelését és bejelentését.
Főbb jellemzők
Bár a rendelet számos követelményt tartalmaz, van néhány fontos pont, amelyet a CIO-knak szem előtt kell tartaniuk. A rendelet 3. mellékletének 1. része szerint az üzemeltetőknek olyan irányelveket kell kidolgozniuk, amelyek:
- A számítógépes rendszer biztonságával és a rendszer sebezhetőségeivel kapcsolatos kockázatok azonosítása, értékelése, nyomon követése, enyhítése és az azokra való reagálás
- A kritikus számítógépes rendszerekhez való hozzáférés ellenőrzése
- A rendszerekhez bevezetett számítástechnikai szolgáltatások és termékek beszállítóinak kezelése
Iparágvezető megoldások a szabályoknak való megfelelés elősegítésére
Az eszközök és Endpoint mint alap
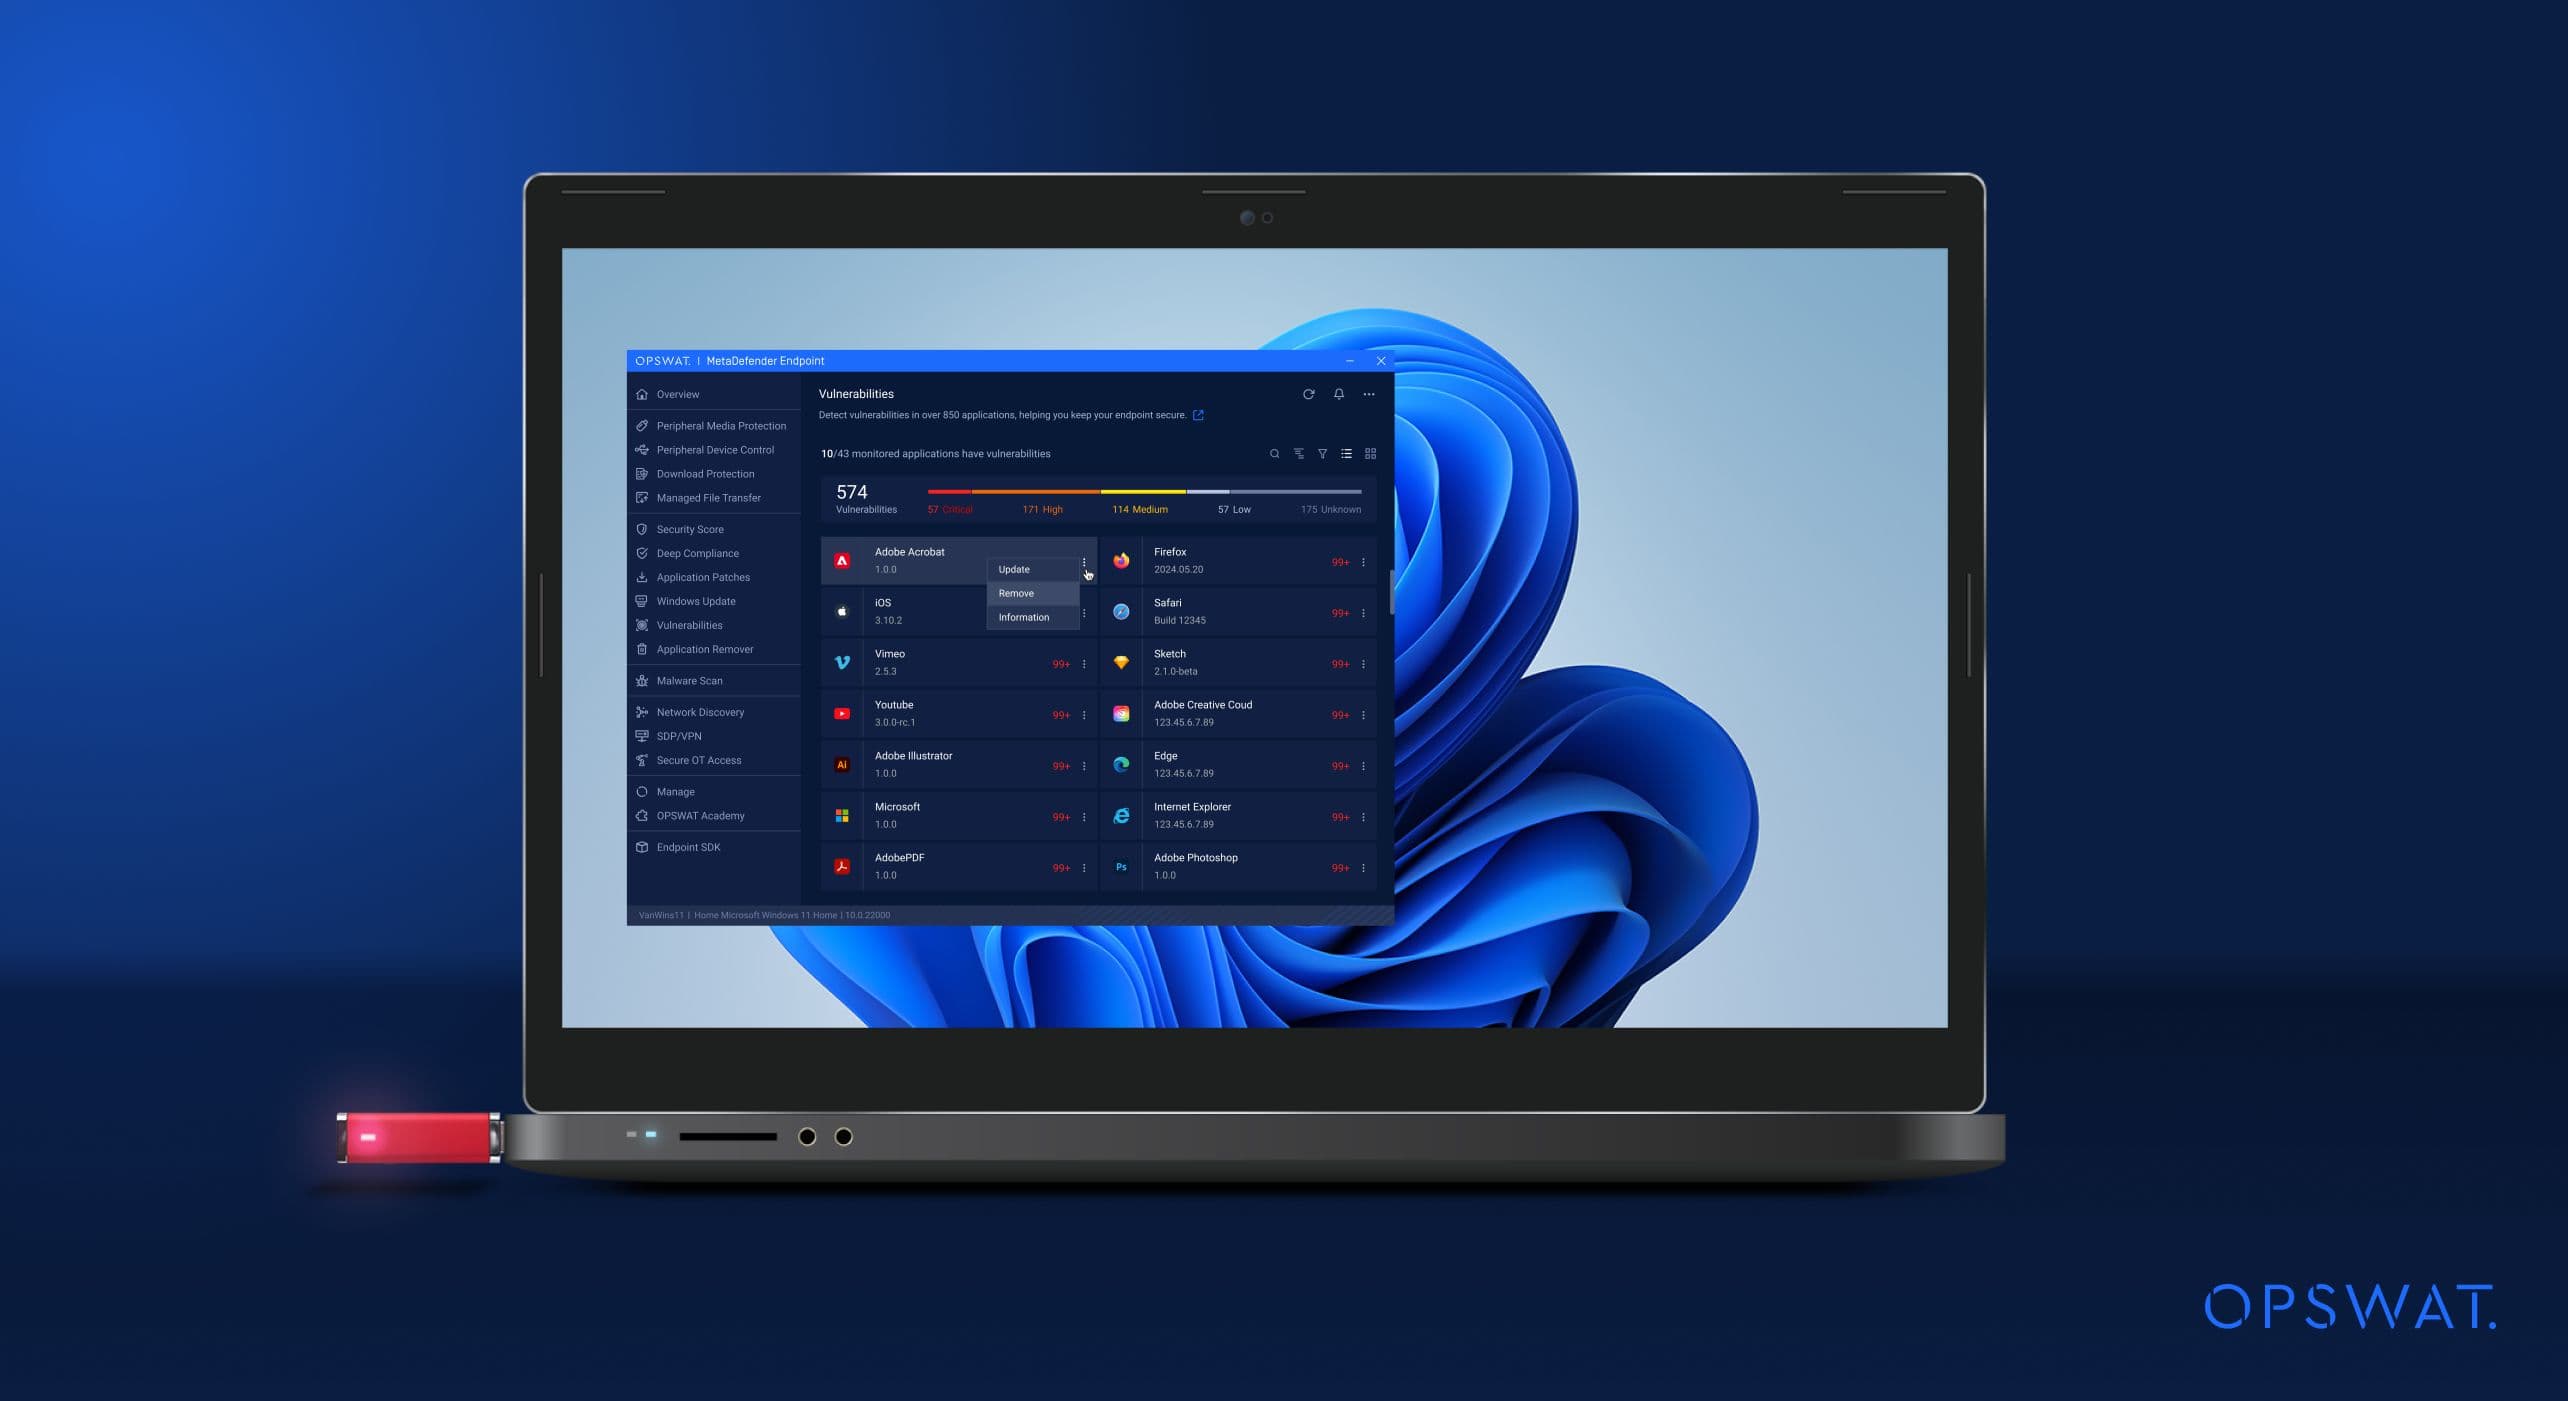
A PCICSO irányelvek kiemelt figyelmet fordítanak Endpoint állapotára és a sebezhetőségek kezelésére, előírva, hogy a sebezhetőségeket időben fel kell tárni, értékelni és orvosolni kell. Csak a követelményeknek megfelelő eszközök számára szabad engedélyezni a kritikus rendszerekkel való kapcsolódást, míg a hiányzó javításokkal, elavult szoftverekkel vagy biztonsági kockázatokkal rendelkező végpontokat a hiba kijavításáig blokkolni vagy korlátozni kell. MetaDefender támogatja ezeknek a követelményeknek a betartását azáltal, hogy az hozzáférés engedélyezése előtt ellenőrzi az eszközök megfelelőségét, és minden végpontot a szervezeti irányelveknek megfelelően értékel. Ez az értékelés magában foglalja a sebezhetőségeket és a javítások állapotát is, így biztosítva, hogy csak azok az eszközök csatlakozhassanak, amelyek megfelelnek a szükséges biztonsági követelményeknek.
Ezen felülEndpoint MetaDefender Endpoint az operációs rendszereket és a harmadik féltől származó alkalmazásokat is magában foglaló, végpontokon átívelő sebezhetőség- és javításkezeléstEndpoint . Aktívan felismeri a sebezhetőségeket, kiküszöböli a kockázatokat, és javasolt javításokat kínál, több mint 1100 alkalmazáshoz biztosítva a frissítési támogatást. Az ellenőrizhető szabályozási előírások betartásának biztosítása és az incidensek kivizsgálása érdekében az összes végpont biztonsági és szabályozási állapota központilag figyelhető és ellenőrizhető Central Management My Central Management segítségével.
A „ Media ” nevű eltávolítható szoftver kockázatainak csökkentése
A hozzáférés-ellenőrzés a rendelet egyik legfontosabb területét képezi. Ezért a CIO-knak még nagyobb figyelmet kell fordítaniuk a kritikus rendszerekhez vezető valamennyi hozzáférési útvonal gondos szabályozására, beleértve a cserélhető adathordozókat is.
USB és más hordozható adathordozók használata továbbra is elterjedt az üzemeltetési környezetekben, különösen azokban az esetekben, ahol a hálózatok szegmentáltak vagy elszigeteltek, ami miatt ezek az OT/ICS-környezetekben kiemelt kockázatú támadási felületnek számítanak. A SANS 2025-ös OT/ICS költségvetési jelentése szerint a támadási felületek 15,2%-a fertőzött cserélhető adathordozókból származott.
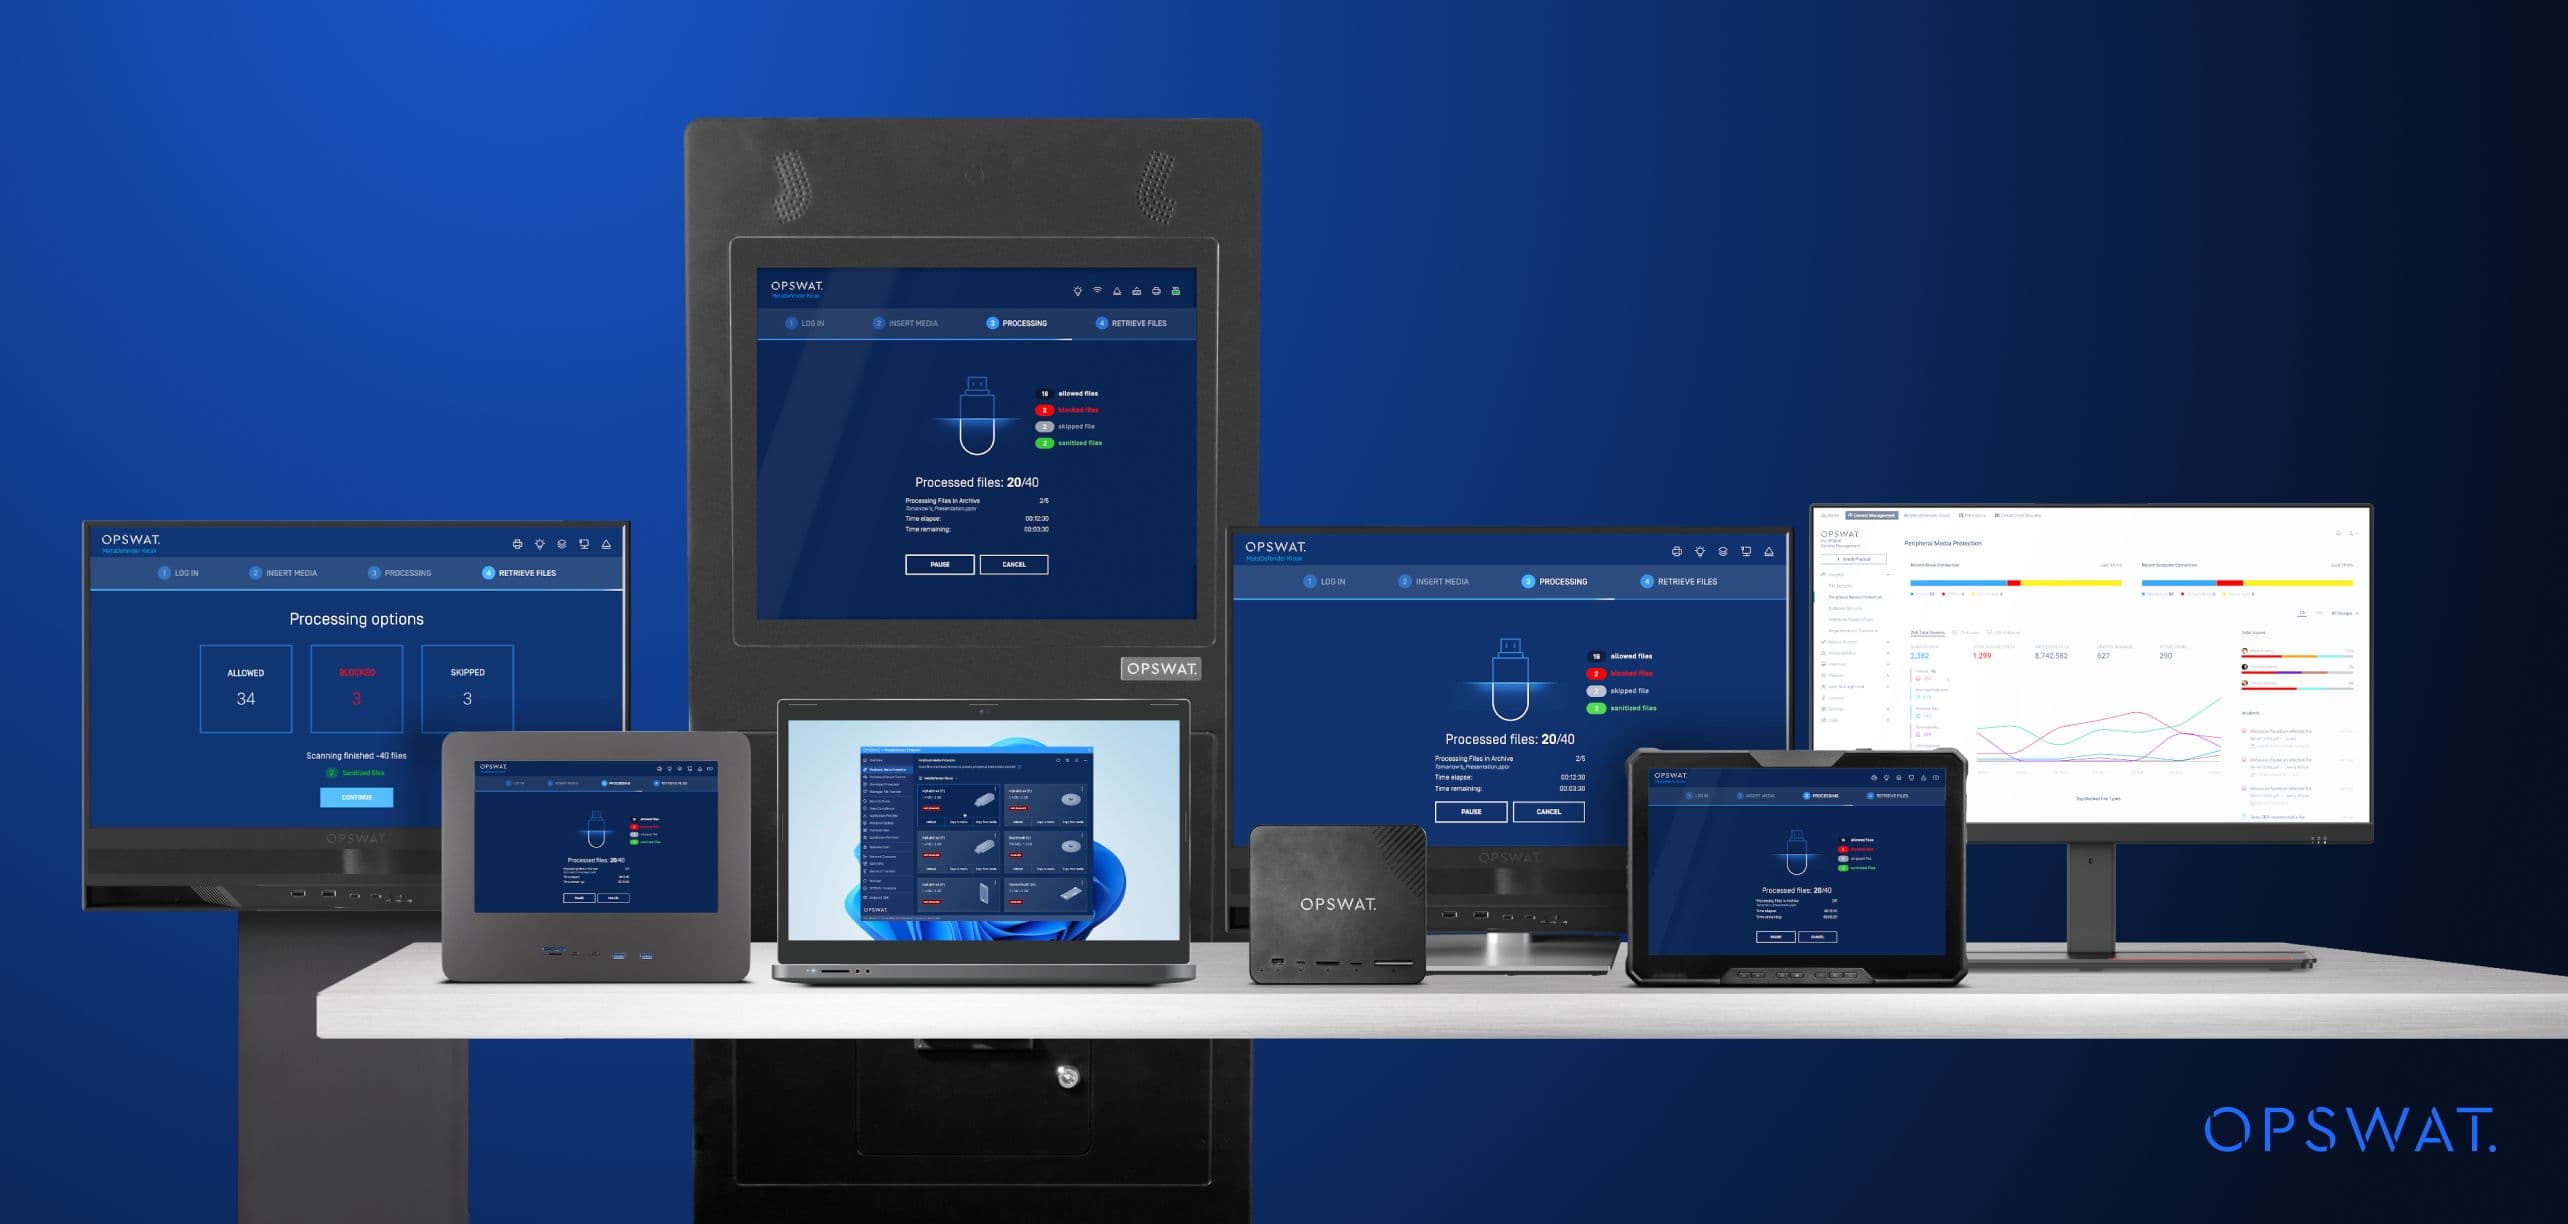
Ezen kockázatok csökkentése érdekében OPSWAT a következő eszközökkel OPSWAT a szervezeteket a cserélhető adathordozókból eredő kockázatok megelőzésében:
- Media -es cserélhető adathordozók – Fenyegetéscsökkentés a belépési ponton: AMetaDefender Kiosk™ a belépési ponton történő ellenőrzéssel és tisztítással biztosítja a kritikus környezetekbe irányuló adatáramlást. A termék az Emerson DeltaV Silver Alliance programjának részeként elismerést nyert, ami bizonyítja hatékonyságát számos környezetben és felhasználási esetben.
- Futtatás előtti Endpoint és eszközellenőrzés: MetaDefender fejlett végpontvédelmet biztosít az üzemeltetési környezetek számára azáltal, hogy a cserélhető adathordozókat azok behelyezésekor aktívan ellenőrzi, és gondoskodik arról, hogy a kritikus rendszerekben csak vírusmentes eszközökhöz vagy tartalmakhoz lehessen hozzáférni.
- Media mint kiegészítő védelmi réteg: MetaDefender Endpoint ésMedia MetaDefender Media a vizsgálati és tisztítási szabályok érvényesítésével további biztonsági réteget biztosít.
- Központosított védelmi felügyelet: My Central Management keresztül MetaDefender és MetaDefender támogatja a szabályok központosított érvényesítését az eszközökhöz való hozzáférés ellenőrzése, a hordozható adathordozók használatának felügyelete és kezelése, valamint a tevékenységek naplózása érdekében.
A vállalkozó és az „ Supply Chain ” eszközökhöz való hozzáférés szabályozása, valamint a fájlok biztonságos tárolása
Mivel a kritikus infrastruktúra nem működhet teljes elszigeteltségben, a napi működés során gyakran szükség van hálózati hozzáférés biztosítására a beszállítók, alvállalkozók és partnerek által behozott külső eszközök számára. Az ideiglenes eszközök – például a harmadik felektől származó laptopok és a helyettesítő munkaállomások – időnyomás vagy a nem megfelelő ellenőrző eszközök miatt elkerülhetik a megfelelő átvilágítást, ami potenciális kezdeti támadási felületeket teremt.
A SANS „2025 ICS/OT” és az IBM „2025 Cost of a Data Breach” című jelentéseinek legfrissebb iparági adatai szerint:
- Az átmeneti eszközökkel végrehajtott támadások száma 221%-kal emelkedett
- Az összes OT-biztonsági incidens 27,3%-a átmeneti eszközökből származott
- A harmadik felek és az ellátási lánc biztonsági incidensei átlagosan körülbelül 4,9 millió dolláros kárt okoznak egy-egy esetben
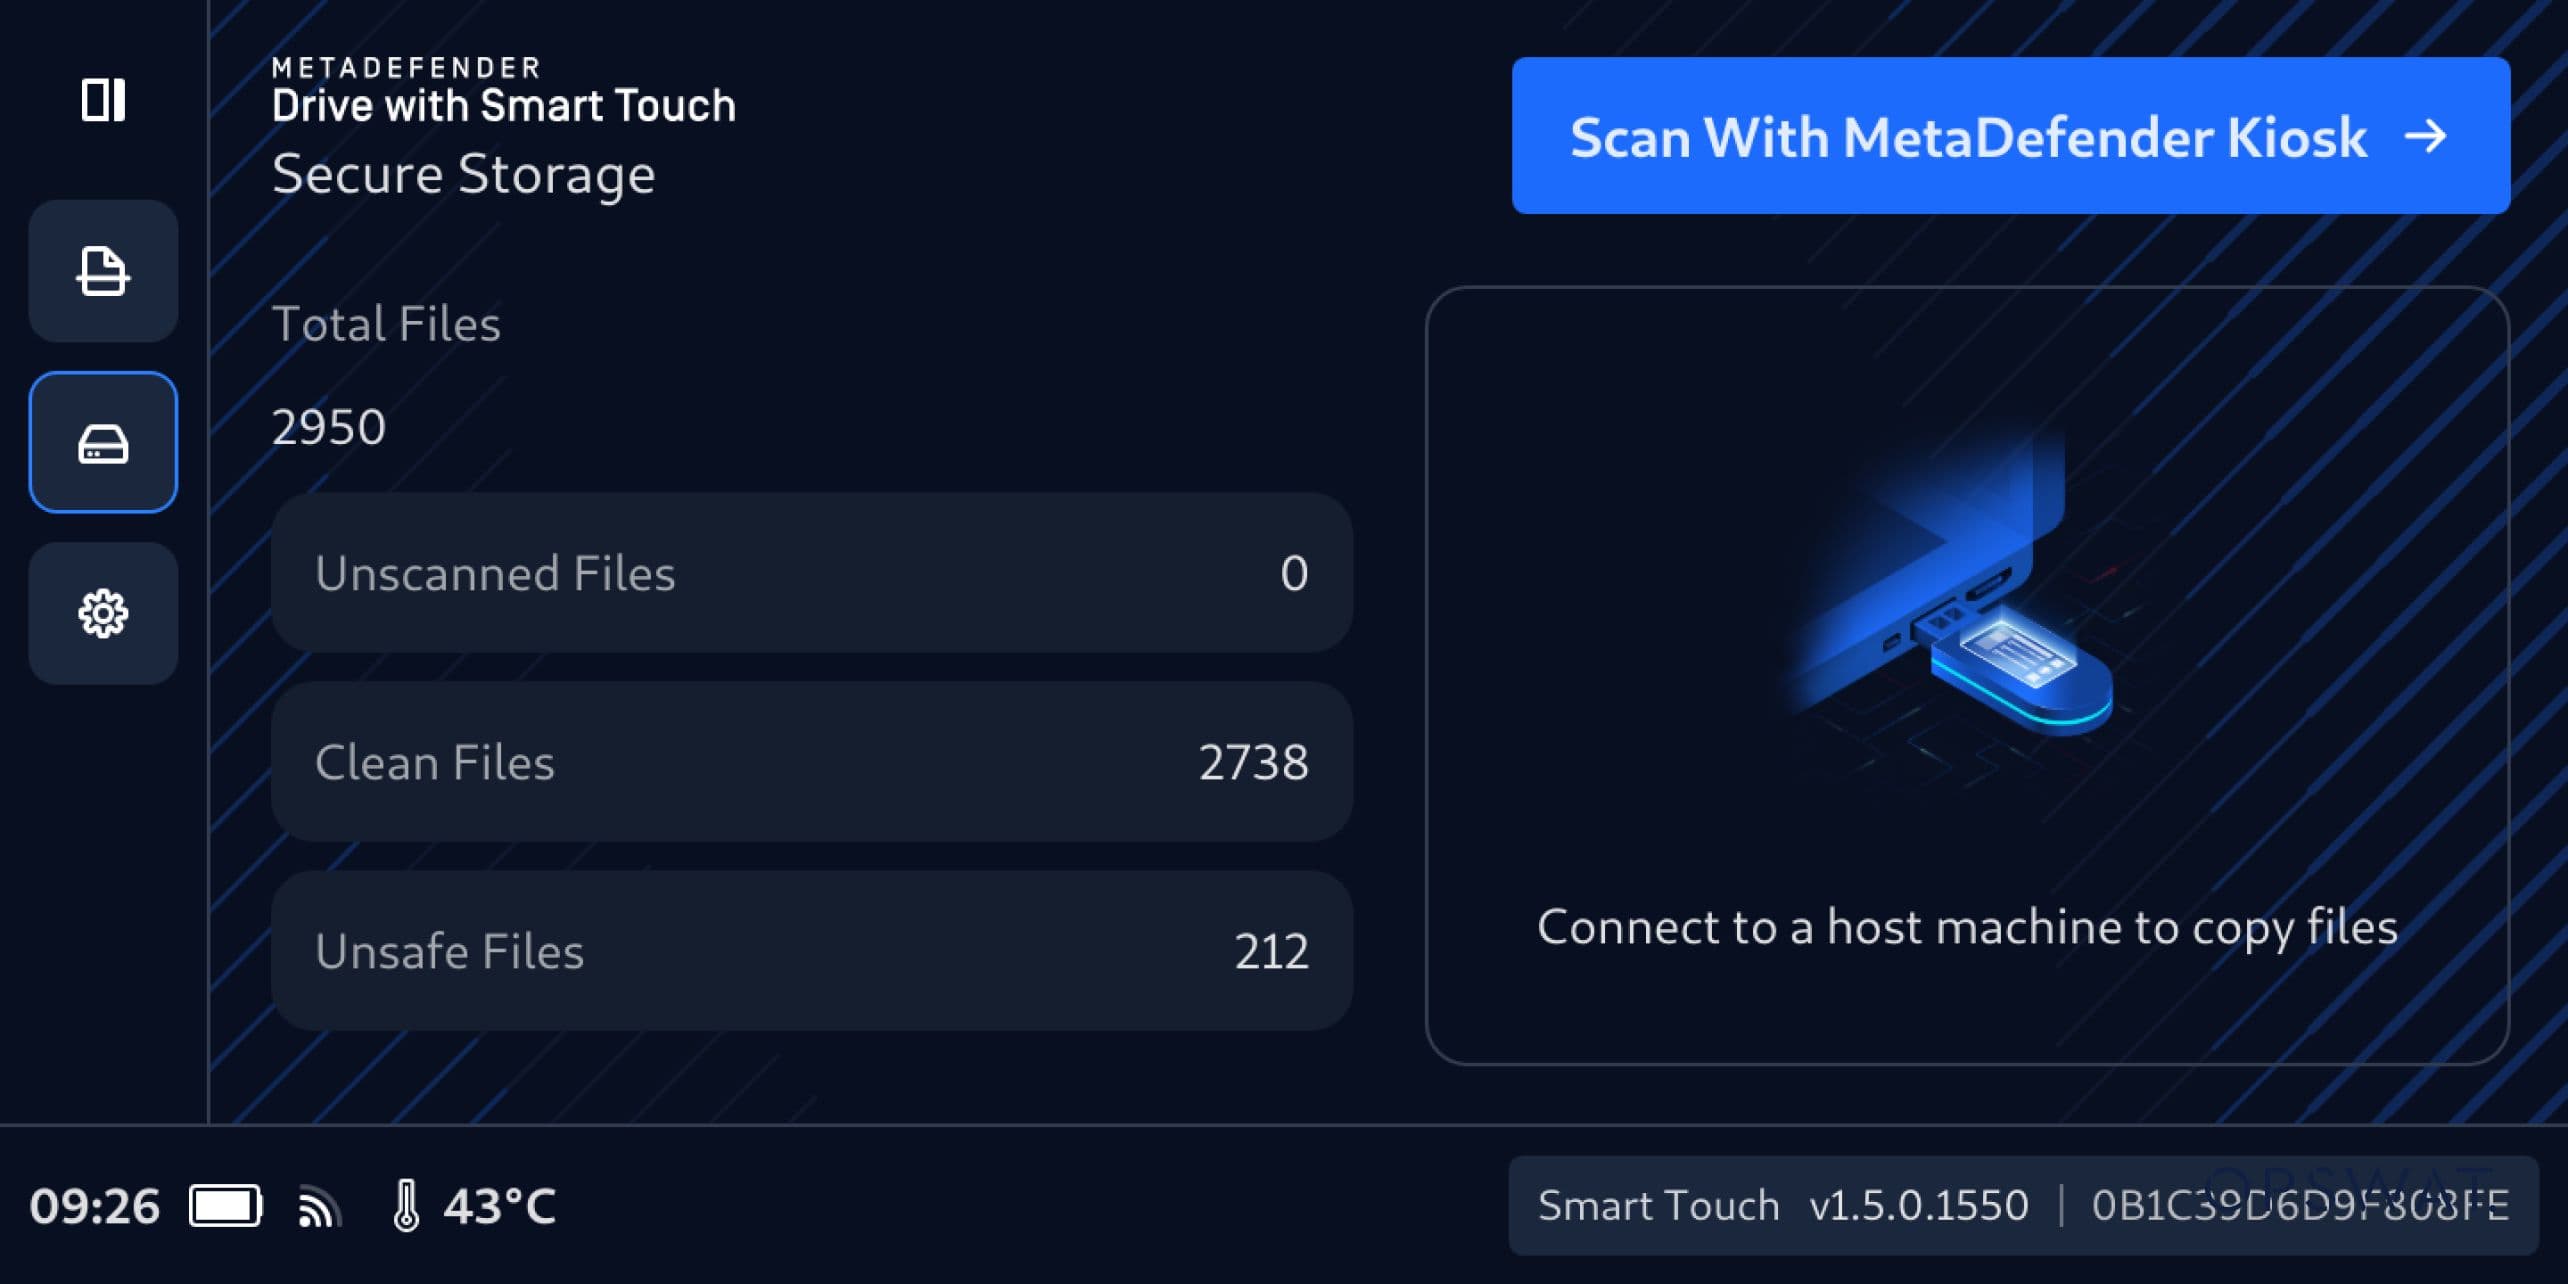
Drive MetaDefender Drive hogy megoldást nyújtson ezekre a problémákra azáltal, hogy átvizsgálja és ellenőrzi az ideiglenesen csatlakozó eszközöket, mielőtt hozzáférést biztosítana számukra a kritikus hálózatokhoz. A biztonságos rendszerindítás előtti vizsgálatnak köszönhetően a rendszergazdák a gazda operációs rendszeren túl is ellenőrizhetik az eszközöket, így a hálózatra való belépés előtt felismerhetik a rejtett fenyegetéseket.
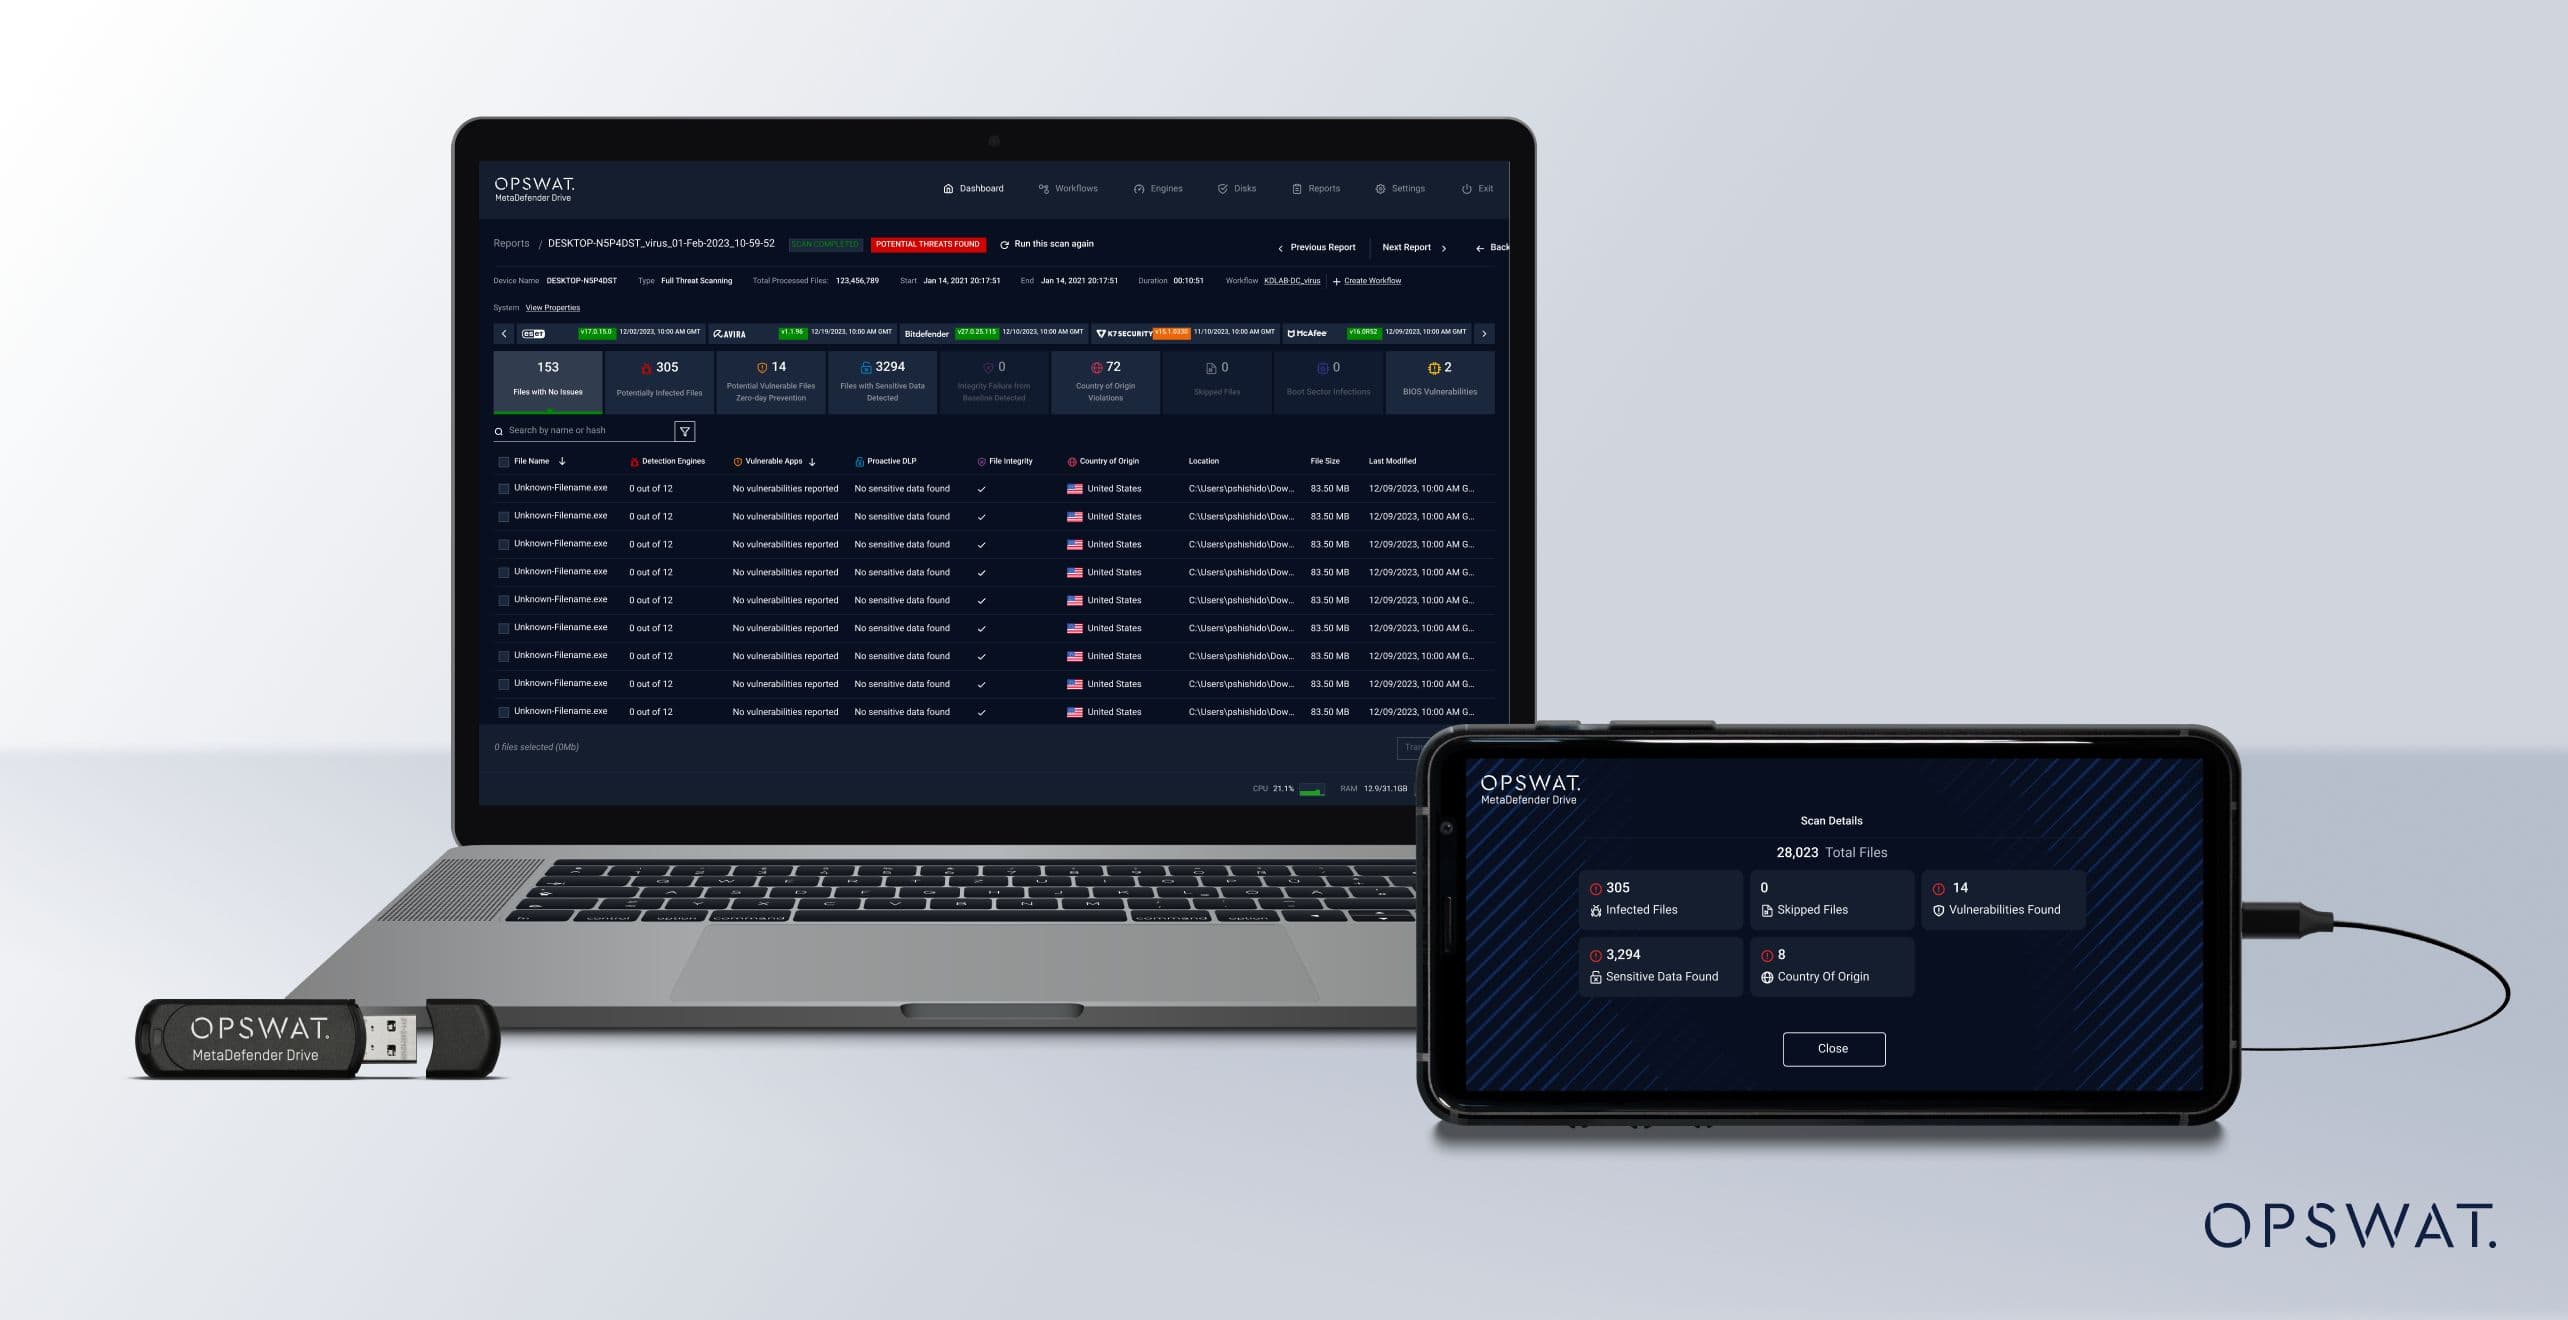
Azoknál a kritikus rendszereknél, amelyeket üzemeltetési korlátok miatt nem lehet leállítani,Drive MetaDefender Drive a munkamenet közbeni vizsgálatotDrive támogatja, így az operációs rendszer futása közben is lehetővé teszi az eszközök ellenőrzését, és mélyreható vizsgálatot biztosít olyan kritikus környezetekben, ahol a leállás elfogadhatatlan.
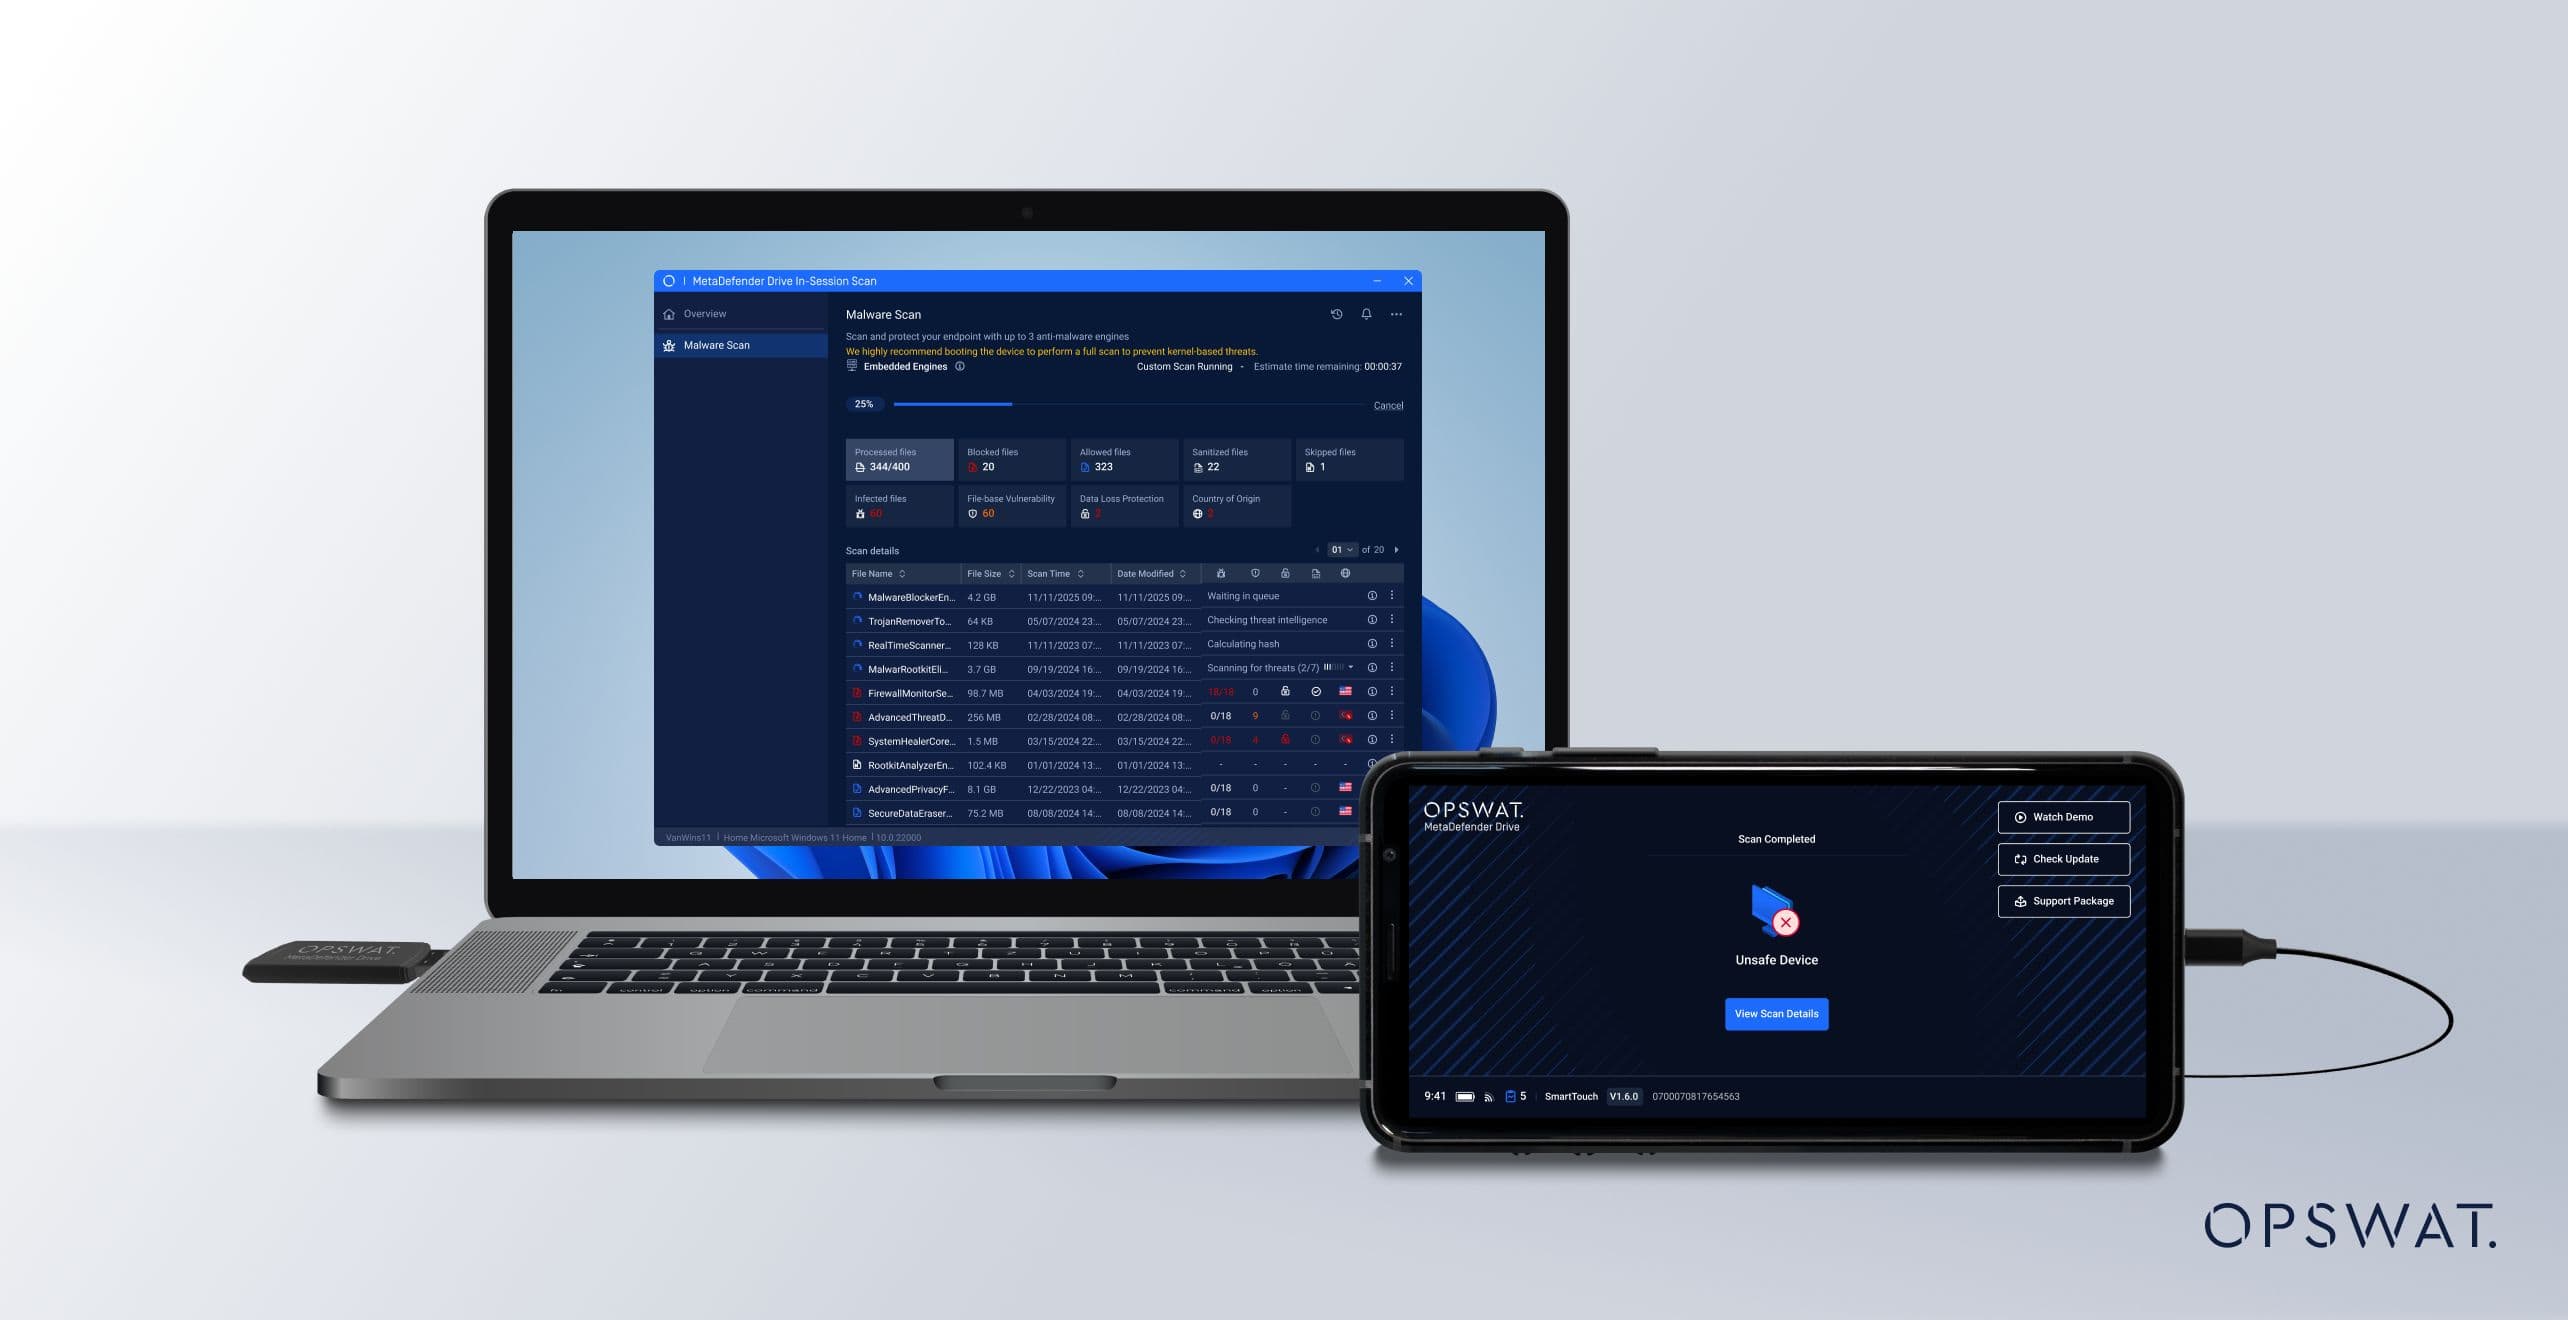
Ezen felülDrive MetaDefender Drive Smart Touch biztonságos fájltárolást tesz lehetővé: az adatokat úgy tárolja, mint egy hagyományos USB , ugyanakkor a még nem ellenőrzött fájlokat elrejti, így csak az ellenőrzött fájlok oszthatók meg vagy terjeszthetők.
Hálózati szegmentálás és egyirányú adatáramlás
A logikai szegmentáción túlmenően a PCICSO felismeri, hogy bizonyos kritikus rendszerek esetében erősebb garanciákra van szükség, mint amit a szoftveralapú ellenőrzési mechanizmusok nyújtanak. A tűzfalak, az ACL-ek és a szegmentációs szabályok továbbra is sebezhetőek a helytelen konfigurációval, a hitelesítő adatokkal való visszaéléssel és zero-day szemben. Azoknál a nagy horderejű rendszereknél, ahol a rendelkezésre állás és az integritás döntő fontosságú, a bizalmi határok fizikai érvényesítése döntő jelentőségű ellenőrzési intézkedés.
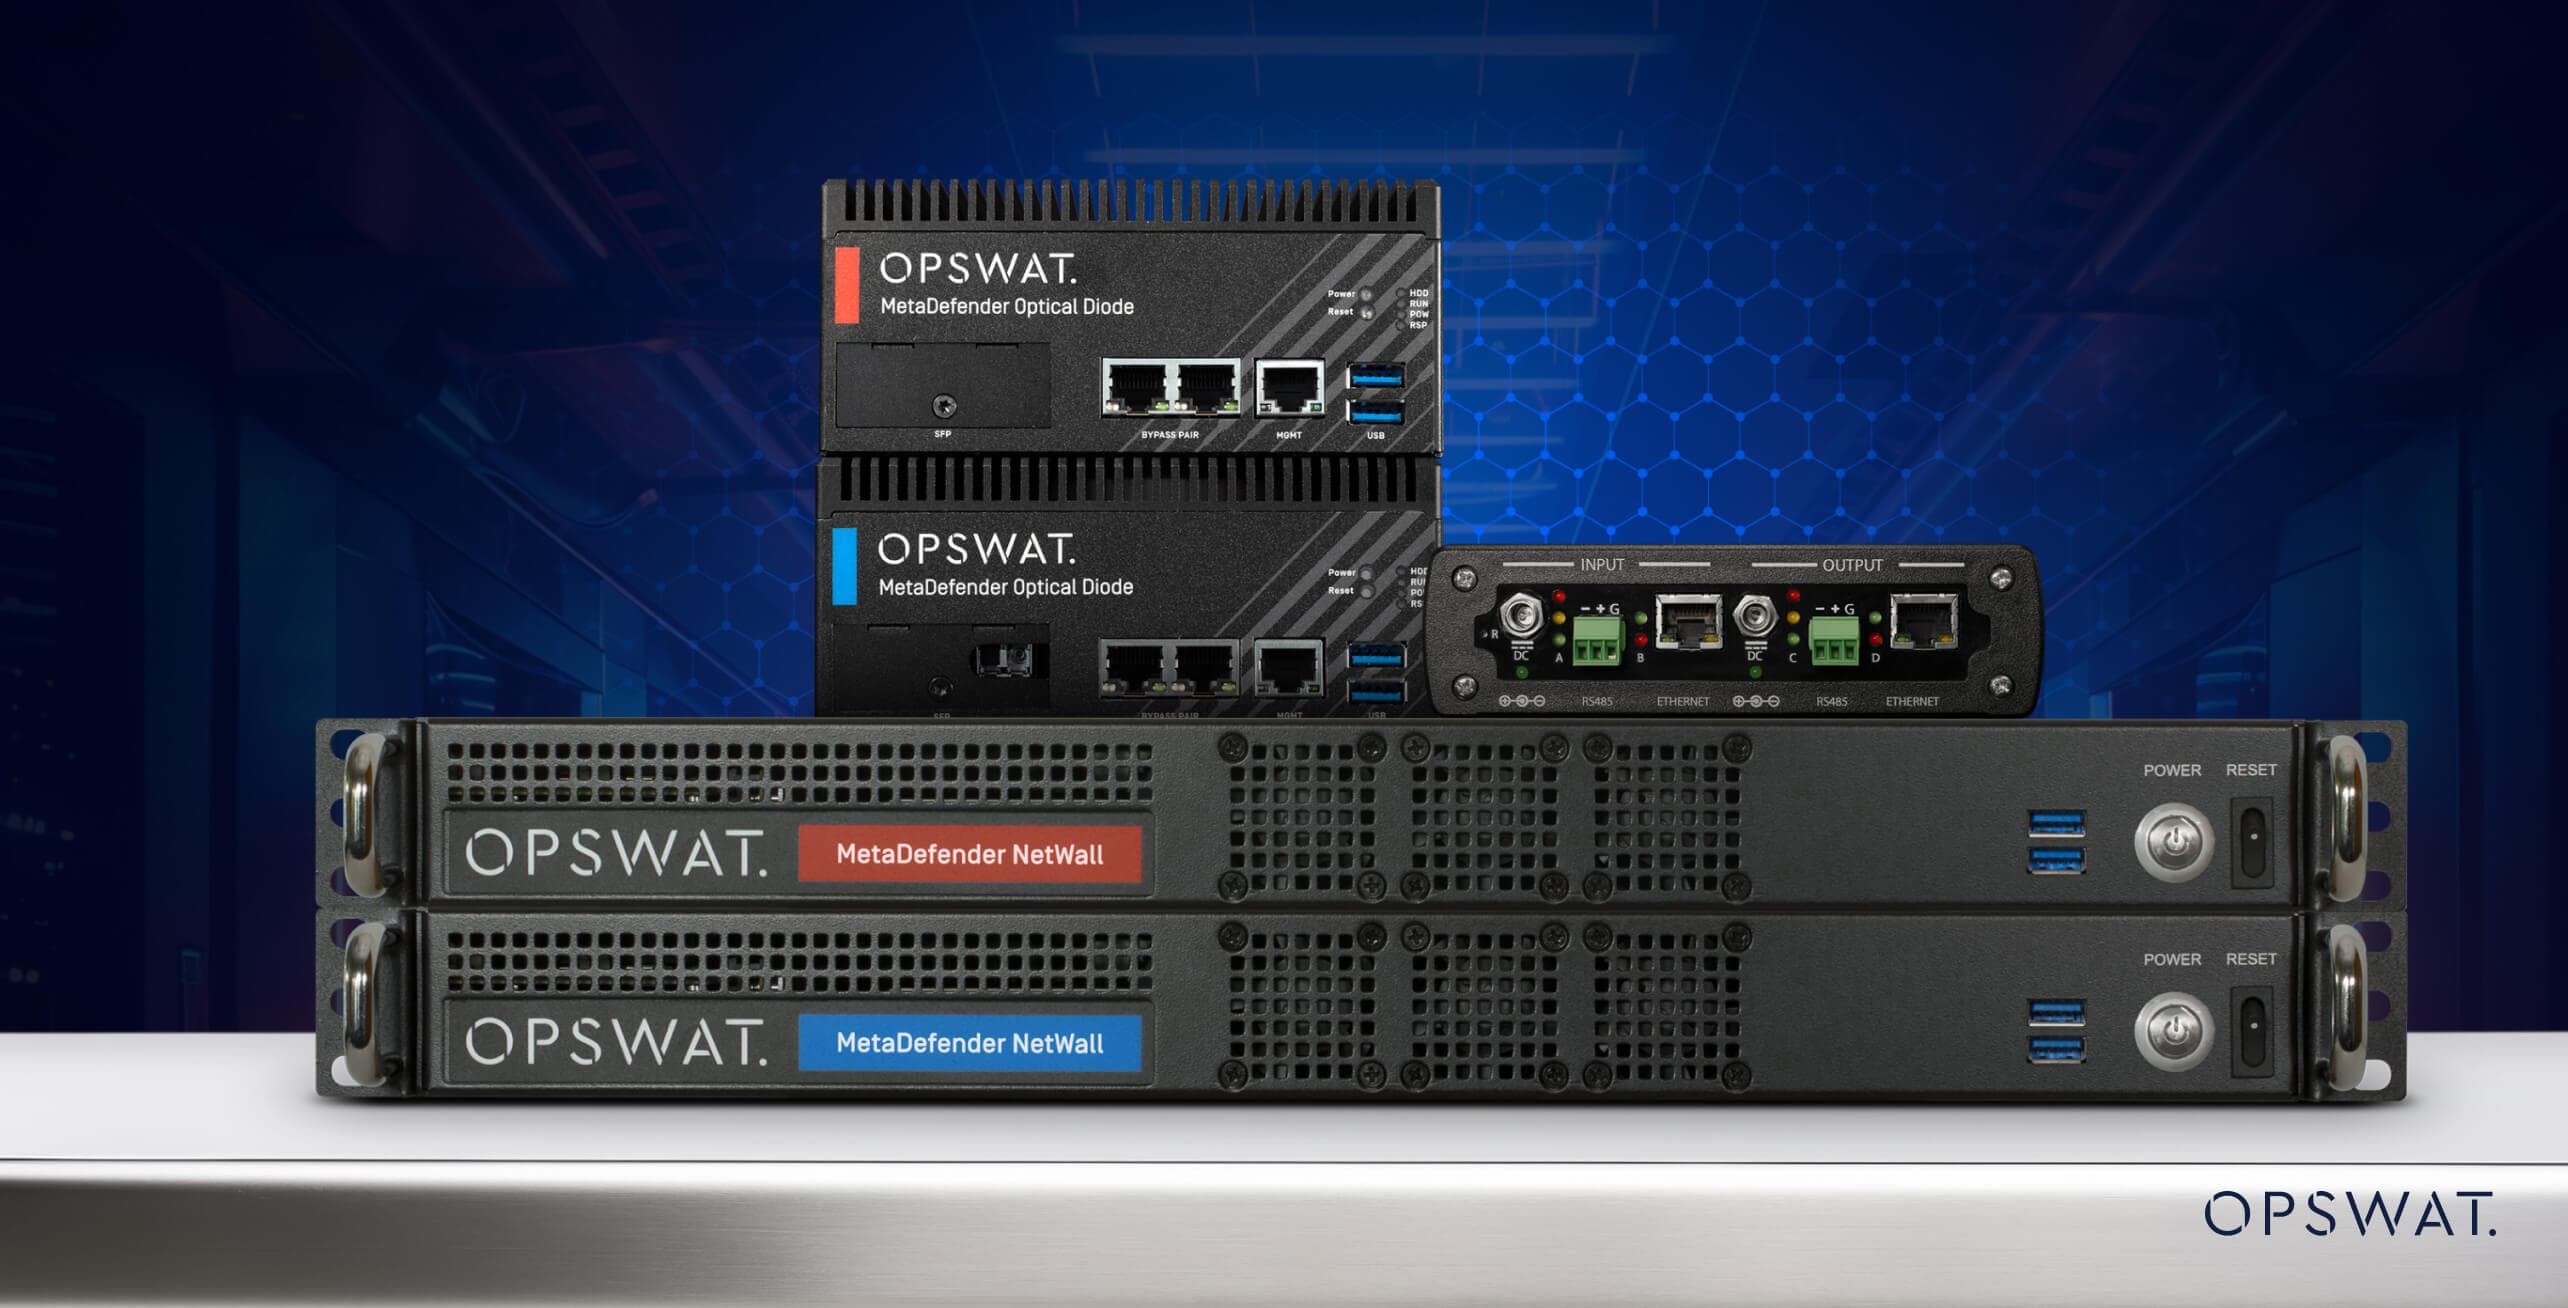
MetaDefender ezt a követelményt hardveresen érvényesített egyirányú adatáramlással oldja meg, amely biztosítja, hogy az adatok a kritikus környezetekből kikerülhessenek felügyeleti, elemzési és megfelelőségi jelentések céljából, miközben megakadályozza a bejövő kommunikációt. A szabályok érvényesítésén alapuló hagyományos hálózati ellenőrzésekkel ellentétben ez a megközelítés tervezésénél fogva teljes támadási vektorosztályokat szüntet meg. Megakadályozza, hogy a rosszindulatú szoftverek, a távoli parancsok és az oldalirányú mozgás visszakerüljenek a védett rendszerekbe, támogatva ezzel a PCICSO azon törekvését, hogy csökkentse a rendszerkockázatot és korlátozza a kritikus rendszerekhez vezető kitettségi útvonalakat.
Üzemeltetési szempontból MetaDefender lehetővé teszi a CIO-k számára, hogy a rendszer elszigeteltségének sérelme nélkül teljesítsék a felügyeleti, naplózási és jelentéstételi kötelezettségeket. A naplófájlok, a telemetriai adatok és az üzemeltetési mutatók biztonságosan továbbíthatók az IT- vagy SOC-környezetekbe központi elemzés céljából, miközben az OT- és vezérlőrendszerek érintetlenek maradnak, ami elősegíti a rendelet előírásainak való megfelelést.
A szabályok betartásától a rugalmasságig
Az új hongkongi kiberbiztonsági rendelet irányelveinek alkalmazása segíti a szervezeteket az eszközök szabályoknak való megfelelésének biztosításában, a fájlok mozgásának ellenőrzésében, a cserélhető adathordozók kezelésében és a hálózatok szegmentálásában. Mivel a kritikus infrastruktúra egyre inkább összekapcsolódik, miközben továbbra is olyan rendszerekre támaszkodik, amelyek nem tűrik a működési zavarokat, a biztonsági ellenőrzéseknek úgy kell működniük, hogy azok ne zavarják a működést.
Az OPSWAT ezeket a funkciókat végpontokon, cserélhető adathordozókon, ideiglenes eszközökön és adatáramlásokon keresztül egyesíti, így kezelve a leggyakoribb behatolási pontokat, miközben biztosítja a szabályozó hatóságok által elvárt átláthatóságot. Ha többet szeretne megtudni arról, hogy OPSWAT a kritikus infrastruktúrával rendelkező szervezeteket e követelmények teljesítésében és a kiberbiztonsági ellenálló képességük erősítésében, vegye fel a kapcsolatot szakértőinkkel még ma.
