A banki, pénzügyi szolgáltatási és biztosítási ágazat (BFSI) a közelmúltban egyre több kiberfenyegetéssel szembesült, amelyek a fájlkezelés és az adatátvitel sebezhetőségeit használják ki.
2022-ben a BharatPay, egy fintech vállalat, amely különböző digitális pénzügyi szolgáltatásokat nyújt az indiai ügyfelek és kereskedők számára, jelentős adatvédelmi incidenst tapasztalt, amelynek során mintegy 37 000 felhasználó személyes és tranzakciós adatai kerültek online nyilvánosságra az adatkezelési gyakorlatok biztonsági hiányosságai miatt.
Hasonlóképpen, 2023 májusában egy délkelet-ázsiai állami tulajdonú bank is áldozatul esett a LockBit zsarolóvírus csoportnak, amely a bank hálózatához a kompromittált hitelesítő adatokon keresztül jutott hozzá, ami jelentős adatkiáramláshoz vezetett.
Egy másik friss példa a Cosmos Bank kiberrablása, ahol a hackerek 13,5 millió dollárt zsákmányoltak egy 28 országot érintő összehangolt támadás során, felfedve a banki fájl- és adatkezelési protokollok sebezhetőségét.
Ezek az incidensek aláhúzzák a biztonságos fájlkezelés kritikus fontosságát a BFSI szektorban. A nem ellenőrzött feltöltések, a nem biztonságos fájlcsere és a cserélhető adathordozókra való támaszkodás jelentős kockázatot jelent, ami megkönnyíti a kiberfenyegetések számára a hagyományos védekezés megkerülését. A pénzügyi intézményeknek most olyan megoldásokra van szükségük, amelyek képesek a fenyegetések proaktív felismerésére és semlegesítésére, miközben racionalizálják a biztonságos fájlkezelést az ügyféladatok védelme és a bizalom fenntartása érdekében.
Ez az ügyféltörténet azt vizsgálja, hogy egy vezető tajvani bank hogyan oldotta meg ezeket a kihívásokat a OPSWAT's MetaDefender Managed File Transfer ( MFT) és a MetaDefender Core. E fejlett biztonsági megoldások integrálásával a bank megerősítette védelmét a fájlalapú fenyegetésekkel szemben, megvédve a műveleteket és az érzékeny ügyféladatokat.
Növekvő kockázatok a fájlkezelésben
Felismerve, hogy a kiberfenyegetések folyamatosan fejlődnek, a bank értékelte a fájlátvitel kezelésére szolgáló jelenlegi módszereit, és megállapította, hogy számos biztonsági hiányossággal rendelkezik. Különösen az, hogy a belső fájlátvitelben a USB eszközökre támaszkodtak, kitette a bankot a potenciális adatszivárgási és rosszindulatú szoftverek kockázatának. A USB-alapú fájlátvitel nyomon követésének és ellenőrzésének hatékony eszköze nélkül a bank az érzékeny adatok kiszolgáltatottságának és a külső fenyegetéseknek fokozott kockázatával nézett szembe.
A USB meghajtókra való támaszkodásunk a belső adatátvitelben jelentős sebezhetőséget teremtett a fájlkezelési folyamatainkban. Megfelelő biztonsági ellenőrzések nélkül mindig fennállt annak a veszélye, hogy rosszindulatú fájlok jutnak be a hálózatunkba, vagy hogy adatok szivárognak ki akaratlanul.
IT biztonsági menedzser
A bank emellett problémákba ütközött az ellenőrizetlen fájlfeltöltésekkel, különösen a nemzeti segélyezési kezdeményezések során, amikor az ügyfeleknek nagy mennyiségű dokumentumot kellett benyújtaniuk. Mivel nem volt mechanizmus az ilyen feltöltések hitelesítésére, a bank rendszerei ki voltak téve a rosszindulatú szoftverfertőzések és az illetéktelen hozzáférés kockázatának. A fájlok biztonságos kezelése sürgősen szükségessé vált, különösen mivel a bank felismerte egy esetleges adatvédelmi incidens reputációs és működési hatásait.
Végül a szervezeten belüli gyakori személycserék további adatvédelmi kihívásokat jelentettek. A fájlok kézi módszerekkel történő mozgatása az osztályok között nem volt hatékony, és megfelelési kockázatot jelentett, mivel az átvitel során érzékeny információk kerülhettek nyilvánosságra. A banknak olyan megoldásra volt szüksége, amely biztonságosan automatizálja ezeket a fájlcseréket a napi működés megzavarása nélkül.
OPSWAT a Secure fájlkezelésre és a jogszabályi megfelelőség elérésére választották ki
Ezen kritikus kihívások kezelése érdekében a bank számos kiberbiztonsági megoldást értékelte, mielőtt az OPSWAT„ MetaDefender ” Managed File Transfer ( MFT) és MetaDefender Core. A OPSWATmegoldásai a biztonságos, automatizált fájlkezelés és a fejlett fenyegetés-felismerés egyedülálló kombinációját kínálták, lehetővé téve a bank számára, hogy mind a belső, mind a külső adatkockázatokkal megbirkózzon. A MetaDefender Core és a MetaDefender Managed File Transfer (MFT) natív integrációja zökkenőmentes módszert biztosított a fájlok átvitel minden pontján történő ellenőrzésére, garantálva ezzel a végpontok közötti biztonságot.
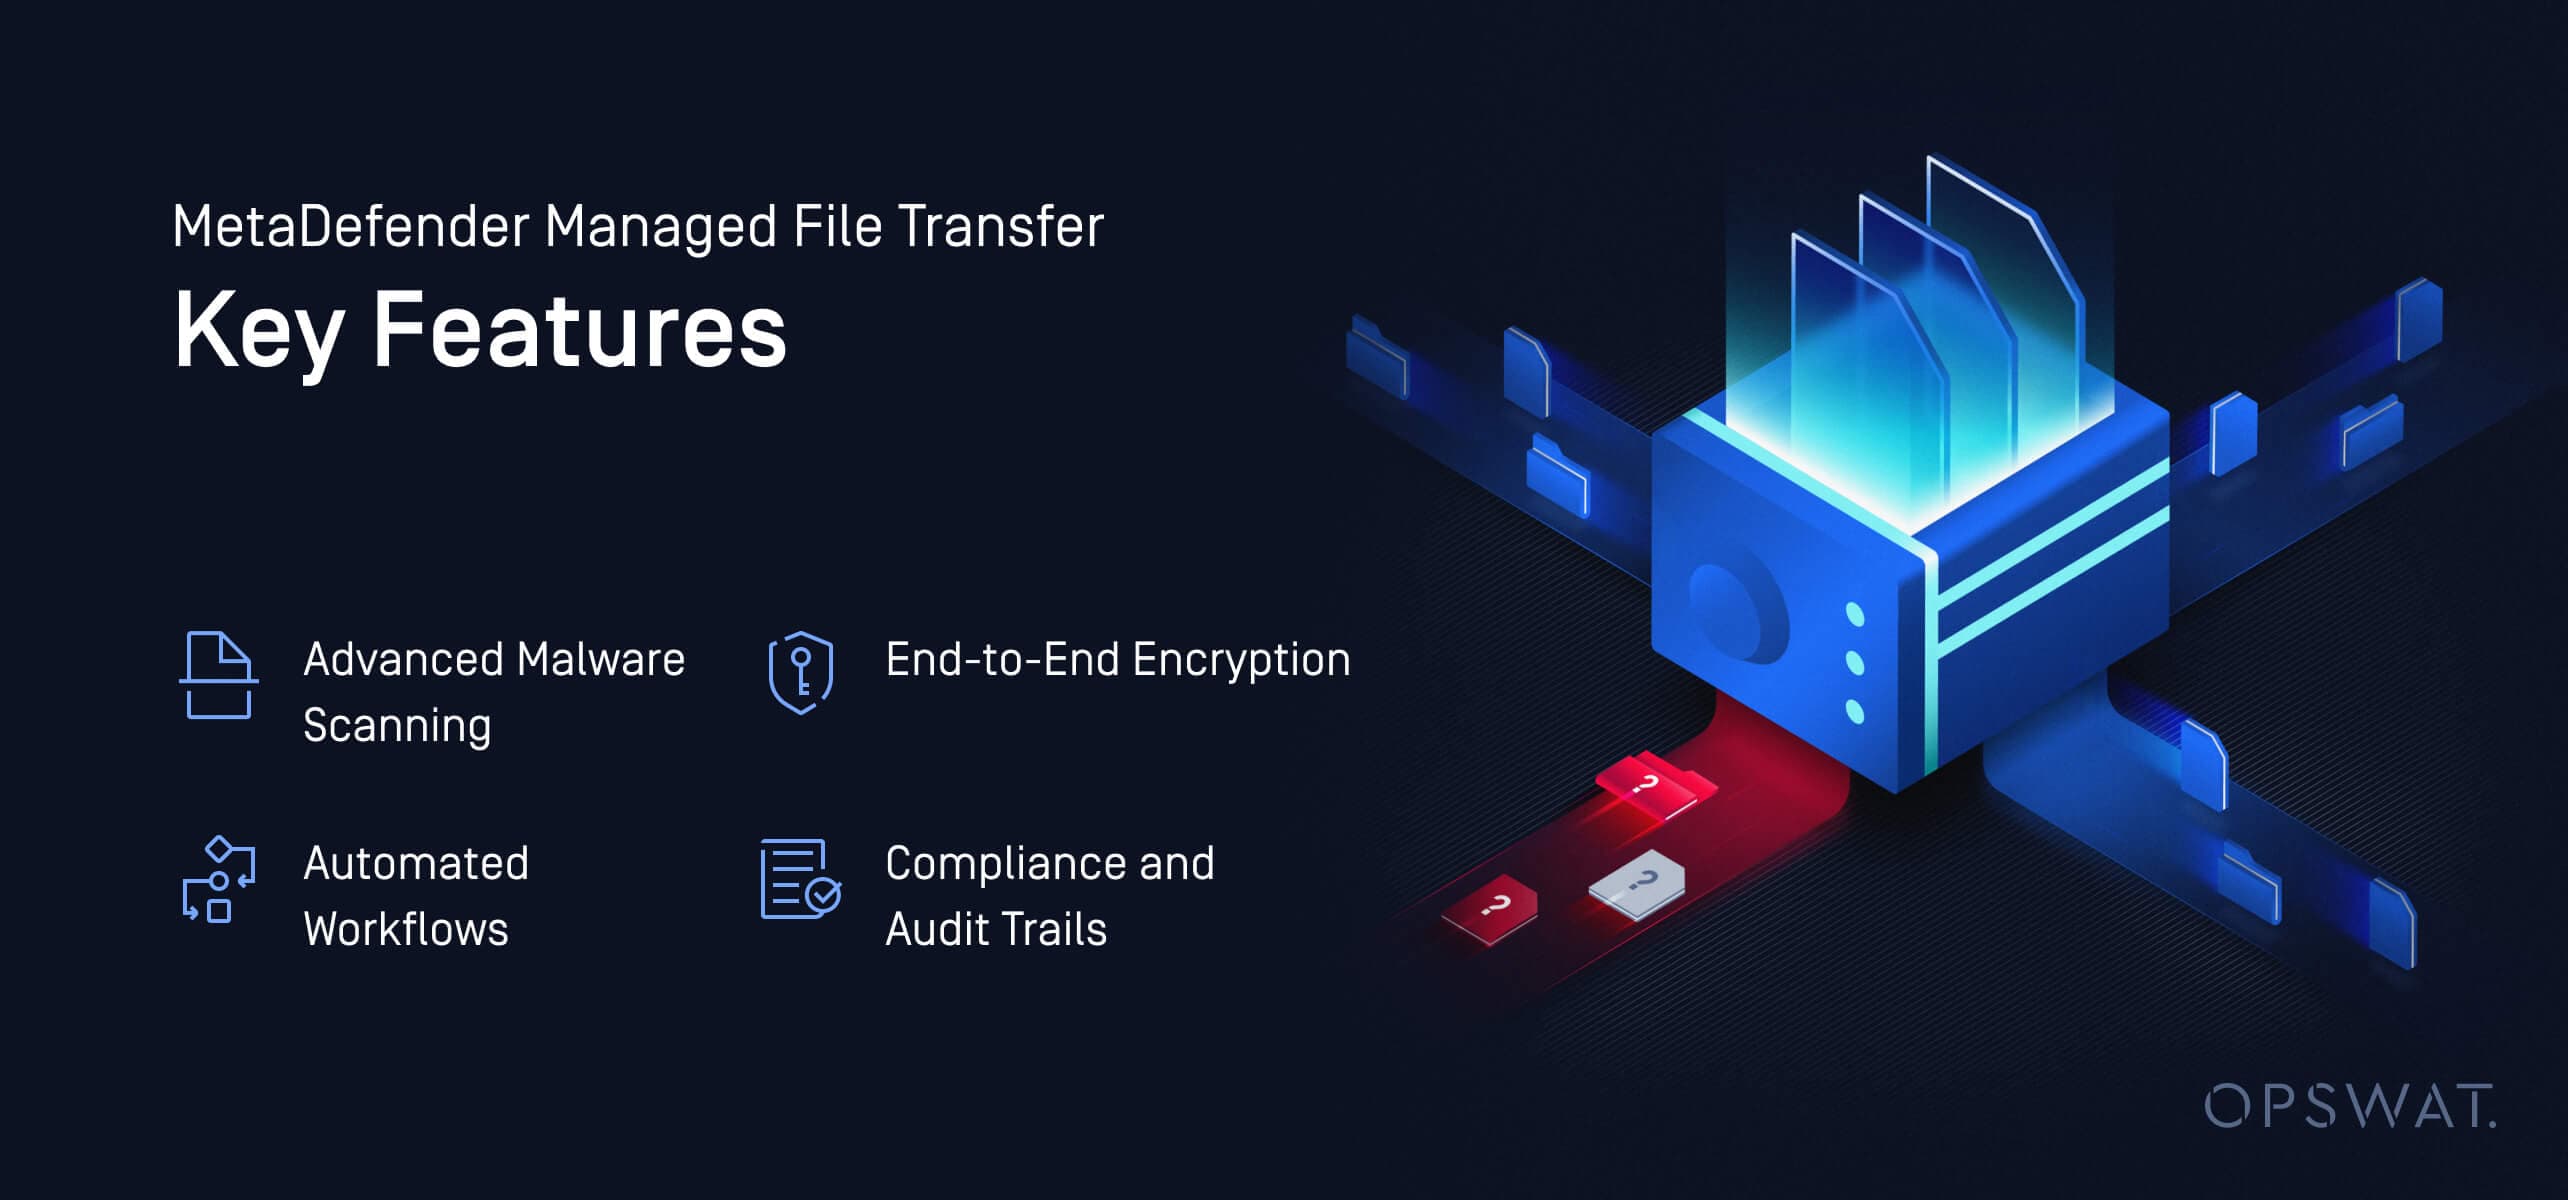
- Fejlett kártevőprogram-ellenőrzés: MetaDefender Core a következőketCore Multiscanning több víruskereső motorral és a Deep CDR™ technológiát (Content Disarm and Reconstruction) a fájlok tisztítására, eltávolítva a potenciálisan káros elemeket, miközben megőrzi a tartalmat.
- Végpontok közötti titkosítás:Managed File Transfer MetaDefender Managed File Transfer MFT) titkosítja az adatokat mind átvitel közben, mind tároláskor, biztosítva, hogy a fájlok az átviteli folyamat során biztonságban maradjanak.
- Automatizált munkafolyamatok: A fájlátviteli folyamatok automatizálásával MetaDefender Managed File Transfer MFT) kiküszöböli a kézi kezelésből adódó hibákat és csökkenti a bizonytalan USB használatát.
- Jogszabályi megfelelőség és auditok: Mindkét megoldás támogatja a szabályozási előírásoknak való megfelelést a részletes ellenőrzési naplók, a szerepkör-alapú hozzáférés-szabályozás és a jelentéstételi funkciók révén.
OPSWATmegold OPSWATköszönhetően végre biztonságos és megbízható módszert találtunk a beérkező fájlok és a belső átvitelek kezelésére.Managed File Transfer MetaDefender Managed File Transfer MFT) ésCore MetaDefender Core olyan eszközöket biztosítottak számunkra, amelyekkel proaktív módon kezelhetjük a fenyegetéseket és csökkenthetjük az emberi beavatkozást, így folyamataink biztonságosabbá és hatékonyabbá váltak.
IT biztonsági menedzser
A személyzeti áthelyezések biztonságának fokozása
Managed File Transfer MetaDefender Managed File Transfer MFT) bevezetésének egyik közvetlen előnye az volt, hogy a személyzet váltásai során a fájlátvitel biztonságosan, USB használata nélkül történhetett. Korábban, amikor az alkalmazottak osztályt váltottak, USB használtak a szükséges fájlok átvitelére, ami lehetőséget teremtett az adatok kiszivárgására. Most,Managed File Transfer MetaDefender Managed File Transfer MFT) biztonságos, automatizált platformjának köszönhetően az alkalmazottak zökkenőmentesen feltölthetnek és letölthetnek fájlokat az osztályok között.
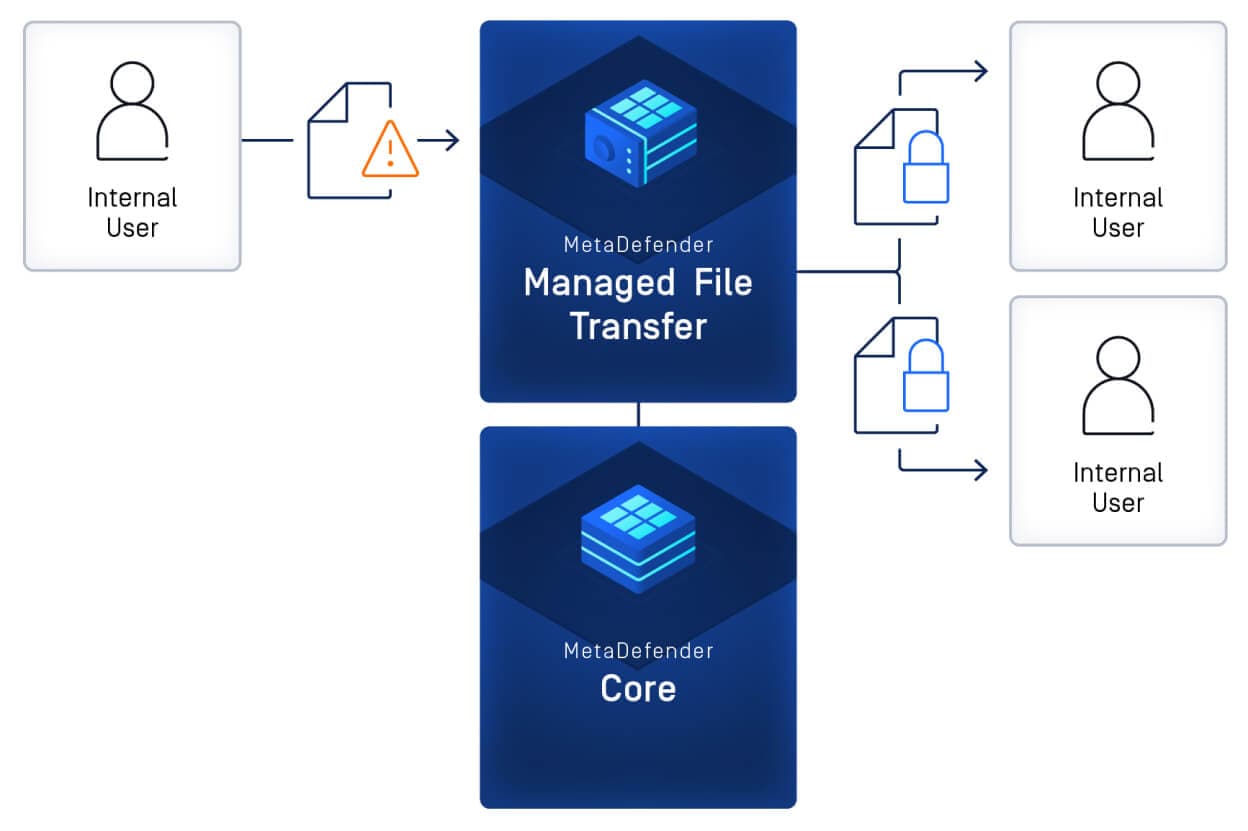
A központosított MFT platform kiküszöbölte a kézi eszközkezelés szükségességét, és lehetővé tette a bank számára, hogy szigorúan ellenőrizze a hozzáférést. A megoldás szerepkör-alapú jogosultságai biztosították, hogy csak az arra jogosultak férhessenek hozzá és továbbíthassanak bizonyos fájlokat, jelentősen csökkentve a véletlen vagy szándékos adatszivárgás kockázatát. A biztonságos átviteli folyamat nemcsak a hatékonyságot javította, hanem a bank iparági szabályoknak való megfelelését is fokozta azáltal, hogy átlátható ellenőrzési nyomvonalat biztosított minden fájlmozgatásról.
Az ügyfél-fájlok feltöltésének biztosítása MetaDefender Core API
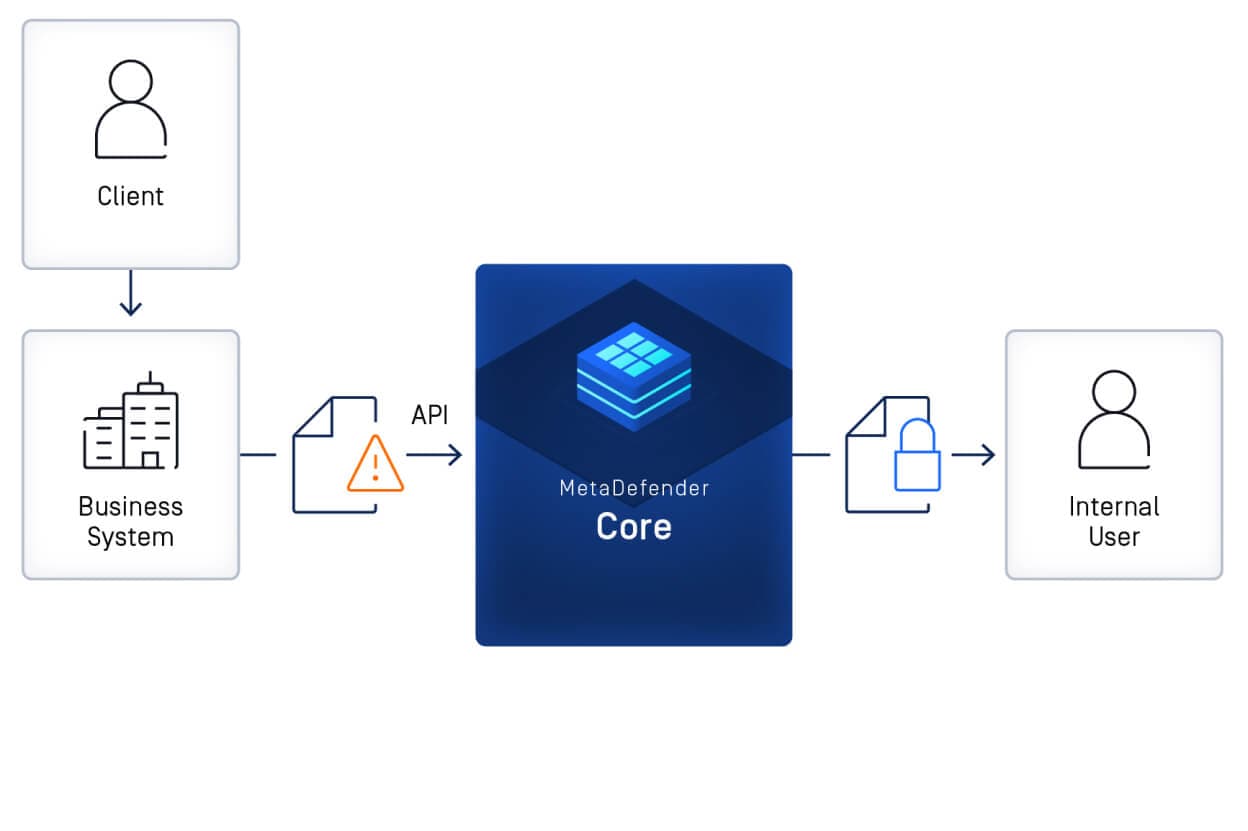
A MetaDefender Core alkalmazásprogramozási interfész (API) a bank stratégiájának sarokköve lett az ellenőrizetlen ügyfélfeltöltések kezelésére. A bank integrálta a API oldalt üzleti rendszereibe, hogy minden beérkező fájlt beolvasson, biztosítva, hogy minden dokumentum szigorú biztonsági ellenőrzéseken menjen keresztül, mielőtt a belső rendszerekbe kerülne. Ez a megoldás különösen értékes volt a segélyprogramokhoz történő nagyszabású fájlküldések során, ahol a beérkező fájlok egyébként rosszindulatú szoftverek kockázatát hordoznák magukban.
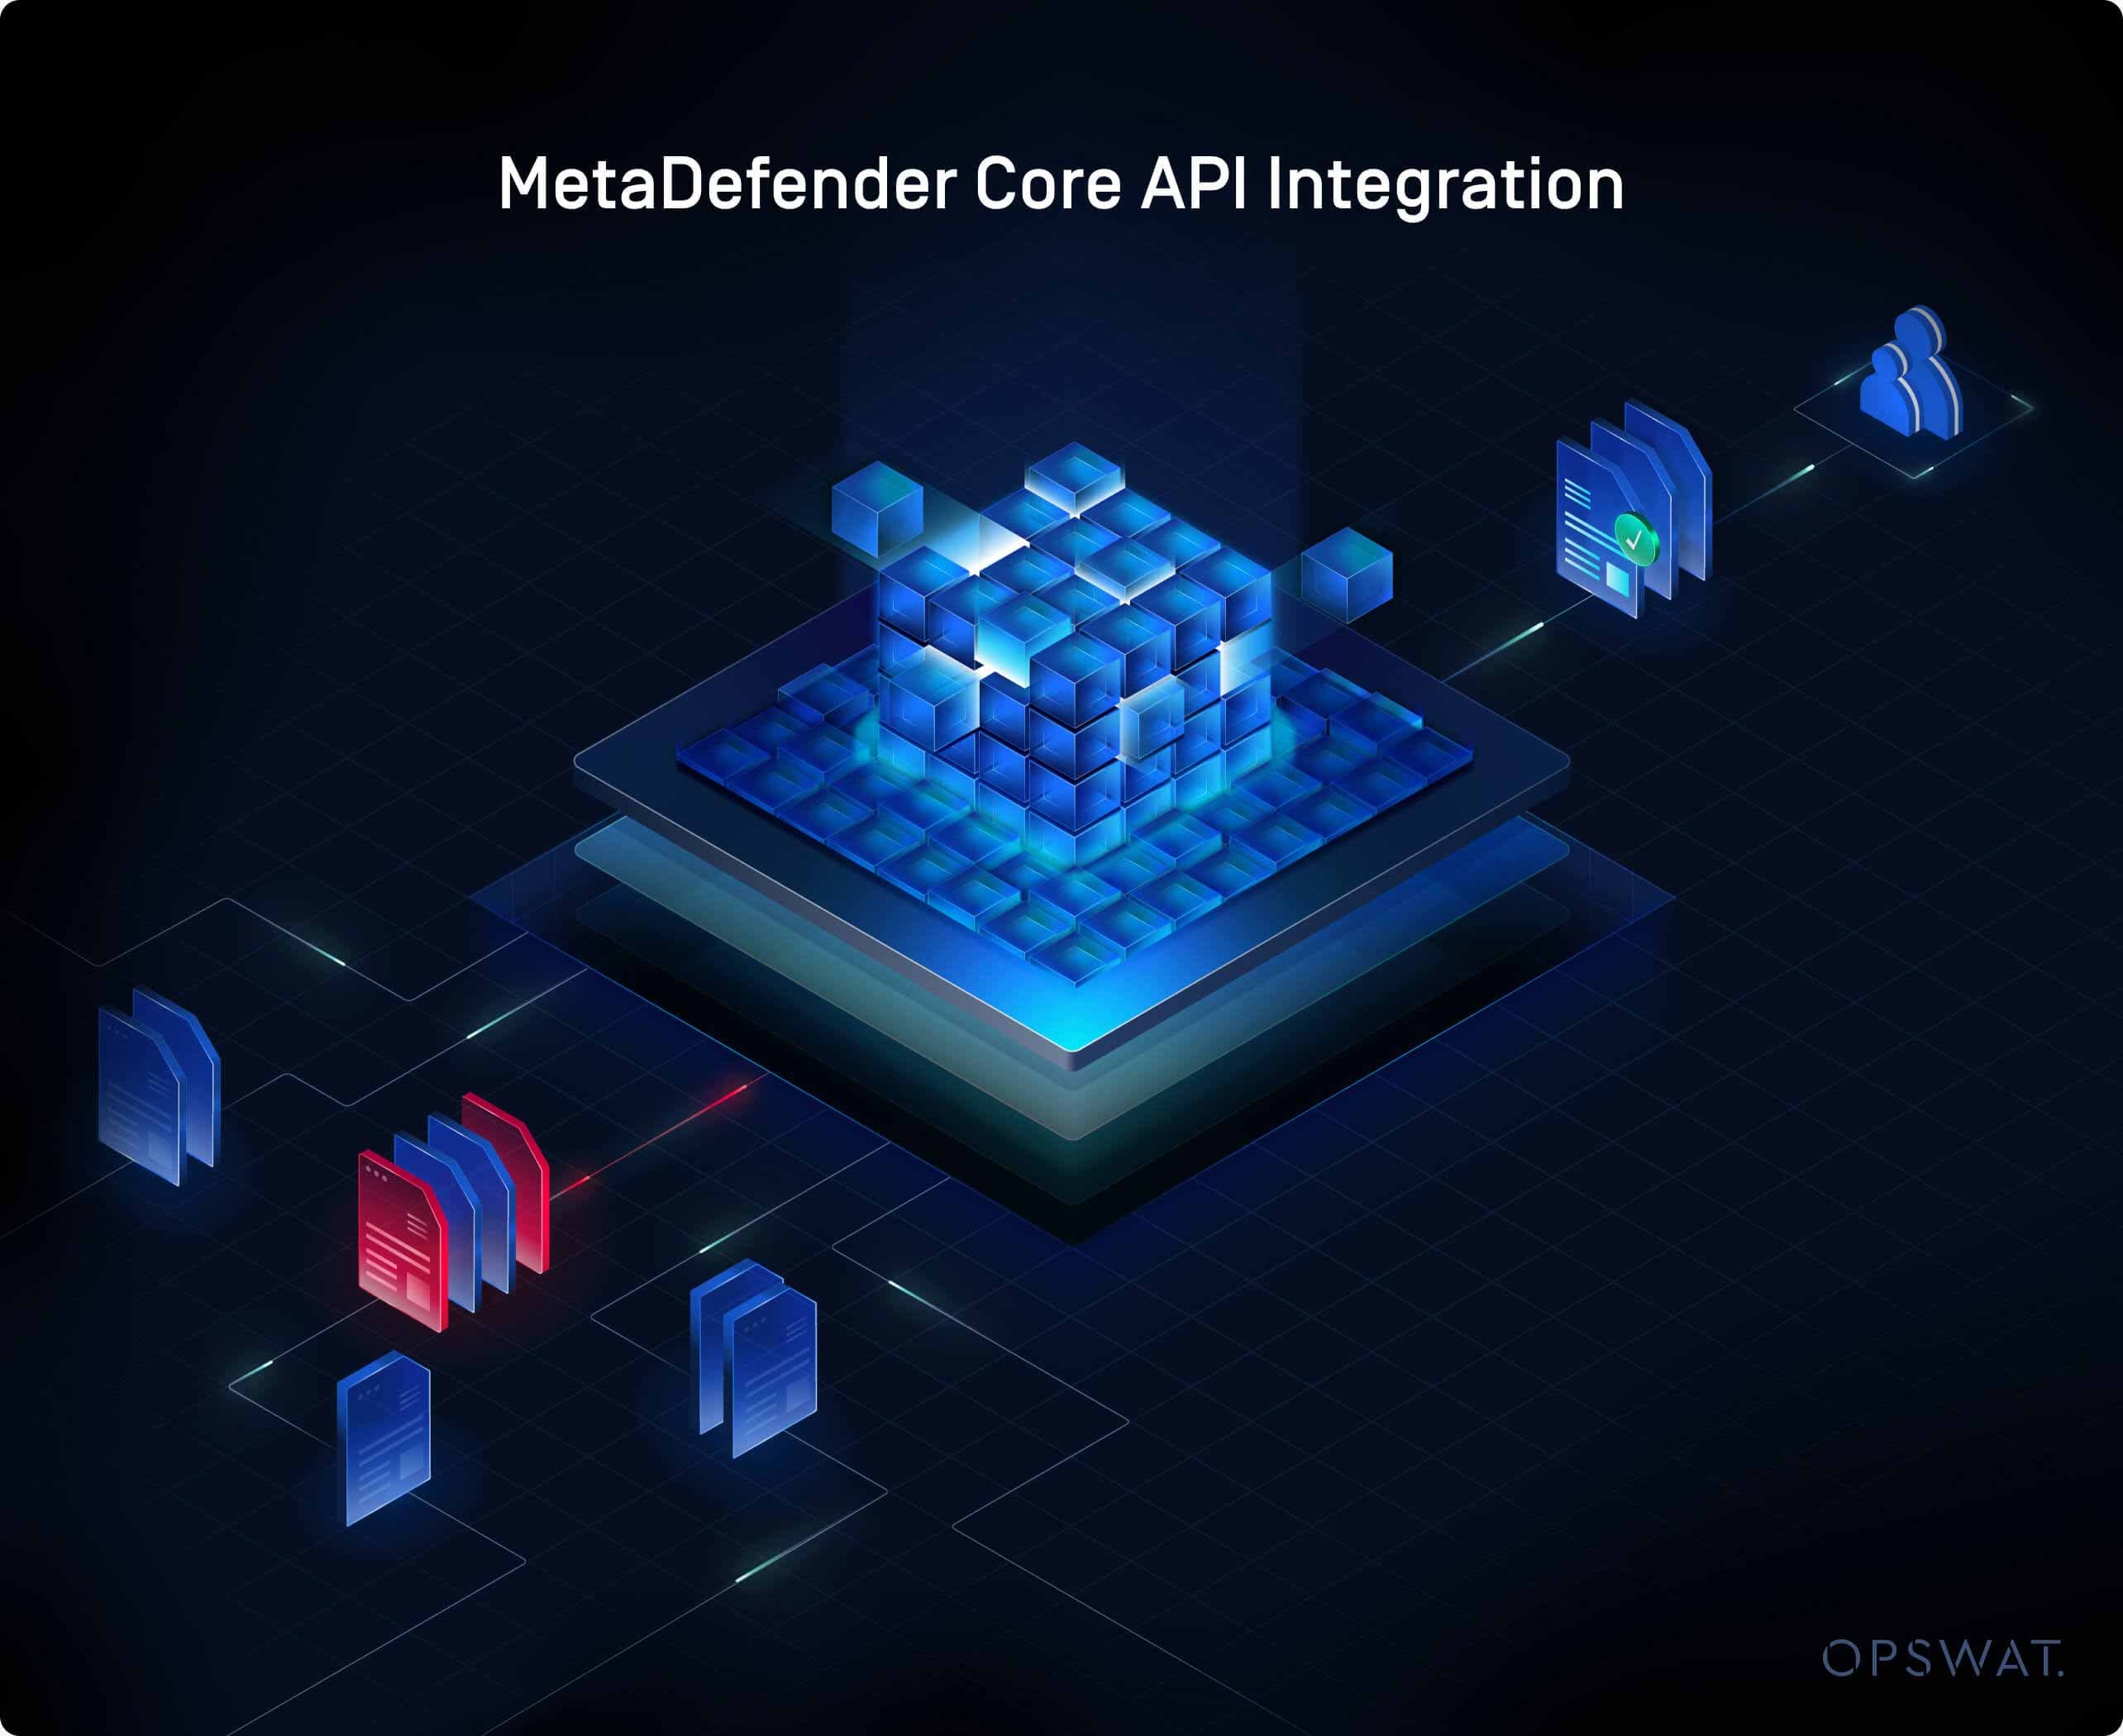
A Deep CDR™ technológiának köszönhetően a MetaDefender Core hatástalanította a potenciálisan káros fájltartalmakat, eltávolítva a beágyazott fenyegetéseket az eredeti adatok megőrzése mellett. Ez a proaktív vizsgálati módszer lehetővé tette a bank számára, hogy a biztonság rovására menés nélkül magabiztosan kezelje az ügyfelek által feltöltött nagy mennyiségű adatot. A Multiscanning technológia több víruskereső motor kihasználásával tovább javította az észlelés pontosságát, átfogó védelmet biztosítva az ismert és ismeretlen fenyegetések ellen.
A MetaDefender Core API integráció lehetővé tette számunkra, hogy biztonságosan kezeljük a beérkező fájlok ezreit, tudva, hogy alaposan átvizsgálva és fertőtlenítve vannak. Ez az integráció segített fenntartani a működési integritást és védeni ügyfeleink érzékeny adatait még a beadási csúcsidőszakokban is.
IT biztonsági menedzser
A rendszerfrissítések és a dokumentumbiztonság átalakítása
Az ügyfélfeltöltések kezelése mellett a OPSWATmegoldásai a bank belső folyamatait is racionalizálták, beleértve a rendszerfrissítések és az érzékeny dokumentumok biztonságos kezelését. A tanúsítványokat, szoftverfrissítéseket és egyéb kritikus információkat tartalmazó fájlokat a MetaDefender Core API integrációval szanálták, eltávolítva a potenciális veszélyeket, mielőtt azok a hálózatba kerültek volna. Ez a szkennelési folyamat biztosította, hogy még a rutinszerű frissítések is megfeleljenek a bank szigorú biztonsági szabványainak, így minimálisra csökkentve a véletlen rosszindulatú szoftverfertőzések kockázatát.
Az automatizált munkafolyamatoknak köszönhetően a bank már nem volt ráutalva a kézi beavatkozásokra az érzékeny fájlok kezelése során, ami gyorsabb és hatékonyabb frissítéseket eredményezett. A MetaDefender Managed File Transfer MFT) felügyeleti irányítópultja által biztosított központi ellenőrzés lehetővé tette a bank IT-csapatának, hogy valós időben felügyelje az összes fájlmozgást, ami további biztonsági réteget adott a belső műveletekhez.
Megfelelési szabványok teljesítése auditálással és ellenőrzéssel
A szabályozott pénzügyi ágazatban működő banknak biztosítania kellett, hogy fájlkezelési gyakorlatai megfeleljenek az adatvédelmi és kiberbiztonsági szabványoknak. MetaDefender Managed File Transfer MFT) részletes auditnaplói és szerepköralapú hozzáférés-vezérlései lehetővé tették a bank számára, hogy könnyedén megfeleljen ezeknek a követelményeknek. A bank jelentések készítésével és az összes fájlátviteli tevékenységről átfogó nyilvántartások vezetésével bizonyítani tudta a szabályozási auditok során a megfelelést.
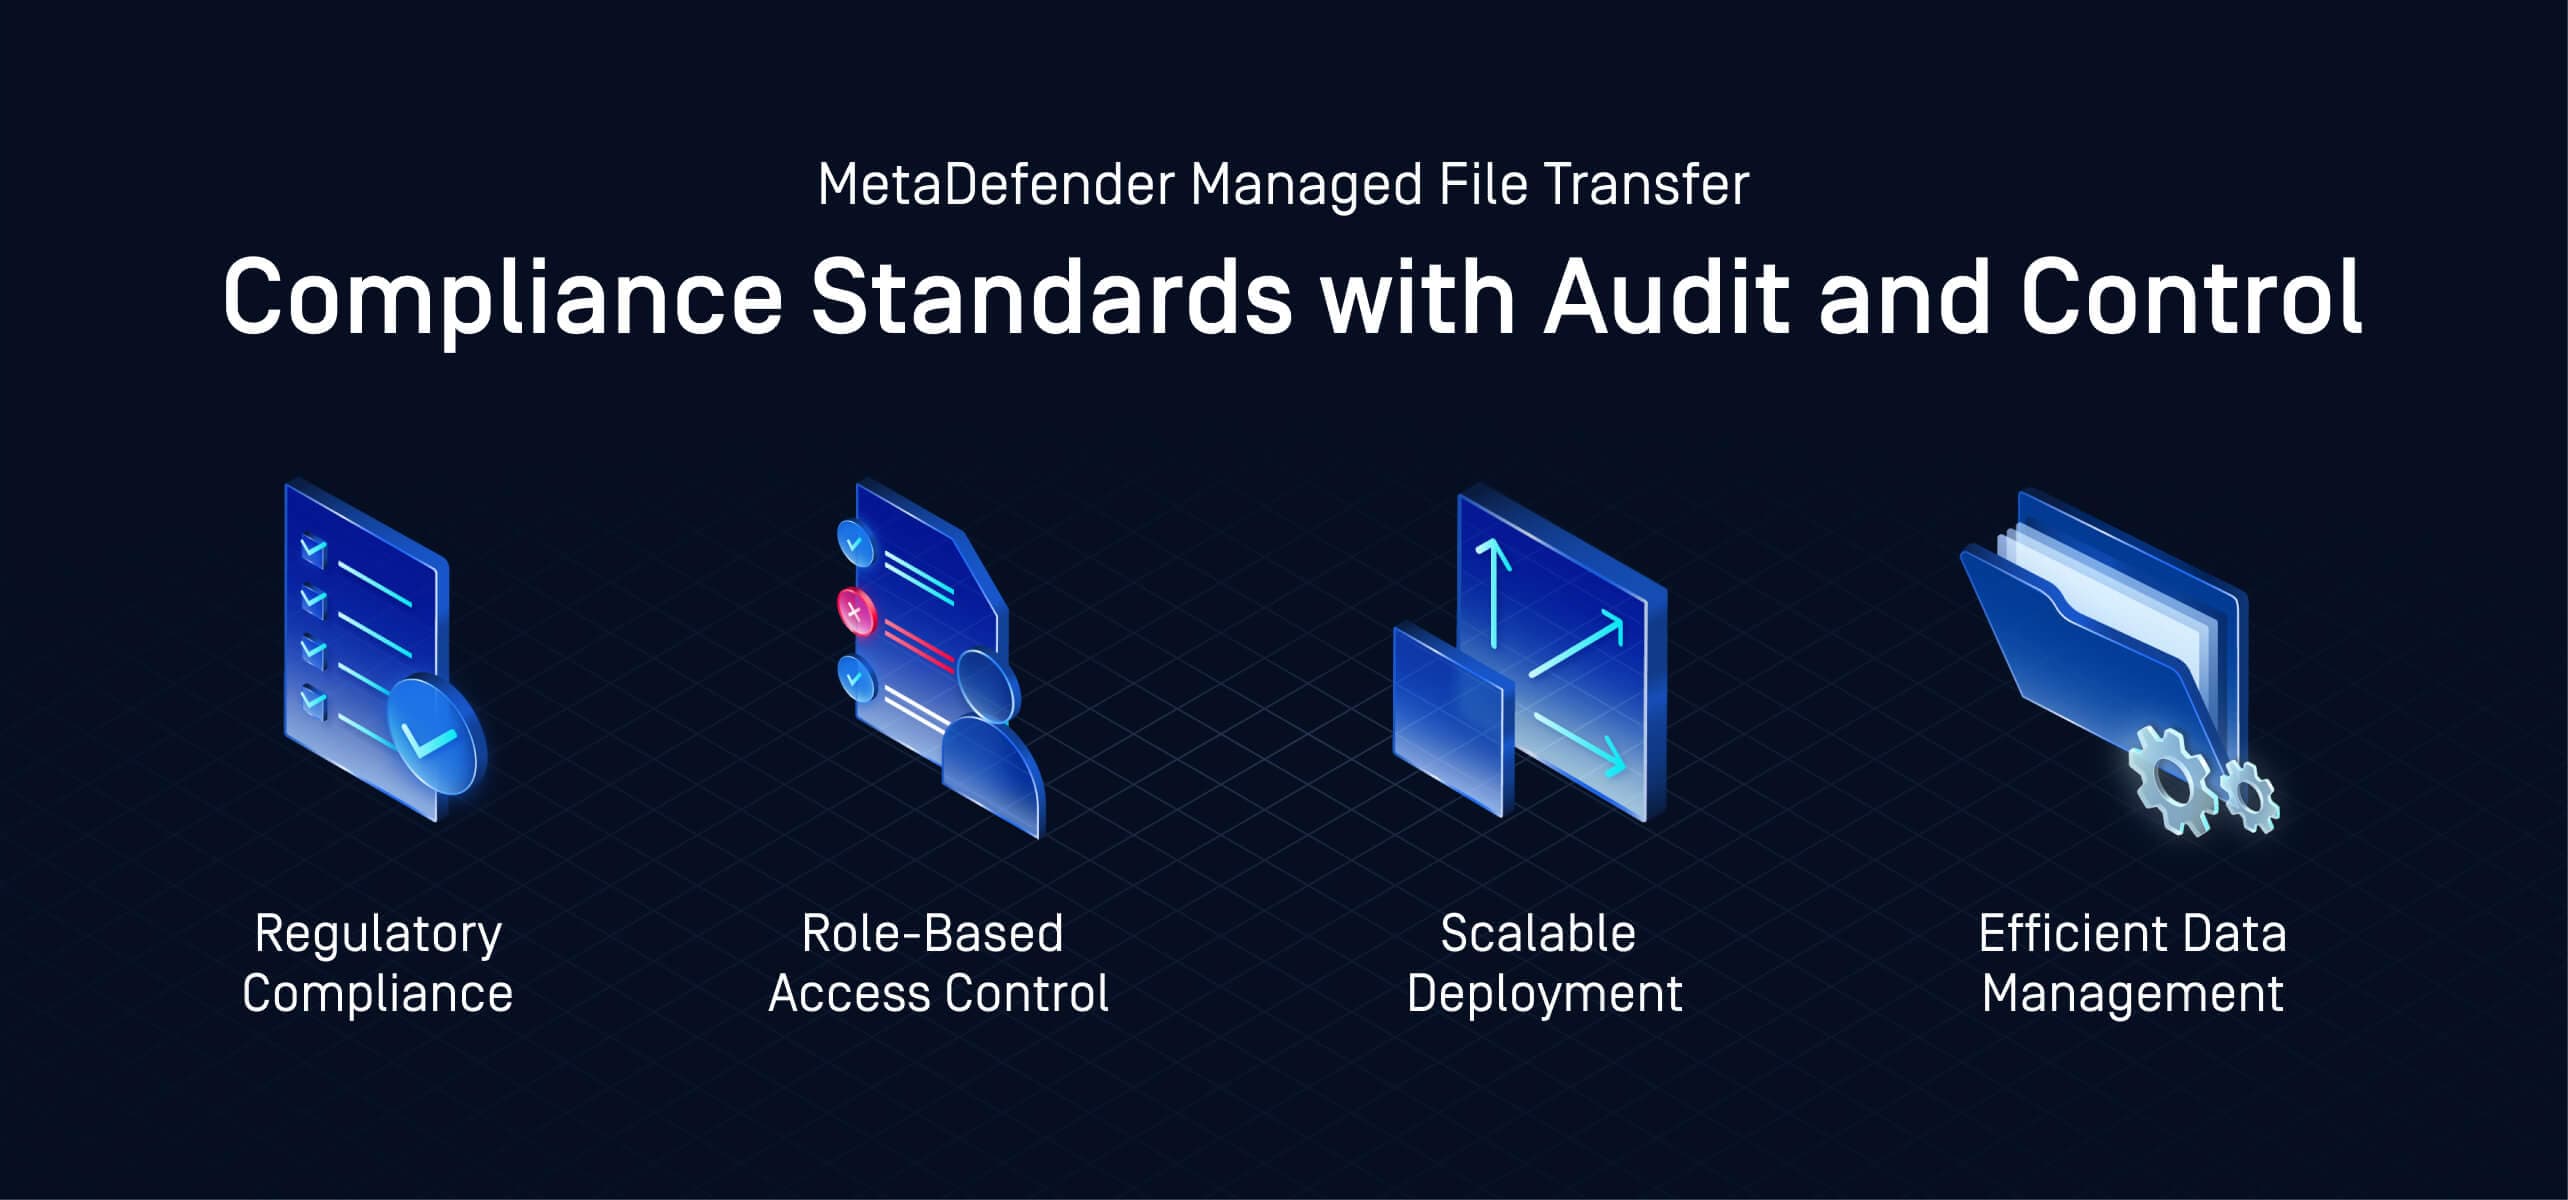
Managed File Transfer MetaDefender Managed File Transfer MFT) rugalmas telepítési lehetőségei szintén támogatták a bank 297 fiókra történő terjeszkedését, lehetővé téve az egységes biztonsági politikák bevezetését az egész hálózatban. Ez a skálázhatóság biztosította, hogy minden fiók ugyanazokat a magas biztonsági szabványokat tartsa be, függetlenül a helyszíntől. A bank vezetése most már magabiztosan kezelheti az adatkezelési folyamatokat és azonnal reagálhat minden megfelelési kérdésre, megerősítve az intézmény elkötelezettségét a szabályozási előírások betartása iránt.
A Secure és hatékony átalakítás
Managed File Transfer MetaDefender Managed File Transfer MFT) ésCore MetaDefender Core bevezetése után hat hónappal a bank jelentős javulást jelentett kiberbiztonságának és működési hatékonyságának terén. A bank digitális infrastruktúrájában jelentősen csökkentek a rosszindulatú programok jelentette fenyegetések, elsősorban a MetaDefender proaktív szkennelési és tisztítási képességeinek köszönhetően. Az USB fájlátvitel megszüntetésével a bank jelentősen csökkentette az adat szivárgás kockázatát és racionalizálta belső folyamatait.
MetaDefender Managed File Transfer MFT) felváltotta USB a személyzet általi fájlátvitelben, jelentősen csökkentve ezzel az érzékeny információk kiszivárgásának kockázatát. A szerepkörökön alapuló jogosultságok további védelmet nyújtottak azzal, hogy csak az engedélyezett felhasználók férhettek hozzá bizonyos fájlokhoz.
Managed File Transfer MetaDefender Managed File Transfer MFT) automatizált fájlkezelési munkafolyamatai minimálisra csökkentették a manuális beavatkozások szükségességét, így az IT-erőforrások más feladatokra fordíthatóak lettek. A rendszerfrissítések és az ügyfelek által benyújtott fájlok feldolgozása most már biztonságosan és hatékonyan, minimális emberi beavatkozással történik.
A robusztus auditálási és jelentési eszközök segítségével a bank könnyedén bizonyítani tudta az iparági szabványoknak való megfelelést.Managed File Transfer MetaDefender Managed File Transfer MFT) részletes naplózása biztosította az átláthatóságot és az elszámoltathatóságot, lehetővé téve a bank számára, hogy gyorsan reagáljon az auditálási kérésekre és a szabályozási követelményekre.
A MetaDefender Core 's API integrálásával az üzleti rendszereikbe az összes bejövő fájl átvizsgálására, a bank jelentősen növelte a rosszindulatú szoftverek felderítésének és semlegesítésének képességét. Ez a proaktív megközelítés csökkentette a fájlalapú fenyegetések hálózatba jutásának kockázatát, és fokozott biztonságot nyújtott az érzékeny ügyféladatok számára.
MetaDefender CoreAz automatikus fájlszkennelés biztosította, hogy az ügyfelek által feltöltött minden egyes dokumentumot alaposan, kézi beavatkozás nélkül ellenőrizzenek. Ez az automatizált folyamat lehetővé tette a bank számára, hogy gyorsan és biztonságosan kezelje a nagy mennyiségű ügyfélfeltöltést, javítva a működési hatékonyságot és csökkentve az emberi hibák számát.
Managed File Transfer MetaDefender Managed File Transfer MFT) ésCore MetaDefender Core segítségével nemcsak biztonságosabbak vagyunk, hanem az adatok kezelése is sokkal hatékonyabbá vált. A megoldások lehetővé tették számunkra, hogy túllépjünk a reaktív biztonsági megközelítésen, és proaktív, racionalizált hozzáállást alkalmazzunk a kiberbiztonság terén.
IT biztonsági menedzser
Új szabványt állít fel a Secure fájlkezelésben a pénzintézetek számára
OPSWAT MetaDefender Managed File Transfer MFT) és MetaDefender Core megoldásainak bevezetéseCore a bank fájlkezelési és biztonsági stratégiáját. A nem ellenőrzött feltöltések, USB átvitelek és belső fájlcserékkel kapcsolatos konkrét kihívások megoldásával a bank új mércét állított fel az adatbiztonság terén a pénzügyi szektorban. OPSWATmegoldásai lehetővé tették a bank számára, hogy biztonságosan kezelje az adatokat, fenntartsa a megfelelőséget, és magabiztosan szembenézzen a kiberfenyegetések folyamatosan változó környezetével.
A tajvani bank számára a MetaDefender megoldások nem pusztán eszközök, hanem a rugalmas kiberbiztonsági keretrendszer alapvető elemei voltak. Ez az eset rávilágít a holisztikus, biztonságos fájlkezelési megoldás átalakító hatására, amely a pénzügyi intézmények számára biztosítja a nyugalmat, amelyre szükségük van ahhoz, hogy a növekedésre és az innovációra összpontosíthassanak az egyre összetettebbé váló digitális világban.