Ahol a hőmérséklet a legfontosabb
Az egyetemen a kibertámadásokkal szemben az egyik legsebezhetőbb eszköz a mindennapi működést lehetővé tevő közművek lehetnek. A gőzt és meleg vizet szolgáltató kazánházakat le lehet kapcsolni. Az épületautomatizálási rendszereket váltságdíjért lehet kirabolni. Az egyetemi kórház tartalék generátorai akkor kapcsolhatók ki, amikor a legnagyobb szükség lenne rájuk.
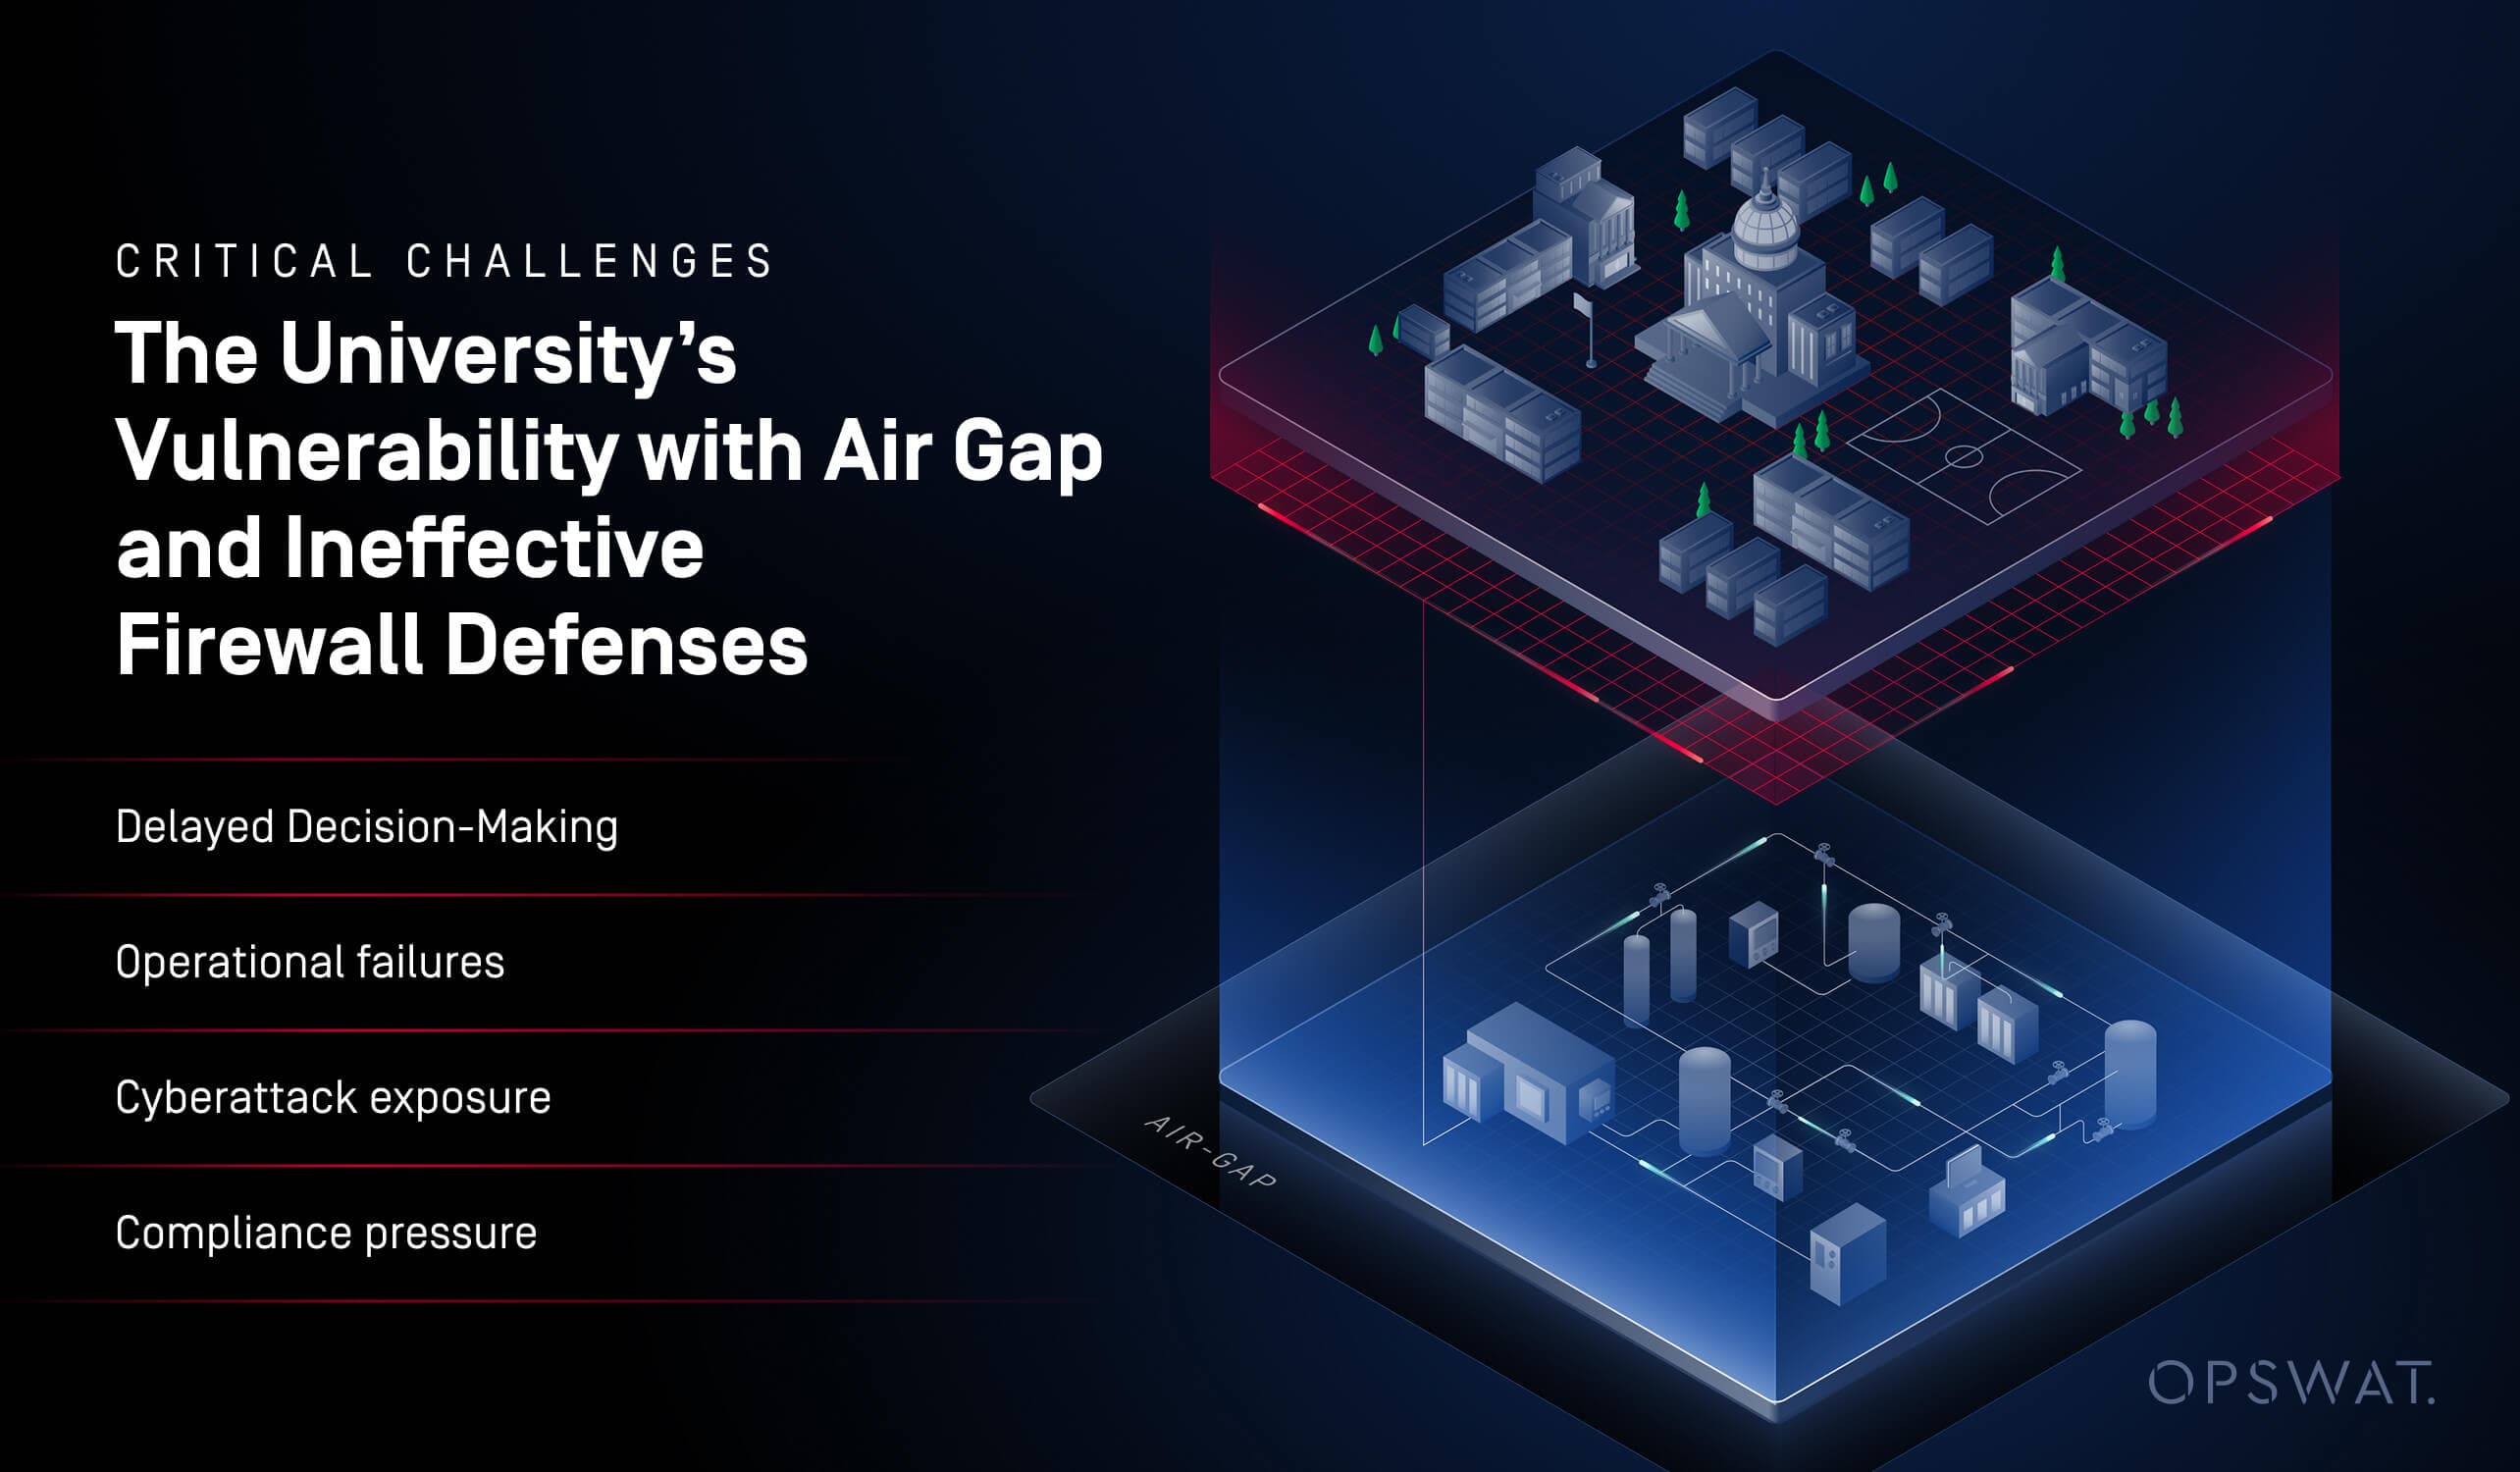
Ennek a kritikus erőforrásnak az üzemeltetői, amely mintegy 10 000 000 négyzetméternyi tanterem, kutatási és kollégiumi helyiség fűtésére alkalmas, valós idejű felügyelet nélkül maradtak. A rendszereket többnyire "légmentesítették" vagy elszigetelték a külső hálózatoktól, és a kritikus teljesítményadatokat fizikai adathordozókon keresztül nyerték ki. A tűzfalakkal való próbálkozások tökéletlen védelmet nyújtottak, karbantartásuk pedig évente több ezer dollárba került eszközönként, és végül jelentős kockázatoknak tették ki őket.
- Késleltetett döntéshozatal: Élő telemetria nélkül a létesítményvezetők az USB és CD-ken keresztül történő kézi adatszerzésre támaszkodtak, és gyakran hetekkel a gyűjtés után elemezték az adatokat. Ez veszélyes vakfoltokat okozott a rendszer állapotában.
- Működési hibák: A rendszer rendellenességeinek valós idejű észlelésére való képtelenség a berendezések meghibásodását, leállását vagy környezeti biztonsági problémákat kockáztatott - ez különösen a kollégiumokban és az egészségügyi létesítményekben kritikus.
- Kibertámadásnak való kitettség: A tűzfalakkal való hálózatba kapcsolásra tett kísérletek költségesnek és tökéletlennek bizonyultak. A tűzfalak karbantartási többletköltséget és potenciális sebezhetőséget okoztak, és nem tudták valóban elszigetelni az OT-rendszereket az internetalapú fenyegetésektől.
- Megfelelési nyomás: A fejlődő szövetségi irányelvek, mint például a NIST SP 800-82r3, arra kényszerítik az egyetemeket, hogy korszerűsítsék az OT kiberbiztonsági gyakorlatokat, különösen azokat, amelyek a kritikus infrastruktúrát védik.
A légrések és tűzfalak, amelyekre támaszkodtunk, hogy biztonságban tartsuk a közműveinket, az információkat is távol tartották azoktól az emberektől, akiknek szükségük lett volna rá.
Valós idejű felügyelet és automatizálás a MetaDefender Optical Diode
Az egyetem az OPSWAT fordult, és a vállalat termékcsaládjából hardverrel megerősített, egyirányú adatdiódákat vetett be a teljesítményadatok biztonságos kinyerése érdekében a kritikus OT-rendszerekből, például a kazánokból és a hőerőmű vezérlőkből.
- Az OPSWATadatdiódái fizikai alapú kialakítással fizikailag blokkolnak minden bejövő hálózati forgalmat, biztosítva a kizárólag egyirányú adatátvitelt.
- A létesítményi csapat a kulcsfontosságú teljesítménynaplófájlok ütemezett FTP-továbbítását konfigurálta, automatizálva ezzel a korábban munkaigényes kézi folyamatot.
- Az adatokat mostantól az OT-rendszerekből az IT-hálózatokra és elemző platformokra - beleértve az AI-alapú felügyeleti eszközöket is - lehet küldeni anélkül, hogy a potenciális kibertámadások fordított útját kockáztatnák.
- Az eredmény megőrizte a légrés biztonságát, miközben lehetővé tette a valós idejű adatok rendelkezésre állását.
Főbb eredmények
A létesítmény üzemeltetői hozzáférhettek az élő működési mérőszámokhoz, ami lehetővé tette a megelőző karbantartást, csökkentette a rendszer terheltségét és javította a válaszidőt.
A kézi adatgyűjtés megszüntetésével és a tűzfalak lecserélésével (amelyek évente eszközönként több ezer forintba kerülnek) az egyetem jelentős megtérülést ért el. Az OPSWATeszközei gyorsan megtérültek.
A folyamatos felügyelet révén a berendezések állapotát proaktívan lehetne értékelni, minimalizálva a váratlan leállásokat és biztosítva a fűtés és hűtés folyamatosságát az egész egyetemen.
A szoftveres tűzfalakkal ellentétben OPSWATdiódái megváltoztathatatlan, hardverrel megerősített elszigetelést biztosítanak, gyakorlatilag kiküszöbölve a zsarolóprogramok vagy a távoli hozzáféréshez szükséges rosszindulatú szoftverek OT-környezetekbe való beszivárgásának kockázatát.
A megközelítés összhangban van a NIST legújabb szövetségi iránymutatásával, amely most az egyirányú adatdiódákat ajánlja az OT kiberbiztonság legjobb gyakorlataként.
[Így végül úgy gondolom] sikeresen használtuk ezeket az adatdiódákat, hogy jelentősen javítsuk a hőerőművünk kiberbiztonságát.
A jövő hűvösen tartása
A biztonságos, valós idejű felügyelet bevezetésével az egyetem készen áll arra, hogy ezt az architektúrát kiterjessze további infrastruktúraelemekre is, ideértve a vízellátó rendszereket, az energiamérőket és a tartalék generátorokat. Az OT-biztonság terén a zero-trust, fizikailag elszigetelt megközelítés alkalmazásával az egyetem új szabványt állít fel a felsőoktatásban az üzemeltetési rugalmasság terén – egyensúlyt teremtve a modernizáció és a kompromisszumoktól mentes kiberbiztonság között.
Készen állsz arra, hogy MetaDefender Optical Diode (aOPSWAT adatdiódáját) a kritikus fontosságú környezetei és az azokat fenyegető sebezhetőségek közé? Beszéljen még ma egy szakértővel, és tudja meg, miért bíznak világszerte a OPSWAT -ban a kritikus fontosságú rendszerek védelme terén.