2021-ben a Lazarus Group mérgezett Visual Studio -projektekkel támadta meg a biztonsági kutatókat. 2024-ben typosquatting segítségével rosszindulatú csomagokat helyeztek el a PyPI-n. Egy legalább 2025 márciusa óta folyó kampányban pedig a csoport áttért a célzott adathalász-csalogatókra, amelyek az Edge Group, az IIT Kanpur és az Airbus nevében jelentek meg, és az űrhajózási és védelmi szervezeteket vették célba.
A terjesztési módszer változik, de az alapul szolgáló stratégia nem. A csoport Comebacker hátsóajtójának minden egyes változata ugyanarra a behatolási pontra támaszkodik: egy olyan fájlra, amelyet a felhasználó megnyit és megbízhatónak tart. Az ENKI legújabb elemzése részletesen bemutatja ezt a legújabb Comebacker-változatot, és jelentős technikai fejlődést tár fel.
A dropper a korábbi verziókban található RC4-es vagy HC256-os titkosítás helyett most egy egyedi XOR/bitcserélő algoritmust használ. A betöltő szakaszok átálltak a ChaCha20 titkosításra. Emellett a parancs- és vezérlő forgalom először kerül titkosításra AES-128-CBC-vel, így felhagyva a nyílt szöveges kommunikációval, amely a korábbi változatok esetében megkönnyítette a lehallgatást.
Ezek a változtatások mindegyike arra irányul, hogy kijátszák az aláírásalapú észlelést, és egyike sem jelent problémát, ha a rosszindulatú fájl eleve nem jut el a felhasználóhoz. Azoknál a szervezeteknél, amelyek titkos programokkal, ITAR-szabályozás alá tartozó adatokkal vagy küldetéskritikus OT-rendszerekkel foglalkoznak, egyetlen megfertőzött munkaállomás is láncreakciót indíthat el, amely az ellátási lánc egészét érintő incidenshez vezethet.
Ez a cikk azt vizsgálja, hogyan működik a Comebacker fertőzési lánca, miért nem tudnak ellene felvenni a harcot a hagyományos védelmi megoldások, és hogy az e-mail átjárón, a cserélhető adathordozók határán, valamint az ezek közötti minden behatolási ponton alkalmazott, megelőzésre fókuszáló fájlbiztonsági rendszer hogyan semlegesíti a fenyegetést, függetlenül attól, hogy a kártékony kód milyen módon van álcázva.
Hogyan kerülik ki a fájlokon keresztül érkező támadások a külső védelmi vonalakat
Az olyan nemzetállami szereplők, mint a Lazarus Group, az e-maileket és a cserélhető adathordozókat használják ki, mivel az űrhajózási és védelmi szervezetek ezekre a csatornákra támaszkodnak a fájlok hálózatok közötti továbbításához. A Comebacker-t az teszi nehezen felderíthetővé, ami a kézbesítés után történik. A dokumentum első ránézésre legitimnek tűnik, de megnyitásakor elindít egy többlépcsős végrehajtási láncot, amelyet úgy terveztek, hogy rejtve maradjon.
A „Comebacker”-típusú kampányok fő bevezető pontjai
E-mail:
Fegyverként használt mellékletek, amelyek beszállítói szerződéseknek, projektfrissítéseknek vagy számláknak álcázzák magukat. Az ENKI négy .docx formátumú csali-dokumentumot azonosított, amelyek az Edge Group, az IIT Kanpur és az Airbus nevét használták fel egy legalább 2025 márciusa óta folyó kampányban.
Kiegészítő adathordozók:
A szoftverfrissítések vagy karbantartási ciklusok során a mérnöki vagy gyártási hálózatokba bekerülő fertőzött USB vagy hordozható lemezek.
Egy VBA-makró egy egyedi XOR/bitcserélő algoritmus segítségével visszafejt egy betöltőprogramot és egy meggyőző álcázó dokumentumot. A betöltőprogram a ChaCha20 algoritmus segítségével több titkosított lépésen keresztül fut. A végső hátsóajtó teljes egészében a memóriában fut, így nem hagy hátra a lemezen olyan nyomokat, amelyeket a végpont-ellenőrző eszközök felderíthetnének.
Mire a hátsó ajtó kapcsolatba lép a szerverrel, az összes parancs- és vezérlő forgalom már AES-128-CBC titkosítással van ellátva, így a normál HTTPS-forgalomba olvad. A hagyományos hálózati védelmi eszközök azt látják, hogy a felhasználó megnyit egy dokumentumot, és titkosított webes forgalmat generál, de ez a folyamat semmilyen riasztást nem vált ki.
A Lazarus Group párhuzamos változatokat futtat különböző kriptográfiai megvalósításokkal: az egyik láncban ChaCha20-at, a másikban HC256-ot használ, mindkettő azonos hátsóajtó-funkcióval. Az egyikre írt észlelési szignatúra nem fogja felismerni a másikat. Ez a legfőbb probléma, ha kizárólag az észlelésre támaszkodunk. A támadók ugyanis kifejezetten úgy alakítják ki a kártékony kódjaikat, hogy azok elkerüljék az észlelést.
A rosszindulatú programok semlegesítése még a futásuk előtt
Mit lehet tehát tenni egy olyan fenyegetéssel, amelyet kifejezetten az észlelés elkerülésére terveztek? Az egyik lehetőség az, hogy további észlelési rétegeket, motorokat, szignatúrákat és viselkedési szabályokat vezetünk be. Ez ugyan segít, de a támadók máris olyan kártevő programokat fejlesztenek, amelyek képesek kijátszani ezt a modellt. A másik lehetőség az, hogy elkezdjük eltávolítani azokat az elemeket, amelyek egy fájlt veszélyessé tesznek. Ez az OPSWATtechnológiáinak működési elve.
Minden fájlt, amely e-mailen vagy cserélhető adathordozón keresztül érkezik a rendszerbe, először a Metascan™ Multiscanning vizsgálja meg. A fájl párhuzamosan több mint 30 kártevőellenes motoron fut át, amelyek a szignatúraalapú észlelést heurisztikával és gépi tanulással kombinálják. Míg egy motor esetleg elmulaszthat egy új Comebacker-változatot, addig annak a valószínűsége, hogy több mint 30 motor mindegyike elmulasztja, jelentősen csökken.
A felderítési lefedettség azonban – bármilyen kiterjedt is legyen – továbbra is attól függ, hogy felismeri-e a rendszer a rosszindulatú elemeket. A Deep CDR™ technológia nem a kártékony kód azonosítására törekszik. Ehelyett megszünteti azokat a feltételeket, amelyek a kártékony kód végrehajtását lehetővé teszik. Ez a megelőző réteg eltávolítja a fájlokból az aktív elemeket, például a makrókat, szkripteket, beágyazott futtatható fájlokat és rejtett objektumokat. Ezután újraépíti a dokumentum tiszta, használható változatát. Ez a folyamat több mint 200 fájltípusnál működik, és milliszekundumok alatt lezajlik.
Deep CDR™ technológia egy „Comebacker”-típusú támadásban
A Deep CDR™ technológia előtt | Deep CDR™ technológia után |
|---|---|
| A VBA-makrók elindítják a betöltő láncot | Makrók eltávolítva |
| A beágyazott futtatható fájl többszintű hasznos terhet telepít | A futtatható fájl eltávolítva |
| A csalidokumentum tartalma (szöveg, formázás, képek) | A futtatható fájl eltávolítva |
Ennek a technológiának a segítségével a veszélyes elemek eltávolításra kerülnek, a hasznos tartalom pedig megmarad. A betöltőprogram, a titkosítási szakaszok, valamint a memóriában futó hátsóajtó nem tudnak végrehajtódni. Ugyanakkor nem minden fájl tisztítható meg. A futtatható fájlok, a telepítőprogramok és bizonyos szabályozott dokumentumok sértetlenül kell maradjanak, különösen az űrhajózási, védelmi és kritikus infrastruktúrájú környezetekben. Ezeknél a fájloknál másfajta ellenőrzésre van szükség.
A tisztíthatatlan, rejtőzködő fájlalapú fenyegetések felismerése
Azoknál a fájloknál, amelyeknek sértetlenül át kell jutniuk, MetaDefender AetherAdaptive Sandbox emulációalapú fenyegetésfelismerés révén viselkedéselemzést biztosít. Ahelyett, hogy szignatúrákra vagy statikus vizsgálatra támaszkodna, megfigyeli, hogyan viselkedik a fájl futás közben, hogy feltárja a rejtett rosszindulatú tevékenységeket.
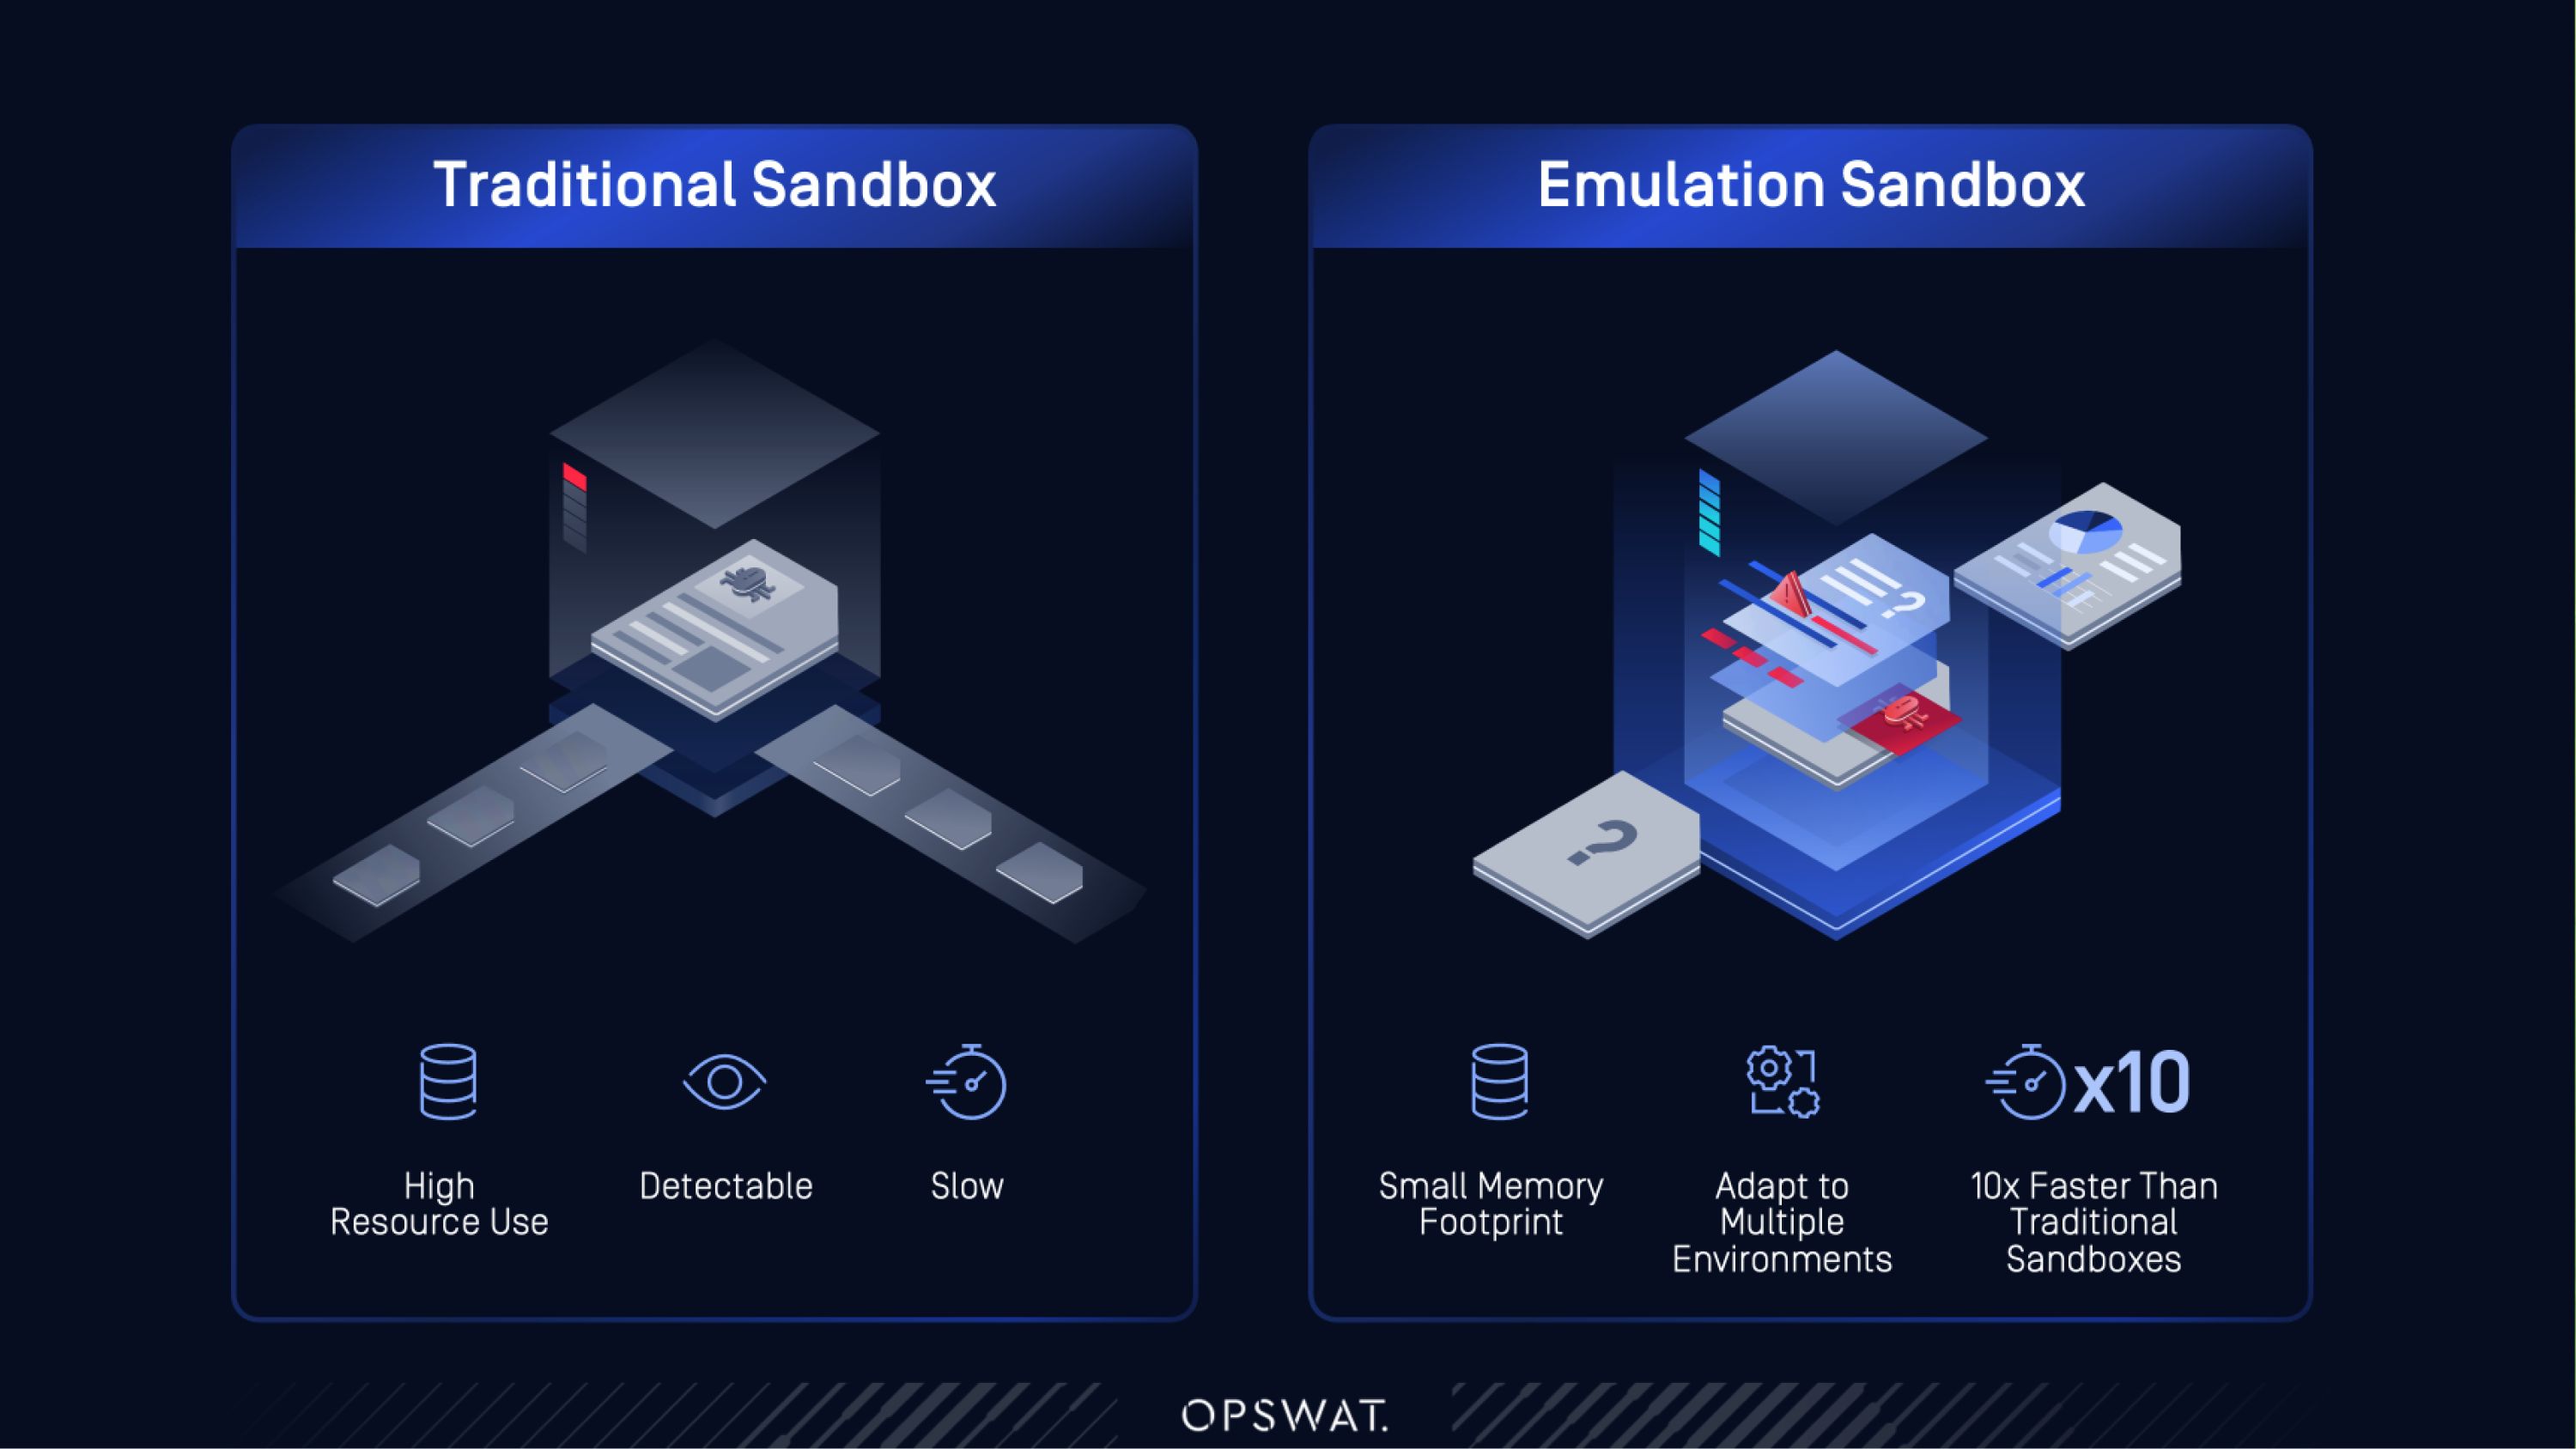
Az ENKI elemzése szerint a Lazarus Group környezeti érzékenységet épít be kártevő szoftvereibe, olyan késleltetett aktiválási és elkerülési technikákat alkalmazva, amelyek célja a virtuális gépek felismerése és megkerülése. Ahelyett, hogy egy teljes virtuális gépet indítana el, Adaptive Sandbox utasításszinten emulálja a végrehajtást, így az elemzés anélkül történhet, hogy olyan nyomokat hagyna hátra, amelyeket a rosszindulatú programok észlelhetnek.
VM-alapú és emuláció-alapú sandboxing
VM-alapú sandbox | Emulációalapú Adaptive Sandbox |
|---|---|
| Az anti-VM ellenőrzésekkel kimutatható | Nincs olyan VM-melléktermék, amely alapján azonosításra lenne lehetőség |
| Erőforrás-igényes és lassabb ítéletek | Akár tízszer hatékonyabb ítéletek másodpercek alatt |
| Az új kitérési technikákhoz beállításra van szükség | Kézi beállítás nélkül hatástalanítja az anti-VM, az anti-debug és az időalapú kijátszási módszereket |
| Korlátozott átviteli sebesség nagy forgalmú környezetekben | Nagy teljesítményű fájlelemzésre tervezve |
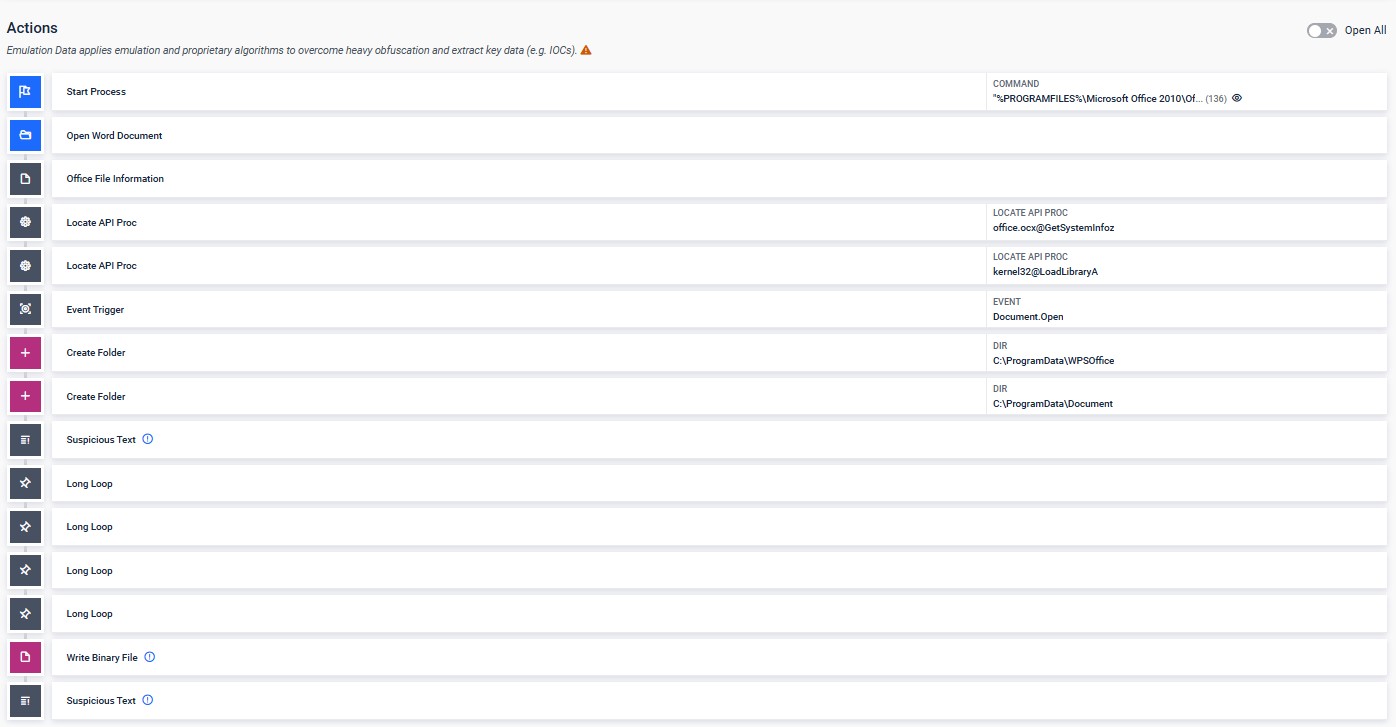
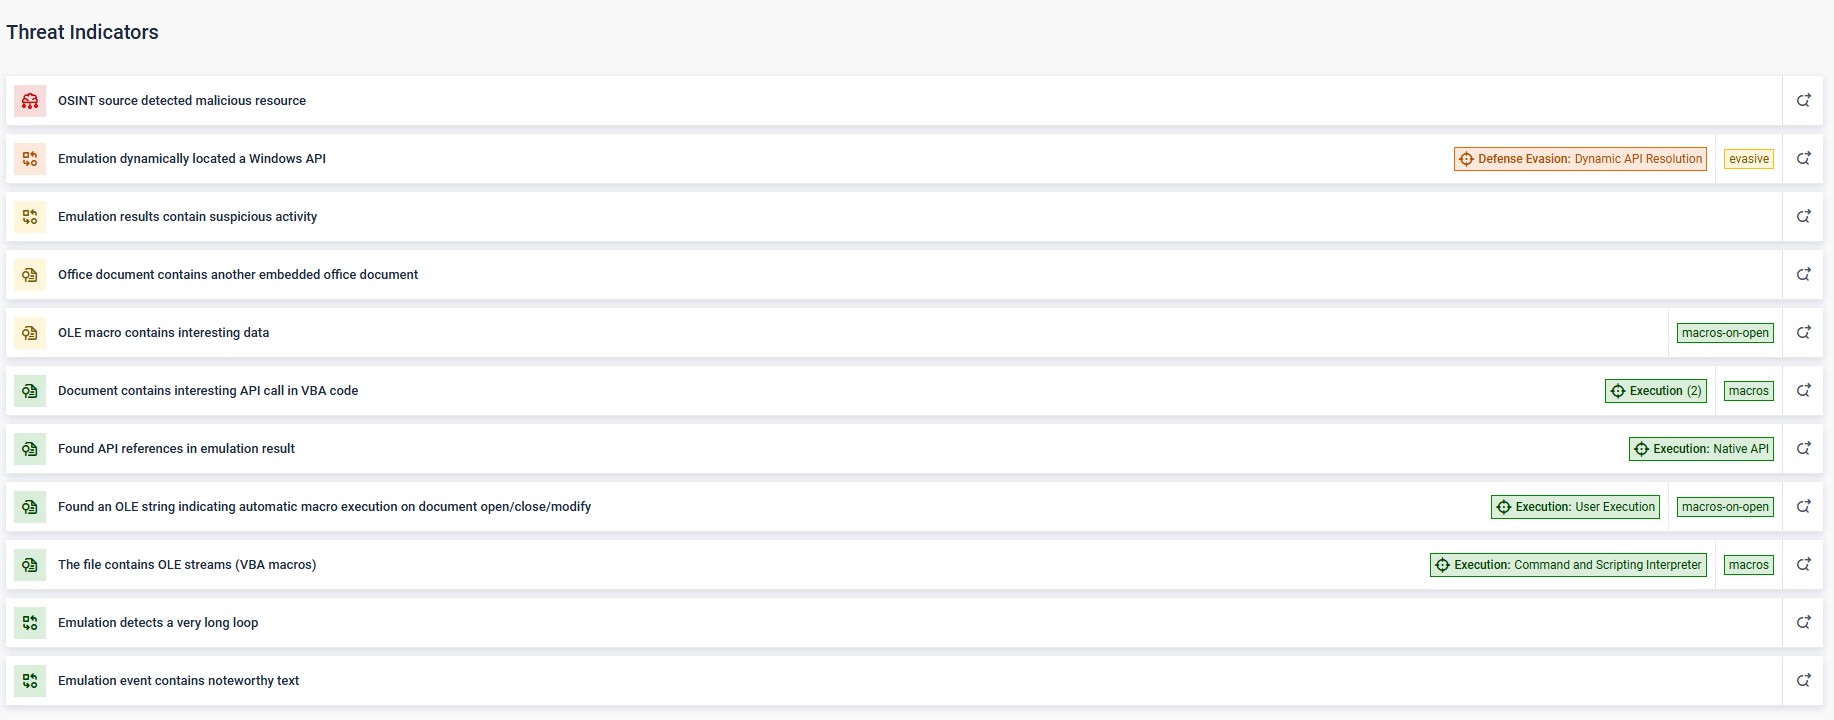
Az elemzés során Adaptive Sandbox figyelemmel kíséri a futásidejű viselkedéseket, például a fájlrendszer-aktivitást, a folyamatba való behatolási kísérleteket, a rendszerleíró adatbázis-módosításokat és a hálózati kommunikációt. A Comebacker betöltőlánca a következő mintákat hozza létre: a Startup mappában található perzisztencia-parancsikon, a rundll32 végrehajtása és a titkosított C2-jelzés.
Adaptive Sandbox a réteges hasznos adatokat is kibontja, és feltárja azokat a rejtett IOC-ket, amelyeket a szignatúra-alapú eszközök soha nem vesznek észre. Az eredmények a MITRE ATT&CK technikákhoz rendelődnek, és cselekvésre alkalmas fenyegetési információként visszakerülnek a platformba, lehetővé téve a gyorsabb döntéshozatalt és a hatékonyabb fenyegetéskeresést.
A fájdalom piramisának kezelése egységes felismeréssel
A Comebacker fejlődése pontosan leképezi a „Fájdalom piramisát” – azt a keretrendszert, amely a fenyegetési mutatókat aszerint rangsorolja, hogy mennyibe kerül azok megváltoztatása a támadónak: az alján található hash-értékektől (amelyek cseréje triviális) egészen a csúcson lévő TTP-kig (amelyek átírása komoly fejlesztési erőfeszítést igényel). A Lazarus Group 2021 óta minden ismert Comebacker-kampányban kicserélte az olcsón megváltoztatható mutatókat.
A visszatérő a Fájdalom Piramisához rendelve
A fájdalom piramisa – szint | Példa a Comebacker funkcióra |
|---|---|
| Hash-értékek | Minden dropper- és loader-fázishoz egyedi SHA256 hashérték |
| IP-címek / domainnevek | A kampányok között felváltva használt C2-domainek: hiremployee[.]com, birancearea[.]com. A staging-infrastruktúra az office-theme[.]com oldalon található |
| Hálózati/gépes elemek | A korábbi, titkosítatlan kommunikációt felváltó, AES-128-CBC titkosítású C2-forgalom; a rendszerindítási mappába írt, a folyamat fennmaradását biztosító parancsok |
| Eszközök | A titkosítási algoritmusok fejlődése az RC4-től a HC256-on át a ChaCha20-ig a betöltő fázisok során; egyedi XOR/bitcserélő algoritmus a dropperben |
| TTP-k | Spear phishing fegyverként használt dokumentumokkal (T1566.001), reflektív kódbetöltés (T1620), titkosított C2-jelzés (T1573.001), rendszerbináris fájlok proxy-n keresztüli futtatása a rundll32 segítségével (T1218.011) |
A alsó sorok módosítása valószínűleg csak néhány órába vagy napba került a Lazarus Groupnak; a betöltő architektúrájának és a végrehajtási minták átírása viszont lényegesen több időt igényel. Ha az észlelési stratégia kizárólag az alsó sorokra összpontosít, azzal pontosan azt a játékot játszod, amit a csoport elvár tőled. Valahányszor egy ChaCha20-kulcsra írsz aláírást, ők máris generálnak egy újat.
Forrás: Sandbox az egységes észlelésig
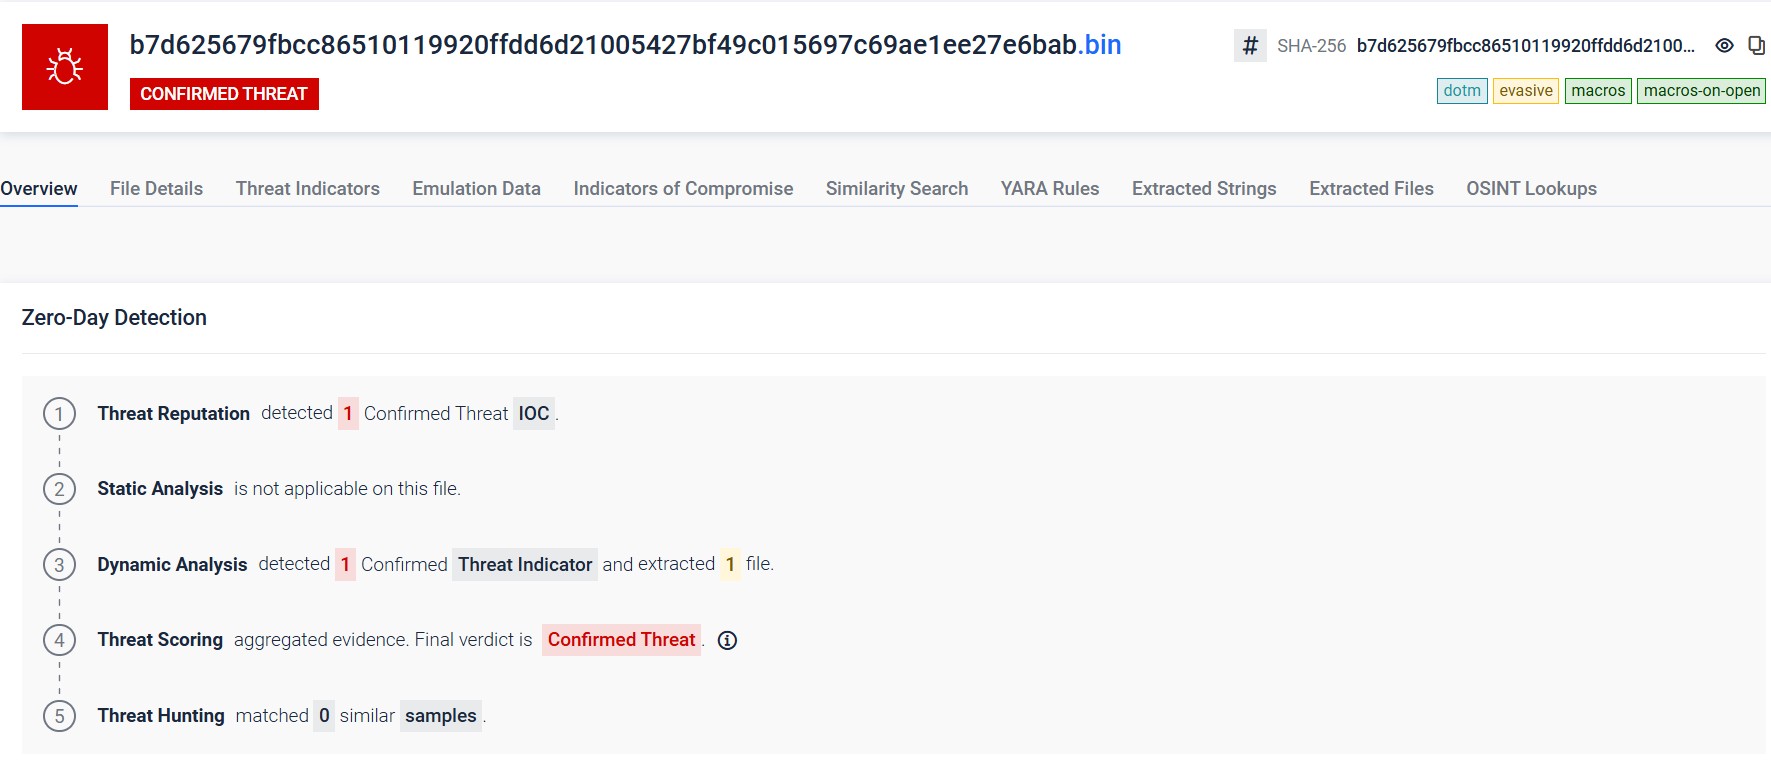
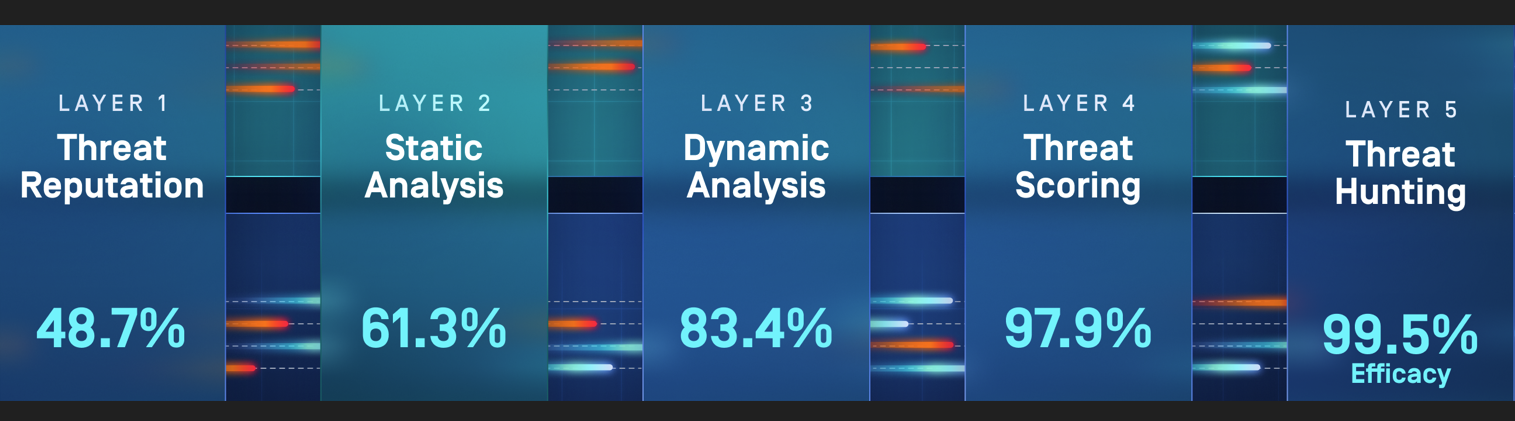
Az előző szakasz bemutatta, hogyan működik Adaptive Sandbox hogyan tárja fel a Comebacker futásidejű viselkedését. MetaDefender Aether ezt a képességet egy egységes feldolgozási folyamatbaAether , amely a „Pyramid of Pain” teljes spektrumát lefedi, és minden fájlt négy, egyre mélyebb rétegen keresztül dolgoz fel.
1. réteg, fenyegetés-hírnév: Összehasonlítja a fájl-hashértékeket, az IP-címeket és a domainneveket több mint 50 milliárd indikátorral. Az ismert Comebacker-infrastruktúrát és a korábban már észlelt mintákat azonnal blokkolja.
2. réteg, statikus elemzés: A „ Predictive Alin AI ” a végrehajtás előtt elemzi a fájlok szerkezeti és viselkedési jellemzőit, és szignatúrák vagy tesztelés nélkül, milliszekundumok alatt felismeri a rosszindulatú szándékot. A Comebacker dropper esetében már a végrehajtás előtt megbízható minősítés adható, míg a bizonytalan fájlok továbbkerülnek a dinamikus elemzésre.
3. réteg, dinamikus elemzés: Az ismeretlen mintákat továbbítja a Adaptive Sandboxutasításszintű emulációjába, feltárva a többlépcsős betöltő láncokat, a visszafejtési rutinokat és a rundll32 végrehajtását. Az újonnan felfedezett IOC-k automatikusan visszakerülnek az 1. rétegbe, erősítve a későbbi fájlok észlelését.
4. réteg, Fenyegetésértékelés: Összefüggésbe hozza a viselkedési jeleket, és bizalmi szintű kockázati pontszámot rendel hozzájuk, figyelembe véve a perzisztenciamechanizmusokat, a folyamatba való beavatkozást és a C2-tevékenységet. Itt kerül jelölésre a Comebacker C2-kiszolgálói felé irányuló titkosított jelzés, függetlenül attól, hogy milyen titkosítási algoritmust használnak.
5. réteg, fenyegetéskeresés: Gépi tanuláson alapuló hasonlósági keresést alkalmaz több mint 100 millió elemzett minta között, hogy összekapcsolja a 2025-ös változatot a 2021-es és 2024-es „Comebacker” kampányokkal, annak ellenére, hogy a titkosítási rendszer teljesen megváltozott. A Lazarus-csoport arra kényszerítése, hogy feladja betöltő architektúráját és végrehajtási modelljét, alapvetően másfajta nyomásgyakorlás, mint az új fájl-hashértékek felkutatása.
Végrehajtás előtti elemzés a következő segítségével: Predictive Alin AI
Nem minden fájl igényel teljes viselkedéselemzést. Nagy forgalmú környezetekben az összes ismeretlen fájl továbbítása a „ sandbox ” modulba terhelést jelent az átviteli sebességre. Az MetaDefender Aether webhelyen található „Layer 2 – Static Analysis” funkció a Predictive Alin AI segítségével pótolja ezt a hiányosságot, és még mielőtt a fájl eljutna a „ sandbox ” modulhoz, már a futtatás előtt meghozza a döntést.
Predictive Alin AI gépi tanulást alkalmaz a futtatható fájlok szerkezeti és viselkedési mutatóinak elemzésére anélkül, hogy azokat futtatná. Az eredmények a P90-es szinten 50 milliszekundum alatt, a P99-es szinten pedig 100 milliszekundum alatt érkeznek meg. A korai tesztelések szerint a futtatható fájlok 90%-át felismeri, 0,1%-os téves riasztási arány mellett. A motor online és offline módban egyaránt azonos teljesítményt nyújt, így ugyanazokban a „ air-gapped ” környezetekben is bevezethető, ahol a Comebacker-típusú fenyegetések a legsúlyosabb következményekkel járnak.
2 legfontosabb releváns képesség
- Zero-day Előrejelzés: A 2. réteg olyan, korábban ismeretlen fenyegetéseket azonosít, amelyeket a szignatúra-alapú motorok nem vesznek észre, és a magas kockázatú futtatható fájlformátumokat (PE, ELF, Mach-O és PDF) még futtatásuk előtt értékeli. A fájltípusok körének bővítése szerepel a fejlesztési tervben.
- A „ sandbox ” terhelésének csökkentése: Azokat a fájlokat, amelyeket a 2. réteg nagy bizonyossággal elutasít, a rendszer a „ sandbox ” elemzés nélkül továbbítja. Azok a fájlok, amelyeket a rendszer jelöl, továbbjutnak a 3. rétegre – a dinamikus elemzésre –, így megőrizve a „ sandbox ” kapacitását azoknak a fájloknak, amelyek valóban mélyreható viselkedéselemzést igényelnek.
Az e-mail átjáró védelme, mielőtt a fenyegetések eljutnának a beérkező levelek mappájába
A Comebacker az e-maileken keresztül jut be a rendszerbe. A csalogató dokumentumokat úgy tervezték, hogy a beérkező levelek mappájába kerüljenek, és megnyissák őket. Ha a rosszindulatú melléklet nem érkezik meg, a fertőzési lánc sem indul el. MetaDefender Cloud Security™ integrálódik a Microsoft 365 és a Google Workspace szolgáltatásokkal, így az üzeneteket még azelőtt ellenőrzi és megtisztítja, hogy azok eljutnának a felhasználókhoz. A rendszer a levelezési folyamatba épülve működik, ami azt jelenti, hogy a fenyegetéseket még a kézbesítés előtt megakadályozza.
3 rétegű védelem
- Mellékletek: A fájlokat a Metascan™ Multiscanning a Deep CDR™ technológia segítségével dolgozzuk fel. A beágyazott VBA-makrókat tartalmazó Comebacker .docx fájlokat megtisztítjuk és újraépítjük, mielőtt a címzett megkapná őket.
- Linkek: Az URL-eket elemzik és átírják, hogy megakadályozzák az adathalász oldalak és a parancs- és vezérlő szerverre irányító átirányítások megjelenését.
- Szabályok érvényesítése: A gyanús üzeneteket a szervezeti szabályok alapján automatikusan karanténba helyezik, megtisztítják vagy továbbítják a feletteseknek.
A biztonsági csapatok számára a hatás azonnal érezhető. Ha kevesebb rosszindulatú e-mail jut el a felhasználókhoz, az kevesebb riasztást, kevesebb vizsgálatot és kevesebb javítási munkát jelent. Így a csapatok a nagyobb prioritású fenyegetésekre összpontosíthatnak.
Media cserélhető Media Air-Gapped védelme
USB és a hordozható lemezek hidat képeznek a külső rendszerek és a vezérlőhálózatok között, így minden átvitt fájl potenciális behatolási ponttá válik. MetaDefender és Media MetaDefender Media biztonsági ellenőrzőpontokat hoz létre ezeken a határokon.
Mielőtt bármely cserélhető adathordozóról származó fájl érzékeny környezetbe kerülne, azt Multiscanning Metascan™ Multiscanning a Deep CDR™ technológiák segítségével átvizsgálják és megtisztítják. Ezzel az e-mail átjárónál alkalmazott védelmet kiterjesztik a fizikai adathordozókra is. A beágyazott makrókra vagy fokozatosan felszabaduló kártékony kódokra épülő, támadási célra felhasználható dokumentumokat még azelőtt hatástalanítják, hogy azok eljutnának a célrendszerbe.
A működési környezetek további kihívást jelentenek: a hordozók sokféleségét. Az információs terminál több mint 20 hordozótípust támogat, köztük USB, USB, SD-kártyák, optikai adathordozók és a régebbi formátumok is, így biztosítva a következetes működést még ott is, ahol régebbi technológiák is használatban vannak.
A hatékonyság titka a szigorú érvényesítésben rejlik. Amint egy fájl átmegy az ellenőrzésen, digitális aláírást kap. OPSWAT Media Agent szoftver, amelyet a végpontokra telepítenek, minden olyan cserélhető adathordozót blokkol, amelyen hiányzik ez az aláírás. A nem ellenőrzött USB egyszerűen nem működik.
A központosított szabályzatok biztosítják a folyamatok összehangolását. MetaDefender az összes adathordozó-munkafolyamatban érvényesíti a karanténszabályokat, az eszközkorlátozásokat és az ellenőrzési naplózást, biztosítva, hogy minden, az air-gapped belépő fájlt ellenőrizzenek, érvényesítsenek és rögzítsenek. A NERC CIP, a NIST 800-53 vagy az ISA/IEC követelmények szerint működő szervezetek számára ez a szintű ellenőrzés elengedhetetlen. Ez ellenőrizhető bizonyítékot nyújt arra, hogy minden, a környezetbe belépő fájlt ellenőriztek és jóváhagytak.
Egységes védelem minden fájlhatáron átnyúlóan
Az előző szakaszokban ismertetett technológiák –multiscanning, a Deep CDR™ technológia, sandboxing, az e-mail-biztonság és a kioszk-szabályozás – akkor a leghatékonyabbak, ha egyetlen szabályzati keretrendszer alatt működnek.MetaDefender biztosítja ezt az alapot.
A platform központosítja a szabályzatokat, a telemetriai adatokat és a végrehajtást minden fájlbeérkezési ponton, a felhőalapú e-mail átjáróktól kezdve a cserélhető adathordozók ellenőrzési pontjain át a hálózati adatátvitelekig. Ahelyett, hogy az egyes ellenőrzési pontokat külön-külön kezelnék, a biztonsági csapatok egyszer meghatározzák a fájlkezelési szabályokat, majd azokat mindenhol következetesen alkalmazzák.
Core MetaDefender Core által támogatott 3 kritikus munkafolyamat
- Egységes fájlkezelési szabályok: Ugyanazok a vizsgálati és tisztítási szabályok érvényesek, függetlenül attól, hogy a fájl hogyan kerül a rendszerbe.
- Automatizált hibaelhárítás: Sandbox értékelései és a hírnévadatok manuális beavatkozás nélkül indítják el a blokkolási, karanténba helyezési vagy felszabadítási döntéseket.
- Megfelelés és nyomozási felkészültség: az IOC-ket és az ellenőrzési naplókat jelentéskészítés és vizsgálat céljából exportáljuk a SIEM-platformokra.
Ez az egységes megközelítés megszünteti az egyes védelmi mechanizmusok közötti rések. Ha egy gyanús fájlra vonatkozóan egy bizonyos határon sandbox , az azonnal befolyásolhatja a hasonló fájlok kezelését más határokon is. Ennek operatív eredménye a gyorsabb észlelés, az elemzők munkaterhelésének csökkenése, valamint annak a kockázatának a csökkenése, hogy egy rosszindulatú fájl a koordinálatlan résekön keresztül bejusson a rendszerbe.
Annak biztosítása, hogy a visszatérő soha ne térjen vissza
A Lazarus Group továbbra is fejleszti titkosítási módszereit, betöltő láncait és terjesztési módszereit, de amit nem tud könnyen megváltoztatni, az a fájlokra, mint behatolási pontokra való támaszkodás. A MetaDefender az e-mailek, a cserélhető adathordozók és a hálózati adatátvitelek során minden fájlhatáron megelőző védelmet biztosít.
Multiscanning és a Deep CDR™ technológia még a végrehajtás előtt semlegesíti a fenyegetéseket. A MetaDefender Aether ötrétegű észlelési folyamatában a Predictive Alin AI statikus elemzése a 2. rétegben feltárja azokat az elemeket, amelyek nem tisztíthatók meg biztonságosan; ez a folyamat a „Pyramid of Pain” teljes spektrumán működik, és minden elemzés során olyan információkat generál, amelyek minden alkalommal megerősítik a védelmet.
A Layer 2 végrehajtás előtti statikus elemzése milliszekundumok alatt blokkolja a külső hálózati peremterületen felmerülő, előre nem látható biztonsági réseket, és így a „ sandbox ” kapacitását azoknak a fájloknak tartja fenn, amelyeknek arra a legnagyobb szükségük van. MetaDefender ACore biztosítja, hogy ezek az ellenőrző mechanizmusok egységes szabályzati keretrendszer szerint működjenek.
A Comebacker és az azt követő támadások kapcsán a valódi kérdés nem az, hogy a védelmi rendszereik képesek-e felismerni a legújabb változatot, hanem az, hogy egy rosszindulatú fájl egyáltalán eljuthat-e a felhasználóhoz. Ha szeretné megtudni, hogyan OPSWAT a megelőzés érvényesítésében a teljes környezetben, vegye fel a kapcsolatot szakértőinkkel.
Gyakran ismételt kérdések
Mi az a „Lazarus Comebacker” hátsóajtó?
A Comebacker egy hátsóajtó, amely az Észak-Koreához kapcsolódó Lazarus Grouphoz köthető. 2021 óta folyamatosan fejlődött: kezdetben fertőzött Visual Studio-projektek, majd eltérő nevű PyPI-csomagok révén terjedt, jelenleg pedig az űrhajózási és védelmi szervezeteket célzó, célzott adathalász-csapdákkal terjeszti magát. Minden változat más titkosítási és terjesztési módszert alkalmaz, de ugyanazon a behatolási ponton alapul: egy olyan fájlon, amelyet a felhasználó megnyit és megbízhatónak tart.
Miért nem tudnak a szignatúra-alapú védelmi rendszerek hatékonyan szembeszállni a Comebackerrel?
A Lazarus-csoport különböző titkosítási algoritmusokkal működő párhuzamos változatokat futtat: az egyik láncban a ChaCha20-at, a másikban a HC256-ot, amelyek azonos hátsóajtó-funkciókat biztosítanak. Az egyik változatra írt aláírás nem ismeri fel a másikat, így a kizárólag ismert mintákra épülő észlelés olyan gyorsan lemarad, amilyen gyorsan a csoport újrafordítja a kódot.
Hogyan észleli a MetaDefender Aether egy olyan, eddig ismeretlen, „Comebacker”-típusú fenyegetést?
A MetaDefenderAether minden fájlt öt rétegen keresztül vizsgál: fenyegetés-hírnév, statikus elemzés (Predictive Alin AI), dinamikus elemzés (Adaptive Sandbox), fenyegetés-pontozás és fenyegetéskeresés. A Predictive Alin AI milliszekundumok alatt megjelölheti vagy tisztázhatja a fájlt a végrehajtás előtt; minden bizonytalan esetben az utasításszintű emulációra kerül sor, amely feltárja a betöltő láncokat, a visszafejtési rutinokat és a C2-viselkedést, amelyeket a statikus vizsgálat önmagában nem venné észre.
Képes-e az „ Predictive Alin AI ” megakadályozni egy fenyegetést még azelőtt, hogy a Deep CDR™ technológia vagy az „ sandbox ” észrevenné azt?
Igen. Az „ MetaDefender ”Aether védelmi folyamat 2. rétegeként az Predictive Alin AI a fájlok szerkezeti és viselkedési jellemzőit elemzi a futtatás vagy az aktiválás előtt. A nagy bizonyossággal rosszindulatúnak minősített fájlok futtatásuk előtt blokkolhatók, míg a nagy bizonyossággal ártalmatlannak minősített fájlok kihagyják a felesleges sandbox elemzést, így az sandbox kapacitása azoknak a fájloknak marad, amelyek valóban mélyreható viselkedéselemzést igényelnek.
Ez a megközelítés működik-e a „ air-gapped ” vagy a titkosított környezetekben?
Igen. Az Predictive Alin AI egyaránt működik online és teljesen offline módban is, változatlan teljesítményt nyújtva. MetaDefender Aether összességében teljes mértékben támogatja a air-gapped telepítési modelleket, beleértve a helyszíni és a hibrid konfigurációkat is, így az öt rétegből álló teljes folyamat szükség esetén felhőkapcsolat nélkül is futtatható.