OPSWAT a kritikus infrastruktúrát, azonban ez nem korlátozódik arra, amit a kormányok „kritikus infrastruktúrának” minősítenek, hanem arra is kiterjed, amit Ön kritikusnak tart.
Ennek az infrastruktúrának a középpontjában a kritikus adatok állnak – azok az adatok, amelyek biztosítják a biztonságos, stabil és folyamatos működést.
Az ICS (Industrial ) és az OT-környezetekben ezek az adatok az üzleti tevékenység alapvető funkcióit és folyamatait tükrözik. Ha azonban kibertámadás történik, az egyik legfontosabb feladat a helyzet kordában tartása lesz.
A karantén dilemmája
A terjedés megakadályozásának első lépése az érintett rendszerek elszigetelése és azoknak a kapcsolati útvonalaknak a megszakítása, amelyek révén a támadás továbbterjedhet. A CISA (Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség) zsarolóvírusokra való reagálásra vonatkozó iránymutatása például kifejezetten előírja az érintett rendszerek azonnali elszigetelését és – amennyiben lehetséges – az eszközök leválasztását(1). Ez megalapozott tanács – ipari környezetben azonban működési dilemmát okozhat:
A biztonsági követelmények szétválasztása | Az operatív tevékenységek átláthatóságot igényelnek |
|---|---|
Állítsa meg az oldalirányú elmozdulást | A rendszerek továbbra is biztonságosan működnek? |
Vessünk véget a parancs-és-ellenőrzés rendszerének | A rendszerek stabilak, vagy a tűréshatáron kívülre kerülnek? |
A terjedés megakadályozása | Leállunk, vagy zavartalanul folytathatjuk a működést? |
Az optikai diódák minden kétséget eloszlatnak
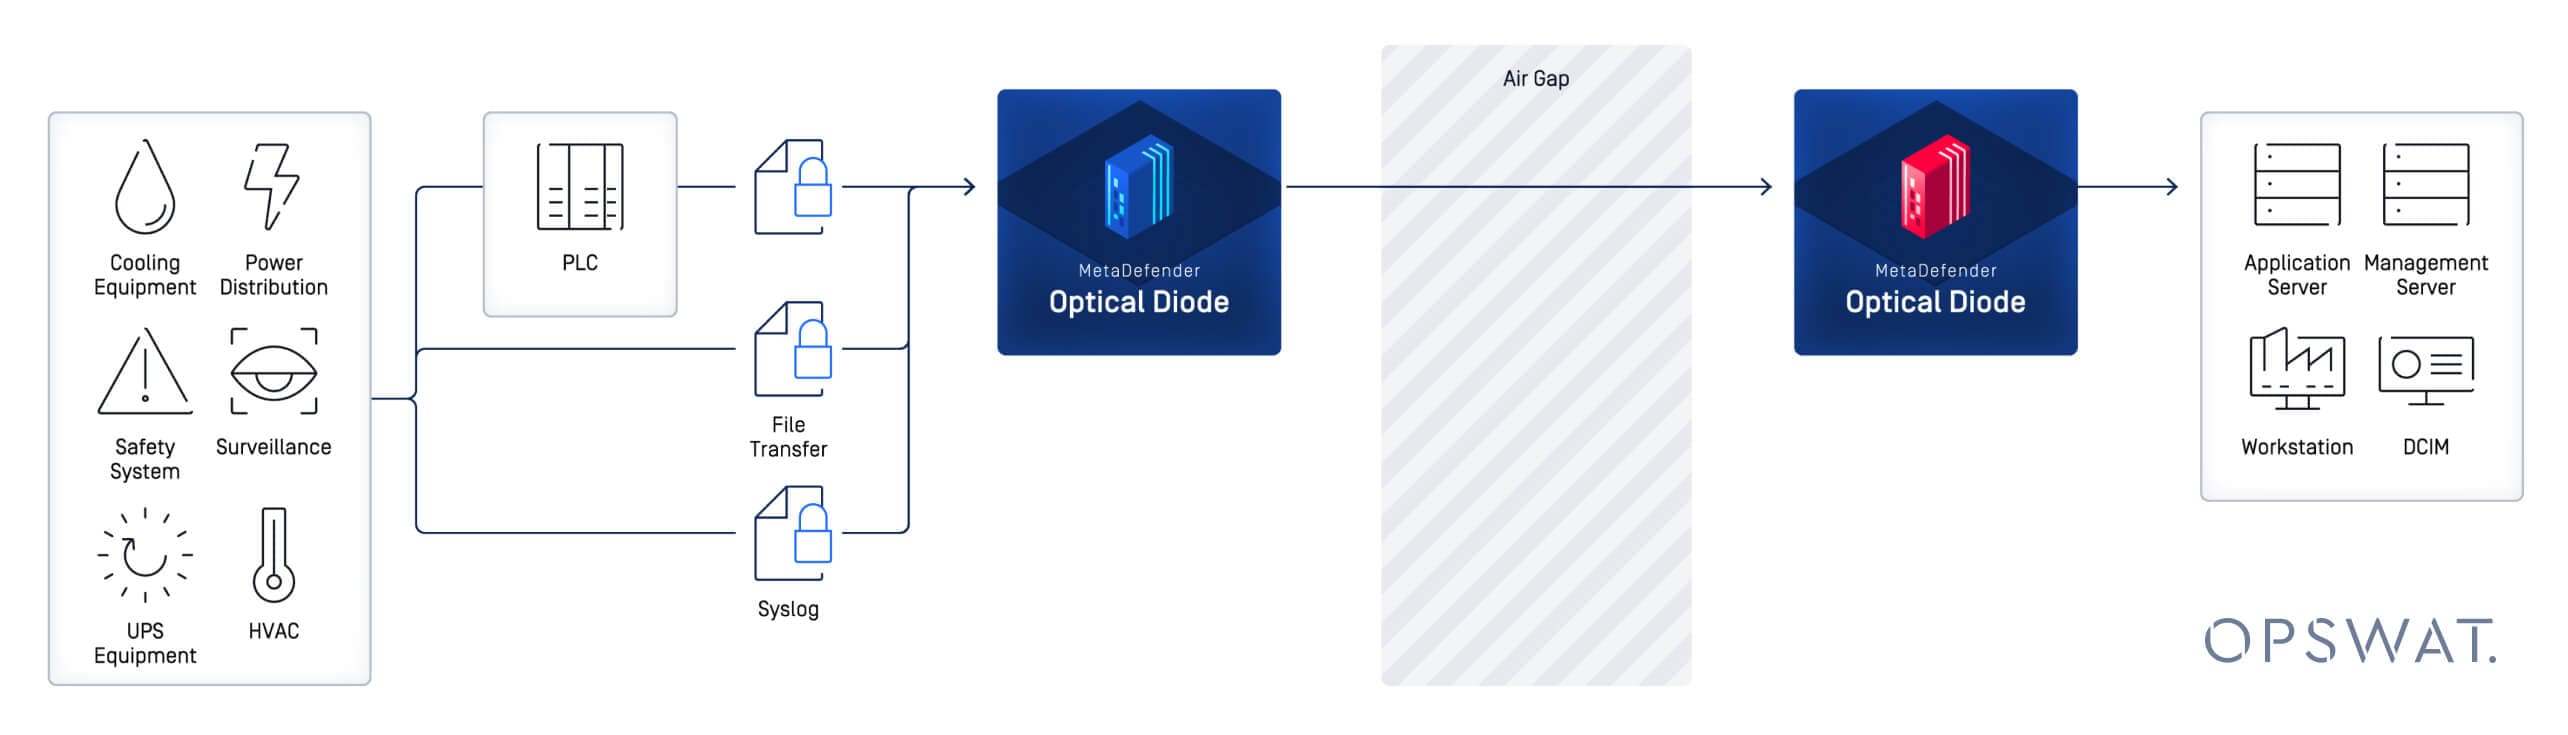
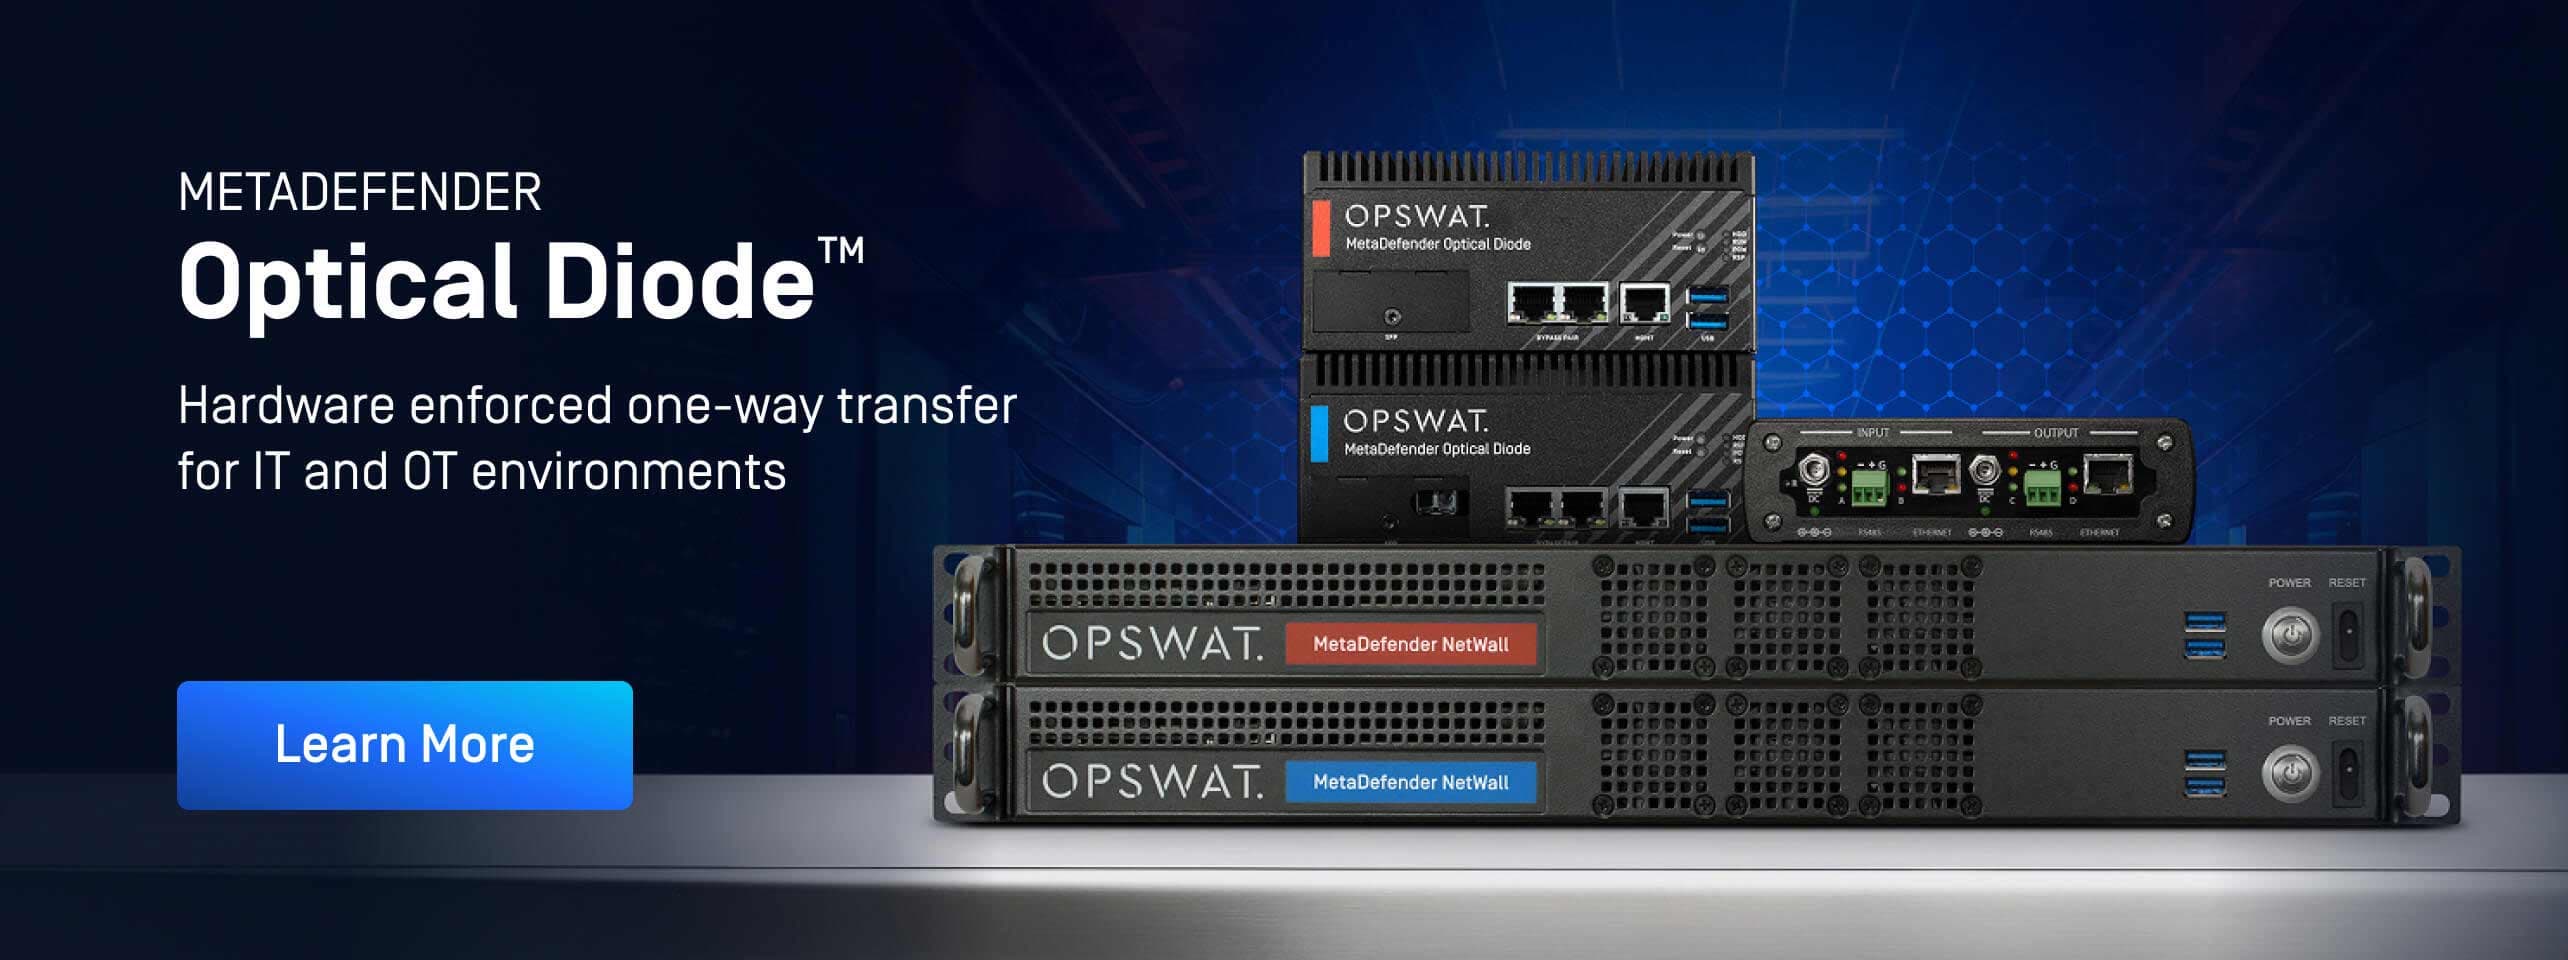
Az optikai adatátviteli dióda lehetővé teszi a szervezetek számára, hogy lezárják a kétirányú adatátviteli csatornákat – például a tűzfalakat, a VPN-eket, a távoli hozzáférést és a bizalmi kapcsolatokat –, miközben a kritikus telemetriai adatok továbbra is kifelé áramolhatnak. Ez a módszer mechanizmust biztosít a folyamatok nyomon követéséhez, a biztonság fokozásához, valamint a valós idejű adatok alapján történő hatékonyabb döntéshozatalhoz.
A Core
Annak ellenére, hogy a szigetelés során „bezárja az ajtót” az IT és az OT között, továbbra is hagyhat egy „levélnyílást”, amelyen keresztül az írásvédett folyamatadatok kijuthatnak az OT-környezetből – mindezt anélkül, hogy visszavezető hálózati útvonalat biztosítana.
Az incidenskezelés (IR) részeként alkalmazott elszigetelés összhangban áll a NIST régóta érvényben lévő OT-biztonsági iránymutatásaival. A NIST rámutat arra, hogy a tűzfal alternatívájaként szolgálhat egy egyirányú átjáró/adatdióda, amely kizárólag az engedélyezett, előre beállított, egy irányú kommunikációt engedélyezi (2).
Mi történik, ha sötét lesz?
Hogyan lehet gyártást működtetni automatizálás és infrastruktúra nélkül? A „leválasztáson keresztüli megfékezés” egyik gyakran idézett példája a Norsk Hydro 2019-es ransomware-incidense, amelynek során a vállalat leállította a hálózati hozzáférést a fertőzés terjedésének megakadályozása érdekében, és egy ideig kézi folyamatokra tért vissza. A LockerGoga zsarolóvírus leginkább az alumíniumfeldolgozó üzemeik egy részét érintette, és a pénzügyi kár meghaladta a 71 millió dollárt. Azok a nyugdíjas üzemalkalmazottak, akik még ismertek a régi papír alapú rendszert, önként jelentkeztek, hogy visszatérjenek az üzemekbe a termelés fenntartása érdekében(3).
Ezt az esetet érdemes megérteni, mert jól szemlélteti, milyen működési és pénzügyi költségekkel jár, ha az incidenskezelés során az automatizált folyamatok digitális összeköttetése és központi áttekinthetősége megszakad. Helyes döntés volt.
A döntés minőségének átláthatósága a határolás segítségével
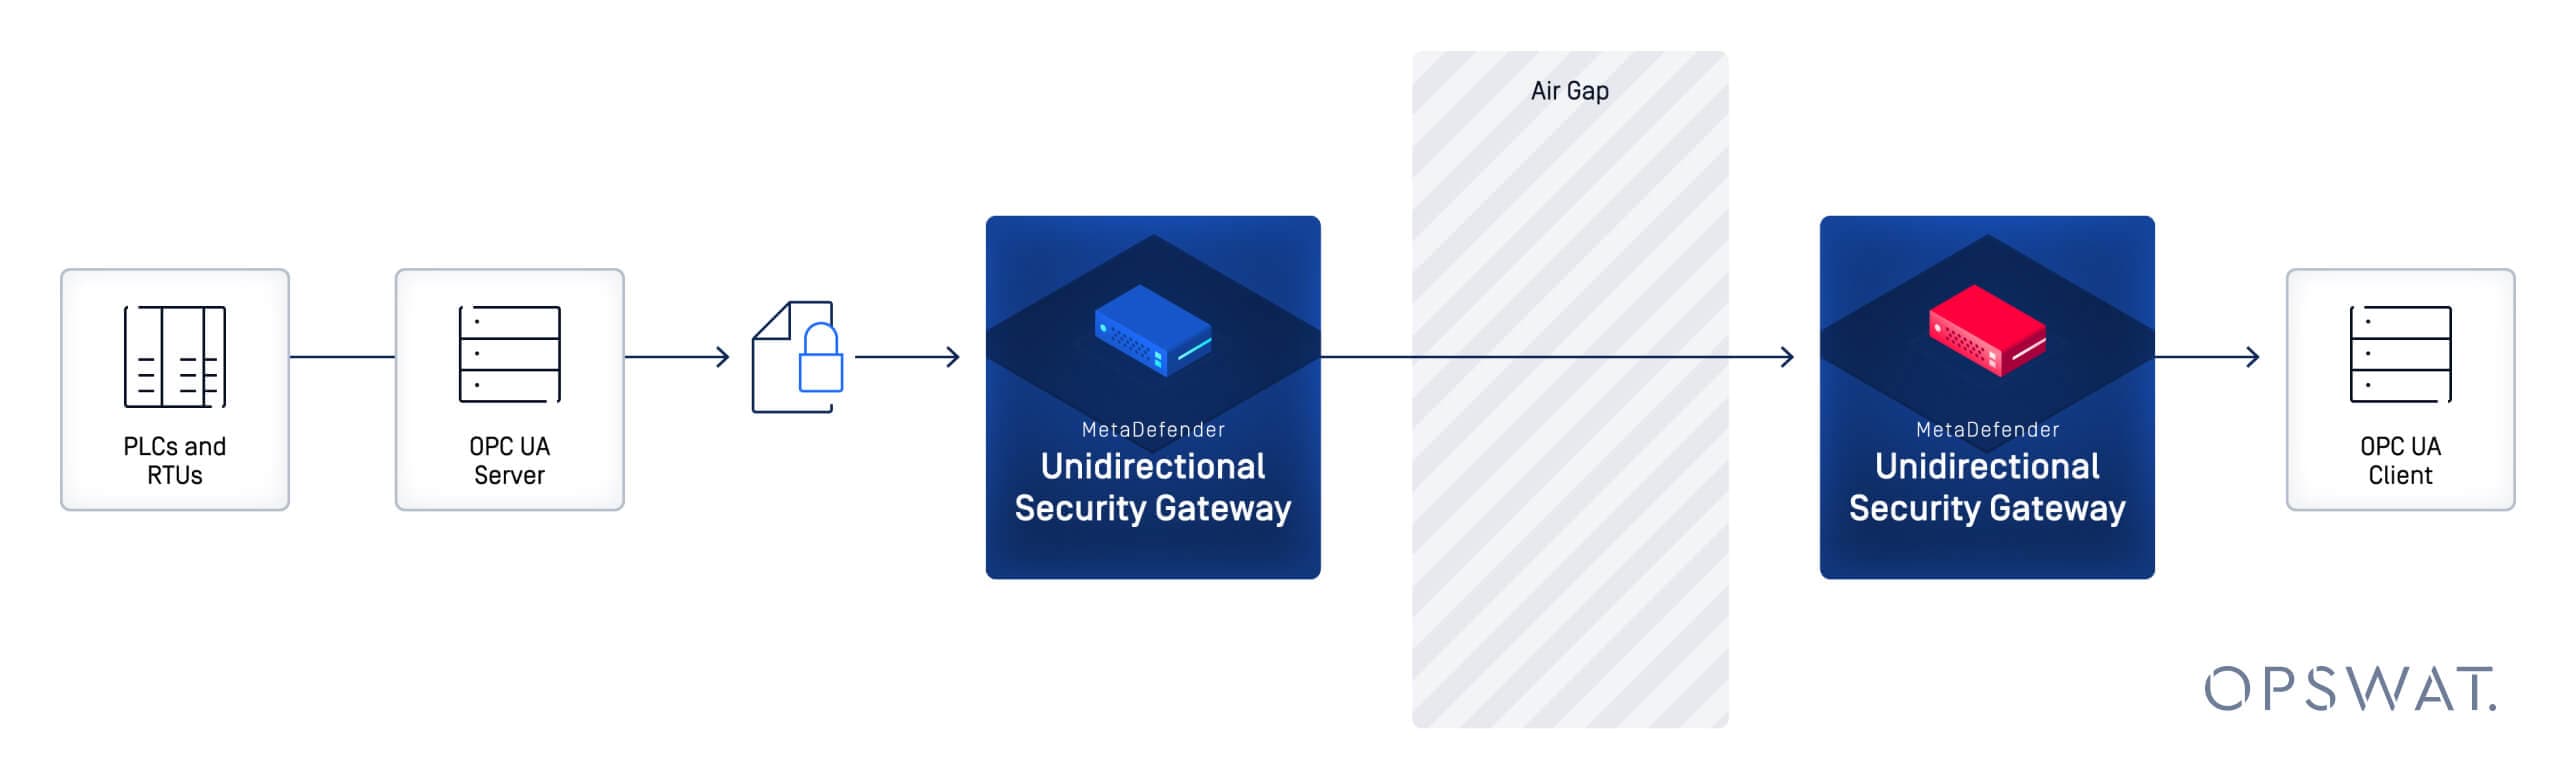
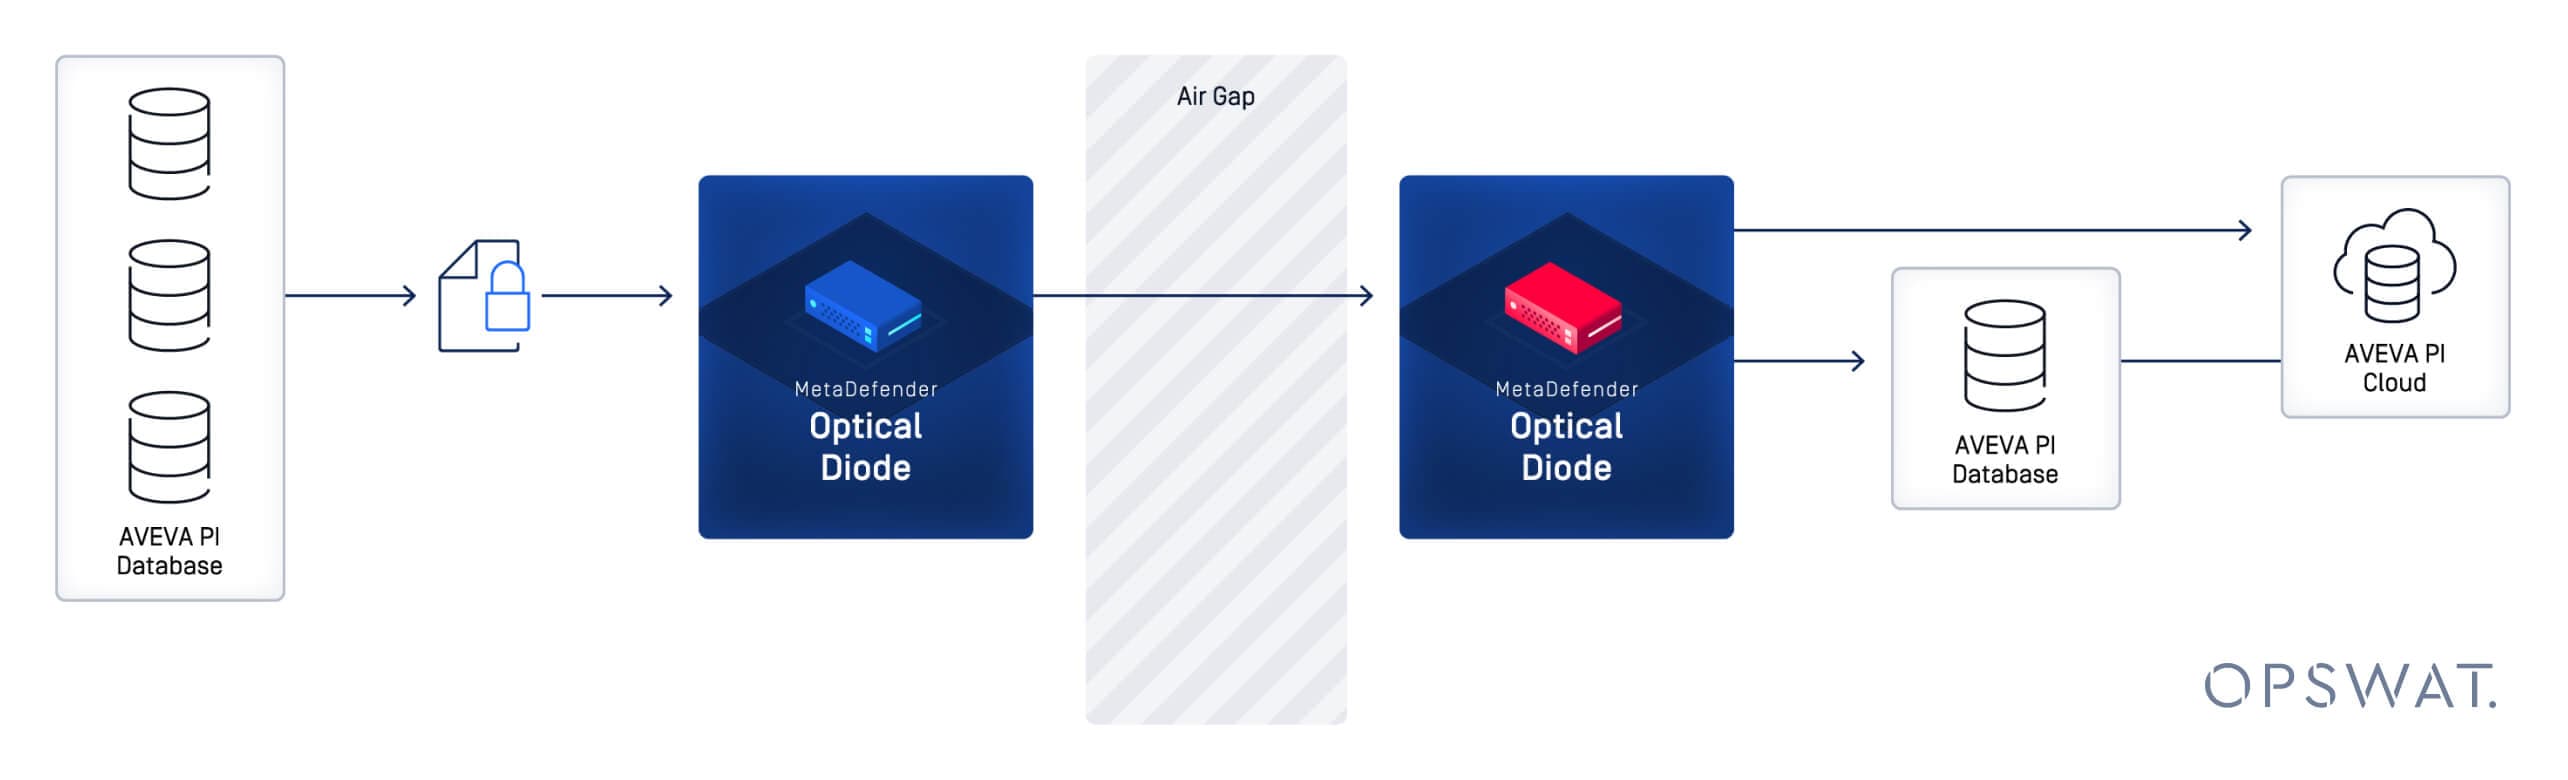
Számos ipari szervezetben a folyamatok átláthatósága az operatív technológiai (OT) forrásokból származó adatáramlástól függ, mint például:
- OPC UA-kiszolgálók (valós idejű értékek, riasztások, kontextusba ágyazott adatok)
- A történészek kedvelik az AVEVA PI-t (idősorok + események + Asset Framework kontextus)
A karantén ideje alatt gyakran kikapcsolják a tűzfalakat és a szabályokat, vagy letiltják a távoli hozzáférést, hogy megakadályozzák az OT-telemetriai adatok vállalati eszközökhöz való csatlakozását. A diódás architektúra megváltoztatja ezt a hibahelyzetet:
- A bejövő forgalom kockázatának csökkentése érdekében lezárhatja a tűzfal/szerver útvonalait.
- Továbbra is lehet egyirányú telemetriai adatokat gyűjteni a helyzetkép fenntartása és az események gyorsabb, valós idejű osztályozása érdekében.
- Ha olyan egyéb megfigyelő eszközöket használ, amelyek a fenyegetések észleléséhez a hálózati forgalom megfigyelésére támaszkodnak, akkor ezeket az adatokat továbbra is átjuttathatja a diódán keresztül
Példa egy lehetséges forgatókönyvre
A zsarolóvírus támadást indít a vállalati hálózaton. Az incidenskezelő csapat elszigeteli és leállítja az IT és az OT közötti adatforgalmat, hogy megakadályozza az OT-infrastruktúra megfertőződését.
A központi csapatok elveszítik a hozzáférést az üzemidő-nyomkövető irányítópultokhoz és a korábbi adatokat megjelenítő nézetekhez, amelyek a „biztonságos-e? stabil-e?” kérdésekre adnak választ a környezeti állapotra vonatkozó áttekinthetőség révén.
A dióda segítségével az OT továbbra is olvasási joggal rendelkező telemetriai adatokat továbbít egy vevőhálózatnak, ahol a SOC és az üzemeltetési vezetés nyomon követheti a legfontosabb trendeket, riasztásokat és biztonsági adatokat – anélkül, hogy bármilyen vezérlő kommunikáció érkezne vissza az OT-környezetbe.
Bár a diódás megoldás nem „oldja meg a ransomware-problémát” ( MetaDefender Core megelőző technológiáit érdemes megvizsgálni), csökkenti a káros hatások kiterjedését azáltal, hogy megakadályozza a magasabb kockázatú zónákból érkező hálózati hozzáféréseket, miközben minimális szintű működési átláthatóságot biztosít.
Elküldendő gyakorlati adatok
A hatékony működés biztosítása érdekében az információbiztonsági terv tervezési szakaszában határozzon meg egy válsághelyzet-áttekintő adatkészletet. Az adatkészletnek az alábbi adatokat kell tartalmaznia:
- Biztonsági szempontból kritikus folyamatértékek (nyomás, hőmérséklet, szint, reteszelések)
- Mód-/állapotjelzők (automatikus/kézi, engedélyezett, kioldások)
- Riasztási összefoglalók (számok + leggyakoribb riasztások)
- Hálózati állapot-telemetria (kritikus kapcsolók/útválasztók, eszközök/portok állapotváltozásai, állapotadatok történeti nyilvántartása)
- Alapvető háttérinformációk (eszköznevek/egységek, hogy a csapatok gyorsan értelmezhessék az adatokat)
Hivatkozások
1. CISA. https://www.cisa.gov/ransomware-response-checklist; CISA. [Online]
2. NIST. SP800-82r3. NIST. [Online] https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf.
3. Briggs, Bill. Hackerek ransomware-támadást intéztek a Norsk Hydro ellen. A vállalat átlátható módon reagált. Microsoft.com. [Online] 2019. december 16. https://news.microsoft.com/source/features/digital-transformation/hackers-hit-norsk-hydro-ransomware-company-responded-transparency/.