Az Amazon FSx for NetApp ONTAP népszerű választássá vált azoknak a szervezeteknek, amelyeknek vállalati szintű SMB-tárolóra van szükségük az AWS-ben. Akár felhőbe történő áttérést, együttműködési platformokat, partnerportálokat, fúziós és felvásárlási kezdeményezéseket, mérnöki adattárakat, akár üzleti szempontból kritikus alkalmazásokat támogat, az FSx for NetApp ONTAP lehetővé teszi a csapatok számára, hogy nagy méretben tárolják és osszák meg a fájlokat.
A megosztott tárolási környezet gyorsan a rosszindulatú programok, a zsarolóvírusok, a rosszindulatú dokumentumok és az érzékeny adatok terjesztési pontjává válhat. Amint egy rosszindulatú vagy a szabályoknak nem megfelelő fájl bekerül egy megosztott adattárba, a felhasználók, az alkalmazások, az automatizált munkafolyamatok és a biztonsági mentési rendszerek hozzáférhetnek ahhoz, mielőtt a hagyományos végpont-ellenőrzési mechanizmusoknak lehetőségük lenne beavatkozni.
Ahogy a szervezetek egyre több munkaterhelést helyeznek át az AWS-re, az ezekben a tárolókban elhelyezett fájlok védelme éppoly fontossá válik, mint maga az infrastruktúra biztonságának biztosítása.
MetaDefender Security™ a NetApp Vscan segítségével integrálódik az Amazon FSx for NetApp ONTAP szolgáltatással, hogy ellenőrizze a fájlokat rosszindulatú programok, aktív tartalmak, érzékeny adatok és fejlett fenyegetések szempontjából, még mielőtt azok hatással lehetnének a rendszer további felhasználóira és rendszereire.
Miért nem jelentenek a beépített ONTAP-vezérlők teljes körű biztonsági réteget?
A Vscan a fájlellenőrzést egy külső szerverre ruházza át. Az ONTAP csupán a kapcsolatot biztosítja; a biztonsági érték teljes mértékben attól függ, hogy a külső szerver hogyan kezeli az egyes fájlokat. Ha nincs mögötte megfelelő ellenőrző rendszer, a Vscan keretrendszer a fájleseményeket továbbítja bármelyik regisztrált szervernek.
Miben jeleskednek az ONTAP beépített vezérlőelemei:
- Bizonyos fájlkiterjesztések blokkolása (.exe, .bat, ismert zsarolóprogram-kiterjesztések)
- A kvóta- és hozzáférési szabályok érvényesítése a megosztás szintjén
- A fájlműveletekre vonatkozó ellenőrzési naplókat kell biztosítani
Milyen beépített ONTAP-vezérlőelemek nem képesek önállóan elvégezni a következőket:
- Ellenőrizze a fájl tartalmát beágyazott kártevő programok, makrók vagy elrejtett szkriptek szempontjából
- A kötetre írt PII (személyazonosításra alkalmas adatok), PHI (védett egészségügyi adatok) vagy PCI (fizetési kártyaipar) adatok felismerése
- Az ismeretlen fájlokat izolált környezetben futtassuk, hogy felmérjük viselkedésüket
- A rosszindulatú fájlok átalakítása tiszta, használható változatokká
Ez a biztonsági rés akkor jelent a legnagyobb problémát, amikor olyan fájlok érkeznek, amelyek felett nincs ellenőrzésed: partnerek által feltöltött fájlok, beszállítói portálok, felhőalapú szinkronizálási feladatok, valamint felvásárolt vállalatok adatai. Egyetlen, rosszindulatú dokumentum is, amely egy megosztott FSx-köteten található, azonnal hozzáférhetővé válik a megosztás minden felhasználója számára, még mielőtt bármely végpont-ügynök észrevenné.
HogyanStorage Security MetaDefender Storage Security az Amazon FSx for NetApp ONTAP szolgáltatással?
MetaDefender Storage Security a NetApp Vscan segítségével Storage Security az Amazon FSx for NetApp ONTAP szolgáltatással. Amikor újonnan létrehozott vagy módosított fájlokat írnak a védett SMB-megosztásokra, a Vscan továbbítja a vizsgálati kéréseketStorage Security MetaDefender Storage Security ellenőrzésStorage Security , mielőtt a felhasználók hozzáférhetnének a tartalomhoz.
MetaDefender Storage Security többféle biztonsági technológiát alkalmaz a fájlokStorage Security , többek között:
- Metascan™ Multiscanning: több mint 30 kártevőellenes motor, heurisztika és gépi tanulás.
- Deep CDR™ technológia: megelőző jelleggel semlegesíti a több mint 200 fájltípusban előforduló aktív tartalmakat azáltal, hogy ellenőrzi, megtisztítja és újrateremti a biztonságosan használható fájlokat, anélkül, hogy ez megzavarná az üzleti tevékenységet.
- Proactive DLP™ technológia: felismeri, eltakarja és védi az érzékeny adatokat több mint 125 fájltípusban.
- Adaptive Sandbox: dinamikus viselkedéselemzés 99,9%-os zero-day aránnyal, amely gyors és alapos vizsgálatot biztosít a gyanús fájlok és az ismeretlen fenyegetések esetében.
A biztonsági irányelvek és a vizsgálati eredmények alapján a szervezetek képesek azonosítani a fenyegetéseket, megtisztítani a fájlokat, felismerni az érzékeny adatokat, valamint érvényesíteni a biztonsági intézkedéseket anélkül, hogy megváltoztatnák a felhasználók tárolóhoz való hozzáférésének módját.
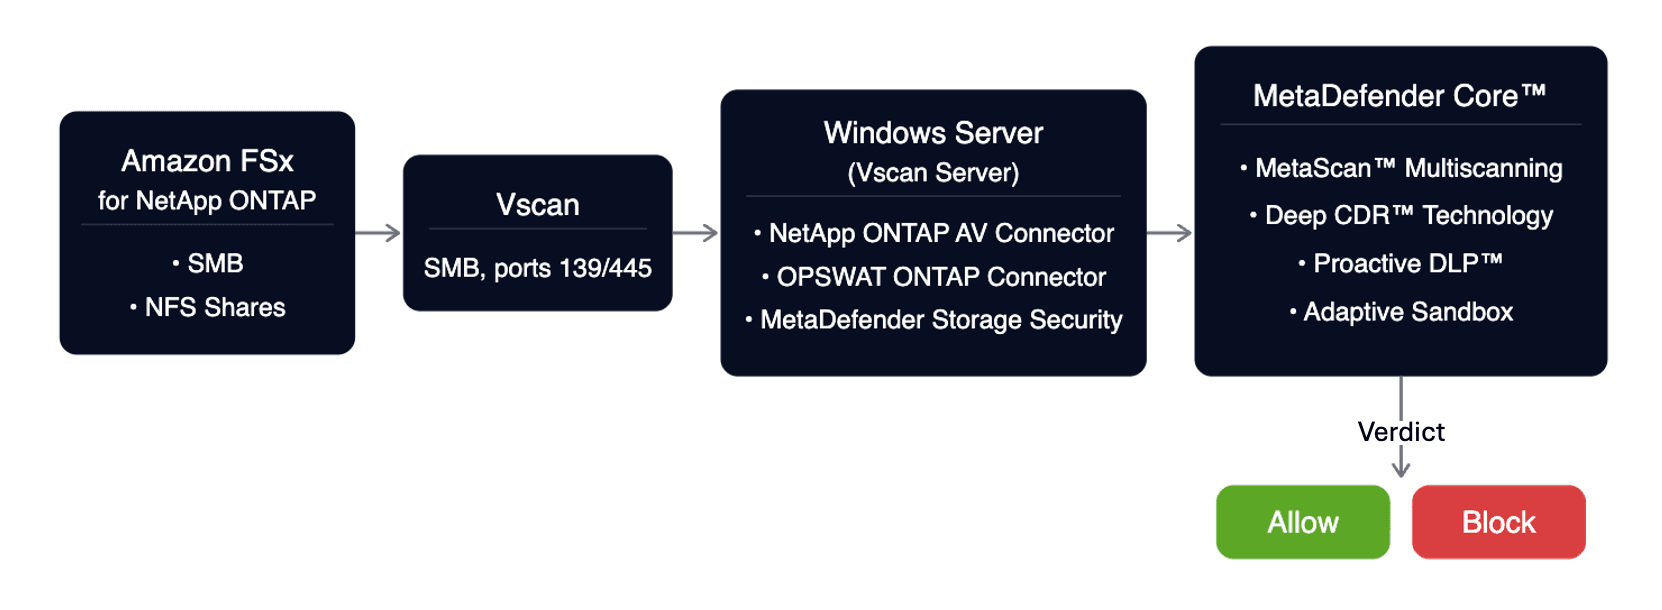
Integrációs összetevők
Egy tipikus telepítés a következőket tartalmazza:
- Amazon FSx a NetApp ONTAP számára
- Amazon EC2 Windows-példány (ugyanaz a VPC/alhálózat, mint az FSx-nél)
- OPSWAT csatlakozó
- MetaDefender Storage Security
- MetaDefender Core™
A csatlakozókat Server Windows Server ugyanahhoz az Active Directory-tartományhoz kell tartoznia, mint a tároló virtuális gépnek (SVM), hogy támogatni tudja a Vscan kommunikációját és hitelesítését.
Négy gyakorlati alkalmazási eset, amelyet már ma is bevezethet
1. Valós idejű kártevőprogram-ellenőrzés az Amazon FSx számára
Ez az alapértelmezett telepítési mód és a legmagasabb biztonsági szintet biztosító minta. A szervezetek automatikusan ellenőrizhetik az újonnan létrehozott és módosított fájlokat, amint azok az SMB-megosztásokra kerülnek.
Ez segít megelőzni:
- Kártevőprogramok terjesztése megosztott mappákon keresztül
- A zsarolóvírus hasznos terhelésének terjedése
- Fertőzött partnerek által feltöltött fájlok
- Fájlmegosztásokon tárolt rosszindulatú e-mail mellékletek
A fájlok felhasználók általi megnyitása előtti ellenőrzésével a szervezetek csökkentik annak valószínűségét, hogy a fenyegetések elterjedjenek a tárolási környezetekben.
2. Tömeges szkennelés Cloud és vállalatfelvásárlási projektekhez
Az újonnan megszerzett környezetek integrálásakor vagy az adatok AWS-re történő áttelepítésekor a szervezetek gyakran több millió olyan fájlt örökölnek, amelyek biztonsági állapota ismeretlen.
MetaDefender Storage Security SMB-n keresztülStorage Security az FSx SVM-hez NetApp ONTAP tárolási forrásként, egyszeri vagy rendszeres ütemezés szerint beolvassa a meglévő fájlokat, és a fenyegetéseket egy külön útvonalra helyezi karanténba; így megakadályozza, hogy az alkalmazások vagy a felhasználók a jövőben hozzáférjenek a fertőzött fájlokhoz.
Ez az igény szerinti feladatkezelési funkció közvetlenül az MDSS felületéről konfigurálható, és a Vscan hozzáféréskor történő konfigurációjától függetlenül működik.
MetaDefender Storage Security ütemezett vagy egyszeri vizsgálatokatStorage Security végre a meglévő fájltárakban a következők azonosítása érdekében:
- Malware
- Inaktív zsarolóvírus
- Kockázatos fájltípusok
- Érzékeny adatok
Ez hozzájárul ahhoz, hogy a korábbi tartalmakat ellenőrizzék, mielőtt azok a termelési munkaterhelés részévé válnának.
3. Secure a Deep CDR™ technológiával
Számos szervezet kap dokumentumokat külső forrásoktól, többek között beszállítóktól, ügyfelektől, ügyvédi irodáktól, egészségügyi szolgáltatóktól és üzleti partnerektől.
A Deep CDR™ technológia a fájlokat tiszta, használható változatokká alakítja át, miközben eltávolítja az aktív tartalmakat, például a makrókat, a beágyazott objektumokat, a szkripteket és egyéb potenciálisan veszélyes elemeket.
Ez a megközelítés védelmet nyújt a zero-day támadások ellen, amelyeket a hagyományos, aláírásalapú biztonsági eszközök esetleg nem vesznek észre.
A leggyakoribb felhasználási esetek a következők:
- Jogi dokumentumok áttekintése
- Kárigény-kezelés
- Szolgáltatók bevonása
- Pénzügyi dokumentumok cseréje
- Külső együttműködési portálok
4. Szabályozási megfelelés és adatvédelem a Proactive DLP™ segítségével
Az olyan szabályozások hatálya alá tartozó szervezetek számára, mint a GDPR, a HIPAA, a PCI DSS és egyéb adatvédelmi előírások, a Proactive DLP™ technológia segít azonosítani és ellenőrizni a fájltárolókban tárolt érzékeny adatokat.
A rendszergazdák olyan szabályokat állíthatnak be, amelyekkel a következőket észlelhetik:
- Személyazonosításra alkalmas adatok (PII)
- Védett egészségügyi adatok (PHI)
- Pénzügyi nyilvántartások
- Hitelesítő adatok és titkos kulcsok
- Egyedi, üzleti szempontból érzékeny adatminták
A szervezetek ezután az üzleti követelményeknek megfelelően olyan intézkedéseket alkalmazhatnak, mint például az értesítés, a karanténba helyezés, az adatmaszkolási munkafolyamatok vagy a szabályzatok érvényesítése.
A MetaDefender Storage Security ezt adja hozzá az Amazon FSx for NetApp ONTAP szolgáltatáshoz
Storage Security MetaDefender Storage Security kifejezetten a tárolási infrastruktúra biztonságának biztosításáraStorage Security . Az Amazon FSx for NetApp ONTAP-pal a Vscan segítségével megvalósított integrációja négy olyan funkcióval bővíti a rendszert, amelyeket az ONTAP beépített vezérlőelemei nem nyújtanak:
1. A Metascan Multiscanning funkcióval a fájlokat egyszerre több kártevőellenes motorral vizsgálják meg, ami növeli az észlelési hatékonyságot és csökkenti az egyetlen biztonsági szolgáltatótól való függőséget.
2. Deep CDR™ technológia: A támogatott fájltípusokból eltávolítja a potenciálisan veszélyes aktív tartalmakat, miközben megőrzi a fájlok használhatóságát.
3. Proactive DLP Az érzékeny információk felismerhetők és besorolhatók, mielőtt azok megfelelési kockázatot jelentenének.
4. Adaptive Sandbox: Az ismeretlen vagy gyanús fájlok kiterjedt viselkedéselemzésen eshetnek át, amelynek célja a rejtőzködő fenyegetések és a korábban még nem látott kártevők azonosítása.
Telepítési követelmények
MetaDefender Storage Security Amazon FSx for NetApp ONTAPStorage Security telepítéséhez a szervezeteknek gondoskodniuk kell a következőkről:
- Az Amazon FSx for NetApp ONTAP már üzemel
- Az SMB-hozzáférés engedélyezve van
- A Windows Server vagy újabb verziója elérhető
- A Windows Server ugyanahhoz az Active Directory-tartományhoz Server , mint az SVM
- A NetApp ONTAP Antivirus Connector telepítve van
- Az OPSWAT Connector telepítve van
- A MetaDefender Storage Security és a MetaDefender Core telepítve és licencelve van
Miért választják a szervezetek MetaDefender Storage Security Amazon FSx és az AWS tárolórendszerekStorage Security ?
A biztonsági csapatok egyre inkább felismerik, hogy az adattárolók kritikus támadási felületté váltak.
A rosszindulatú szoftverek, a zsarolóvírusok, az érzékeny adatok nyilvánosságra kerülése és a dokumentumokkal kapcsolatos fenyegetések gyakran nem a végpontok megfertőződése, hanem a fájlátvitel útján keletkeznek.
Vscan Mandatory üzemmódban konfigurálva MetaDefender Storage Security pontosan ottStorage Security ezt a biztonsági rést, ahol az a legfontosabb: az írási fázisban, azáltal, hogy minden új és módosított fájlt ellenőriz, mielőtt az eljutna bármelyik későbbi felhasználóhoz. Metascan™ Multiscanning, Deep CDR™ technológia, Proactive DLP™ és Adaptive Sandbox együttesen kezelik azokat a fenyegetéseket, amelyeket a szignatúra-alapú észlelés önmagában nem képes lefedni; ide tartoznak zero-day , az érzékeny adatok kiszivárogtatása, valamint az ismert rosszindulatú szignatúrával nem rendelkező, támadásra felhasználható dokumentumok.
Ahelyett, hogy kizárólag a végpontokon végzett ellenőrzésekre támaszkodnának, miután a fájlok már eljutottak a felhasználókhoz, a szervezetek már magán a tárolási rétegen is ellenőrizhetik, megtisztíthatják, osztályozhatják a fájlokat, és érvényesíthetik a szabályzatot.
Védje meg minden olyan fájlt, amely az Amazon FSx for NetApp ONTAP köteteire kerül
GYIK
Vajon MetaDefender Storage Security™ natívan támogatja az Amazon FSx for NetApp ONTAP szolgáltatást?
Igen. MetaDefender Storage Security teljes mértékbenStorage Security az AWS FSx for NetApp ONTAP szolgáltatással, és az integrációhoz a NetApp Vscan keretrendszerét használja. A megoldást az AWS hitelesítette, és az Amazon FSx for NetApp ONTAP rendszeren futó fájltárolási környezetek védelmére támogatott megoldásként szerepel a listán.
Melyik ONTAP-mechanizmustStorage Security MetaDefender Storage Security – a Vscan-t vagy az FPolicy-t?
MetaDefender Storage Security a Vscan-tStorage Security , amely a NetApp víruskereső rendszere.
A Vscan-integráció támogatja-e az NFS-megosztásokat?
A Vscan segítségével történő hozzáféréskori vizsgálat kizárólag az SMB/CIFS-megosztások esetében támogatott. Azok a szervezetek, amelyek NFS-terheléseket futtatnak az FSx for ONTAP rendszeren, továbbra is védhetik fájltárolóikatStorage Security MetaDefender Storage Security igény szerinti tömeges vizsgálati funkciójával. Az OPSWAT részletesen bemutatja az NFS-környezetekben támogatott vizsgálati módszereket.
Mi történik, ha a MetaDefender Storage Security fájlírás közben nem érhető el?
A viselkedés a Vscan hozzáférési szabályzat módjától függ. Kötelező üzemmódban az ONTAP addig blokkolja az ügyfelek hozzáférését, amíg a szkennelő nem válaszol; így egyetlen ellenőrizetlen fájl sem jut el a felhasználókhoz. Nem kötelező üzemmódban az ONTAP engedélyezi a hozzáférést, ha a szkennelő nem elérhető. Válassza ki az üzemmódot a biztonsági követelményeinek megfelelően, és dokumentálja a döntést.
Mi az a Deep CDR™ technológia, és miben különbözik a víruskereséstől?
A Deep CDR™ technológia az összes aktív tartalmat – makrókat, beágyazott objektumokat, szkripteket, hiperhivatkozásokat – eltávolítva alakítja át a fájlokat szerkezetileg tiszta változatokká, függetlenül attól, hogy az adott tartalom rosszindulatúként van-e megjelölve. A víruskeresés a szignatúrák alapján azonosítja az ismert fenyegetéseket; a Deep CDR™ technológia pedig még a végrehajtásuk előtt eltávolítja a potenciális fenyegetéseket, beleértve zero-day ismeretlen szignatúrájú zero-day is. A két megközelítés kiegészíti egymást.
MetaDefender Storage Security bevezetéseStorage Security -e az alkalmazások vagy a felhasználók FSx-kötethez való hozzáférésének módosítását?
Nem. MetaDefender Storage Security átlátható módonStorage Security a Vscan segítségével. Az alkalmazások és a felhasználók továbbra is a szokásos módon férhetnek hozzá az SMB-megosztásokhoz. Az egyetlen, a felhasználó számára látható változás az a „hozzáférés megtagadva” válasz, amely akkor jelenik meg, ha egy fájlt fenyegetés észlelése vagy a Proactive DLP™ Technology szabályzatának megsértése miatt blokkolnak.
