Miért van szükség a gyártásnak erősebb OT kiberbiztonságra?
A Verizon DBIR-jelentése szerint a feldolgozóiparban az adatok megsértése 89%-kal nőtt az előző évhez képest, és elérte az 1607 megerősített esetet, szemben a 2024-es 849-cel. Ez nagyrészt az IT és OT rendszerek egyre szorosabb összekapcsolódásának köszönhető. Az olyan fájlok, mint a CAD-tervek, a prediktív karbantartási naplók vagy a beszállítói frissítések ma már mindkét környezetben áramlanak, ami új belépési pontokat teremt a támadók számára.
Ha ezek a fájlok sérülnek, az eredmény nem csak adatvesztés, hanem termelési leállás, működési zavarok és megfelelőségi kockázatok is. Mivel a gyártásban az üzemidő kritikus fontosságú, még a kisebb incidensek is az ellátási lánc késedelmét és pénzügyi kihatásokat okozhatnak.
Ez a blog öt stratégiát emel ki, amelyeket a gyártók az OT kiberbiztonságának megerősítésére használnak, és amelyeket valós alkalmazásokkal illusztrálnak.
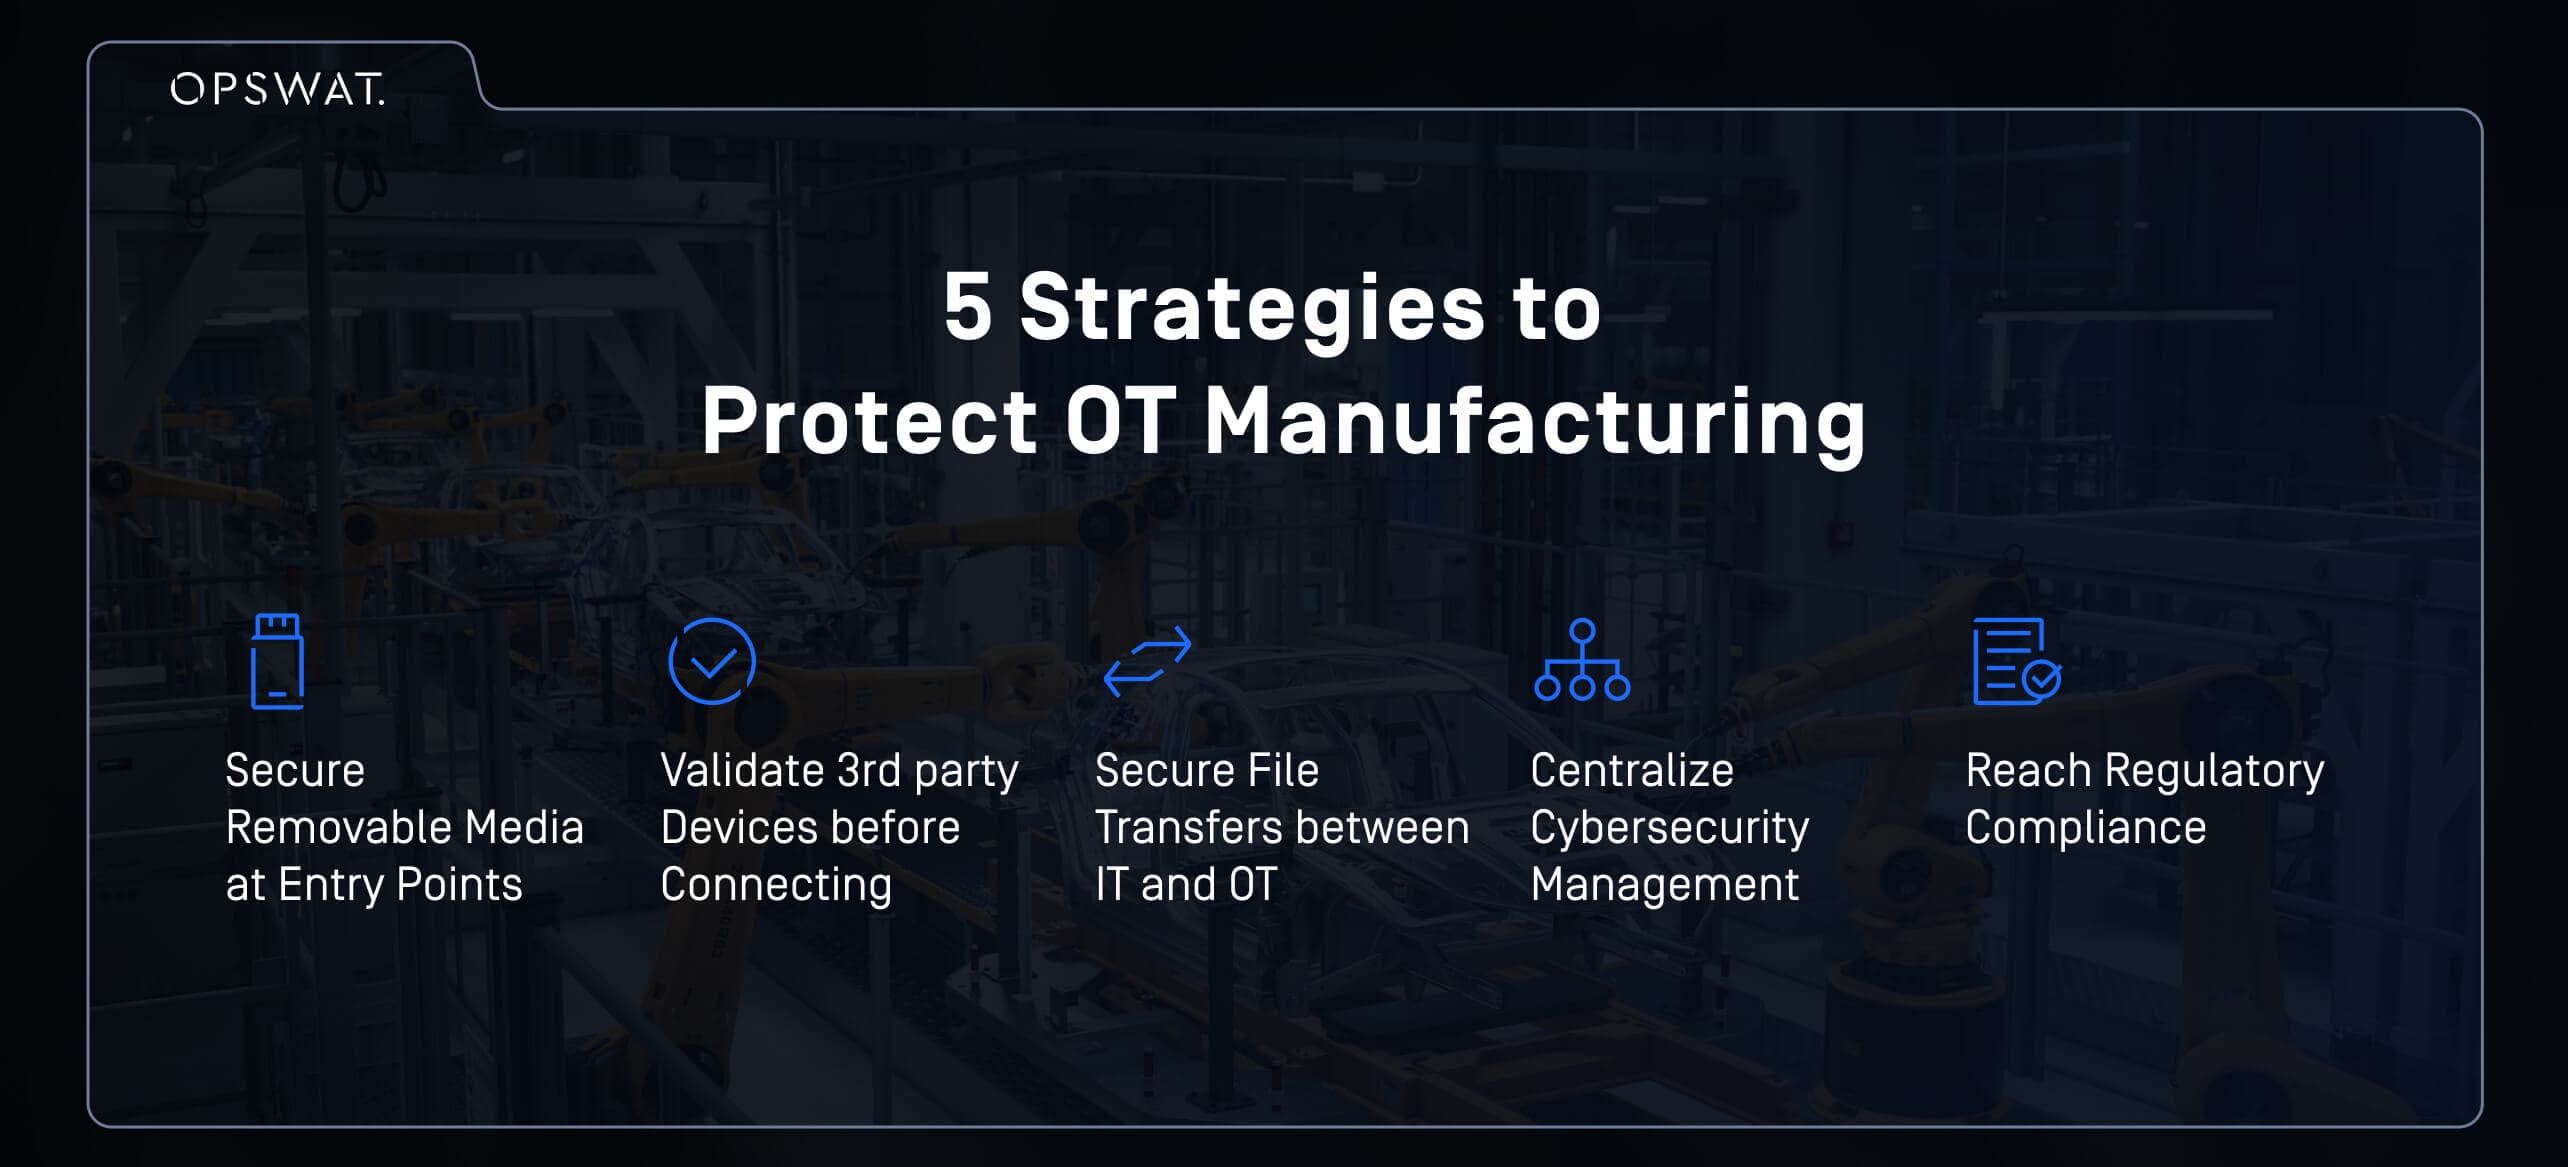
1. Eltávolítható Media biztosítása a belépési pontokon
USB és más hordozható adathordozók még mindig jelentős kockázati forrást jelentenek a gyártási környezetben. A fájlok gyakran központi ellenőrzés nélkül mozognak az osztályok, vállalkozók és beszállítók között, és a nyomás alatt álló termelési csapatok biztonsági ellenőrzés nélkül csatlakoztathatják az eszközöket. Ez teret enged a rosszindulatú szoftvereknek, hogy elérjék az érzékeny OT-rendszereket.
Gyakorlati védekezés az összes cserélhető adathordozó átvizsgálásának és tisztításának kikényszerítése, mielőtt azok a hálózatba kerülnének. OPSWAT e folyamat különböző szakaszait fedik le:
Átvizsgálja és szanálja a fájlokat, mielőtt beengedné őket az OT-hálózatokba.
A biztonsági feltételek teljesüléséig blokkolja a médiát, miközben további biztonsági előnyöket biztosít.
Ellenőrzi, hogy a cserélhető adathordozókat az érvényesített házirendek szerint vizsgálták-e.
Használat előtt ellenőrzi a rendszerindító szektorokat és a fájlok tartalmát.
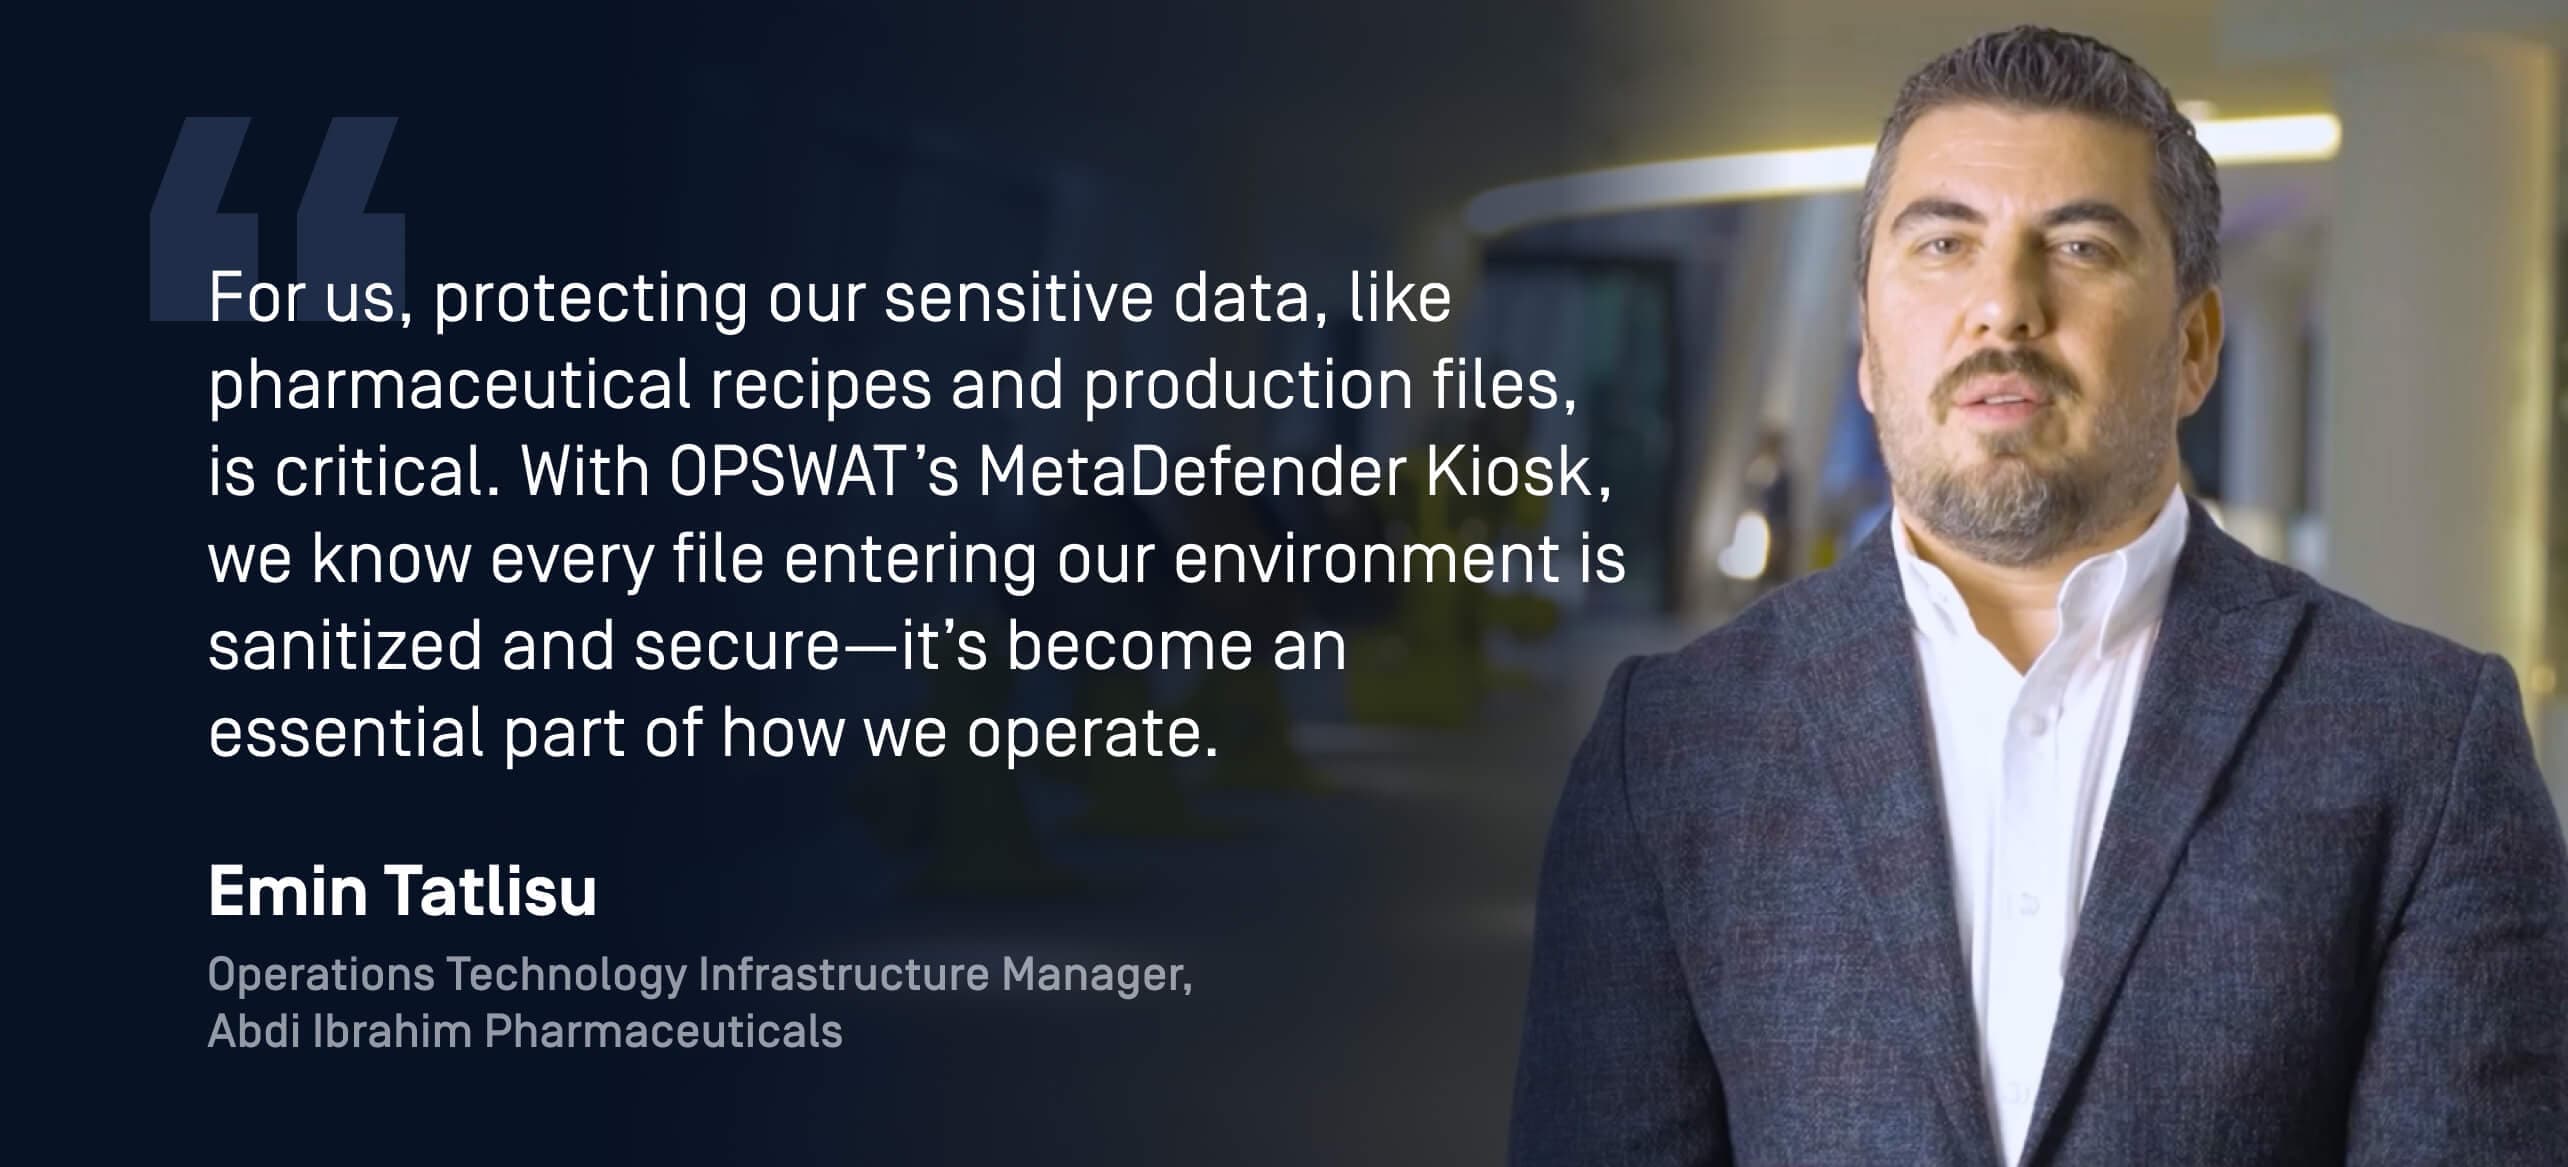
Egy valós példa Abdi Ibrahimtól, egy globális gyógyszergyártótól származik. A vállalat kezdetben a légtérzárra támaszkodott, de rájött, hogy a hordozható adathordozók még mindig komoly veszélyt jelentenek az érzékeny adatokra, például a gyógyszeripari receptekre. A MetaDefender Kiosk telepítésével az Abdi Ibrahim most már naponta több mint 18 000 fájlt vizsgál át állásidő nélkül. A megoldás nemcsak a rosszindulatú szoftvereket akadályozza meg, hanem támogatja a gyártási telephelyek szabályozási megfelelését is.
2. Harmadik féltől származó eszközök hitelesítése a csatlakozás előtt
Képzelje el a következőt: egy vállalkozó érkezik, hogy sürgős karbantartást végezzen a gyártóüzemben. A laptopjának azonnal csatlakoznia kell az OT-hálózathoz, hogy a rendszereket újra üzembe helyezhesse. Az állásidő minimalizálására irányuló nyomás alatt a készüléket ellenőrzés nélkül csatlakoztatják. Ez az egyetlen döntés megnyithatja az ajtót a rosszindulatú szoftverek előtt a meglévő védelem megkerülésére.
Ez a forgatókönyv gyakrabban fordul elő, mint azt a legtöbb szervezet gondolná. A gyártók laptopjai és más, harmadik féltől származó eszközök a leggyakoribb útvonalak közé tartoznak, amelyeken a fenyegetések az OT-környezetekbe jutnak. A bizalomra vagy időhiányra való hagyatkozás gyenge pontot teremt, amelyet a támadók kihasználhatnak.
OPSWAT ezzel foglalkozik:
Ellenőrzi az eszközöket, hogy biztosítsa, hogy nem tartalmaznak rosszindulatú szoftvereket, mielőtt azok hozzáférnének az OT-környezethez.
Megerősíti, hogy az eszközök a hozzáférés engedélyezése előtt megfelelnek az átvizsgálási és higiéniai követelményeknek.
Egy globális autóipari gyártó pontosan ezzel a kihívással nézett szembe. A meglévő, több gyártóból álló biztonsági rendszerüket nehéz volt integrálni, és olyan hiányosságokat hagyott, amelyek kritikus rendszereket tettek ki. Az OPSWATplatformjának elfogadásával, beleértve a MetaDefender Kiosk és a látogatómenedzsment integrációját, megbízható harmadik féltől származó eszközvezérlést kaptak. Az eredmény erősebb fenyegetésmegelőzés, kevesebb leállási idő és egységes folyamat a külső eszközök kezelésére.
3. Fájlok biztonságos átvitele az IT és az OT között
A fájlátvitel rutinszerű szükséglet a gyártásban. A Software , a biztonsági javításoknak és a tervezési fájloknak gyakran kell az IT-rendszerekből az OT-környezetekbe kerülniük. Ha ezeket az átviteleket nem ellenőrzik megfelelően, akkor megkerülhetik az ellenőrzést, és rosszindulatú szoftvereket juttathatnak be a kritikus rendszerekbe. A légrések önmagukban már nem nyújtanak megfelelő védelmet, mivel a legtöbb üzemben ma már legalább valamilyen szintű összeköttetésre van szükség.
A kihívást az jelenti, hogy az egyes átviteli típusokhoz a megfelelő módszert kell kiválasztani. OPSWAT többféle lehetőséget kínál, amelyek mindegyike speciális forgatókönyvekhez készült:
Kihívás | OPSWAT megoldás | Előny |
|---|---|---|
Rutinszerű fájlátvitel az IT és az OT között | MetaDefender Managed File Transfer MFT)™ | Automatizálja és biztosítja az átvitelt azáltal, hogy minden egyes fájlt újra átvizsgál a fejlett fenyegetésmegelőzéssel. |
Egyirányú adatáramlás a felügyelethez vagy a megfeleléshez szükséges | MetaDefender NetWall®Optical Diode] | Egyirányú adatmozgást biztosít az OT védelme érdekében a bejövő fenyegetésekkel szemben |
A gyártók világszerte alkalmazzák ezeket a megközelítéseket. Egy vietnami vegyipari gyártó vállalat, amely egy lapos, szegmentálatlan hálózatot üzemeltet, a MetaDefender Optical Diode használta egy hardveresen megerősített egyirányú kapcsolat létrehozására. Ez kiküszöbölte az IT és az OT közötti kommunikációs sebezhetőségeket, miközben fenntartotta a működési stabilitást.
Egy Fortune 500-as petrolkémiai vállalat hasonló utat választott, amikor tűzfalai elérkeztek az élettartamuk végéhez. OPSWAT optikai diódákra cserélték le őket, ami jelentősen csökkentette a bejövő támadások kockázatát, biztosította a jogszabályi megfelelést, és hosszú távú stabilitást teremtett a vállalat kritikus rendszerei számára.
4. A kiberbiztonsági műveletek és irányítás központosítása
Sok gyártó szervezetben minden telephely a maga módján kezeli a kiberbiztonságot. Az egyik üzemben lehet, hogy van egy víruskereső kioszk, egy másikban vírusirtó szoftverre támaszkodnak, egy harmadikban pedig egyáltalán nincsenek egyértelmű folyamatok. Ez a széttagoltság megnehezíti az irányelvek következetes érvényesítését, az incidensekre való reagálást vagy az auditokra való felkészülést.
A műveletek központosítása megoldja ezt a problémát. A My OPSWAT Central Management segítségével a biztonsági csapatok egyetlen platformról kezelhetik a bejegyzett eszközöket, érvényesíthetik a végpontok biztonsági irányelveit, és felügyelhetik az adatáramlást. Ez a láthatóság elengedhetetlen olyan összetett környezetekben, ahol több üzem, vállalkozó és eszköz is érintett.
Legfontosabb előnyök
- Egységes házirend-kényszerítés minden telephelyen és végponton
- Valós idejű átláthatóság az eszközhasználat és a hozzáférési minták tekintetében
- Egyszerűsített megfelelőségi jelentéskészítés a központosított ellenőrzési naplókkal
- Gyorsabb reagálás az incidensekre az egységes felügyeletnek köszönhetően
A biztonsági menedzsment konszolidálásával a gyártók nem csak a komplexitást csökkentik, hanem a rendelkezésre állási idő és a jogszabályi megfelelés fenntartásának képességét is erősítik.
5. A nemzetközi megfelelési keretekhez való igazodás
A gyártóknak több szabályozási keretrendszerben kell működniük, amelyek a kiberbiztonságot, az adatintegritást és a működési biztonságot szabályozzák. Az ellenőrzésen való megfeleléshez az ellenőrzések egyértelmű bizonyítása szükséges, de a táblázatokra és a töredékes naplókra való támaszkodás megnehezíti ezt. Az elismert szabványokhoz való igazodás biztosítja a megfelelőséget és a fenyegetésekkel szembeni nagyobb ellenálló képességet.
A közös keretrendszerek közé tartoznak:
- ISO 27001 az információbiztonság irányítására
- IEC 62443 az ipari vezérlőrendszerek biztonságához
- NIS2-irányelv az európai alapvető szolgáltatásokról, beleértve a feldolgozóipart is
- GDPR az adatvédelem és a magánélet védelme érdekében
- FDA cGMP és FSMA az élelmiszer- és gyógyszergyártás számára
OPSWAT központosított házirend-kényszerítéssel, nyomon követhető naplókkal és biztonságos adatáramlás-ellenőrzéssel támogatják a megfelelőséget.
Egy globális mezőgazdasági és élelmiszeripari gyártó szembesült ezzel a kihívással, amikor a kritikus folyamatok védelme érdekében air-gapped és az OT-rendszerek air-gapped . Ez ugyan biztonságos megoldás volt, de megakadályozta, hogy az üzleti csapatok hozzáférjenek a tervezéshez szükséges OT-adatokhoz. MetaDefender Diode™ bevezetésével egyirányú adatáramlást tettek lehetővé az OT-rendszerből az IT-rendszerbe. Ezzel megvédték a sebezhető OT-eszközöket, valós idejű áttekintést biztosítottak a csapatok számára, és segítették a szervezetet az FDA és az FSMA követelményeinek teljesítésében.
Kiberbiztonság kiépítése a gyártásban
A feldolgozóipar továbbra is a kibertámadások egyik leggyakoribb célpontja, és a kockázatok az adatokon túl a termelés üzemidejére és a munkavállalók biztonságára is kiterjednek. Az itt vázolt öt stratégia megmutatja, hogyan erősíthetik a gyártók az ellenálló képességüket ezekkel a fenyegetésekkel szemben.
Ezek nem csak elméletek. Az autóipari, gyógyszeripari, petrolkémiai és mezőgazdasági vállalatok már alkalmazzák OPSWAT megoldásait a működésük biztosítására, hogy a termelés zökkenőmentesen működjön ma, és készen álljon a holnapi igények kezelésére.