A pénzügyi ágazatot fenyegető sürgős kiberfenyegetések proaktív kockázatkezelést igényelnek
A pénzügyi szektor egyedülálló helyzetben van a kiberbiztonság világában. Miközben a biztonsági gyakorlatok terén vezető szerepet játszanak, az iparág szervezetei egyben a kiberbűnözők elsődleges célpontjai is. A hackerek elsősorban az érzékeny ügyféladatokra, például a hitelpontszámokra vagy a személyes adatokra, például a társadalombiztosítási számokra vadásznak.
Ügyfelünk, egy több mint 8 milliárd dolláros éves bevétellel rendelkező, megbízható közel-keleti banki intézmény számára az érzékeny pénzügyi adatok védelme az üzleti túlélés kérdése, mivel a szakértők arra figyelmeztetnek, hogy a pénzügyi intézmények elleni kibertámadások finanszírozási kihívásokhoz, súlyos hírnévkárosodáshoz és egyes esetekben fizetésképtelenséghez vezethetnek. Ügyfelünk az AWS S3-t használta bizalmas információinak tárolására, és olyan speciális kiberbiztonsági megoldásra volt szüksége, amely zökkenőmentesen integrálható a meglévő AWS S3 infrastruktúrájába.
A kritikus rosszindulatú szoftverek kockázatai és az adatintegritási aggályok érzékeny adatokat tesznek kockára
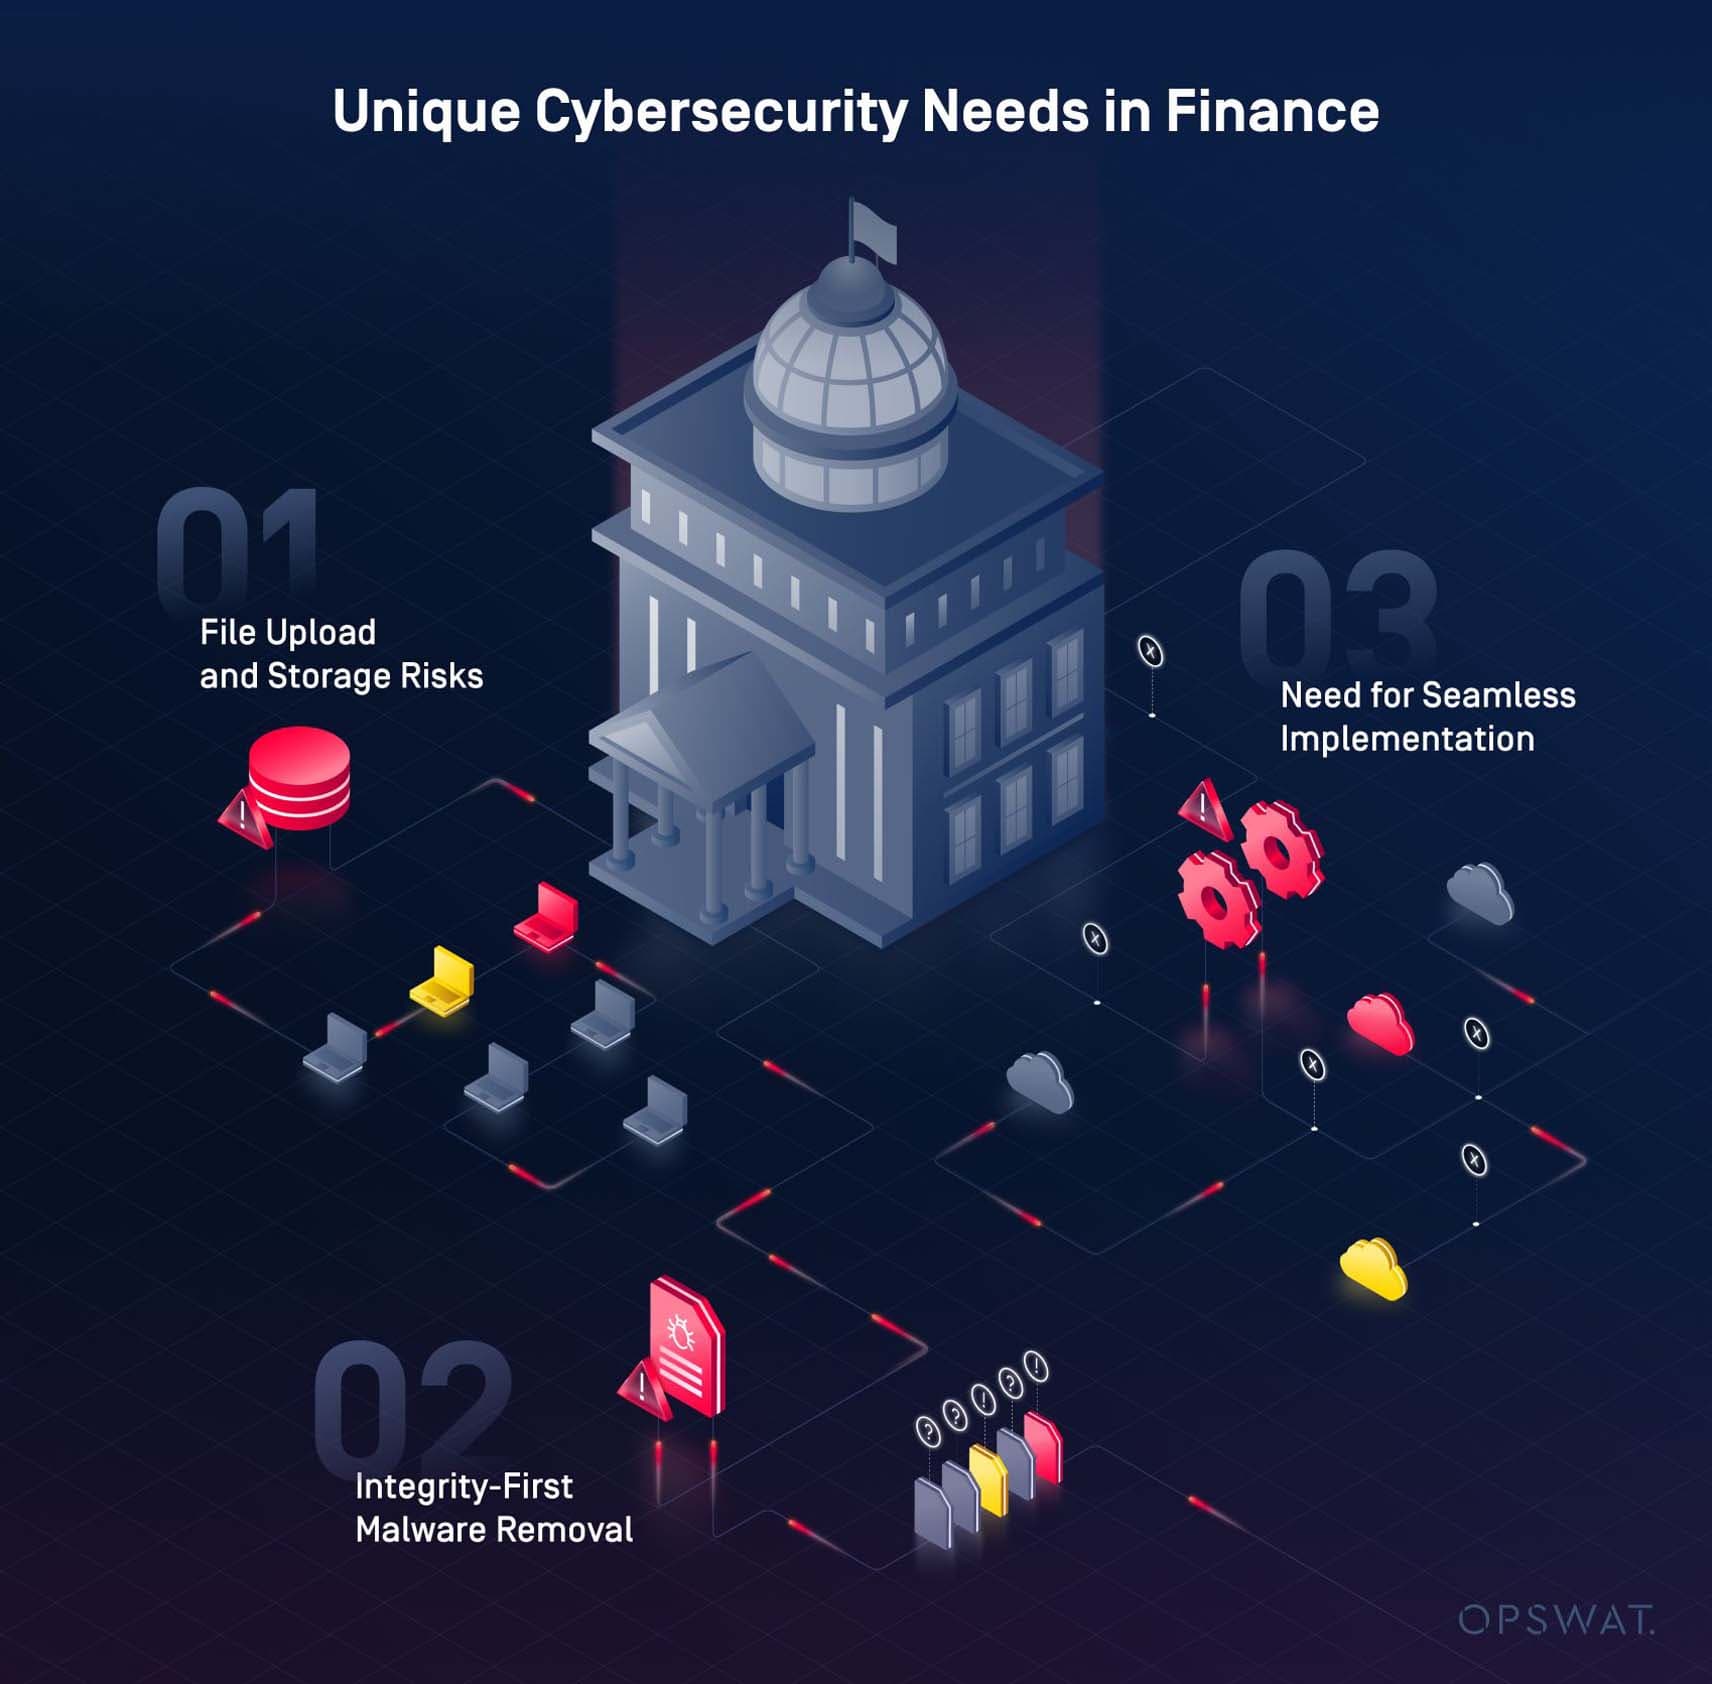
Fájlfeltöltési és tárolási kockázatok
A legfőbb probléma az volt, hogy a fájlfeltöltési és objektumtárolási folyamataik sebezhetőek voltak a kifinomult kártevő szoftverekkel szemben. Valahányszor új fájlt töltek fel a rendszerükbe, fennállt annak a kockázata, hogy rosszindulatú szoftver kerül be a rendszerbe – ami potenciálisan veszélybe sodorhatta a pénzügyi adatokat, az ügyféladatokat és a bizalmas tranzakciós nyilvántartásokat.
Integritás-első rosszindulatú programok eltávolítása
Ugyanilyen aggasztó volt a rosszindulatú szoftverek eltávolításának szükségessége, de ez nem mehetett az adatok integritásának rovására. Ha egy fájl a folyamat során megváltozott vagy megsérült volna, az ügyfél kritikus adatokat veszíthetett volna el, ami működési zavarokat vagy súlyos hírnévrombolást okozhatott volna. Egy szigorúan szabályozott környezetben, mint például a pénzügyi szektorban, egy ilyen jellegű biztonsági incidens bírságokhoz és szabályozási problémákhoz vezethetett volna.
A zökkenőmentes végrehajtás szükségessége
Ügyfelünknek azzal a kihívással is szembe kellett néznie, hogy a biztonsági intézkedéseket a meglévő AWS S3-konfiguráció zavarása nélkül kellett megvalósítania. Tekintettel a szervezet működésének méretére, a felhőalapú infrastruktúra bármilyen megszakadása késedelmet okozott volna, és akár az üzleti szempontból kritikus műveletek leállását is eredményezhette volna. Bármely biztonsági megoldást gyorsan és hatékonyan kellett volna megvalósítani, anélkül, hogy a felhőalapú infrastruktúra teljesítményét vagy megbízhatóságát veszélyeztette volna.
Secure fájlfeltöltés, rosszindulatú programok eltávolítása, munkafolyamatok megszakítása nélkül
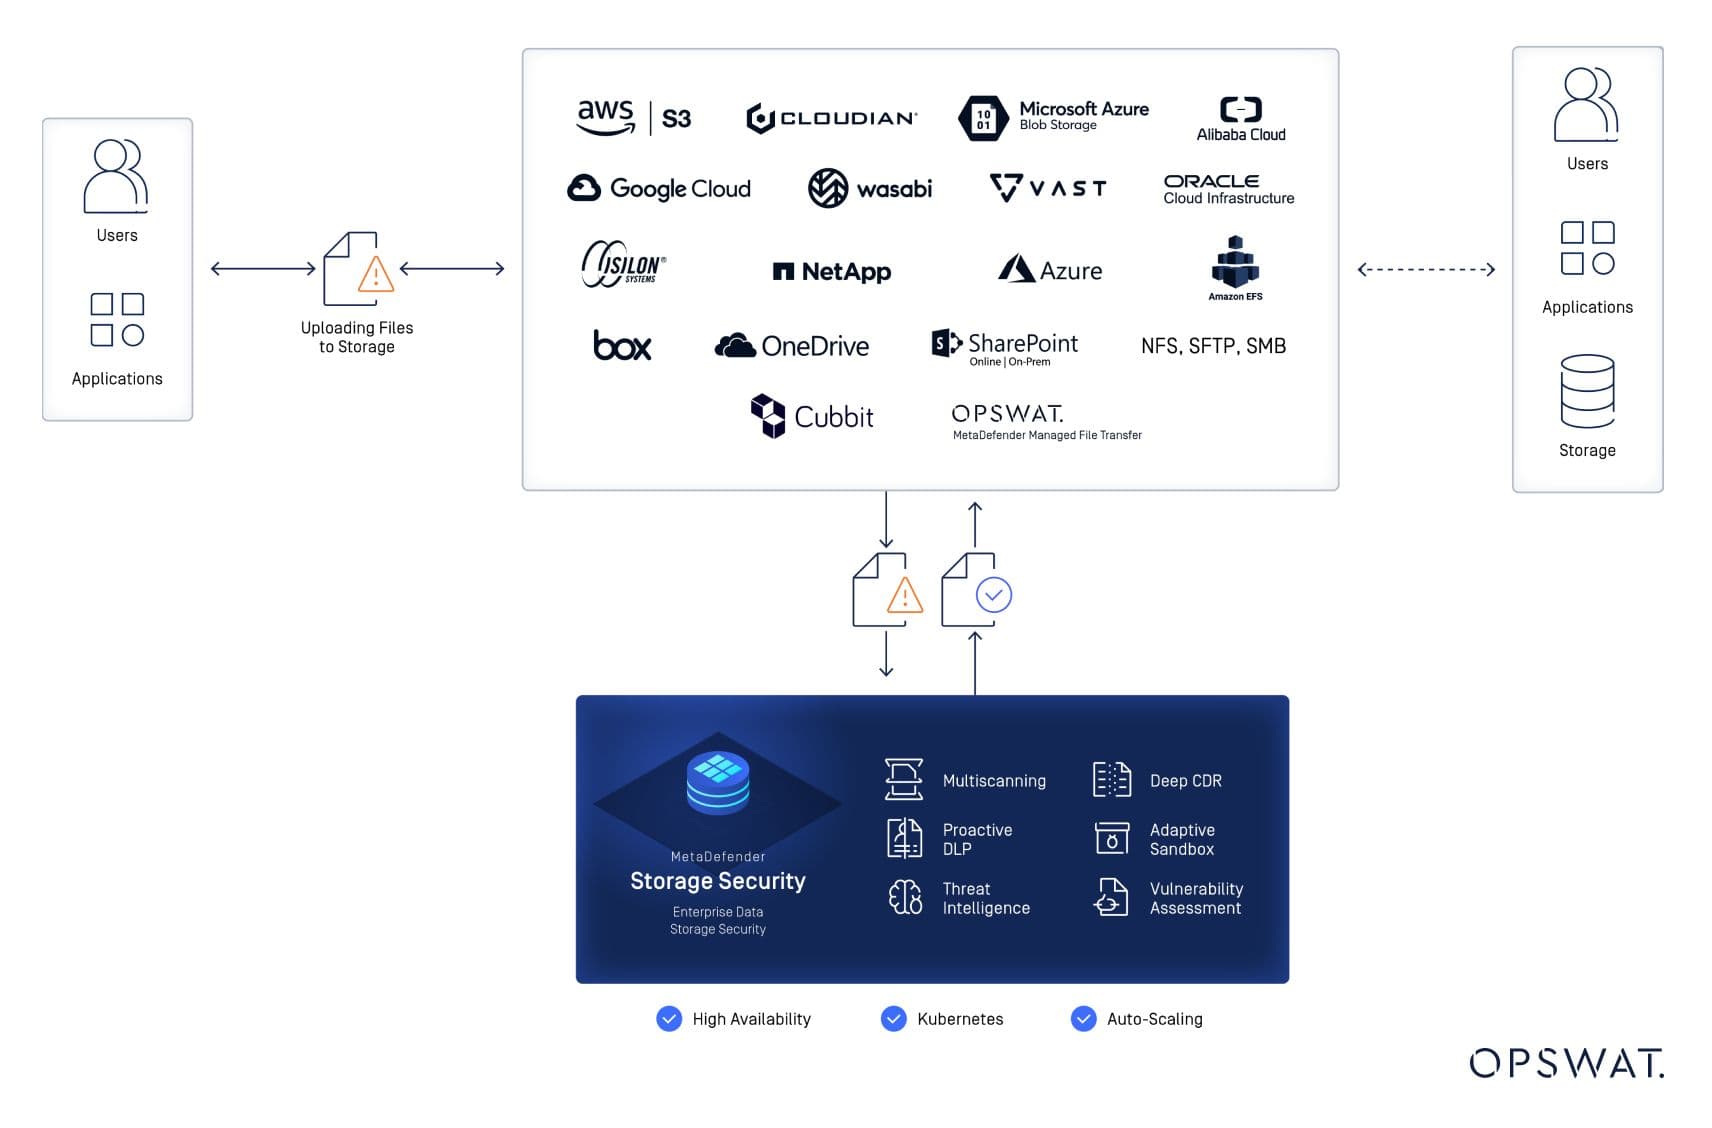
Ezekkel a közvetlen kockázatokkal – a rosszindulatú programok jelentette fenyegetésekkel, az adatintegritással kapcsolatos aggályokkal és a zökkenőmentes integráció iránti igénygel – szembesülve az intézmény felismerte, hogy a meglévő biztonsági intézkedései már nem elegendőek. Az ügyfélStorage Security MetaDefender Storage Security ,Server MetaDefender ICAP Server, Multiscanning Metascan Multiscanning és a Deep CDR™ technológiával kombinálva vezette be biztonsági infrastruktúrájába.
MetaDefender ICAP Server
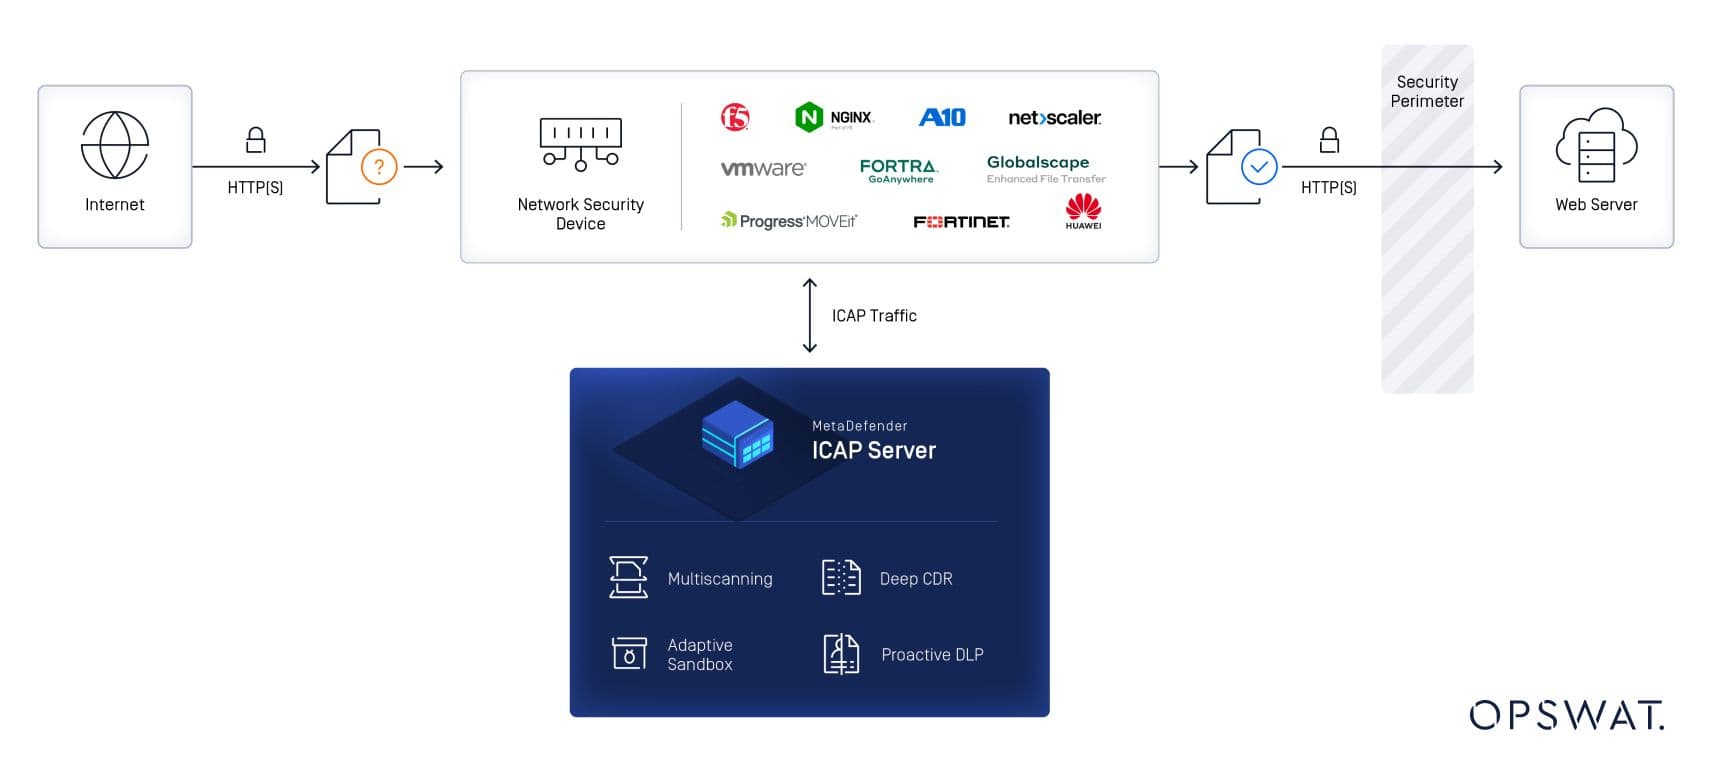
Bevezettük az MetaDefender ICAP Server megoldást, amely a „ zero-trust ” elvet alkalmazta a fájlkezelés során. Ez jelentősen csökkentette a rosszindulatú programok ügyfelünk rendszerébe való behatolásának kockázatát, mivel minden beérkező fájlt potenciálisan károsként kezelte és ellenőrizte. A fejlett fenyegetésmegelőzési technológiákkal rendelkező MetaDefender ICAP Server zökkenőmentesen integrálódik a meglévő hálózati biztonsági eszközökbe, védelmet nyújtva a fájlokon keresztül terjedő fenyegetések ellen, és biztosítva az adatok integritását.
MetaDefender Storage Security
Ez egy többrétegű megoldás, amely valós idejű és igény szerinti fenyegetés-felismerést és -megelőzést biztosít. A megoldás további védelmi réteget nyújtott az AWS S3-tárolójuk számára, így biztosítva, hogy az érzékeny pénzügyi adatok az adat életciklusának minden szakaszában biztonságban maradjanak, anélkül, hogy megzavarnák a meglévő rendszer működését.
A felhőinfrastruktúrájukba való zökkenőmentes integrációval megbízható megoldást kínált a zökkenőmentes megvalósításhoz, minimalizálva az állásidőt és maximalizálva a hatékonyságot.
Deep CDR™ technológia
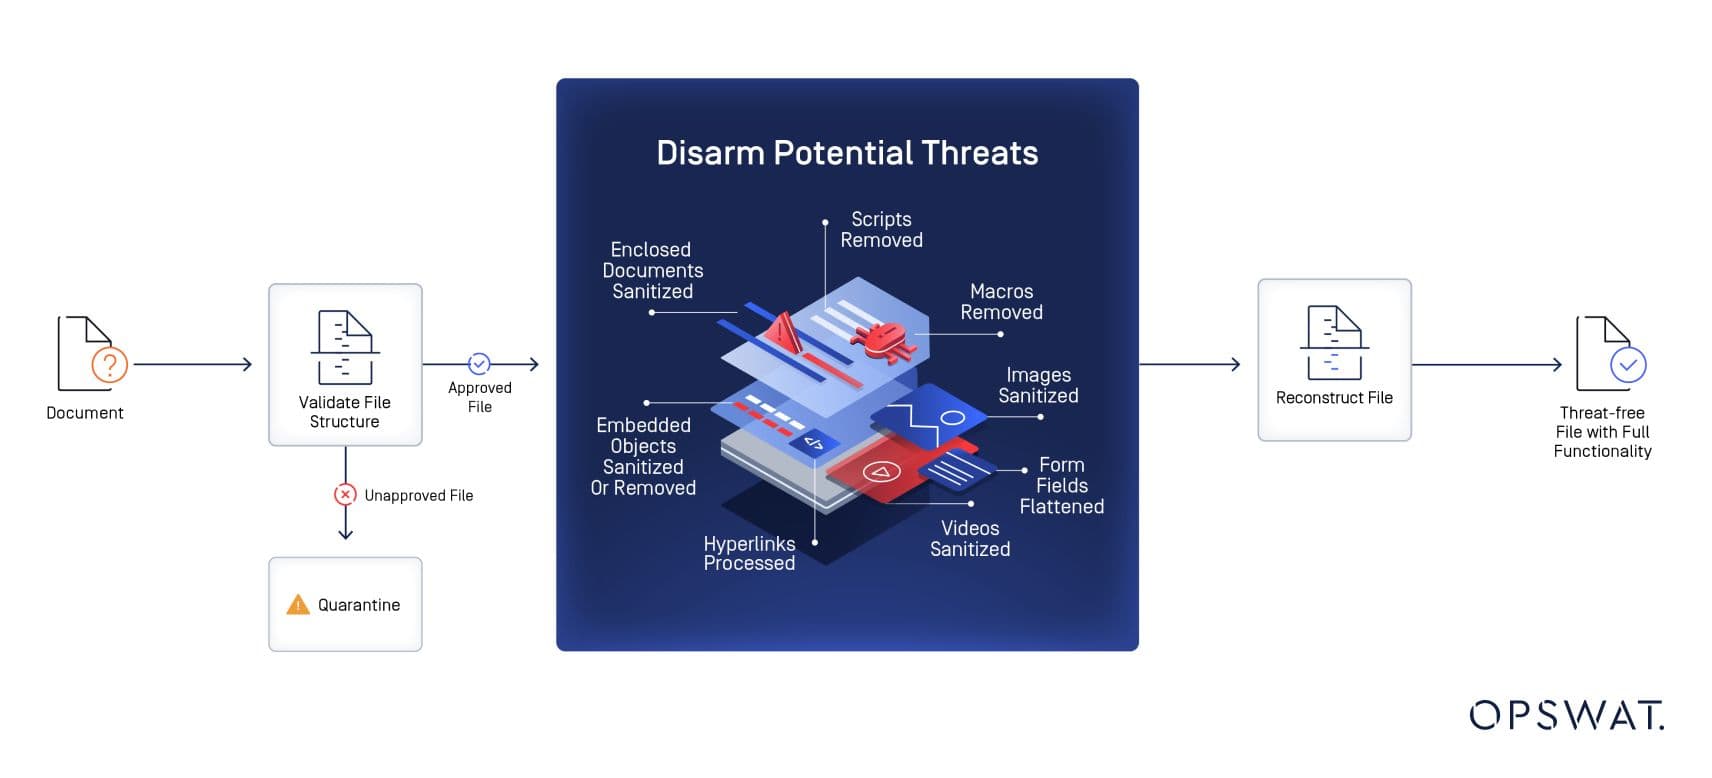
Miután a MetaDefender Storage Security rendszer potenciálisan problémásnak (fertőzöttnek vagy érzékeny adatokat tartalmazónak) minősítette a fájlokat, a rendszergazdáknak javító intézkedéseket kell hozniuk. A dokumentumok alapos tisztításához és a potenciális fenyegetések eltávolításához a védjegyünkkel ellátott Deep CDR™ technológiát alkalmaztuk. A fájlokat automatikusan elemeztük, a kockázatosakat pedig karanténba helyeztük, hogy megakadályozzuk a rosszindulatú programok terjedését. A biztonságos fájlokat zökkenőmentesen továbbítottuk a végső tárolóba, biztosítva ezzel a szigorú szabályozási előírások betartását. A Deep CDR™ technológia egyszerűsített megközelítést nyújtott a fájlbiztonság terén, lehetővé téve az ügyfél számára az adatok integritásának és a szigorú szabályozási előírások betartásának fenntartását.
Erősebb biztonsági pozíció, zökkenőmentes működés az OPSWATmegoldásaival
OPSWATA „Trust no file. Trust no device.™” filozófia minden fájlt potenciális fenyegetésként kezel, így biztosítva, hogy egyetlen sebezhetőség se maradjon figyelmen kívül. Amikor a MetaDefender Storage Security megoldás integrálódik a MetaDefender ICAP Server szolgáltatással, az adatokat mind átvitel közben, mind tárolás közben védi. A megoldás zökkenőmentesen integrálódott az AWS S3-ba, lehetővé téve az ügyfél működésének zavartalan folytatását, miközben blokkolta a rosszindulatú fenyegetéseket. A Metascan Multiscanning és a Deep CDR™ technológia segítségével csökkentettük a fájlfeltöltés útján történő rosszindulatú programok behatolásának kockázatát, megerősítve az ügyfél biztonsági helyzetét és megvédve őt az azonnali veszélyektől. A OPSWATalapos adat-tisztítása megőrizte az adatok integritását, biztosítva a szabályozási előírásoknak való megfelelést és megvédve az ügyfelet a szabálysértésektől anélkül, hogy ez befolyásolta volna a napi üzleti tevékenységeket.
Azonnali védelem a pénzügyi ágazatot fenyegető kritikus veszélyek ellen
Egy olyan iparágban, ahol nagy a tét, egyetlen kockázatot sem lehet figyelmen kívül hagyni, és a pénzügyi intézményeket célzó kibertámadások elkerülhetetlenek. Az olyan szervezetek esetében, mint ügyfelünk, amelyek naponta hatalmas mennyiségű érzékeny adatot dolgoznak fel, a biztonsági hiányosságok olyan következményekkel járhatnak, amelyek a kellemetlenségektől egészen az üzleti tevékenység teljes leállásáig terjedhetnek.
OPSWATA megoldásunk biztosította számukra a szükséges azonnali védelmet, megakadályozva a rosszindulatú programok bejutását a fájlfeltöltések útján, anélkül, hogy megzavarta volna a napi működést. Az integrált biztonsági megoldás és a fájlok alapos tisztítása révén ügyfelünk képes volt betartani a szabályozási előírásokat, megőrizni az adatok integritását, és elkerülni az adatbiztonsági incidensek következményeit.
Ha szeretné megtudni, hogyan biztosíthatja OPSWAT az Ön kritikus műveleteit, lépjen kapcsolatba még ma egy OPSWAT .
Előnyök a pénzügyi szolgáltató szervezetek számára
Ez a megvalósítás bemutatja, hogyan védhetik meg a pénzügyi intézmények a kritikus adatvagyont, miközben fenntartják a banki működéshez elengedhetetlen üzletmenet-folytonosságot. Bár a felhőalapú tárolás biztonsága minden iparágban fontos, ez a megoldás – amely a fenyegetések elhárítása során is megőrzi az adatok integritását, és amelyet folyamatos automatizált vizsgálatokkal, valamint zökkenőmentes AWS S3-integrációval egészítenek ki – egy kifejezetten a pénzügyi szolgáltatások számára kritikus kihívásra ad választ: biztosítja, hogy az ügyfélokmányok, a tranzakciós nyilvántartások és a hatósági bejelentések a rosszindulatú szoftverek észlelése és eltávolítása után is változatlanok és auditálásra készek maradjanak. Azok a pénzügyi intézmények, amelyek nagy mennyiségű ügyfél-személyazonosító dokumentumot dolgoznak fel a KYC/AML-megfelelés érdekében, kezelik a fizetési feldolgozókkal és hitelinformációs irodákkal folytatott beszállítói adatcserét, vagy szabályozási jelentés-archívumokat tartanak fenn, kihasználhatják ezt az architektúrát a fenyegetések észlelésének automatizálására anélkül, hogy kockáztatnák a fájlok sérülését vagy az üzemzavarokat. A zero-trust és a Deep CDR™ technológia olyan, a szabályozási követelményeknek megfelelő alapot biztosít, amely megfelel a banki szabályozó hatóságok szigorú adatintegritási követelményeinek, miközben védelmet nyújt a pénzügyi szektor fájltárolóit célzó kifinomult rosszindulatú programok ellen, lehetővé téve az intézmények számára, hogy magabiztosan bővítsék digitális csatornáikat és harmadik felekkel való integrációikat anélkül, hogy veszélyeztetnék biztonsági helyzetüket vagy szabályozási státuszukat.