Az IBM Security X-Force kutatójának nemrégiben megjelent jelentése rávilágít egy új, "Domino" nevű rosszindulatú szoftver megjelenésére, amelyet a Conti zsarolóprogramok korábbi üzemeltetőinek és a Fin7 fejlesztőinek egy csoportja terjeszt. A támadók a nagyobb értékű célpontok megtámadására összpontosítottak, és a Domino Backdoor-t telepítették. Ez a rosszindulatú szoftver különösen veszélyes, mivel képes megkerülni a hagyományos, észlelésen alapuló megközelítéseket alkalmazó e-mail biztonsági megoldásokat.
Ez a kártevő azonban elkerülhető katasztrófa. A többrétegű e-mail védelemmel rendelkező OPSWAT's MetaDefender Email Security megoldás olyan fejlett képességekkel rendelkezik, amelyek lehetővé teszik a szervezetek számára, hogy megelőzzék a hasonló fejlett rosszindulatú szoftvereket.
Többszintű gyilkos lánc
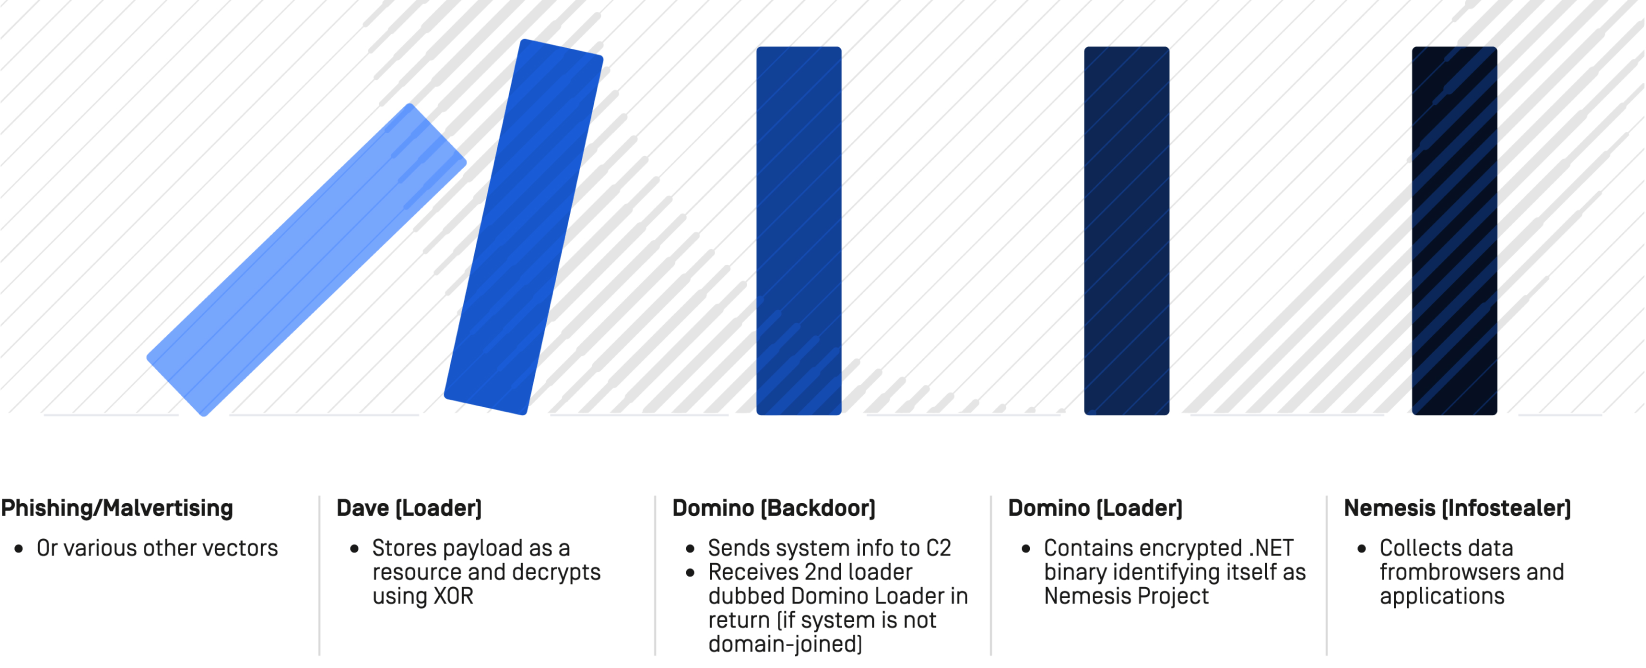
A Domino malware-t az teszi veszélyesebbé az általános malware-ekhez képest, hogy egy többszintű kill chain-et követ, ahol a rosszindulatú hasznos teher megjelenése késleltetve történik. A kill chain egy adathalász e-maillel vagy egy rosszindulatú hirdetéssel kezdődik, amely egy Dave nevű betöltőt tartalmaz, amikor a felhasználók gyanús linkekre kattintanak. Ez a betöltő ezután telepíti a Domino Backdoor-t, amely a támadó Command and Control szerveréhez kapcsolódik.
A Domino Backdoor ezután letölti a Domino Loader-t, amely telepíti a Nemesis nevű .NET infostealer-t. A beágyazás után a Nemesis adatokat gyűjt a felhasználó böngészőiből és alkalmazásaiból.
Ezt a kártevőt a támadási lánc késői szakaszában eltávolítani nehéz feladat, ezért az ideális stratégia az, ha már a lánc elején megakadályozzuk az adathalász e-mailek beérkezését. A MetaDefender™ for Microsoft 365 (korábban MetaDefender Cloud Email Security™ néven ismert) és a MetaDefender™ Email Gateway Security azok a megoldások, amelyekre szüksége van a hasonló e-mailes fenyegetések megelőzéséhez.
2026. szeptember 23-tól a MetaDefender Cloud Email Security szolgáltatás a Microsoft Teams mellett az Exchange Online-ra is kiterjeszti a fájlokkal kapcsolatos fenyegetések átfogó megelőzését. A hatókör kiterjesztésével a MetaDefender Cloud Email Security szolgáltatás új nevet kap: MetaDefender for Microsoft 365.
Többrétegű e-mail védelem a maximális védelemért
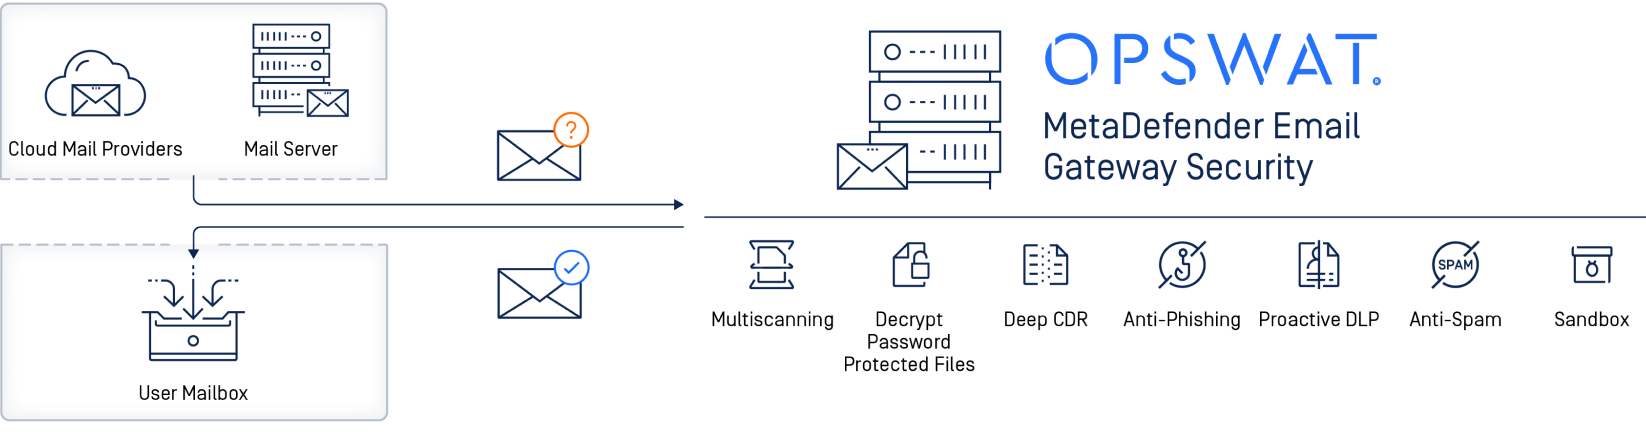
Email Security OPSWAT MetaDefender Email Security megakadályozza az ismeretlen kihasználási módszereket és zero-day egy többrétegű védelmi megközelítés alkalmazásával, amely magában foglalja a fejlett anti-phishing technológiákat – beleértve az URL-hírnév-ellenőrzést a kattintás pillanatában –, valamint a piacvezető víruskereső motorokat, amelyek heurisztikus és gépi tanuláson alapuló prediktív módszereket alkalmaznak. Ezenkívül tartalom-semlegesítő és -rekonstruáló technológiákat is integrál, amelyekkel megtisztítja a gyanús fájlokat, és ugyanazokkal a jellemzőkkel rendelkező, tiszta kimeneti fájlt hoz létre. Ez biztosítja, hogy még a legkifinomultabb fenyegetéseket is – például a Domino kártevőt – felismerjék és blokkolják, mielőtt azok eljutnának a végfelhasználókhoz.
A Domino malware konkrét esetében a fenyegetést a támadás legkorábbi szakaszában hatékonyan semlegesítik. Az adathalász e-mailek a felhasználókat rosszindulatú betöltőprogramok letöltésére csábítják akár csatolmányokon, akár gyanús linkeken keresztül.
Először is, az ismert adathalász URL-címeket tartalmazó e-maileket blokkoljuk, mielőtt azok eljutnának a felhasználó postaládájába. Ezután a gyanús URL-címeket tartalmazó e-mailek semlegesíthetők azáltal, hogy egyszerű szöveggé teszik őket. Végül az URL-ek hírnevét minden egyes kattintáskor ellenőrzik, így a felhasználók az e-mail kézbesítése után is védve vannak.
Ez a hírnév-elemzés magában foglalja a feladó IP-címét, az e-mail fejlécét (azaz a „FROM” címet, a „FROM” domaint és a „REPLY-TO” címet), valamint az e-mail szövegét, beleértve az esetleges rejtett hiperhivatkozásokat is. A OPSWATwebhely MetaDefender Email Security megoldásatöbb valós idejű online forrásból merít, hogy olyan keresési szolgáltatást nyújtson, amely összesített eredményeket jelenít meg a felhasználóink számára. Ez a funkció lehetővé teszi az OPSWAT MetaDefender Email Security megoldásának, hogy olyan fenyegetéseket azonosítson, mint a botnetek vagy az adathalász webhelyek, amelyeket a tartalom eléréskor a fájlok vizsgálatával nem lehetne felfedezni.
Következtetés
Email Security OPSWAT MetaDefender Email Security maximálisra növeli az e-mail biztonságát, megakadályozva a fejlett rosszindulatú programok, például a Domino malware fenyegetéseit. Multiscanning Deep CDR™ technológiái, kiegészítve fejlett anti-phishing képességekkel, hatékony megoldást kínálnak a szervezetek e-mail kommunikációjának védelmére a fejlett kiberfenyegetésekkel szemben.
Tudjon meg többet arról, hogyan védekezhet a fejlett fenyegetések ellen a MetaDefender képességekkel!