Reggel 6:58-kor egy beteg feltölt egy beutaló űrlapot a kórház portáljára. Úgy tűnik, ez is csak egy a több ezer ártalmatlan PDF-fájl közül. Reggel 7:15-re a fájl már három biztonsági mentési szintre is lementődött. Amit senki sem sejt, hogy a fájl egy olyan „ zero-day ” típusú kihasználási módszert tartalmaz, amellyel még egyetlen végpont-vírusirtó szoftver sem találkozott korábban. Délre a zsarolóvírus már titkosította a képalkotó rendszereket, a radiológiai osztály leállt, és az ellátó csapatok kétségbeesetten próbálnak megoldást találni.
Ez nem valami drámai hipotézis. Ez a modern egészségügyi kiberbiztonság mindennapi valósága. És egy kemény igazságot szemléltet: a végpontok védelme önmagában már nem elegendő a betegadatok és a kórházi működés biztonságának garantálásához.
Az egészségügyi ágazatban jelenleg az összes iparág közül a legmagasabbak az adatvédelmi incidensekkel járó költségek: egy incidensre vetítve átlagosan 7,42 millió dollár, és ezek közel egyharmada zsarolóvírusokkal kapcsolatos. A fájlok túl gyorsan, túl széles körben és túl sok rendszeren keresztül terjednek ahhoz, hogy a végpontok egyedüli védelmi vonalat képezhessenek.
Miért nem képes Endpoint megakadályozni a fájlokon keresztül terjedő fenyegetéseket az egészségügyi ágazatban?
A hagyományos végpontbiztonsági eszközöket asztali környezetekhez fejlesztették ki, nem pedig olyan kiterjedt kórházi ökoszisztémákhoz, ahol a fájlok áthaladnak a képalkotó rendszereken, a felhőalapú tárolókon, a beszállítói hálózatokon és a mesterséges intelligencia feldolgozási folyamatain anélkül, hogy valaha is érintkezésbe kerülnének egy védett végponttal. Ez hatalmas vakfoltokat eredményez, amelyeket a támadók kihasználnak.
Hogyan kerüli ki a fájlokon terjedő rosszindulatú szoftver Endpoint ?
A modern kártevőprogramokat úgy tervezték, hogy kijátsszák a szignatúra-alapú, sőt még a viselkedésalapú végpontvédelmi eszközöket is. Zero-day PDF- és DICOM-fájlokba rejtőznek. A polimorf kártevőprogramok folyamatosan mutálódnak. A biztonsági mentések és a felhőalapú adattárak lemásolják a rosszindulatú fájlokat, mielőtt a végpontvédelmi ügynökök beavatkozhatnának.
Számos kórházban a fertőzés első jele nem feltétlenül egy elzárt radiológiai munkaállomás vagy egy sérült képalkotó archívum lehet, hanem egy blokkolt fájl.
A kórházakat kiszolgáltatottá tevő mítoszok
Ennek ellenére az iparágban továbbra is számos veszélyes tévhit él. A kórházak gyakran úgy vélik:
- Endpoint elegendő.”
- Cloud felelősséget vállalnak a biztonságért.”
- „A tárolás, majd a beolvasás mindent rögzít.”
- „A titkosítás megoldja a problémát.”
A fenyegetések azonban gyakran a tároló- vagy képalkotó hálózatokon keresztül jutnak be, teljesen megkerülve a végpontokat, és a felhőszolgáltatók csak az infrastruktúrát védik, nem pedig a kórházak által feltöltött tartalmakat.
A „először tárolás, majd szkennelés” megközelítés különösen káros. Ha a rosszindulatú szoftvert csak akkor észlelik, miután a fájl már lemásolódott a biztonsági másolatokra vagy a továbbkapcsolt rendszerekre, a terjedés megfékezése exponenciálisan nehezebbé válik. A helyreállítási munkálatok nem órákig, hanem napokig vagy hetekig húzódnak.
Hogyan terjednek a ransomware és a fájlokon keresztül terjedő fenyegetések a kórházi rendszerekben?
A kórházi működés a folyamatos fájlmozgásoktól függ: betegek adatait feltöltik, beutalók, képalkotó vizsgálatok, laboreredmények, biztosítási igénylések, beszállítói fájlok, és most már a mesterséges intelligencia betanítási adatai is. Minden ilyen adatmozgás potenciális támadási útvonalat jelent.
Egy tipikus támadás idővonala
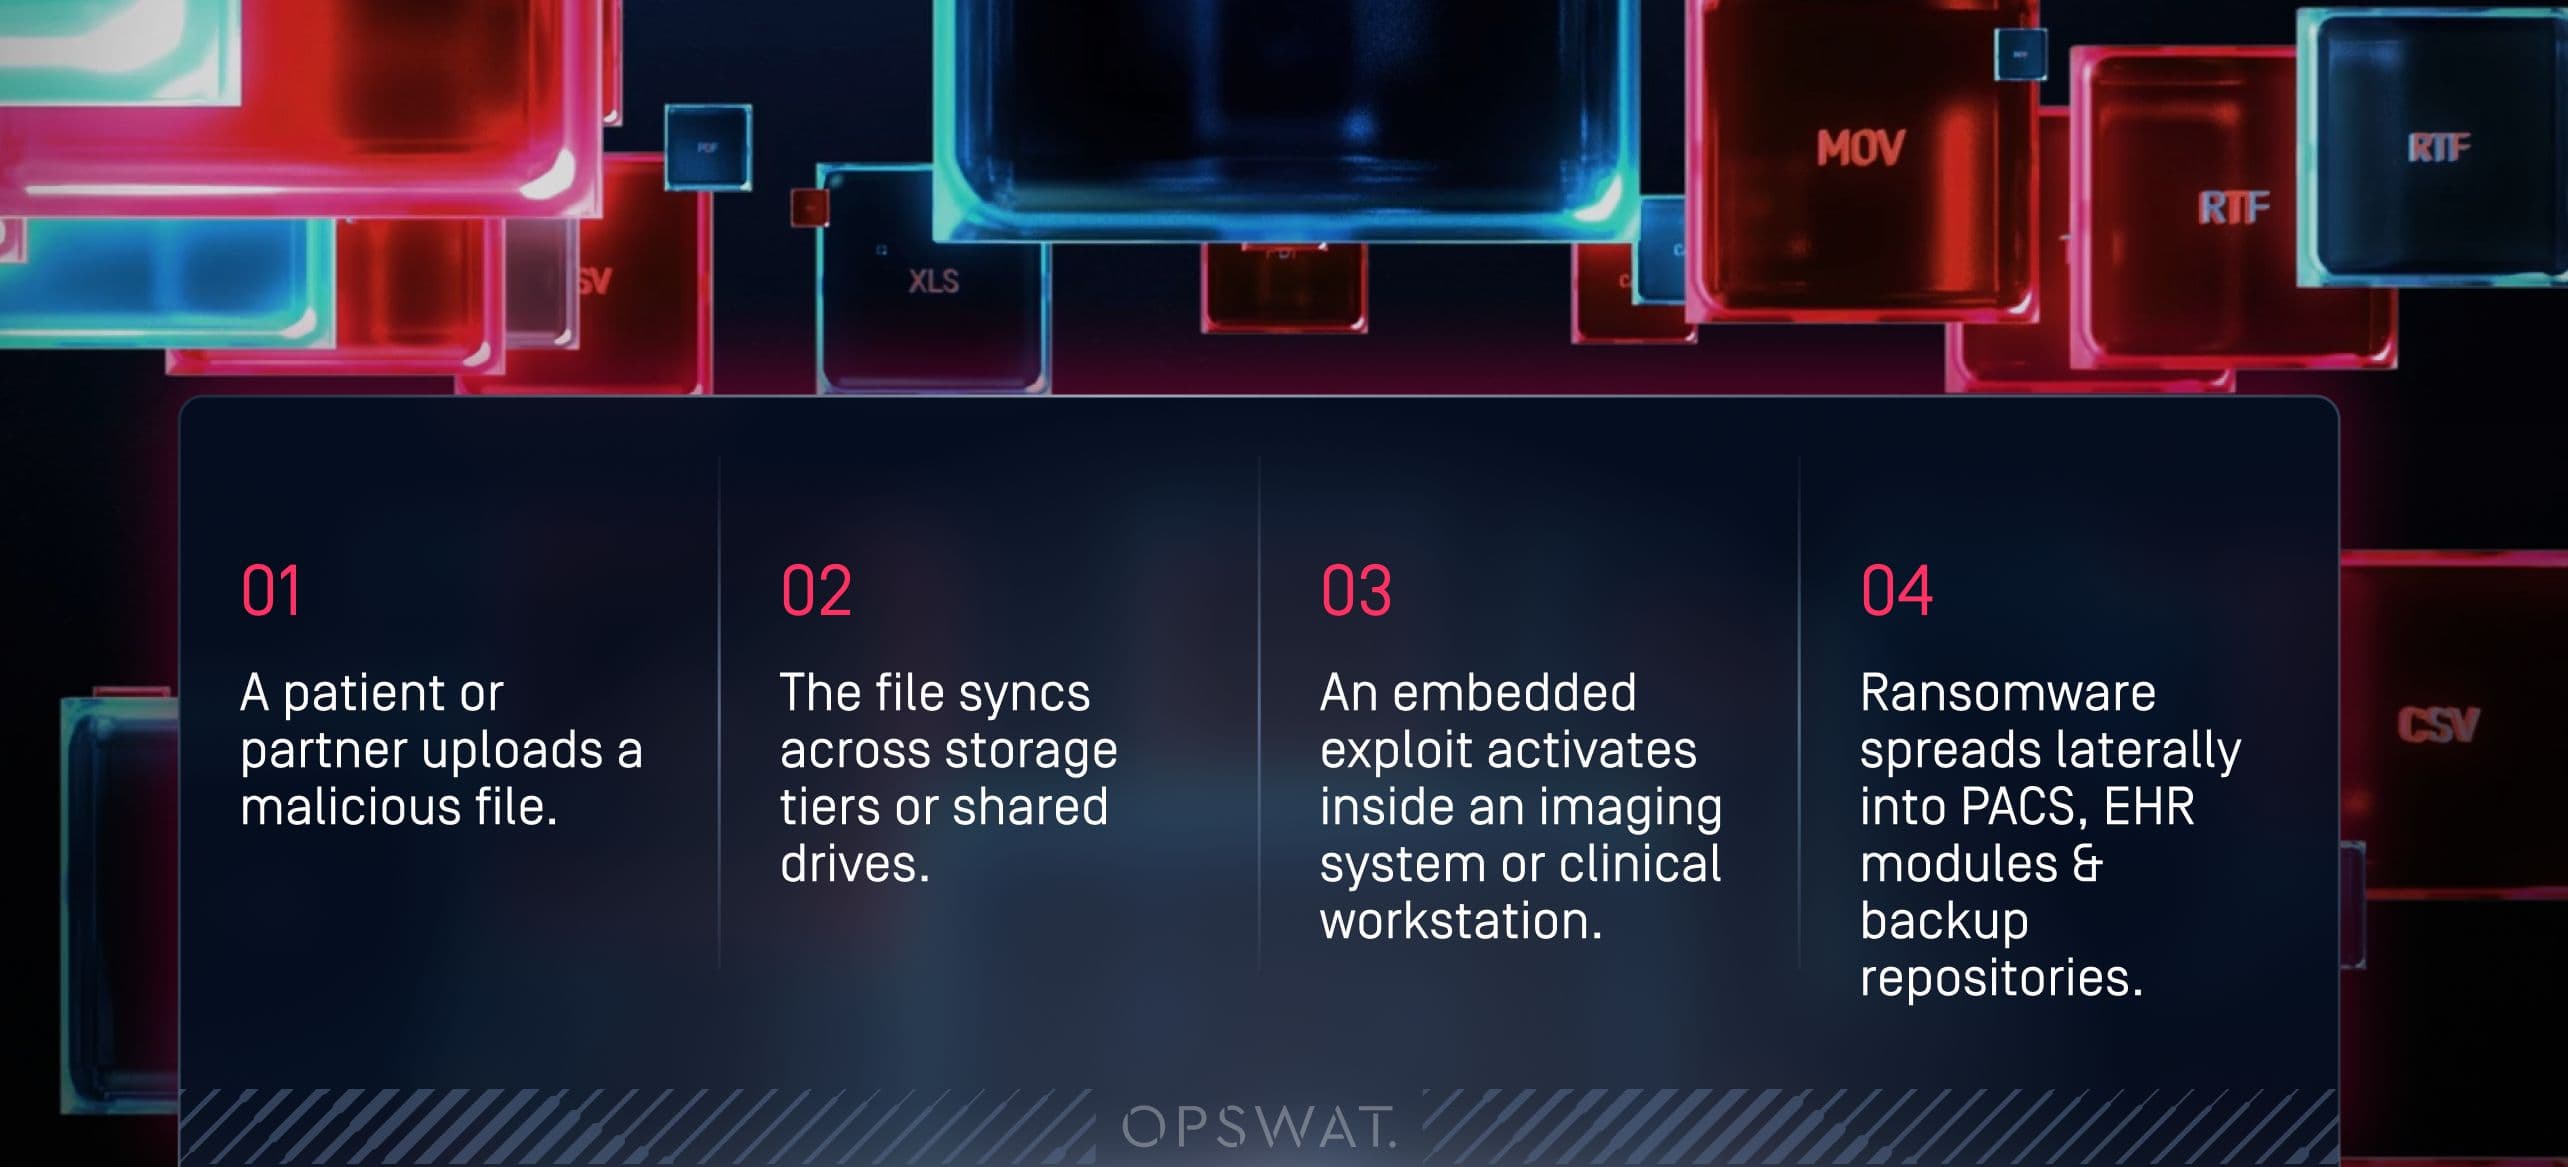
Egyetlen rosszindulatú fájl perceken belül eljuthat egy külső behatolási ponttól a kritikus rendszerekig. A folyamat gyakran a következőképpen zajlik:
- A beteg vagy partnere feltölt egy rosszindulatú fájlt.
- A fájl szinkronizálódik a tárolási szintek vagy a megosztott meghajtók között.
- Egy beágyazott kihasználási kód aktiválódik egy képalkotó rendszerben vagy egy klinikai munkaállomáson.
- A ransomware oldalirányban terjed a PACS-ba, az EHR modulokba és a biztonsági mentési tárolókba.
Miután a biztonsági másolatok megfertőződtek, az incidens helyreállítása idővel való versenyfutássá válik.
Képalkotás, PACS és csatlakoztatott eszközök: nagy értékű célpontok
Az egészségügyi képalkotó rendszerek az egyik legegyedibb és legveszélyesebb sebezhetőséget jelentik. A DICOM-fájlok rejtett szkripteket vagy rosszindulatú programokat tartalmazhatnak. A régebbi eszközök és az elavult operációs rendszerek könnyű behatolási pontokat jelentenek. Az egymással összekapcsolt képalkotási munkafolyamatok kedvező táptalajt biztosítanak a laterális mozgáshoz.
Ha egy támadó egyetlen képalkotó fájlt is megfertőz, az a láncreakció hatására a radiológia napokig leállhat.
AI-csatornák: a fájlokon keresztül terjedő támadások új területe
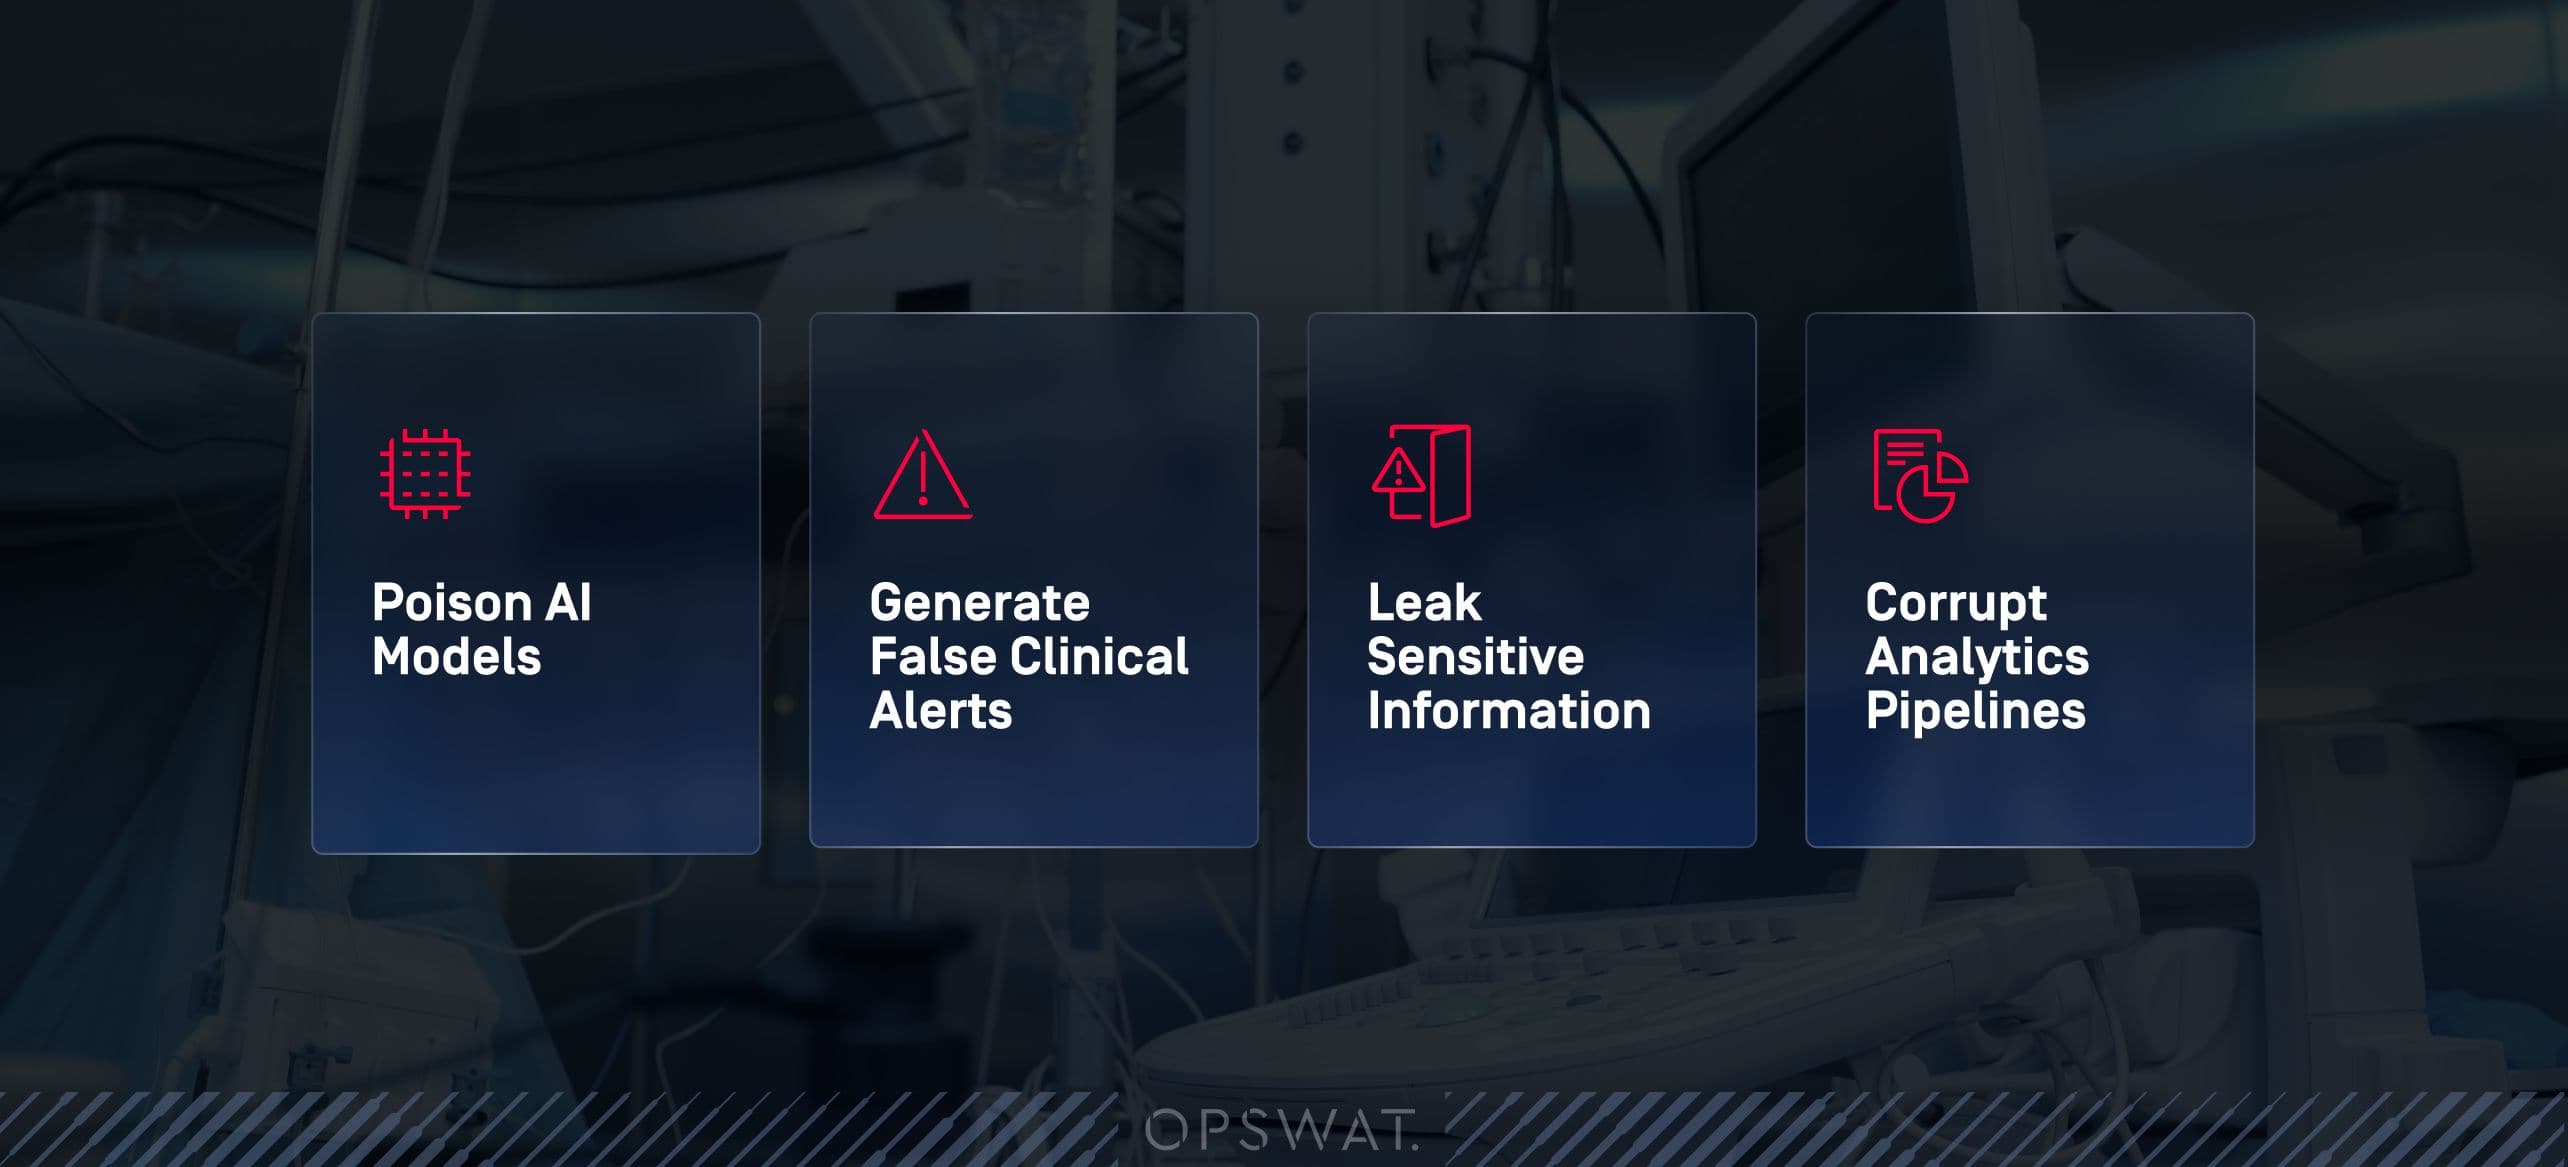
A mesterséges intelligencia és a gépi tanulási modellek hatalmas mennyiségű dokumentumot, űrlapot és képet dolgoznak fel. Ezek a munkafolyamatok rendkívül hatékonyak, ugyanakkor drámai mértékben megnövelik a támadási felületet. A rosszindulatú vagy manipulált fájlok:
- Poison AI modellek
- Hamis klinikai riasztások generálása
- Érzékeny információk kiszivárogtatása
- Korrupt elemzési folyamatok
Azok a kórházak, amelyek az „ OPSWAT ” megoldásait alkalmazzák, most már minden fájlt fertőtlenítenek és ellenőriznek, mielőtt az bekerülne egy mesterséges intelligencia (AI) munkafolyamatba, így biztosítva, hogy a klinikai mesterséges intelligencia továbbra is előnyt jelentsen, és ne hátrányt.
Fájlbiztonság: a szabályoknak való megfelelés elengedhetetlen követelménye, nem pedig egy egyszerű jelölőnégyzet
Az egészségügyi adatok biztonságát gyakran tévesen csupán titkosításnak vagy hozzáférés-ellenőrzésnek tekintik. Azonban az olyan szabályozások, mint a HIPAA, a GDPR és a NIS2, megkövetelik a szervezetektől, hogy ennél jóval tovább menjenek, és ne csupán a betegadatok titkosságát, hanem azok integritását is biztosítsák.
Az ePHI megértése a fájlbiztonság kontextusában
Az elektronikus formában tárolt védett egészségügyi adatok mindenhol megtalálhatók: képalkotó fájlokban, beutaló dokumentumokban, feladatlistákban, mesterséges intelligencia adatállományokban, laboratóriumi jelentésekben, sőt még a metaadatokban is. Minden olyan fájlt, amely azonosítókat vagy klinikai kontextust tartalmaz, védeni kell, figyelemmel kell kísérni, és ellenőrizhetőnek kell lennie.
A megfelelési követelmények szigorodnak
A szabályozó hatóságok mostantól elvárják a kórházaktól, hogy igazolják:
- A fájlok mozgásának teljes átláthatósága
- Gyors incidensfelismerés és jelentés
- Az adatok manipulálását megakadályozó integritás-ellenőrzések
- A szkennelési és tisztítási események ellenőrizhető naplói
A széttagolt vagy reaktív fájlbiztonsági megoldások miatt ezeket a követelményeket szinte lehetetlen teljesíteni.
Fájlbiztonság és betegbiztonság: közvetlen összefüggés
Amikor a fájlokon keresztül terjedő fenyegetések megzavarják a képalkotást, a laboratóriumi rendszereket vagy a gyógyszeradagolási folyamatokat, az azonnal kihat a betegek biztonságára. A zsarolóvírus nem csupán egy egyszerű informatikai probléma: az egész egészségügyi intézmény működési integritását veszélyezteti.
Fejlett stratégiák a többszintű fájlbiztonsághoz az egészségügyben
Az előrelátó egészségügyi szervezetek túllépnek a végpontokon, és egy többrétegű, proaktív fájlbiztonsági architektúra felé haladnak.
Multiscanning: Az erő a számokban rejlik
Ahelyett, hogy egyetlen víruskereső motorra támaszkodna, aOPSWATMetascan™ Multiscanning szolgáltatása egyszerre több mint 30 motort használ, így az ismert és ismeretlen fenyegetések több mint 99%-át felismeri.
Ez jelentősen lerövidíti a támadási ablakokat, és olyan fenyegetéseket is felismer, amelyeket más eszközök nem vesznek észre.
Tartalom-semlegesítés és -rekonstrukció: a fájlok megtisztítása a beágyazott fenyegetésektől
A Deep CDR™ technológia eltávolítja az aktív tartalmakat, a kihasználási kódokat és a beágyazott fenyegetéseket, majd létrehoz egy biztonságos, működőképes változatot a fájlból. Különösen hatékony a következő területeken:
- PDF-ek és Office-dokumentumok
- DICOM képalkotás
- A betegek vagy partnerek által feltöltött űrlapok
- Beágyazott archívumokat tartalmazó fájlformátumok
A Deep CDR™ technológia – amely az SE Labs-től 100%-os védelmi és pontossági értékelést kapott – milliszekundumok alatt megakadályozza az ismert és ismeretlen fenyegetéseket, miközben a fájlok teljes működőképességét megőrzi.
Adaptive Sandboxing mesterséges intelligencián alapuló DLP
Ha a fájlok alaposabb vizsgálatot igényelnek, a OPSWATemulációalapú Adaptive Sandbox valós időben elemzi azok viselkedését. Az AI-alapú Proactive DLP™ felismeri és blokkolja vagy elrejti az ePHI-t és más érzékeny tartalmakat, segítve ezzel a HIPAA és a GDPR előírásainak teljesítését.
Beépített fájltisztítás: minden belépési pont védelme
A valós idejű ellenőrzés azt jelenti, hogy a fájlokat még a rendszerbe való belépés előtt ellenőrzik és megtisztítják – nem pedig órákkal később. Ez lehetővé teszi:
- Azonnali fenyegetés eltávolítása
- Teljes láncú felügyeletű fakitermelés
- Gyors reagálás az incidensekre
- Következetes védelem portálokon, e-mailekben, MFT, képalkotásban és AI-munkafolyamatokban
Valós esettanulmányok: Bizonyíték arra, hogy a többszintű fájlbiztonság hatékonyan működik
Az egészségügyi szervezetek világszerte alkalmazzák ezt a megközelítést, és mérhető eredményeket érnek el vele.
Clalit Health Services: Naponta több millió fájl kezelése
A világ egyik legnagyobb egészségügyi szervezeteként a Clalit bevezette a Metascan Multiscanning és a Deep CDR™ technológiát, hogy naponta több millió fájlt vizsgáljon át. Az eredmény: megakadályozott zero-day fenyegetések, szigorúbb szabályozási megfelelés, valamint egy új mércéje a nagy léptékű fájlbiztonságnak.
Ransomware-fertőzés utáni helyreállítás a rendszer leállítása nélkül
Egy nagy egészségügyi szolgáltató azMetaDefender Managed File Transfer™ (MFT) szolgáltatást – egy biztonságos MFT megoldást, amely zökkenőmentesen integrálódik a OPSWATfájlbiztonsági technológiáival – alkalmazta a visszaállított fájlok megtisztítására egy zsarolóvírus-támadás utáni helyreállítás során. Ezzel biztosították az üzletmenet folytonosságát, igazolták a szabályoknak való megfelelést, és elkerülték a jelentős jogi szankciókat.
Luzerner Psychiatrie AG: Az e-mailben terjedő kártevőprogramok megakadályozása
A gyakori adathalász-támadásokkal szembesülve a Luzerner Psychiatrie AG bevezette Adaptive Sandbox MetaDefender Email Security™ megoldást, hogy megakadályozza a rosszindulatú szoftverekkel fertőzött mellékletek eljutását a klinikai személyzethez. A betegadatok védelme biztosítva maradt, és az adatvédelmi incidensek száma nullára csökkent.
Cselekvési lépések Endpoint túllépéséhez
Az egészségügyi biztonsági vezetők, akik készek a fájlbiztonság megerősítésére, strukturált ütemtervvel kell kezdeniük.
Térképezze fel az összes fájlkezelési folyamatot (betegportálok, PACS, felhőalapú tárolás, mesterséges intelligencia-feldolgozási folyamatok), és állapítsa meg, hol kerülnek be a fájlok szkennelés vagy tisztítás nélkül.
Végrehajtja a DICOM fájlok szkennelését és CDR-jét, biztosítja a beszállítói cseréket, és garantálja minden fájl érintkezési pontjának ellenőrizhetőségét.
Az adatok beolvasása előtt minden adatot tisztítsanak meg és ellenőrizzenek, hogy megelőzzék az adatok szennyeződését és az adatszivárgást.
multiscanning, CDR, sandboxing, az AI-alapú DLP és az inline adatmegtisztítás kombinálásával átfogó, a szabályozási előírásoknak megfelelő védelmet biztosíthat.
Készen áll a következő lépésre?
Olvassa el a teljes fehér könyvet, és tudjon meg többet arról, hogy a vezető kórházak hogyan alkalmazzák a többszintű fájlbiztonságot a fenyegetések semlegesítésére, még mielőtt azok eljutnának egy munkaállomáshoz vagy egy beteghez.
