A modern kiberbűnözők megváltoztatták az adatvédelem szabályait. Az egykor egyszerű biztonsági hálónak tekintett biztonsági mentések ma már a zsarolóprogramok és a fejlett kibertámadások elsődleges célpontjai.
A támadók tudják, hogy a helyreállítási rendszerek kompromittálása kiütéses csapást mérhet a szervezetekre. A biztonsági mentések megléte már nem elegendő; a valódi kiberbiztonság eléréséhez proaktívan kell biztosítani a biztonsági mentési adatok életciklusát.
Miért maradnak el a hagyományos biztonsági mentések?
A hagyományos biztonsági mentések gyakran hamis biztonságérzetet nyújtanak, mivel nem észlelik a szervezeteket veszélyeztető, folyamatosan fejlődő fenyegetéseket. Míg a hagyományos módszerek az alapvető integritásra és rendelkezésre állásra összpontosítanak, figyelmen kívül hagyják az olyan kritikus sebezhetőségeket, mint például:
- Fájlokkal terjedő fenyegetések, mint például a fájlokban rejlő sebezhetőségek, zero-day , illetve a biztonsági mentési fájlokban – különösen archívumokban, adatbázisokban és gépi képekben – elrejtett kifinomult kártevőprogramok
- Polymorf zsarolóprogram, amely megkerüli a szignatúra-alapú észlelést
- Finom, de rosszindulatú fájlmódosítások, amelyeket a fájl- vagy metaadatok sodródása okozhat.
- A fertőzött adatok visszaállítása azonnali újrafertőzést, sikertelen helyreállítást és hosszabb állásidőt eredményez.
- Szigorú szabályozási követelmények (pl. GDPR, PCI DSS, SOX és Sheltered Harbor)
A helyreállítás valósága elmarad a várakozásoktól, és jelentős szakadékot mutat a szervezetek általuk elérhetőnek vélt és a tényleges teljesítményük között a leállások idején. Egy nemrégiben készült felmérés szerint, míg a válaszadók több mint 60%-a úgy vélte, hogy egy nap alatt helyre tud állni, csak 35%-uknak sikerült ezt megtennie, amikor tényleges eseménnyel szembesült.
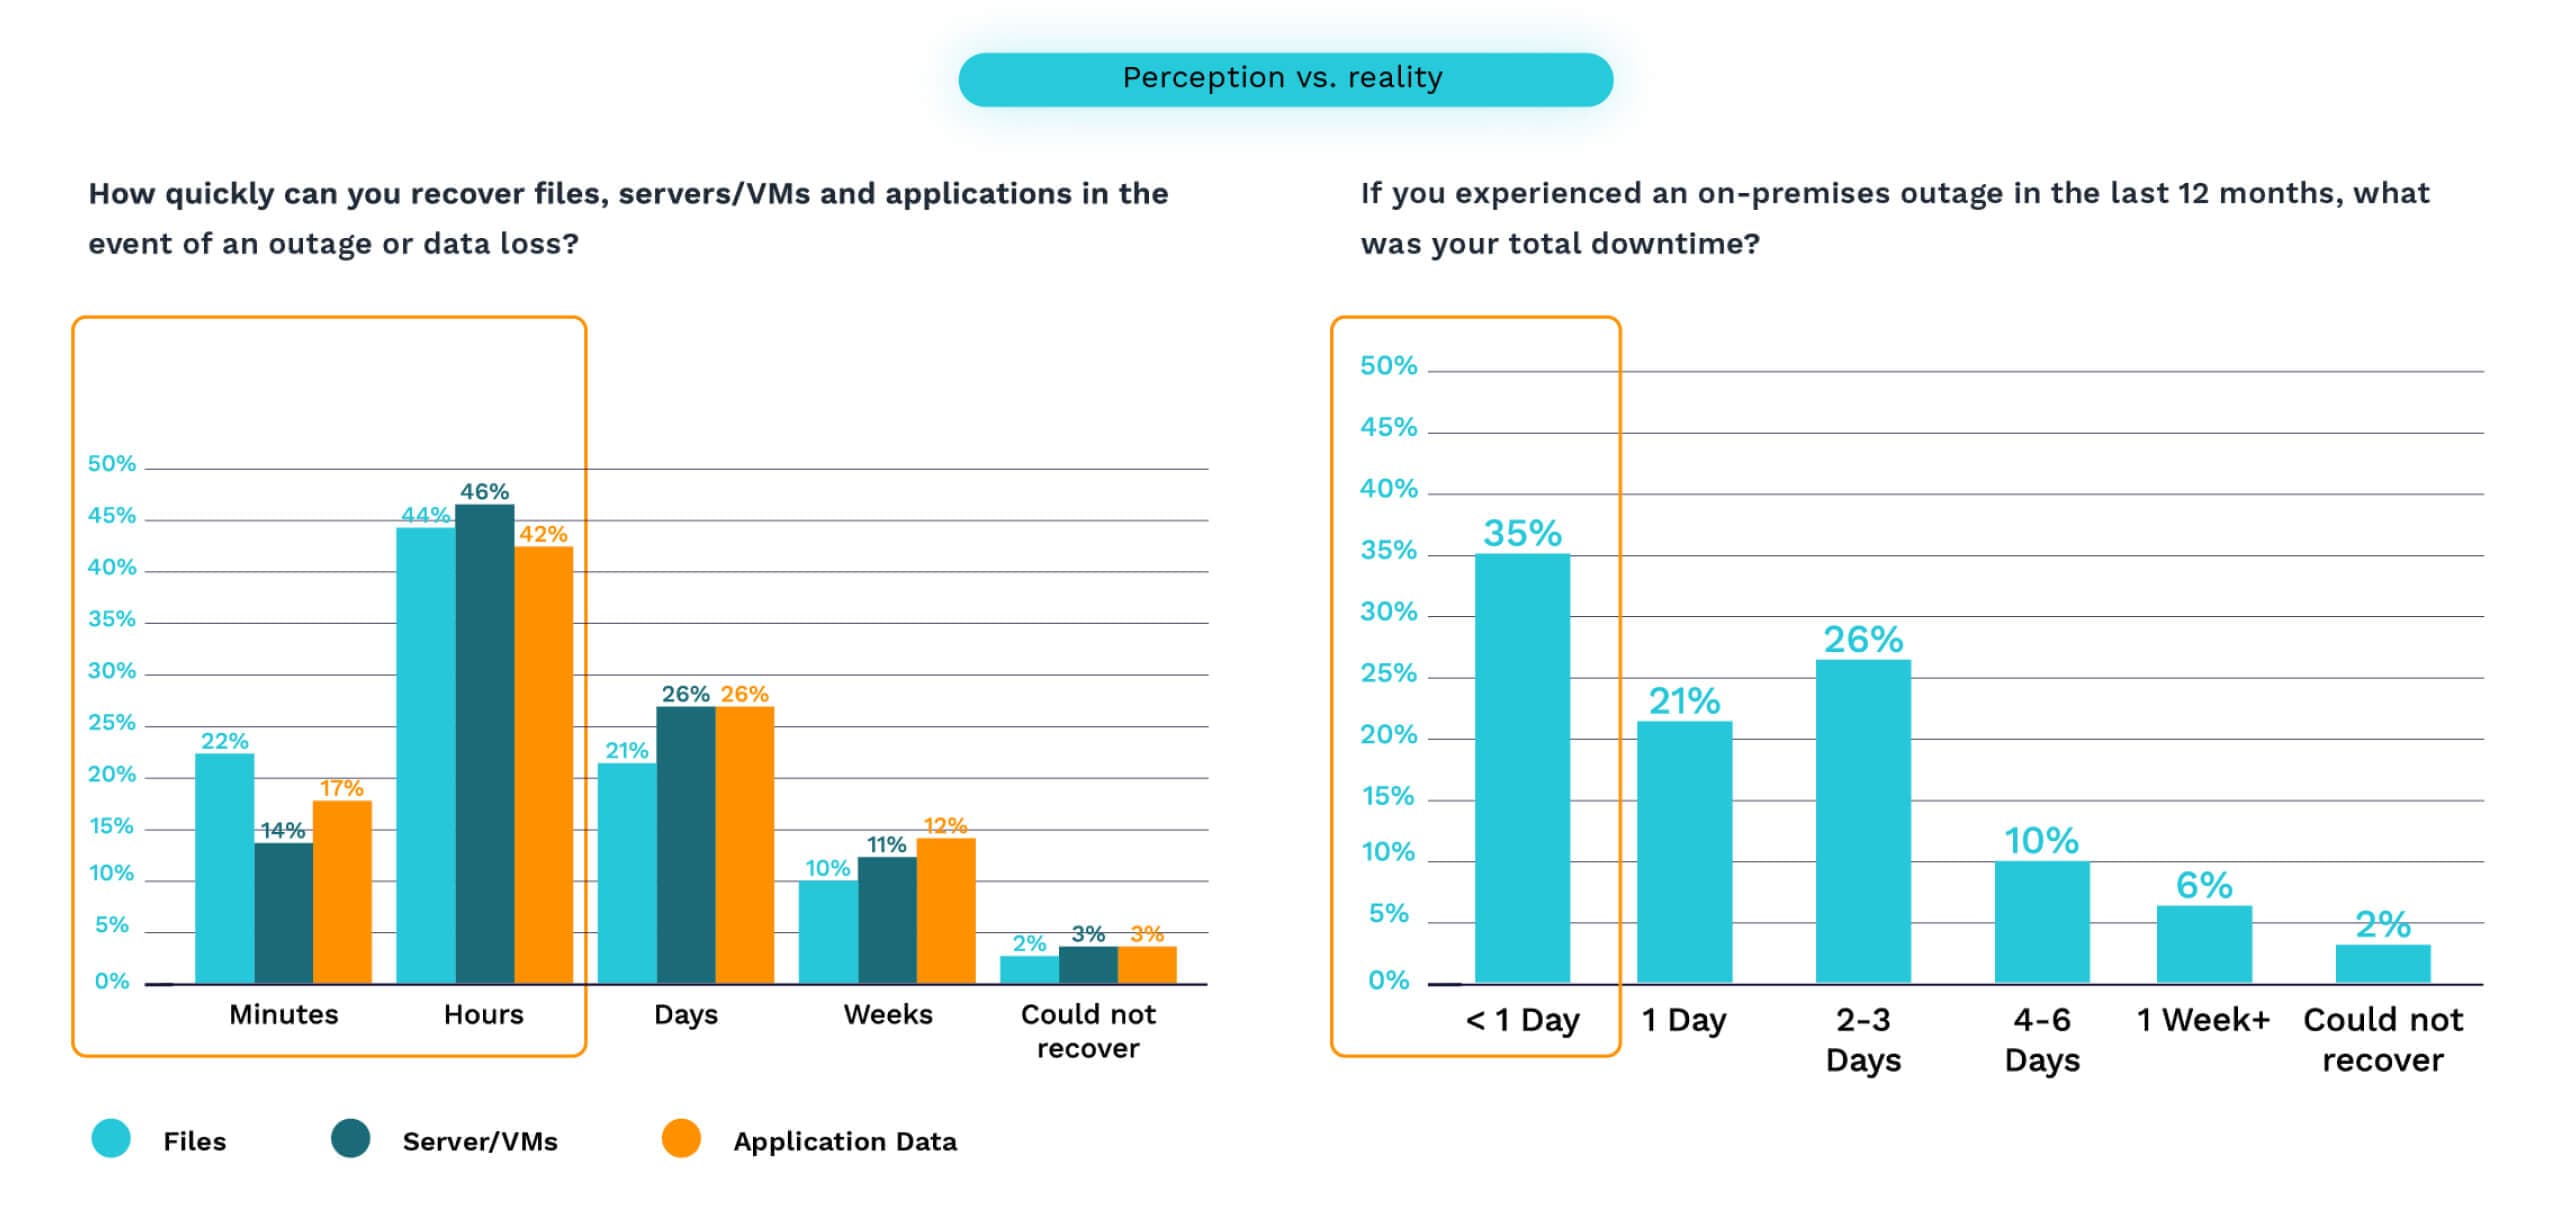
E hiányosságok orvoslása alapvető változást igényel a szervezetek biztonsági mentésekhez való hozzáállásának módjában, az egyszerű ellenőrzésen túl az átfogó fenyegetésfelismerés és -megelőzés felé haladva. E fejlődés nélkül a biztonsági mentési rendszerek továbbra is veszélyesen ki vannak téve a kifinomult támadásoknak, amelyek éppen akkor tehetik hiábavalóvá a helyreállítási erőfeszítéseket, amikor a legnagyobb szükség lenne rájuk.
A szervezeteknek olyan többrétegű biztonsági gyakorlatokat kell bevezetniük, amelyek kifejezetten ezeket a vakfoltokat célozzák meg, a fejlett technológiákat stratégiai folyamatokkal kombinálva, hogy a biztonsági mentések elérhetőek és sérthetetlenek maradjanak. A helyreállítási elvárások és a valóság közötti növekvő eltérés éles figyelmeztetésként szolgál: a hagyományos megközelítések már nem nyújtanak megfelelő védelmet.
8 kritikus gyakorlat a biztonsági mentések Secure
A következő átfogó stratégiák képezik egy valóban biztonságos biztonsági mentési ökoszisztéma alapját - egy olyan ökoszisztémaét, amely nemcsak megőrzi az adatokat, hanem biztosítja azok integritását és rendelkezésre állását, ha helyreállításra van szükség. E nyolc kritikus gyakorlat végrehajtásával a szervezetek a sérülékeny biztonsági mentési adattárakat rugalmas eszközökké alakíthatják, amelyek még az elszánt ellenfelekkel szemben is fenntartják az üzletmenet folytonosságát.
1. A 3-2-1-1-1-0 szabály
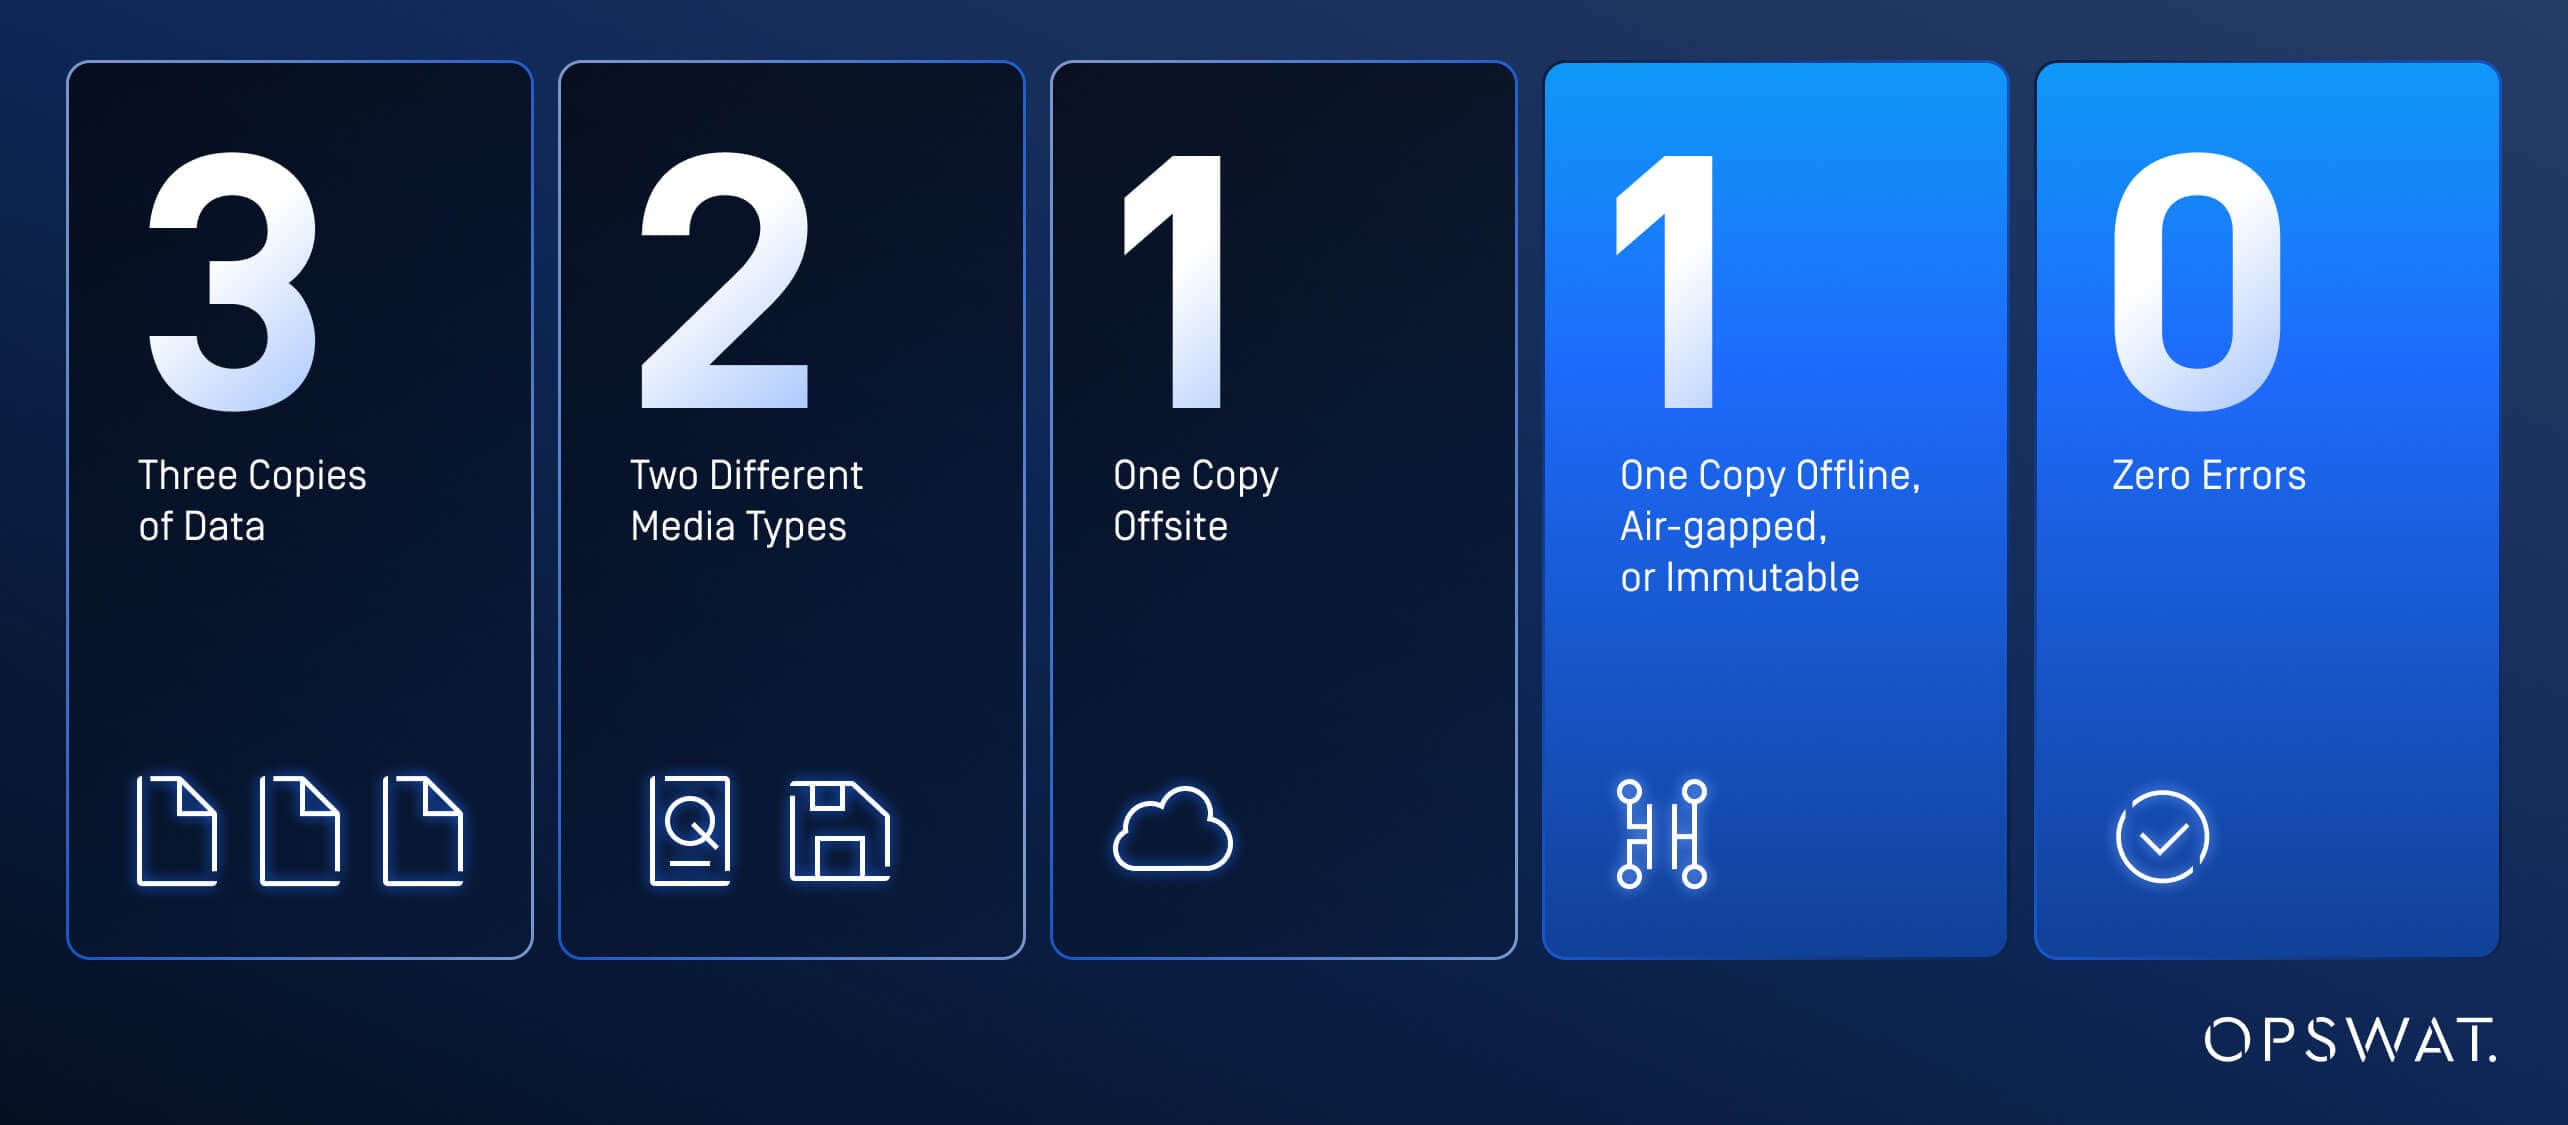
A 3-2-1-1-1-0 biztonsági mentési szabály a hagyományos 3-2-1-1 megközelítés modernizált továbbfejlesztése, amelyet kifejezetten a kiberbiztonság és a biztonság fokozására terveztek a katasztrófa utáni helyreállítási stratégián belül:
- Az adatok három példánya: Tartson fenn összesen három másolatot az adatokról (egy elsődleges és két biztonsági másolat).
- Két különböző Media : Tárolja biztonsági mentéseit két különböző adathordozón. Míg ez hagyományosan lemez és szalag lehetett, a modern megközelítések gyakran tartalmaznak felhőalapú tárolást vagy SSD-lemezeket.
- Egy példány offsite: Tartson legalább egy másolatot egy másik helyen, ami könnyen megvalósítható a felhőalapú biztonsági mentési megoldásokkal (egy másik régióban vagy egy másik felhőszolgáltatónál).
- Egy példány offline, Air-gapped vagy megváltoztathatatlan állapotban: Tartson fenn egy olyan példányt, amely vagy teljesen leválasztva van a hálózatokról (air-gapped), vagy az írás után már nem módosítható (megváltoztathatatlan). Ez elengedhetetlen a zsarolóvírusok elleni védelem szempontjából, mivel olyan tiszta helyreállítási lehetőséget biztosít, amelyet a támadók nem tudnak megfertőzni.
- Nulla hiba: Rendszeresen ellenőrizze biztonsági mentéseit, hogy azok hibátlanok és szükség esetén valóban használhatóak legyenek.
A többszörös biztonsági mentés csak az egyenlet fele. A szervezeteknek a helyreállítási időcélokra (Recovery Time Objectives, RTO) is összpontosítaniuk kell, amelyek meghatározzák, hogy a kritikus szolgáltatások milyen gyorsan és biztonságosan állíthatók helyre. Katasztrófa-forgatókönyv esetén - legyen szó akár zsarolóprogramról, kifinomult fenyegetésekről vagy célzott kibertámadásokról - a perceken belüli helyreállítás képessége a rosszindulatú programok újbóli bevezetése vagy a megfelelőség megsértése nélkül az, ami megkülönbözteti a kibertérrel szemben ellenálló szervezeteket a sebezhetőktől.
A következő tervezési szakasz a biztonság, a megbízhatóság és a készenlét biztosítása. Itt játszik kritikus szerepet a többrétegű tárolási biztonsági megoldás.
2. Időszakos szkennelés
Az időszakos szkennelés bevezetése a kezdeti biztonsági mentés ellenőrzésén túl egy kritikus védelmi réteget jelent. Míg a pontszerű vizsgálatok pillanatfelvételt nyújtanak a biztonsági mentések integritásáról, a rendszeres, ütemezett vizsgálatok folyamatos védelmet biztosítanak az újonnan megjelenő fenyegetésekkel szemben, amelyek a biztonsági mentések első létrehozásakor esetleg nem voltak észlelhetők.
A rosszindulatú szoftverek felderítése az időszakos helyreállítási tesztelés nem vitatható része. A biztonsági mentés ellenőrzési folyamatába integrált robusztus rosszindulatú programok vizsgálata nélkül még a leggondosabb biztonsági mentési stratégia is kudarcot vallhat a tényleges helyreállítási forgatókönyvek során, mivel újra megjelenhetnek azok a fenyegetések, amelyekből a szervezetek megpróbálnak helyreállni.
3. Multiscanning megközelítés
Minden fájlt át kell vizsgálni rosszindulatú programok szempontjából, mielőtt azok bejutnának a hálózatba vagy a biztonsági mentési tárhelyre. A legmagasabb felismerési arány és a rosszindulatú programok terjedésének legrövidebb kitettségi ideje elérése érdekében a fájlokat több kártevőellenes motorral (szignatúrák, heurisztika és gépi tanuláson alapuló felismerési módszerek kombinációjával) kell ellenőrizni egy multiscanning megoldás segítségével.
4. Yara-alapú észlelés
A YARA-szabályok lehetővé teszik a biztonsági csapatok számára, hogy a biztonsági mentési adattárakban lévő kifinomult rosszindulatú szoftvereket egyedi fájljellemzőkön alapuló, testreszabott szabályok segítségével azonosítsák. Pontosan meghatározott karakterláncok és feltételes logika alkalmazásával a szervezetek olyan fenyegetéseket is észlelhetnek, amelyeket a szignatúra-alapú megoldások esetleg kihagynak, beleértve a célzott és újonnan megjelenő támadásokat is.
A YARA adaptálható keretrendszere lehetővé teszi az észlelési képességek folyamatos finomítását, így egy olyan dinamikus védelmi réteget hoz létre, amely jelentősen növeli a biztonsági mentési ellenőrzési folyamatok pontosságát.
5. Adaptive fenyegetéselemzés
Sandbox lehetővé teszi a szervezetek számára, hogy elszigetelt, ellenőrzött környezetben felismerjék és elemezzék zero-day , még mielőtt azok veszélybe sodorhatnák a helyreállítási műveleteket. A technológia mélyreható statikus elemzési képességeinek, a fejlett fenyegetési hírszerzési adatok integrációjának és a nagy sebességű emulációs technikáknak a kihasználásával a biztonsági csapatok hatékonyan azonosíthatják azokat a kifinomult kártevőváltozatokat vagy IOC-ket (fertőzésre utaló jeleket), amelyeket a hagyományos, szignatúra-alapú vizsgálat esetleg nem vesz észre.
6. Tartalom leszerelés és újjáépítés
Az olyan fájlok, mint a Microsoft Office-, PDF- és képfájlok, rejtett szkriptekben és makrókban beágyazott fenyegetéseket tartalmazhatnak, amelyeket a kártevőellenes motorok nem mindig észlelnek. A kockázat kiküszöbölése és annak biztosítása érdekében, hogy a biztonsági másolatok ne tartalmazzanak rejtett fenyegetéseket, bevált gyakorlat az összes lehetséges beágyazott objektum eltávolítása a CDR (tartalom-semlegesítés és -rekonstrukció) segítségével.
7. Differenciális pásztázás
Szelektíven csak a módosított fájlokat vizsgálja a különbségek elemzésével a változatlan biztonsági mentési fájlok kihagyása érdekében, így biztosítva az alapos biztonsági ellenőrzéseket, miközben a kritikus munkafolyamatok számára szoros RTO-kat (helyreállítási időcélok) biztosít.
8. Adatvesztés megelőzése
Minden érzékeny adatot – például a társadalombiztosítási számokat, a bankszámlaadatokat vagy a személyazonosításra alkalmas információkat (PII) – el kell rejteni, el kell fedni vagy blokkolni a DLP (adatvesztés-megelőzés) technológia segítségével.
A biztonsági mentés biztonságának emelése a védekezésből a rugalmasságba
Azok a szervezetek, amelyek sikeresen védik biztonsági mentési infrastruktúrájukat, nem csupán az adatbiztonságot, hanem valódi üzleti rugalmasságot, szabályozási megfelelőséget és a helyreállítási műveletek sikerességében való bizalmat is elérik, amikor a legnagyobb szükség van rájuk. A megfelelően védett biztonsági mentésekbe való befektetés a megvalósításukhoz szükséges erőforrásokat messze meghaladó megtérülést biztosít, különösen a zsarolóvírus-támadások, az adatsértések vagy a sikertelen helyreállítási kísérletek pusztító költségeihez képest.
A OPSWAT előnye
MetaDefender Security™ a kritikus fontosságú gyakorlatokat egyetlen megoldásba egyesíti. OPSWATvezető technológiáival, mint például a Metascan™ Multiscanning, a Deep CDR™ Technology, a Proactive DLP™ és Adaptive Sandboxsegítségével biztonságban maradnak a biztonsági másolatok, és könnyen hozzáférhetők, amikor minden másodperc számít.
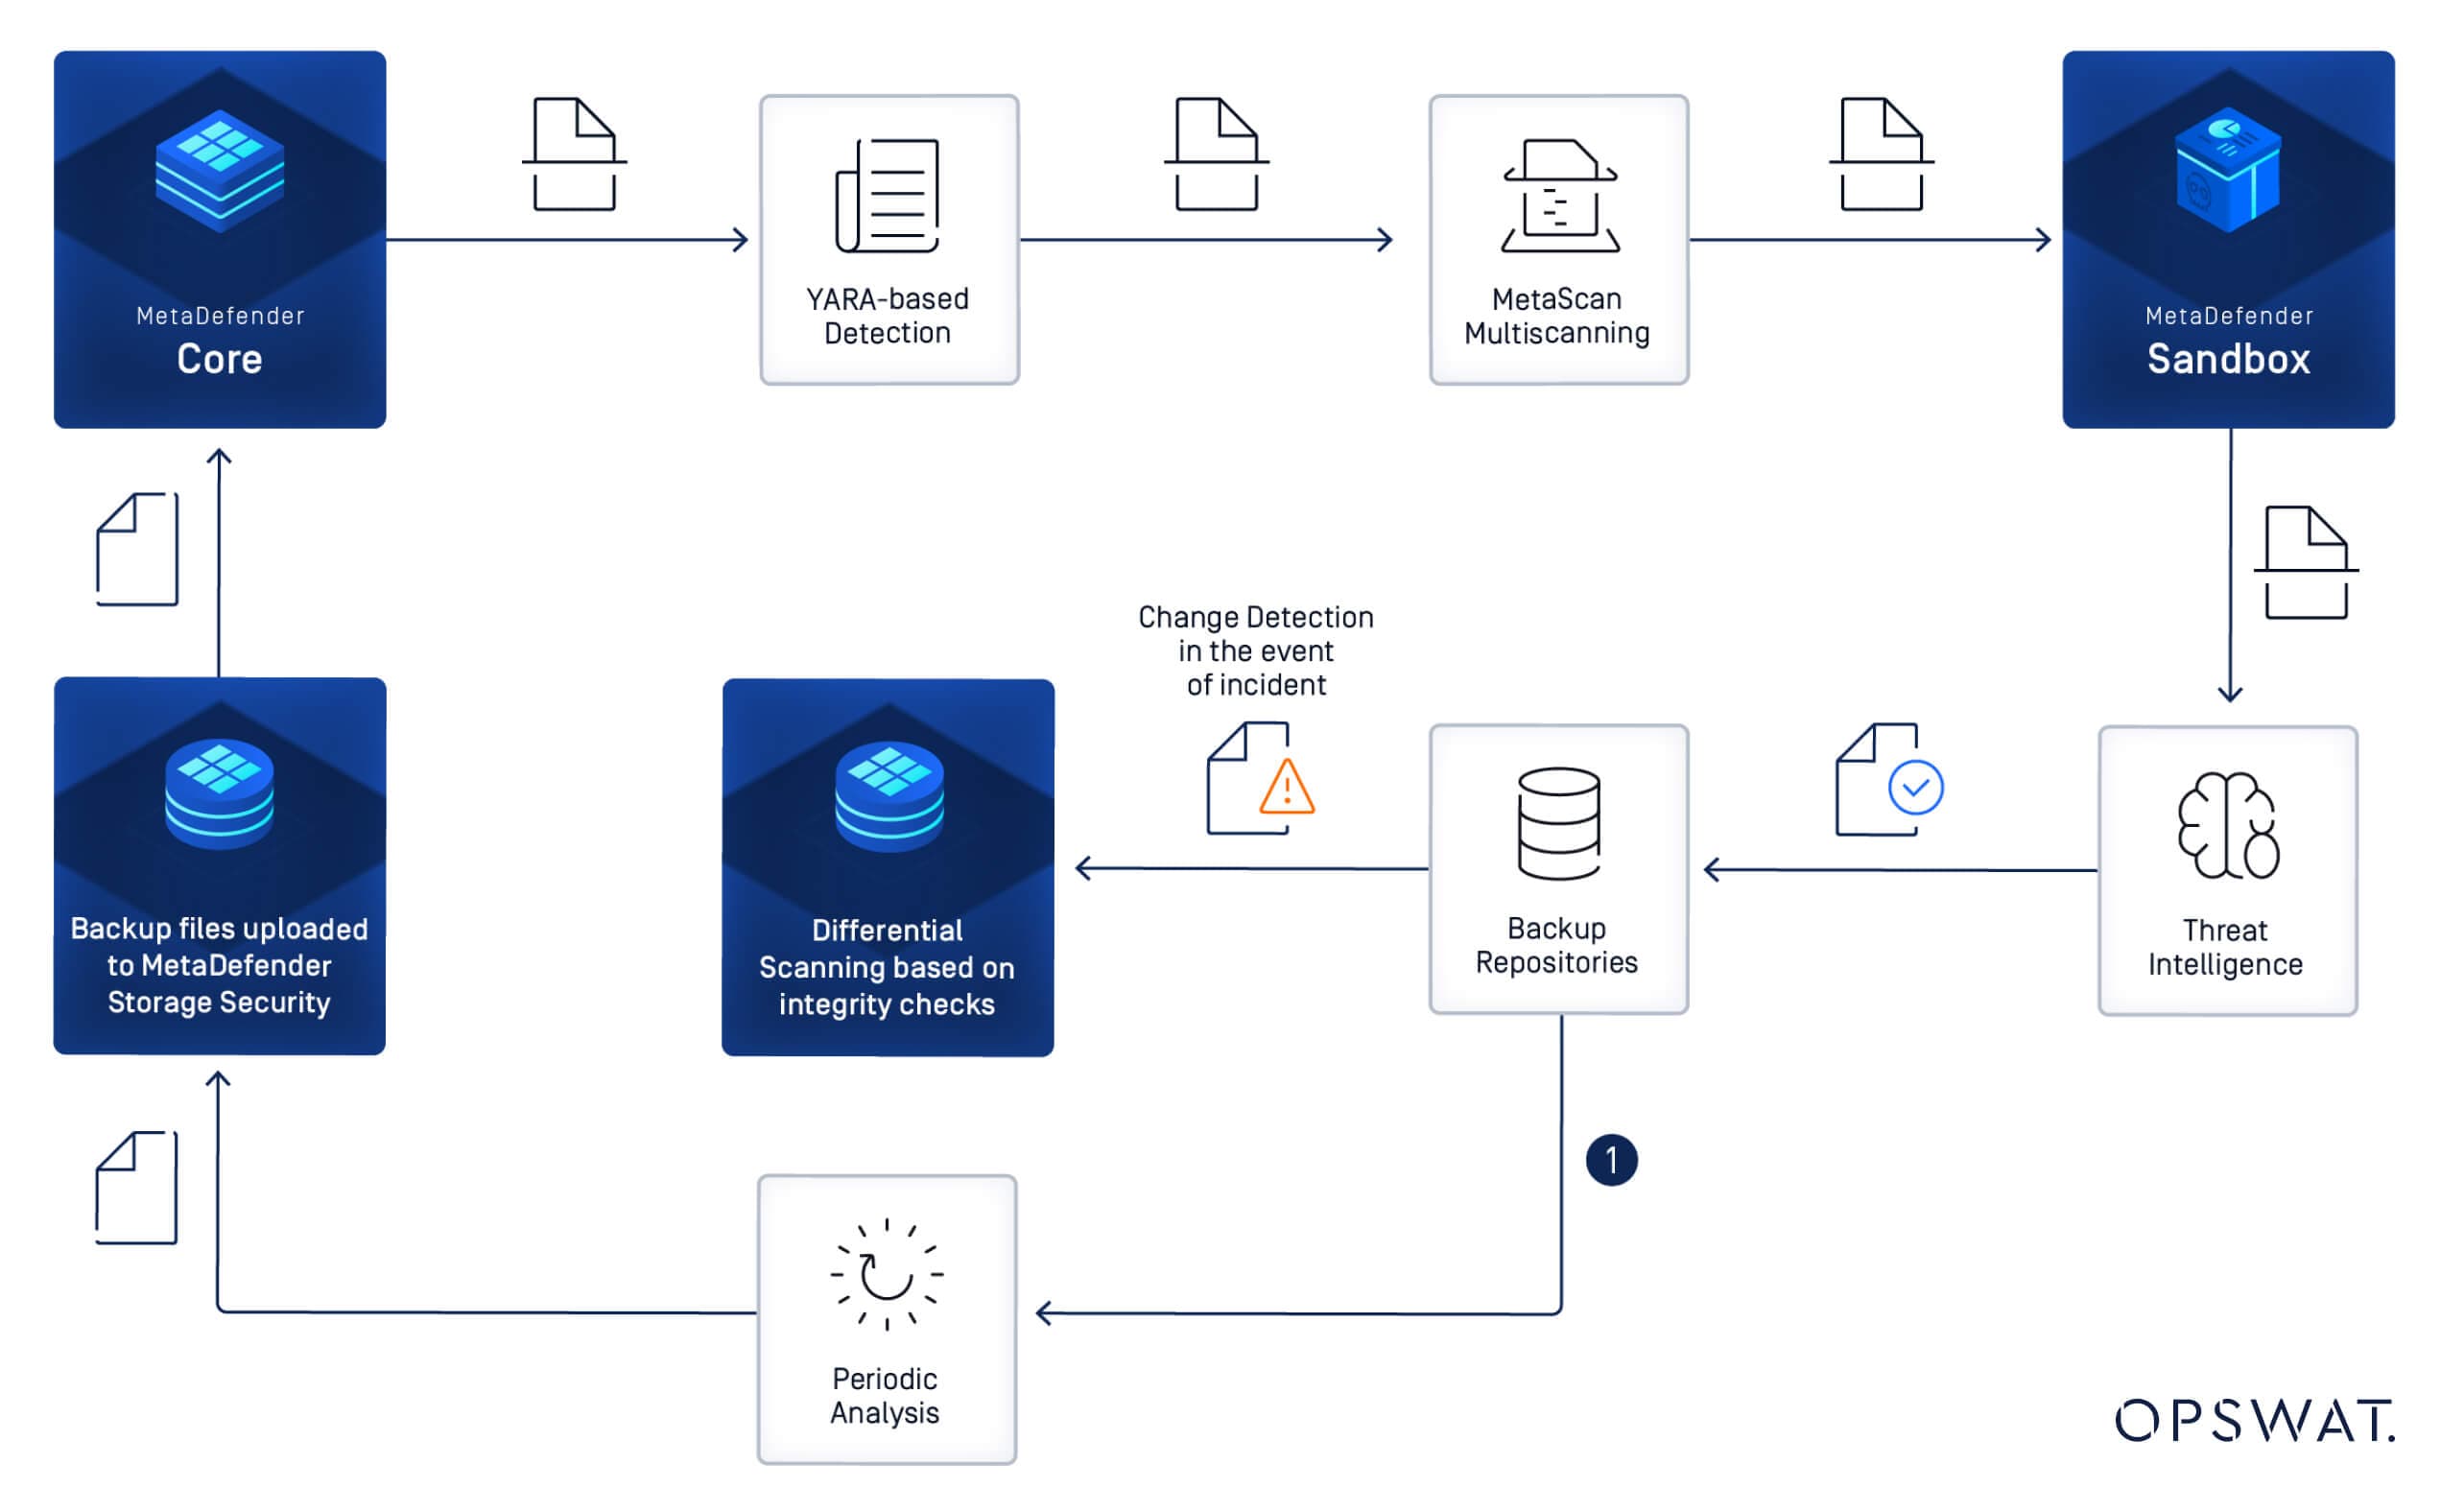
Az egyik legfontosabb képességünk a gyors változásérzékelés. MetaDefender Storage Security időszakos elemzéssel folyamatosan figyeli a mentési adattárakat. Biztonsági incidens vagy zsarolóvírus-támadás esetén az adminisztrátor az ismert fájlok integritásának ellenőrzése alapján differenciális szkennelést aktiválhat. Ez a gyors változásérzékelési képesség drasztikusan minimalizálja az RTO (helyreállítási időcélokat) azáltal, hogy gyorsan azonosítja, mely biztonsági mentéskészletek maradnak sértetlenek, lehetővé téve a szervezetek számára, hogy a legutóbbi tiszta biztonsági mentési pontról állítsák vissza a műveleteket.
Következtetés
Ne várjon egy biztonsági incidensre, hogy biztonsági mentési stratégiájának sebezhetőségére fény derüljön. Már most tegyen proaktív lépéseket a jelenlegi biztonsági mentési helyzet felmérésére és a fejlesztési lehetőségek azonosítására. Biztonsági szakértőink segíthetnek a meglévő infrastruktúra értékelésében, a legjobb gyakorlatokhoz igazodó, személyre szabott megoldásokat javasolhatnak, és irányíthatják egy átfogó biztonsági mentési keretrendszer megvalósítását.
Gyakran ismételt kérdések (GYIK)
Mi az adatmentés és helyreállítás?
Az adatmentés és -helyreállítás az adatok másolatainak létrehozása az adatvesztés vagy -rongálódás elleni védelem érdekében, valamint az adatok helyreállítása szükség esetén - akár véletlen törlés, hardverhiba vagy kibertámadás, például zsarolóprogramok miatt.
Miért fontos az adatmentés és -helyreállítás?
Biztosítja az üzletmenet folytonosságát azáltal, hogy lehetővé teszi a szervezetek számára a kritikus rendszerek és adatok helyreállítását egy incidens után, minimalizálva az állásidőt, a pénzügyi veszteségeket és a jó hírnévnek okozott károkat. A mai fenyegetettségi környezetben támogatja a jogszabályi megfelelést és a katasztrófa utáni helyreállítást is.
Mi az adatmentés biztonsága?
Az adatmentés biztonsága azokat a gyakorlatokat és technológiákat jelenti, amelyeket a biztonsági másolatok adatainak a jogosulatlan hozzáféréstől, sérüléstől vagy kiberfenyegetéstől való védelmére használnak - így biztosítva, hogy a biztonsági másolatok használhatóak, nem fertőzöttek és helyreállíthatóak maradjanak válsághelyzetben.
Mi a legjobb módja a biztonsági mentés biztosításának?
A biztonsági másolatok védelmére számos bevált gyakorlat létezik; a kiberbiztonsági szakértők leginkább a többrétegű megközelítést javasolják. Alkalmazzák a 3-2-1-1-0 biztonsági másolási szabályt, rendszeresen vizsgálják át a biztonsági másolatokat több kártevőirtó motor segítségével, és használják a CDR, sandboxing és a DLP technológiákat a beágyazott fenyegetések kiküszöbölésére és az érzékeny adatok védelmére.
Mi a háromféle adatmentés?
1. Teljes biztonsági mentés: Az összes adat teljes másolata.
2. Inkrementális biztonsági mentés: Csak azokat az adatokat menti, amelyek az utolsó biztonsági mentés óta megváltoztak.
3. Differenciális biztonsági mentés: Az utolsó teljes biztonsági mentés óta megváltozott összes adatot menti.
Mi az a 3-2-1 tartalékolási szabály?
Tartson fenn három másolatot az adatairól, két különböző típusú adathordozón tárolva, egy példány t pedig a helyszínen kívül tárolva. Ez redundanciát biztosít és védelmet nyújt a helyi hibák ellen.
Mi a 3-2-1-1-1-0 tartalékszabály?
A hagyományos modell továbbfejlesztése:
- Összesen 3 másolat az Ön adataiból
- 2 különböző médiatípus
- 1 példány külső helyszínen
- 1 példány offline, air-gapped vagy megváltoztathatatlan állapotban
- 0 hiba a biztonsági mentések ellenőrzésében, biztosítva, hogy a biztonsági mentések szükség esetén használhatóak legyenek
