a MetaDefender Core számára Zero-Day
OPSWATmesterséges intelligencián alapuló, helyszíni zero-day megoldása offline és szabályozott környezetekhez. Emulációalapú adaptív sandbox mesterséges intelligenciával támogatott kártevőelemzést alkalmaz a rejtőzködő fenyegetések feltárására, a cselekvésre ösztönző IOC-k kinyerésére, valamintCore MetaDefender Core belüli biztonságos fájlellenőrzés támogatására.
- Percek alatt telepíthető
- Nincs szükség további integrációra
- A meglévő irányelveinek felhasználása
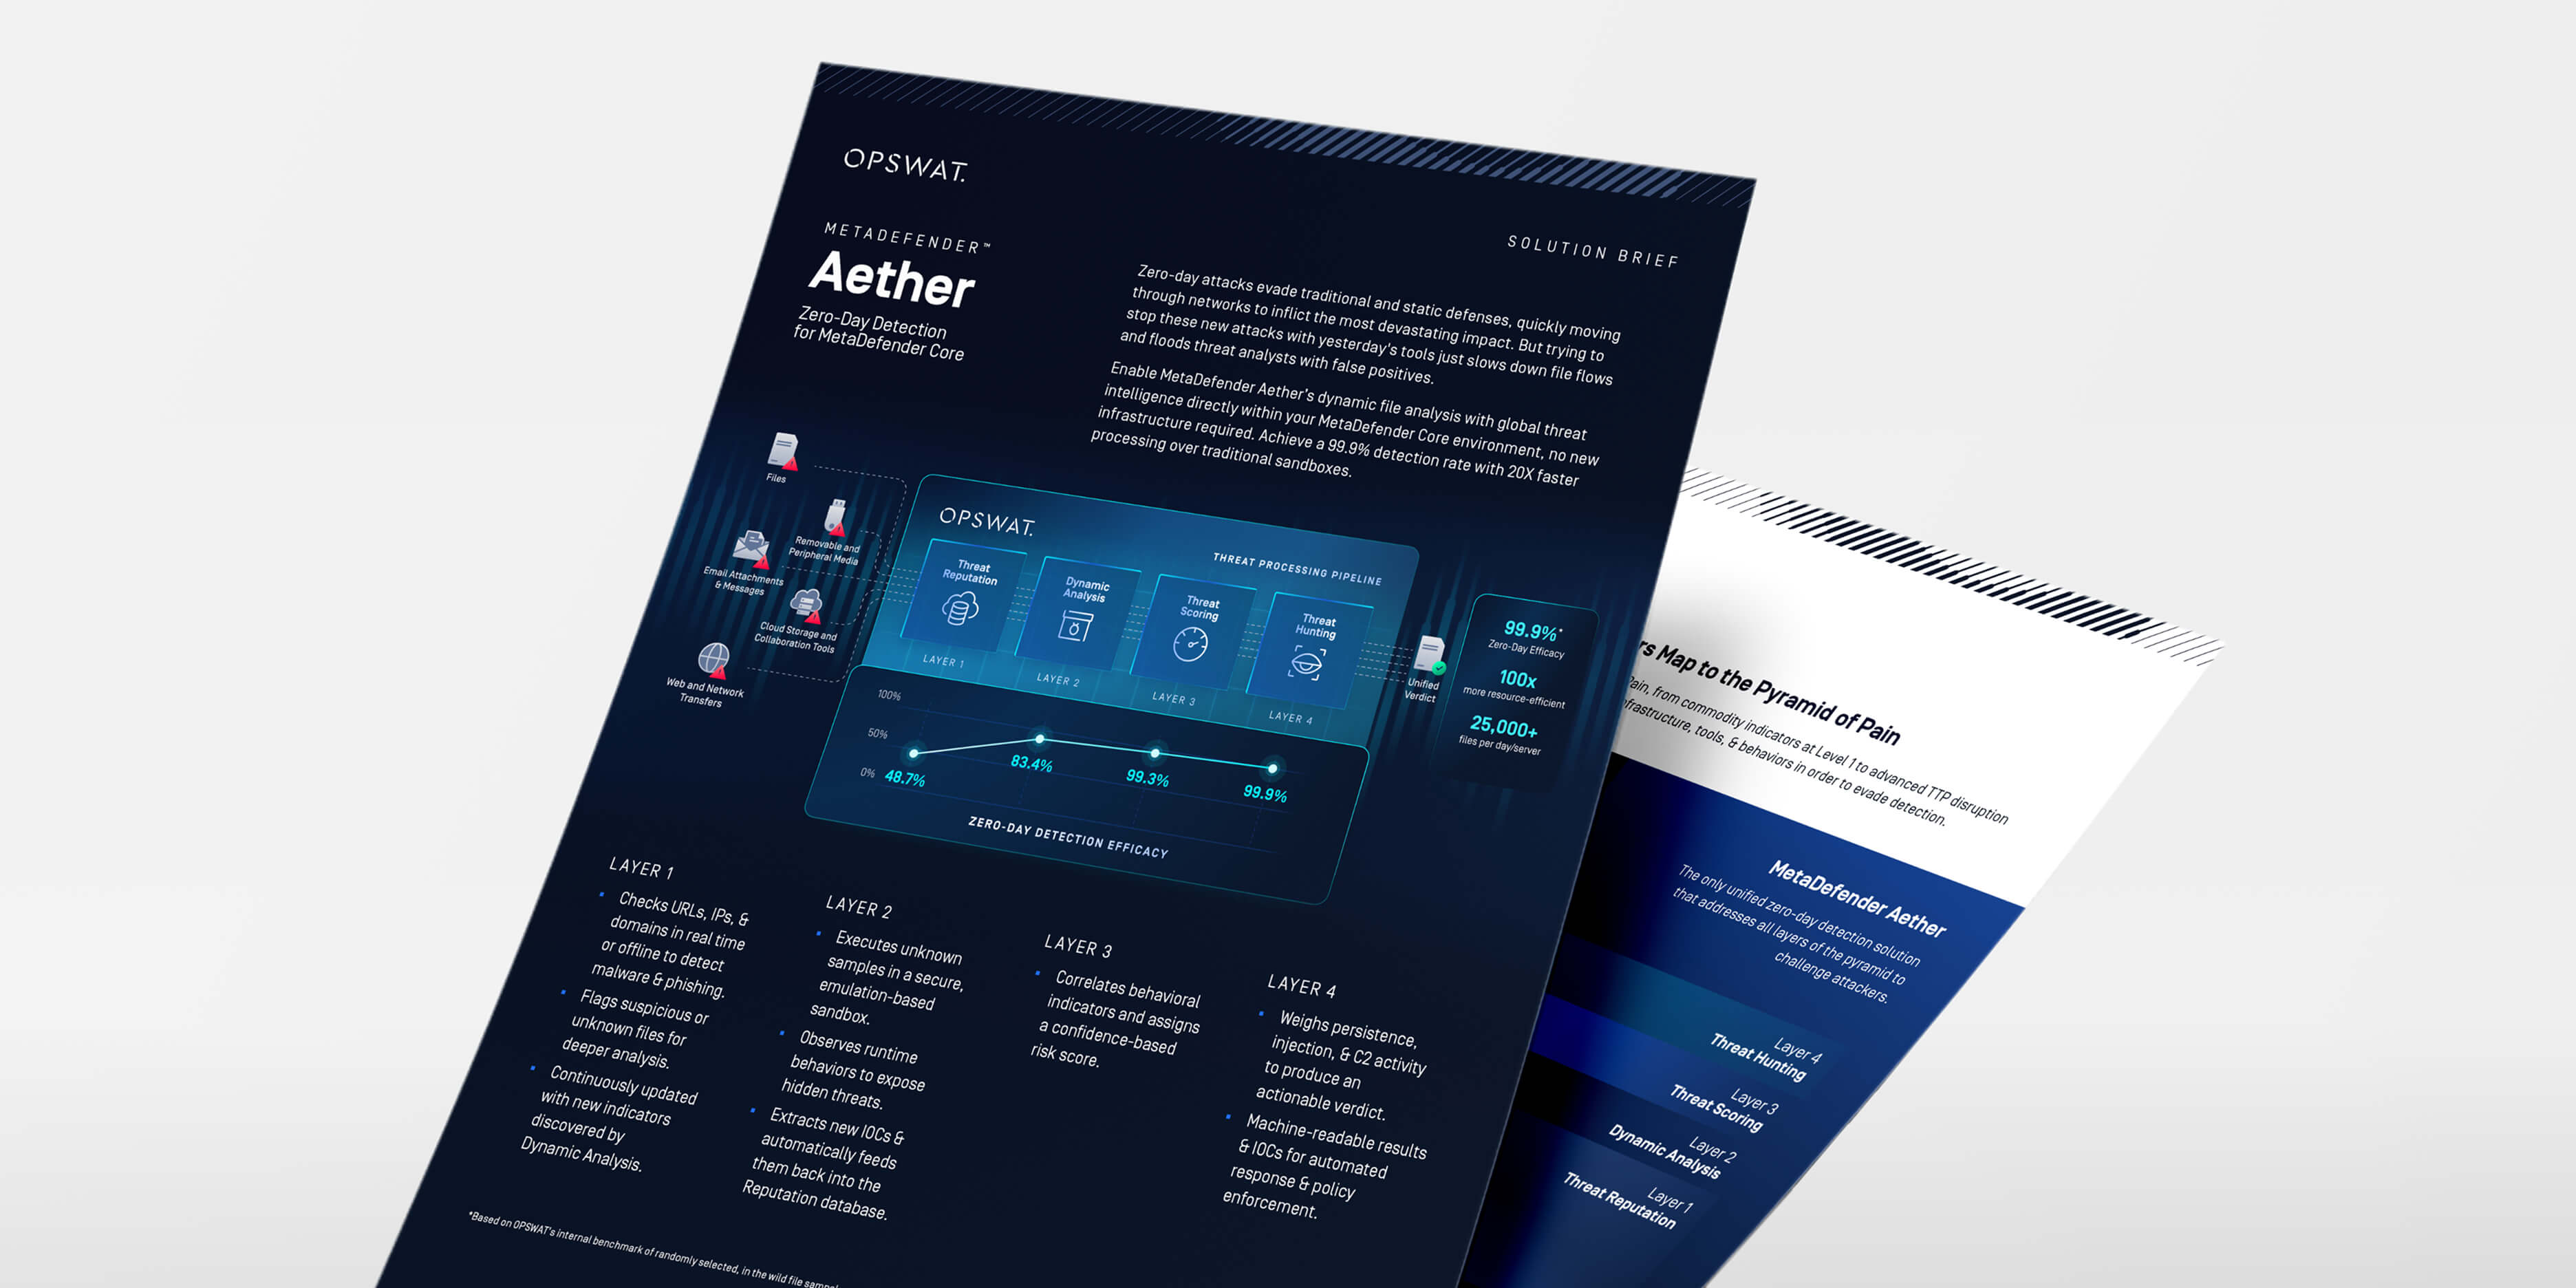
Egységes Zero-Day
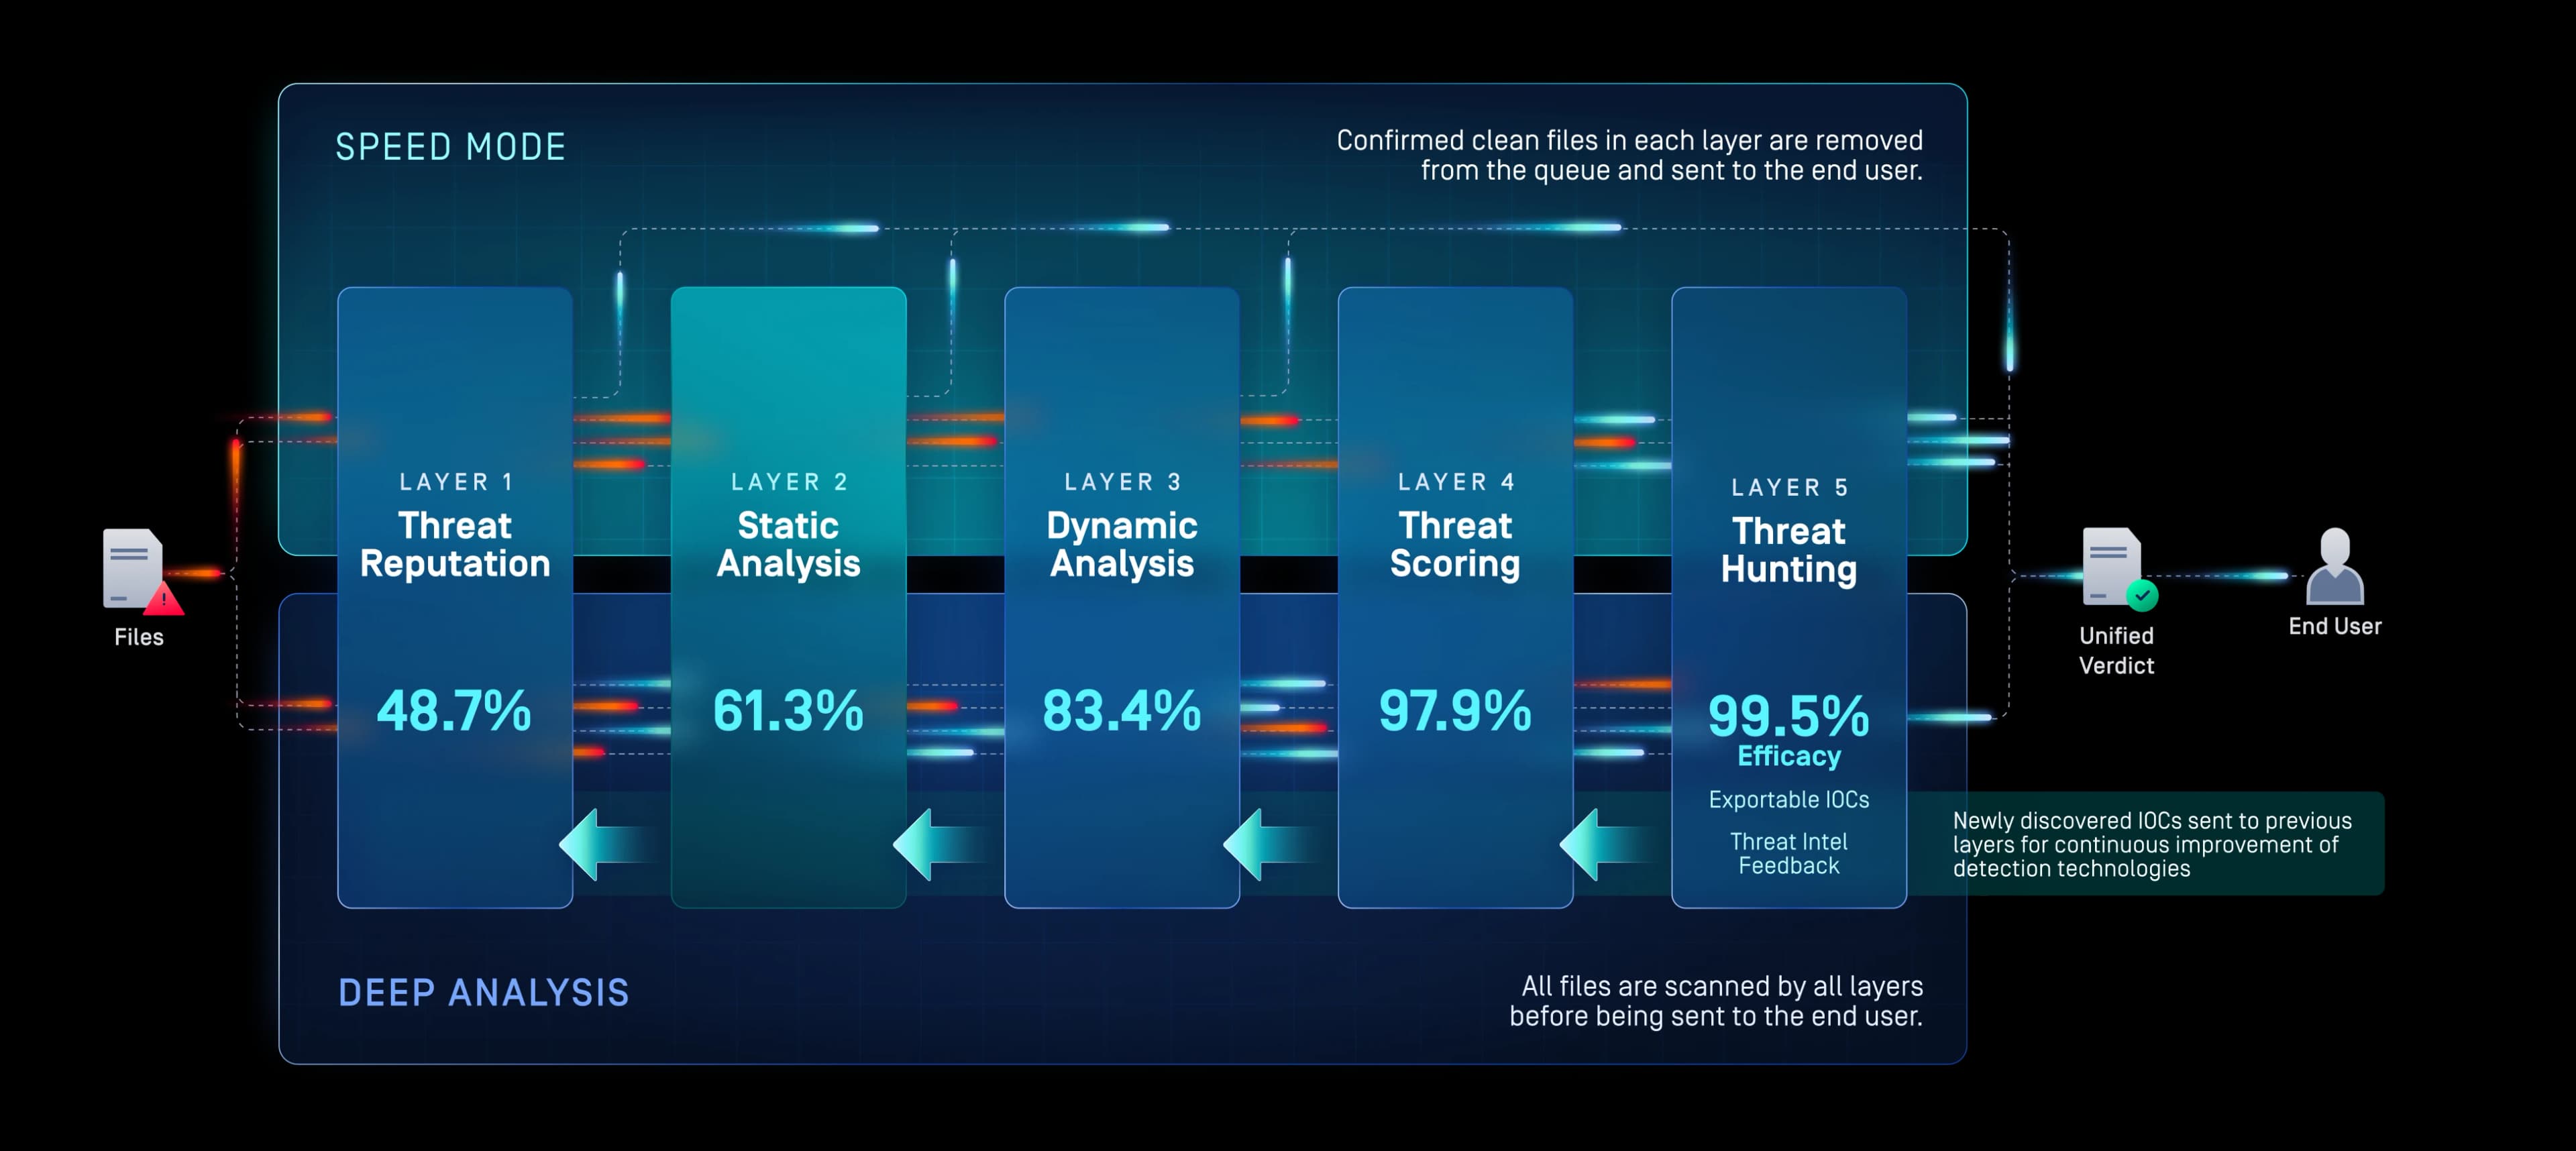
1. réteg: Fenyegetés-hírnév
Az ismert
fenyegetések gyors feltárása
A mélyebb elemzés előtt állítsa meg az ismert fenyegetéseket.
Fájlokat, URL-eket, IP-címeket és domainneveket ellenőrzi a folyamatosan frissülő hírnév-adatbázis alapján, akár online, akár offline módban.
Megakadályozza a rosszindulatú programok és a támadók infrastruktúrájának újrafelhasználását, így a támadók kénytelenek megváltoztatni a támadásra utaló jeleket és újjáépíteni a terjesztési útvonalakat.
2. réteg: Statikus elemzés
Az ismeretlen fenyegetések előrejelzése a végrehajtás előtt
A végrehajtás előtti felderítés hiányosságainak kiküszöbölése.
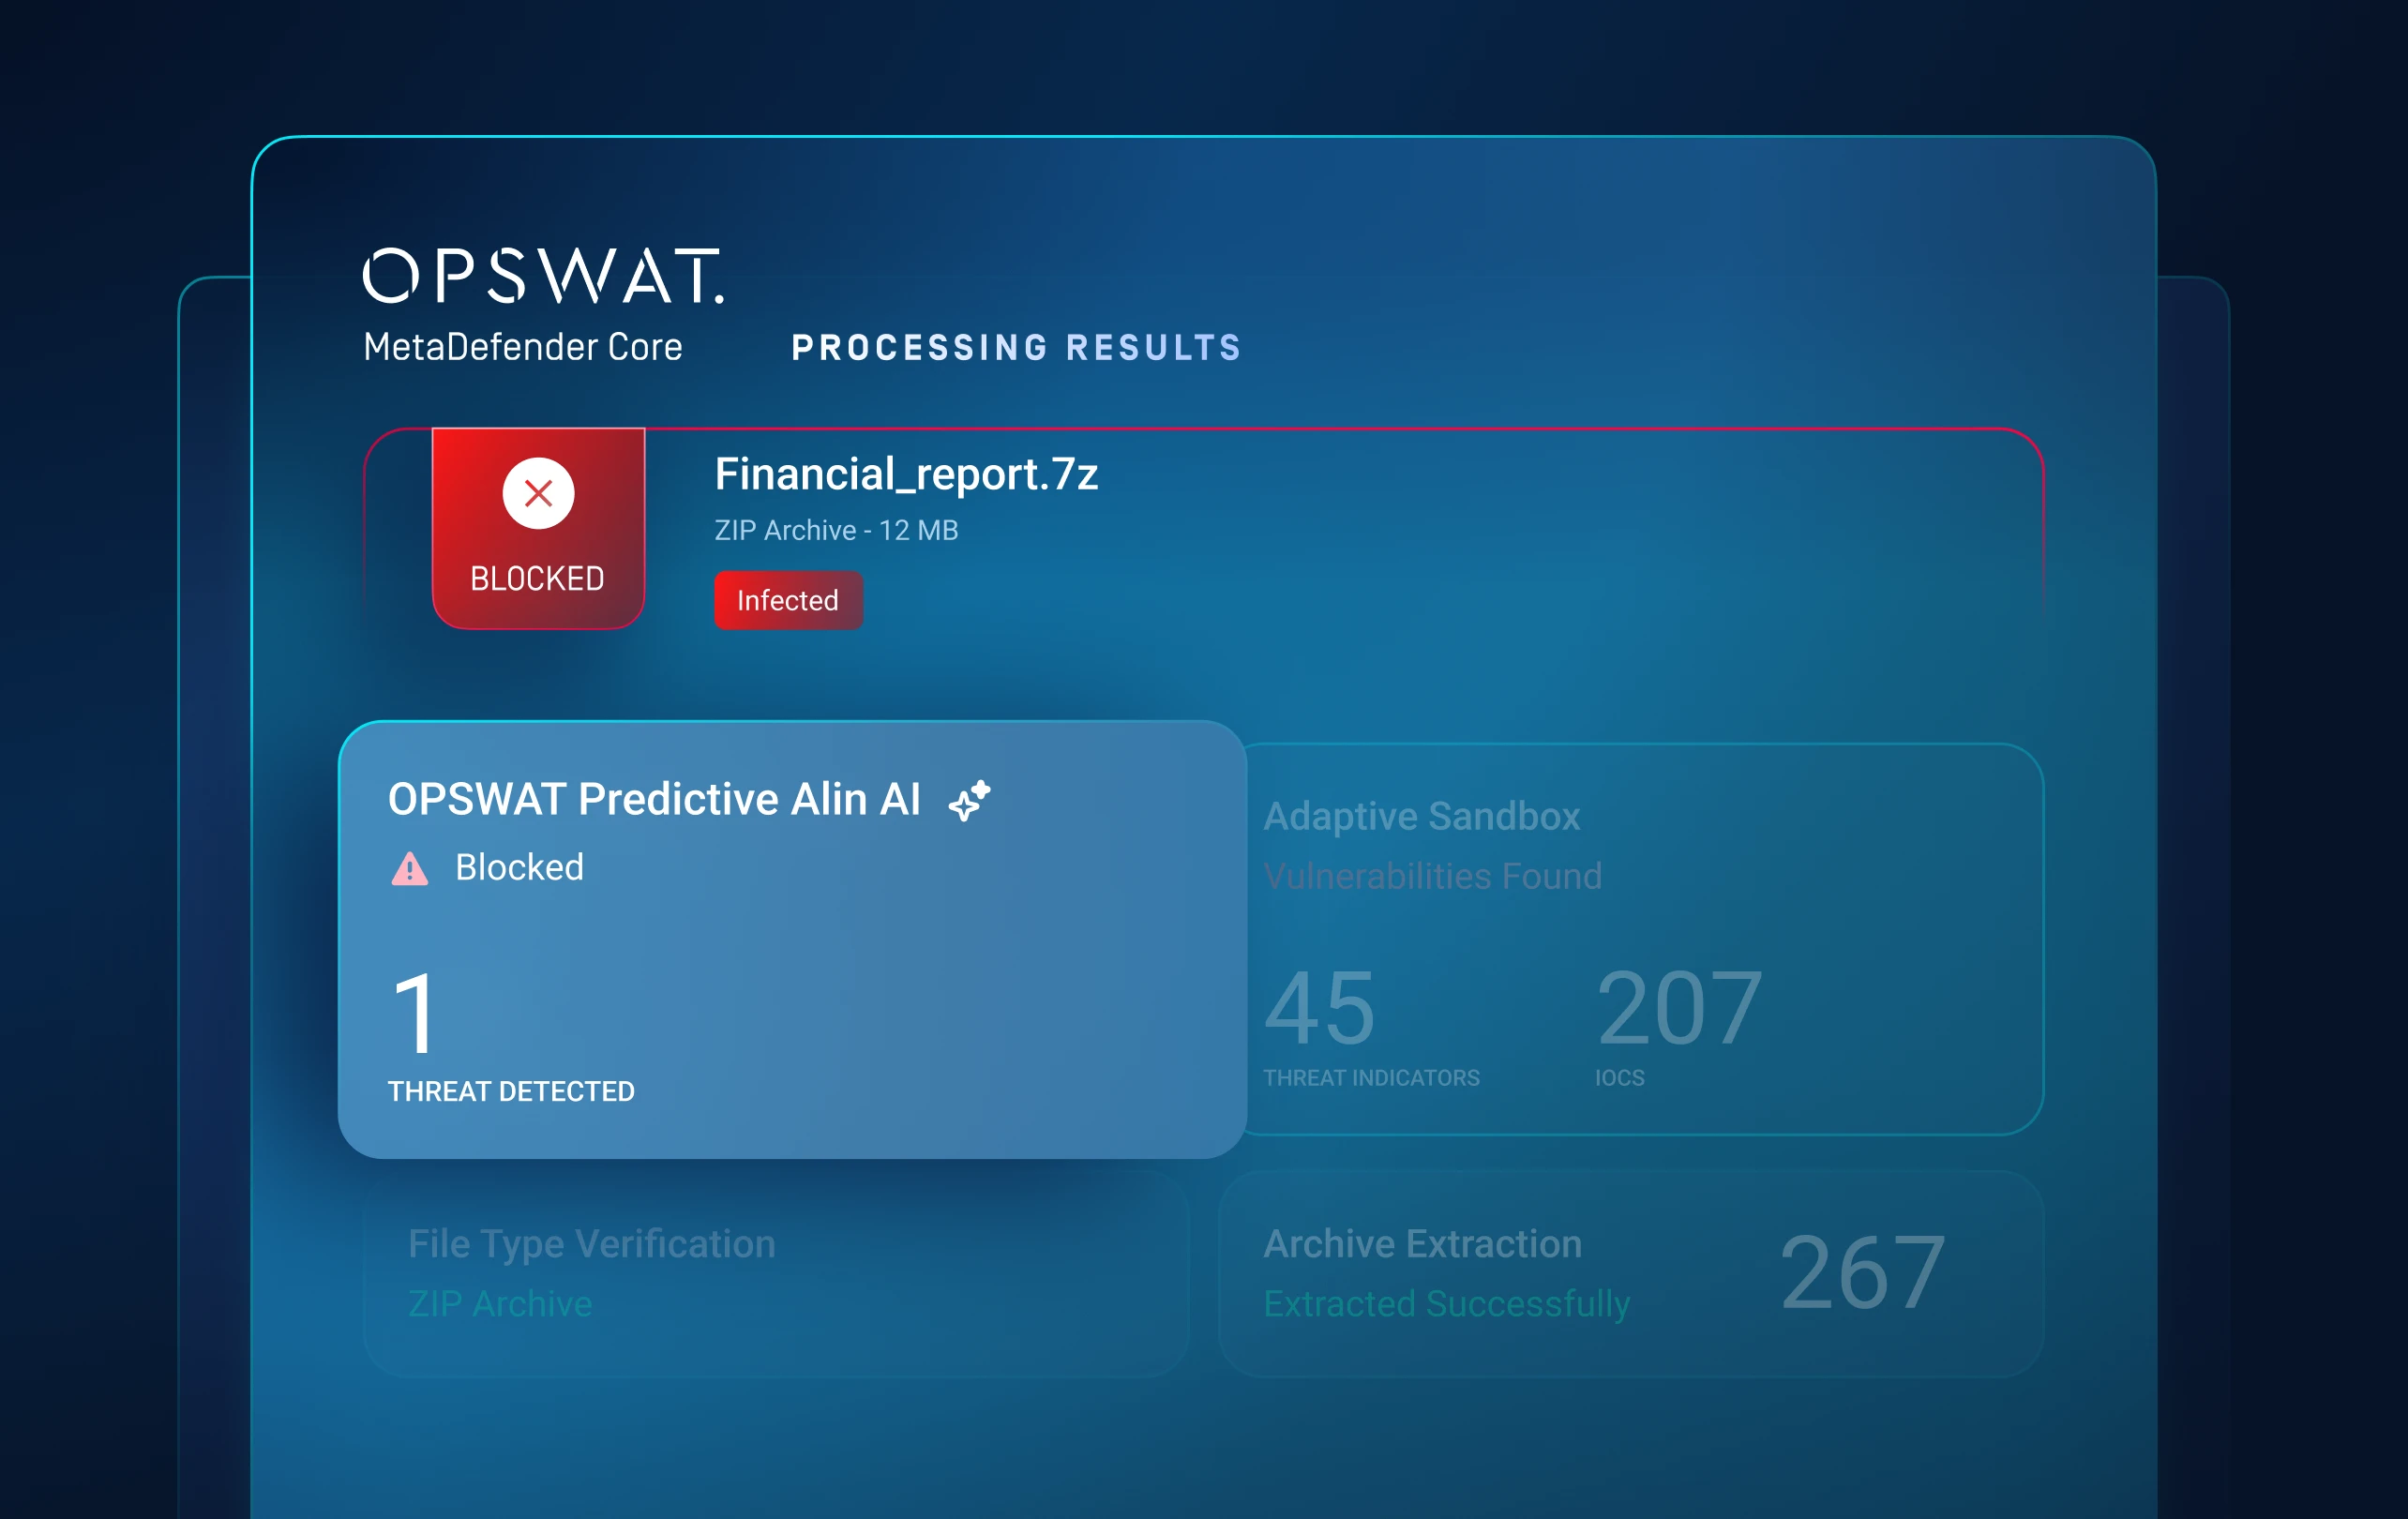
Predictive Alin AI a fájlszerkezetet és a viselkedési jellemzőket, hogy milliszekundumok alatt felismerje a rosszindulatú szándékot – szignatúrák vagy tesztelés nélkül.
Még soha nem látott és polimorf kártevő programokat észlel azok futtatása előtt, ezzel csökkentve sandbox későbbi sandbox , miközben a fájlátvitel sebességét is megőrzi.
3. réteg: Dinamikus elemzés
Kényszerítsük a rejtett fenyegetéseket, hogy felfedjék magukat
Felfedi azokat a kijátszó kártevő programokat, amelyeket a statikus és a virtuális gépen alapuló eszközök nem észlelnek.
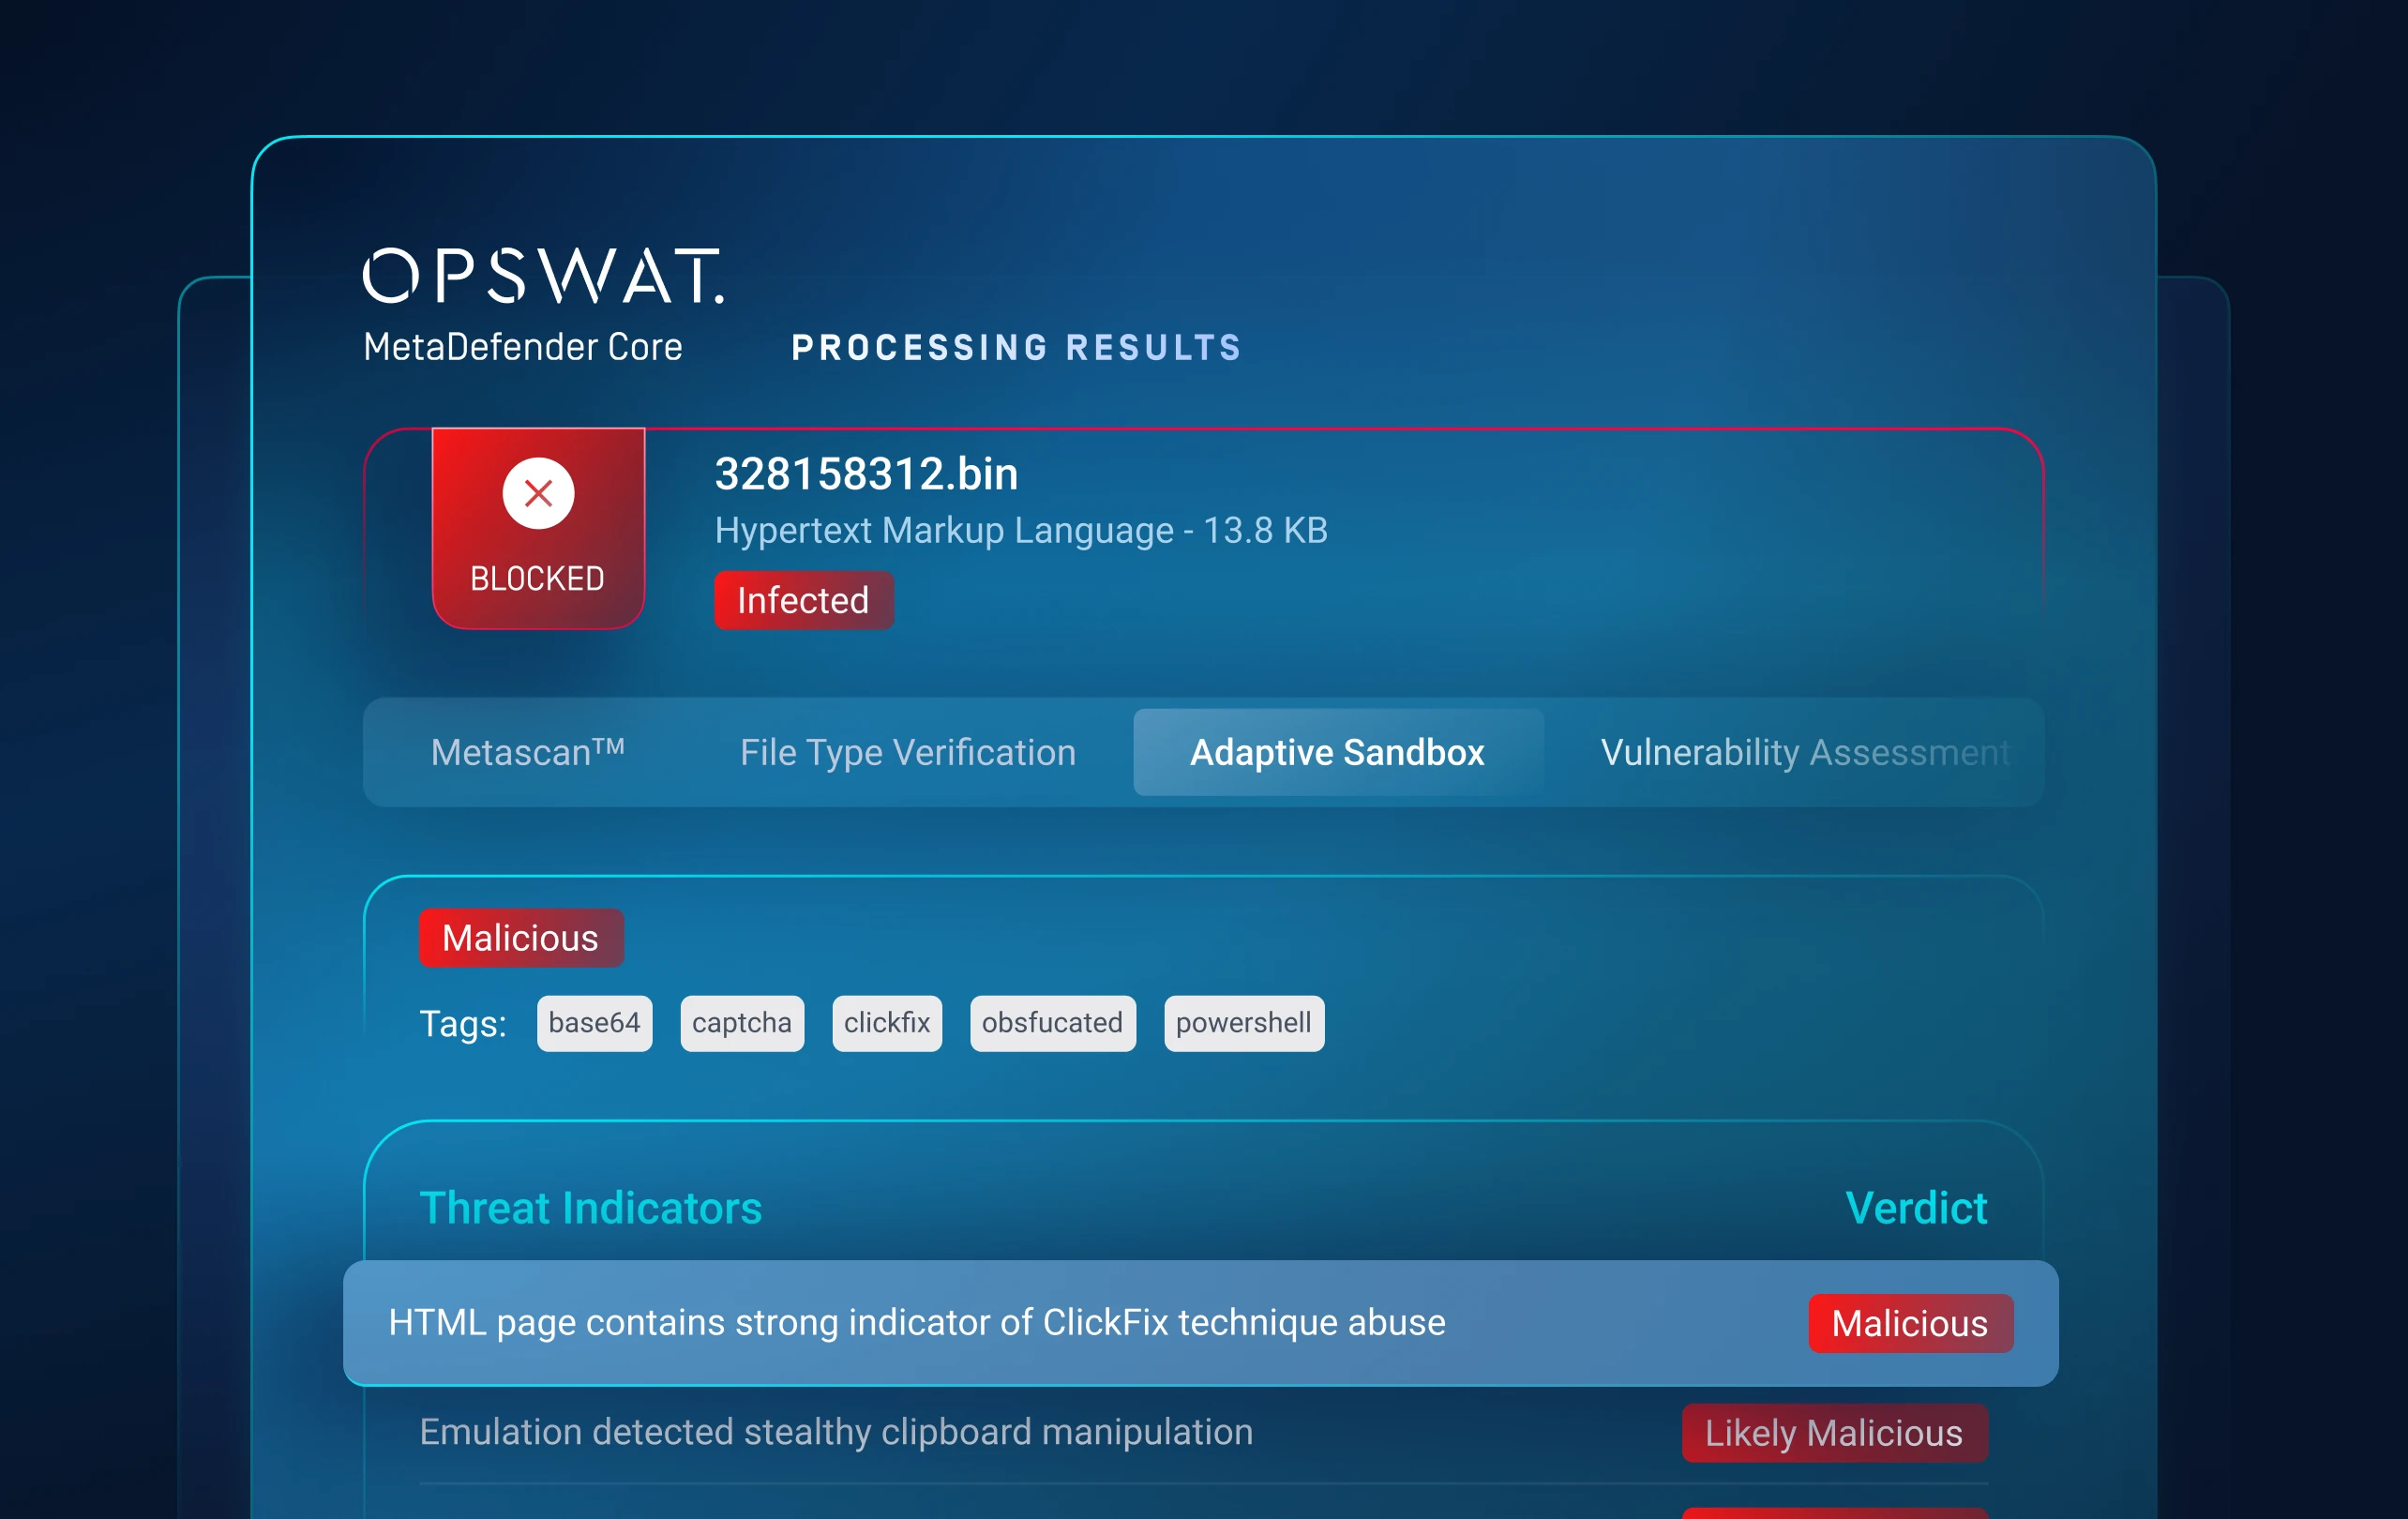
Egy emulációalapú Adaptive Sandbox kiváltja a rosszindulatú viselkedést és feltárja az alternatív végrehajtási útvonalakat anélkül, hogy észlelhető virtuális gépre támaszkodna.
Felfedi a betöltő láncokat, a futásidejű artefaktumokat, az elrejtett szkripteket, a többlépcsős hasznos terheket és a felderítés-kijátszási technikákat.
4. réteg: Fenyegetésértékelés
A legfontosabb dolgokat helyezd előtérbe
A bonyolult fenyegetési viselkedést alakítsa át cselekvésre ösztönző következtetéssé.
Összehangolja a hírnévvel, valamint a statikus és dinamikus elemzésből származó jeleket, hogy megbízhatósági alapú kockázati pontszámot állapítson meg.
Valós időben jelzi a legnagyobb kockázatot jelentő fenyegetéseket, ezzel csökkentve a téves riasztások számát, a riasztási zajt és az elemzők által a riasztások osztályozására fordított időt.
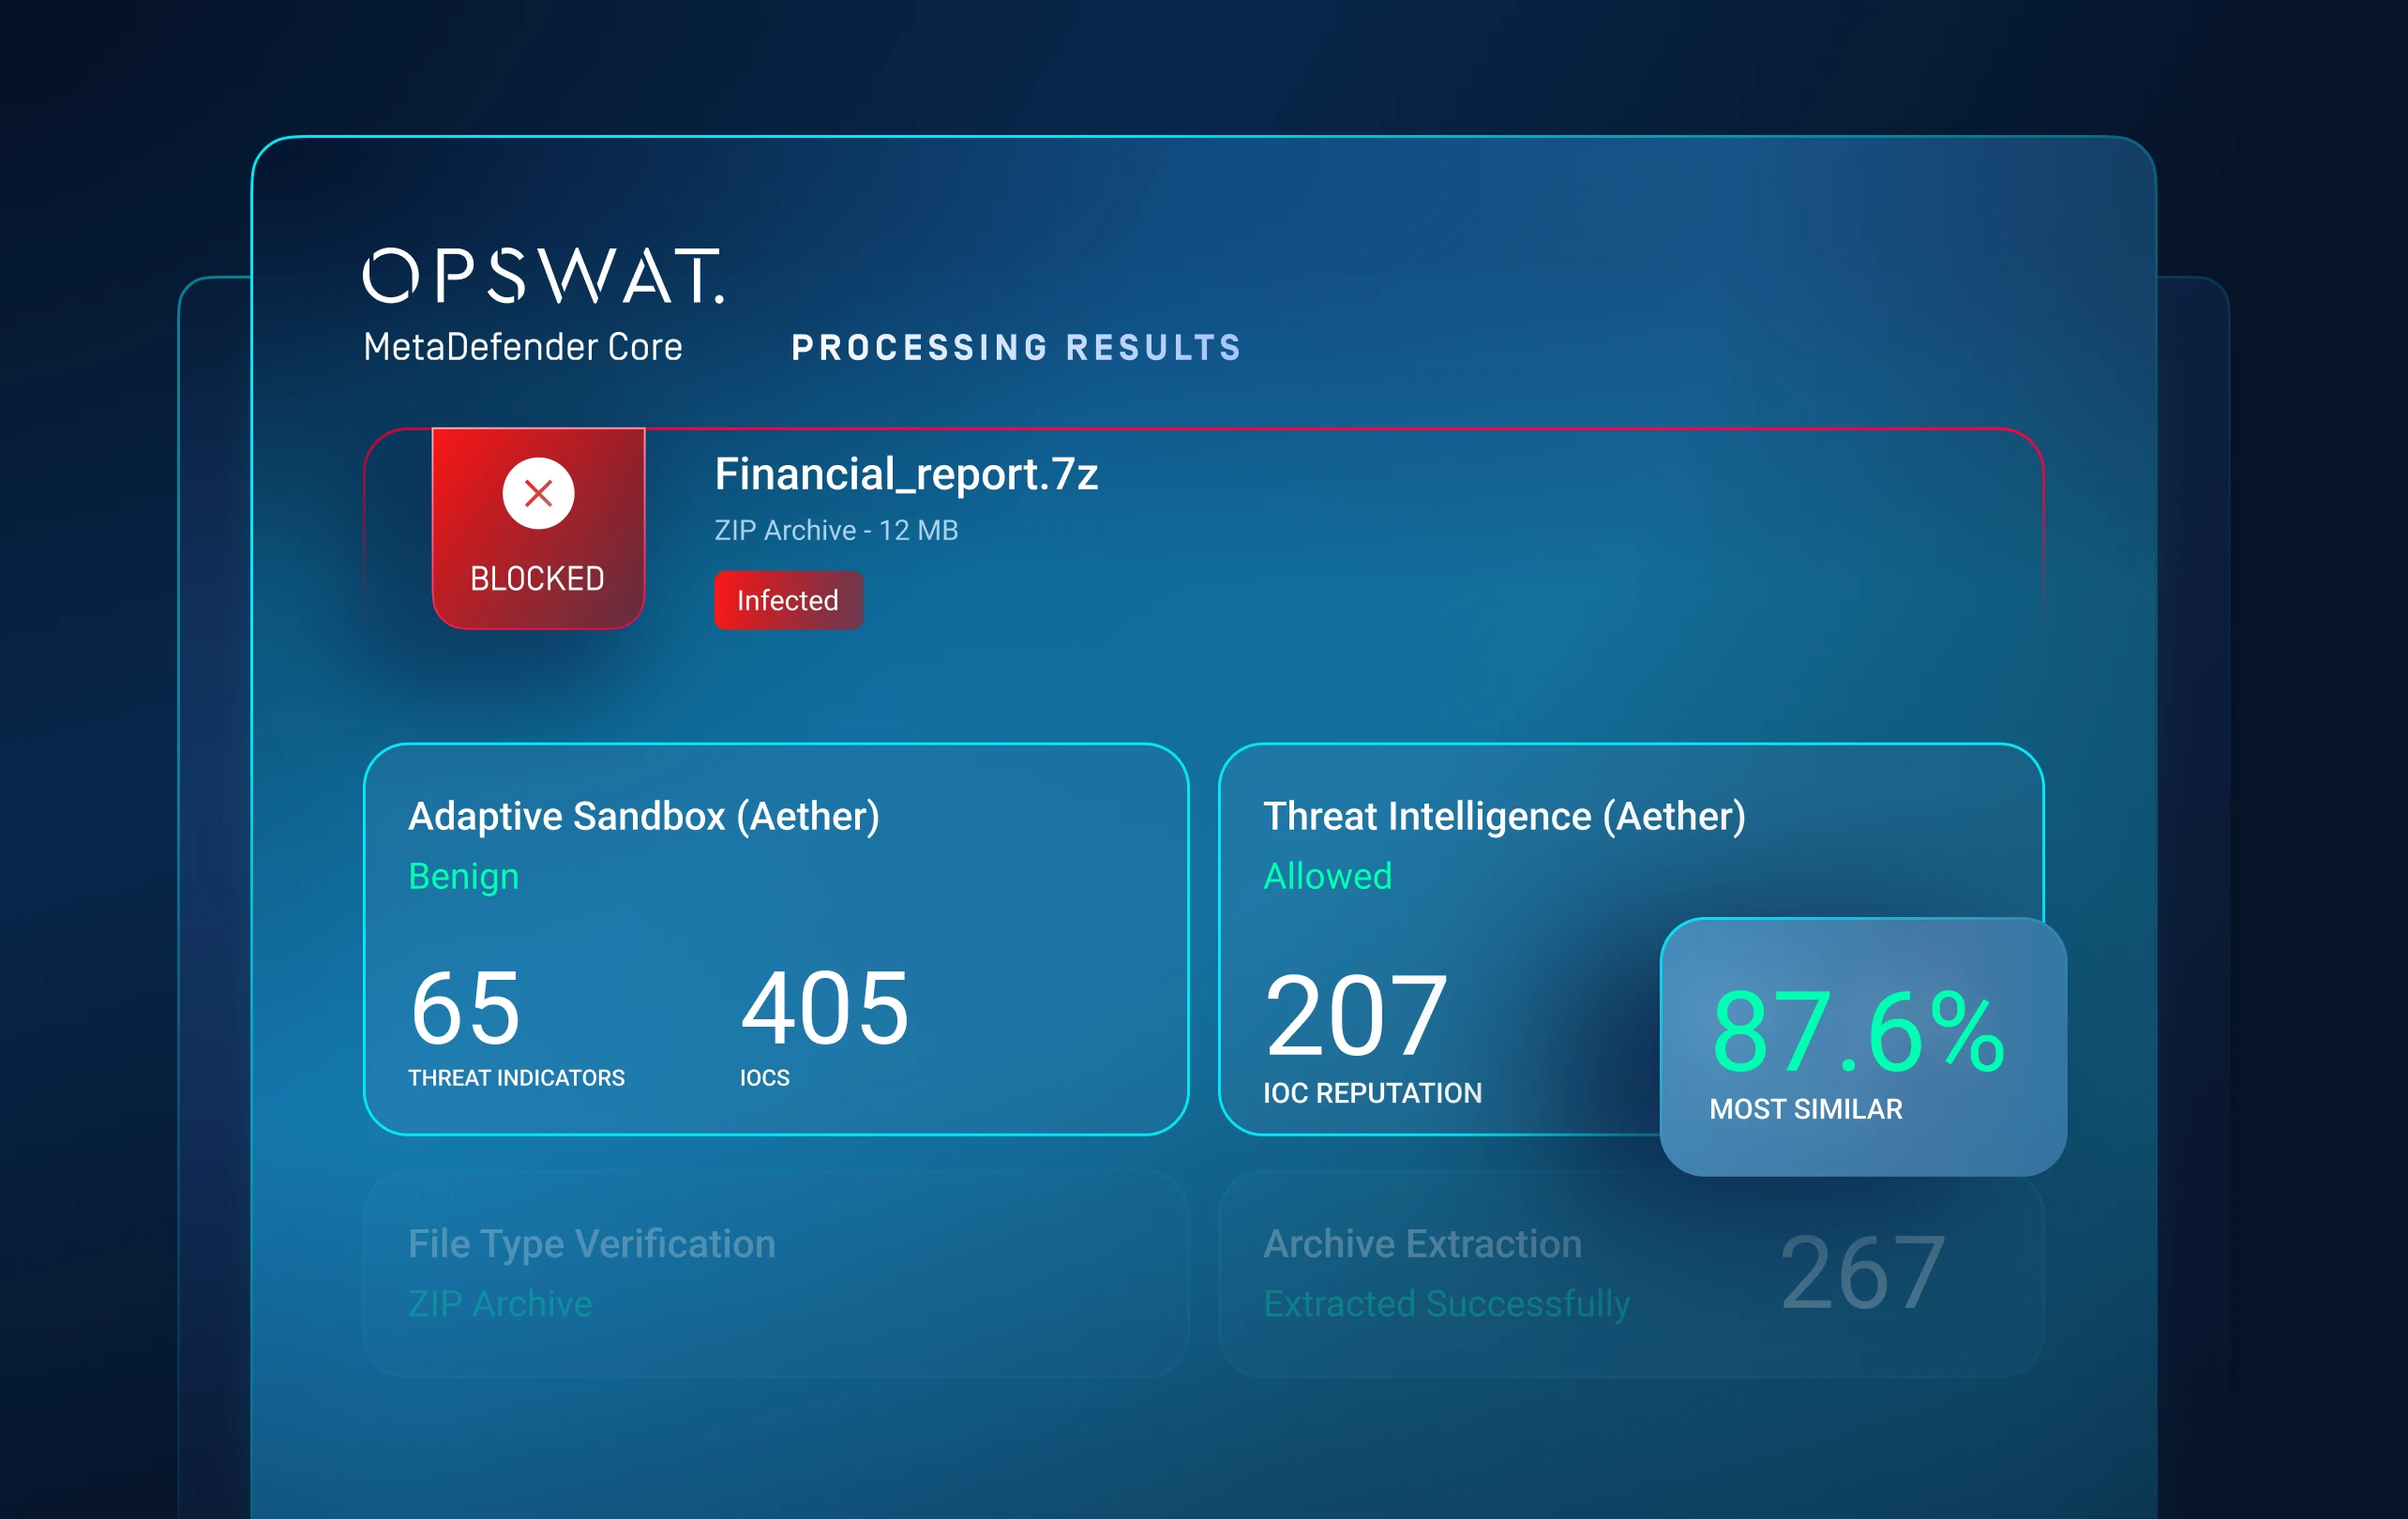
5. réteg: Fenyegetéskeresés
A fenyegetések és a kampányok összekapcsolása
Térjünk át az egyes fájlok felismeréséről a kampányszintű elemzésre!
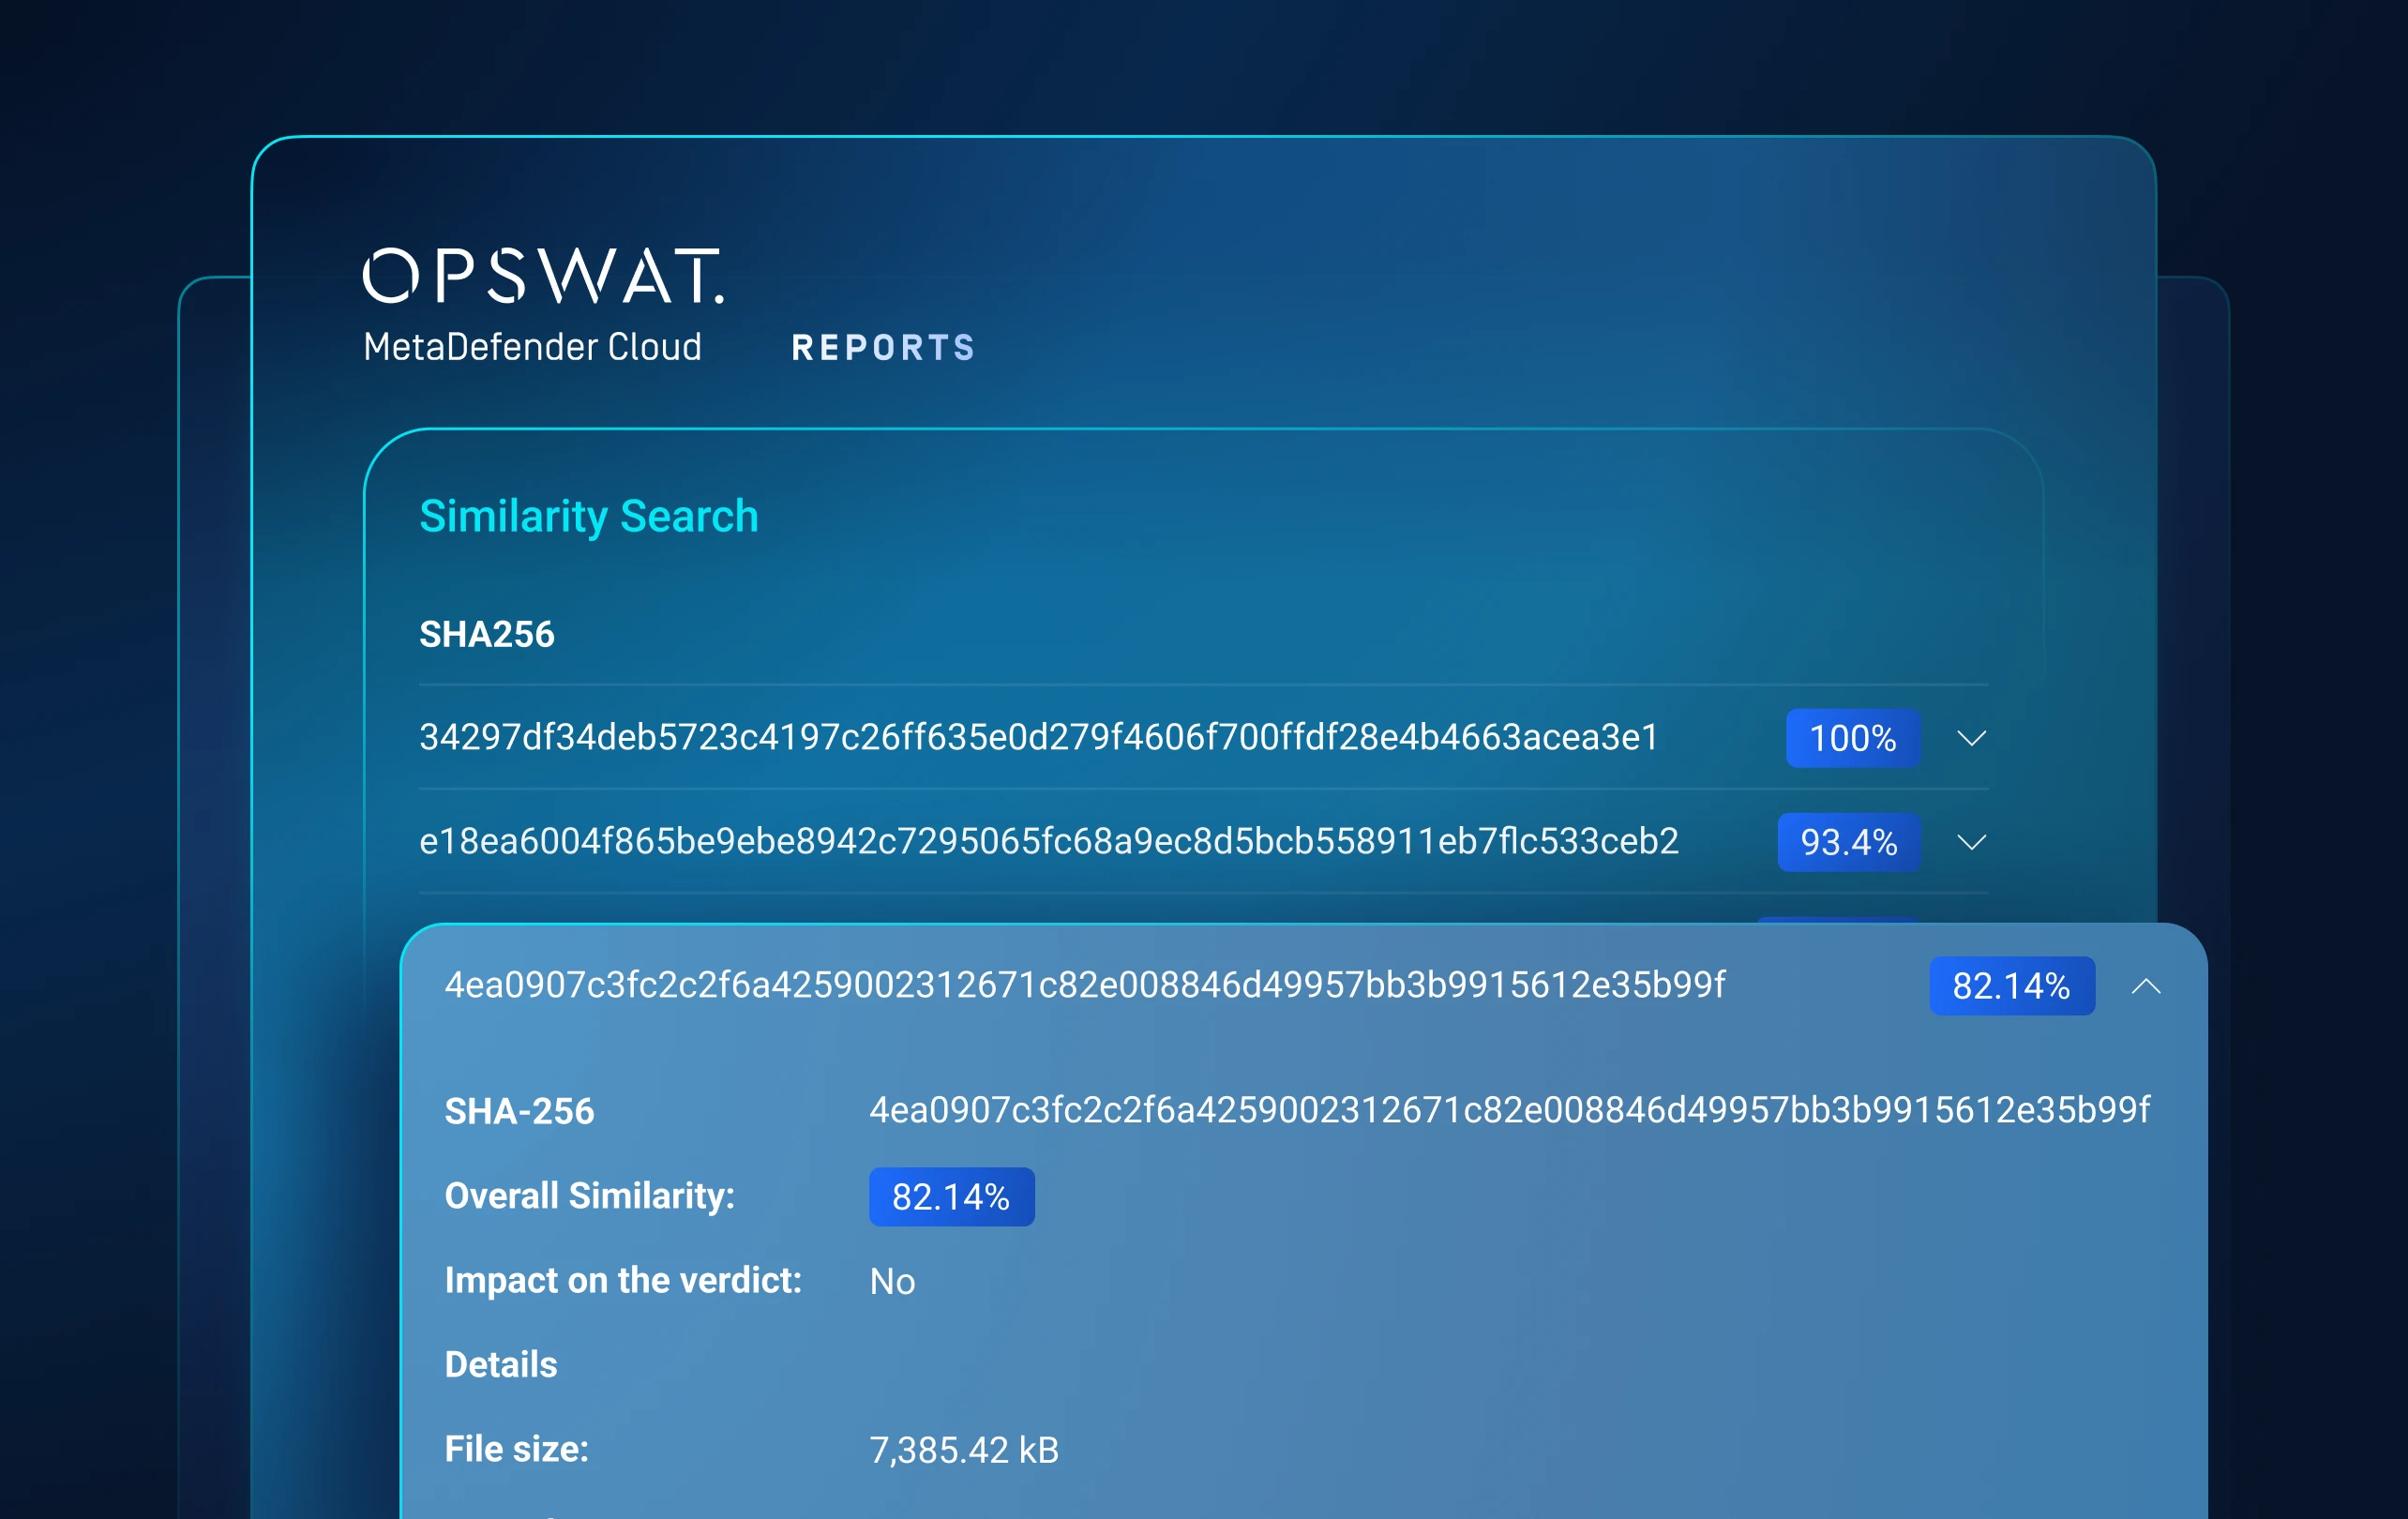
Az ML-alapú hasonlósági keresés és a fenyegetési minták közötti korreláció segítségével az ismeretlen minták összekapcsolhatók az ismert kártevőkkel, infrastruktúrákkal, taktikákkal és a kapcsolódó változatokkal.
Felfedi a kártevőprogram-családokat és a támadói kampányokat, arra kényszerítve az ellenfeleket, hogy eszközeiket, infrastruktúrájukat és módszereiket alapjaiban alakítsák át.
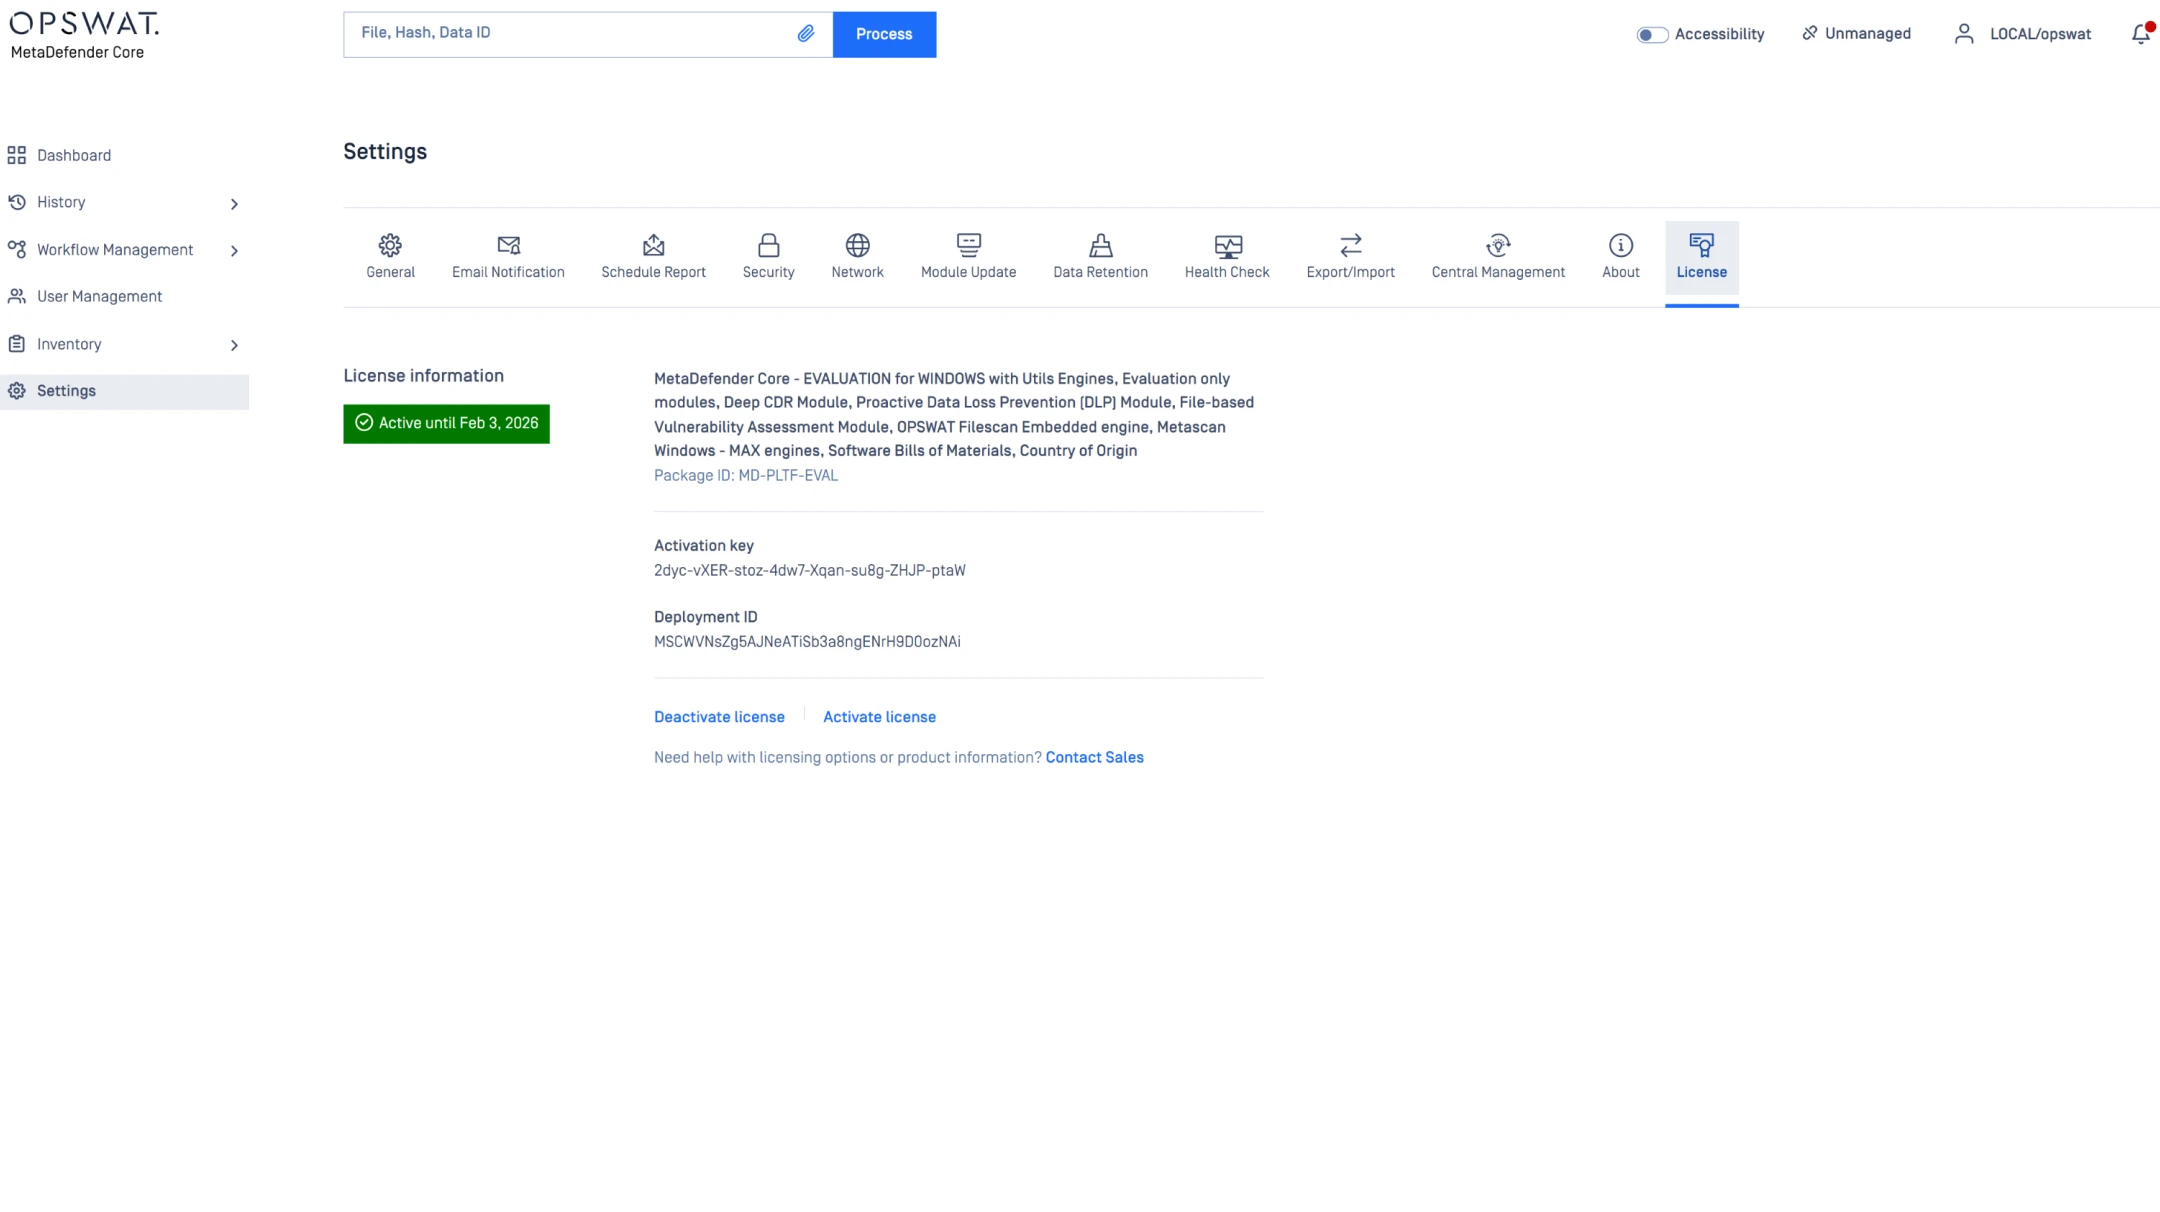
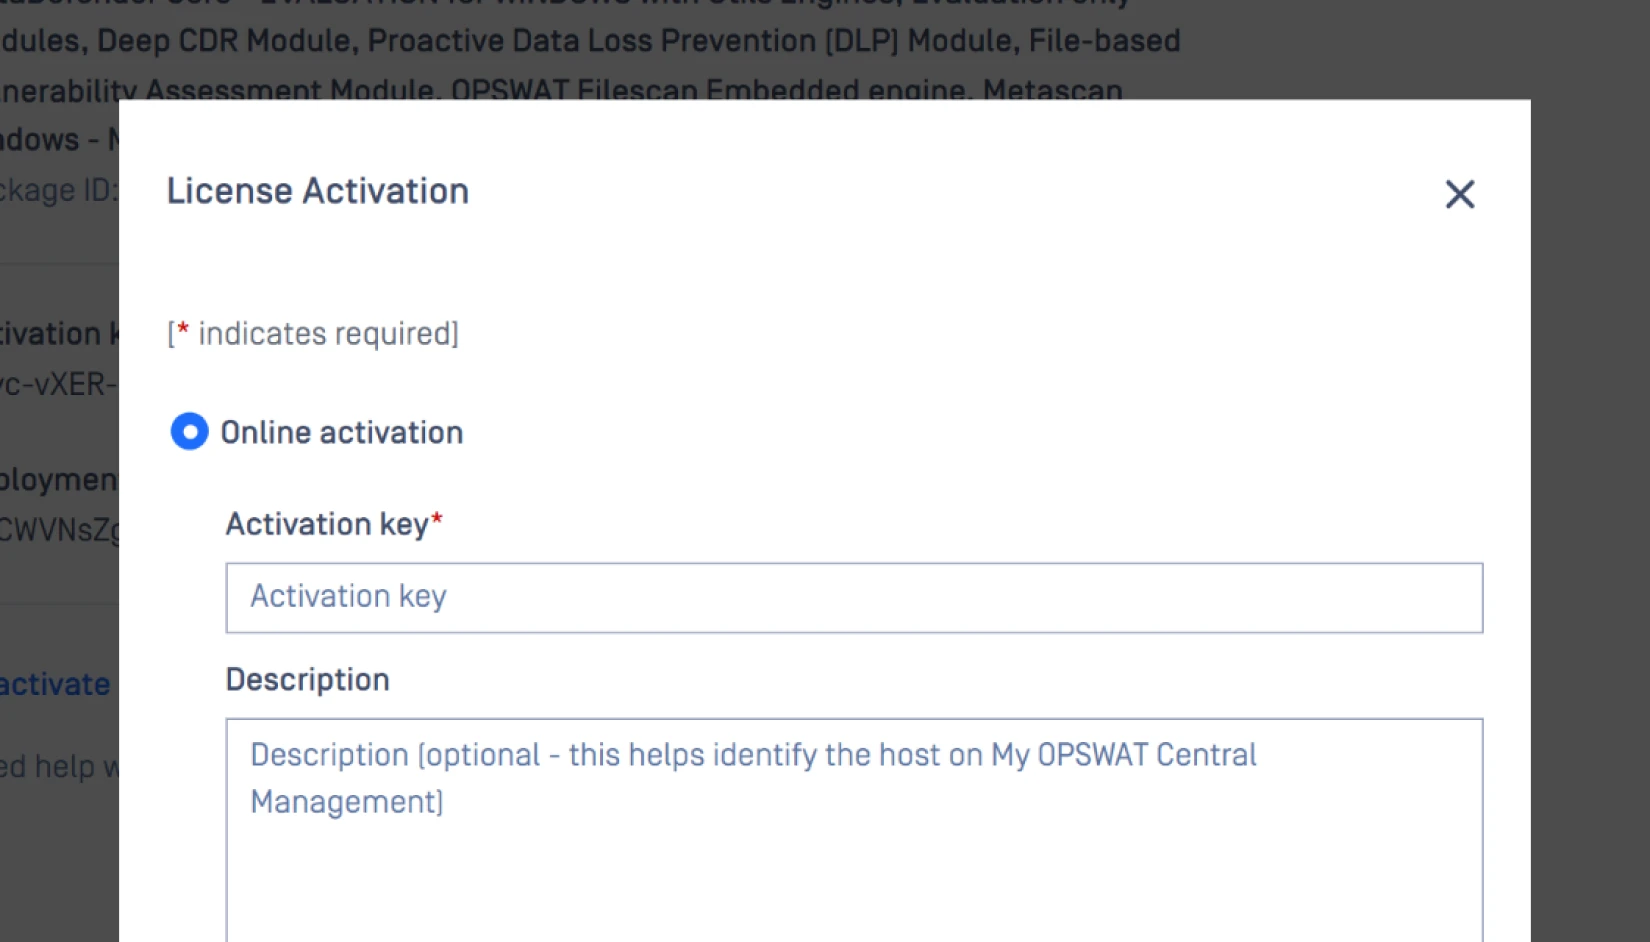
Kezdje el 3 egyszerű lépésben
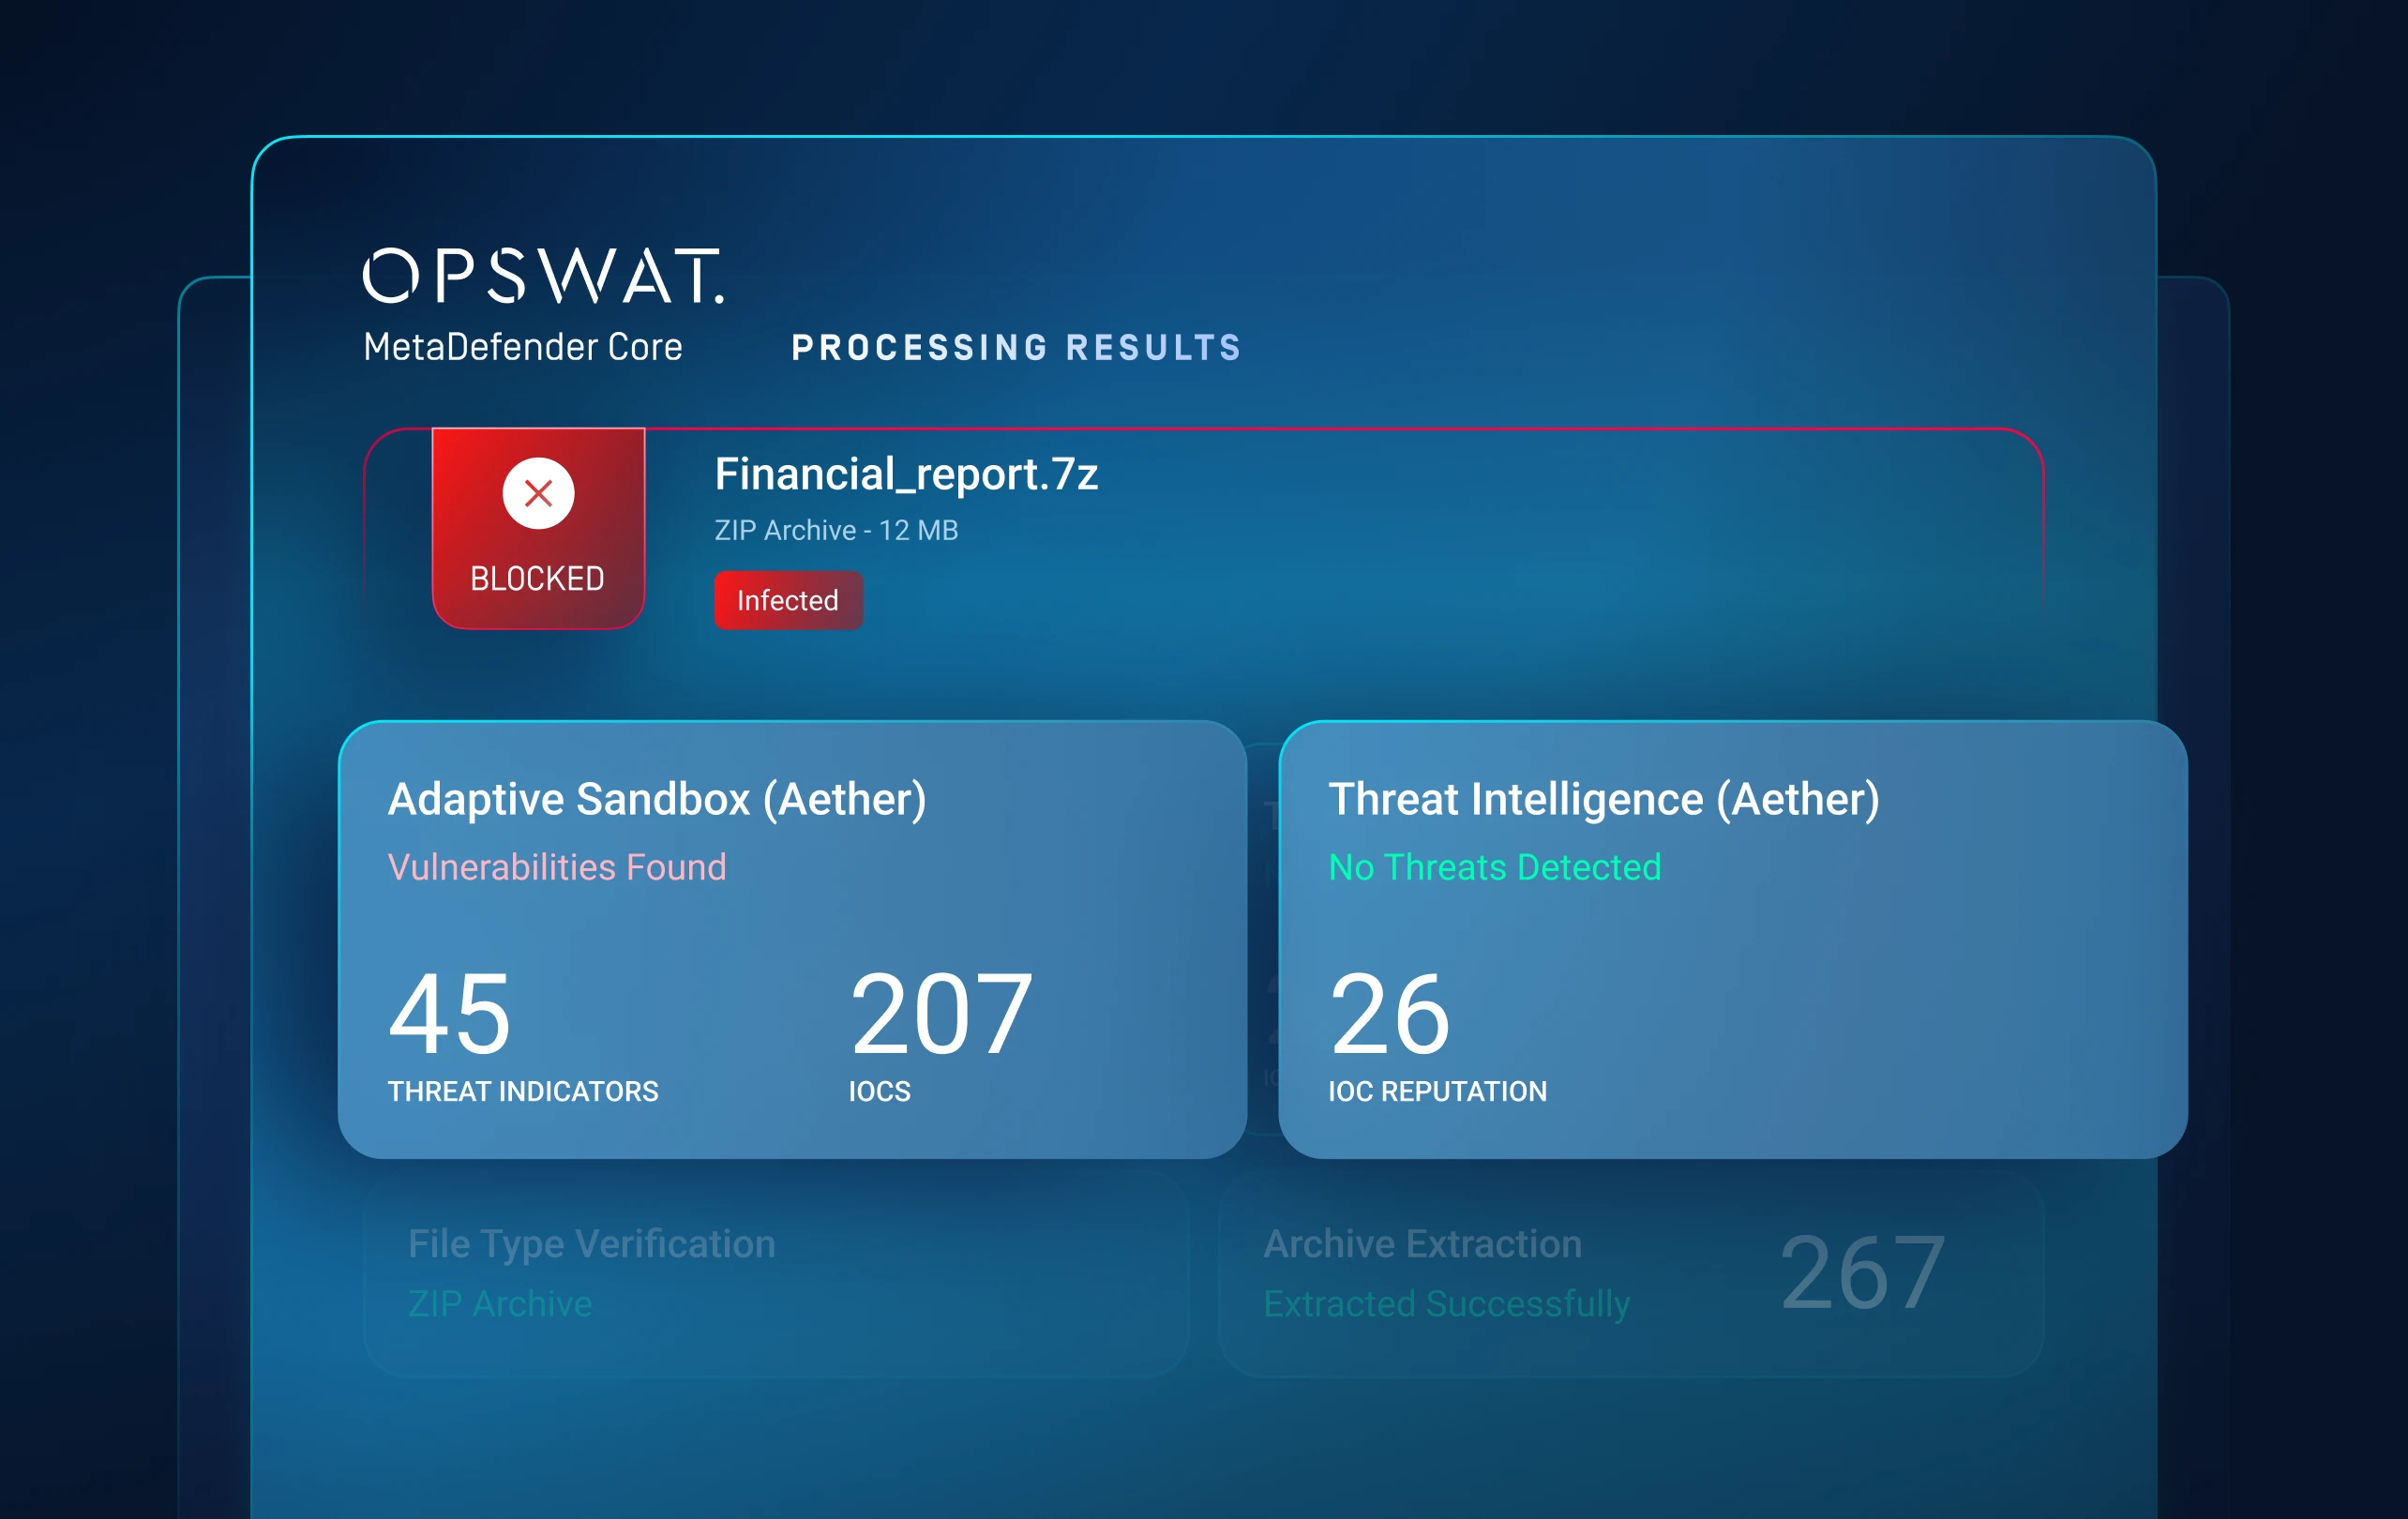
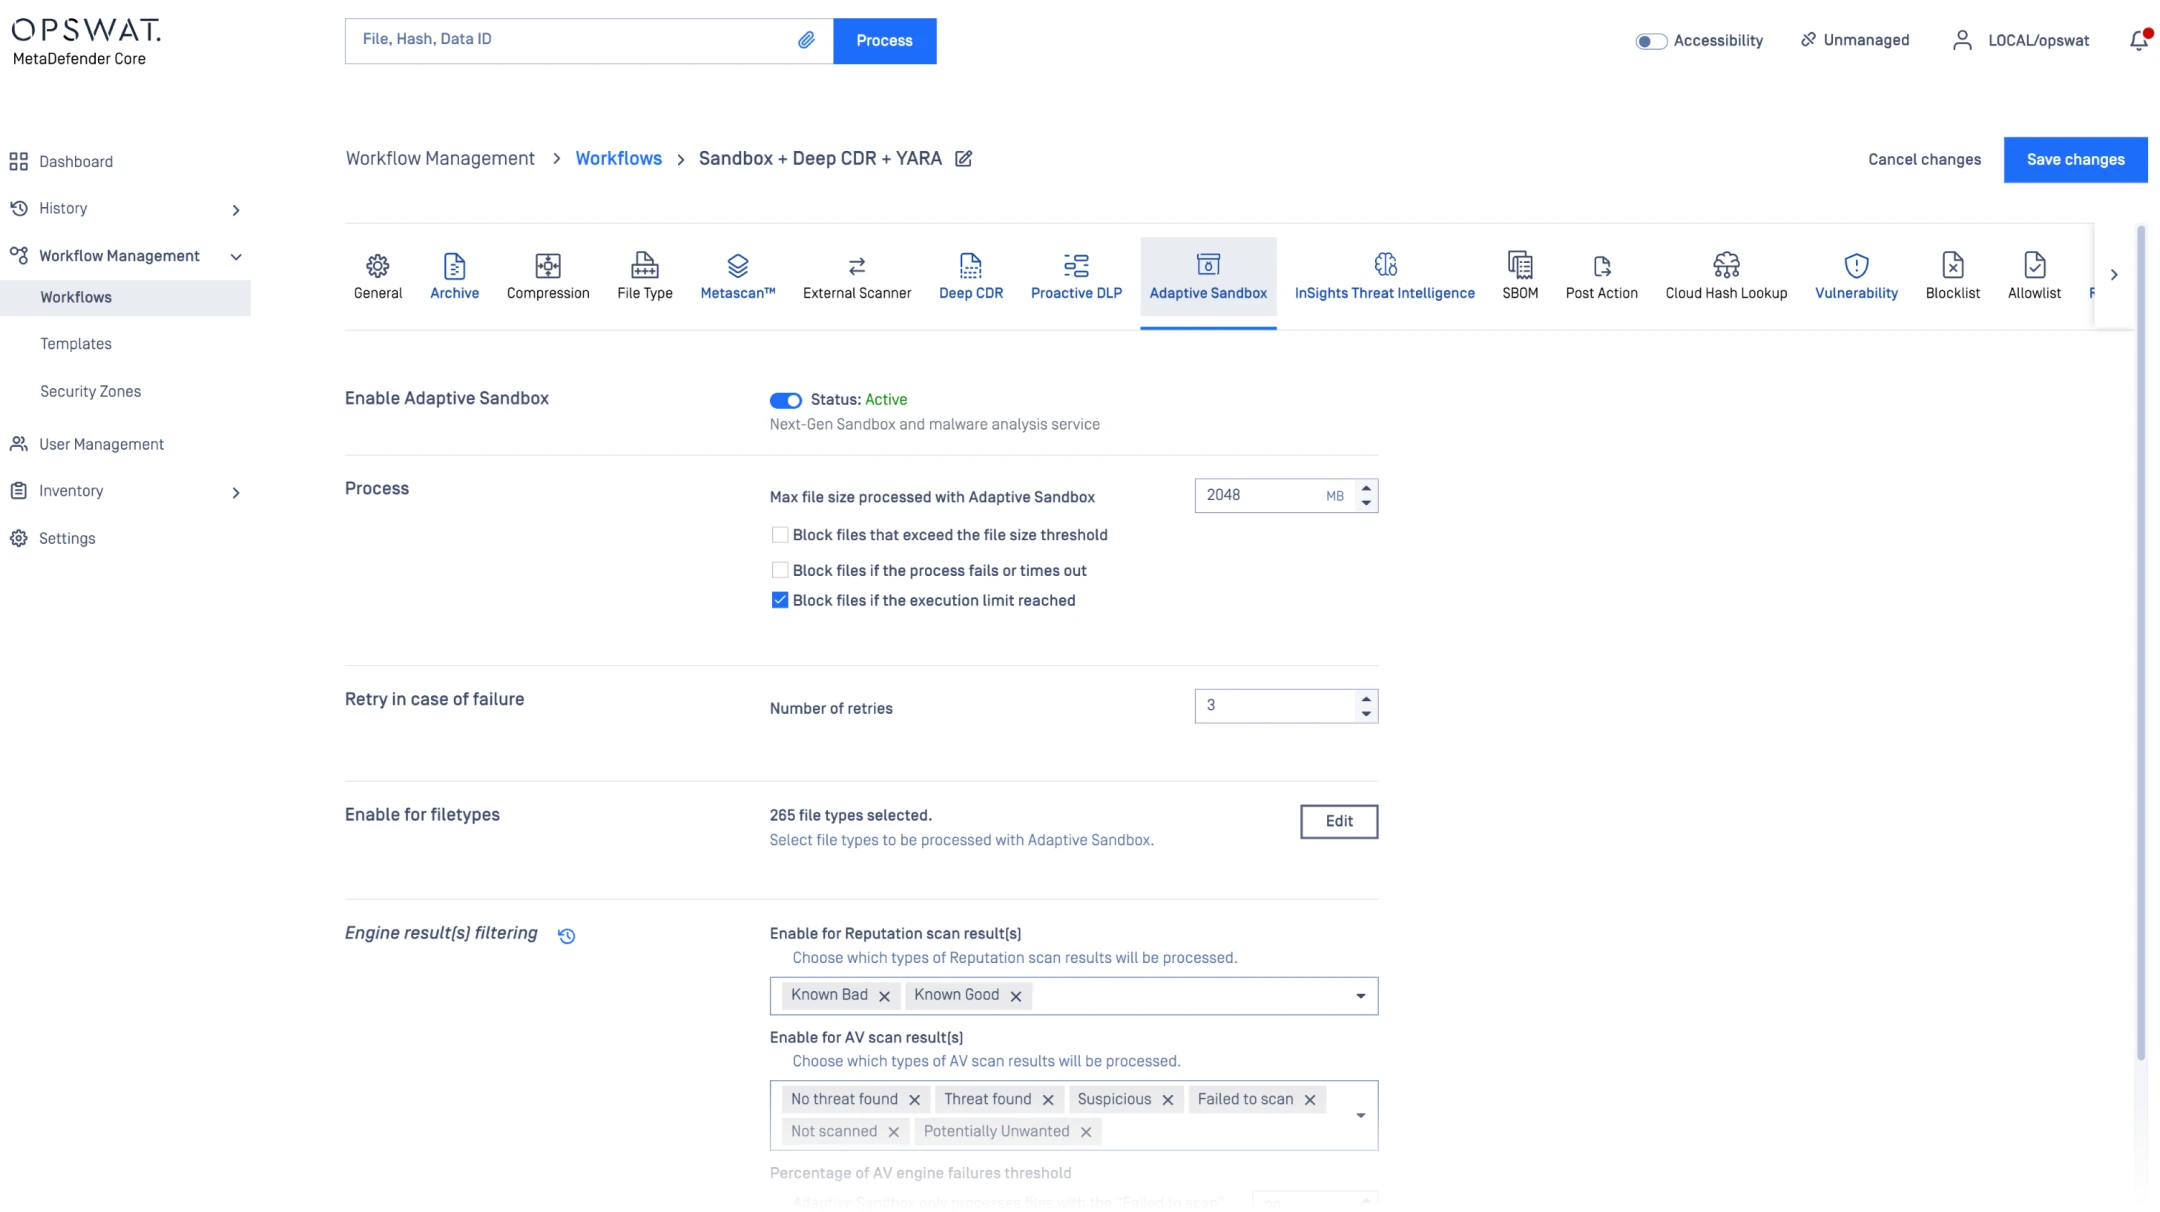
Adja meg az API az Adaptive Sandbox beépített Threat Intelligence szolgáltatással.
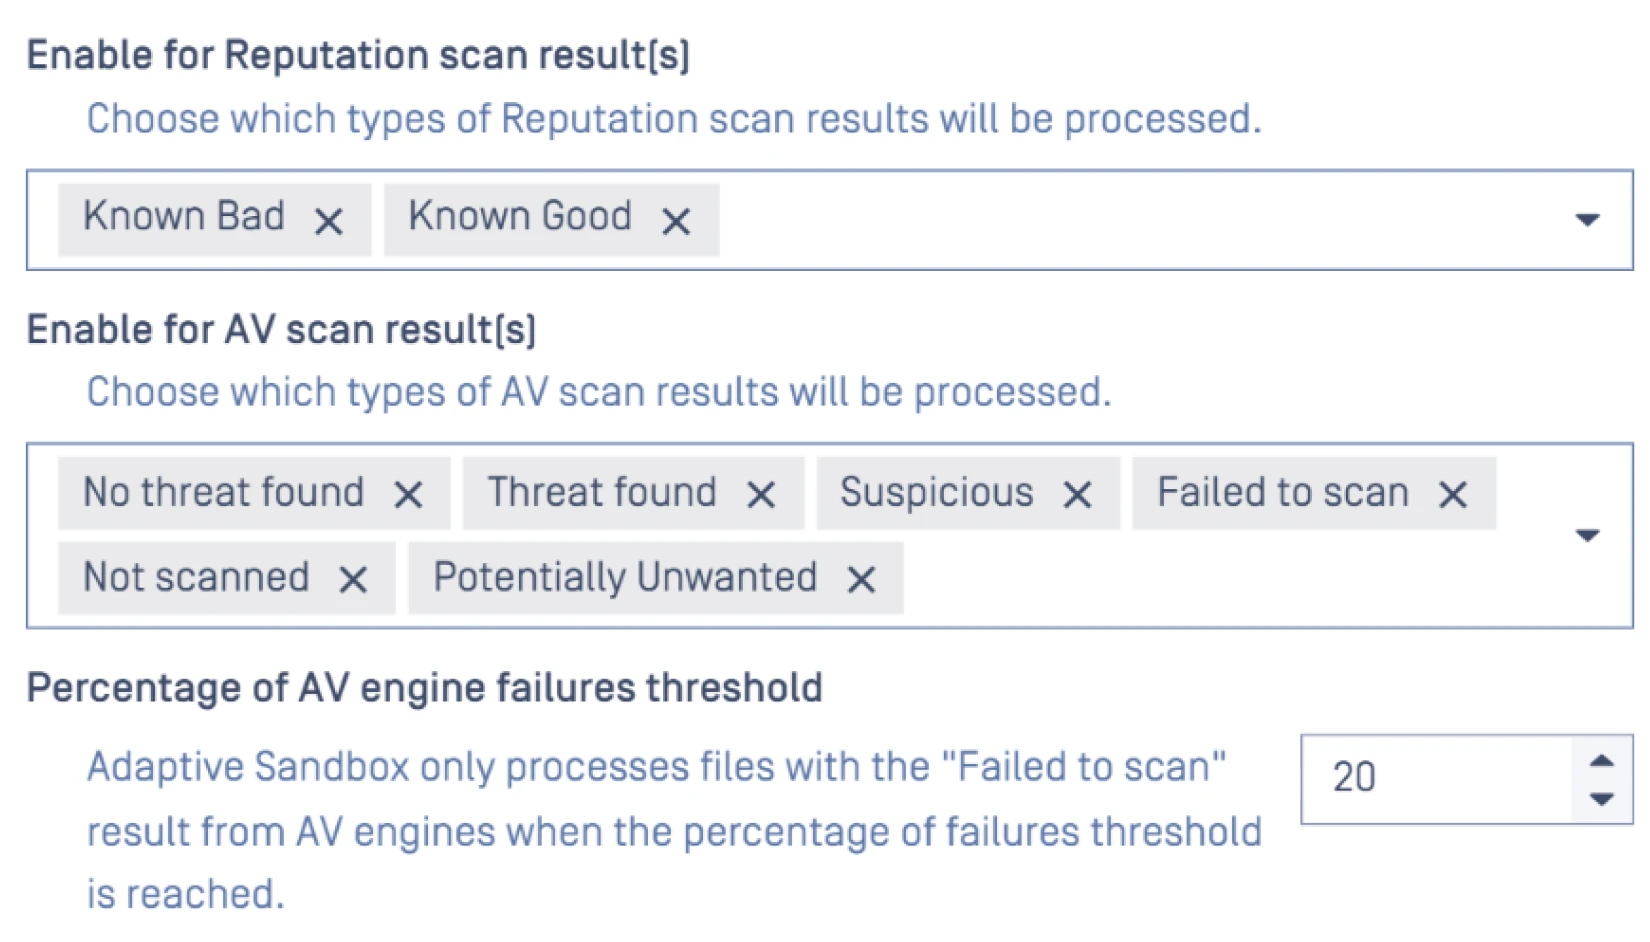
Válassza ki, mely fájltípusok vagy kockázati kategóriák kerülnek automatikusan dinamikus elemzésre.
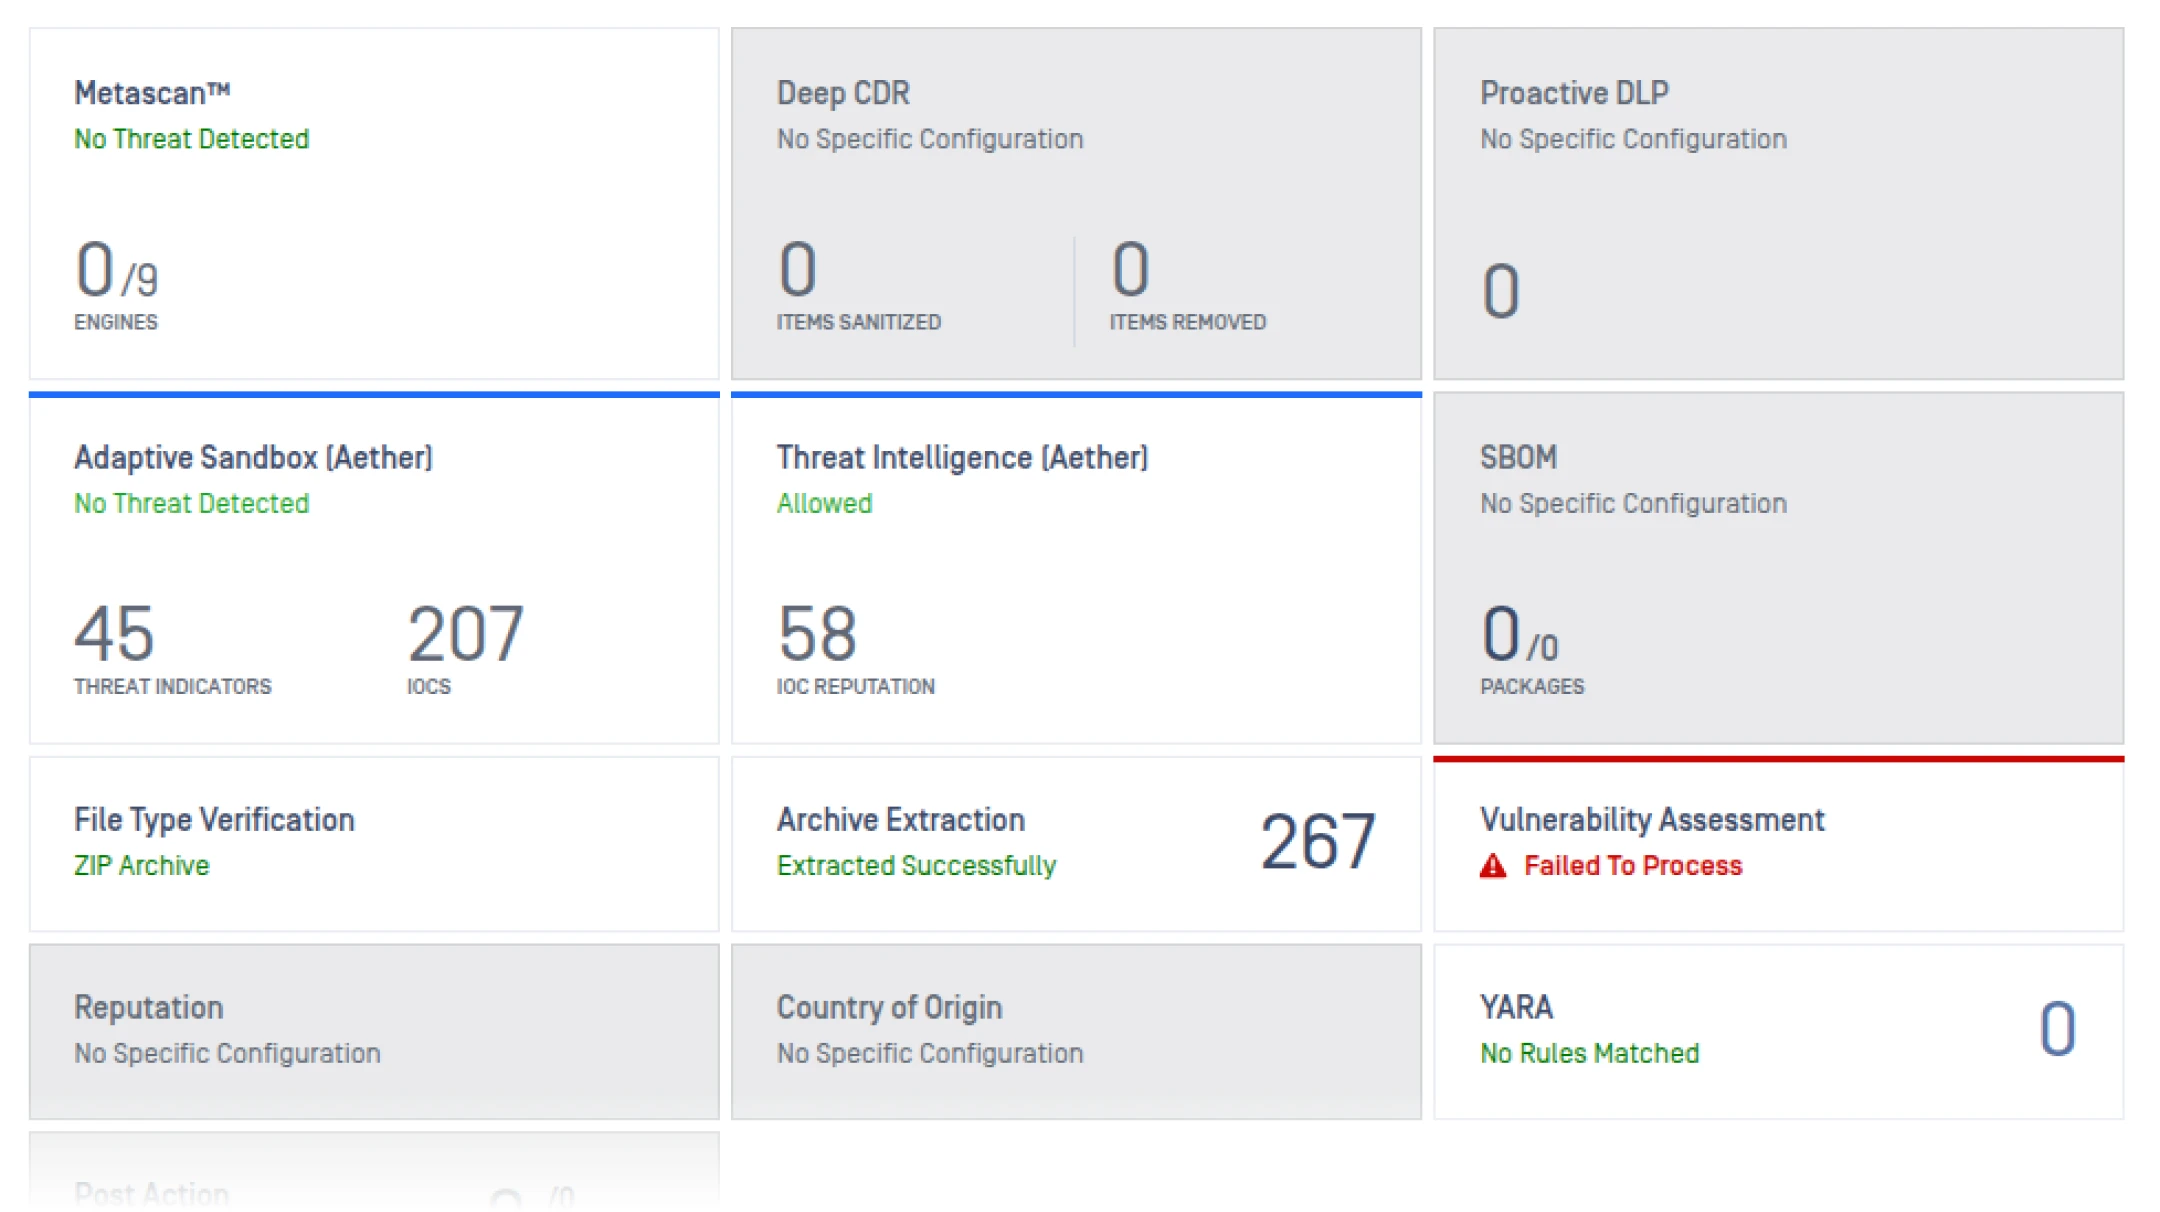
Tekintse meg sandbox , a fenyegetési pontszámokat és az IOC-ket közvetlenül a Core .
- Lépés 1
- Lépés 2
- Lépés 3
Termék áttekintés
Ismerje meg, hogyanAether MetaDefender Aether zero-day a hálózati peremterületen sandboxing adaptív sandboxing, a fenyegetési hírszerzés, a fenyegetésértékelés és a hasonlósági keresés kombinálásával, még mielőtt a fájlok bejutnának a kritikus környezetekbe.
Beágyazott és távoli
Adaptive Sandbox motor jellemzői
Az alábbi táblázat az Adaptive Sandbox távoli és beágyazott motorjának funkciókészletét. Nem tartalmazza a platform funkcióit, mint például az API , a konfigurálható ACL-t (hozzáférés-vezérlési lista), az OAuth-integrációt, a CEF (Common Event Format) syslog-visszacsatolást stb.
Kérjük, vegye fel velünk a kapcsolatot, ha technikai bemutatót szeretne lefoglalni, és áttekintést kapni a platform összes funkciójáról és képességeiről.
Jellemzők
137Több mint 10 különböző archívumtípus kicsomagolása (pl. 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP)
Támogatott motor: Beágyazott, Távoli
Kategória: Észlelési képesség
Beágyazott gyermek artefaktumok kivonása (pl. OLE2 a Wordből)
Támogatott motor: Beágyazott, Távoli
Kategória: Észlelési képesség
Aktív tartalom kivonása (pl. Base64 hasznos terhelések HTML fájlokban)
Támogatott motor: Beágyazott, Távoli
Kategória: Észlelési képesség
Források, képek és karakterláncok kinyerése (beleértve az OCR szövegfelismerést)
Támogatott motor: Remote
Kategória: Észlelési képesség
VBA makrók, VBS/JS, PowerShell szkriptek kivonása és dekódolása
Támogatott motor: Remote
Kategória: Észlelési képesség
Beágyazott PE fájlok kivonatolása (telepítőkből, inline vagy overlay)
Támogatott motor: Beágyazott, Távoli
Kategória: Észlelési képesség
Automatizált dekódolás (pl. Base64 karakterláncok, XOR kódolt adatok), dekompilálás (Java, .NET) és shellcode emulálása (EmbedEquation). A Python és a Bash automatikus dekódolása javítja a szkriptek elemzését.
Támogatott motor: Beágyazott, Távoli
Kategória: Elemzés mélység
Tanúsítványok (PE, PDF, aláírt makrók) és hitelesítések kivonása és hitelesítése
Támogatott motor: Beágyazott, Távoli
Kategória: Észlelési képesség
Hash-ek (pl. SSDEEP, Imphash) és a szakaszok/források entrópiájának kiszámítása
Támogatott motor: Beágyazott, Távoli
Kategória: Észlelési képesség
UUID-k kiszámítása, például .NET GUID-k (Module Version/TypeLib Id)
Támogatott motor: Beágyazott, Távoli
Kategória: Észlelési képesség
PE-fordító metaadatainak (RICH-fejlécek) elemzése
Támogatott motor: Beágyazott, Távoli
Kategória: Elemzés mélység
Az SFX telepítő metaadatainak elemzése
Támogatott motor: Beágyazott, Távoli
Kategória: Elemzés mélység
A szabályozási követelményeknek való megfelelés támogatása
A kibertámadások és azok végrehajtói egyre kifinomultabbá válnak, ezért a világszerte működő irányító testületek
szabályozásokat vezetnek be annak biztosítására, hogy a kritikus infrastruktúra megtegyen minden szükséges lépést a biztonság fenntartása érdekében.
Ajánlott források
A kiberbiztonság állandó elemei
MetaDefender Aether Core
SANS felderítési és reagálási felmérés
2025 OPSWAT fenyegetettségi jelentés
A lényegre koncentrálva: a 99,9%-os pontosságú mesterséges intelligencia-motor javítja a biztonsági rendszerét
Biztonságközpontú MFT: mesterséges intelligenciára épülő és emulációval támogatott védelem a fájlalapú támadások ellen
Egy energiaszolgáltató OPSWAT segítségével megszünteti a riasztások áradatát és javítja Zero-Day
GYIK
Ez a MetaDefender Core-ba beágyazott sandbox –Core, ha zero-day szorosan össze szeretné kapcsolni Core meglévő Core (ICAP, kioszkok, e-mail, MFT), különösen szabályozott vagy air-gapped . Válassza Aether teljes körű, önálló elemzési felhasználói felületet és szélesebb körű TI-munkafolyamatokat szeretne.
Használja a Core triggereket (makrók, szkriptek, beágyazott objektumok, aktív tartalom) a kockázatos 2-3% automatikus átirányításához az emuláció fenntartása érdekében, anélkül, hogy elmulasztaná a rejtett első fázisú vektorokat. Ez manuálisan is használható egy fájl viselkedésének elemzésére.
Független észlelési logika-frissítések (gyorsabb lefedettség), offline tanúsítvány-ellenőrzés air-gapped , kibővített fájltípus- és telepítőprogram-lefedettség, valamint kettős Base64-dekódolás, hogy teljes frissítés nélkül is lépést tudjon tartani a kijátszási módszerekkel.
Igen – Linux szerver (RHEL/Rocky) helyszíni telepítés, offline módban nincs kimenő függőség, minimális kimeneti opciók és egyszerű REST-kapcsolat a meglévő Core. OT/ICS és titkosított hálózatokhoz tervezve.
Élesebb triázs (kevesebb eskaláció), gyorsabb kiváltó okok feltárása (dekódolt szkriptek/kicsomagolt betöltők) és azonnal használható IOC-k, amelyek gazdagítják a SIEM-szabályokat és a forgatókönyveket.