Eredetileg megjelent: 2020. június 05.
A kártevőprogramok folyamatosan fejlődnek, és ugyanez vonatkozik a kártevőprogramok észlelés elkerülésére szolgáló technikákra is. A Genovai Egyetem által végzett, 180 000 Windows-kártevőminta elemzésén alapuló tanulmány szerint ezeknek akár 40%-a is alkalmaz legalább egy ilyen elkerülési technikát. Ebben a blogbejegyzésben két olyan módszert vizsgálunk, amelyet a rosszindulatú szereplők alkalmaznak a víruskereső (AV) szoftverek kijátszására.
Megnézünk egy rosszindulatú programmintát, hogy megtudjuk, hogyan használják a támadók a látszólag ártalmatlan Excel-fájlokat szervezetek megfertőzésére. A fájl egy makrót tartalmaz, amely letölti a gyorsírási fájlt, és dekódolja azt, hogy kártékony hasznos terhet vonjon ki belőle.
VelvetSweatshop jelszó
A „VelvetSweatshop” alapértelmezett jelszó egy régi biztonsági rés, amely először 2012-ben jelent meg. Legutóbb a LimeRAT kártevő terjesztésére használták. A kiberbűnözők azért választották ezt a taktikát, mert a Microsoft Excel képes a beágyazott, „VelvetSweatshop” nevű alapértelmezett jelszóval visszafejteni egy fájlt, jelszó megadása nélkül olvasási módban megnyitni azt, és egyidejűleg futtatni a benne lévő makrókat.
A mintafájl VelvetSweatshop jelszóval történő titkosításával egyes víruskereső motorok nem tudták felismerni a rosszindulatú kódot. Tesztjeink során a 40 AV-program közül csak 15 találta meg a fenyegetést.
Jelszóval védett makró
A Microsoft Excel a munkalapok jelszóval történő védelméhez hasonlóan lehetővé teszi a felhasználók számára, hogy az Excelben egy makrót a megtekintés ellen zároljanak. Ez a funkció azonban nem titkosítja a makrókat.
Amikor ezt a funkciót használtuk a malware-makró elrejtésére, ez egyes AV-k észlelését is csökkentette. Három AV-motor, amely sikeresen észlelte a kártevő mintát, nem látta a fenyegetést, amikor a makró jelszóval védett volt.
Mi történik, ha kombináljuk a két taktikát?
Amikor a VelvetSweatshop Password és a Jelszóval védett makró funkciót is alkalmaztuk, hogy segítsünk a rosszindulatú mintának megkerülni az észlelést, a szkennelési eredmény jelentős csökkenését tapasztaltuk. A 40 AV-motorból csak 13 volt képes észlelni a fenyegetést.
Mi a megoldás a rosszindulatú szoftverek kijátszási technikáinak megakadályozására?
A fenyegető szereplők mindig új technikákat keresnek arra, hogy elrejtsék rosszindulatú fájljaikat a vírusirtó rendszerek elől. Az egyik legjobb gyakorlat a kitérő rosszindulatú szoftverek legyőzésére az összes potenciálisan rosszindulatú objektum letiltása a rendszerbe átvitt fájlokban. Még egy ártalmatlan makró is válhat később sebezhetővé.
OPSWAT Deep Content Disarm and Reconstruction Deep CDR™ technológia) eltávolítja a fájlokba ágyazott összes aktív tartalmat (beleértve a makrókat, az OLE-objektumokat, a hiperhivatkozásokat stb.), majd kizárólag a megbízható összetevőkből állítja vissza a fájlokat. Ezen felül a Deep CDR™ technológia lehetővé teszi a jelszóval védett makrók vizsgálatát anélkül, hogy ismerné a jelszót. Az OPSWAT iparágvezető technológiája rendkívül hatékonyan OPSWAT felhasználókat mind az ismert, mind az ismeretlen fenyegetések ellen, beleértve zero-day támadásokat és a fejlett, észlelés elkerülő kártevő programokat is.
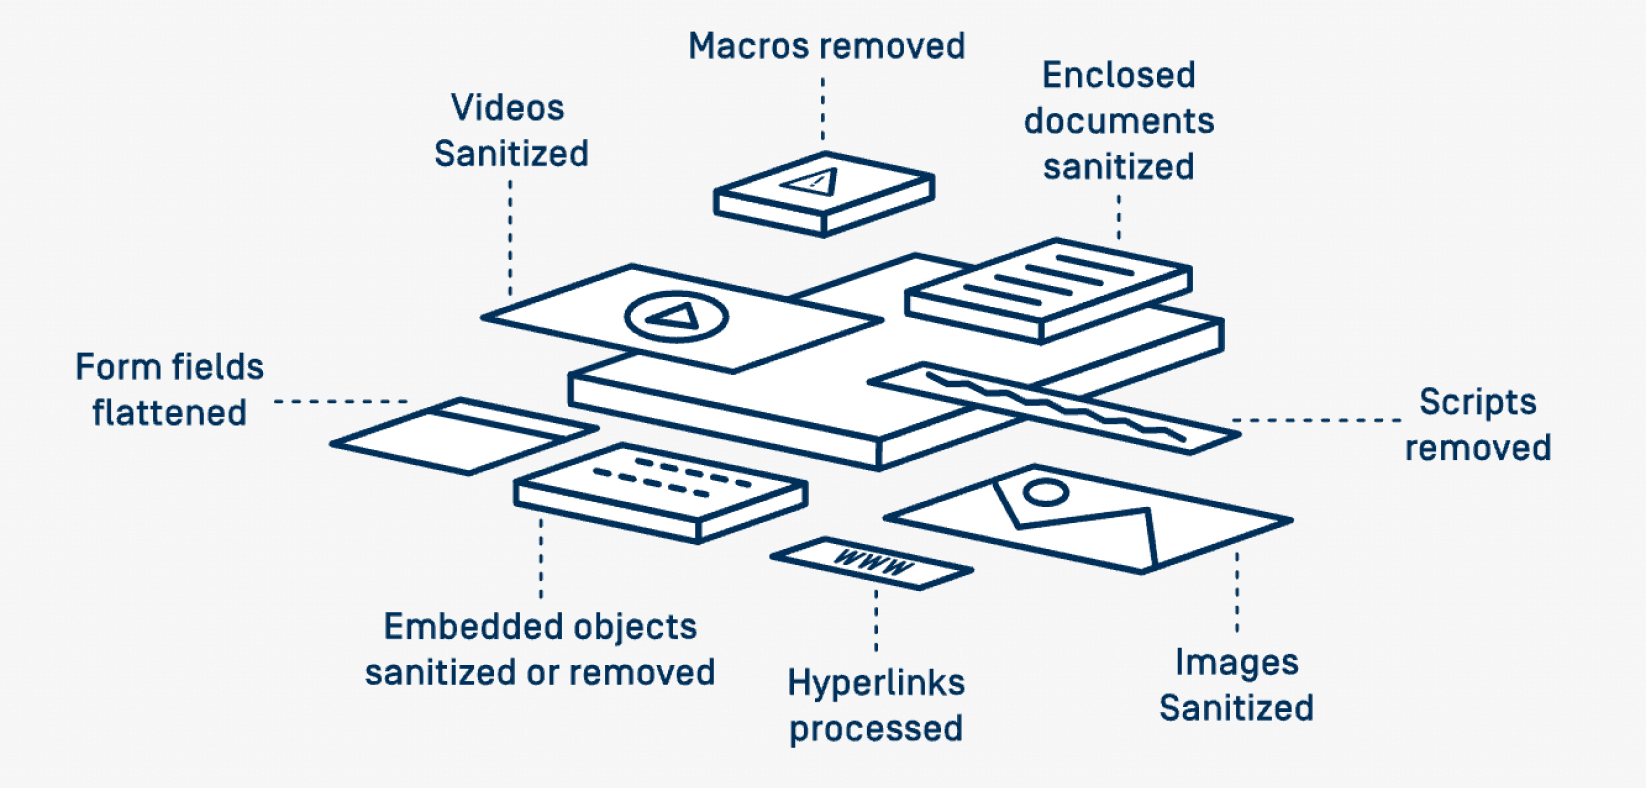
Miután a mintát Deep CDR™ technológiával fertőtlenítettük , most már rendelkezünk egy fenyegetésmentes, teljes funkcionalitású fájllal.
Ha a makrókra szükség van az üzleti műveletekhez, fontos, hogy minden fájlt egyidejűleg több AV-val is vizsgáljon, hogy növelje a fenyegetések felismerésének esélyét. OPSWAT úttörője a Multiscanning koncepciójának, amely a fájlokat több mint 30 kereskedelmi kártevőirtó motorral vizsgálja. A OPSWAT Multiscanning technológia a különböző elemzési mechanizmusokat és technikákat, köztük a szignatúrákat, a heurisztikát, az AI/ML-t és az emulációt kombinálva segít maximalizálni a felismerési arányt alacsony teljes üzemeltetési költség (TCO) mellett.
Tudjon meg többet a Deep CDR™ technológiáról és Multiscanning vegye fel a kapcsolatot OPSWAT egyik OPSWAT szakértőjével, hogy megtalálja a legjobb biztonsági megoldást zero-day a fejlett, felderítést elkerülő kártevők elleni védelemhez.
