A DevSecOps blogsorozatunk egyik korábbi bejegyzésében arról beszéltünk, hogy milyen kockázatot jelenthet a forráskódban és a build-termékekben előforduló rosszindulatú szoftver, valamint arról, hogy a csapatok hogyan tudják biztonságossá tenni szoftver-build folyamatukat a Jenkinshez készült „ MetaDefender ” segítségével. A DevOps-biztonság témáját folytatva ebben a bejegyzésben bemutatom, hogyan lehet a Jenkinshez készült „ MetaDefender ” segítségével rosszindulatú szoftvereket és sebezhetőségeket felismerni a Docker-képekben.
Container : Az Supply Chain érő támadások felületének bővülése
A mikroszolgáltatások és a konténerek óriási növekedésnek indultak. Könnyű és gyorsan telepíthető jellegének köszönhetően a konténertechnológia a jövőben csak tovább fog terjedni. A konténerek azonban többnyire elavult és sebezhető szoftvereket is rejtenek. A rossz szereplők ezt az automatikus építési platformot használják ki ellátási láncot támadó kampányok létrehozására, veszélybe sodorva a célszervezeteket és a hozzájuk kapcsolódó feleket.
A Docker Hubon található 4 millió nyilvános kép elemzése feltárta a konténerekben rejlő, nem látható kockázatokat. Ezeknek az image-eknek a fele (51%) tartalmazott legalább egy kritikus sebezhetőséget, és 13%-ukban voltak nagyfokú sebezhetőségek. Több mint 6400 képet rosszindulatúnak minősítettek, mivel kriptopénz-bányászokat, rosszindulatú Node Package Manager (NPM) csomagokat, hackereszközöket és rosszindulatú szoftvereket tartalmaznak.
Egy másik esetben a támadók Docker-képeket használtak kriptominingre. Öt rosszindulatú képet több mint 120 000 alkalommal húztak ki 2021-ben. A kampányban typosquattingot alkalmaztak - ez egy olyan obfuszkációs technika, amely a Docker Hubban található hivatalos "OpenJDK" és "Golang" képek helyett rosszul írt vagy félrevezető címeket használ, például "openjdk" és "golang". A cél az volt, hogy az áldozatot az xmrig bináris program - egy Monero kriptominer, amellyel visszaélve szervezetek erőforrásait lehet eltéríteni - elindítására csábítsák.
A Docker az egyik legnépszerűbb konténerizációs platform, amelyet 7 millió felhasználó fogadott el, 7 millió tárolóval és 242 milliárd húzással 2020-ban. Legfőbb ideje, hogy a szervezetek komolyan fontolóra vegyék a konténer-infrastruktúrák védelmét, mint a kiberbiztonsági legjobb gyakorlatok egyikét.
A Docker-képek kockázatainak leküzdése
A jogosulatlan képek véletlen letöltésének elkerülésére a legjobb megoldás a zero-trust modell alkalmazása. Minden fájlt potenciális kockázatnak kell tekinteni, és alaposan át kell vizsgálni, hogy már az elején felismerjük a fenyegetéseket.
Ennek egyik módja a sebezhetőséget vizsgáló eszköz, például a natív Docker Scan vagy egy hasonló alternatíva. Ha azonban nem áll rendelkezésre ilyen megoldás, akkor a Docker-képet archív fájlként is elmentheti, majd elküldheti egy elemző szolgáltatásnak.
Egy másik egyszerű módszer a Docker-képek átvizsgálása a MetaDefender for Jenkins bővítménnyel.
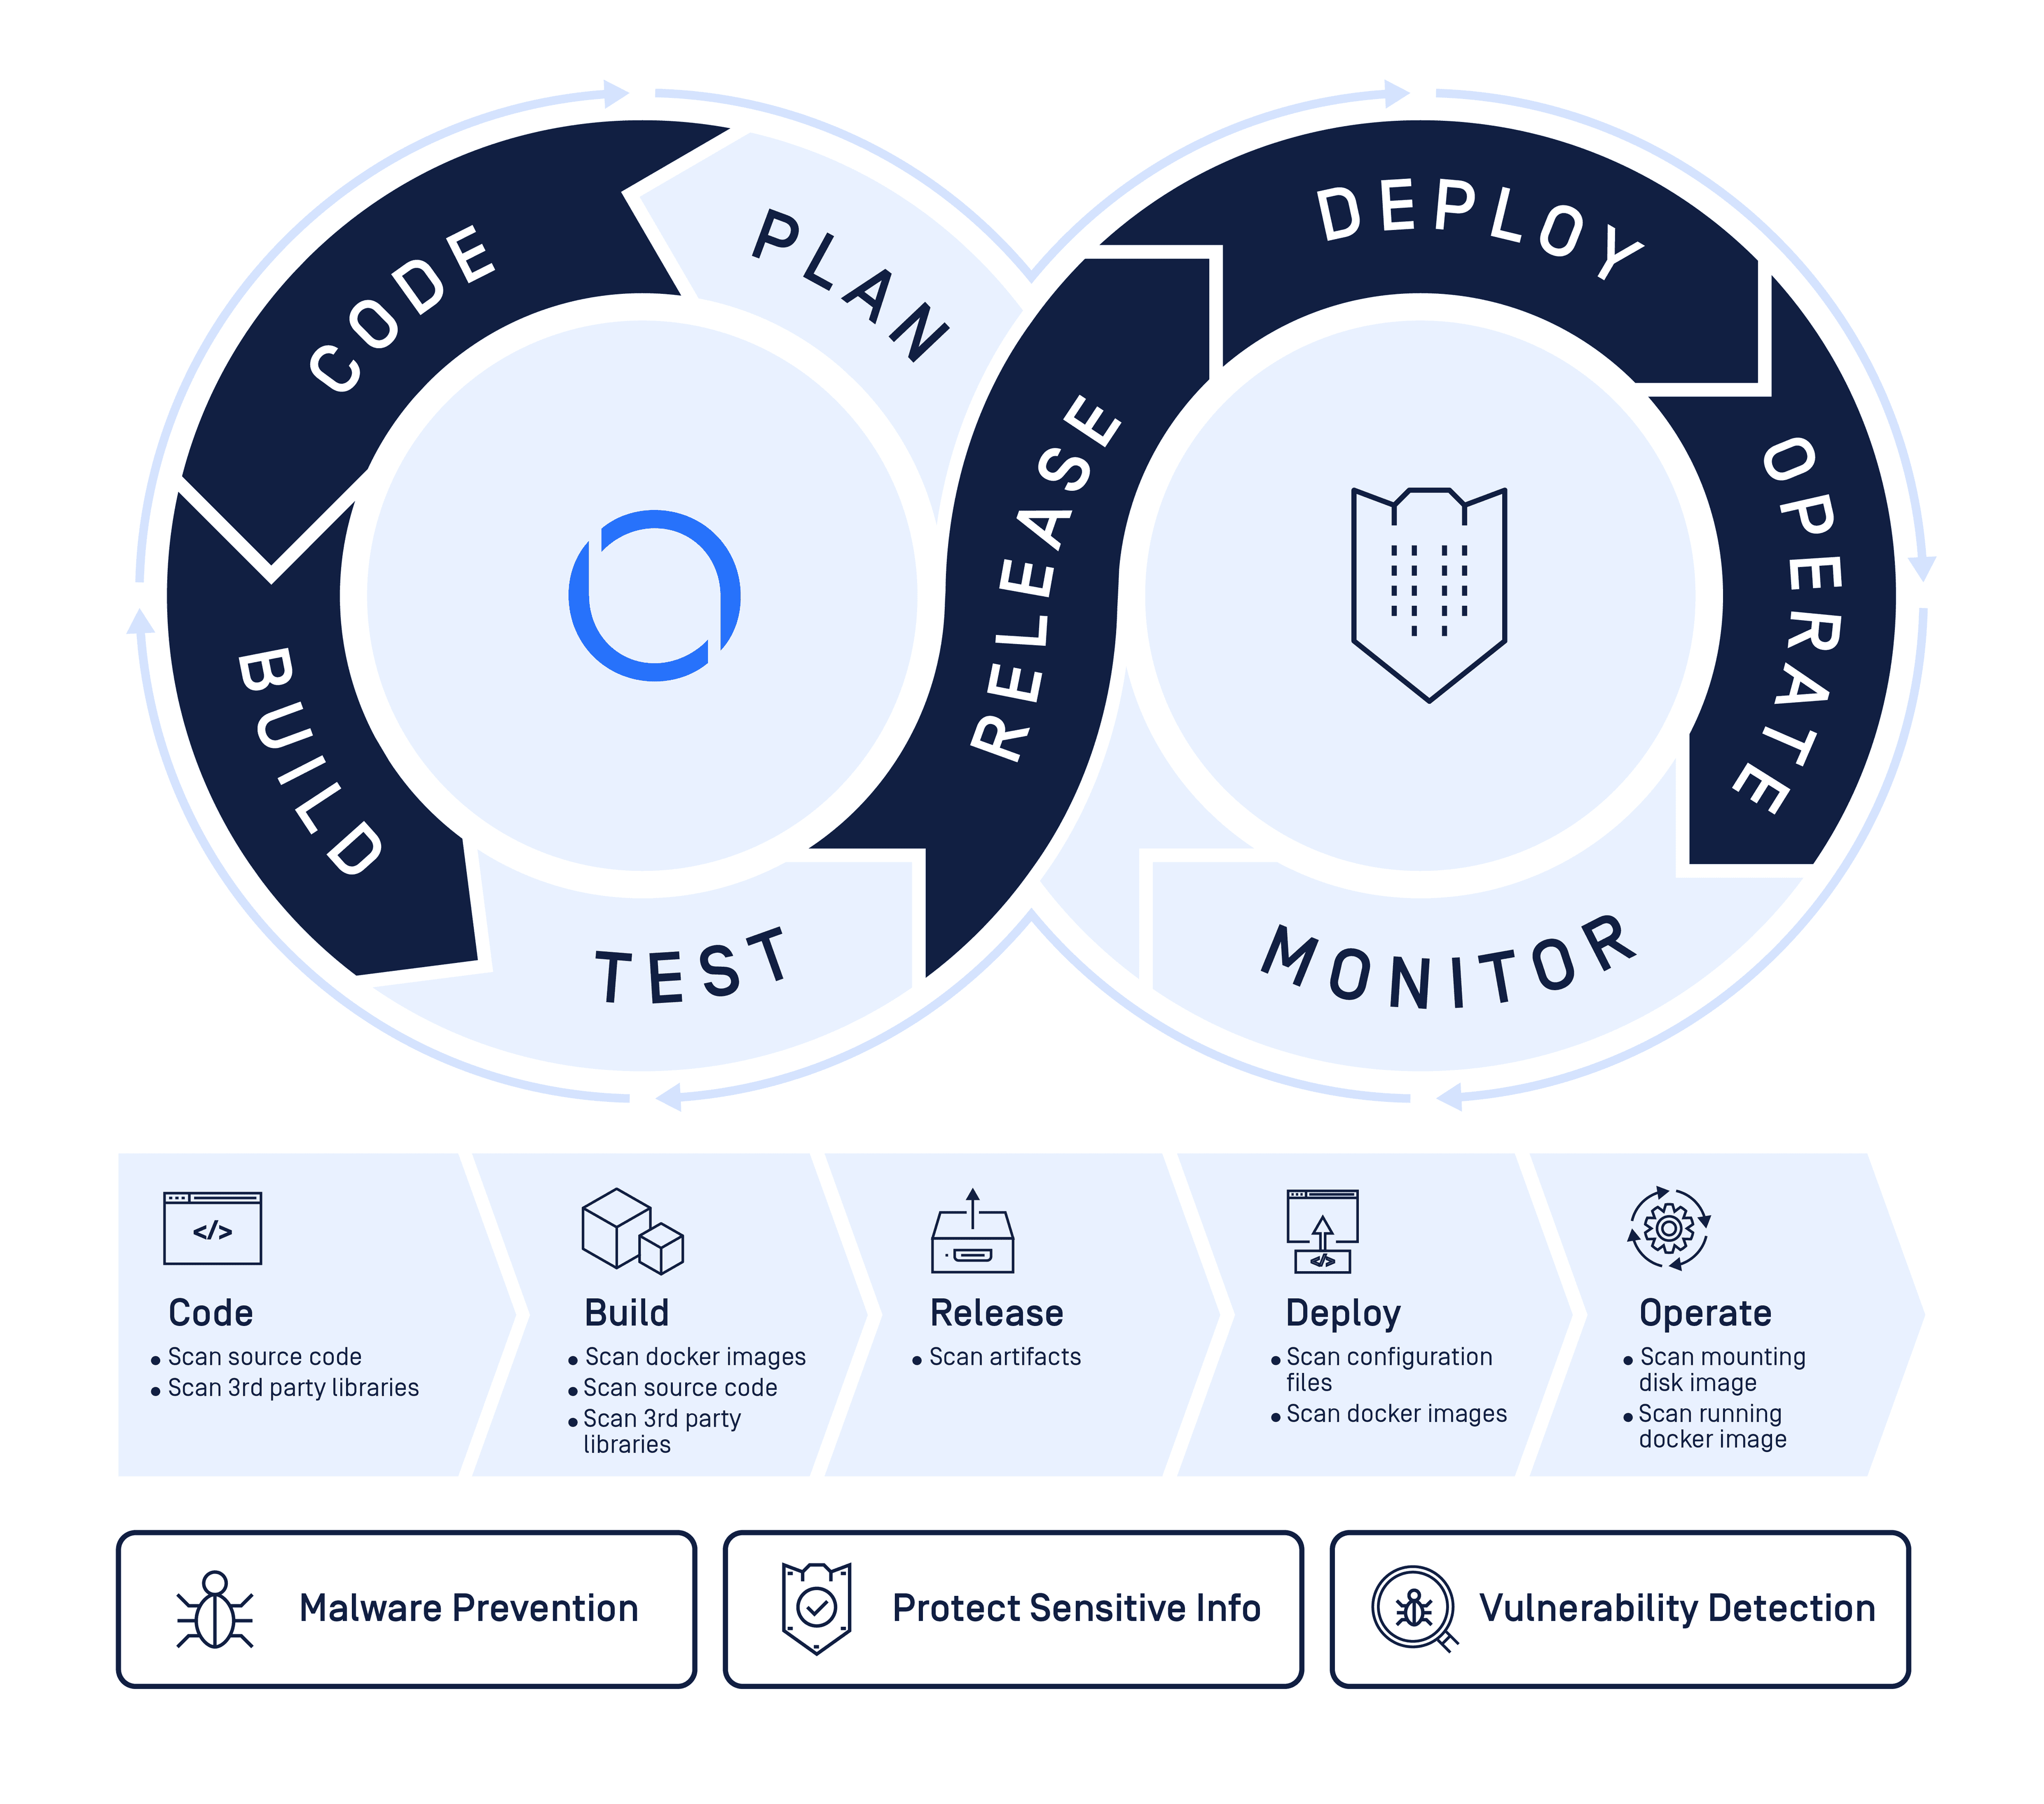
Rosszindulatú programok és sebezhetőségek felderítése a MetaDefender for Jenkins segítségével
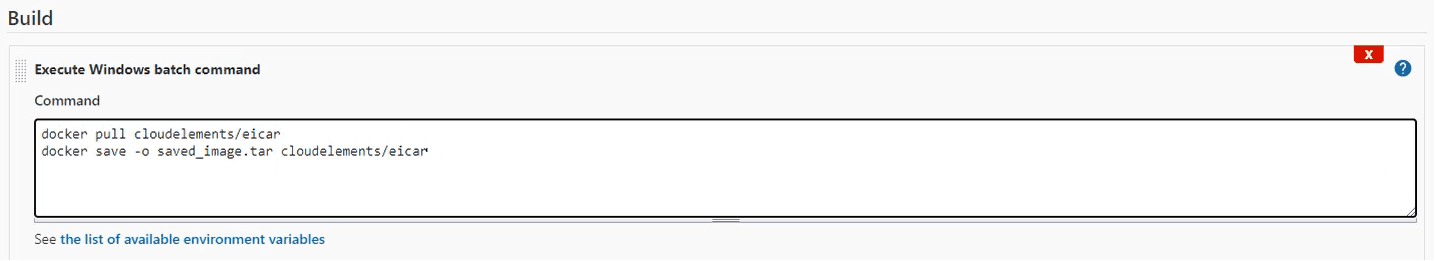
Első lépésként létrehoztam egy build scan konfigurációt egy parancssori build lépéssel az alábbiak szerint. A build egy Docker-képet ellenőriz, és TAR-fájlként menti el. Demonstrációs célokra egy olyan Docker-képet használtam, amely egy EICAR fájlt tartalmazott.
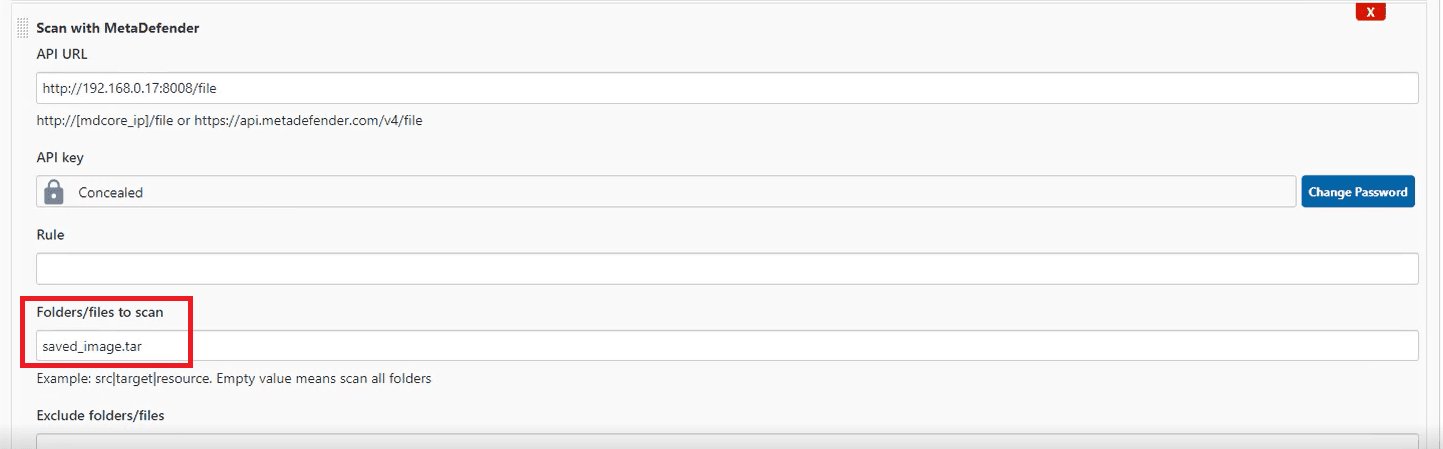
Ezután hozzáadtam egy építési lépést a mentett kép beolvasásához a MetaDefender Core címmel, majd elindítottam az építést.
Amint a build befejeződött, a MetaDefender rosszindulatú programot észlelt a Docker-képben.
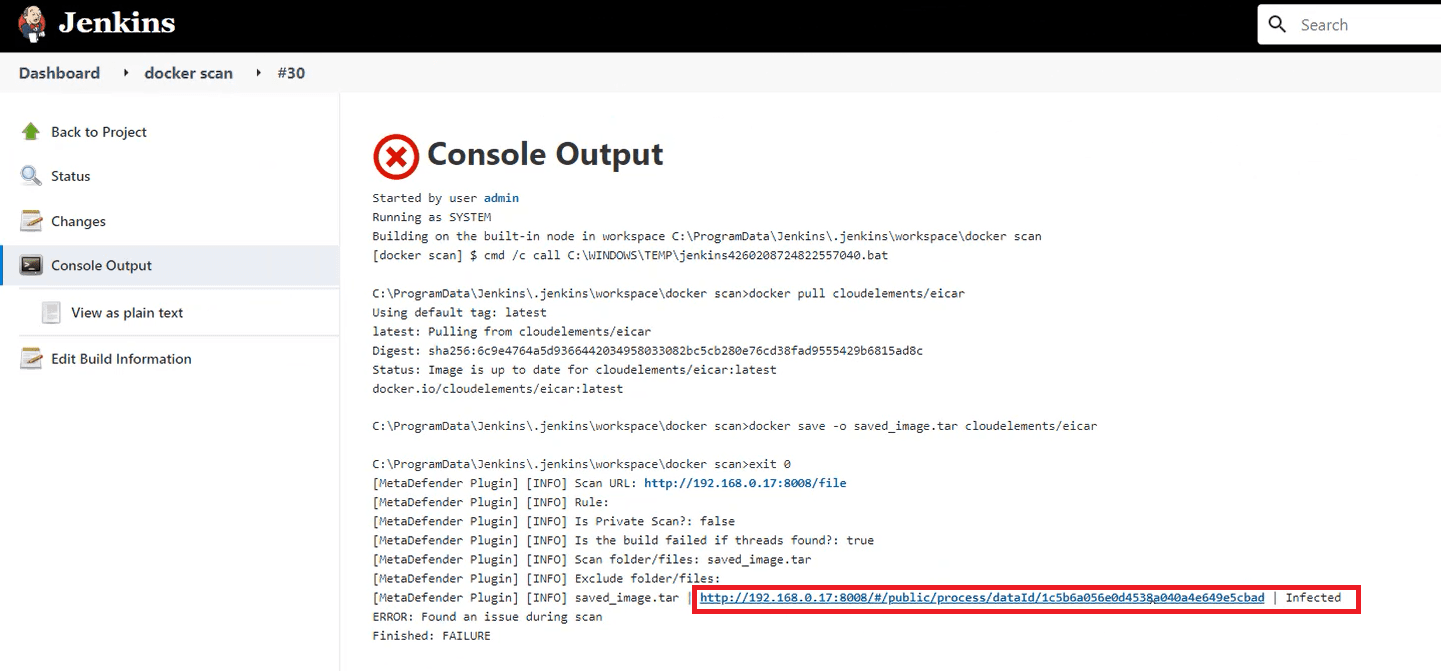
Az URL-re kattintva megtekinthetem a részletes eredményeket a MetaDefender Core oldalon.
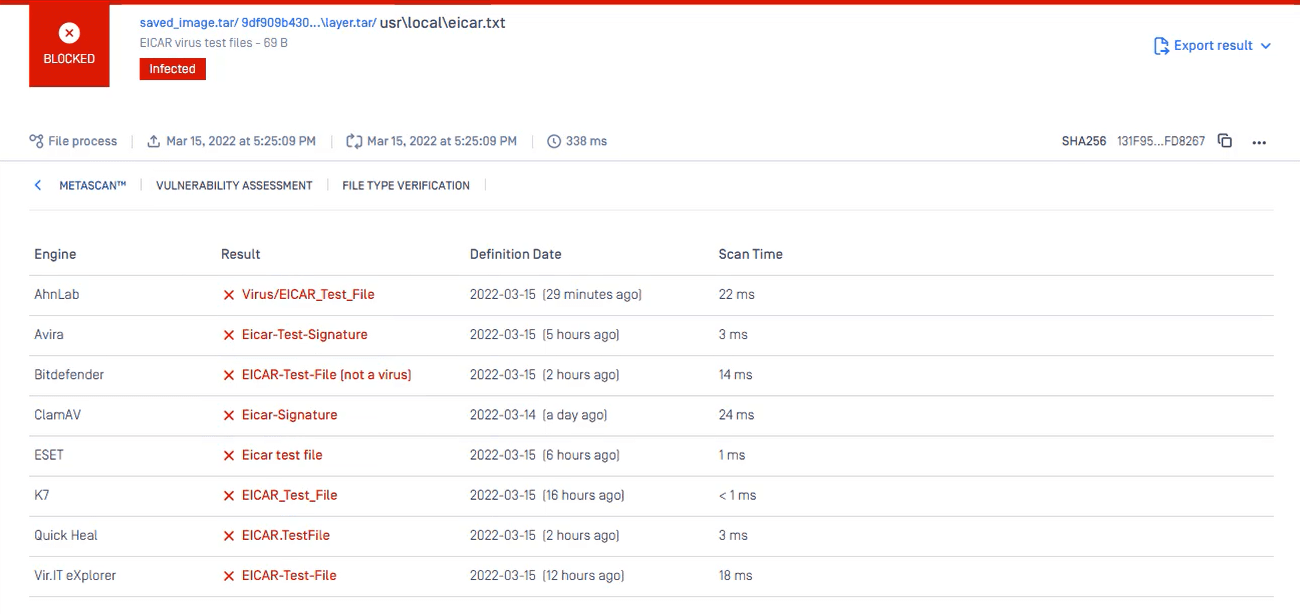
A teljes bemutatót lásd ezen a videón:
az OPSWAT MetaDefender for Jenkins oldalról
OPSWAT MetaDefender Jenkins segít a szervezeteknek a Software életciklus (SDLC) biztonságának garantálásában. A bővítmény az alkalmazás nyilvánosságra hozatala előtt ellenőrzi a buildeket rosszindulatú programok és bizalmas adatok szempontjából, hogy megelőzze a szoftverellátási láncok elleni támadásokat. MetaDefender Jenkins a MetaDefender teljes funkcionalitását használja – beleértve a Metascan-t, a Deep CDR™ technológiát, Proactive DLPés a sebezhetőségi értékelés – teljes funkcionalitását, hogy az összes forráskódot, artefaktumot és függőséget átvizsgálja fenyegetések és sebezhetőségek szempontjából. Tudjon meg többet MetaDefender Jenkinsről és OPSWAT egyéb OPSWAT eszközeiről.
További információért forduljon kiberbiztonsági szakértőinkhez.
