A globális munkaerő együttműködésének és a megosztott fájlokhoz való azonnali hozzáférésnek a megkönnyítése érdekében a szervezetek egyre inkább az AWS S3, a OneDrive, a Microsoft Azure, a Dell EMC Isilon és más helyi és felhőszolgáltatók tárolási megoldásait alkalmazzák.
Ezzel megnőtt a kiberbűnözők támadási felülete, amelyen keresztül értékes információkat lophatnak el kémcélokra, vagy váltságdíjért tarthatnak fogva. Az IBM szerint a zsarolóvírusok a kiberbűnözők által elkövetett második leggyakoribb támadási módszer. A szervezeteknek foglalkozniuk kell az adattárolás biztonságával kapcsolatos kockázatokkal, mint például a fejlett kártevőprogram-támadások, zero-day és az érzékeny adatok elvesztése.
Hogyan védheti meg egy szervezet az értékes információkat
1. Tárolás előtt vizsgálja át a rosszindulatú szoftvereket
Minden fájlt át kell vizsgálni rosszindulatú programok szempontjából, mielőtt azok bejutnának a hálózatba vagy a felhőalapú tárhelyre, és ott tárolásra kerülnének. A legmagasabb felismerési arány és a rosszindulatú programok terjedésének legrövidebb kitettségi ideje elérése érdekében a fájlokat több kártevőellenes motorral (szignatúrák, heurisztika és gépi tanuláson alapuló felismerési módszerek kombinációjával) kell ellenőrizni egy multiscanning megoldás segítségével.
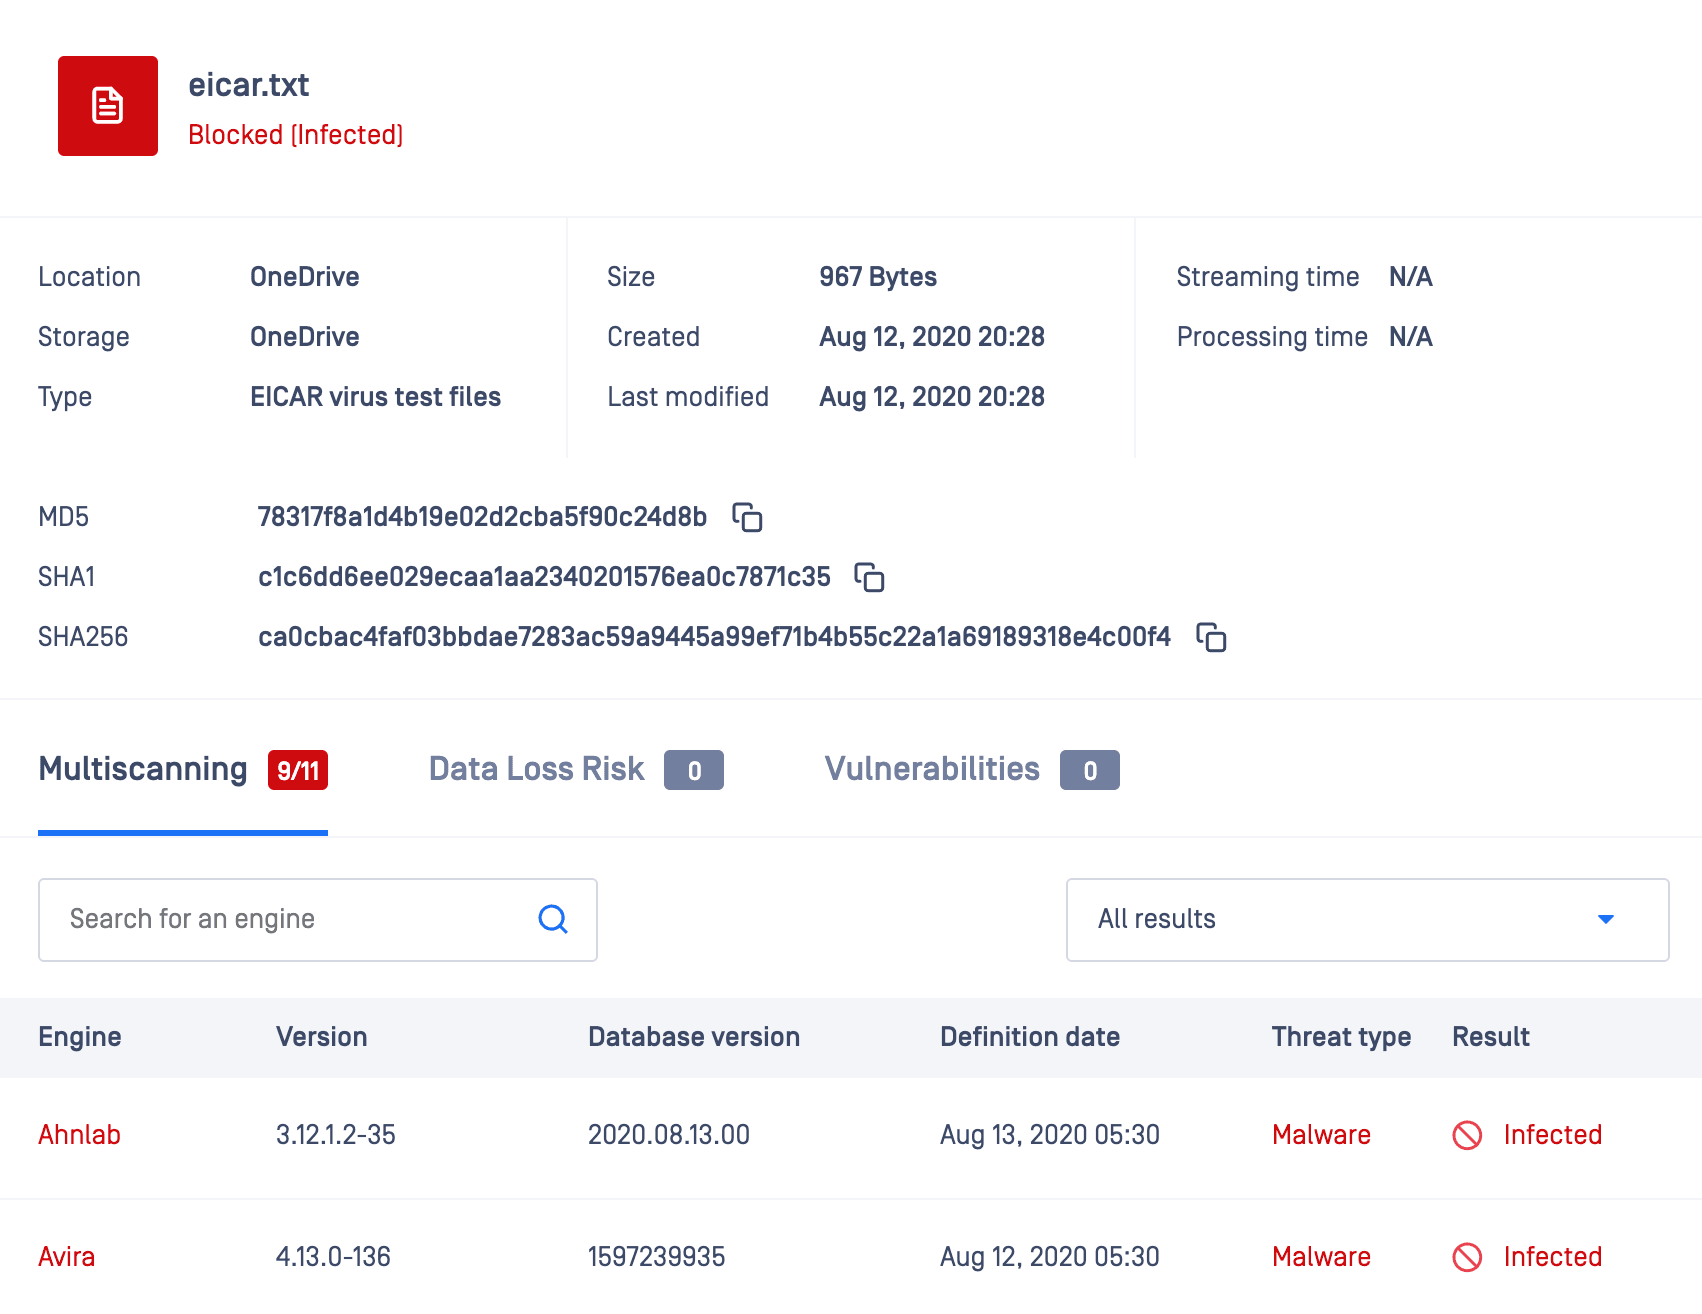
2. Valós idejű szkennelés új és módosított fájlok után
A fájlokat feltöltő felhasználókat feltörhették, vagy olyan rendszert használhatnak, amely már veszélyeztetett. A támadók gyakran azzal a szándékkal tartják fenn a gépeken a perzisztenciát, hogy később visszatérjenek a hálózatra.
Annak érdekében, hogy az újonnan feltöltött vagy mentett fájlok ne jelentsenek veszélyt a biztonságos tárolóhelyen belül, győződjön meg róla, hogy minden új fájlt a feltöltés után azonnal feldolgoz, és engedélyezze a valós idejű feldolgozást.
3. A lehetséges beágyazott fenyegetések eltávolítása
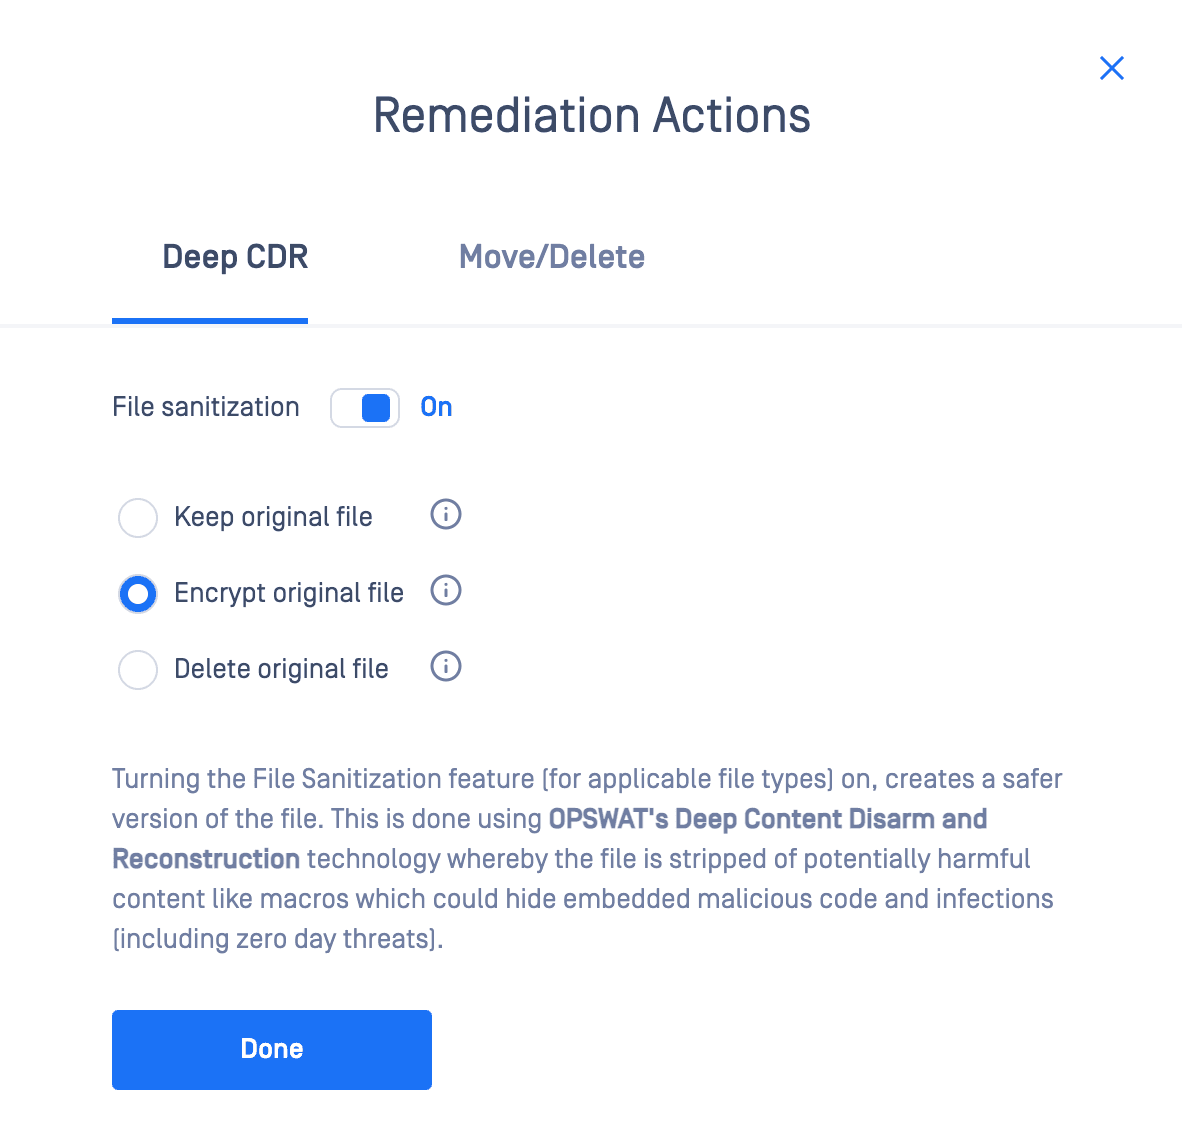
Az olyan fájlok, mint a Microsoft Office, PDF és képfájlok, rejtett szkriptekben és makrókban beágyazott fenyegetéseket tartalmazhatnak, amelyeket a rosszindulatú szoftverek elleni programok nem mindig észlelnek. A kockázat kiküszöbölése és annak biztosítása érdekében, hogy a fájlok ne tartalmazzanak rejtett fenyegetéseket, a legjobb gyakorlat az esetleges beágyazott objektumok eltávolítása atartalom hatástalanítása és rekonstrukció (CDR) nevű módszerrel.
4. Automatizált folyamatok ütemezésével időszakos vizsgálatokat futtathat a teljes tárolóhelyen.
A kutatások azt mutatják, hogy 2022-ben a szervezeteknek átlagosan 9 hónap ba telt, mire észlelték és megfékezték az adatvédelmi incidenseket.
A SolarWinds és ügyfelei elleni SunBurst támadás 2020 márciusában kezdődött, és csak 2020 decemberében fedezték fel. A hackerek nem adnak rögtön hírt a jelenlétükről. Amint találnak egy kiskaput a biztonsági perem megkerülésére, megpróbálnak tovább beszivárogni, és további kiváltságos hozzáférést szerezni, hogy még több adatot és információt gyűjtsenek.
A rosszindulatú kódot gyakran törvényes szkripteken keresztül viszik be (például Office-dokumentumokban vagy termelékenységi fájlokban), amelyek később a rosszindulatú programok letöltése céljából csatlakoznak a Command & Control (C2) szerverekhez.
Az időzítésen alapuló kitérő taktikát alkalmazó rosszindulatú szoftverek még a legfejlettebb homokozó dobozokat is megkerülik.
5. Az érzékeny és védett adatok elfedése a tárolás előtt.
Minden érzékeny adatot, például társadalombiztosítási számokat, bankszámlaadatokat vagy személyazonosításra alkalmas információkat (PII) redukálni, maszkolni vagy blokkolni kell az adatvesztés-megelőző technológia segítségével.
6. Gyanús fertőzések azonnali ellenőrzése
Ha azt gyanítja, hogy a tárhelyét veszélyeztetik, azonnal indítsa el az azonnali feldolgozást. Abban az esetben, ha jogsértés történt, minél hamarabb reagál, annál kisebb lesz a kitettség és a jogsértés lehetséges következményei.
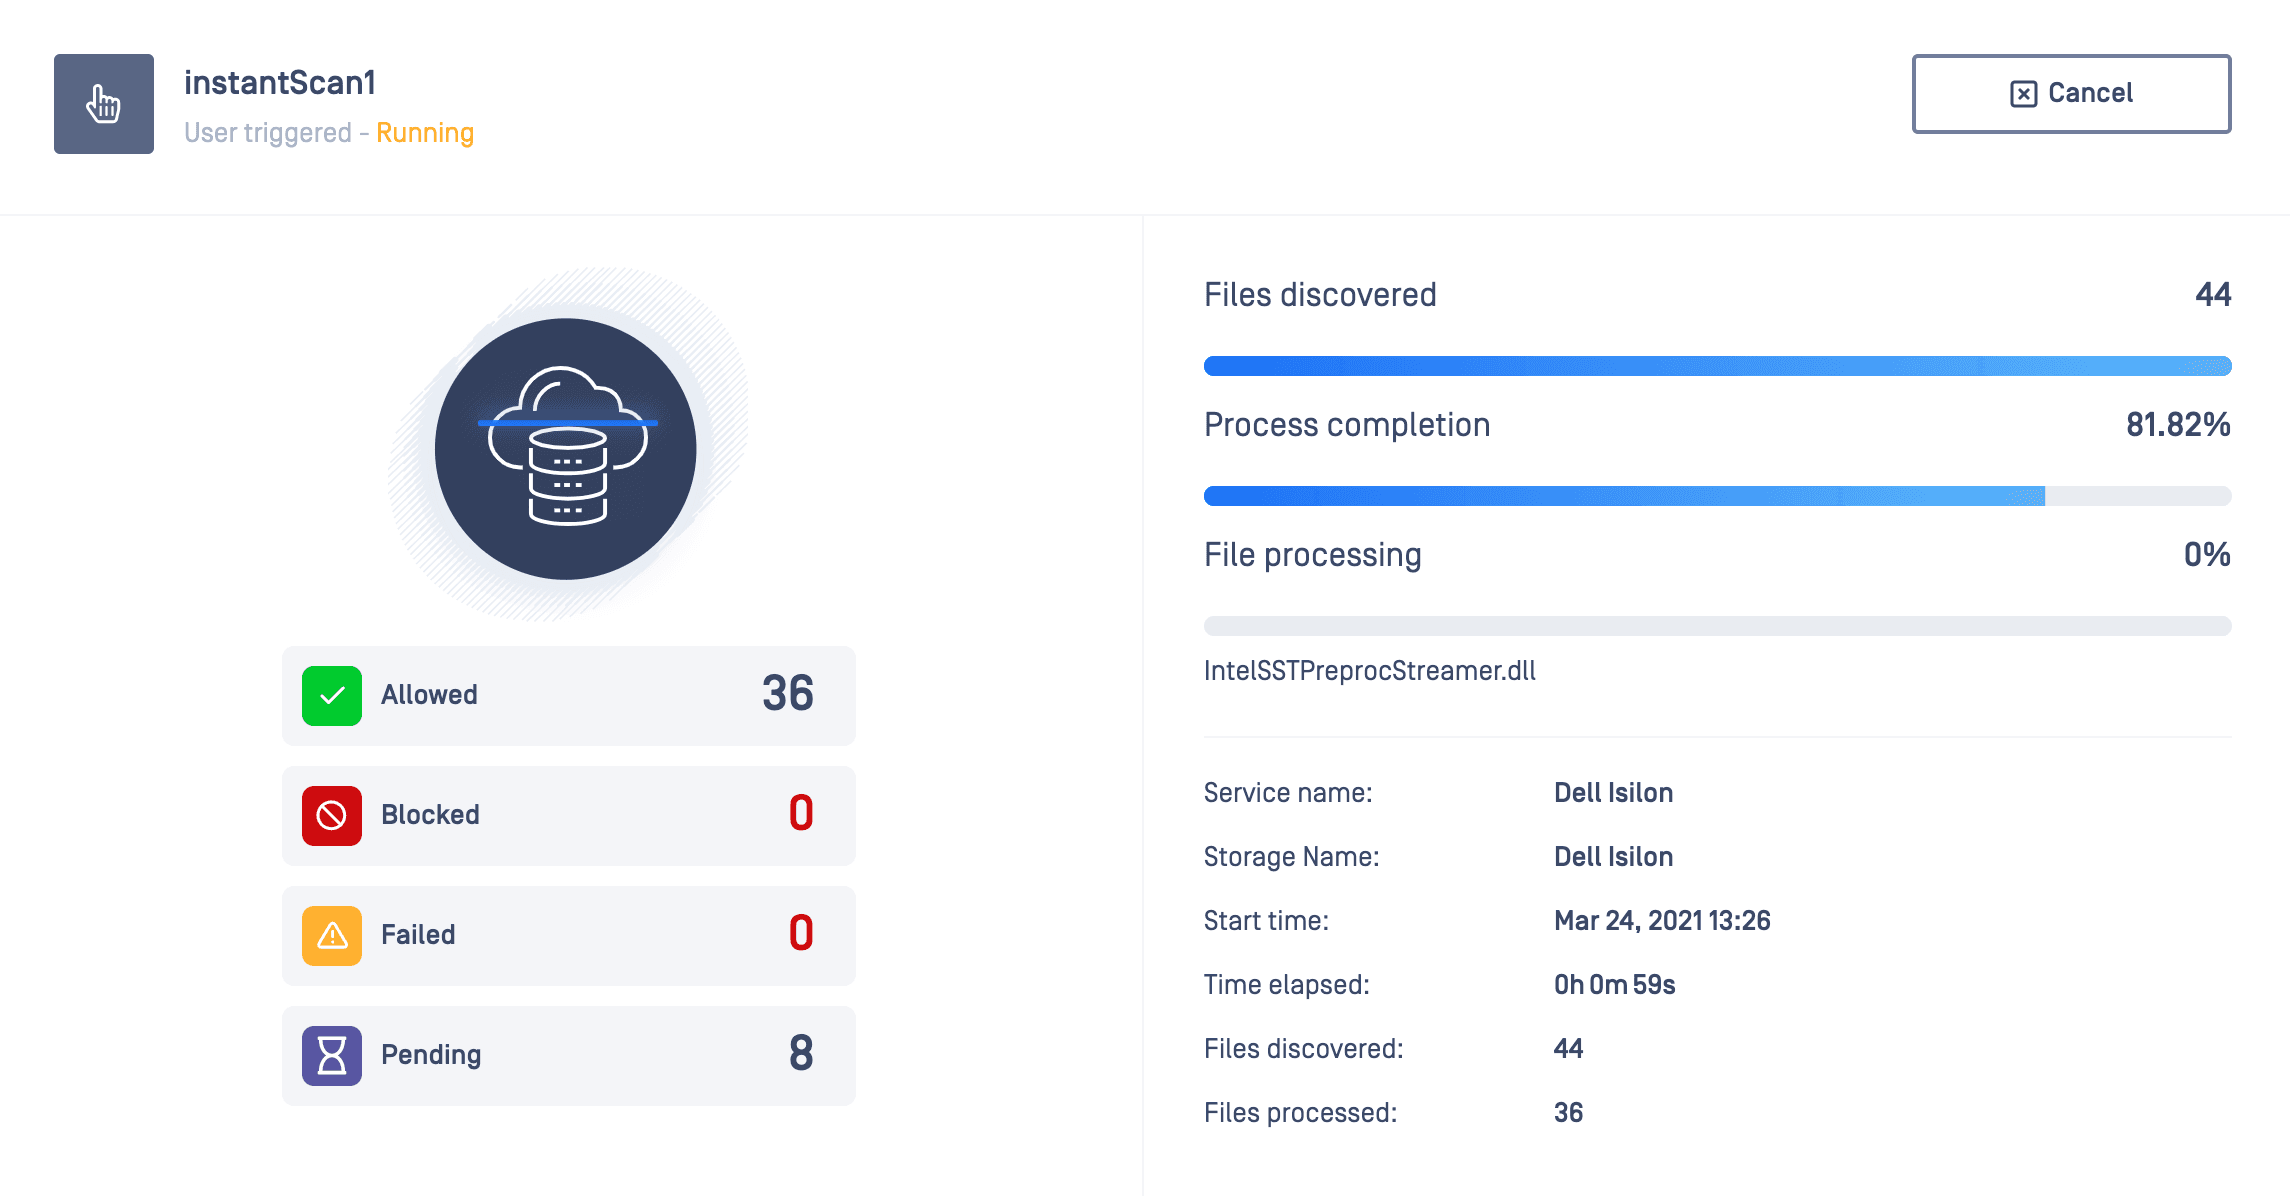
7. Fájlok feldolgozása a mozgatás előtt és után
Amikor adatokat helyez át kevésbé biztonságos tárolóból biztonságosabb tárolóba vagy helyben lévő tárolóból Cloud tárolóba - vizsgálja át, fertőtlenítse, titkosítja és mozgassa.
8. A fájlok sebezhetőségének ellenőrzése
Győződjön meg róla, hogy a szoftver- és firmware-fájlokbiztonsági réseita tárolás előttellenőrzi. Ez nem csak a tárolás, hanem a végfelhasználók védelme szempontjából is fontos, akik potenciálisan letölthetnek és használhatnak egy olyan fájlt, amely a nem kezelt szoftveres sebezhetőségek miatt kihasználható.
9. Eredeti fájlok titkosítása
A biztonsági mentésként tárolt eredeti fájlok titkosítása. Használja az adatok szanált változatait, ahol csak lehetséges, az általános munkafolyamatokhoz.
10. Hozzáférés-ellenőrzés
Korlátozza a felhasználók hozzáférését a tárolóegységekhez vagy vödrökhöz. A munkafolyamatok szabályainak érvényre juttatása, hogy az érzékeny adatokhoz csak a szükséges ismeretek alapján lehessen hozzáférni.
Hitelesítsen minden felhasználót, mielőtt hozzáférést kapna a tárolóhoz.
Secure Tárolási megoldás az OPSWAT
OPSWAT MetaDefender Storage Security integrált, átfogó megközelítést kínál a vállalati adatok, például dokumentumok, videók és képek védelmére több tárolási szolgáltató között, és segít megelőzni az adatszegéseket, a leállásokat és a megfelelési szabálysértéseket a felhőalapú és helyhez kötött tárolási és együttműködési megoldásokban.
A API natív integrációkat kínálunk, amelyek segítségével egyetlen átfogó nézetben állíthatja be, felügyelheti és védheti az összes vállalati tárolót.
Szeretne többet megtudni arról, hogyan biztosíthatod a vállalati adattárolást? További információkért kérjük, vegye fel a kapcsolatot kritikus infrastruktúra kiberbiztonsági szakértőink egyikével.
