Amint arról a thehackernews.com beszámolt, egy államilag támogatott fenyegető szereplőnek tulajdonítják az Egyesült Államokban élő újságírókat célzó spear-phishing kampányt. Az APT37 nevű behatolók egy új, GOLDBACKDOOR nevű kártevő törzset telepítettek. Többlépcsős fertőzési folyamat során backdoor telepítést hajtott végre, hogy elkerülje a felismerést.
Ezek az okos támadók azt is tudták, hogy a legjobb módja annak, hogy elkerüljék az AV-motorok észlelését, ha eleve nem küldenek rosszindulatú csatolmányokat. Ehelyett egy olyan e-mail üzenetet küldtek, amely egy ZIP-archívum letöltésére szolgáló linket tartalmazott egy távoli szerverről, amely egy Észak-Koreával foglalkozó hírportálnak adta ki magát. A fájlba beágyazva egy Windows szkript van, amely ugródeszkaként szolgál egy PowerShell szkript végrehajtásához, amely megnyit egy rosszindulatú dokumentumot, miközben egyidejűleg telepíti a GOLDBACKDOOR hátsó ajtót. Ez lehetővé tette a támadók számára, hogy parancsokat kérjenek le egy távoli szerverről, fájlokat töltsenek fel és töltsenek le, fájlokat rögzítsenek, és távolról távolítsák el a backdoor-t a megtámadott gépekről.
A 2021-es Verizon Data Breach Incident Report szerint az adathalász szimulációkban a kattintási arány átlagosan 3%, egyes szervezeteknél pedig 20-40%! Ha figyelembe vesszük, hogy a legtöbb szervezetnél rendkívül nagy a rosszindulatú e-mailek száma, akkor elég néhány tucat e-mail, hogy ezek a támadások sikerrel járjanak. Nem meglepő, hogy a betörések 85%-a emberi tényezővel jár, mivel az e-mail közvetlen utat biztosít a támadóknak az alkalmazottakhoz. Számos általános biztonsági keretrendszer és jogszabályi megfelelőségi kezdeményezés megköveteli a felhasználói tudatosságra vonatkozó képzést, de nyilvánvaló, hogy ez nem elegendő.
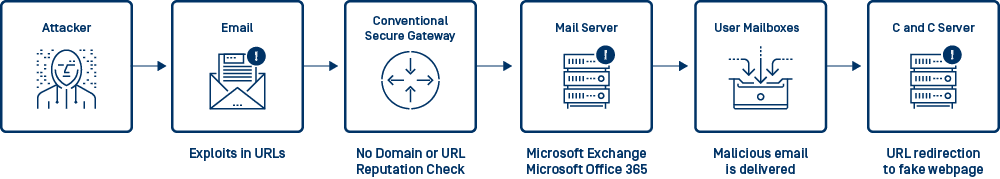
A tipikus rosszindulatú e-mail támadási lánc
Veled is megtörténhet ez?
A rosszindulatú e-mailes támadások azért olyan hatékonyak, mert a social engineeringnek köszönhető. Különösen az adathalászat teszi ki a social engineering 81%-át, és ez az egyik leggyakoribb cselekmény, amely ténylegesen betörést eredményez (a Verizon szerint). Az adathalász támadások célja, hogy egy megbízható személynek vagy márkának adják ki magukat, hogy rosszindulatú tartalmat juttassanak el vagy hitelesítő adatokat lopjanak el, de ha ez a tartalom egy weboldalon van elhelyezve, akkor az e-mail alapú AV-motorok nem tudják felismerni.
Amint azt a GOLDBACKDOOR többlépcsős kártevő esete is bizonyította, a hamis üzeneteket egy volt dél-koreai hírszerzési tisztviselő személyes e-mail címéről lehetett küldeni, a hamisított hírportálok oldalainak felhasználásával, amelyek célja egy hátsó ajtó telepítése és érzékeny információk ellopása volt.
Néhány fejlett támadó azt is felismerte, hogy egyes e-mail biztonsági megoldások a csatolmányok mellett az URL-címeket is vizsgálják, így a fejlettebb támadások az URL-rövidítőkkel, átirányításokkal vagy egyedi URL-címekkel igyekeznek elkerülni az észlelést.
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
Ez a hírnévelemzés tartalmazza a feladó IP-címét, az e-mail fejléceit (azaz a FROM-címet, a FROM tartományt, a REPLY-TO címet) és az e-mail szövegét, beleértve a rejtett hiperlinkeket is. OPSWAT MetaDefender Cloud több, valós idejű, IP-címekre, domain- és URL-hírnévre szakosodott online forrásbólgyűjt adatokat, hogy olyan keresési szolgáltatást nyújtson, amely összesített eredményeket küld vissza felhasználóinknak. Ezt a funkciót a MetaDefender Email Security használja, amely lehetővé teszi az olyan fenyegetések, például botnetek vagy adathalász oldalak azonosítását, amelyeket a tartalomhoz való hozzáférés során a fájlok átvizsgálása révén nem találnánk meg.
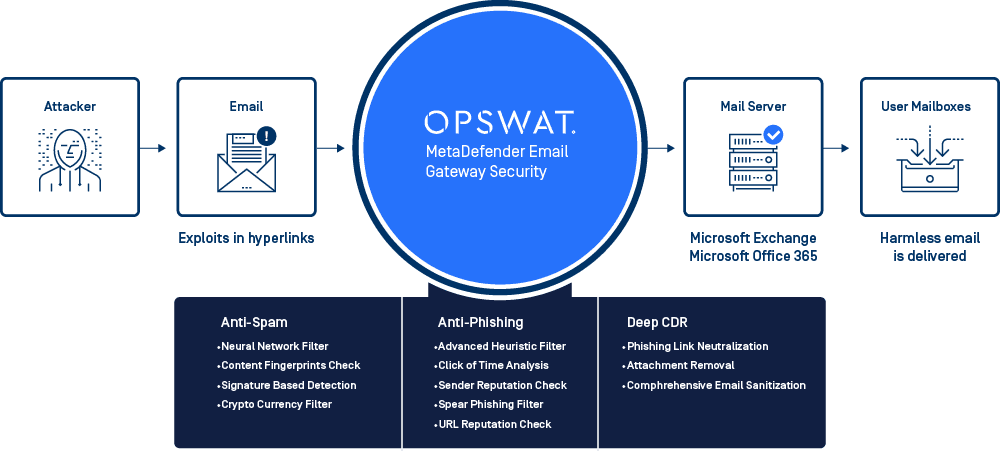
MetaDefender Email Security: Egy mélyreható védelmi megoldás
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
Írjon a OPSWAT címre, és kérdezze meg, hogyan tudunk segíteni az e-mail biztonságának javításában AV és adathalászat elleni védelemmel.Töltse le ingyenes fehér könyvünket, hogy többet tudjon meg az e-mail biztonság legjobb gyakorlatairól.