Ez a blogbejegyzés a hatodik része egy folyamatban lévő kiberbiztonsági képzéssorozatnak, amelyet az alábbi szervezet támogat OPSWAT Academy amely a kritikus infrastruktúrák védelmi programjának megtervezéséhez, végrehajtásához és irányításához szükséges technológiákat és folyamatokat tekinti át.
Gyakran hallunk arról, hogy a vállalatok dollármilliárdokat fektetnek be a nagy adatokba, és hogy ez milyen hatással van a mindennapi fogyasztókra. Webes keresések, meglátogatott helyszínek, kattintott hirdetések, készített fényképek - ha a nagyvállalatoknak van módjuk arra, hogy mintákat találjanak a célvásárlóikban, és a versenytársak fölé kerekedjenek, akkor ezt meg is teszik.
Félretéve a fogyasztók magánéletéről szóló társadalmi-politikai vitát, a fogyasztói minták megtalálására használt technológia igen figyelemre méltó. Ezek a technikák objektíven pozitív gyakorlatban használhatók az emberek, a vállalatok és vagyonuk védelmére.
A nagy mennyiségű adat önmagában véletlenszerű eseményeknek tűnhet. A forgalmi dugók, időjárási események vagy piaci trendek elszigetelt adatpontjai értelmetlenek, ha nem találunk módot az információk korrelálására és a nagyobb kép kialakítására.
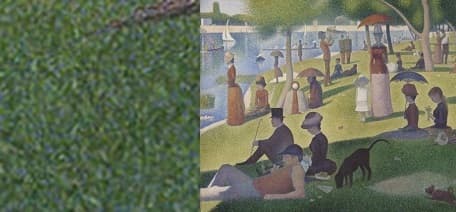
Gondoljon egy pointillizmus festményre. Ha túl közel állsz a vászonhoz, csak sokszínű pontok sorozatát láthatod. Még ha a műalkotás teljes felületén mozogna is, akkor sem jelenne meg semmilyen felismerhető kép. Csak ha hátralépsz, és a festmény egészét nézed, akkor fogod meglátni a valódi darabot, amelyet az a sok pont képvisel. A nagy adatszolgáltatási technológiák is így működnek. Olyan eszközök, amelyek lehetővé teszik, hogy hátralépjünk és felismerjük, milyen képet festenek ezek az adatpontok.
A rosszindulatú szoftverek támadásaiból származó nagy adatminták felkutatásával egy lépéssel a rosszindulatú szereplők előtt járhatunk.
A legutóbbi két blogban a statikus és dinamikus elemzés filozófiáját ismertettük a rosszindulatú programok elemzése során. Végül e technológiák eredményeit tekinthetjük a nagy adatelemzésünk adatpontjainak. Megfelelő elemzéssel az adatok információvá alakulnak át. Ez az információ aztán felhasználható arra, hogy a felmerülő minták megváltoztatására vagy kihasználására irányuló cselekvési irányról döntsünk.
az OPSWAT, a mi gyakorlatunk a rosszindulatú szoftverekkel kapcsolatos információk elemzése a Threat Intelligence formájában történik.
Az OPSWAT Threat Intelligence platformja világszerte elemzi a vadon használt eszközök adatbevitelét. Kifejlesztettünk egy felhőorientált adatbázist, amely adatpontokat biztosít a bináris hírnév, a sebezhető alkalmazások, a rosszindulatú programok elemzéséről szóló jelentések, a hordozható végrehajtható vagy PE-információk, a statikus és dinamikus elemzés, az IP/URL hírnév és - ami a legfontosabb - a köztük lévő korrelációk tekintetében. A MetaDefender Threat Intelligence motorral mostantól feltöltheti a helyben lévő MetaDefender Corekaranténba helyezett fájljait a MetaDefender Cloud további elemzés céljából.
A MetaDefender Cloud használatával a lehető legpontosabb és legfrissebb eredményeket kapja. Statikus és dinamikus rosszindulatú programok elemzésének eredményeit is megtekintheti. az OPSWAT's Sandbox Technology modul során megismerheti a rosszindulatú programok elemzésének e két formája közötti különbségeket.
az OPSWAT a malware-ellenes iparág fejlesztése iránti elkötelezettségében kihasználta a közösség-orientált malware-megosztás előnyeit a saját malware-minta-megosztó programunkon keresztül. Itt összesítjük az AV motor partnereinknek szóló jelentéseket a potenciális hamis pozitív és hamis negatív eredményekről, amelyeket tömegesen gyűjtöttünk össze, vagy amelyeket az ügyfélbázisunk jelentett, mindezt az adatpontok javítása és a lehető legpontosabb kép festése érdekében.
A rosszindulatú tartalmak mintáinak intelligens elemzése alapvető fontosságú a kitörések megelőzésében vagy megállításában.
Szeretne többet tudni? OPSWAT Az Akadémia számos kiberbiztonsági képzést kínál, amelyek mélyebben elmélyednek a Threat Intelligence és más biztonsági technológiákban, amelyeket az OPSWAT kínál. Látogasson el az opswatacademy.com oldalra, és iratkozzon fel ingyenesen még ma!
