A Microsoft Office Zero-Day kihasználva PowerShell-parancsokat hajtottak végre
2022. május 27-én a Nao_Sec (1) felfedezett egy „ zero-day ” nevű, távoli kódfuttatást lehetővé tevő hibát a Microsoft Office-ban, amelyet Kevin Beaumont kutató „Follina” névre keresztelt. Ez a sebezhetőség lehetővé teszi, hogy egy hitelesítetlen személy letöltött Microsoft Office-fájlok kihasználásával tartós hozzáférést szerezzen és távolról átvegye az irányítást a célrendszer felett. A hackerek ezt kihasználva rosszindulatú PowerShell-parancsokat hajthatnak végre a Microsoft Diagnostic Tool (MSDT) segítségével, még akkor is, ha az Office makrói le vannak tiltva.
„A dokumentum a Word távoli sablonfunkcióját használja egy HTML-fájl letöltésére egy távoli webszerverről, amely viszont az ms-msdt MSProtocol URI-sémát használja bizonyos kód betöltésére és PowerShell-parancsok végrehajtására” – magyarázta Kevin Beaumont kutató. „Ennek nem lenne szabad lehetségesnek lennie.” (2)
2022. május 30-án a Microsoft kiadta a CVE-2022-30190 biztonsági számot. A sebezhetőség a Microsoft Office 2013, 2016, 2019 és 2021 verzióit, valamint a Professional Plus kiadásokat érinti. 2022. június 1-jén azonban még nem áll rendelkezésre javítás.
Ebben a blogbejegyzésben elemezzük a kártevő mintát, és bemutatjuk, hogyan védhetik meg magukat a támadásoktól.
A CVE-2022-30190 kóddal visszaélő támadás áttekintése
A minta elemzése során megállapítottuk, hogy a támadási módszer nem új keletű. A támadás szerzője hasonló támadási vektort használt, mint a 2021 szeptemberében a CVE-2021-40444 sebezhetőséget kihasználó kampány. Mindkét támadás egy kapcsolati fájlban található külső linket használt, amely egy rosszindulatú HTML-fájlra vezetett.
Adathalászat vagy szociális mérnökség segítségével a kiberbűnözők egy rosszindulatú Microsoft Word-fájlt (.docx) juttattak el a célpontokhoz, és rávették őket, hogy nyissák meg azt. A fájl egy HTML-fájlra hivatkozó külső URL-t tartalmaz, amelyben szokatlan JavaScript-kód található.
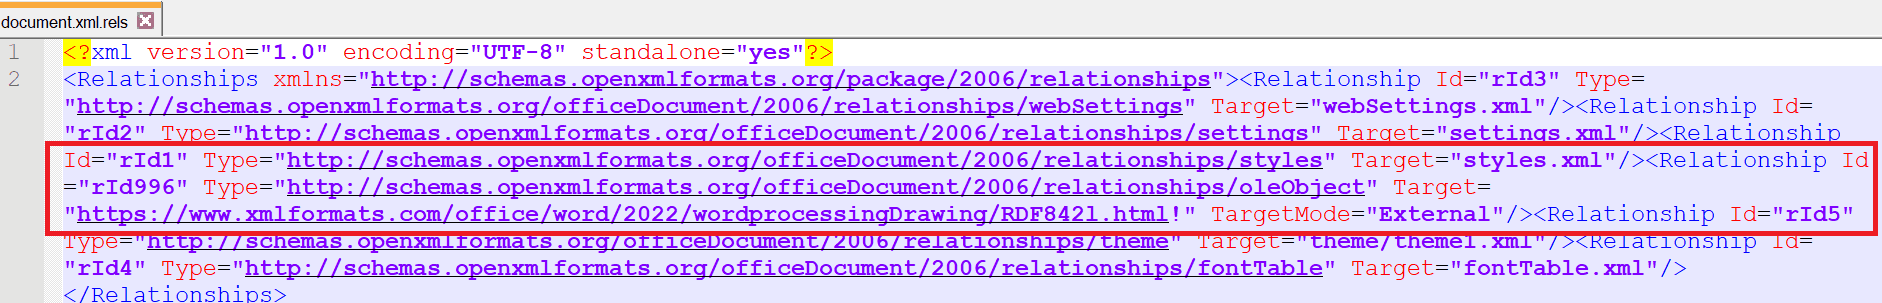
Ez a JavaScript egy ms-msdt: sémájú URL-re hivatkozik, amely távoli kódot hajthat végre.

Ez egy újrateremtett kép egy POC-ból, amely a https://twitter.com/0xBacco/status/1531599168363548672 oldal ról származik, hogy bemutassa a JavaScript példáját.
Hogyan előzze meg a támadást
2022. május 30-án a Microsoft útmutatást tett közzé az ideiglenes megoldásokról, hogy segítsen a felhasználóknak az újonnan feltárt sebezhetőség (3) kockázatának csökkentésében. Jelenleg úgy tűnik, hogy az MSDT URL-protokoll letiltása a legegyszerűbb megoldás. Ugyanakkor még nem világos, milyen hatással járhat az MSDT URL-protokoll letiltása.
Ha azonban OPSWAT MetaDefender az iparágvezető Deep CDR™ (Content Disarm and Reconstruction) technológiánkat, akkor nem kell aggódnia ezek miatt. Hálózata és felhasználói biztonságban vannak a támadásoktól, mivel a Deep CDR™ technológia letiltja a káros fájlokban rejtőző összes aktív tartalmat, mielőtt azok eljutnának a felhasználókhoz.
Az alábbiakban bemutatjuk, hogyan kezeli a Deep CDR™ technológia a rosszindulatú fájlt, és hogyan hoz létre a felhasználók számára biztonságosan használható fájlt, függetlenül attól, hogy azt a webalkalmazásába töltötték-e fel, vagy e-mail mellékletként kapta-e meg.
Semlegesítse a mérgező Microsoft Word fájlt
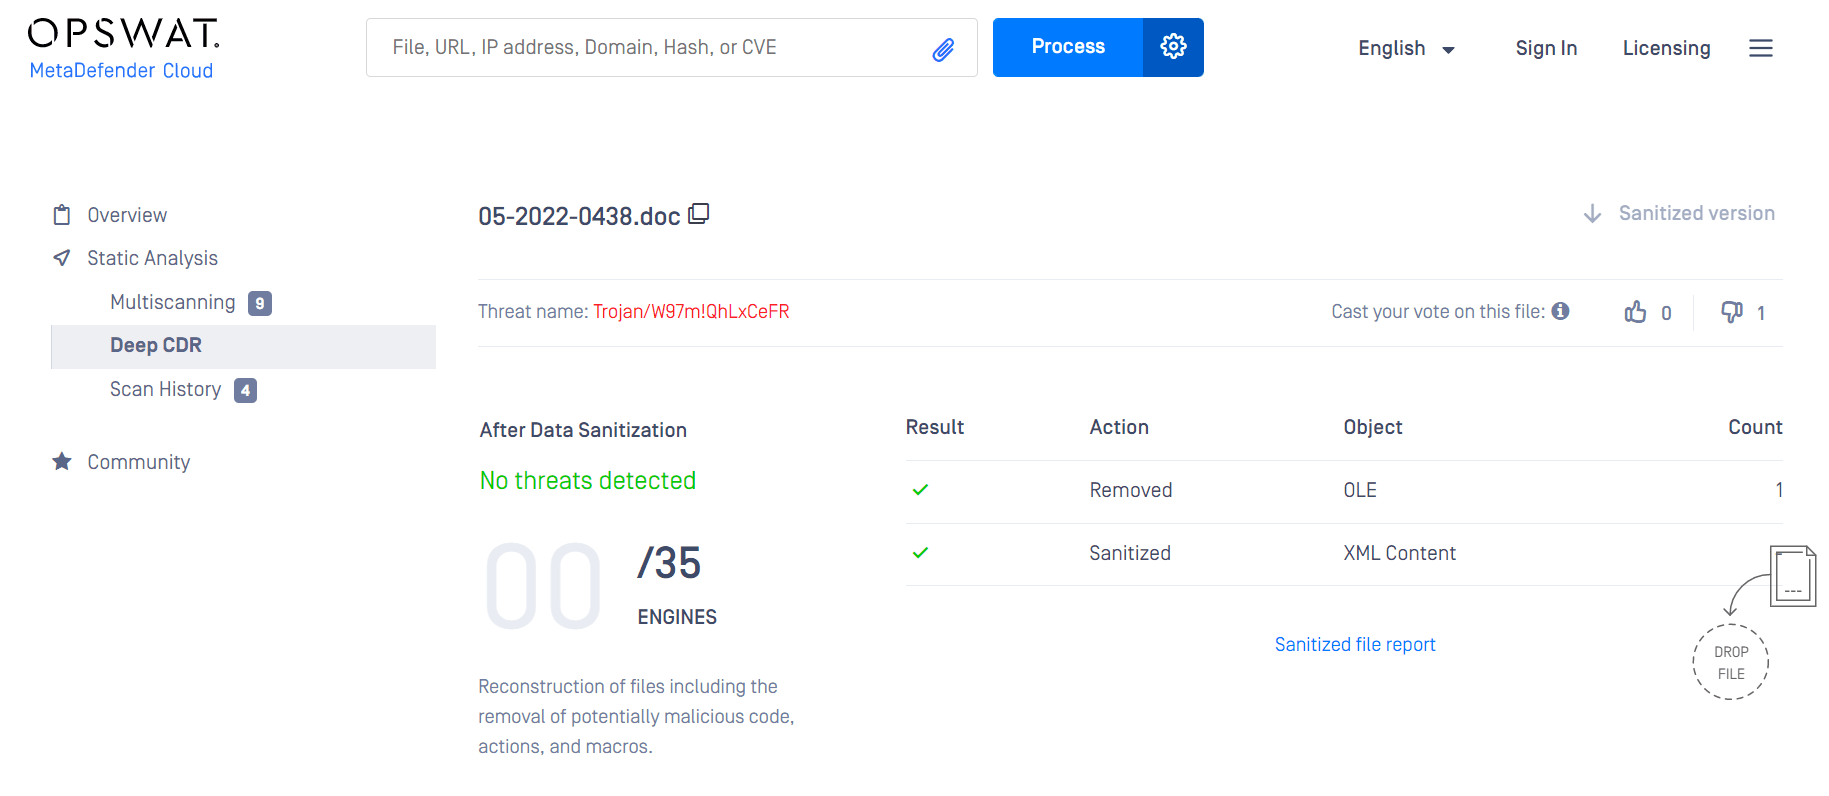
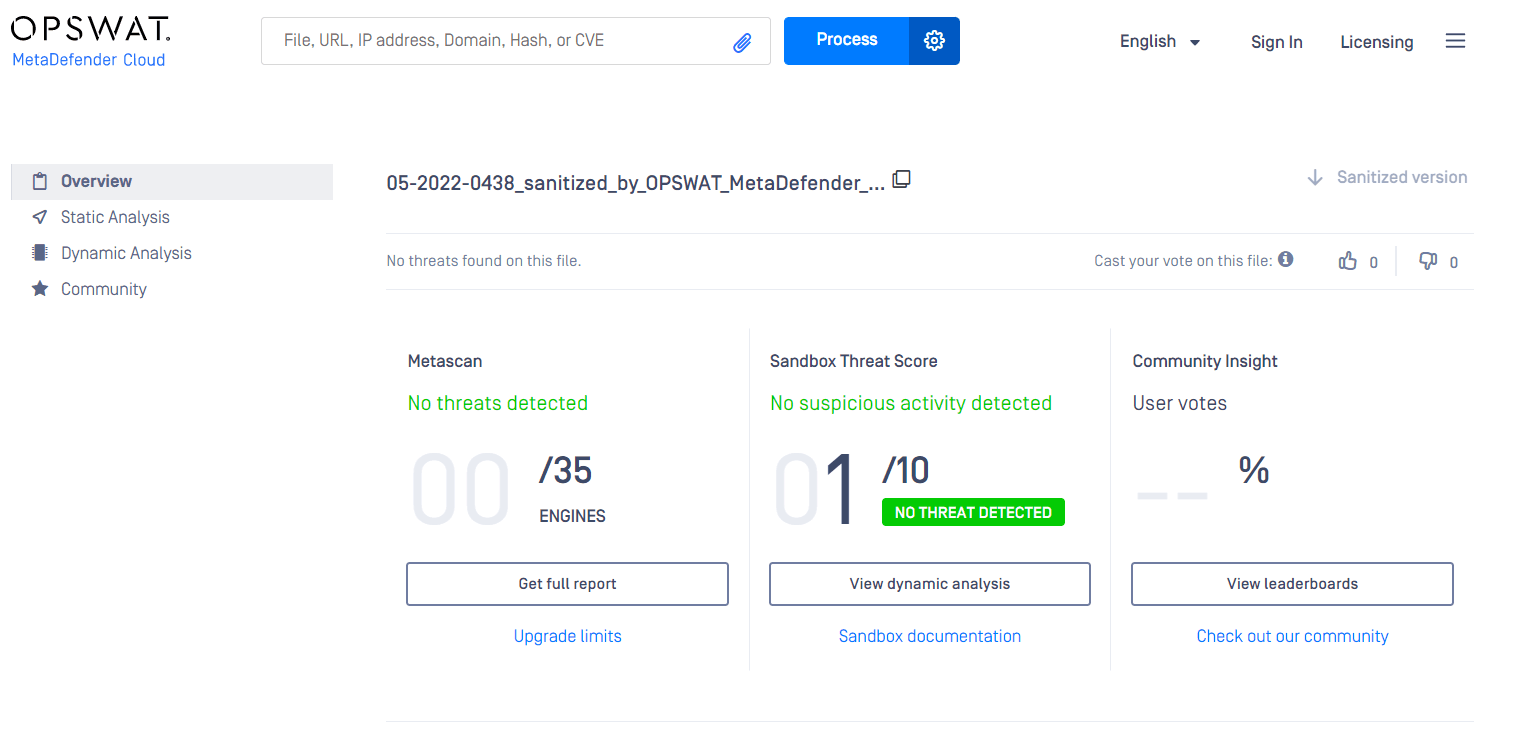
Amint a rosszindulatú URL-t tartalmazó .docx fájl e-maileken, fájlfeltöltéseken stb. keresztül bekerül a szervezet hálózatába, MetaDefender OPSWAT segítségével több kártevőirtó motorral MetaDefender azt, és ellenőrzi a fájlt az esetleges fenyegetések – például OLE-objektumok, hiperhivatkozások, szkriptek stb. – szempontjából. Ezt követően az összes beágyazott fenyegetést eltávolítják vagy rekurzív módon megtisztítják, a Deep CDR™ technológia beállításaitól függően. Ahogyan a fájlfeldolgozási eredményünk is mutatja, egy OLE-objektumot eltávolítottunk, az XML-tartalmat pedig megtisztítottuk.
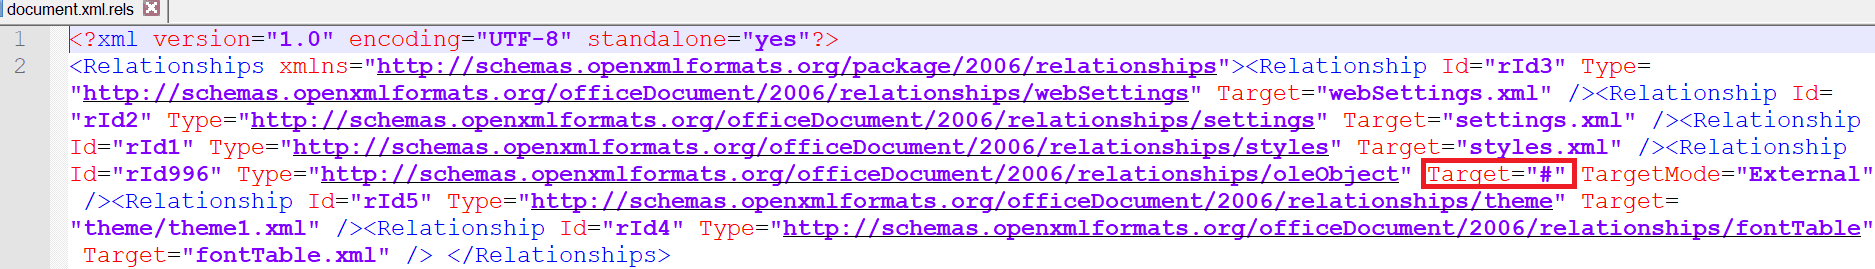
A folyamat után a .docx dokumentum már nem tartalmazza a rosszindulatú HTML-linket, mivel azt egy "üres" linkkel helyettesítették. Ennek eredményeképpen, még ha a belső felhasználók meg is nyitják a fájlt, nem töltődik be és nem hajtódik végre rosszindulatú program.
Ha a folyamat után kiadott, megtisztított fájlt mind OPSWAT , mind MetaDefender Aether programmal átvizsgáljuk, láthatjuk, hogy a dokumentum kockázatmentes.
A HTML fájl JavaScriptjének kikapcsolása
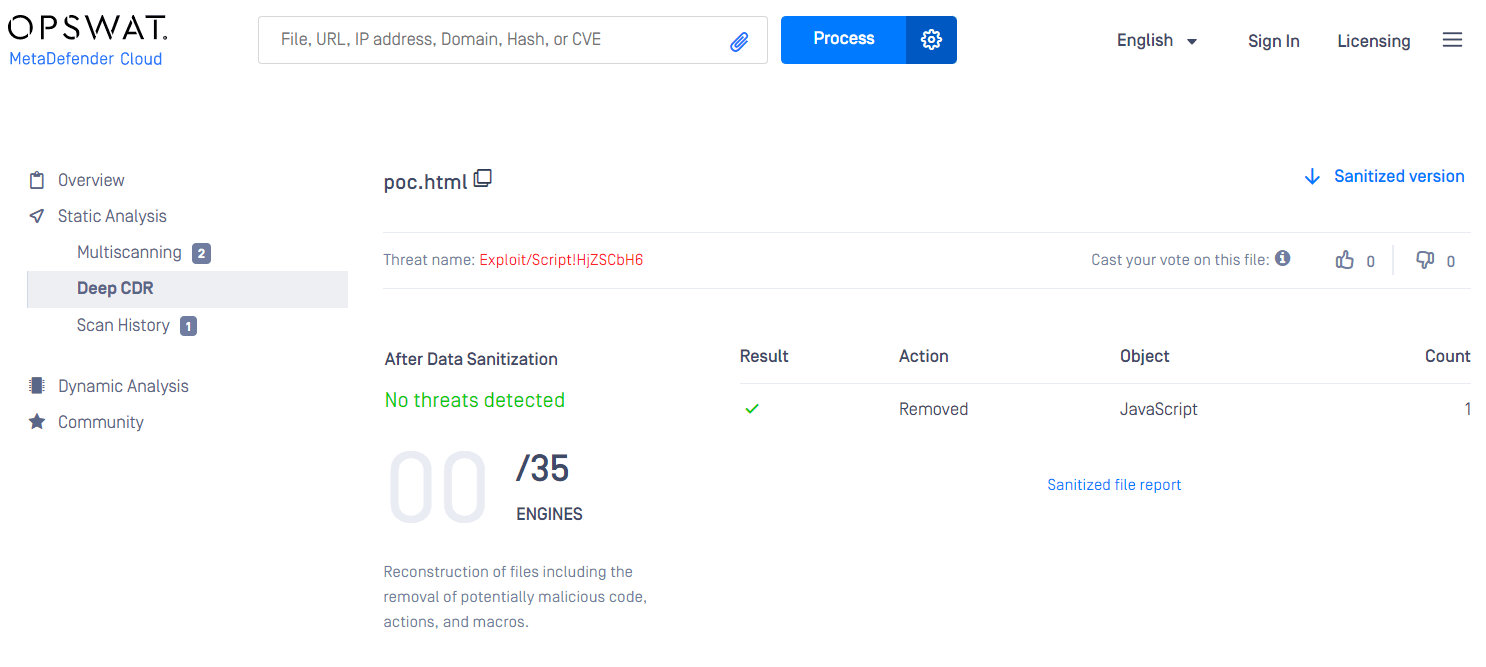
Ha a Deep CDR™ Technology motort úgy konfigurálja, hogy elfogadja a fájlokban található URL-eket, akkor is teljes védelmet élvez. A Deep CDR™ Technology eltávolítja a betöltött HTML-fájlban található rosszindulatú JavaScript-kódot, mivel azt potenciális fenyegetésnek tekinti. A JavaScript nélkül a PowerShell-kód nem tölthető le és nem futtatható. A felhasználók teljes mértékben használható, fenyegetésmentes, rekonstruált fájlt nyithatnak meg és használhatnak.
Ne hagyatkozzon a felderítésre
Ezt az új kihasználási módszert nehéz felismerni, mivel a kártevő szoftvert egy távoli sablonból töltik be, így a .docx fájl képes megkerülni a hálózati védelmet, mivel nem tartalmaz rosszindulatú kódot (2). Hasonlóképpen a kiberbűnözők továbbra is aktívan kihasználják a sebezhetőségeket, és visszaélnek a különféle támadási vektorokkal, kihasználva a Microsoft Office programjait és olyan funkcióit, mint a makrók, a külső linkek, az OLE-objektumok stb., hogy kártevő szoftvereket juttassanak el a rendszerbe vagy indítsanak el. A valódi „zero trust” megvalósításhoz nem támaszkodhatunk a „detect-to-protect” biztonsági modellre az „ zero-day ” támadások megelőzése érdekében. A szervezeteknek átfogó fenyegetésmegelőző megoldásra van szükségük, amely megvédi őket mind az ismert, mind az ismeretlen rosszindulatú programoktól.
A Deep CDR™ technológia egy innovatív és hatékony megoldás a fejlett, nehezen felismerhető rosszindulatú programok és a „ zero-day ” támadások leküzdésére. A támadásokat a legkorábbi szakaszban megállítja azáltal, hogy minden gyanús futtatható komponenst hatástalanít, és egyúttal 100%-ban fenyegetésmentes, biztonságosan használható fájlokat biztosít.
Tudjon meg többet a Deep CDR™ technológiáról. Ha szeretné megtudni, hogyan tudunk átfogó védelmet biztosítani szervezetének a fegyverként használt dokumentumok ellen, vegye fel a kapcsolatot az OPSWAT szakértőivel még ma.