2025-ben a kiberbűnözők nem csak megkerülik a hagyományos védelmi eszközöket - hanem fegyverré alakítják azokat.
Az adathalász-támadások új hulláma olyan megbízható szolgáltatásokkal él vissza, mint a Google, hogy még a legbiztonságtudatosabb postafiókokon is átjusson. Ezek az üzenetek gyakran átmennek az SPF, DKIM és DMARC ellenőrzéseken. Legális tartományokból származnak. A Google Workspace megnyugtató zöld pipa van rajtuk. És mégis - rosszindulatúak.
A probléma? Az e-mailes hitelesítés nem ellenőrzi a viselkedést.
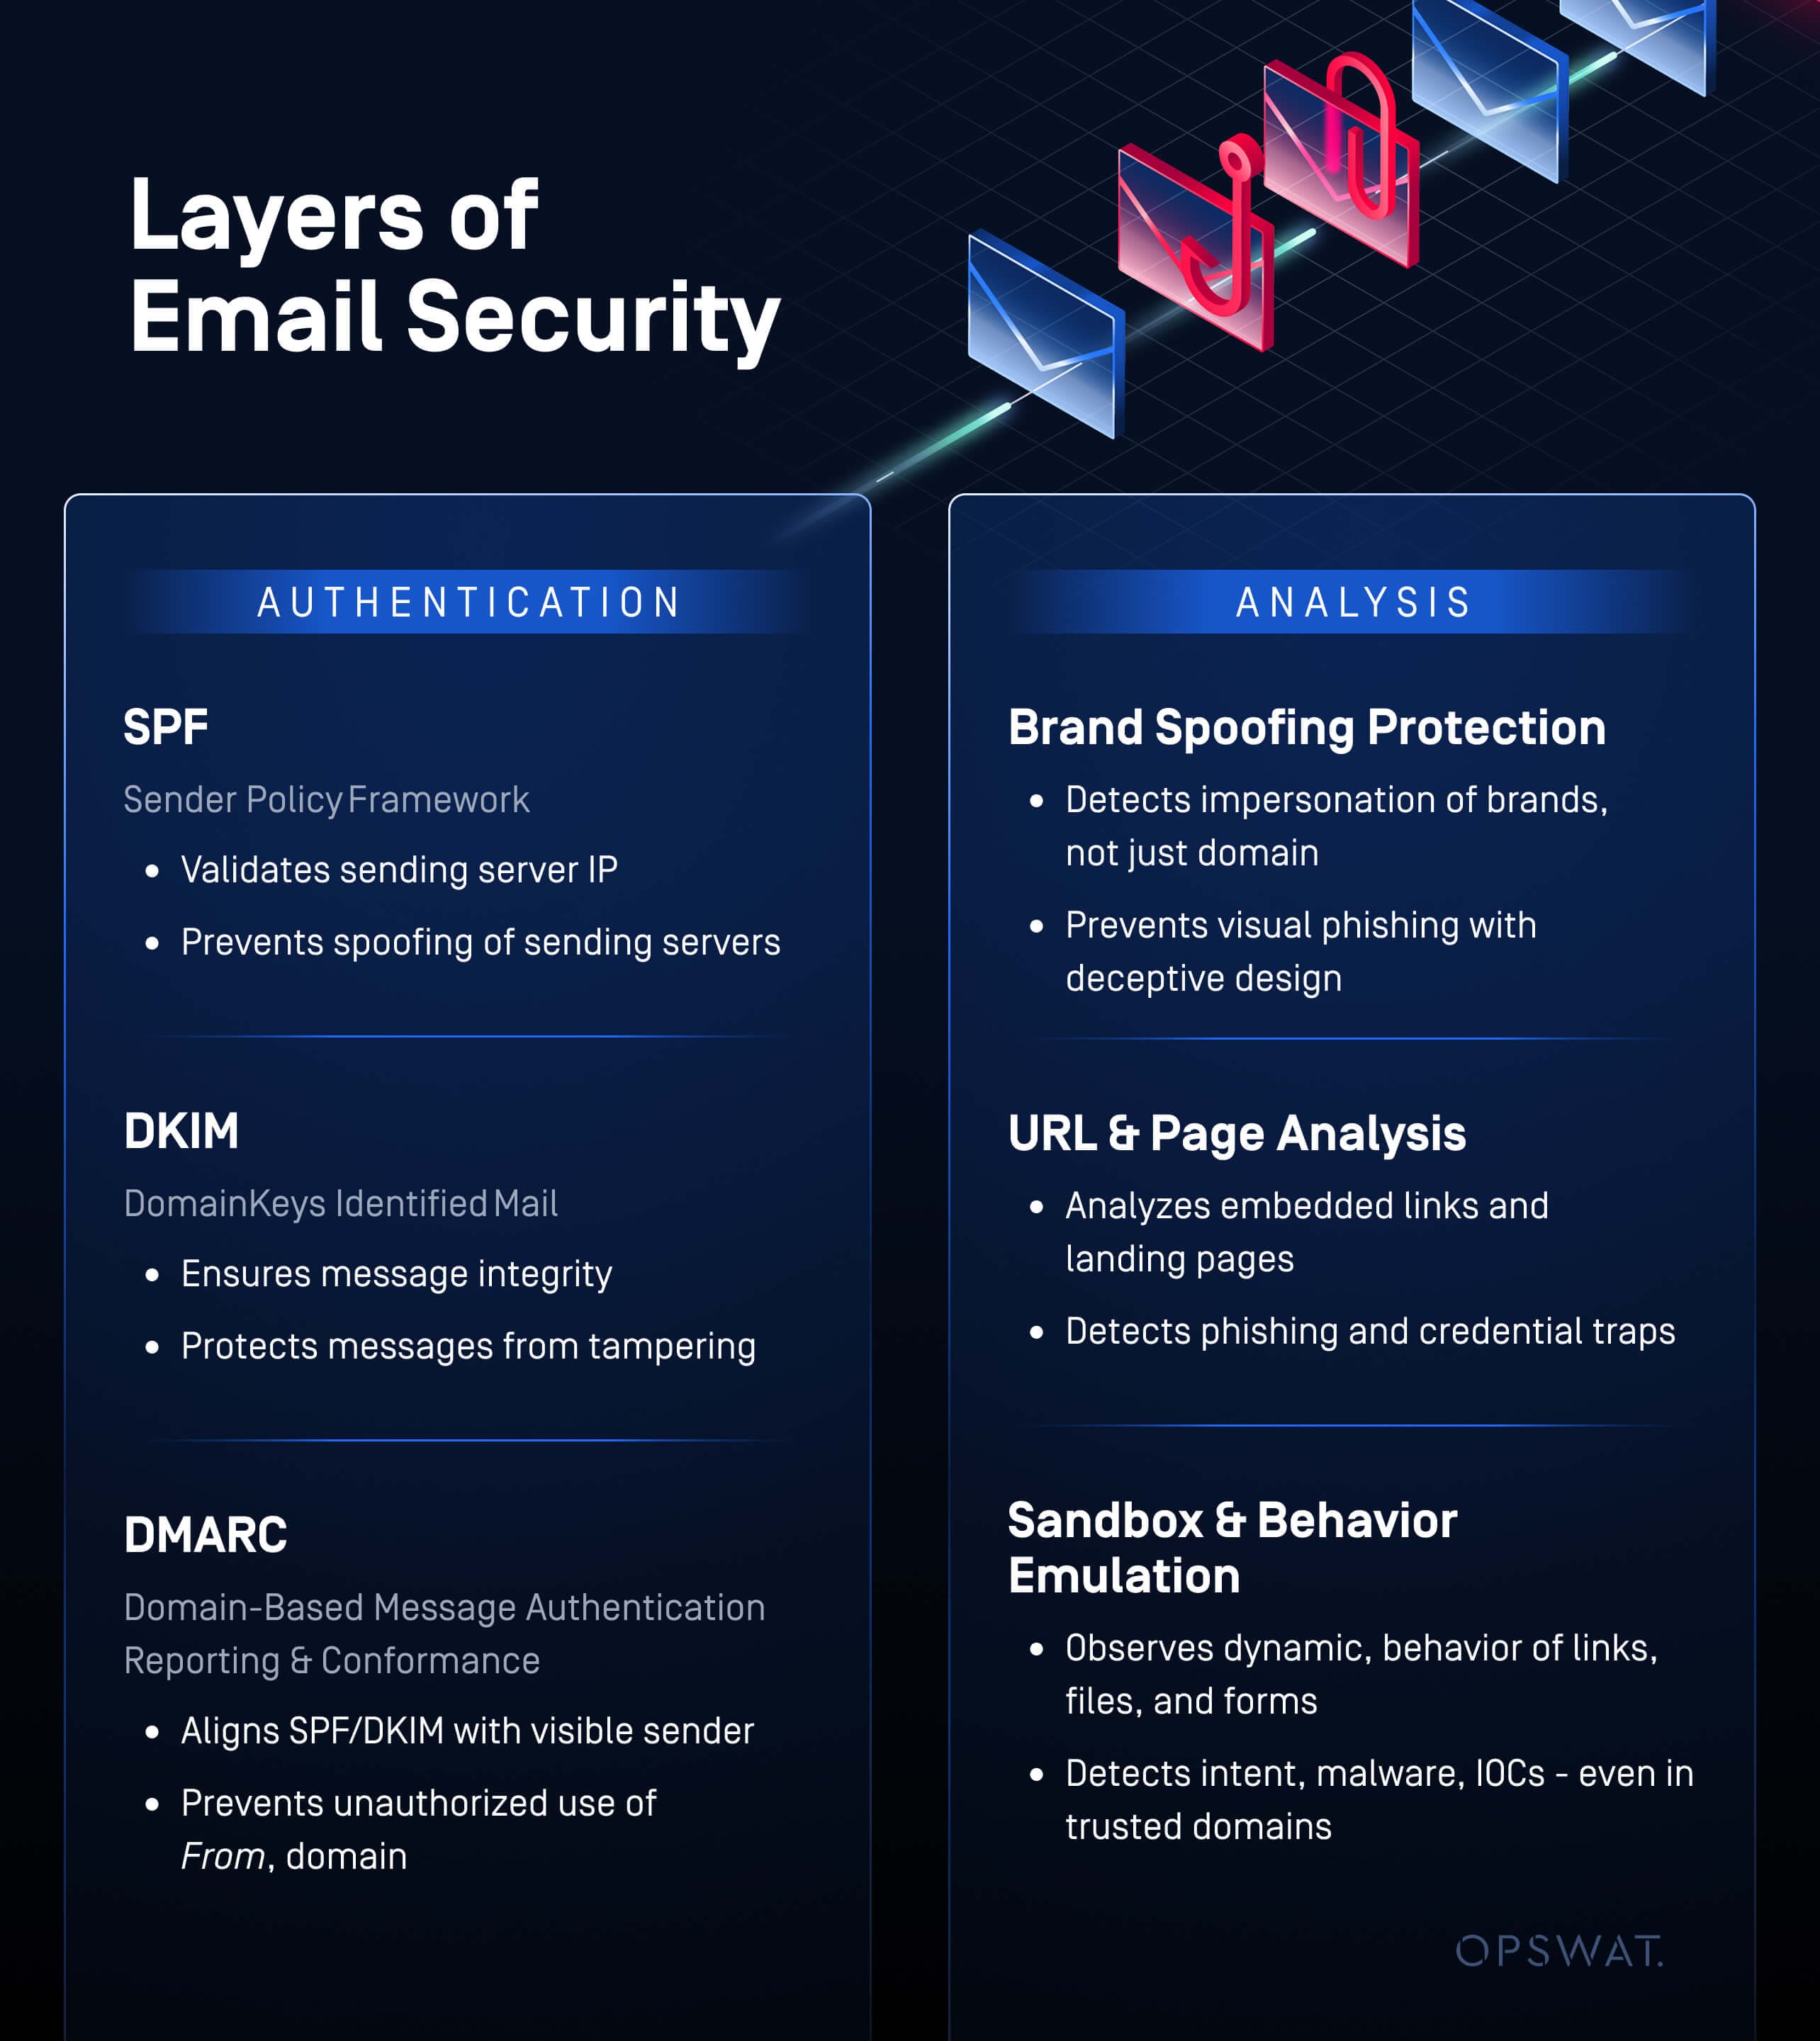
Biztonsági réteg | Kategória | Cél | Mit véd |
|---|---|---|---|
SPF (Sender Policy Framework) | Hitelesítés | Érvényesíti a küldő szerver IP címét | Megakadályozza a küldő szerverek hamisítását |
DKIM (DomainKeys Identified Mail) | Hitelesítés | Biztosítja az üzenet integritását | Védi az üzenetet a manipulációtól |
DMARC (házirend-kényszerítés) | Hitelesítés | Az SPF/DKIM összehangolása a látható feladóval | Megakadályozza a From: tartomány jogosulatlan használatát |
Brand Spoofing védelem | Zéró bizalom/tartalom bizalom | Márkák megszemélyesítését észleli, nem csak a tartományt | Megakadályozza a vizuális adathalászatot megtévesztő dizájnnal |
URL és oldal elemzés | Zéró bizalom/viselkedés | Elemzi a beágyazott linkeket és a céloldalakat | Felismeri az adathalászatot és a hitelesítő adatokkal kapcsolatos csapdákat |
Sandbox és viselkedés-emuláció (MetaDefender Aether) | Zéró bizalom/viselkedés | Megfigyeli a linkek, fájlok és űrlapok dinamikus viselkedését | Felismeri a szándékos, rosszindulatú szoftvereket, IOC-ket - még a megbízható tartományokban is. |
Ahhoz, hogy lépést tudjanak tartani, a vállalati biztonsági csapatoknak nem csupán a bizalomra épülő jelzésekre van szükségük. Szükségük van a viselkedésalapú észlelésre is. És éppen itt jön képbe az OPSWAT MetaDefender Aether jön a képbe.
Aláírva, lepecsételve és kompromittálva: A DKIM visszajátszási kiskapu
Az egyik új taktika a DKIM replay támadás - amikor a támadó újra felhasznál egy jogszerűen aláírt e-mail fejlécet, de az aláírt részen túl rosszindulatú tartalmat csatol hozzá.
Így működik:
- A DKIM egy aláírást használ annak igazolására, hogy az üzenet egy részét nem módosították.
- Ha azonban az l= címkét (hossz) használjuk, akkor az üzenetnek csak egy részét írjuk alá.
- A támadó az aláírt rész után rosszindulatú tartalmat is beilleszthet - a DKIM-ellenőrzés azonban teljesen érintetlen marad.
- A DMARC átmegy, mivel az SPF vagy a DKIM függ a forrás érvényesítésétől.
Az eredmény? Egy tökéletesen hitelesített üzenet, amely adathalász tartalmakat közvetít.
OAuth adathalászat visszaélés: A bizalom eltérítése a Google Alerts-en belülről
Egy másik aggasztó tendencia a Google OAuth infrastruktúrájával való visszaélés.
A támadók:
- Hamis OAuth-alkalmazások létrehozása, például "Google Security Update" vagy "Account Review Required" néven.
- A Google által aláírt biztonsági figyelmeztetések küldése, amelyek értesítik a felhasználókat ezekről az alkalmazásokról.
- Adathalász linkek beágyazása ezekbe a figyelmeztetésekbe, amelyeket a Google törvényes, válasz nélküli tartományai támogatnak.
Az egész adathalász-csali a Google márkanévvel ellátott formátumban jelenik meg, és a felhasználók lefegyverzésére a menetes figyelmeztetéseket és a domain hírnevét használja. Nem hamisított - a Google ad otthont neki.
A zöld pipa nem elegendő
Ez egy hamis biztonságérzet. Egy SPF, DKIM és DMARC protokollon átmenő üzenet még mindig lehet, hogy:
- Hitelesítési adatokat gyűjtő oldalakat tartalmaznak
- UI trükkökkel elrejtheti a bejelentkezési mezőket
- Kihasználja a szóközöket a rosszindulatú hasznos terhek késleltetésére
- Hamis Microsoft vagy Google bejelentkezési oldalak elhelyezése legális infrastruktúrán (pl. sites.google.com)
Az e-mail hitelesítés csak azt érvényesíti , hogy honnan érkezik az üzenet - azt nem, hogy mit csinál.
MetaDefender Aether: az e-mail-viselkedés védelmének kulcsfontosságú rétege
OPSWAT MetaDefender Aether megoldása kritikus szintű átláthatóságot biztosít. Ahelyett, hogy szignatúrákra vagy a feladó hitelesítésére támaszkodna, a sandbox az e-mailek viselkedését sandbox :
- Dinamikus linkellenőrzés - Biztonságos környezetben követi a beágyazott linkeket, hogy valós időben értékelje az oldal viselkedését.
- Felhasználói felület és elrendezés elemzése - Hamis bejelentkezési képernyők, rejtett mezők és hitelesítési csapdák azonosítása.
- Adathalász adatforgalom-érzékelés - Érzékeli az átirányításokat, űrlapok beküldését és a támadók által ellenőrzött végpontokat.
Mivel alapértelmezés szerint nem bízik az e-mailekben, MetaDefender Aether azokat a veszélyeket, amelyek a hitelesítésen alapuló megoldásoknak elkerülik a figyelmét. Még az aláírt, hitelesített és „zöld pipával” jelölt e-mailek is fegyverként használhatók. MetaDefender a valódi szándékot.
Mit kell most tenniük a vállalkozásoknak
Az adathalászat fejlődik. Az Ön védekezésének is így kell lennie. Itt van, hogyan lehet megelőzni:
- Adopt Zero Trust Email Security – Don’t rely solely on headers and metadata. Inspect email content and behavior.
- Viselkedésalapú Sandboxing hozzáadása Sandboxing Bővítse az észlelési rendszerét a linkek, űrlapok és hasznos adatok dinamikus elemzésével.
- Secure riasztások és rendszer e-mailek - Az OAuth és a tartományi visszaélések még a riasztási e-maileket is potenciális fenyegetésvektorokká teszik.
Ellenőrizze azt, amit a hitelesítés önmagában nem lát
Fedezze fel, hogyan OPSWAT MetaDefender Aether hogyan észleli a fejlett adathalász támadásokat – még olyan „megbízható” forrásokból is, mint a Google-értesítések. Beszéljen még ma egy szakértővel, és fedezze fel, hogyan helyezheti fejlett sandbox unkat e-mail biztonsági stratégiája sandbox .
