Mi az az Emotet? Miért veszélyes?
Az Emotet egy rendkívül fejlett és romboló hatású kártevő család, amely képes elkerülni a felismerést, rosszindulatú szoftvereket juttatni az áldozatok számítógépére, és elterjedni más csatlakoztatott eszközökre.
Az Emotet-et 2014-ben azonosították először a biztonsági kutatók, mint egy önterjesztő banki trójai programot, amelyet érzékeny és személyes adatok ellopására hoztak létre. Későbbi verziói a kiberbűnözők által rosszindulatú programok terjesztésére használt egyik leghatékonyabb kártevővé fejlődtek.(1) Világszerte kritikus fontosságú iparágakat vesz célba, ideértve a banki szektort, az e-kereskedelmet, az egészségügyet, az akadémiai szférát, a kormányzati szerveket és a technológiai ágazatot.
A Belbiztonsági Minisztérium az Emotetet az egyik legköltségesebb és legkárosabb kártevő szoftvernek tekinti, amelynek elhárítása esetenként akár 1 millió dollárba is kerülhet.(2) Több mint 1,6 millió számítógépet fertőzött meg, és világszerte több száz millió dollár kárt okozott.(3) 2020 decemberében ez volt a világ legelterjedtebb kártevője, amely a világszerte működő szervezetek 7%-át érintette.(4) Az Emotetről és legutóbbi tevékenységéről további információkat korábbi blogbejegyzésünkben talál.
Hogyan terjed az Emotet?
Az Emotet elsődleges terjesztési módja a rosszindulatú mellékleteket vagy hiperhivatkozásokat tartalmazó spam-e-mailek. Különféle csalogató eszközöket alkalmaznak arra, hogy rávegyék az áldozatokat a fertőzött mellékletek megnyitására vagy a rosszindulatú linkekre való kattintásra. Az e-maileket úgy is meg lehet tervezni, hogy úgy tűnjenek, mintha legitim forrásból, az áldozat névjegyzékében szereplő személytől érkeznének, számláknak tűnjenek, vagy szállítási értesítéseknek és a koronavírus-járványról szóló dokumentumoknak álcázzák őket stb. Például tavaly februárban Japánban széles körben terjesztettek egy megtévesztő e-mail-kampányt, amely egy fertőzött Word-mellékletet tartalmazott, és úgy tett, mintha a COVID-19-fertőzés megelőzésére irányuló intézkedésekről szólna.(5)
A Microsoft biztonsági elemzői felfedezték, hogy a szokásos Emotet-kampány taktikájában változás következett be: az e-mailes támadások során titkosított archív fájlokat – például ZIP-fájlokat – csatolnak az e-mailekhez, hogy így kijátszhassák az e-mail biztonsági átjárókat. (6) Ezek az e-mailek arra csábítják az áldozatokat, hogy megnyissák a mellékleteket vagy a hiperhivatkozásokat, és engedélyezzék a makrókat a dokumentum megtekintése vagy szerkesztése érdekében.
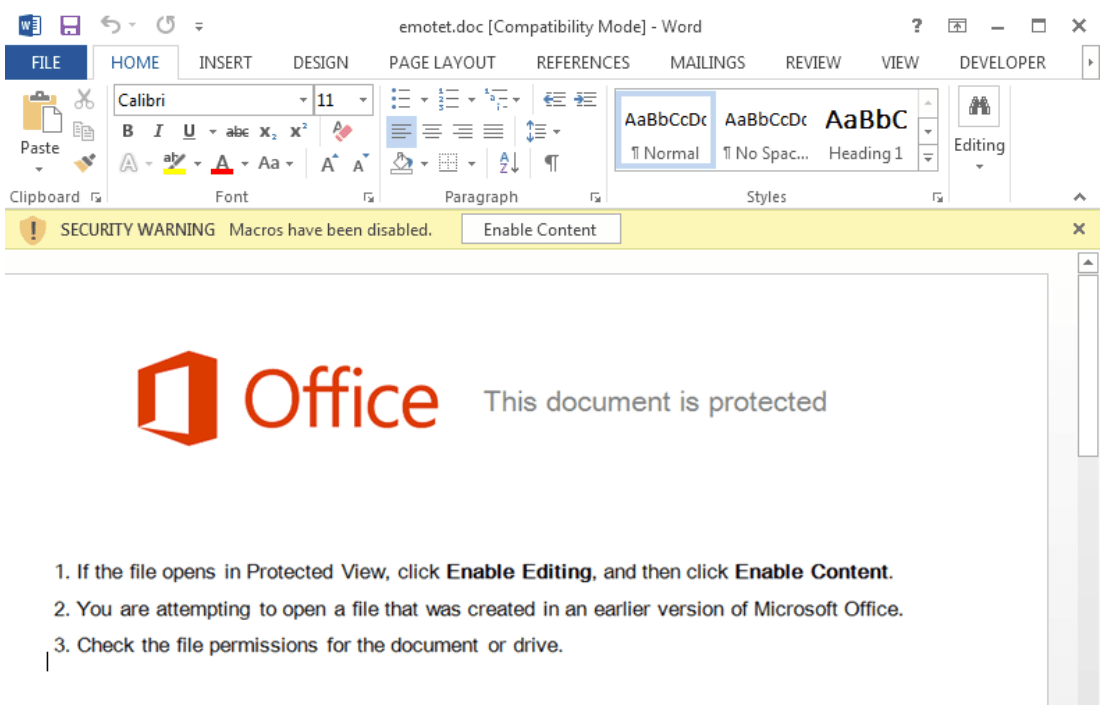
Amint az áldozatok engedélyezik a beágyazott makrókat, az Emotet további kártevő szoftvereket tölt le a számítógépükre, és megkísérli a fenyegetést az egész hálózatra kiterjeszteni. A fertőzött hálózat ezután bekerül az Emotet botnetjébe, így a hackerek távoli helyről teljes irányítást szereznek a hálózat felett.(7)
Hogyan akadályozhatja meg a MetaDefender az Emotet és hogyan védheti meg hálózatát?
Az Emotet-et az teszi különösen veszélyessé, hogy képes kikerülni a rosszindulatú szoftverek elleni termékek észlelését. A MetaDefender - az OPSWAT fejlett fenyegetésmegelőző megoldásával az Emotetnek nincs módja arra, hogy megfertőzze az Ön eszközeit és hálózatát.
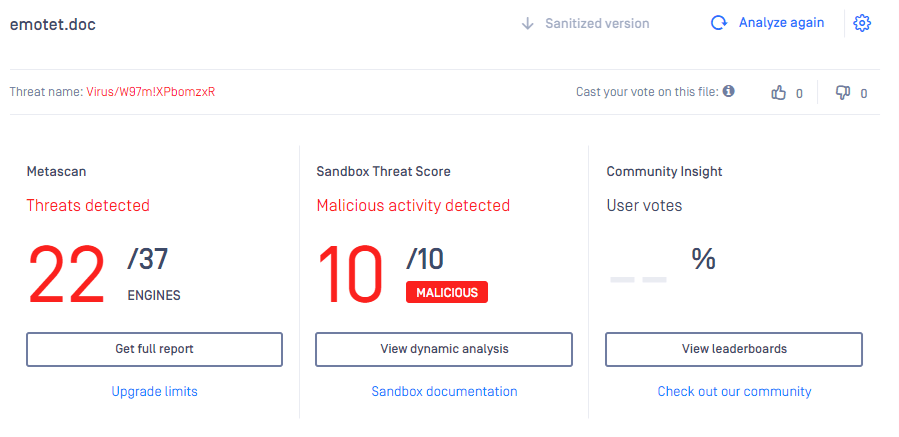
1. AOPSWAT Metascan gyorsan átvizsgálja a szervezetéhez érkező fájlokat és e-maileket több mint 30 kártevőellenes motor segítségével, amelyek az ismert kártevők több mint 99%-át felismerik. Itttekintheti meg azt a vizsgálati eredményt, amelyen látható, hogy az „ multiscanning ” technológiánk hogyan észlelte az Emotet kártevőt. A 37 kártevőellenes motor közül 22 sikeresen észlelte a kártevőt. Ha egyetlen kártevőellenes motort használ, és az nem képes észlelni a kártevőt, akkor a számítógépe megfertőződik. A kutatások azt mutatják, hogy minél több kártevőellenes motor kerül beépítésre, annál jobb lesz a kártevők észlelési aránya.
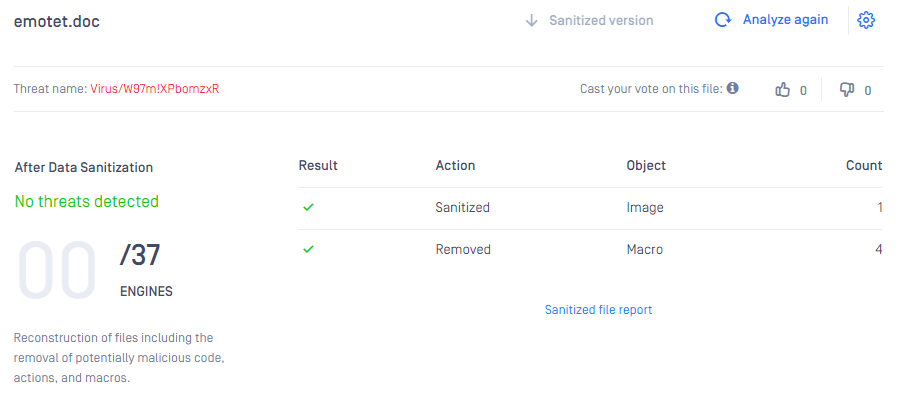
2. Még ha a kifinomult, észlelést elkerülő kártevő szoftverek meg is kerülik a kártevőellenes motorokat, Deep Content Disarm and Reconstruction OPSWAT Deep Content Disarm and Reconstruction (Deep CDR™ technológia) teljesen hatástalanítja őket. Minden fájlt, e-mailt és mellékletet – beleértve a jelszóval védett archívumokat is – rekurzív módon megtisztítunk, mielőtt a végfelhasználókhoz eljutnának. Amint azt a feldolgozási eredmények is mutatják, minden beágyazott rosszindulatú aktív tartalmat – beleértve 1 képet és 4 makrót – eltávolítunk és megtisztítunk. A tisztítás után nem észlelhető fenyegetés. A felhasználók minden fenyegetés ellen védve vannak.
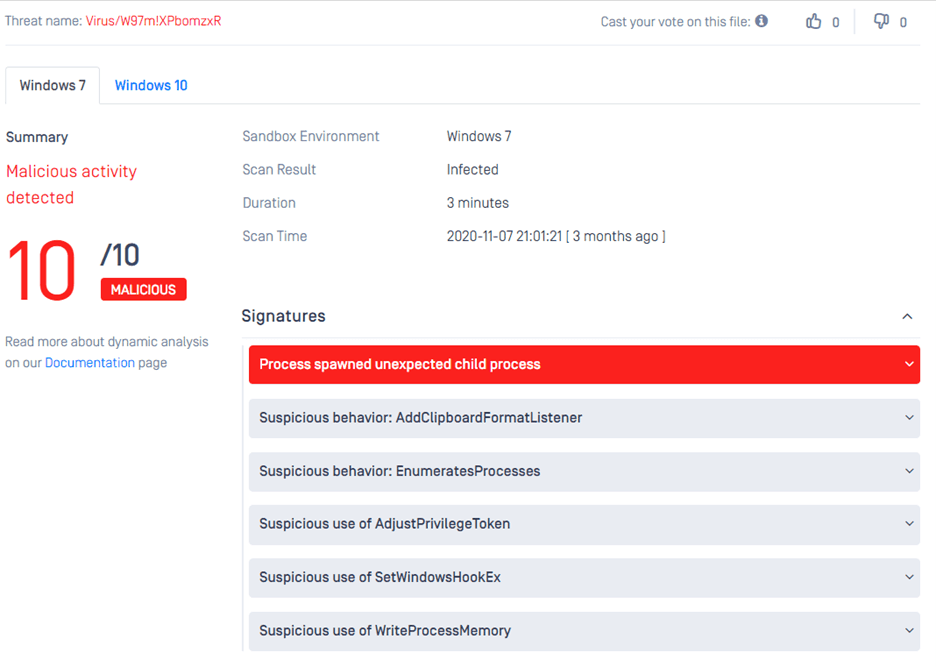
3. Az Emotet kártevő szoftver elemzése MetaDefender Aether segítségével: a rosszindulatú tevékenységet 3 percen belül észlelték. A mi Sandbox technológiánk ellenőrzött környezetben futtatja a kártevőt, hogy a fájlok viselkedésének rögzítésével és osztályozásával feltárja a rosszindulatú tevékenységeket. A kártevő további elemzéséhez részletes jelentést biztosítunk.
A kiberbűnözés kereskedelmivé válásával párhuzamosan a hackerek folyamatosan fejlesztik a technológiailag kifinomult támadásokat. Az Emotet-hez hasonló, kitérési képességekkel rendelkező komplex kártevőket ügyes fenyegető szereplők hozzák létre a hagyományos biztonsági védekezés megkerülése érdekében. Minden szervezetnek, különösen a kritikus infrastruktúráknak, fejlett fenyegetésmegelőző megoldásra van szüksége a folyamatosan fejlődő fenyegetések elleni védelemhez.
Lépjen kapcsolatba velünk most, ha többet szeretne megtudni az OPSWATfejlett technológiáiról és arról, hogy aOPSWAT MedaDefender hogyan segíthet megvédeni szervezetét a fokozatosan kifinomuló kiberbűnözéstől.
Hivatkozások
(1) Palmer, Danny. 2021. "Rosszindulatú programok és botnetek: Zdnet". Zdnet . https://www.zdnet.com/article/.....
(2) "Emotet Malware | CISA". 2021. Us-Cert.Cisa.Gov . https://us-cert.cisa.gov/ncas/.....
(3) "Emotet Botnet Disrupted In International Cyber Operation". 2021. Justice.Gov . https://www.justice.gov/opa/pr.....
(4) "2020 decemberének legkeresettebb malware-jei: Check Point Software". 2021. Check Point Software . https://www.checkpoint.com/pre.....
(5) Cluley, Graham. 2021. "Coronavírus - Hackerek kihasználják a fertőzéstől való félelmet a malware terjesztéséhez". Graham Cluley . https://grahamcluley.com/coron.....
(6) "Emotet Malware | CISA". 2021. Us-Cert.Cisa.Gov . https://us-cert.cisa.gov/ncas/.....
(7) Cluley, Graham. 2021. "Emotet Botnet Takedown - What You Need To Know". The State Of Security . https://www.tripwire.com/state.....
