Háttér
Novemberben a VMware nyilvánosságra hozott egy biztonsági rést a VMware WorkSpace ONE Access (korábban VMware Identity Manager néven ismert) szoftverben. A sebezhetőséget CVE-2020-4006 azonosítószám alatt tartják nyilván. Az NSA figyelmeztetett arra, hogy orosz állami támogatást élvező hackerek aktívan kihasználják ezt a sebezhetőséget, és kiadta ezt a biztonsági tanácsadást. A sebezhetőséget arra lehet felhasználni, hogy jogosulatlanul hozzáférjenek a rendszer webalapú felügyeleti felületéhez, és emelt jogosultságokkal tetszőleges parancsokat hajtsanak végre az operációs rendszer szintjén. Végül a támadó a sebezhetőség kihasználásával kihasználhatja a szövetségi hitelesítési mechanizmusokat, ami lehetővé teszi számára, hogy hamis hitelesítő adatokat állítson elő a védett adatokhoz való hozzáférés érdekében.
Hogyan lehet felismerni?
A VMware által a tanácsadásban megadott információk alapján OPSWAT hozzáadta a CVE észlelésének képességét egy eszközön, és jelentette azt a MetaDefender Accessben. Az észleléskor mind a MetaDefender Access menedzsment portálon, mind a fertőzött számítógép felhasználójának az eszközt futtató MetaDefender Endpoint jelentésre kerül.
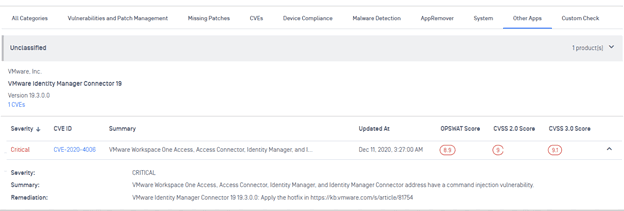
Egy példa a CVE jelentésére az eszköz felhasználójának:
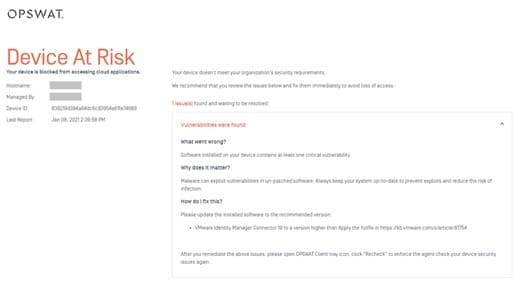
Hogyan lehet orvosolni és megelőzni?
Miután az MetaDefender Access segítségével azonosította a sebezhető gépeket, telepítheti a javítást, majd újra ellenőrizheti az eszközöket. Ezen felül a sebezhetőségre vonatkozó automatizált/folyamatos ellenőrzés figyelmezteti Önt, ha egy olyan gép kerül hálózatra, amelynek régebbi konfigurációja tartalmazza a kihasználható sebezhetőséget.
Hogyan lehet megelőzni a hasonló támadásokat?
Mivel az ilyen, széles körben használt identitásszolgáltatók ellen irányuló támadások súlyosak és jelentős hatással járnak, az NSA tanácsadásttett közzé arról, hogyan lehet felismerni, enyhíteni és megerősíteni a rendszereket annak érdekében, hogy elkerülhetőek legyenek az e konkrét sebezhetőségből fakadó kihasználások, valamint más, hasonló kihasználások, amelyek valószínűleg észrevétlenül lappanganak.
Amint az köztudott, és az NSA dokumentuma is alátámasztja, ez és sok más támadás a frissítetlen, elavult szoftvert futtató végpontok kihasználásával kezdődik. A MetaDefender Access a fejlett Endpoint funkcióival messze túlmutathat a végpontok foltozott és naprakész állapotban tartásán. Megakadályozhatja a csatlakozást, ha nem felelnek meg az állapot- és biztonsági ellenőrzések hosszú listájának.
A biztonsági infrastruktúra kezelőfelületét érő támadások megelőzése érdekében már régóta bevett gyakorlat, hogy ezeket a felületeket szegmentálják - és az olyan képességekkel, mint a Software definiált peremSDP), ez a szegmentálás sokkal biztonságosabbá és könnyebben kezelhetővé válik. MetaDefender Access kombinálja az SDP hálózati szintű szegmentációs védelmét a fejlett Endpoint , ezáltal biztosítva, hogy a kezelőfelület hálózati végpontja mindaddig elérhetetlen legyen, amíg a csatlakozni próbáló eszköz nem bizonyul megbízhatónak.
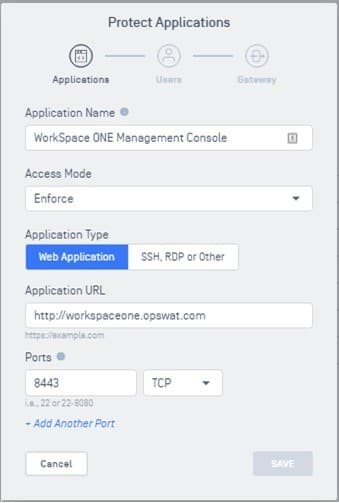
MetaDefender Access megkönnyíti az ilyen kezelőfelületek védelmét. Miután az átjáró a helyén van, egyszerűen meg kell határozni a védendő alkalmazást - ebben az esetben a WorkSpace ONE Access kezelési konzolt:
További információ.
Ha további információt szeretne arról, hogy OPSWAT MetaDefender Access hogyan segíthet megvédeni kritikus infrastruktúráját, lépjen kapcsolatba velünk még ma.
Hivatkozások
CVE-2020-4006 VMware Advisory VMSA-2020-0027.2 (vmware.com)
Orosz hackerek kihasználják a nemrég javított VMware hibát, figyelmeztet az NSA | SecurityWeek.Com
Az NSA kiberbiztonsági tanácsadója: Rosszindulatú szereplők visszaélnek a hitelesítési mechanizmusokkal a Cloud erőforrásokhoz való hozzáféréshez > Tizenhatodik légierő (Air Forces Cyber) > Hírek (af.mil)
Rendszer- és hálózati konfigurációs követelmények (vmware.com)
