Képzett csapatunk igen eredményesen dolgozott: elsősorban az MetaDefender Aether elemzőmotorjának megerősítésére, további fenyegetéstípusok támogatására (például az újonnan bevezetett URL-elemzési funkcióra), a közösség bővítésére a globális trendek figyelembevételével, valamint egy vállalati szintű termék kifejlesztésére összpontosított.
Ebben a rövid blogbejegyzésben bemutatunk néhány olyan admin panel/backend képességet, amelyekkel a legtöbb felhasználó nem lép kapcsolatba a mindennapokban, mivel ezek a funkciók csak a rendszergazdák számára elérhetőek.
Hogyan férhet hozzá az adminisztrátori panelhez
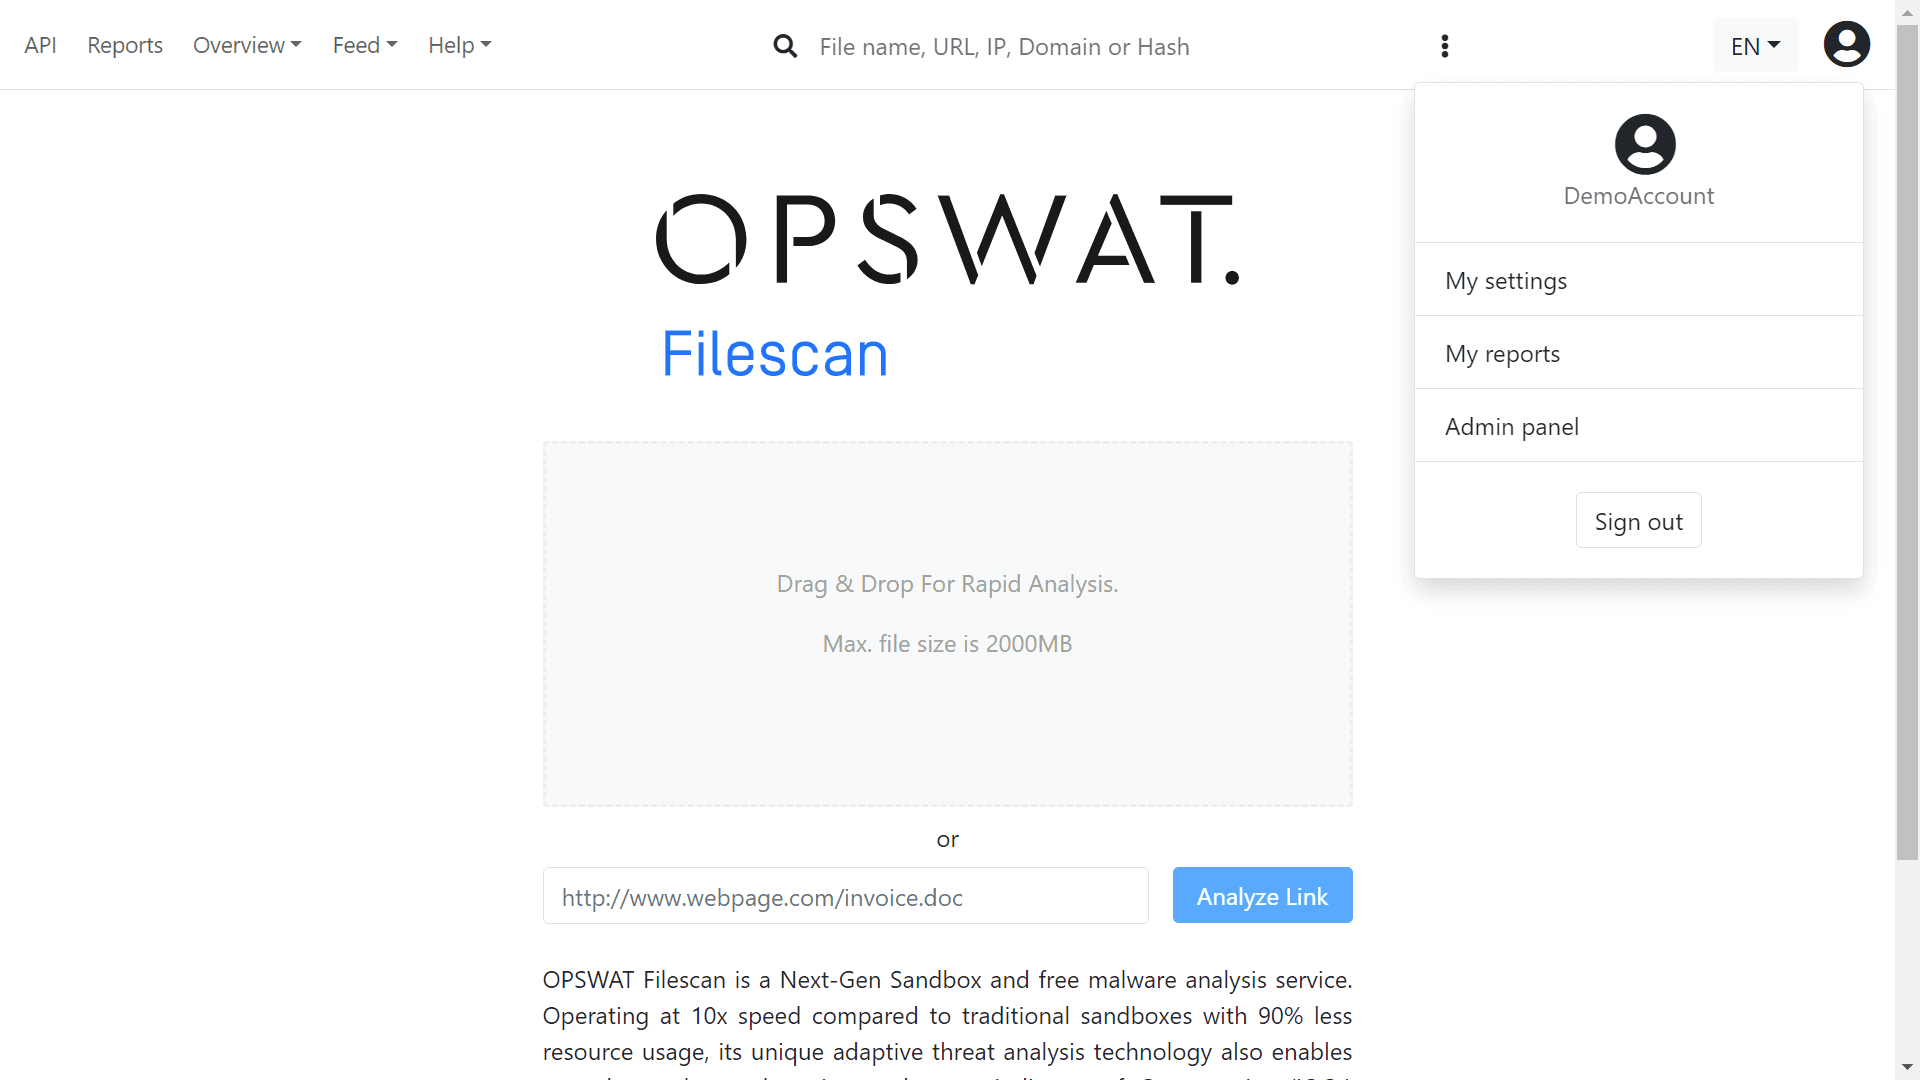
A rendszergazdai jogosultsággal rendelkező felhasználók a OPSWAT Filescan webszolgáltatásba való bejelentkezés után érhetik el az Admin Panel-t. Az „Admin” gombot úgy érheti el, hogy a képernyő jobb felső sarkában található Felhasználói profil menübe lép, majdaz „Admin panel”elemre kattint.
Megjegyzés: Az admin státusz automatikusan hozzárendelődik a kezdeti felhasználóhoz a vanilla rendszer telepítésekor.
Az Admin panel tartalmazza az összes statisztikai aloldalt, amelyeket az alábbi képen látható felső menüsor segítségével érhet el. Ezen kívül a rendszeres felhasználók a Trendek oldalra is beléphetnek a hasonló kimenethez.
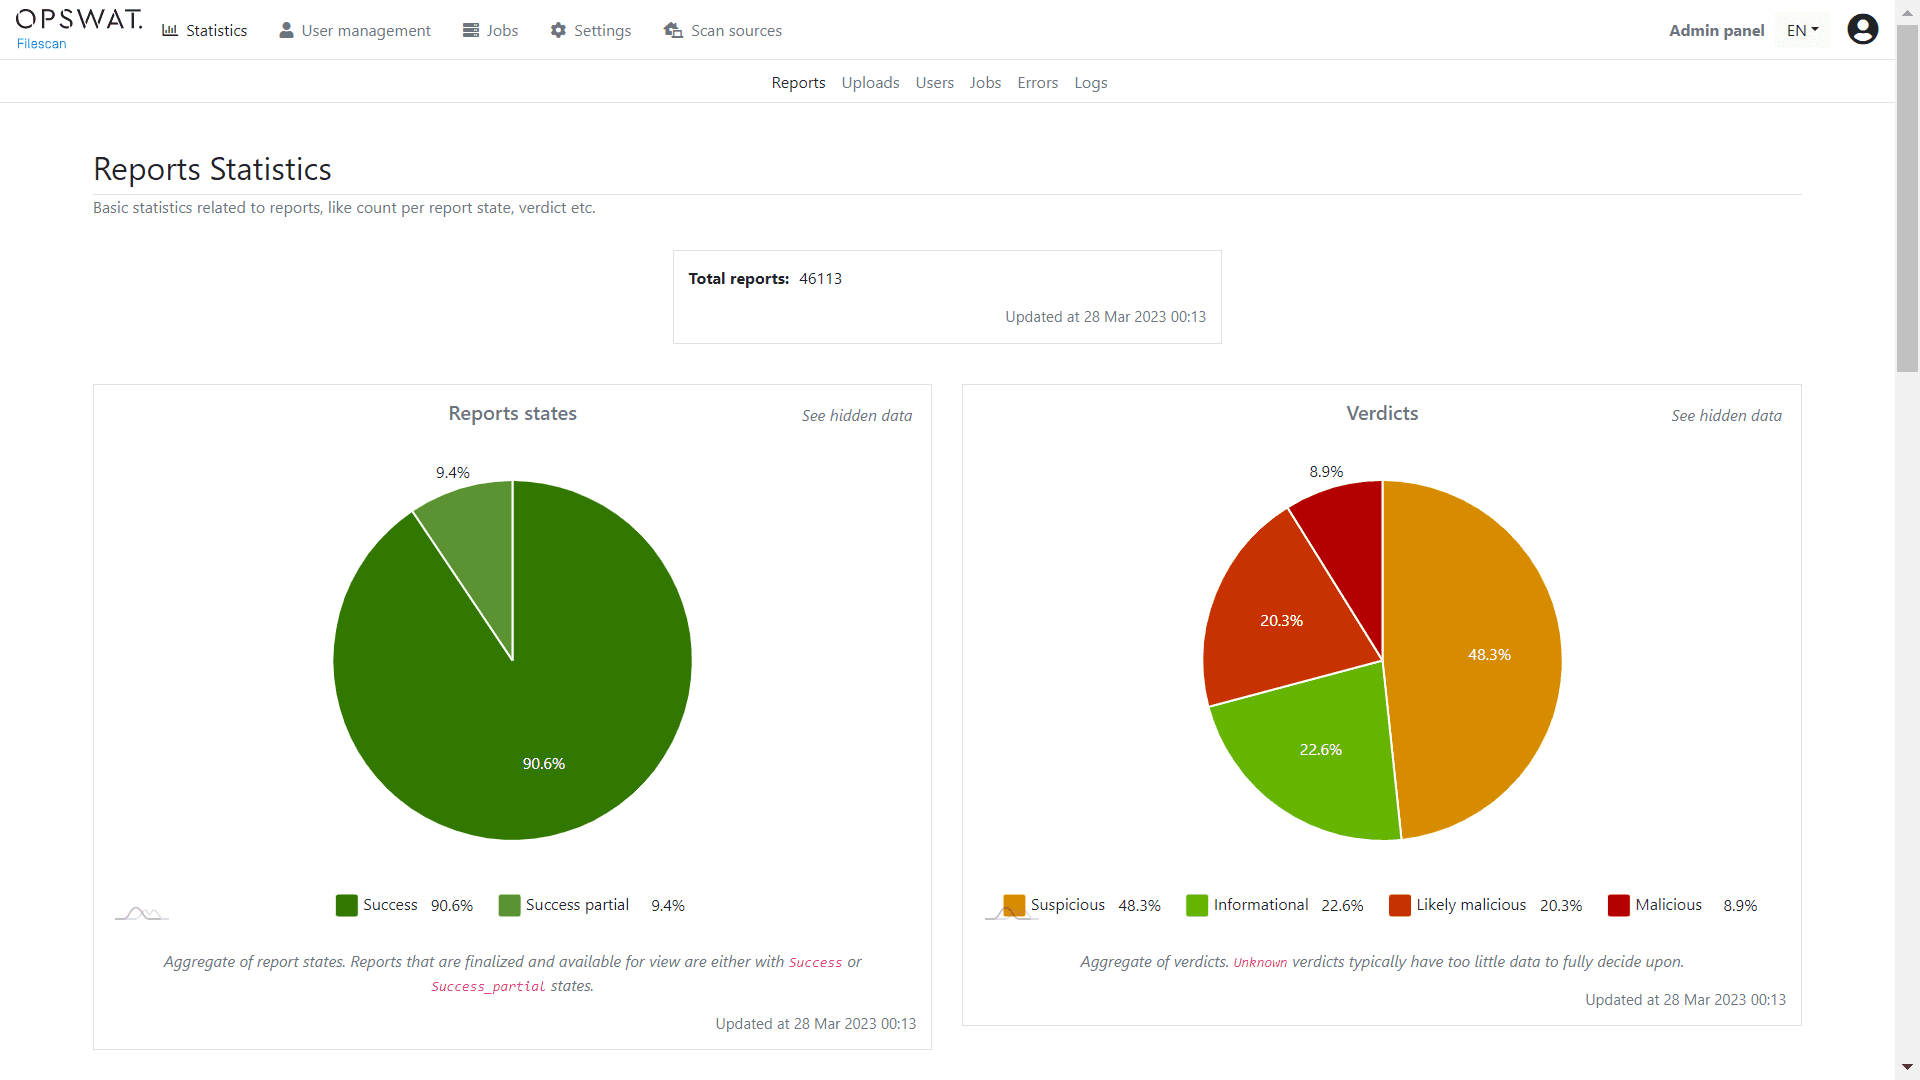
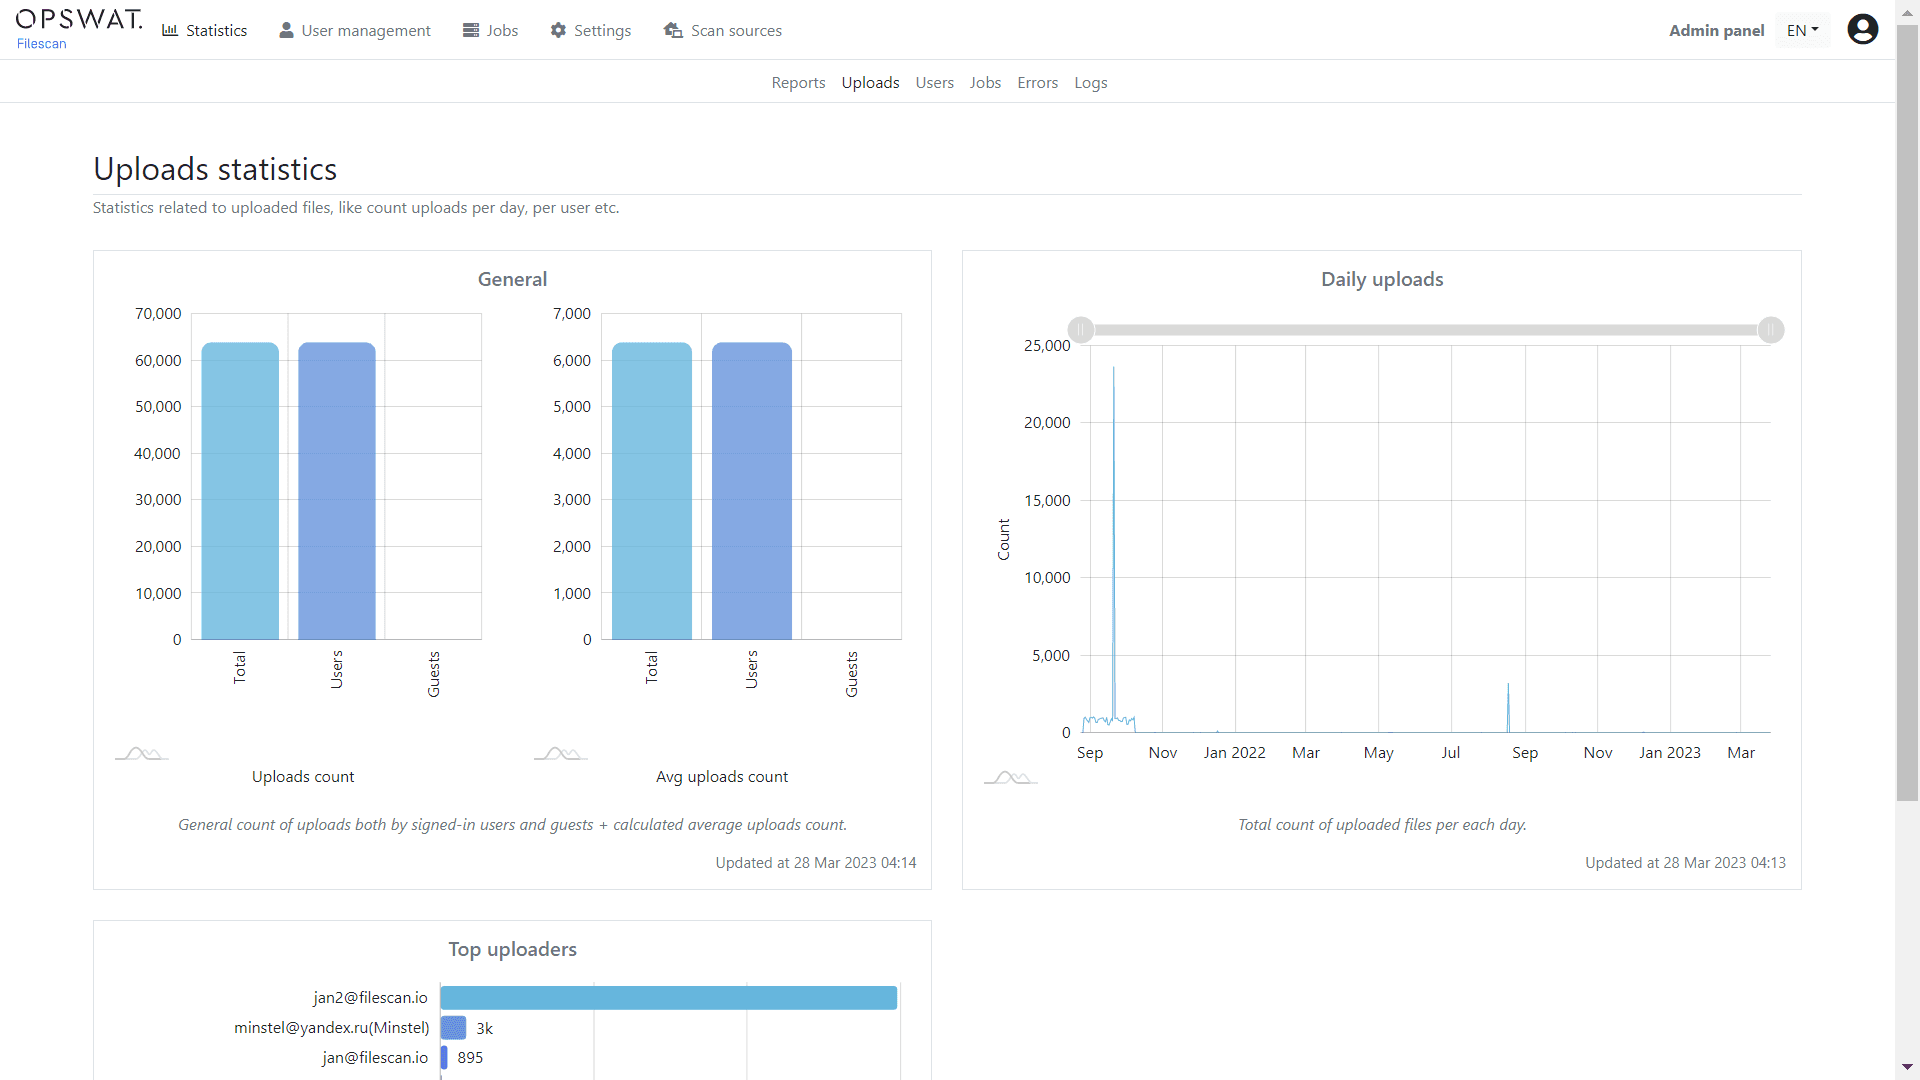
A Statisztika oldalakon számos adatelemzés található a látott fájltípusokról, az aktív felhasználók összlétszámáról, a legtöbbet feltöltőkről, a feltöltők számáról és még sok másról.
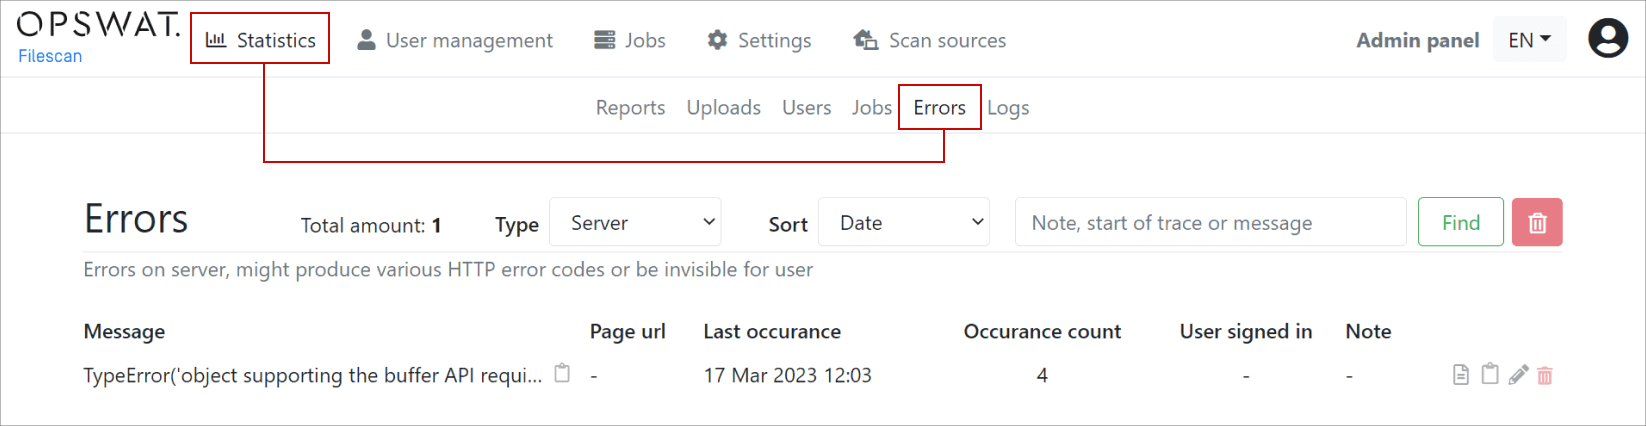
A Hibák aloldal tartalmaz egy duplikációmentesített listanézetet is, amely szűrési lehetőségekkel rendelkezik a felhasználók által esetlegesen tapasztalt ügyfélhibákról. Ez a legmegfelelőbb hely az olyan éles esetek megtalálására, amelyeket még nem vett figyelembe.
Megjegyzés: A nyilvános közösségi szolgáltatás működtetésének egyik előnye, hogy a fájlok és URL-ek széles skáláját kapjuk. Folyamatosan keményítjük rendszerünket valós adatokkal.
Felhasználó kezelése
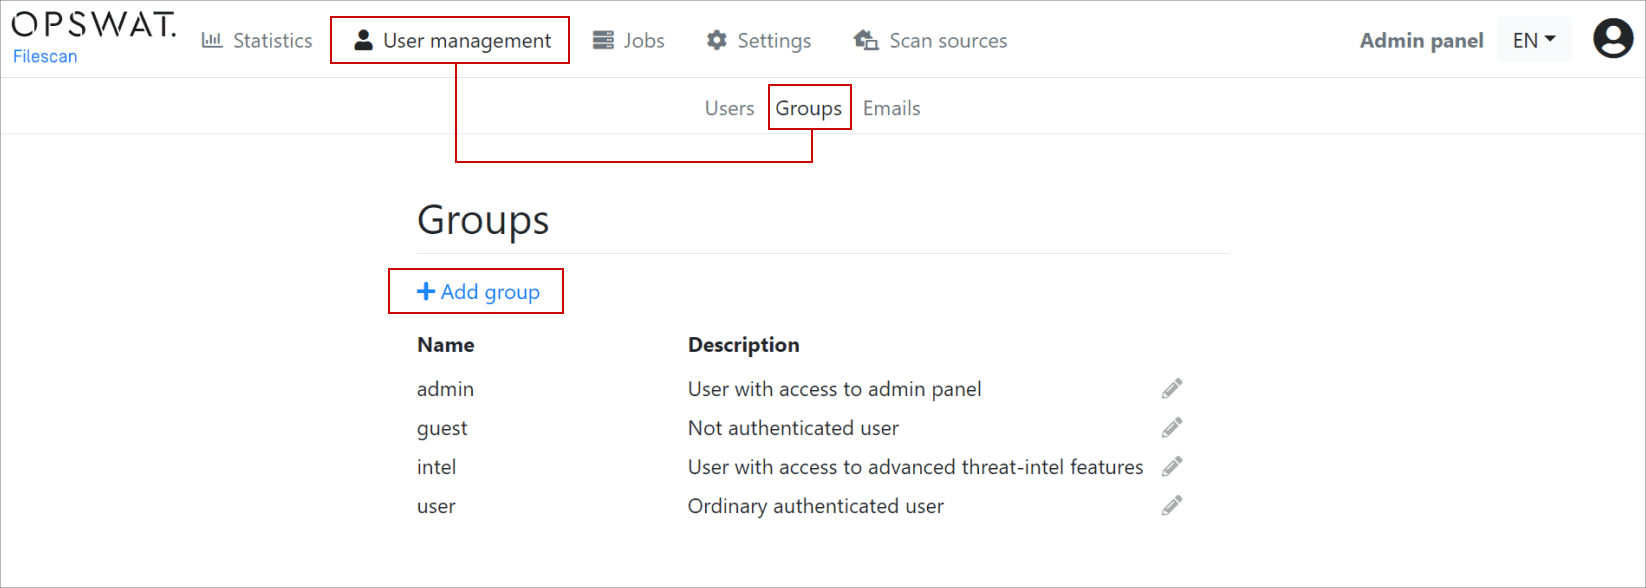
A Felhasználókezelés oldal a felhasználók oldalankénti listáját tartalmazza, beleértve a felhasználói fiók státuszát, a csoport nevét, az utolsó bejelentkezés dátumát és egyéb információkat. Adatvédelmi okokból nem mellékelünk képernyőképet. Érdemes azonban megemlíteni, hogy van egy jól konfigurálható felhasználói csoport lehetőség, amely lehetővé teszi az adminisztrátor számára, hogy tetszőleges számú csoportot hozzon létre és jogosultságokat osszon ki. Bármely felhasználó tagja lehet egy vagy több csoportnak, és a végső hozzáférési jogosultságok csoportonként vannak összevonva, hasonlóan ahhoz, ahogyan a felhasználók az UN*X (Unix-szerű) rendszerekben működnek.
Az egyéni csoportos jogosultságok a felső menüsoron aBeállítások > Funkcióhozzáférésmenüpontra navigálva konfigurálhatók. Beállíthatja például, hogy melyik csoport melyik funkcióhoz férjen hozzá.
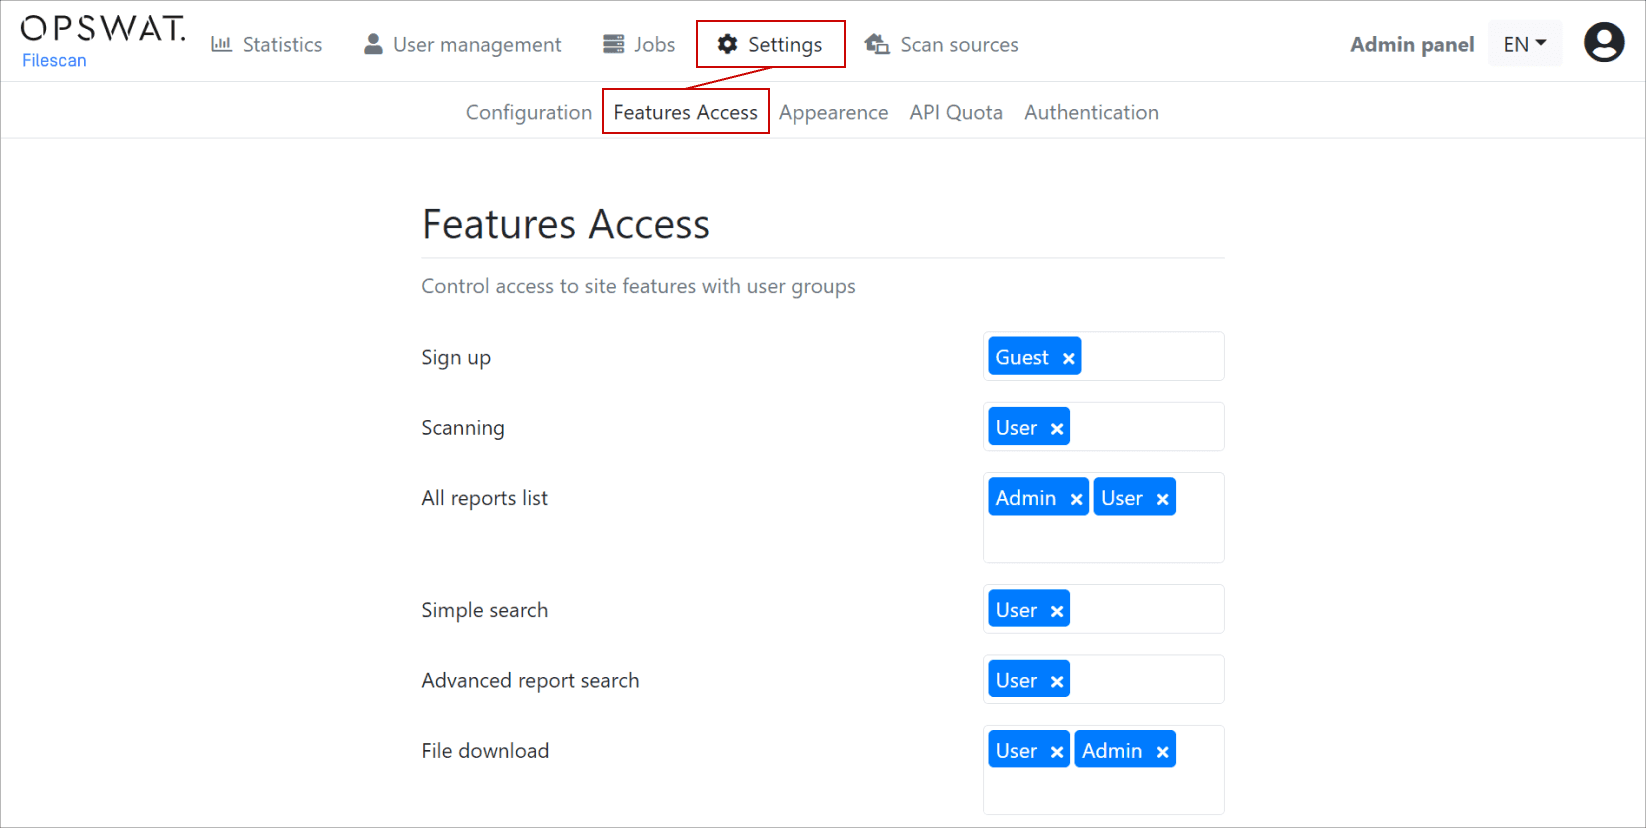
Vegye figyelembe, hogy alapértelmezés szerint minden felhasználó tagja a felhasználói csoportnak. Az Intel-felhasználók hozzáférhetnek mind az Alapvető Threat Intelligence , mind a Fejlett intelligencia funkciókhoz.
API Kontingensek
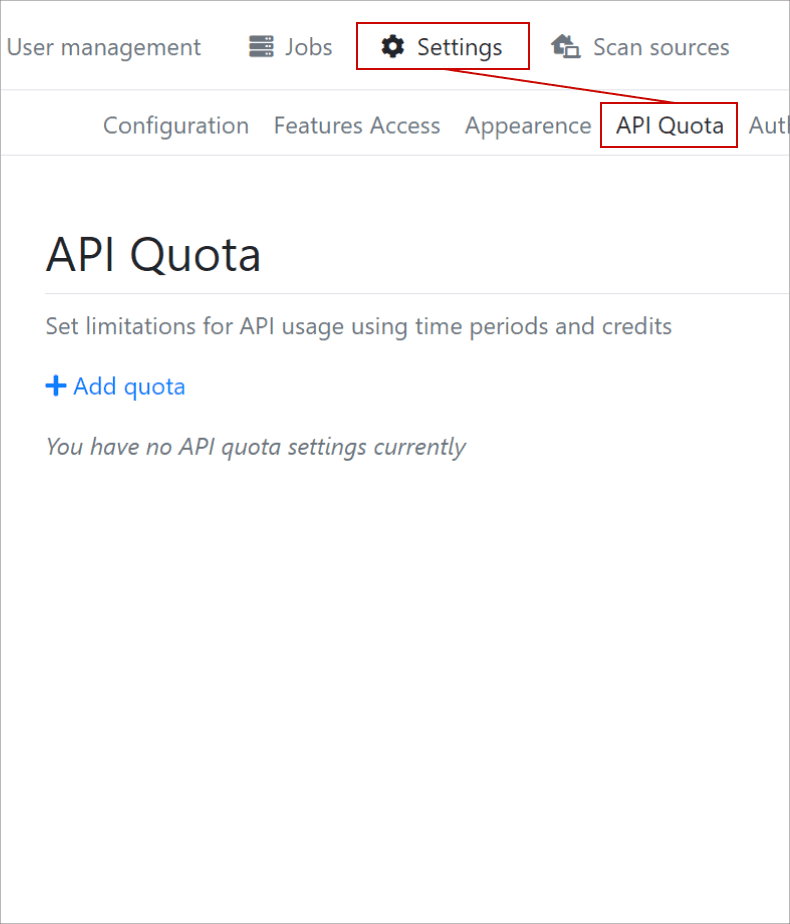
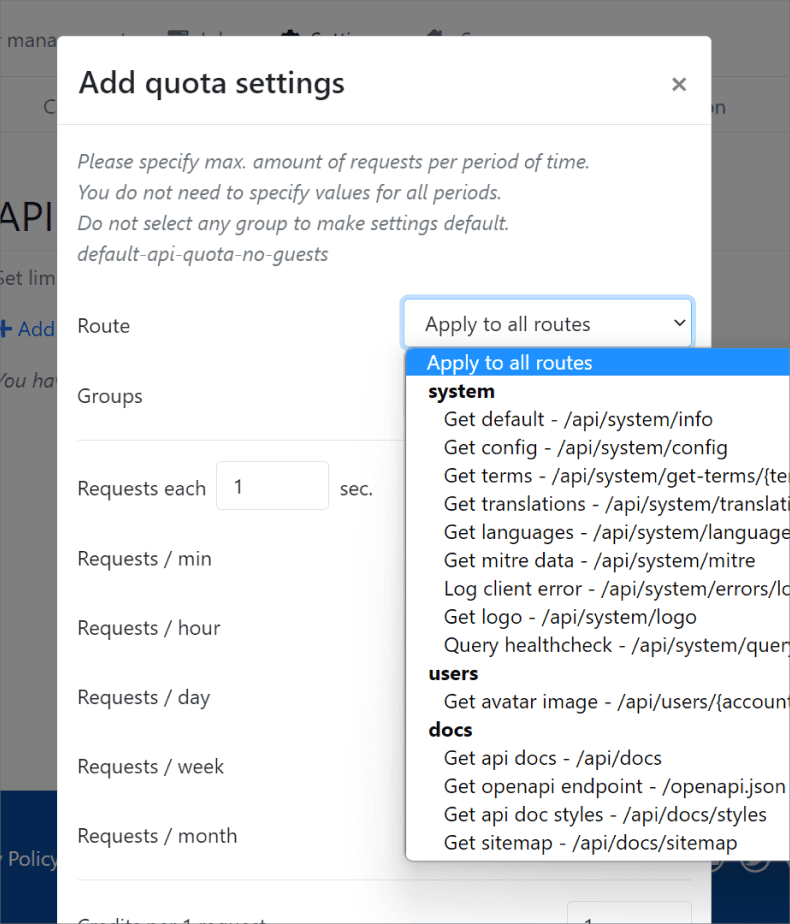
Van egy nagyon kiterjedt API kvóta beállítások aloldalunk, amely lehetővé teszi a API kvóta beállítását útvonal vagy csoport alapon, nagyon részletes beállítási lehetőségekkel.
OAuth 2.0
Kevésbé ismert funkció a webszolgáltatással való hitelesítés engedélyezése az OAuth 2.0 használatával, például a Google vagy az Azure Active Directory segítségével.
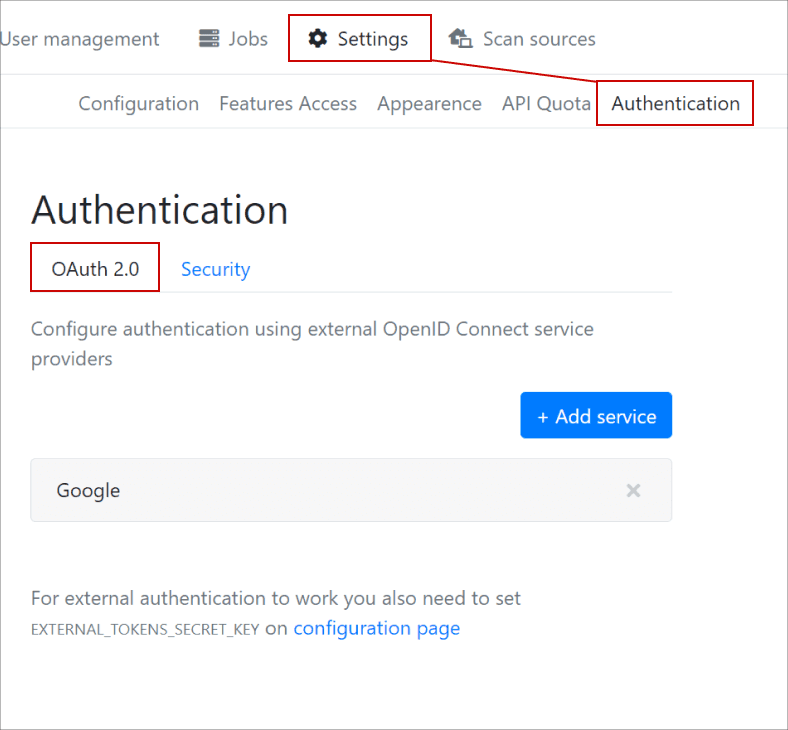
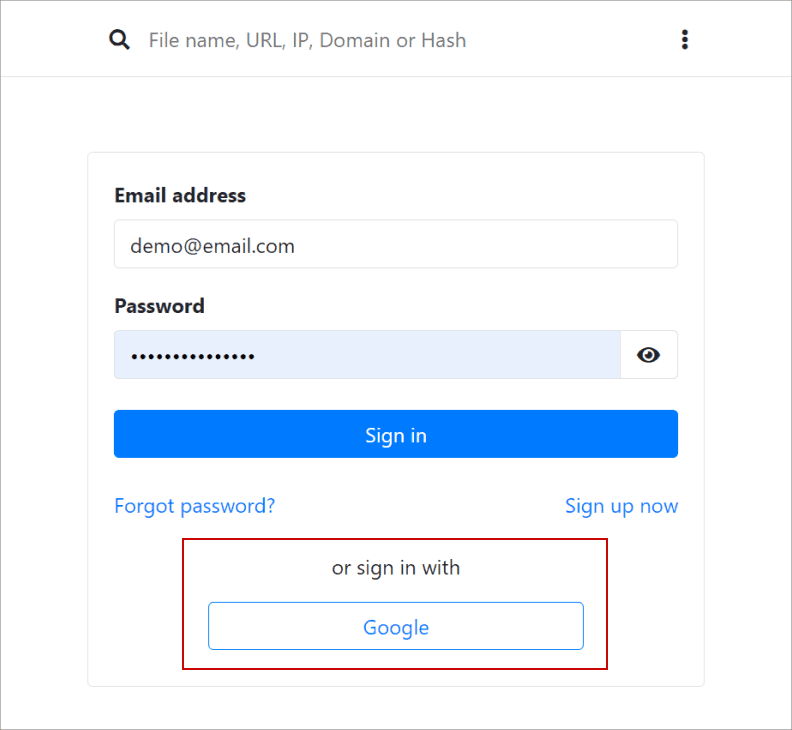
Ha ez a funkció engedélyezve van, a Felhasználó a helyi fiókjával vagy az OAuth 2.0 szolgáltatóval tud bejelentkezni a webszolgáltatásba.
Megjegyzés: egy érdekes funkció, hogy lehetővé teszi több OAuth szolgáltató megadását, és automatikusan felismeri és egyesíti az azonos azonosítóval rendelkező felhasználókat.
Beolvasás források
Egy másik új webszolgáltatás a felső menüből elérhető Források keresése. Ez lehetővé teszi a webszolgáltatás konfigurálását, hogy különböző forrásokból származó fájlokat/URL-eket hívjon be.
Az e-mail-ellenőrzési forrás beállításához lépjen a „Scan Sources” (Ellenőrzési források) → „Config” (Beállítások) → „Add Source” (Forrás hozzáadása) menüpontra .
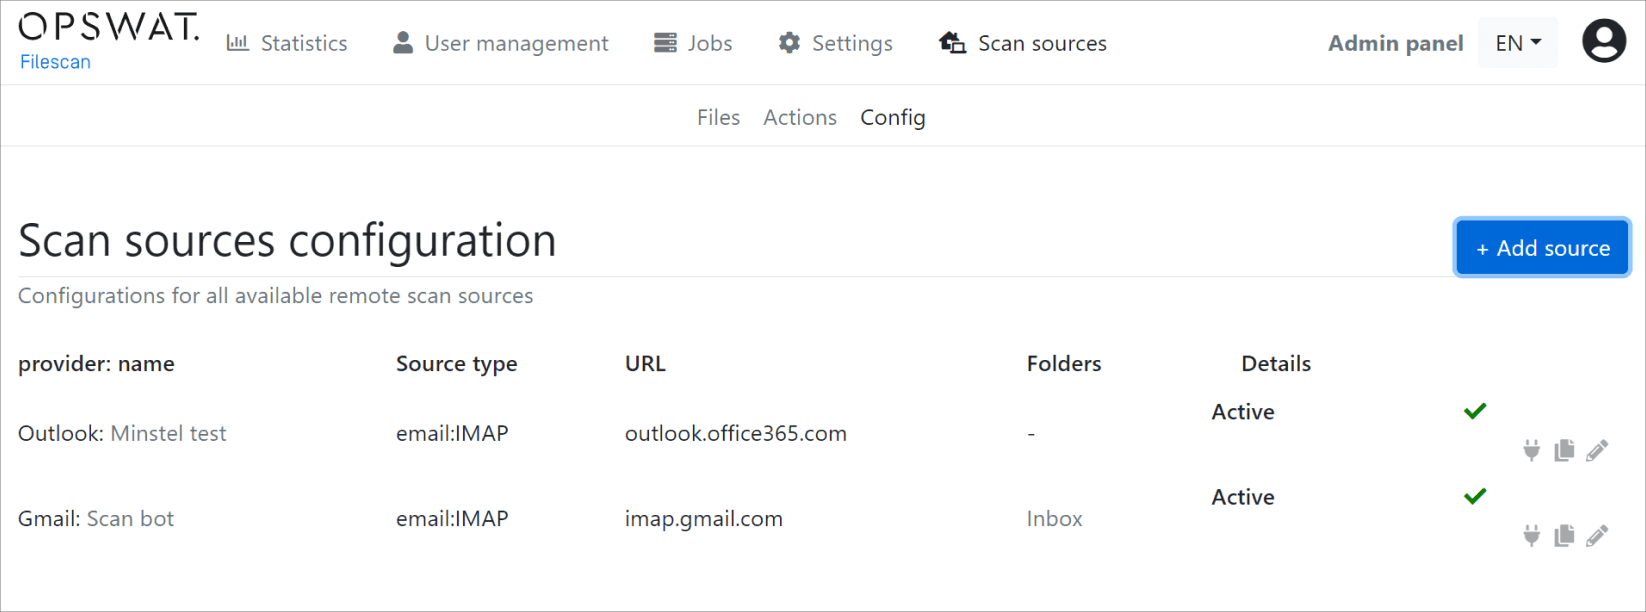
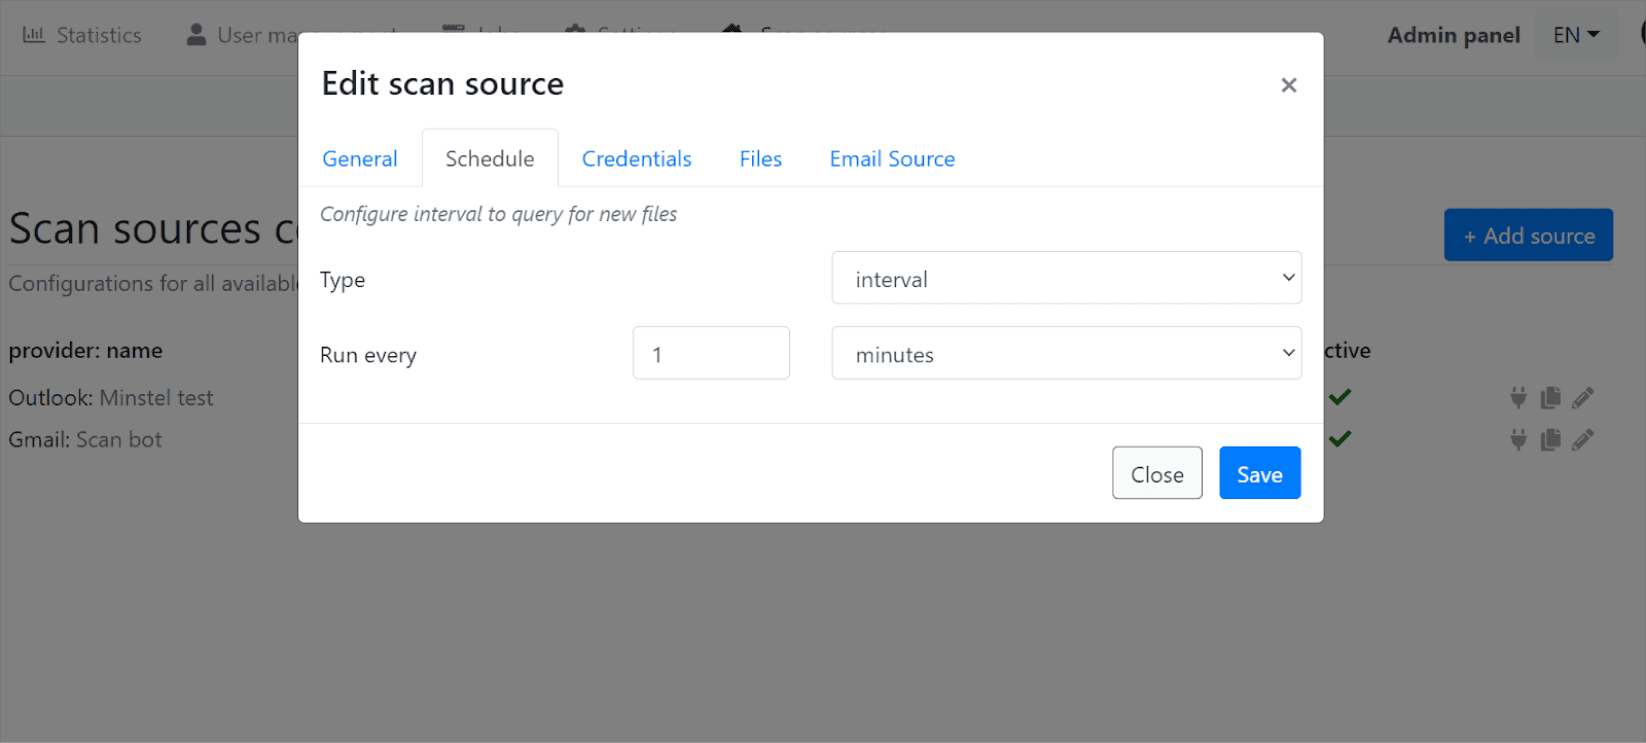
Jelenleg támogatjuk IMAP-fiókok konfigurálását, amelyeket aztán rendszeresen lekérdezünk egy háttérben futó (cron-szerű) feladattal, és automatikusan beemeljük a webszolgáltatásba. Íme néhány példa:
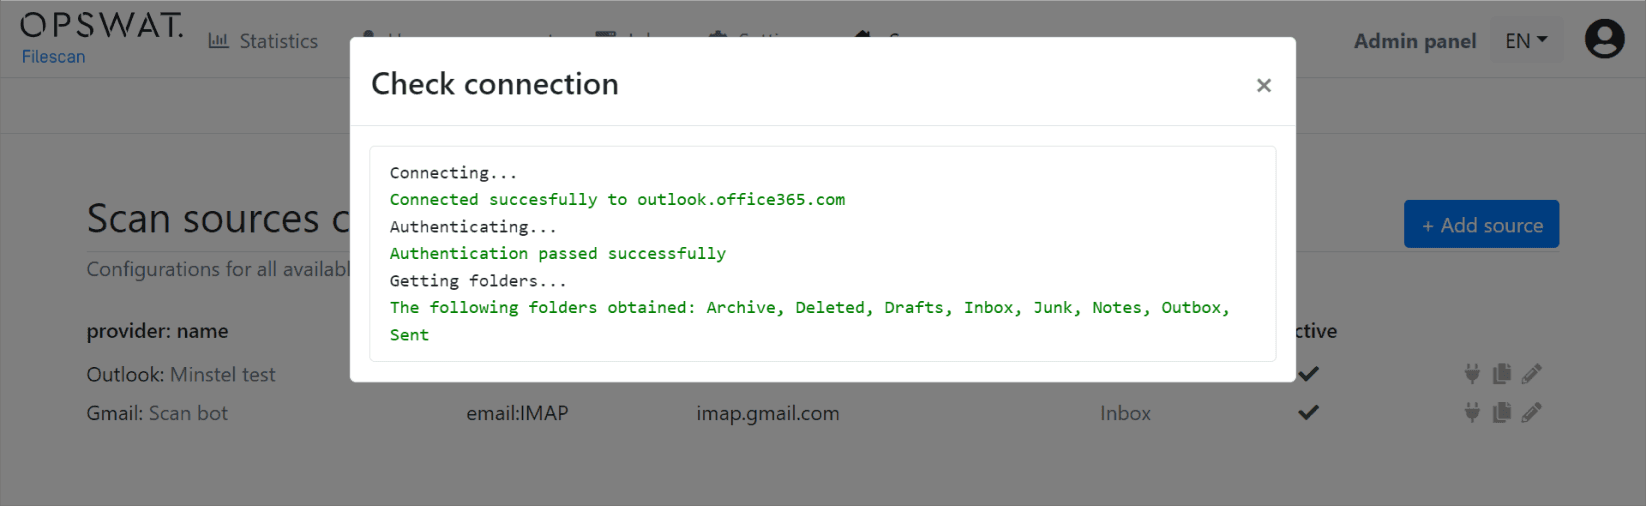
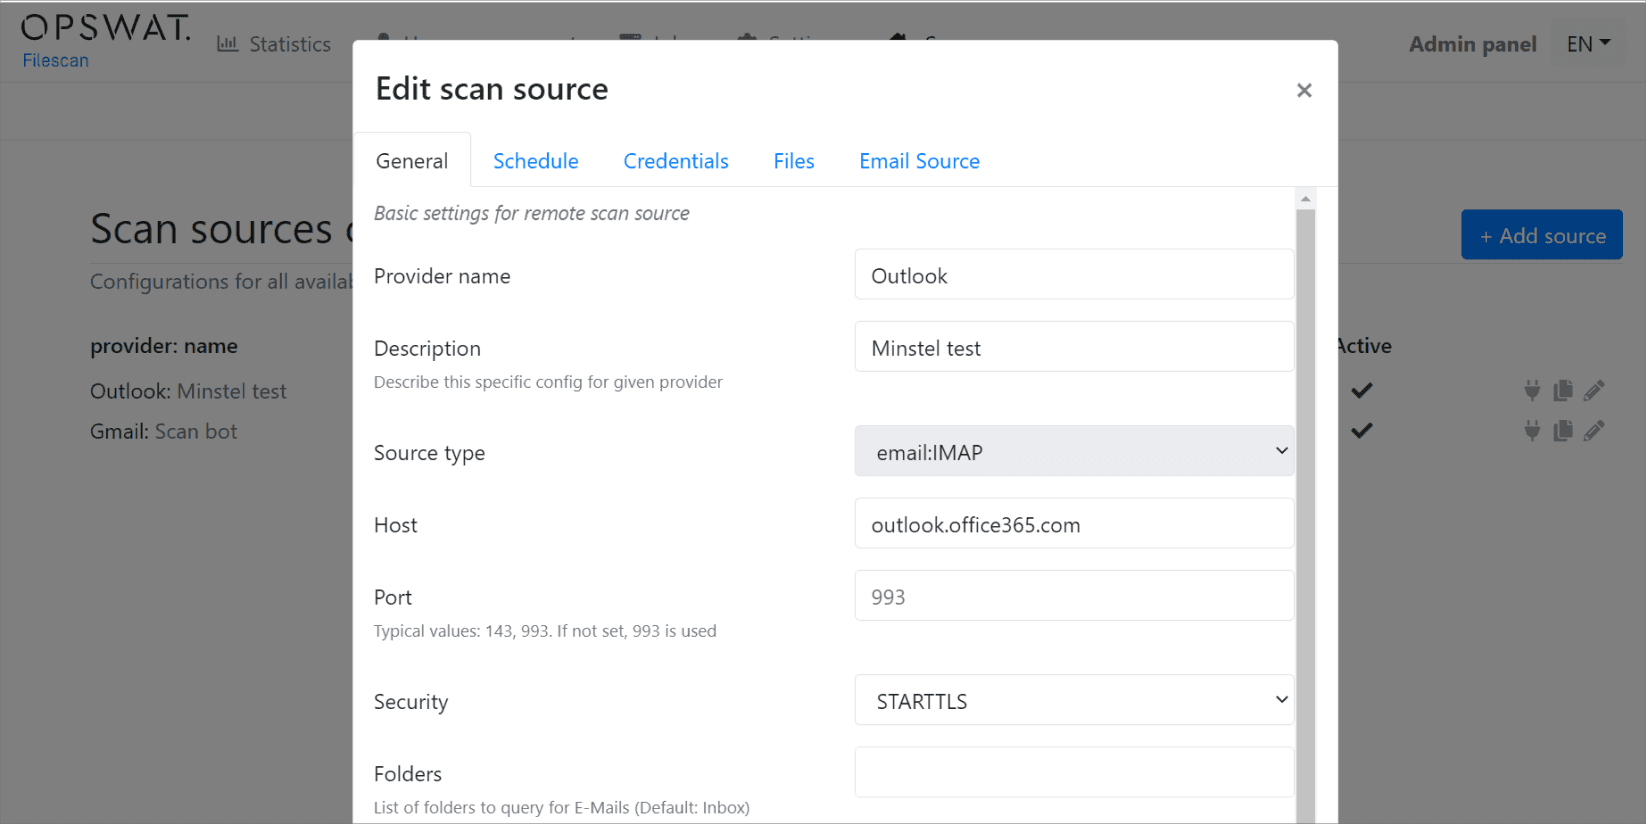
A beolvasási forrást a Beolvasási forrás -> Konfiguráció menüpontra navigálva és a ceruza ikonra kattintva szerkesztheti.
Gyakran figyelmen kívül hagyott jellemzők
URL adathalászat észlelése
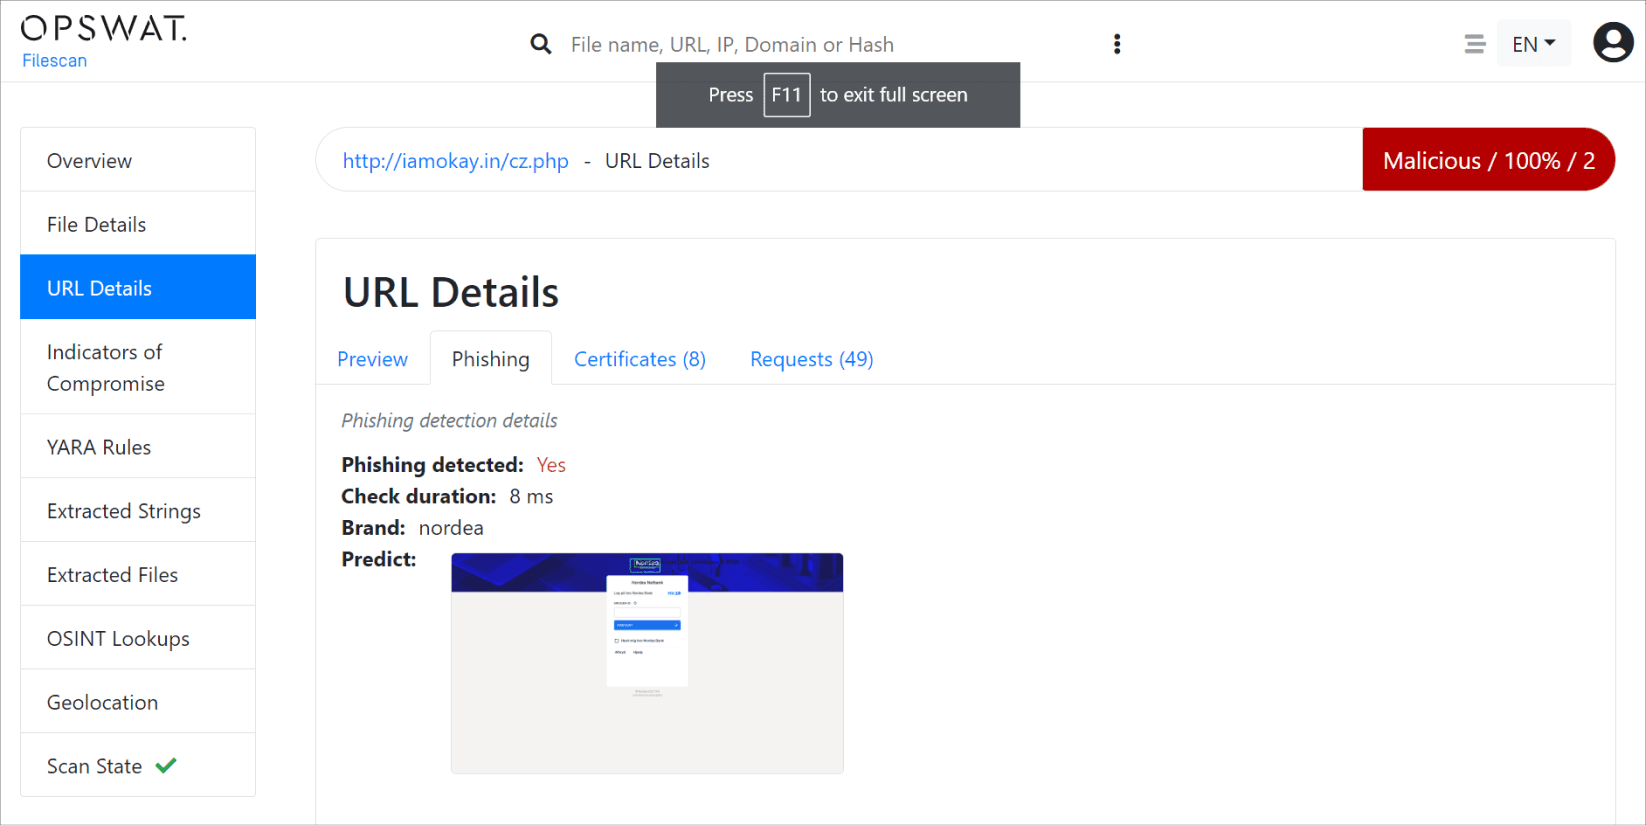
URL-cím beküldésekor MetaDefender Aether automatikusanAether , hogy az „fájlra mutató URL-cím” vagy weboldalról van-e szó. Hagyományos weboldal esetén teljes böngésző-emulációra kerül sor, amely magában foglalja a phishing-támadás gépi tanuláson alapuló képelemzését is. Íme egy remek példa arra, hogyanAether MetaDefender Aether a potenciális phishing-támadásokat, és hogyan figyelmezteti a felhasználókat:
OpenAPI / Python CLI
A API és az OpenAPI (OAS3) dokumentációja teljes körűen elérhető a API felső menüben található linkre kattintva. Az engedélyezéshez szükséges API kulcsota profilbeállítások „API Key” fülén hozhatja létre. Egy kényelmes pip csomag / CLI eszköz itt érhető el:https://github.com/filescanio/fsio-cli.
Tanúsítvány fehérlistázás és érvényesítés
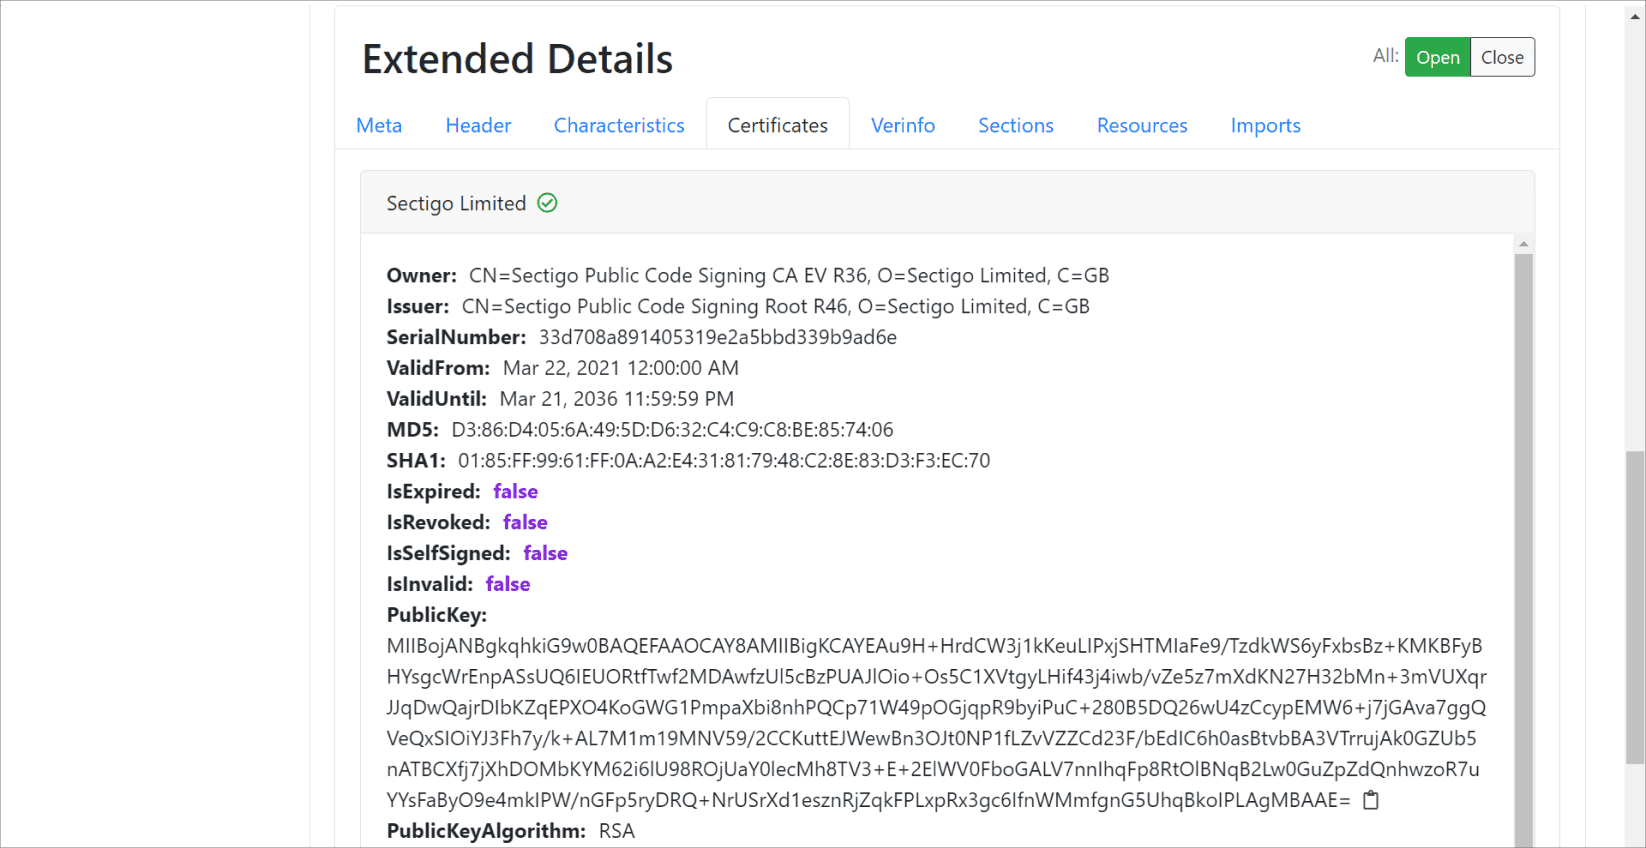
MetaDefender Aether.io nemcsak a PE-fájlokból, hanem olyan irodai fájlokból is kinyeri a tanúsítványokat, mint például a PDF-ek vagy a VBA-makrók. Az összes kinyert tanúsítványt ellenőrizik, hogy lejárt-e, visszavonták-e vagy önaláírt-e. Ha egy megbízható szoftvergyártó állít ki tanúsítványt, az adott bináris fájl minősítése automatikusan „ártalmatlan”-ra változik.
Utolsó szavak
Ebben a blogbejegyzésben az Admin Panel és a backend funkciók néhány kulcsfontosságú területét mutattuk be, felvázolva a teljes termék érettségét és rugalmasságát az ACL és a testreszabás szempontjából.
Ha többet szeretne megtudni a www.filescan.io vagy erről a blogbejegyzésről, és érdekli egy élő technikai bemutató, adatlapok és/vagy egy árajánlat, kérjük, lépjen kapcsolatba az értékesítéssel a vállalati elérhetőségünkön keresztül.
