Colonial Pipeline támadás
A kritikus infrastruktúrát érintő zsarolóvírus-támadások az elmúlt évtizedben komoly aggodalmat keltettek, és az elmúlt néhány hónapban jelentősen megnövekedtek, ami felvetette a kérdést és aggodalmakat keltett azzal kapcsolatban, hogy milyen súlyos hatással járhatnak a célzott kiberbiztonsági támadások a kormányokra, a gazdaságra és mindennapi életünkre. A SolarWinds-támadás, amely több kormányzati és magánszervezetet is célba vett, valamint a közelmúltbeli Colonial Pipeline elleni támadás egyaránt bizonyítja, hogy a szervezeteknek és a kormányoknak tovább kell erősíteniük a kritikus infrastruktúra védelmét a jövőbeli támadások megelőzése érdekében.
A Colonial Pipeline, az Egyesült Államok legnagyobb finomított termékcsővezetéke és a keleti part egyik fő benzin- és repülőgép-üzemanyag szállítója 2021. május 7-én egy zsarolóprogram-támadást követően leállt.
Az FBI szerint a támadás mögött a DarkSide nevű, Oroszországgal kapcsolatban álló bűnszervezet áll. A kiberbanda ugyan nem tagadja a támadást, de azt állítja, hogy apolitikus szervezetről van szó, amelynek célja, hogy pénzt zsaroljon ki áldozataiból.
Bár a támadás kezdeti módja ismeretlen, azt viszont tudjuk, hogy miután megszerezték a kezdeti hozzáférést a vállalat hálózatához, a támadók a DarkSide zsarolóvírust telepítették a Colonial Pipeline informatikai hálózatára. A kibertámadásra reagálva a vállalat arról számolt be, hogy a rendszerek biztonságának garantálása érdekében proaktív módon leválasztotta bizonyos operatív technológiai (OT) rendszereit.
A Világgazdasági Fórum (WEF) szerint a kritikus infrastruktúrát érintő kibertámadások 2020-ban az ötödik legnagyobb gazdasági kockázatot jelentették, és a WEF az ilyen támadások kialakulásának lehetőségét „az új normának” nevezte számos ágazatban, többek között az energetika, az egészségügy és a közlekedés területén.
Ransomware-támadások
A zsarolóvírusos támadások manapság az egyik leggyakoribb kiber támadásfajta, és a kritikus infrastruktúra-ágazatok operatív technológiai (OT) környezetei – ellentétben a nagyvállalatok informatikai (IT) infrastruktúráival – gyakran nincsenek megfelelően védve a modern, rosszindulatú szoftverekre irányuló támadásokkal szemben.
OT A környezetek "könnyű" célponttá válhatnak a következők miatt:
- A meglévő vagy az infrastruktúrán belülre bevitt eszközök láthatóságának hiánya
- Elégtelen folyamatok az elszigetelt hálózatokon belül és kívül kicserélt adatok kezelésére
- Az elavult rendszerek és hálózatok sebezhetőségeket tesznek ki zero-day nak
A támadók leggyakrabban a következő módon tudnak betörni egy szervezet hálózatába:
- Rosszindulatú e-mailek használata adathalász-támadásokhoz Google Drive linkekkel (pl. DarkSide)
- Védtelen távolról elérhető fiókok és rendszerek használata - RDP, VPN, VDI stb.
- Ismert sebezhetőségek kihasználása külső alkalmazásokban - a DarkSide ismert a CVE-2021-20016 kihasználásáról, mint például a SonicWall SMA támadás esetében.
- A fájlok átvitelére nem felügyelt vagy ellenőrzött cserélhető adathordozók használata.
Az FBI által közzétett enyhítő intézkedések listája itt található.
OPSWAT Megoldások
OPSWAT két olyan platformot kínál, amelyek célja a kritikus infrastruktúra védelme a zsarolóvírusok és más kifinomult kibertámadások ellen azáltal, hogy megakadályozzák a fenyegetések hálózatba való bejutását adatfájlok vagy ismeretlen eszközök révén.
MetaDefender Platform
MetaDefender OPSWAT egyedülálló (Deep CDR™ Technology) technológiáját használja a fájlokból származó fenyegetések eltávolítására úgy, hogy rekonstruálja a fájlokat, és eközben eltávolítja az esetlegesen káros tartalmakat és szkripteket. A emellett , és proaktív adatvesztés-megelőzést ( ) is kínál.deep content disarm and reconstruction MetaDefender multiscanningfile-based vulnerability assessment Proactive DLP
MetaDefender Hozzáférési platform
MetaDefender A hozzáférés biztonságban tartja a SaaS-alkalmazásokat és a felhőalapú adatokat. Az eszköz állapota és jogszabályi megfelelősége alapján engedélyezi a hozzáférést, így a rendszergazdák megakadályozhatják, hogy a kockázatos eszközök csatlakozzanak az érzékeny felhőadatokhoz és SaaS-alkalmazásokhoz.
Itt egy képernyőkép az OPSWAT MetaDefender Kiosk a Colonial Pipeline és a SolarWinds támadásokban használt rosszindulatú szoftverek észleléséről.
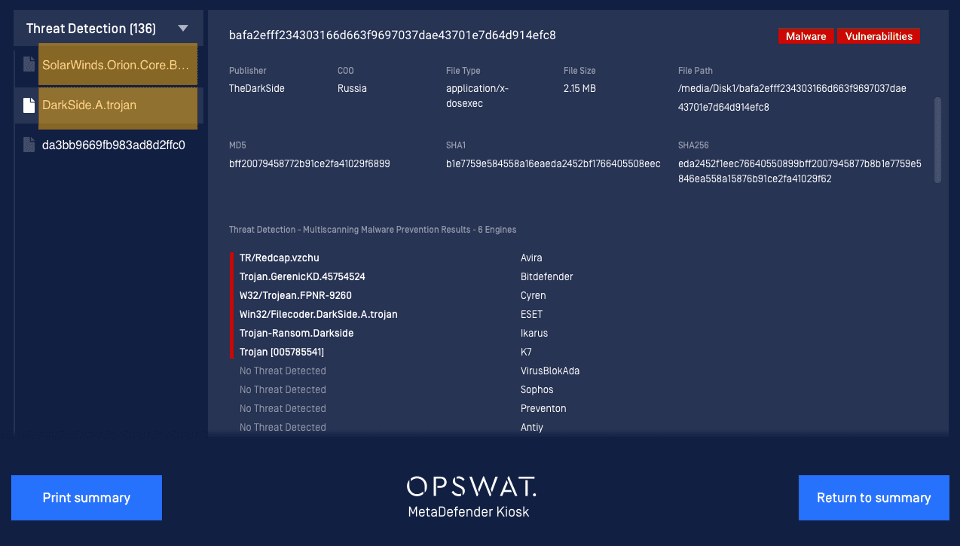
A támadási felület és a kiberbiztonsági kockázatok csökkentését segítő további bevált gyakorlatok a „ OPSWAT ” című blogban olvashatók.
Ha többet szeretne megtudni arról, hogy a „ OPSWAT ” hogyan segíthet megvédeni kritikus infrastruktúráját – beleértve az OT-, ICS- és SCADA-eszközöket is –, kérjen időpontot egyik kiberbiztonsági szakértőnktől.
Ez továbbra is egy fejlődő történet, és frissíteni fogjuk a blogot, amint friss információk állnak rendelkezésre.
