Eredetileg 2022. április 14-én jelent meg.
Az Észak-Amerikai Villamosenergia-ellátás Biztonsági Társaság (NERC) biztosítja az észak-amerikai villamosenergia-rendszer működtetéséhez szükséges eszközök biztonságát,
és kiemelkedő színvonalat képvisel a kritikus infrastruktúra-ágazatokban. A NERC követelményeivel összhangban az Electricity Information Sharing,
and Analysis Center (E-ISAC) a kiberbiztonsági érettség újabb jele – ami alátámasztja a kiberbiztonság fontosságát a NERC számára. A NERC februárban közzétett 2021. évi éves jelentése felhívta a figyelmet az ellátási lánc sebezhetőségeire, a zsarolóvírusokra és a kritikus infrastruktúra védelmére (CIP), hogy felvázolja az energiaipar digitális átalakulásával járó, fokozott támadási kockázat valós helyzetét.
A megbízhatóság a NERC számára is fontos, olyannyira, hogy a NERC és a regionális szervezetekből álló Villamosenergia-megbízhatósági Szervezet (ERO) vállalati csoportja is létezik. És bár a megbízhatóság számos témát felölel, mint például a súlyos időjárás, a kiberbiztonság is fontos szerepet játszik. Az ukrán villamosenergia-hálózatot ért 2015-ös kibertámadás az Oroszországgal fennálló konfliktusok miatt mindenki figyelmének előterében van.
Ezek a kiberbiztonsági aggályok nem alaptalanok. A Biden-kormányzat szankciókat rendelt el Oroszországgal szemben a SolarWinds ellátási láncának feltörésében való részvétele miatt, amely lehetővé tette a hackerek számára, hogy távoli hozzáférést szerezzenek, és hatással legyen kilenc szövetségi ügynökségre és mintegy 100 magánszektorbeli SolarWinds-ügyfélre. A NERC jelentése szerint az E-ISAC szorosan együttműködött a különböző kormányzati ügynökségekkel, és tigriscsoportot hozott létre a támadásra adott ágazati válaszlépések koordinálására. A közelmúltban a Log4J sebezhetőség újra felerősítette a harmadik fél kockázatával kapcsolatos aggodalmakat.
Oroszországot a zsarolóvírus-támadások biztonságos menedékének is tekintik, amelyek az elmúlt két évben rekordszintet értek el. A Colonial Pipeline támadás és a hozzá kapcsolódó leállás különösen közel állt az elektromos ágazathoz, és a NERC sürgeti, hogy az E-ISAC-on keresztül történő fokozott információmegosztás révén továbbra is összpontosítsanak a védekezés javítására.
A biztonság növelése információmegosztással, elemzéssel és elkötelezettséggel
A NERC szerint az E-ISAC hosszú távú stratégiai tervének három pillére az információmegosztás, az elemzés és az elkötelezettség. Ezek az alapelvek az egész iparágban történő információmegosztást szolgálják, de ezt belsőleg kell kezdeni. Egy biztonsági műveleti központ (SOC) és egy incidensreagáló (IR) csapat kialakítása nagyban hozzájárul a kiberbiztonsági érettség javításához, de a legfejlettebb szervezetek olyan eszközök felé fordulnak, amelyek segítenek automatizálni és összehangolni minél több manuális folyamatot.
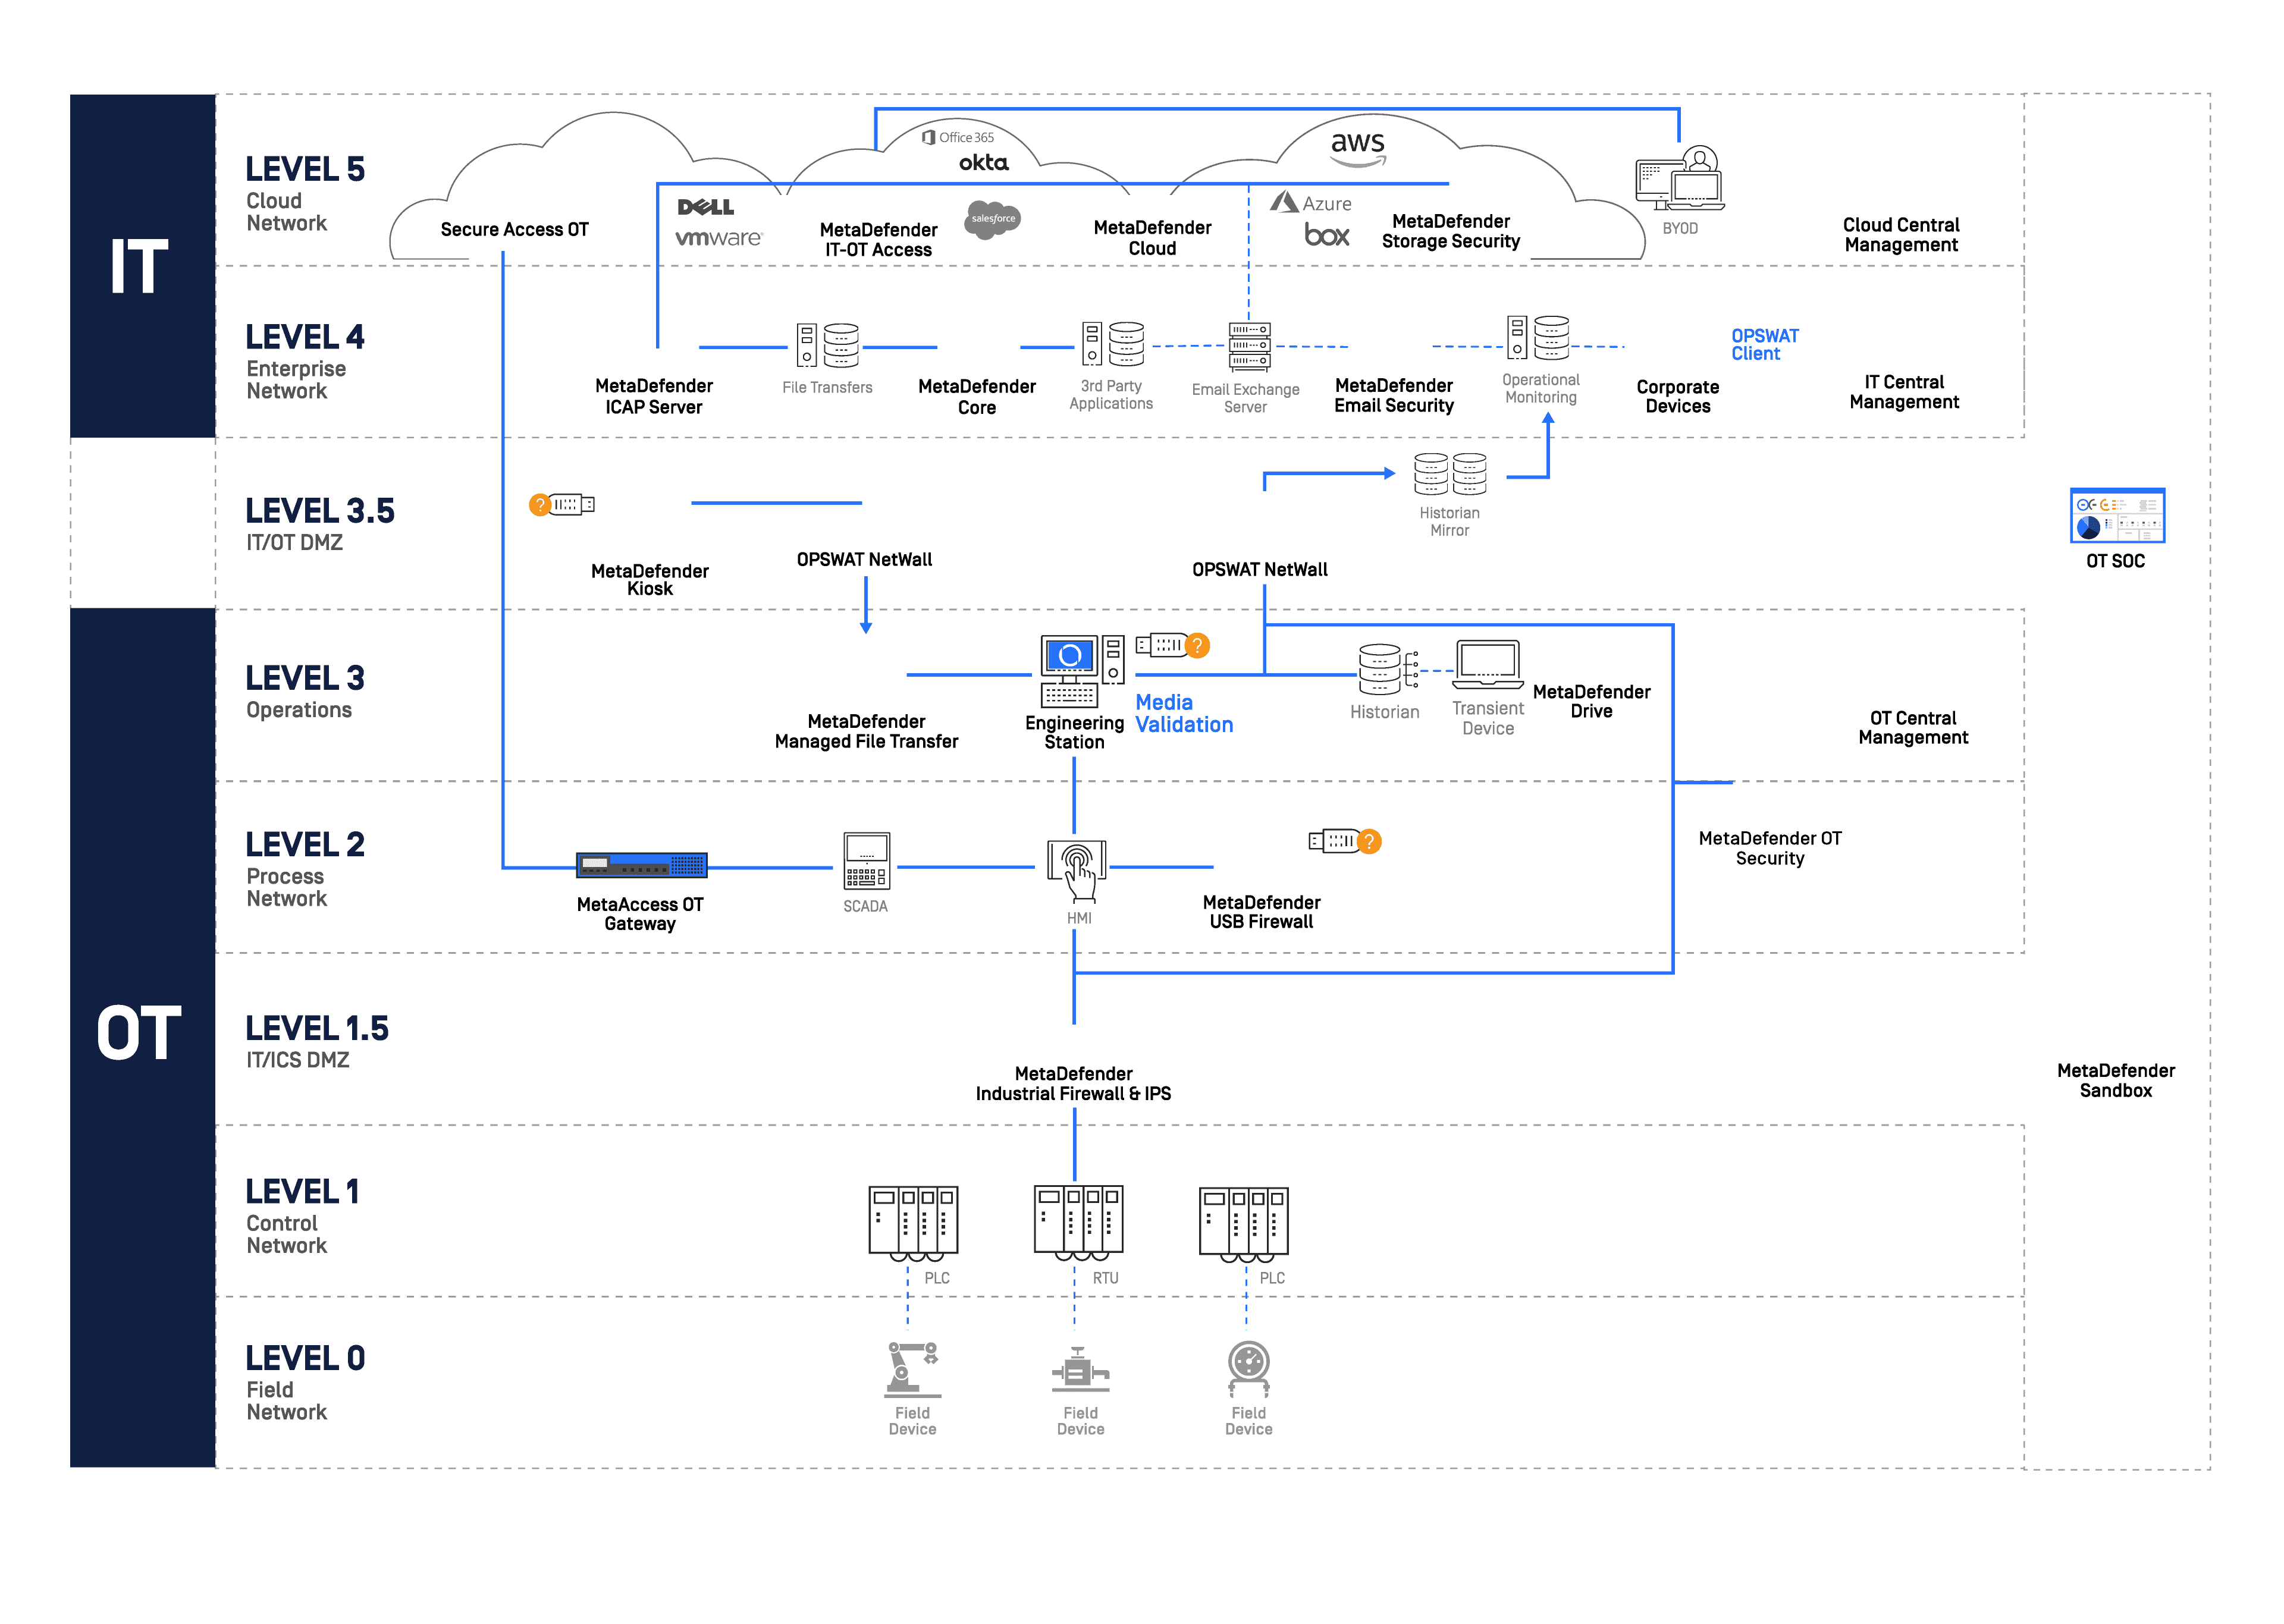
A NERC emellett három új CIP-követelményt is jóváhagyott, amelyeket együttesen „ Supply Chain ” szabványok néven ismernek, és amelyek 2022. október 1-jén lépnek hatályba. Ezen előírások kezelése kihívást jelenthet, mivel az operatív technológiai (OT) környezetek bonyolultabbá teszik a hagyományos IT-környezeteket, mivel az OT-környezetek általában el vannak szigetelve az IT-rendszerektől. Még a „ air-gapped ” hálózatok is sebezhetőek az IT- és OT-csapatok, mérnökök és alvállalkozók által igényelt közvetlen fizikai hozzáféréssel szemben, amelyre a rendszerek hordozható adathordozókkal történő üzemeltetéséhez, karbantartásához, frissítéséhez, ellenőrzéséhez és kezeléséhez van szükség. Bár ez kihívást jelent, ezekre a helyzetekre megoldásként fizikai eszközök telepítése javasolható, például a OPSWATMetaDefender Kiosk, amely a hordozható eszközöket és a cserélhető adathordozókat kiberbiztonsági kockázatok szempontjából ellenőrzi, mielőtt azok belépnének a szigorúan őrzött létesítményekbe.
Mivel a kormány fokozott hangsúlyt fektet a kiberbiztonságra és a kritikus infrastruktúrák védelmére, úgy tűnik, hogy a NERC egy lépéssel előrébb jár, mint sok más kritikus infrastruktúra-ágazat. Ahogy a Zero Trust bekapcsolódik a kiberbiztonságról szóló nemzeti beszélgetésbe, fontos, hogy a láthatóság, az analitika, az automatizálás és az összehangolás alapjaival kezdjük.
Blog: A kiberbiztonsági előírások megértése (Védje vállalkozását, és szerezzen versenyelőnyt)
Ismerje meg, hogy az OPSWAT OT és azipari kiberbiztonsági megoldások hogyan segíthetnek kritikus környezetének védelmében, és további információkért forduljon kiberbiztonsági szakértőnkhöz.