A biztonságos SDLC (szoftverfejlesztési életciklus) a biztonsági gyakorlatokat a szoftverfejlesztés minden szakaszába beépíti. Ez egy proaktív megközelítés az SDLC biztonságához, amelynek célja a sebezhetőségek korai felismerése, kezelése és enyhítése, ezzel minimalizálva a kockázatokat és javítva a végtermék megbízhatóságát.
Hogyan működik a Secure SDLC?
A biztonságos SDLC lényege, hogy a biztonságot balra tolja el - a biztonsági ellenőrzéseket a fejlesztés legkorábbi szakaszában vezeti be, ahelyett, hogy a tesztelés vagy a gyártás végső szakaszáig várna. Ez a proaktív megközelítés csökkenti a költséges biztonsági problémák kockázatát a későbbiekben.
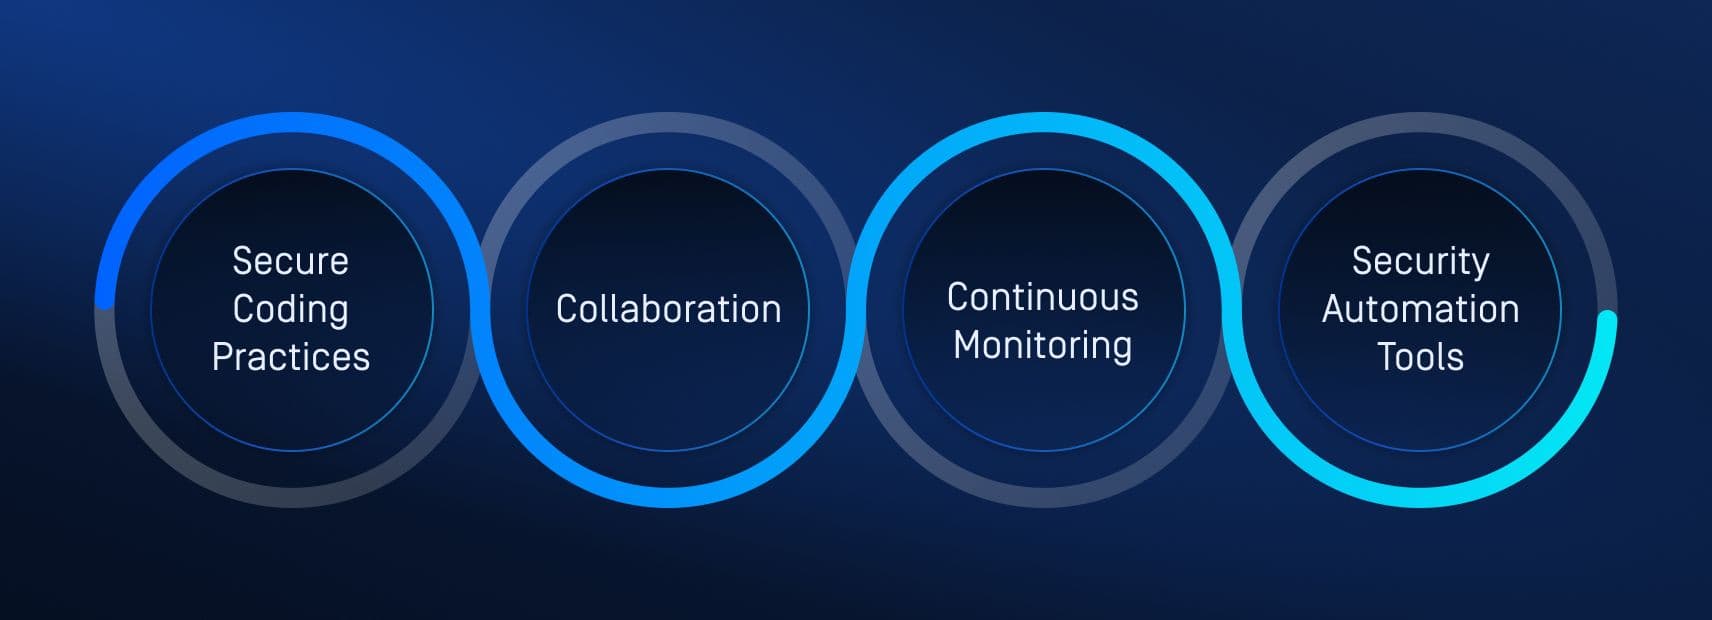
Az SDLC biztonságának fenntartása jellemzően négy elsődleges területet foglal magában:
Határozza meg, hogy mit fog csinálni a rendszer, biztosítva, hogy a biztonsági megfontolások már a kezdetektől fogva beépítésre kerüljenek. Használjon érettségi modelleket, mint például a SAMM, a szilárd biztonsági alapok megteremtéséhez.
A biztonsági és a fejlesztői csapatok szorosan együttműködnek a kockázatok és a sebezhetőségek korai felmérése érdekében, biztosítva a biztonságos kódolási gyakorlatok betartását a projekt során.
A biztonsági ellenőrzések nem érnek véget a kód megírásával. A behatolásvizsgálat, a kódvizsgálatok és a DAST (dinamikus alkalmazásbiztonsági tesztelés) segít abban, hogy a biztonsági réseket már a végső telepítési fázisban felfedezzék. A termelési környezetbe kerülve a folyamatos felügyeleti eszközök szemmel tartják az esetlegesen felmerülő fenyegetéseket.
Az olyan eszközöket, mint az SCA (szoftverösszetétel-elemzés) és a SAST (statikus alkalmazásbiztonsági tesztelés) a fejlesztési folyamat során a vulnerability detection automatizálására használják. Ezek az eszközök a forráskódot és a külső könyvtárakat vizsgálják a lehetséges biztonsági problémák után.
A Secure SDLC jelentősége és előnyei
Secure Az SDLC kritikus fontosságú a szoftverbiztonsági kockázatok és sebezhetőségek mérséklésében, amelyek pusztító következményekkel járhatnak, mint például az adatok megsértése vagy a veszélyeztetett rendszerek. Néhány fő ok, amiért a biztonságos SDLC elengedhetetlen:
Balra váltás a proaktív SDLC biztonságáért
A veszélyeztetett projekteket a fejlesztési fázis későbbi szakaszában sokkal nehezebb lehet helyreállítani. A biztonsági sebezhetőségek korai, a tervezési fázisban történő kezelésével a biztonságos SDLC jelentősen csökkenti a projekt későbbi biztonsági problémáinak kockázatát.
Emellett a biztonsági hibák gyártás utáni kijavítása költséges lehet, és további munkaerő-költségekkel járhat a hosszú órákig tartó átdolgozás és refaktorálás miatt. Secure Az SDLC biztosítja, hogy a sebezhetőségeket korán felismerjék, csökkentve ezzel a javítási költségeket.
Megerősített biztonsági intézkedések és megfelelés
A biztonság beágyazása a szoftver funkcionális követelményeibe növeli az egész szervezet biztonsági helyzetét, megvédve azt a fejlődő fenyegetésektől. Ez magában foglalja a legjobb biztonsági gyakorlatok bevezetését a fejlesztési ciklus minden szakaszában.
E legjobb gyakorlatok betartása elősegíti az olyan szabályozási szabványoknak való megfelelést, mint az ISO 27001, a NIST és a SOC 2, amelyek gyakran írnak elő biztonságos fejlesztési gyakorlatokat. Ennek elmulasztása súlyos bírságokat és büntetéseket vonhat maga után.
Az érdekelt felek bizalma
Az SDLC biztonsága növeli a bizalmat a szoftverére támaszkodó érdekeltek, ügyfelek és partnerek körében, különösen az olyan érzékeny iparágakban, mint a pénzügy és az egészségügy. Az érzékeny adatok felelősségteljes kezelésének és a biztonságos SDLC-nek a hírnevének fenntartása segít biztosítani a partnerek folyamatos bizalmát, valamint az üzleti növekedést és a befektetéseket.
A kezdettől fogva beépített biztonsággal elkerülhetők a késői késedelmek, így gyorsabb és biztonságosabb kiadásokat tesz lehetővé. A megbízható és gyors kiadási ütemterv fenntartása kritikus fontosságú a gyors ütemű, versenyképes környezetben, ahol a legújabb megoldások és frissítések gyors és biztonságos szállítását kell végrehajtani.
Supply Chain biztonsága és nyílt forráskódú könyvtárak
A harmadik féltől származó nyílt forráskódú könyvtárak és függőségek használata gyakori, de megfelelő sebezhetőségi értékelés nélkül ezek belépési pontként szolgálhatnak a rossz szereplők számára. Ezeket a belépési pontokat leggyakrabban az ellátási láncok megtámadására használják ki.
Az OWASP Top 10 Risks for Open-Source Software (OWASP Top 10 kockázat a nyílt forráskódú Software számára) egy iparági szabványos útmutató az SDLC-t érintő leggyakoribb fenyegetésekről, beleértve az ismert sebezhetőségeket, a veszélyeztetett törvényes csomagokat, a nem nyomon követett függőségeket, az elavult szoftvereket és a licenckockázatokat. E kockázatok ismerete kritikus fontosságú a hatékony, biztonságos SDLC-stratégia megvalósításakor.
Valós kockázatok
Míg a biztonságos SDLC előnyeinek megértése hasznos a fejlesztőcsapatok számára, a folyamatos valós kockázatok ismerete egyedülálló betekintést nyújt abba, hogy a támadók hogyan használják ki a fejlesztési folyamatot. A sebezhetőségek tudatosításával a csapatok jobban megvalósíthatják biztonsági stratégiáikat megelőző eljárásokkal.
Log4Shell
A rosszindulatú szoftverek egyik hírhedt példája, amely a teljes élettartama alatt hatással van az SLDC-re, a Log4Shell. Az Apache Log4j 2-ben található Log4Shell sebezhetőség 2021 decembere óta alkalmazások és eszközök millióit tette ki a potenciális kihasználásnak, és a támadók több millió kísérletet tettek a hiba kihasználására. A biztonsági rés, amelyet a Minecraft szerverek érintése után fedeztek fel, lehetővé teszi a távoli támadók számára, hogy átvegyék az irányítást a Log4j 2 bizonyos verzióit futtató rendszerek felett. Az Apache többszöri foltozása ellenére a sebezhetőség továbbra is komoly fenyegetést jelent, mivel széles körben elterjedt a főbb platformokon és felhőszolgáltatásokban.
A Log4Shell veszélye abban rejlik, hogy milyen könnyen kihasználható, és hogy a Log4j 2 könyvtárat milyen széles körben használják az iparágakban. A támadók a sebezhetőség kihasználásával távolról rosszindulatú kódot hajthatnak végre, ezért a szervezetek számára kritikus fontosságú, hogy az érintett rendszereket azonnal frissítsék. Az informatikai csapatoknak gyorsan kell cselekedniük, és biztonsági eszközöket kell használniuk a sebezhető rendszerek azonosítására és a javítandó rendszerek rangsorolására.
Kompromittált PyPI és NPM csomagok
A PyPI- és NPM-csomagokban található rosszindulatú szoftverek egyre nagyobb fenyegetést jelentenek a szoftverellátási láncokra. Ezek a rosszindulatú csomagok gyakran használnak megtévesztő technikákat, például minimális leírásokat, egyfájlos implementációkat vagy parancsok felülírását, hogy a telepítés során káros kódot hajtsanak végre. A rosszindulatú szoftverek a titkos mintáknak megfelelő fájlok keresésével konkrét rendszereket célozhatnak meg, és amint azonosítják őket, letöltik és futtatják a rosszindulatú bináris programokat. Ez a megközelítés megnehezíti a felderítést és a visszafejtést, ami jelentős kockázatot jelent a nyílt forráskódú ökoszisztémákra támaszkodó fejlesztők és szervezetek számára.
E fenyegetés leküzdéséhez elengedhetetlen az újonnan kiadott csomagok folyamatos ellenőrzése és felügyelete. A rosszindulatú szereplők gyakran a rosszindulatú programok több változatát is kiadják, hogy meghosszabbítsák támadásaikat, ezért a biztonsági csapatoknak ébernek kell maradniuk. A csomagok integritásának biztosítása rendszeres ellenőrzésekkel, a gyanús minták azonosítása és a veszélyeztetett rendszerek elszigetelése kulcsfontosságú lépések az ilyen fenyegetések elleni védekezésben.
Az SDLC fázisai és biztonsági gyakorlatok
Az SDLC fázisai - tervezés, tervezés, megvalósítás, tesztelés, telepítés és karbantartás - mindegyike speciális biztonsági gyakorlatokat igényel a biztonságos szoftverfejlesztési folyamat biztosítása érdekében. Ezek a legjobb gyakorlatok az OWASP SDLC-irányelvek szerint:
1. Tervezés (követelménygyűjtés és -elemzés)
Határozza meg, hogy mit fog csinálni a rendszer, biztosítva, hogy a biztonsági megfontolások már a kezdetektől fogva beépítésre kerüljenek. Használjon érettségi modelleket, mint például a SAMM, a szilárd biztonsági alapok megteremtéséhez.
Végezzen ellenőrzéseket az ASVS-ellenőrzések alkalmazásával, és használjon olyan eszközöket, mint a Security Knowledge Framework a biztonsági megbeszélések és a követelmények érvényesítésének megkönnyítése érdekében.
2. Tervezés (követelménygyűjtés és -elemzés)
Adatáramlási diagramok és veszélymodellek készítése a rendszerarchitektúra felvázolásához, biztonsági megfontolások csatolásával minden egyes funkcióhoz és epikához.
Használjon olyan eszközöket, mint a PyTM (pythonic threat modeling) és a ThreatSpec a fenyegetések modellezéséhez, és építse be a Security Knowledge Frameworket, hogy a nem biztonsági szakemberek is támadóként gondolkodhassanak.
3. Fejlesztési szakasz
A biztonság megvalósítása kódminták, linterek és tesztelési csomagok segítségével. Biztosítsa a következetes kódminőséget és biztonsági ellenőrzéseket olyan eszközökkel, mint a tslint vagy az OWASP Dependency-Check.
A magas fokú érettség érdekében kényszerítse ki a szakértői értékelést, a commit előtti horgokat és az automatizált tesztelést, miközben nyomon követi a harmadik féltől származó könyvtárakat és biztosítja a házon belüli kódot.
4. Tesztelési szakasz
A szoftverek helyességének és biztonságának ellenőrzése automatizált és kézi teszteléssel, olyan eszközökkel, mint a ZAP az automatikus webes támadások felderítésére.
A magas fokú tesztelés magában foglalja a dinamikus tesztelést az előkészítés során, a biztonsági követelmények minőségbiztosítási validálását és a kiadás előtti átfogó penteszteket.
5. Felszabadítási szakasz
Biztosítsa a biztonságos konfigurációkat, a megfigyelhetőséget és a rugalmasságot olyan eszközökkel, mint az Open Policy Agent, az ELK stack és a Prometheus.
A magas fokú érettség magában foglalja az incidenskezelési gyakorlatokat, a WAF és DoS rendszerek általi védelmet, valamint a memórián belüli titkok kezelését a biztonság és a folyamatosság fenntartása érdekében az incidensek során.
Legjobb gyakorlatok a Secure SDLC-hez
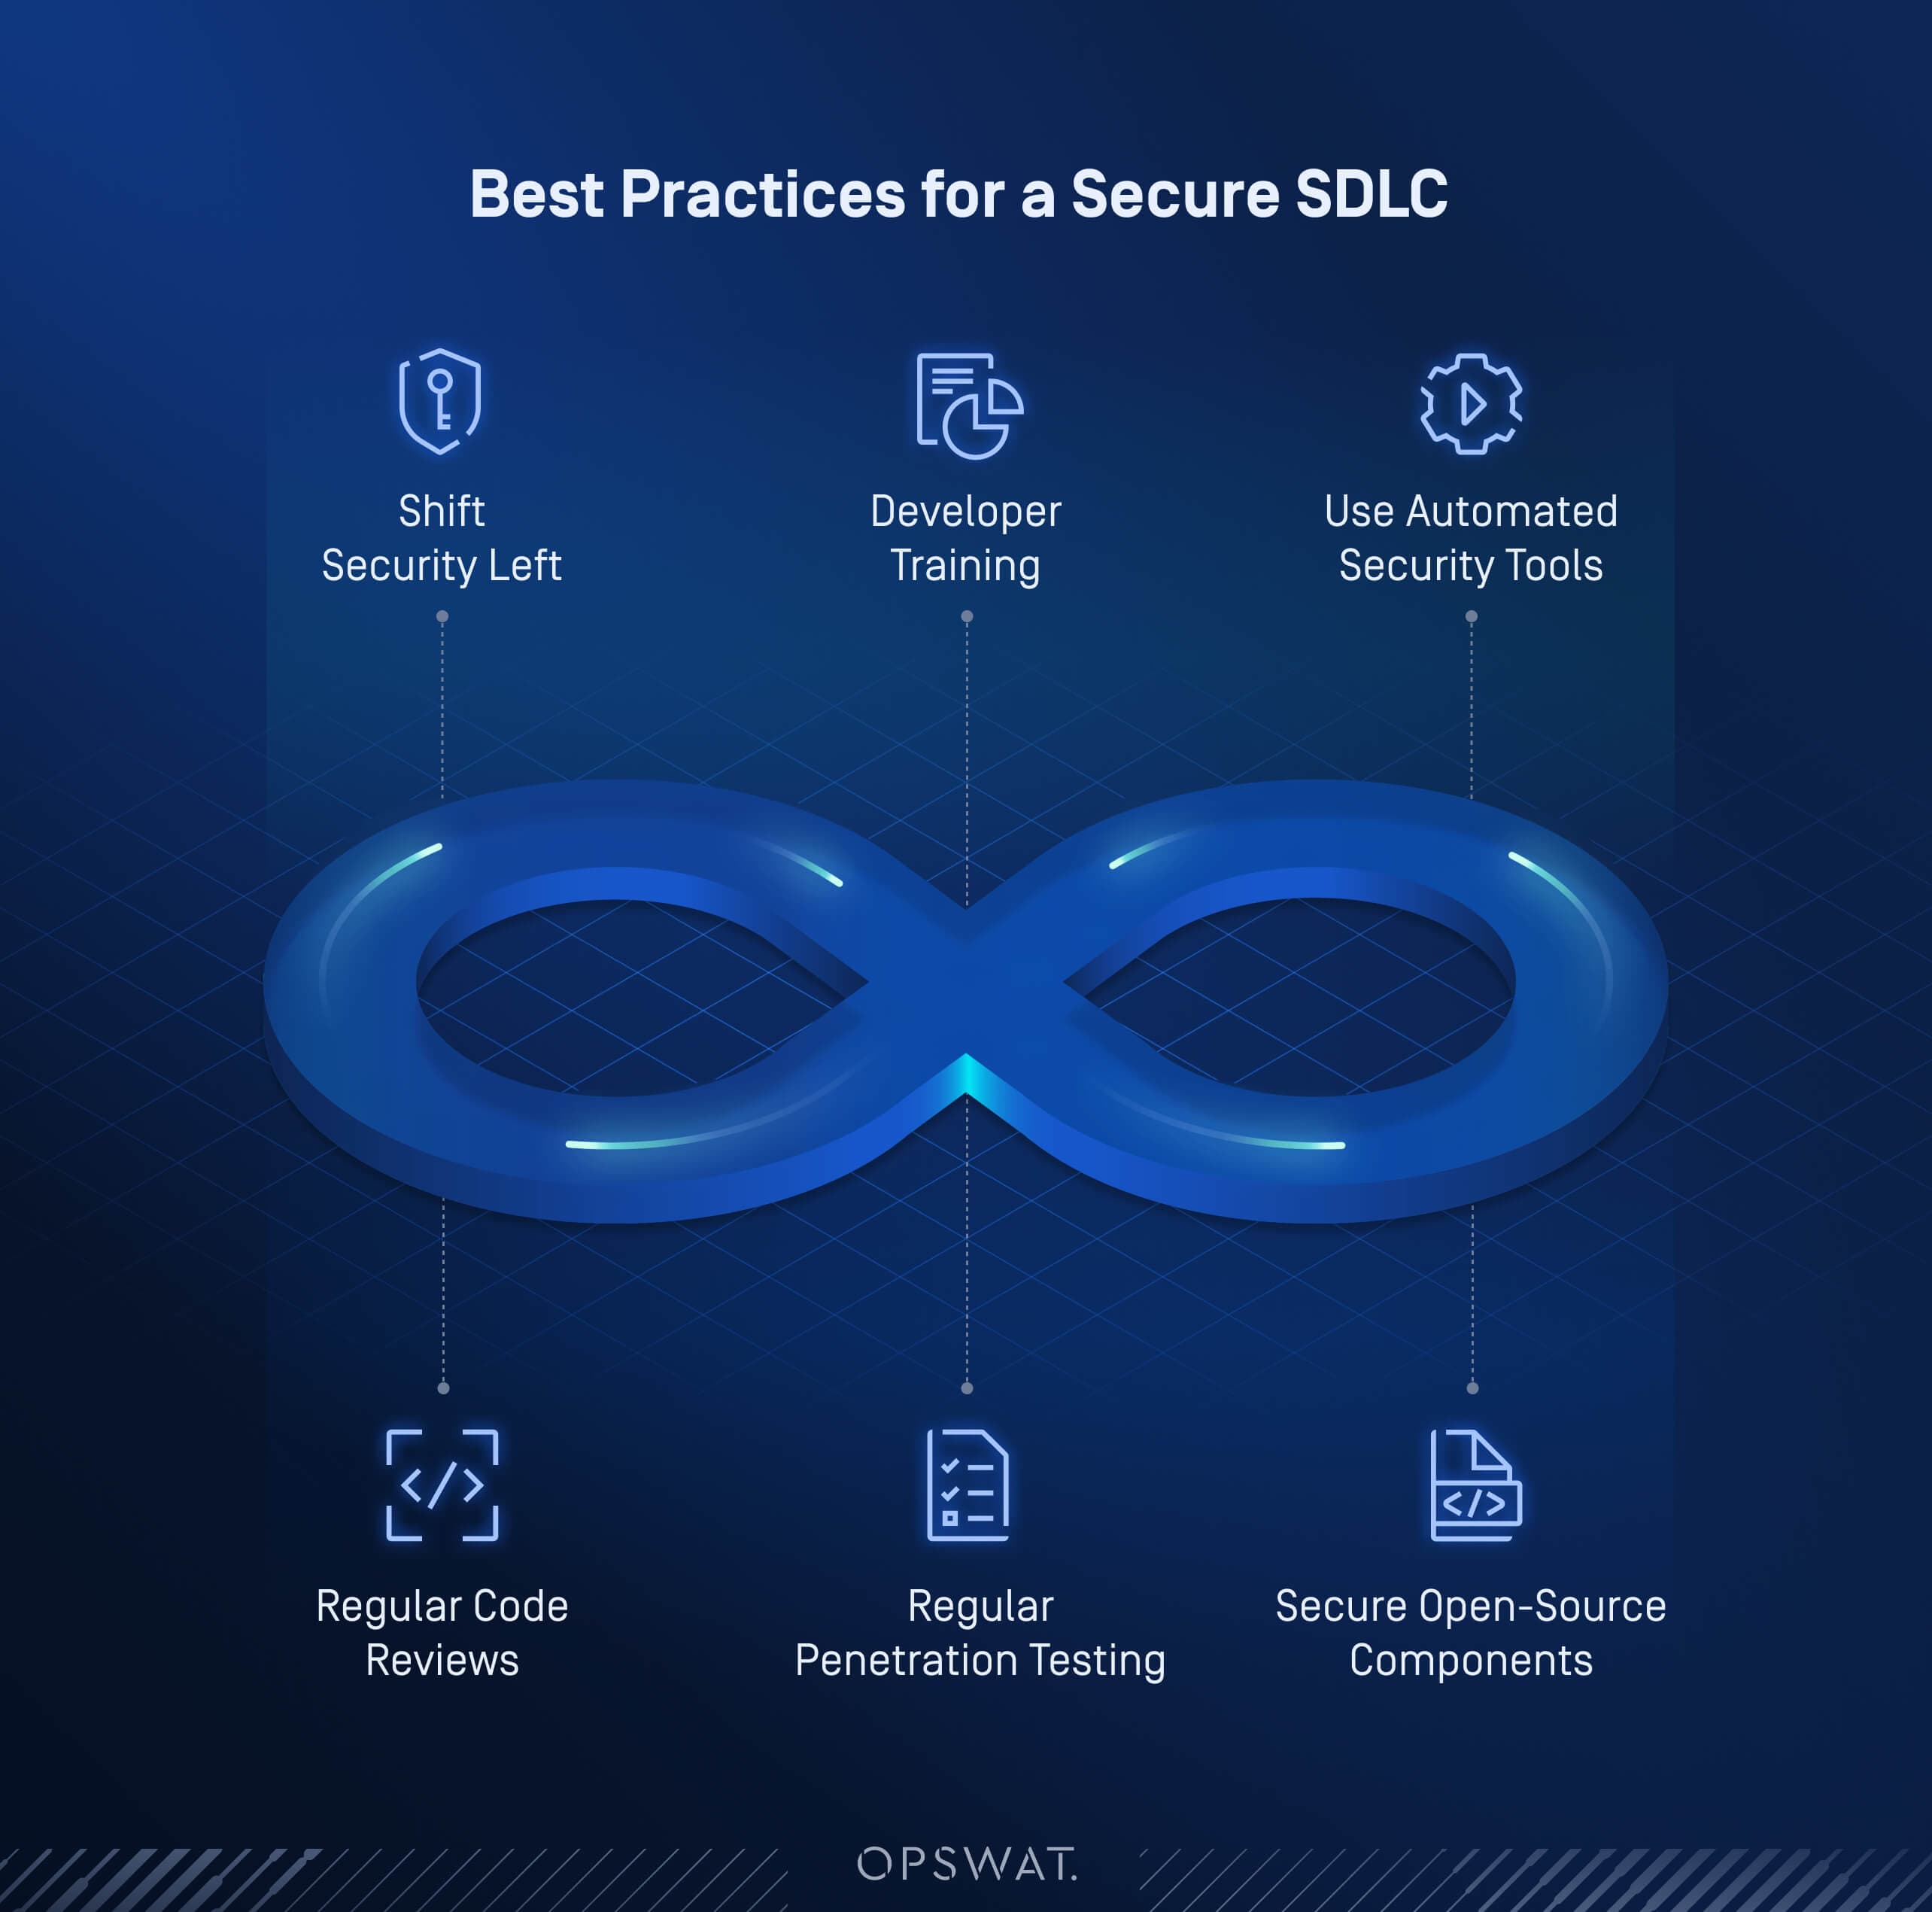
A Secure SDLC legjobb gyakorlatainak alkalmazása kulcsfontosságú az erős biztonsági pozíció fenntartásához. Ezek közé tartoznak:
Vezessen be biztonsági intézkedéseket a lehető legkorábban, hogy megelőzze a későbbi költséges problémákat. OPSWAT Az alkalmazásbiztonsági technológiák lehetővé teszik a többrétegű védelem zökkenőmentes megvalósítását az SDLC védelme érdekében.
Folyamatos biztonsági képzés biztosítása a fejlesztőcsapatok számára, hogy naprakészek legyenek a legújabb biztonsági fenyegetésekkel és a legjobb gyakorlatokkal kapcsolatban. OPSWAT Az akadémiai képzés biztosítja, hogy szervezete minden tagja naprakész legyen a legújabb biztonsági gyakorlatokkal kapcsolatban.
Az olyan eszközök, mint az SCA és a SAST kritikus fontosságúak a folyamatos, automatizált sebezhetőségi vizsgálathoz és teszteléshez.
Végezzen következetes kódvizsgálatokat a biztonságos kódolási szabványok betartásának biztosítása érdekében.
A telepítés előtt végezzen behatolási teszteket a valós támadások szimulálása érdekében.
Biztosítsa, hogy a harmadik féltől származó könyvtárakat gyakran ellenőrizzék a potenciális biztonsági kockázatok szempontjából.
Védje projektjeit a Secure SDLC-vel
A biztonságos szoftverfejlesztési életciklus (SDLC) nem csupán megvédi a szoftvert a biztonsági kockázatoktól és sebezhetőségektől, hanem növeli a hatékonyságot és csökkenti a költségeket is. A biztonság beépítésével az SDLC minden egyes szakaszába a szervezetek olyan biztonságos, megbízható szoftvereket tudnak létrehozni, amelyek mind a funkcionális, mind a biztonsági követelményeknek megfelelnek. A bevált gyakorlatok követése és olyan automatizált eszközök használata, mint azOPSWAT weboldalon található „ MetaDefender ” ( )Software Supply Chain, javítja a biztonsági helyzetét, biztosítva, hogy szoftvere ellenálló maradjon a folyamatosan változó fenyegetésekkel szemben.
GYIK
Mi az a Secure SDLC?
ASecure SDLC (szoftverfejlesztési életciklus) a biztonsági gyakorlatokat a szoftverfejlesztés minden fázisába integrálja. Célja a sebezhetőségek korai azonosítása, kezelése és mérséklése, a kockázatok minimalizálása és a végtermék megbízhatóságának javítása. Ez az SDLC biztonságának proaktív megközelítése, amelynek célja a sebezhetőségek korai azonosítása, kezelése és csökkentése, a kockázatok minimalizálása és a végtermék megbízhatóságának javítása.
Hogyan működik a Secure SDLC?
Secure SDLC úgy működik, hogy abiztonságot "balra tolja" - a biztonsági ellenőrzések bevezetése a fejlesztési folyamat korai szakaszában történik, ahelyett, hogy a végére várna. A legfontosabb összetevők közé tartoznak a biztonságos kódolási gyakorlatok, a fejlesztési és biztonsági csapatok közötti együttműködés, a folyamatos felügyelet, valamint az olyan automatizált biztonsági eszközök, mint a SAST és az SCA.
Miért fontos a Secure SDLC?
Secure SDLC a sebezhetőségek korai kezelésével csökkenti az adatbiztonság sérülésének és a működési zavarok kockázatát. Csökkenti a helyreállítási költségeket, javítja az olyan szabványoknak való megfelelést, mint az ISO 27001 és a NIST, növeli az érdekelt felek bizalmát, és gyorsabb, biztonságosabb szoftverkiadásokat tesz lehetővé.
Milyen előnyökkel jár a Secure SDLC bevezetése?
Az SSDLC legfontosabb előnyei a következők:
-
A vulnerability detection korai vulnerability detection és alacsonyabb helyreállítási költségek
-
Erősebb szervezeti biztonsági helyzet
-
Könnyebb megfelelés az iparági előírásoknak
-
Fokozott bizalom az érdekelt felek részéről
-
Fokozott ellátási lánc-biztonság a nyílt forráskódú könyvtárak jobb kezelése révén
Milyen valós példák vannak a Secure SDLC kockázatokra?
Két figyelemre méltó példa:
-
Log4Shell: Log4j 2 kritikus sebezhetőség, amely több millió rendszerben lehetővé tette a távoli kódfuttatást.
-
Kompromittált PyPI és NPM csomagok: Rosszindulatú nyílt forráskódú csomagok, amelyek a telepítés során káros kódot hajtottak végre, és a felismerést elkerülték a homályosítás és a gyors verziófrissítések révén.
Melyek az SDLC fázisai és a hozzájuk tartozó biztonsági gyakorlatok?
Az SDLC fázisokhoz rendelt biztonsági gyakorlatok a következők:
-
Tervezés: A rendszer céljainak meghatározása a beágyazott biztonsággal, olyan érettségi modellek segítségével, mint a SAMM.
-
Tervezés: Veszélymodellek és adatáramlási diagramok készítése olyan eszközökkel, mint a PyTM és a ThreatSpec.
-
Fejlesztés: Biztonságos kódminták alkalmazása, linterek használata, szakértői értékelések elvégzése és harmadik féltől származó könyvtárak nyomon követése.
-
Tesztelés: Automatizált és kézi biztonsági teszteléshez olyan eszközöket használjon, mint a ZAP; végezzen penteszteket a kiadás előtt.
-
Felszabadítás: Biztonságos konfigurációk és megfigyelhetőség biztosítása olyan eszközökkel, mint az Open Policy Agent és a Prometheus.
-
Karbantartás: A rendszerek folyamatos felügyelete és az incidensek elhárítására irányuló gyakorlatok végrehajtása.
Melyek a Secure SDLC legjobb gyakorlatai?
Az ajánlott SSDLC legjobb gyakorlatok közé tartoznak:
-
A biztonság balra tolása a fejlesztés korai szakaszának megkezdésével
-
Folyamatos fejlesztői képzés biztosítása (pl. az OPSWAT Akadémián keresztül)
-
Automatizált eszközök, például az SCA és a SAST használata a folyamatos szkenneléshez
-
Rendszeres kódvizsgálatok és behatolásvizsgálatok elvégzése
-
Harmadik féltől származó nyílt forráskódú komponensek ellenőrzése és biztosítása
Hogyan segít a Secure SDLC a megfelelésben?
A Secure SDLC támogatja az olyan szabályozási szabványoknak való megfelelést, mint az ISO 27001, a NIST és a SOC 2, azáltal, hogy a biztonsági ellenőrzéseket a fejlesztési életciklusba ágyazza. Ez segít csökkenteni a szankciók kockázatát és támogatja az auditálhatóságot.
Hogyan javítja a Secure SDLC az ellátási lánc biztonságát?
A Secure SDLC a harmadik féltől származó könyvtárak és függőségek sebezhetőségének vizsgálatával csökkenti az ellátási lánc kockázatait. Az OWASP Top 10 for Open-Source Software igazított eszközök és gyakorlatok segítenek azonosítani az olyan problémákat, mint a veszélyeztetett csomagok, elavult komponensek és licenckockázatok.