2025. május 6-án a CISA (Cybersecurity and Infrastructure Security Agency) éles figyelmeztetést adott ki: az OT-rendszereket célzó kiberfenyegetések száma egyre nő. Bár ezek a támadók nem mindig a legfejlettebb taktikákat alkalmazzák, hatásuk pusztító lehet - különösen, ha olyan kritikus infrastrukturális ágazatokat zavarnak meg, mint az energia, a víz és a szállítás. Csak tavaly a támadások 70%-a a kritikus infrastruktúrát érintette. Az esetek 40%-ában rosszindulatú szoftvereket vetettek be, és a rosszindulatú programok 30%-ában a zsarolóvírus volt a választott rosszindulatú szoftver.*.
Egy olyan korszakban, amikor a közszolgáltatások megbízhatósága a hálózatba kapcsolt rendszerek ellenállóképességétől függ, az OT-fenyegetések elleni védelem nem csupán opcionális – hanem elengedhetetlen.
Miért sebezhető az OT
Az OT-rendszerek működtetik azokat a gépeket és fizikai folyamatokat, amelyek az alapvető szolgáltatásokat működtetik. A hagyományos IT-rendszerekkel ellentétben az OT rendszereket hagyományosan a biztonság és a rendelkezésre állás érdekében tervezték, nem pedig a kiberbiztonság érdekében. A digitális átalakulás és az IT/OT konvergencia felgyorsulásával ezek az egykor elszigetelt környezetek ma már ugyanolyan fenyegetéseknek vannak kitéve, mint a vállalati IT-hálózatok.
A gyakori fenyegetések közé tartoznak:
- Elavult és javítatlan rendszerek
- Bizonytalan távoli hozzáférés
- Rosszul konfigurált eszközök
- Emberi hiba és a kiberhigiénia hiánya
Az OT kibertámadások költségei
Az OT megsértésének következményei messze túlmutatnak az adatvesztésen. A legfontosabb kockázatok a következők:
- Működési zavarok: Még a nem túl kifinomult támadások is leállíthatják a gyártósorokat, kikapcsolhatják az energiahálózatokat vagy megszakíthatják a vízkezelő rendszereket.
- Biztonsági veszélyek: Az olyan iparágakban, mint az egészségügy és a közművek, a kibernetikai incidensek közvetlenül befolyásolhatják az emberi biztonságot.
- Pénzügyi veszteségek: Az OT incidensből való felépülés költséges lehet - a hatósági bírságoktól és a tisztítási költségektől kezdve a tartós hírnévkárosodásig.
Az örökölt infrastruktúra és a növekvő összekapcsolhatóság kombinációja nagy kockázatú célpontot jelent a támadók számára.
5 módja az OT-környezetek Secure
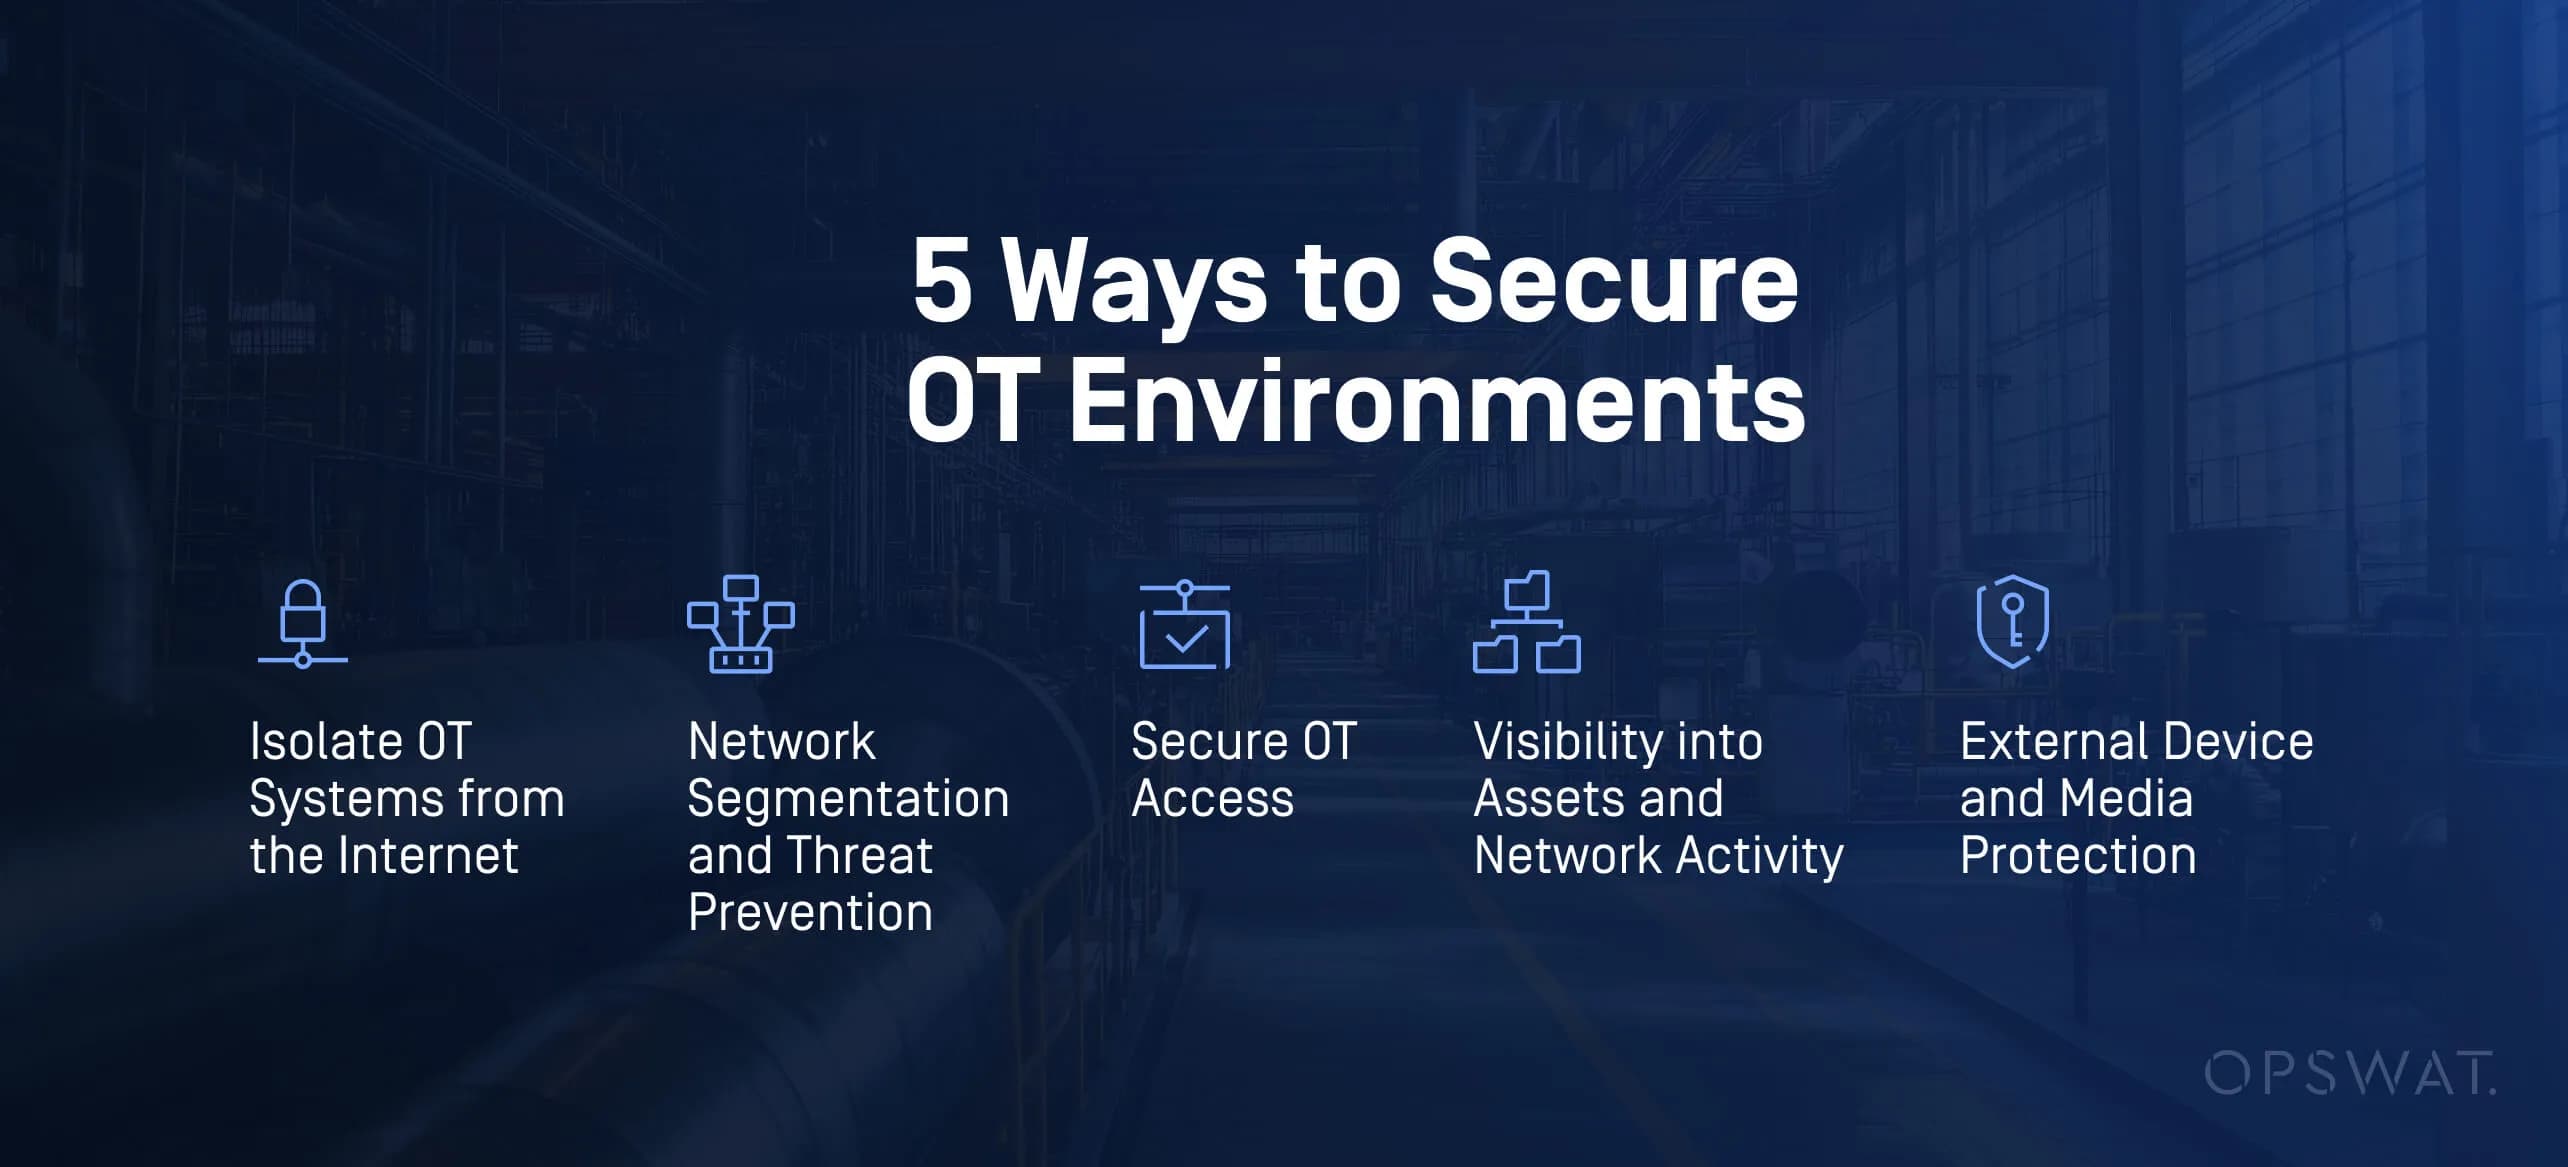
A fejlett OT-fenyegetések elleni védelemhez olyan többrétegű védelmi stratégiára van szükség, amely megfelel az OT-környezetek sajátos kihívásainak – az air-gapped vezérlőrendszerektől kezdve a hibrid IT/OT-hálózatokig. Ezen összetett rendszerek védelme ijesztő feladatnak tűnhet, de íme öt gyakorlati módszer, amellyel fejleszthetjük az Ön kiberbiztonsági helyzetét:
1. Az OT-rendszerek elszigetelése az internettől
Az OT-eszközök gyakran már évek óta üzemelnek, és nem rendelkeznek alapvető biztonsági funkciókkal. A SANS 2025-ös ICS/OT kiberbiztonsági költségvetési jelentésében azt állapítottuk meg, hogy az ICS/OT-támadások 33%-a az internetről elérhető eszközökről indul**. Rendkívül fontos az OT-eszközök elszigetelése az internetről, hogy megvédjük az eszközöket a külső fenyegetésektől. Az OT- és a vállalati domainek közötti fizikai elszigetelés (airgap) biztosítja az OT-eszközök biztonságát, de működési szempontból nem hatékony. A OPSWAT„ NetWall ” adatdiódája és egyirányú biztonsági átjárója hatékonyan biztosítja a kritikus OT-eszközök körüli fizikai elszigetelést, blokkolva a külső fenyegetéseket, miközben valós időben replikálja az OT-adatokat, így fenntartva az üzletmenet folytonosságát.
2. Hálózati szegmentáció és fenyegetésmegelőzés
A támadások 58%-a olyan IT-biztonsági incidensekből ered, amelyek átterjednek az ICS/OT-hálózatokra. Ez rávilágít az IT- és OT-környezetek egymással összekapcsoltságára, valamint arra, hogy integrált biztonsági intézkedésekre van szükség az ICS/OT-környezetek védelme érdekében a kockázatos IT-környezetekkel szemben. OPSWAT's MetaDefender NetWall Optical Diode és MetaDefender Industrial Firewall az OT-hálózatokat az IEC 62443 szabványnak megfelelően külön működési zónákra osztja. Az IEC 62443 bevezeti a „zónák” és a „csatornák” fogalmát a vezérlőrendszer különböző alrendszereinek szegmentálására és elszigetelésére. A zónát olyan logikai vagy fizikai eszközök csoportjaként határozzák meg, amelyek – olyan tényezők alapján, mint a kritikus fontosság és a következmények – közös biztonsági követelményeknek felelnek meg. Az OPSWAT„NetWall ” optikai diódáival megvalósított csatornák korlátozzák az adatáramlást a zónák között. Az OPSWATbiztonsági megoldásai által érvényesített hálózati szegmentálás segít korlátozni a potenciális fenyegetéseket azáltal, hogy elszigeteli az OT-eszközöket a hálózat többi részétől, és megakadályozza az egy adott zónába bejutott fenyegetések terjedését.
3. Secure OT Access
Az OT-környezethez való biztonságos hozzáférés biztosítása fontos a kritikus rendszerek támogatása és karbantartása szempontjából. Fontos azonban, hogy olyan képességekkel biztosítsuk, mint a valós idejű személyazonosság-ellenőrzés, az eszközök megfelelőségének ellenőrzése és a munkamenet-felügyelet - biztosítva, hogy csak megbízható felhasználók és végpontok csatlakozzanak a kritikus rendszerekhez. Az elmúlt 12 hónapban a kritikus infrastruktúrával foglalkozó szervezetek 27%-a számolt be arról, hogy egy vagy több biztonsági incidens történt az irányítási rendszereikkel kapcsolatban, beleértve a jogosulatlan hozzáférést, a biztonság megsértését, adatvesztést, működési zavarokat, vagy akár a termékek, folyamatok vagy tulajdon károsodását**. A weboldalon MetaDefender OT Access a szervezetek kezelhetik a harmadik felek, vállalkozók és távoli személyzet hozzáférését.
4. Az eszközök és a hálózati tevékenység láthatósága
Mivel a fenyegető szereplők egyre inkább az ipari rendszereket veszik célba, a szervezeteknek olyan megoldásokra van szükségük, amelyek nem csak igazodnak az irányelvekhez - hanem működőképessé is teszik azokat. A CISA enyhítési terve az eszközök láthatóságát, az ellenőrzött hozzáférést és a biztonságos frissítéseket hangsúlyozza. MetaDefender OT Security központosított láthatóságot tesz lehetővé a szegmentált hálózatokon keresztül, szigorú hozzáférés-szabályozást érvényesít.
5. Külső eszköz- és Media
A perifériás és cserélhető adathordozók továbbra is az egyik legjobban kihasznált támadási vektorok az OT-környezetekben -az ICS/OT biztonsági incidensek 27%-átátmeneti eszközök indítják**. Ez potenciális támadási vektor lehet OT-környezetekben. AMetaDefender Kiosk és a MetaDefender Drive átvizsgálja és fertőtleníti az USB és más külső eszközöket, mielőtt beengednék őket a hálózatba, eltávolítja a rosszindulatú szoftvereket és ellenőrzi a fájlok integritását - anélkül, hogy veszélyeztetné az üzemidőt.
Secure holnap biztosítása
A mai támadások az OT kiberbiztonság proaktív, mélyreható védelmet igénylő megközelítését követelik meg. Az OPSWATcélzott megoldásainak integrálásával a szervezetek drámaian csökkenthetik kockázati profiljukat, fokozhatják a biztonságot és biztosíthatják a működés folyamatosságát.
Fedezze fel, miért bíznak világszerte OPSWAT megoldásaiban, hogy megvédjék a kritikus fontosságú dolgokat. Beszéljen még ma egy szakértővel egy ingyenes bemutatóért.
Források:
*2025 IBM X-Force jelentés https://www.ibm.com/reports/threat-intelligence
**SANS 2025 ICS/OT kiberbiztonsági költségvetések: kiadási trendek, kihívások és a jövő ICS/OT kiberbiztonsági költségvetés: kiadási trendek, kihívások és a jövő – OPSWAT
