Több mint fájlok biztosítása
A kibertámadások ma már nem állnak meg a fájlnál. A támadók rejtett infrastruktúrát, kompromittált beszállítókat és gyorsan változó tartományokat használnak ki a hagyományos védekezés megkerülésére. Ennek leküzdéséhez a biztonságnak rétegekre van szüksége - nem csak eszköz-, hanem intelligenciarétegekre is.
Ma büszkén mutatjuk be azMetaDefender InSights Threat Intelligence szolgáltatást, egy új motort, amely MetaDefender Core amely átfogó fenyegetésmegelőzési stratégiák összekötő elemeként szolgál. A gondosan összeállított, valós idejű fenyegetési információk integrálásával az MetaDefender Core iparágvezető Deep CDR™ technológiájával és Adaptive Sandbox technológiákkal való integrálásával valóban többrétegű védelmet biztosítunk, amely még a végrehajtás előtt, rejtett állapotban és a keletkezésük helyén blokkolja a fenyegetéseket.
Hogyan alakítja át az InSights Threat Intelligence hozzáadása a védelmet?
MetaDefender Core új mércét állított fel a fájlbiztonság terén a Deep CDR™ technológiával (a rosszindulatú kód eltávolításával) és Adaptive Sandbox (viselkedéselemzés) segítségével máris szabványt teremtett a fájlbiztonság terén. Most az InSights Threat Intelligence egy kritikus jelentőségű harmadik réteget Threat Intelligence : a rosszindulatú IP-címek és domainnevek blokkolását.
Hogyan működik
Az InSights Threat Intelligence ezredmásodperceken belül átvizsgálja a dokumentumokat rejtett rosszindulatú domainek és IP-címek után. Az IoC-ket (veszélyeztetettségi mutatókat) kereszthivatkozásokkal hasonlítja össze egy globális adatfolyamhoz, amely több száz megbízható forrásból származó adatokat gyűjt össze, így biztosítva, hogy Ön a támadó taktikák előtt járjon. A fenyegetés észlelésekor a fájlok a belépési ponton blokkolódnak, így a támadások már a forrásnál megállíthatók.
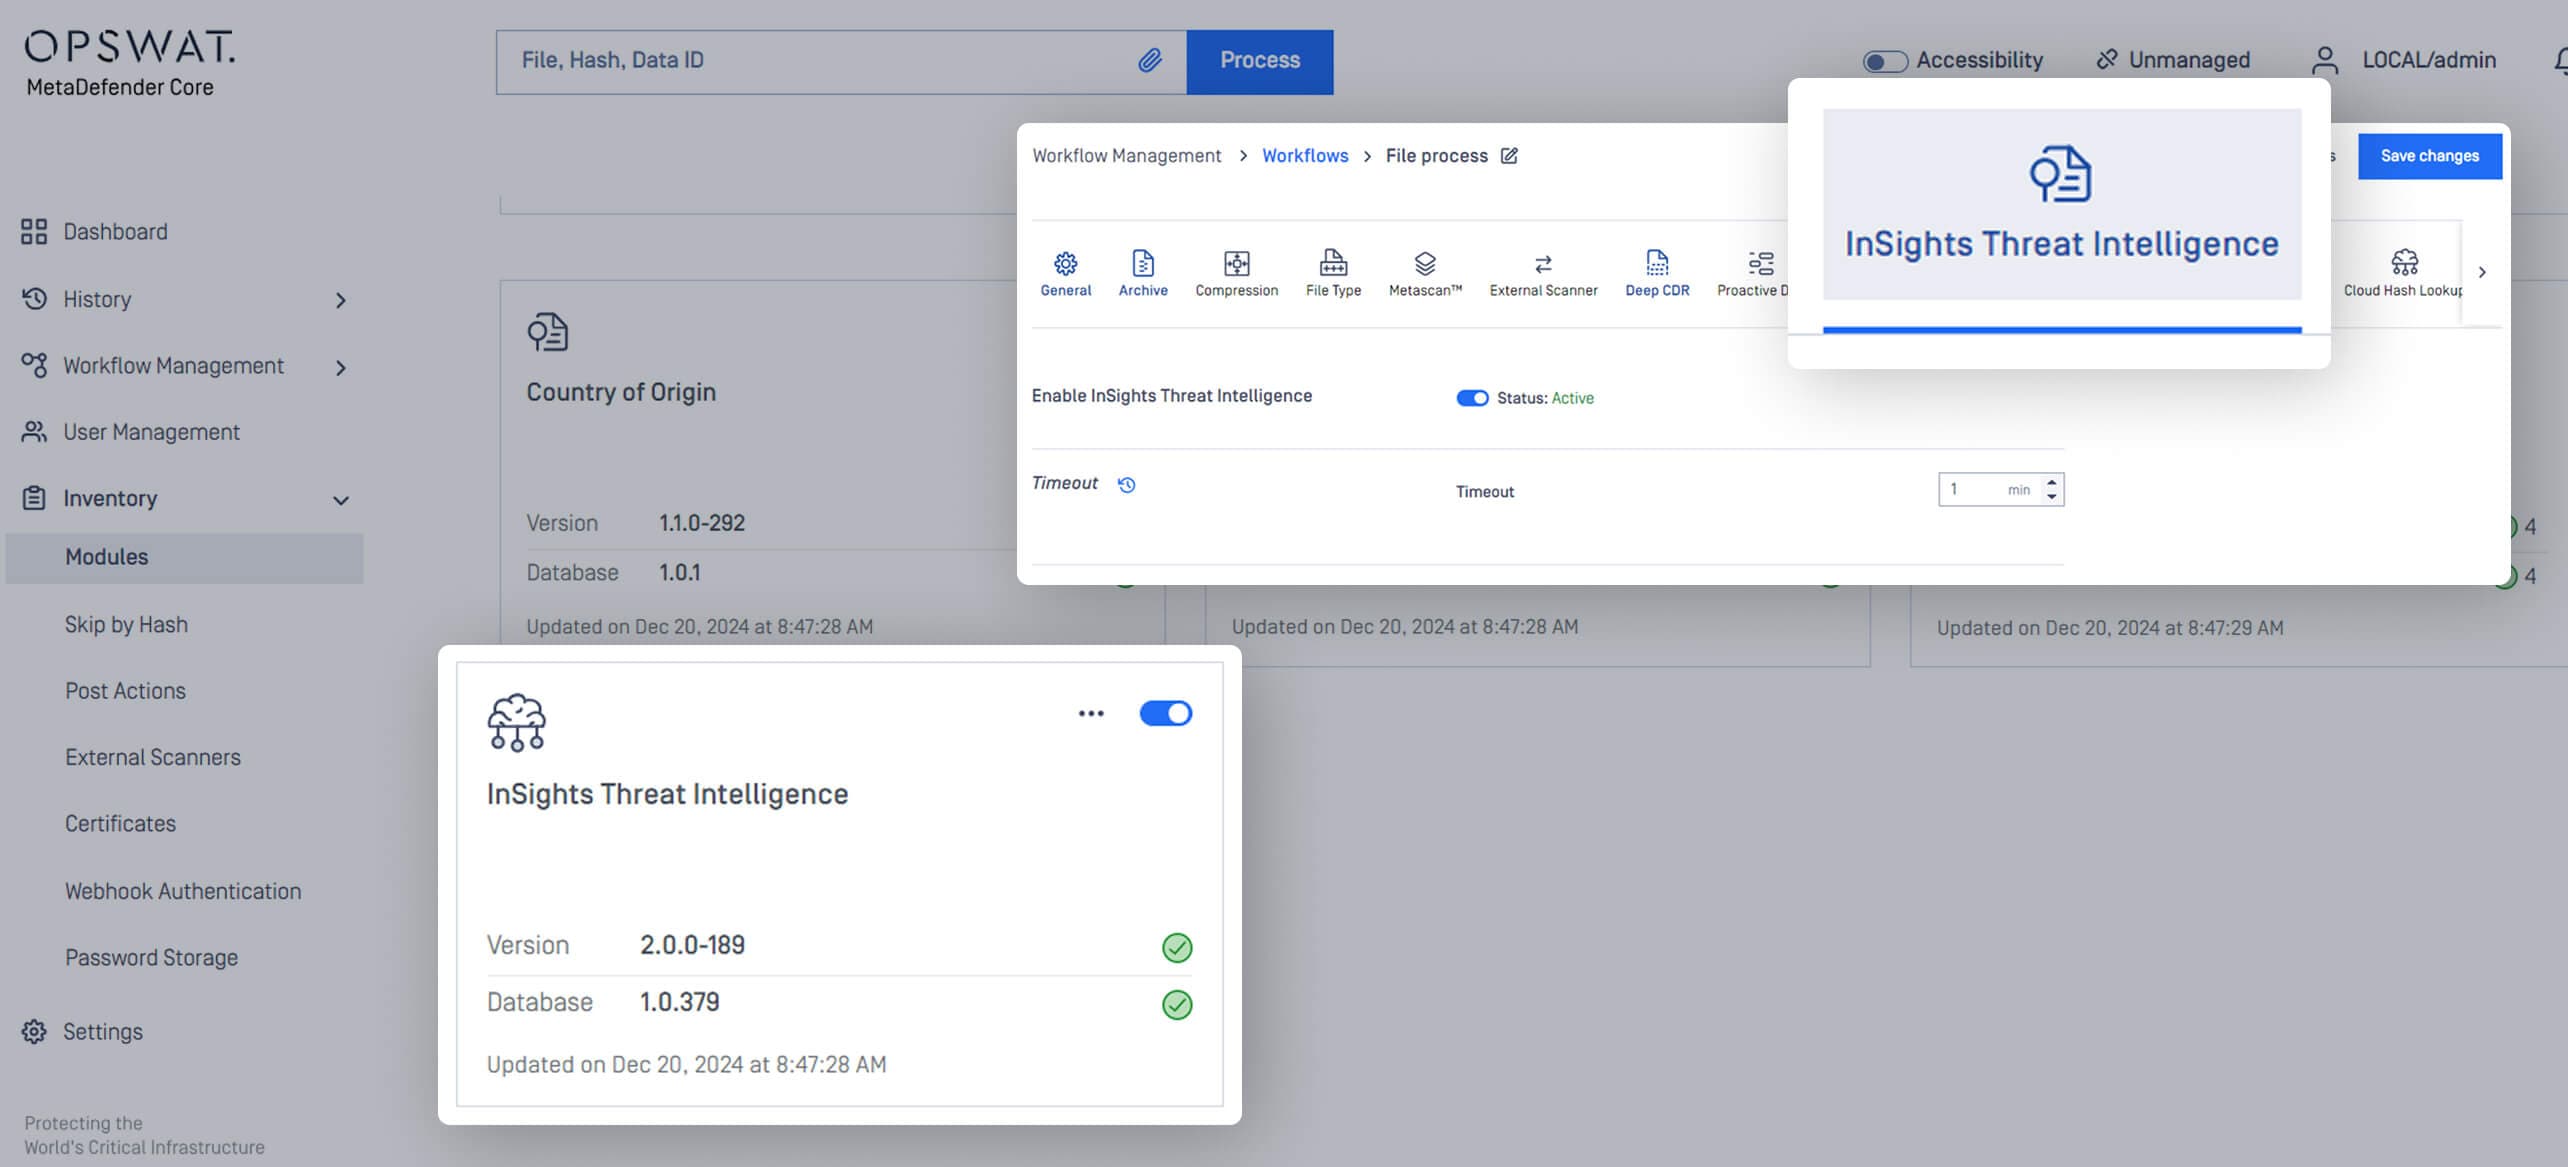
Az InSights Threat Intelligence Engine konfigurálása a MetaDefender Core
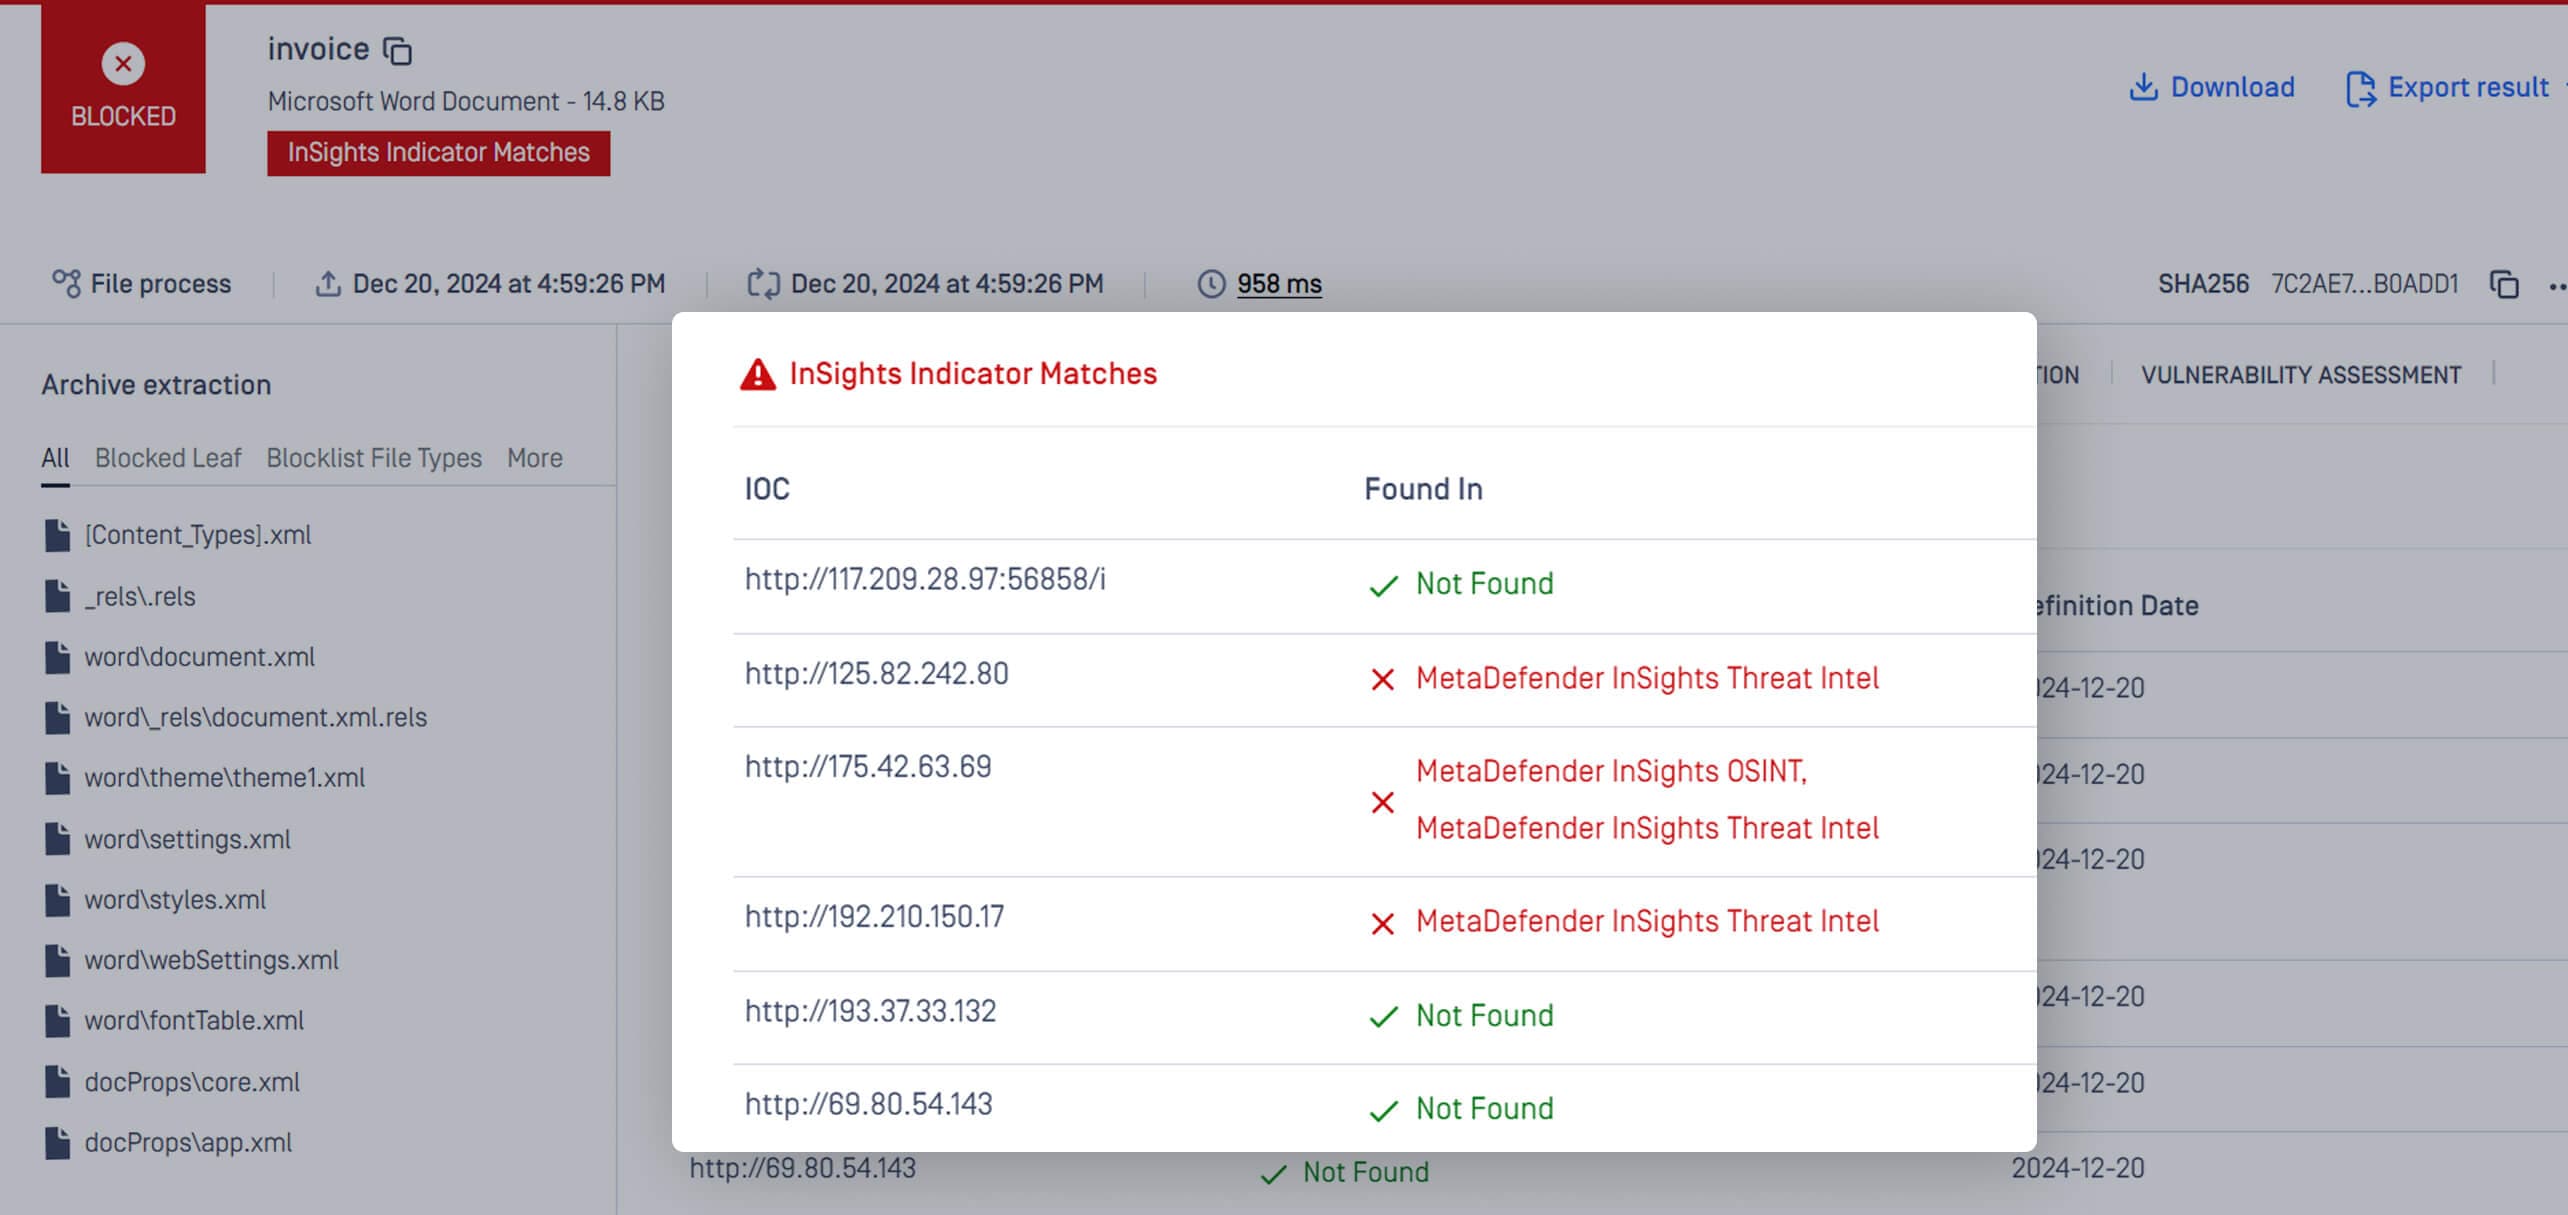
Fájl feldolgozása rosszindulatú IP-kkel/tartományokkal
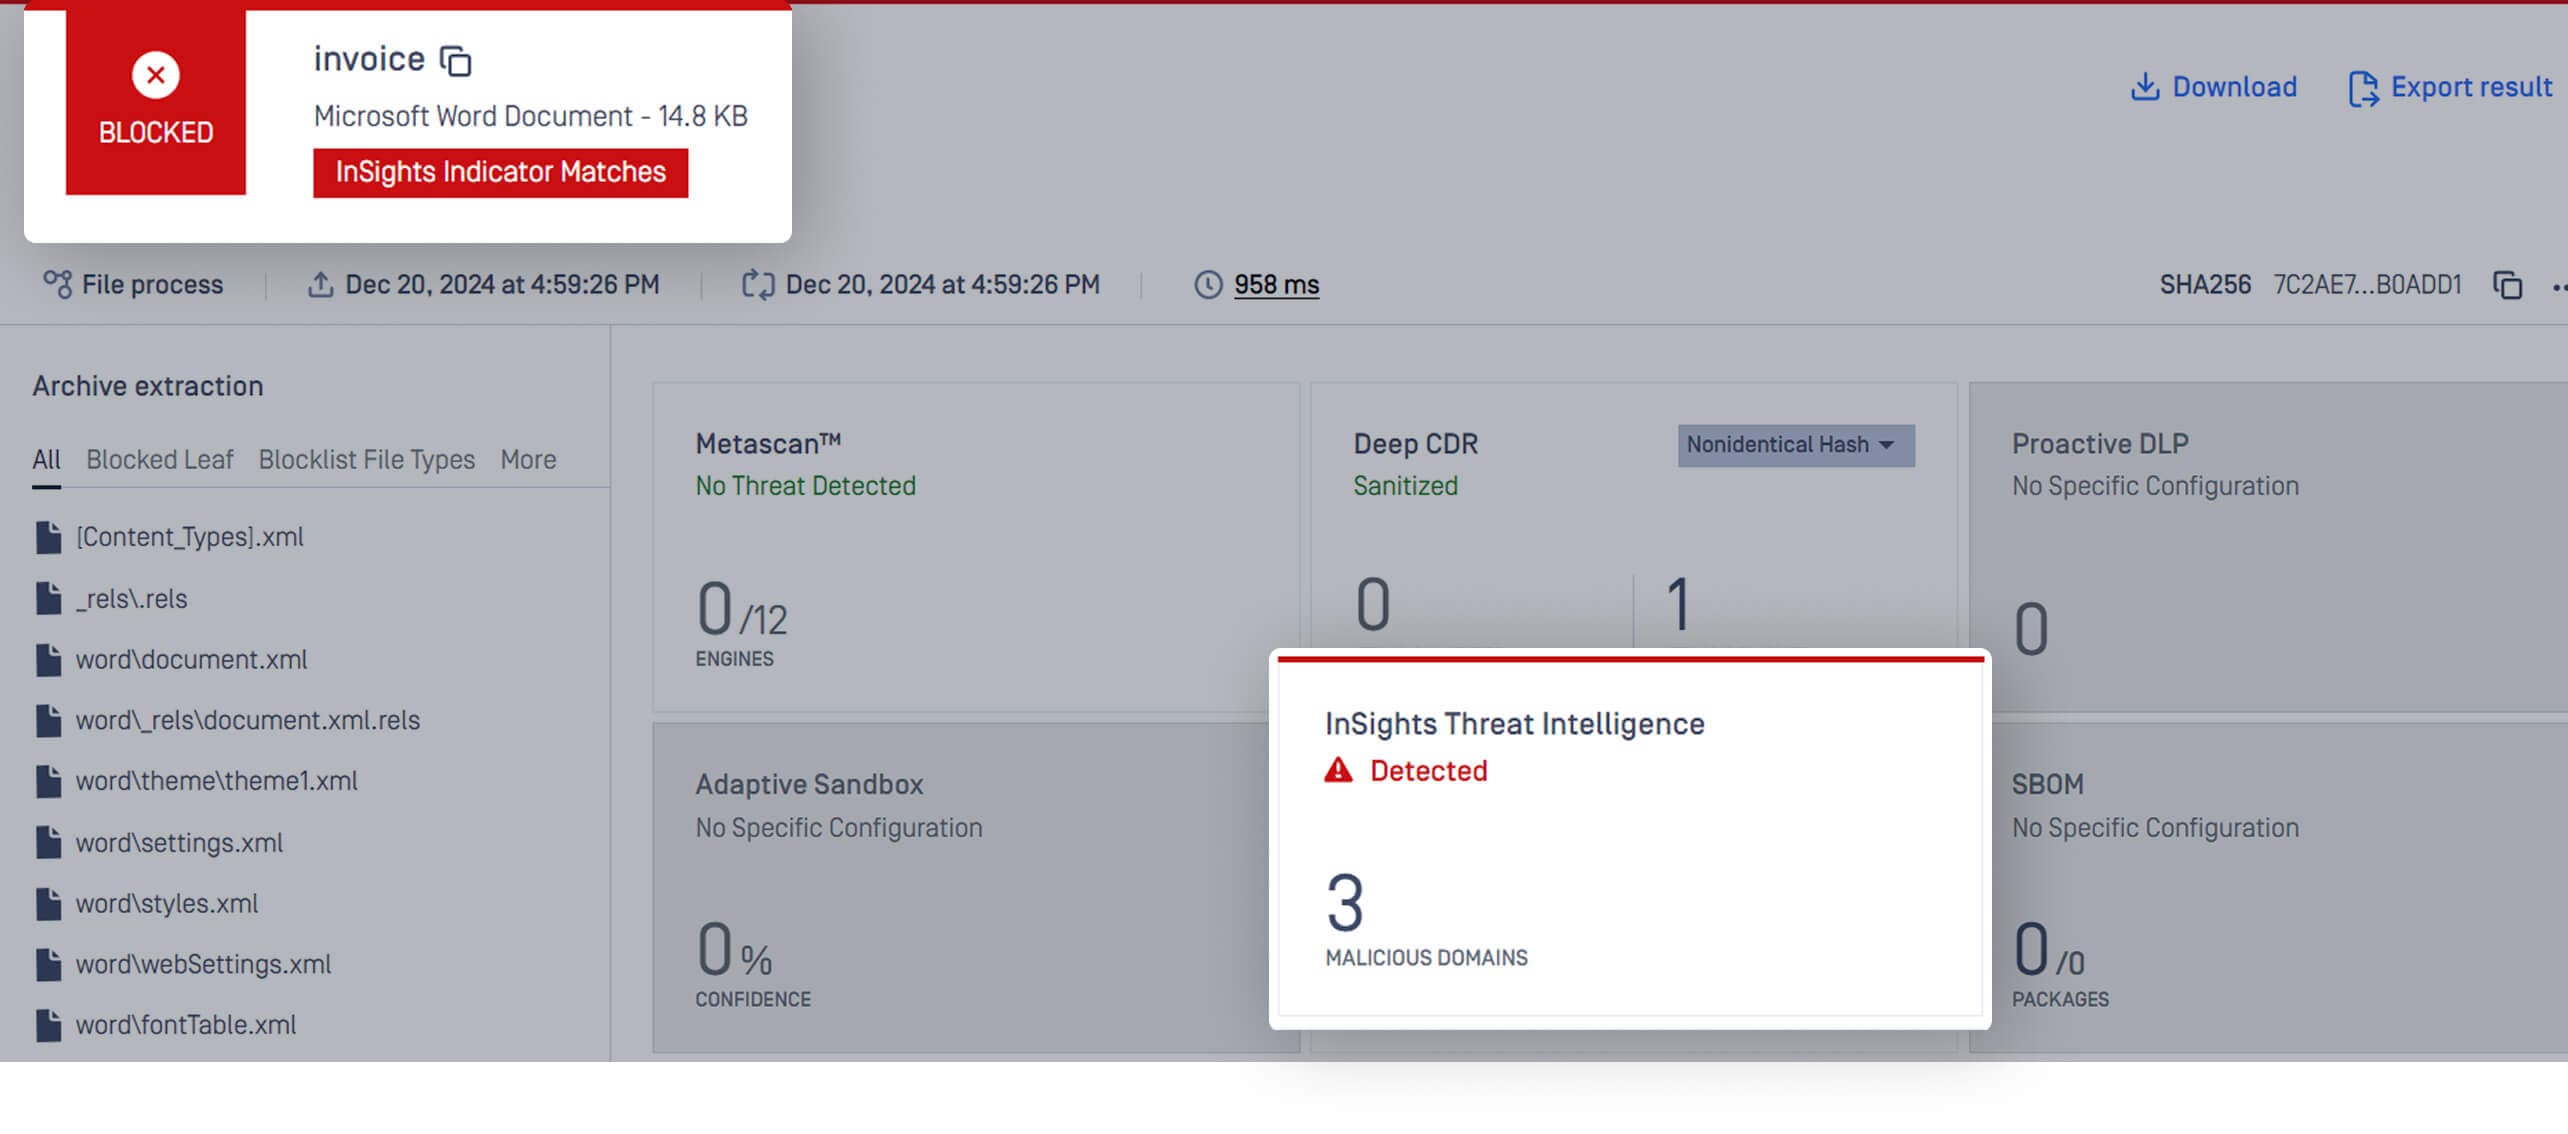
Az IOC-k listájának megadása a keresési eredményben
Fő jellemzők
Azonosítja a rosszindulatú tartományokat, IP-címeket és a dokumentumokba ágyazott hivatkozásokat, még a fájlok tisztítása után is.
Automatikusan karanténba helyezi a nagy kockázatú fájlokat, mielőtt azok elérnék a felhasználókat vagy a kritikus rendszereket.
Augment Deep CDR™ technológia és Adaptive Sandbox a fenyegetési kontextussal, hogy rangsorolhassa a kockázatokat és csökkentse a téves riasztásokat.
A feltörekvő ellenséges infrastruktúra nyomon követése dinamikusan frissített hírszerzési információkkal.
Biztonságos működés elszigetelt hálózatokban, manuális vagy ütemezett fenyegetés-frissítésekkel, védve az offline kritikus infrastruktúrát a fejlődő fenyegetésekkel szemben.
Miért emelkedik ki az InSights Threat Intelligence a többi közül?
Míg a hagyományos eszközök a kézbesítés utáni észlelésre összpontosítanak, az InSights Threat Intelligence lehetővé teszi a szervezetek számára, hogy:
A támadások mögött álló infrastruktúrára összpontosítva akadályozza meg zero-day és az adathalász kampányokat.
Automatizálja a manuális folyamatokat - például a fenyegetések felkutatását és az alacsony értékű vizsgálatokat -, hogy felszabadítsa a SOC-csapatokat.
Maradjon a változó domain/IP-ek és a feltörekvő exploit-készletek előtt az élő hírszerzési frissítésekkel.
A NIST, a CISA és az iparági megbízásokhoz való igazodás a harmadik féltől származó fájlok és a szállítói kommunikáció ellenőrzésével.
Érdekel még ma
Az InSights Threat Intelligence nem csak a rosszindulatú tartalmak semlegesítéséről szól, hanem az ellenfél játékszabályzatának szétszedéséről is. Akár összetett biztonsági műveleteket irányít, akár egy kisebb hálózatot véd, az InSights Threat Intelligence lehetővé teszi, hogy megalapozott döntéseket hozzon és gyorsan reagáljon.