A hagyományos tűzfalak a OT hálózati kiberbiztonsági stratégiáiban a leggyakrabban alkalmazott - és a legmegbízhatóbb - védelmi rétegek közé tartoznak. Az a meggyőződés azonban, hogy a tűzfal garantálja a biztonságot, tévhit. A tűzfalak, bár kapuőrként vannak kialakítva, nem védettek a sebezhetőségekkel szemben. Ebben a blogban hét olyan konkrét esetet tárgyalunk, amikor a tűzfal jelenléte - bár a biztonsági stratégia alappillérének tekintik - véletlenül a fenyegető szereplők számára a hálózathoz való jogosulatlan hozzáférés útvonalává vált.
Mi az a CVE?
A CVE (Common Vulnerability and Exposure, azaz közös sebezhetőség és expozíció) a szoftver, hardver vagy firmware biztonsági sebezhetőségének vagy gyengeségének szabványosított azonosítója. A CVE-ket a sebezhetőségek egyedi azonosítására és nyomon követésére használják, megkönnyítve a szervezetek, a biztonsági kutatók és a gyártók számára a biztonsági problémákra vonatkozó információk megosztását és a biztonsági problémák enyhítésére irányuló erőfeszítések összehangolását.
7 Figyelemre méltó CVE-k, amelyek hatással voltak a tűzfalakra
3580
Leírás: A Cisco Adaptive Security Appliance (ASA) Software és a Cisco Firepower Threat Defense (FTD) Software webes szolgáltatások felületén azonosított biztonsági rés.
Lehetséges kár: Ez a biztonsági rés lehetővé teheti egy hitelesítetlen, távoli támadó számára, hogy könyvtárátlépési támadásokat hajtson végre, ami révén hozzáférhet a célrendszeren található érzékeny fájlokhoz.
Link: CVE-2020-3580
1579
Leírás: A Palo Alto Networks PAN-OS 8.1.10-nél korábbi és 9.0.0-nál korábbi verzióiban hibát fedeztek fel.
Lehetséges kár: A távoli támadók kihasználhatják ezt a sebezhetőséget tetszőleges operációs rendszerparancsok végrehajtására, és ezzel potenciálisan teljes irányítást szerezhetnek az érintett rendszer felett.
Link: CVE-2019-1579
6721
Leírás: A SonicWall SonicOS rendszerében fedeztek fel egy biztonsági rést.
Lehetséges kár: Távoli támadók kihasználhatják ezt a biztonsági rést, hogy speciálisan kialakított, töredezett csomagok segítségével szolgáltatásmegtagadási (DoS) támadást hajtsanak végre, ami befolyásolja a rendszer rendelkezésre állását.
Link: CVE-2018-6721
5638
Leírás: Az Apache Struts 2 2.3.32-nél korábbi verzióiban, valamint a 2.5.x sorozat 2.5.10.1-nél korábbi verzióiban található biztonsági rés.
Lehetséges kár: Ez lehetővé tette a támadók számára, hogy egy speciálisan kialakított Content-Type érték segítségével távoli parancsok végrehajtására irányuló támadásokat hajtsanak végre, ami adatlopáshoz vagy a hálózat további kihasználásához vezethetett.
Link: CVE-2017-5638
0801
Leírás: Bizonyos Cisco ASA-termékeken futó Cisco ASA Software szolgáltatásban azonosított biztonsági rés.
Lehetséges kár: A távoli támadók kihasználhatják ezt a biztonsági rést tetszőleges kód futtatására vagy a rendszer újraindítására, ami a rendszer megfertőződéséhez vagy leállásához vezethet.
Link: CVE-2016-0801
CVE-2014-0160 (Heartbleed)
Leírás: Súlyos biztonsági rés az OpenSSL TLS Heartbeat kiterjesztésben.
Lehetséges károk: A Heartbleed hiba lehetővé tette a támadók számára, hogy kiolvassák az OpenSSL sebezhető verzióival védett rendszerek memóriáját, ami potenciálisan érzékeny adatok – például jelszavak, titkos kulcsok és egyéb információk – kiszivárgásához vezethetett.
Link: CVE-2014-0160
4681
Leírás: Az Oracle Java 7 Update 7 előtti verzióit érintő biztonsági rés.
Lehetséges kár: Lehetővé tette a támadók számára, hogy a Reflectionhez kapcsolódó vektorokon keresztül távoli módon tetszőleges kódot futtassanak API, ami potenciálisan a rendszer megfertőzéséhez vezethet.
Link: CVE-2012-4681
Kompromisszummentes OT Hálózati biztonság
A hagyományos tűzfalak továbbra is fontos szerepet játszanak a szervezetek OT biztonsági keretrendszerének kialakításában, és a bennük rejlő sebezhetőségek megértése és kezelése továbbra is kulcsfontosságú. Nyilvánvaló azonban, hogy bár a tűzfalak korántsem elavultak, a kizárólag a védelmükre való támaszkodás nem nyújt megfelelő védelmet az újonnan megjelenő fenyegetésekkel szemben. Egy valódi, mélységben védekező stratégia kiépítése, amelynek középpontjában a DMZ-ben található Unidirectional Security Gateway vagy adatdióda áll, biztosítja, hogy az adatok szigorúan egy irányban haladhassanak át. Ez a fizikai kényszerítés azt jelenti, hogy az adatok anélkül küldhetők ki, hogy cserébe rosszindulatú adatok vagy parancsok érkeznének be. Ebben az esetben, még ha létezne is egy szoftveres sebezhetőség, ezeknek a biztonsági átjáróknak a fizikai jellege egy védelmi peremet biztosít a fenyegetés ellen, elszigetelve a hálózatot a kitettségtől.
További információk: Adatdiódák kontra tűzfalak: a hálózati biztonság, az adatáramlás és a szabályozási előírások összehasonlítása
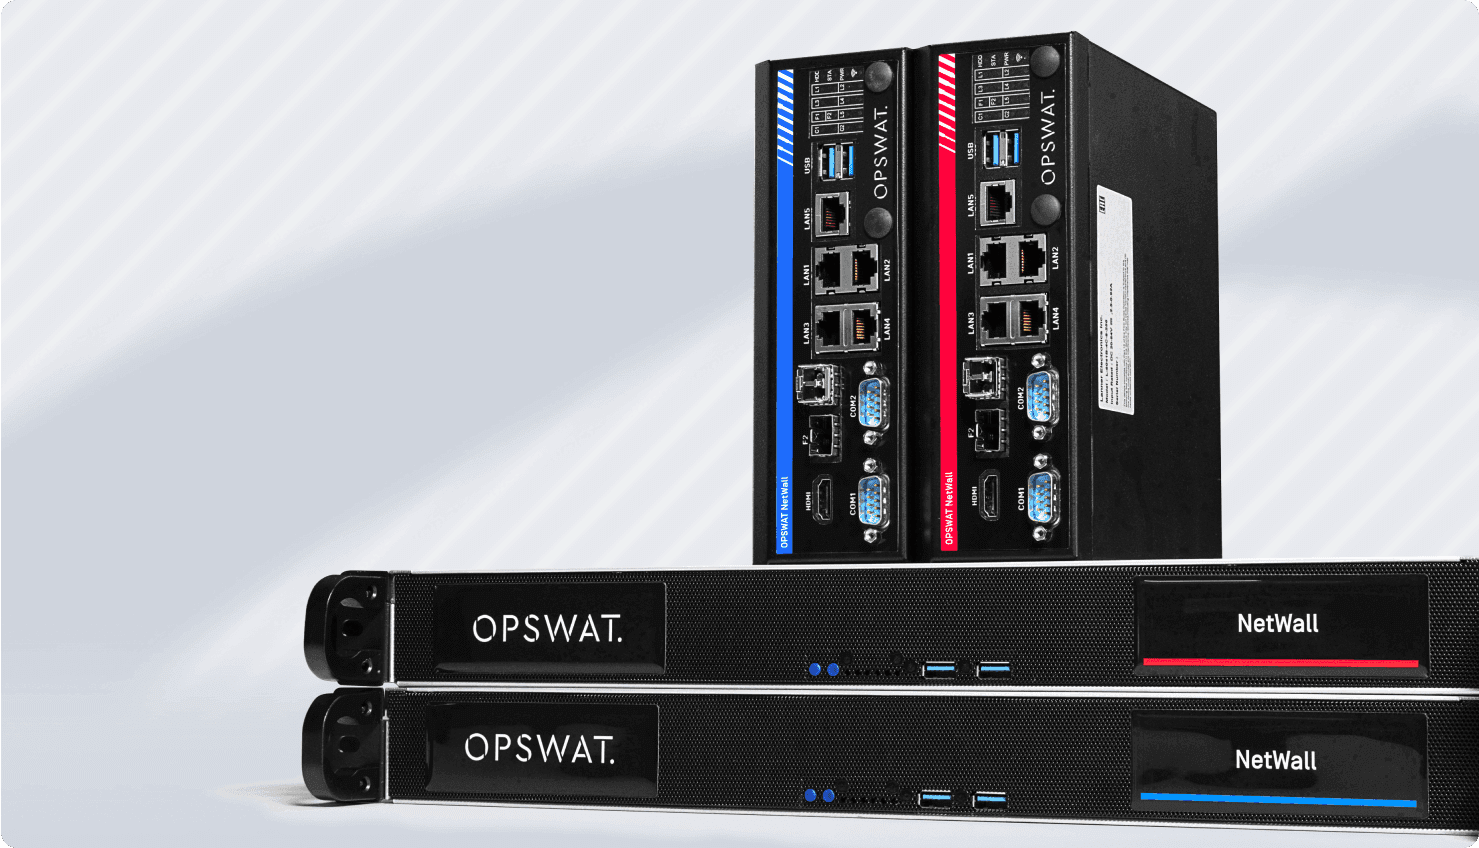
MetaDefender NetWall: Következő szintű biztonsági átjáró és Optical Diode
Az ilyen típusú sebezhetőségeket szem előtt tartva OPSWAT kifejlesztette a NetWall, a fejlett biztonsági átjárók és optikai diódák sorozatát, hogy megvédje a kritikus OT-környezeteket a változó fenyegetésekkel szemben. A különböző konfigurációkban és formafaktorokban elérhető NetWall úgy tervezték, hogy könnyen használható, skálázható és biztonságos megoldásként egyszerűsítse a hálózati biztonság összetettségét.
Fedezze fel, hogy miért bíznak meg világszerte a NetWall weboldalban a világ legkritikusabb környezetének védelmében.