Minden eszközt biztosítson a kritikus hálózatokra való belépés előtt és után
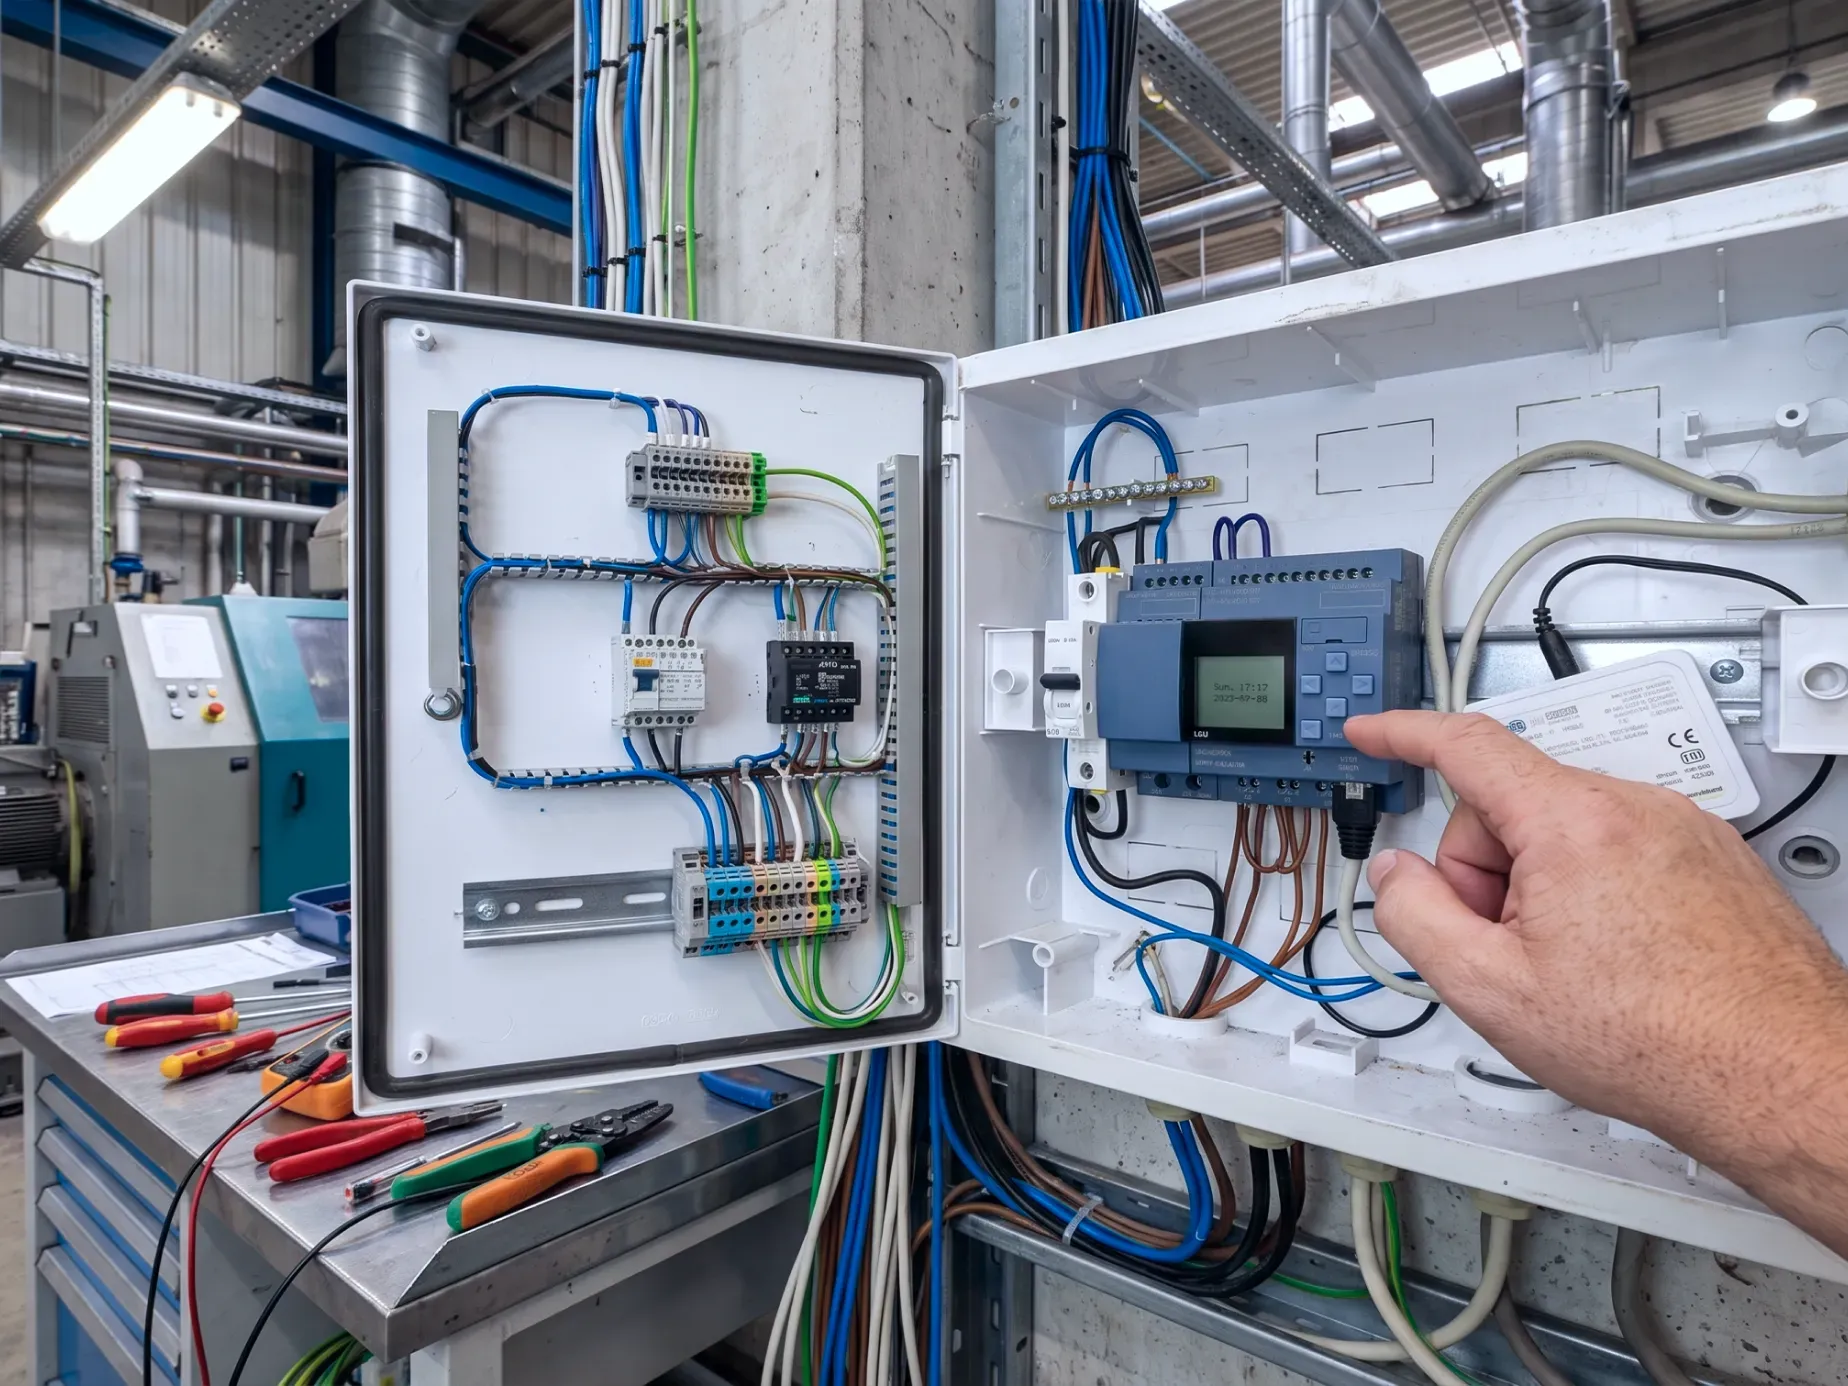
A gyártói laptopok és egyéb ideiglenes eszközök rendszeresen csatlakoznak az OT (operatív technológia) rendszerekhez karbantartás, támogatás és frissítések céljából. A „2026-os SANS-felmérés: Az OT és az ICS biztonságát fenyegető mesterséges intelligencia” című tanulmány szerint az OT-/vezérlőrendszer-incidenseket tapasztalt válaszadók 31%-a az ideiglenes kibereszközöket – beleértve a gyártói laptopokat is – jelölte meg kezdeti támadási vektorként.
Ez az útmutató gyakorlati, a valós körülményekhez igazodó munkafolyamatok segítségével támogatja a biztonsági vezetőket és az OT-üzemeltetőket az eszközvizsgálat, a szabályzatok érvényesítése, az élő rendszerek vizsgálata, a biztonságos fájlátvitel és a firmware-frissítések terén felmerülő gyakori kockázatok kezelésében.
Az eszközök ellenőrzése, mielőtt azok kritikus környezetbe kerülnének
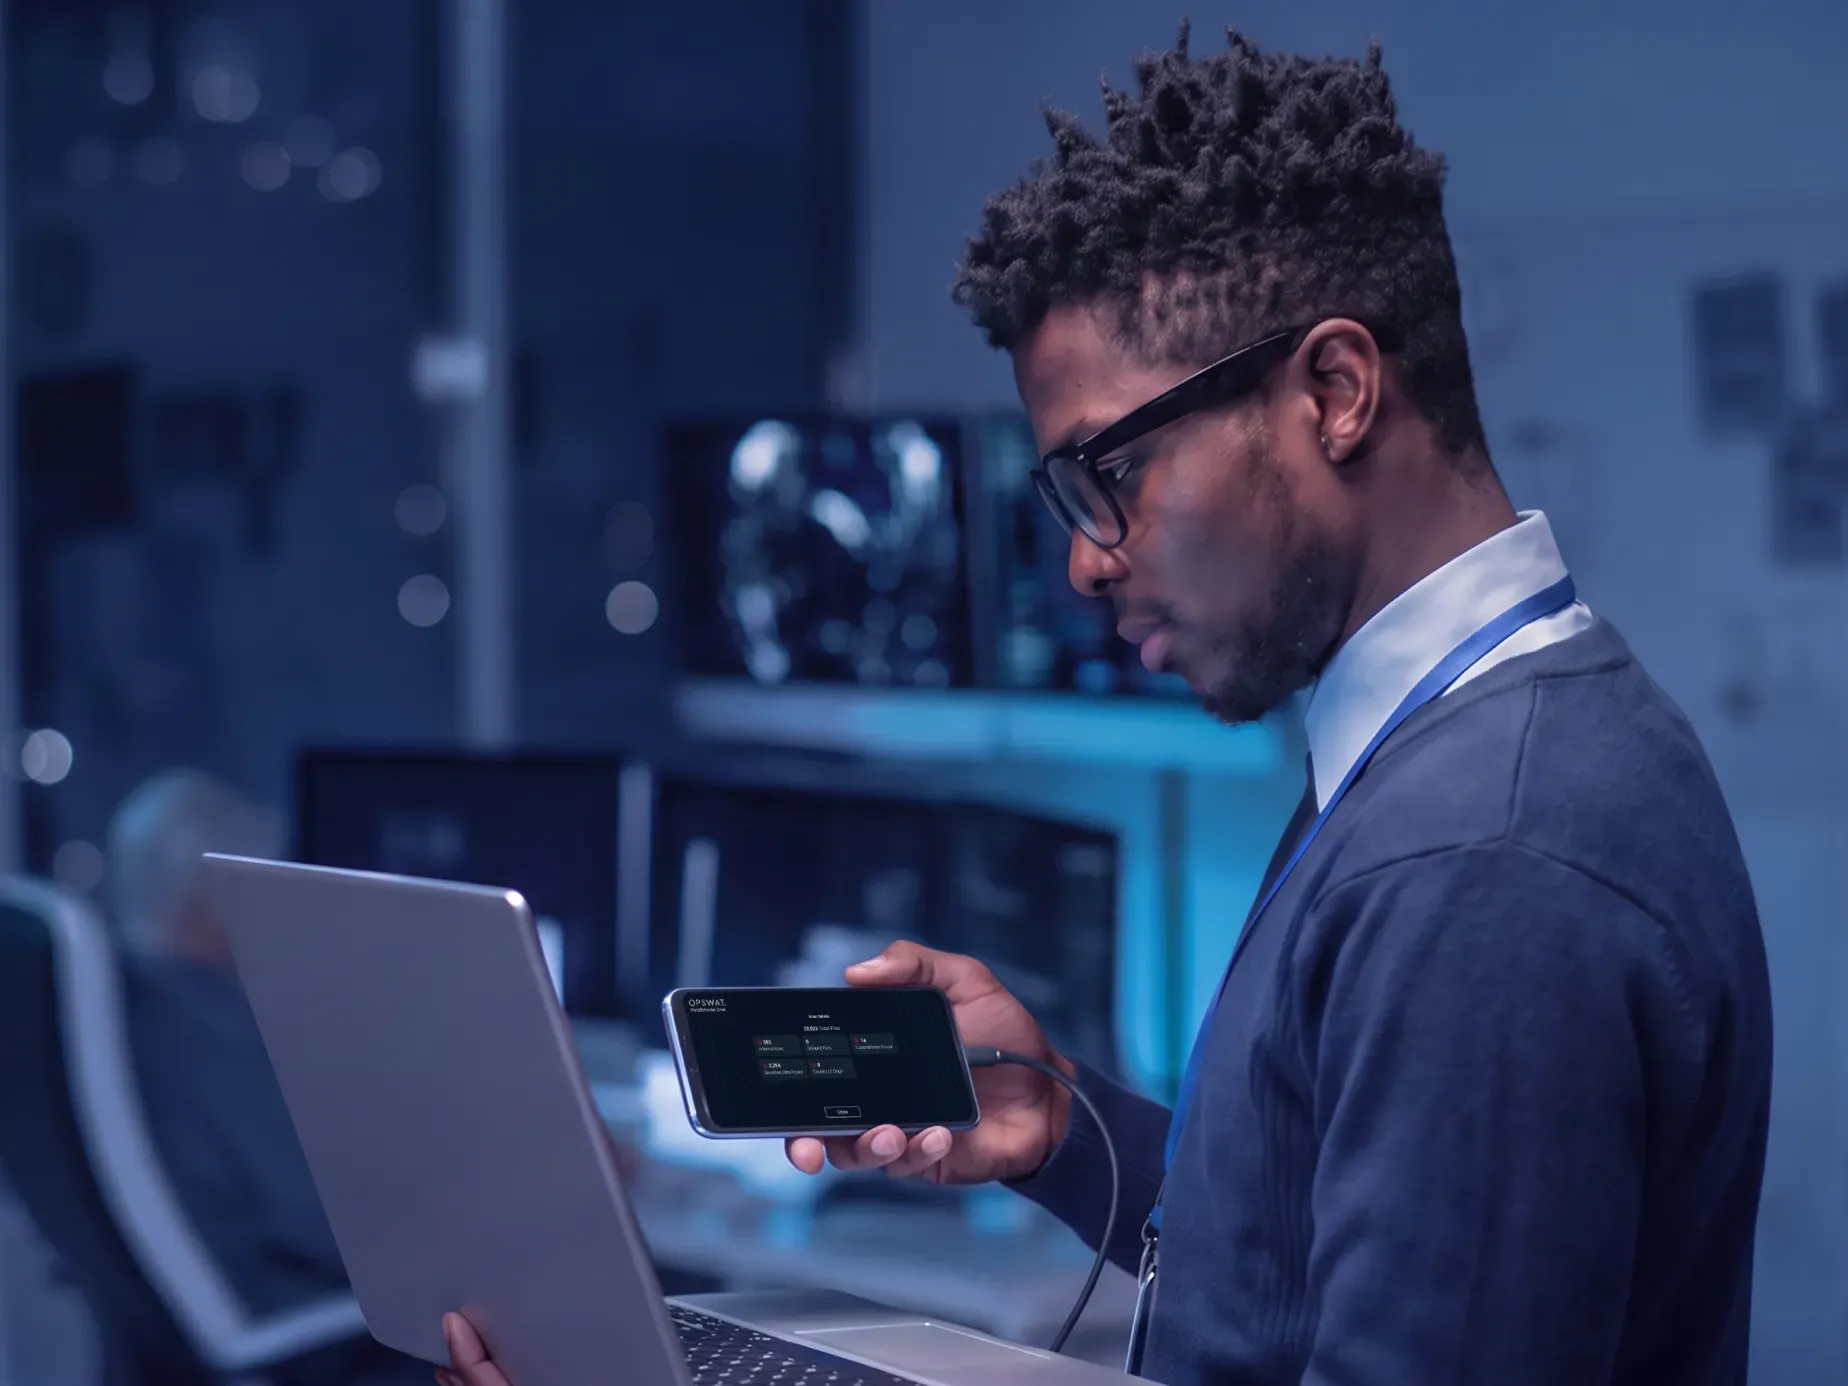
Vizsgálja át a beszállítók és alvállalkozók eszközeit, mielőtt azok csatlakoznának a kritikus rendszerekhez. Ismerje meg, hogyan segítik a rendszerindítás előtti vizsgálat, a központosított jelentéskészítés, valamint a SOC és az OT összehangolt munkafolyamatai a megalapozottabb hozzáférési döntések meghozatalát.
Kritikus rendszerek vizsgálata leállás nélkül
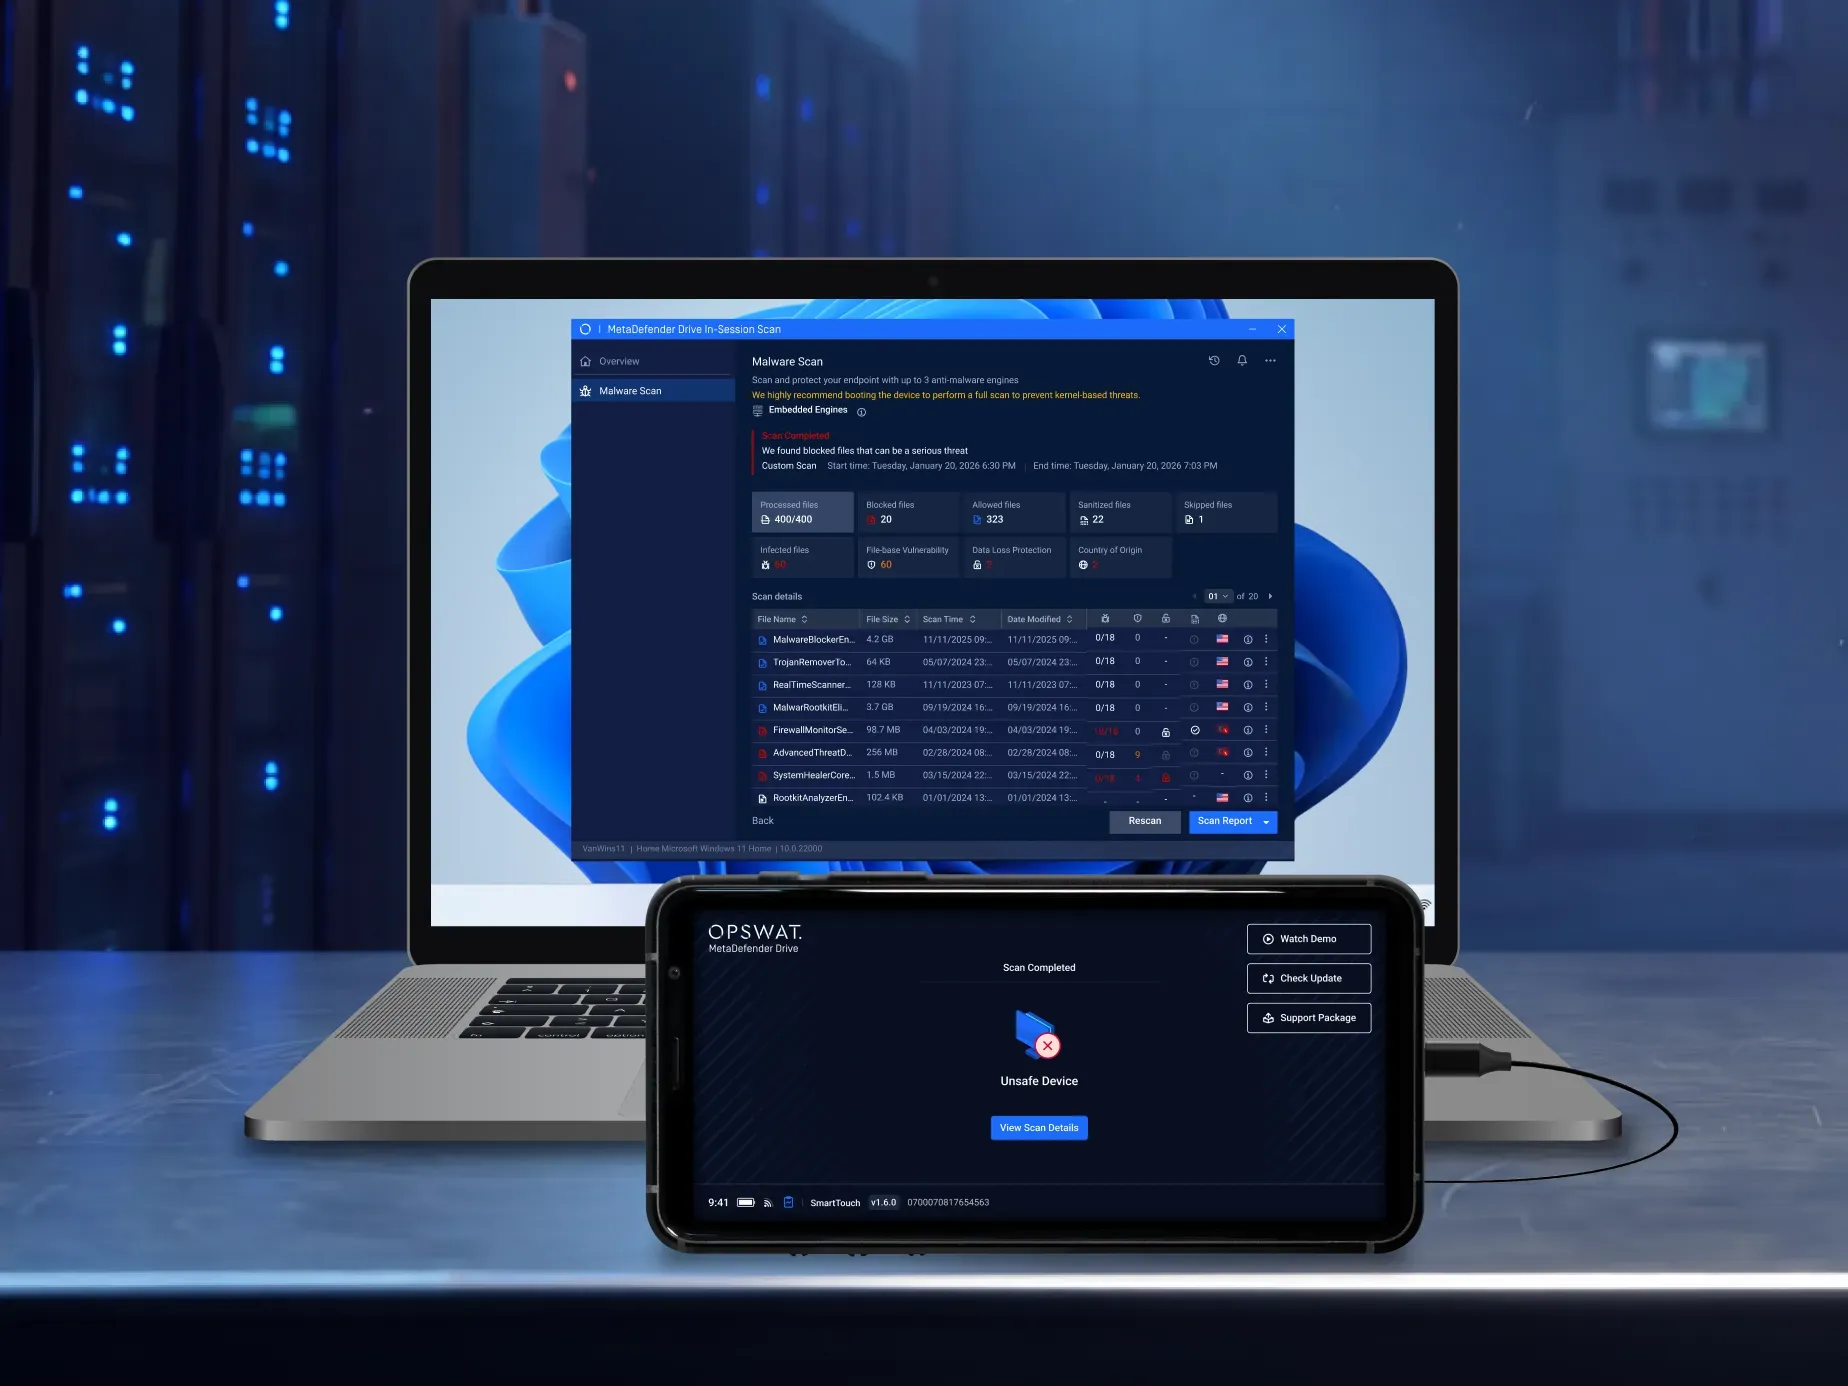
Egyes kritikus rendszereket nem lehet újraindítani vagy lekapcsolni, mivel azok a folyamatban lévő műveleteket támogatják. A „In-Session” szkennelés lehetővé teszi az operátorok számára, hogy a futó rendszert a gazdagépre szoftver telepítése nélkül vizsgálják át, így segítve az üzemidő fenntartását, miközben azonosítják a potenciális fenyegetéseket.
A biztonsági munkafolyamatok egységes érvényesítése az összes telephelyen
Ismerje meg, hogyan alkalmazhatnak a szervezetek egységes vizsgálati irányelveket több telephelyen is, hogyan szabályozhatják a kivételeket központosított jóváhagyási rendszer segítségével, és hogyan biztosíthatnak biztonságos munkafolyamatokat a fájlátvitel, valamint a PLC- és HMI-firmware-frissítések során.
 "MetaDefender Drive kulcsszerepet játszik az új készülékek környezetünkbe való beillesztésében, biztosítékot adva számunkra, hogy bevezetésük biztonságos."
 Adam WhitmoreRendszerinfrastruktúra mérnöki vezető, Genesis Energy
 "AOPSWAT , a MetaDefender és aDrive segít nekünk ezt ellenőrizni, biztosítva, hogy minden, ami a rendszerünkbe kerül, tiszta legyen. Lehetőségünk van teljes vizsgálatot futtatni egy külső fél laptopján, mielőtt az a telephelyünkre kerülne, és bármelyik infrastruktúránk közelébe jutna."
 Alan TaylorCSIA, Dounreay-i nukleáris helyreállítási szolgáltatások
Készen áll arra, hogy megerősítse a kritikus OT-környezete biztonságát?
Ismerje meg az öt gyakorlati munkafolyamatot, amelyek segítségével a biztonsági vezetők és az OT-operátorok ellenőrizhetik az eszközöket, egységes szabályzatokat érvényesíthetnek, biztonságossá tehetik a fájlok terjesztését, valamint támogatást nyújthatnak a firmware-frissítésekhez a kritikus környezetekben.