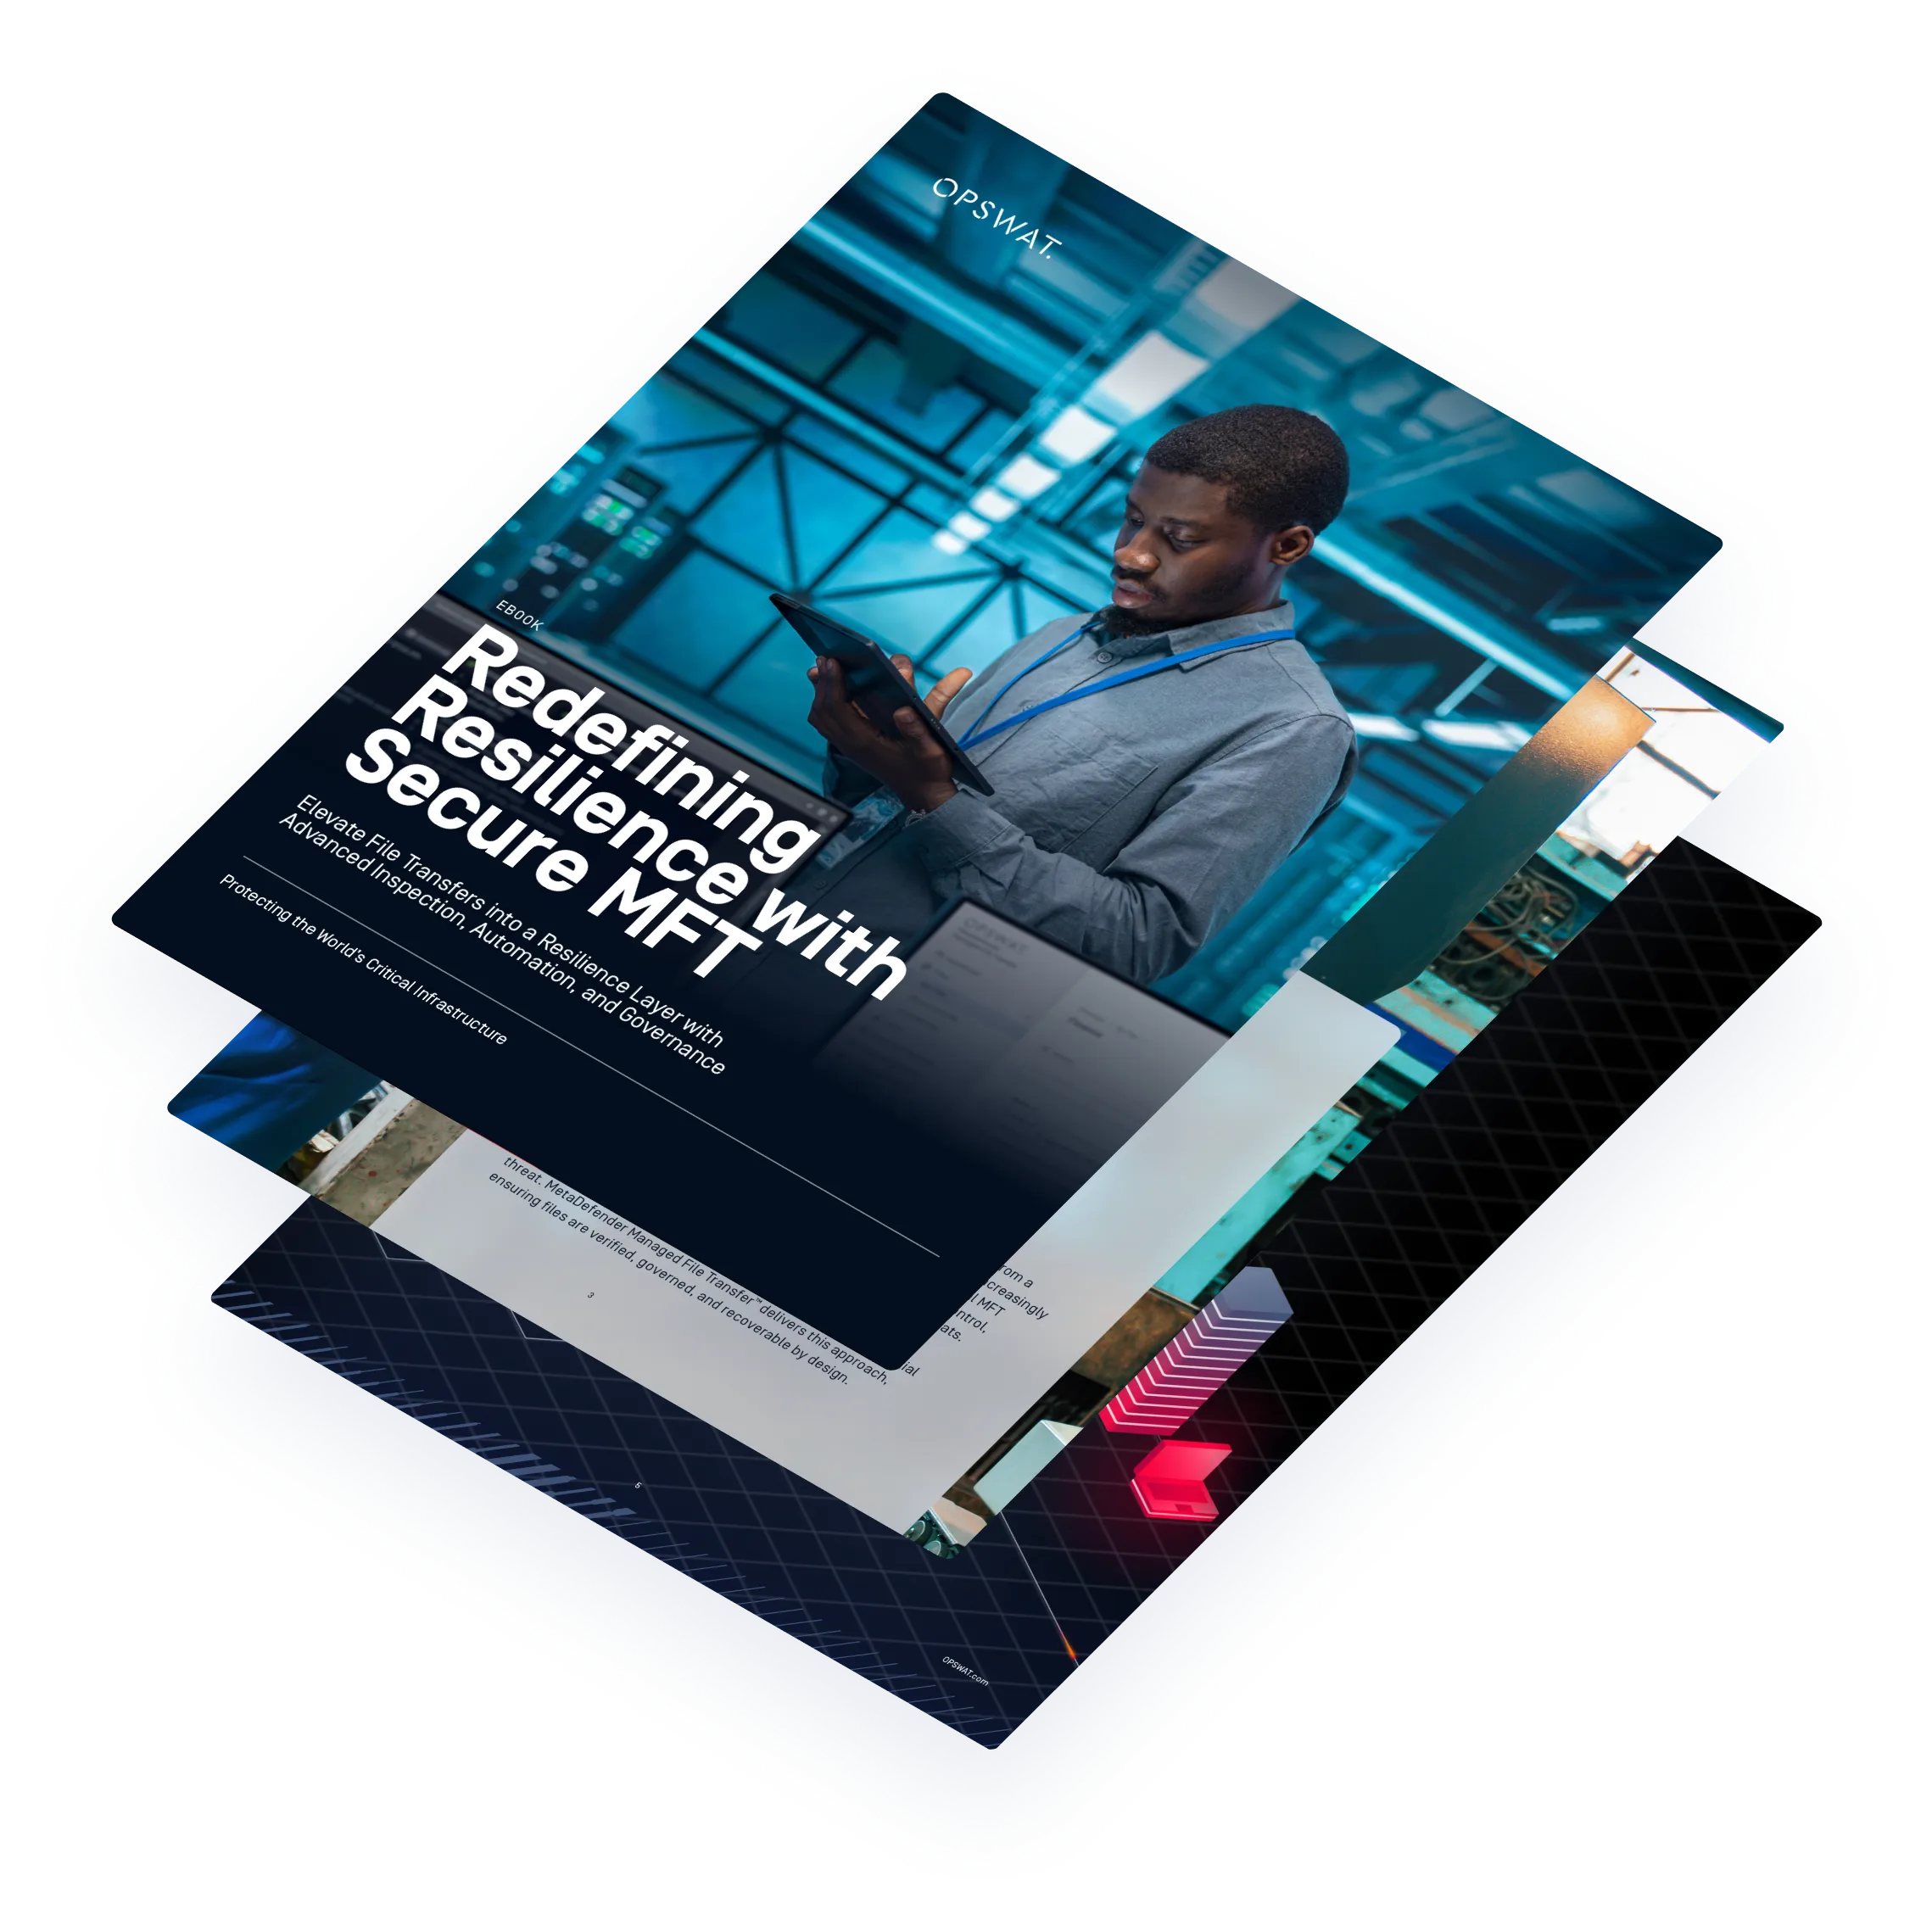
A rugalmasság újradefiniálása a Secure MFT
A fájlmozgás az IT és az OT területén növekszik. A régebbi eszközök és a nem felügyelt átvitel támadási útvonalakat hoz létre, és az át nem vizsgált átmeneti eszközök kritikus műveleteket tesznek ki a fájlokból származó fenyegetéseknek. Ez az e-könyv bemutatja, hogyan lehet a műveleteket többrétegű védelemmel biztosítani: ellenőrzés, automatizálás és irányítás.
Az IT-OT környezetek sebezhetőek
A hálózatok, végpontok és átmeneti eszközök napjaink kritikus támadási vektorai.
58%
33%
27%
* Forrás: SANS-felmérés, „2025-ös ICS/OT kiberbiztonsági költségvetés: kiadási trendek, kihívások és a jövő”
Itt az ideje újraértelmezni a rugalmasságot
Többszintű biztonság: A rejtett kártékony kódok semlegesítése a Deep CDR™ technológiával, párhuzamos multiscanning, adaptív sandboxing és fájlalapú sebezhetőségi ellenőrzésekkel.
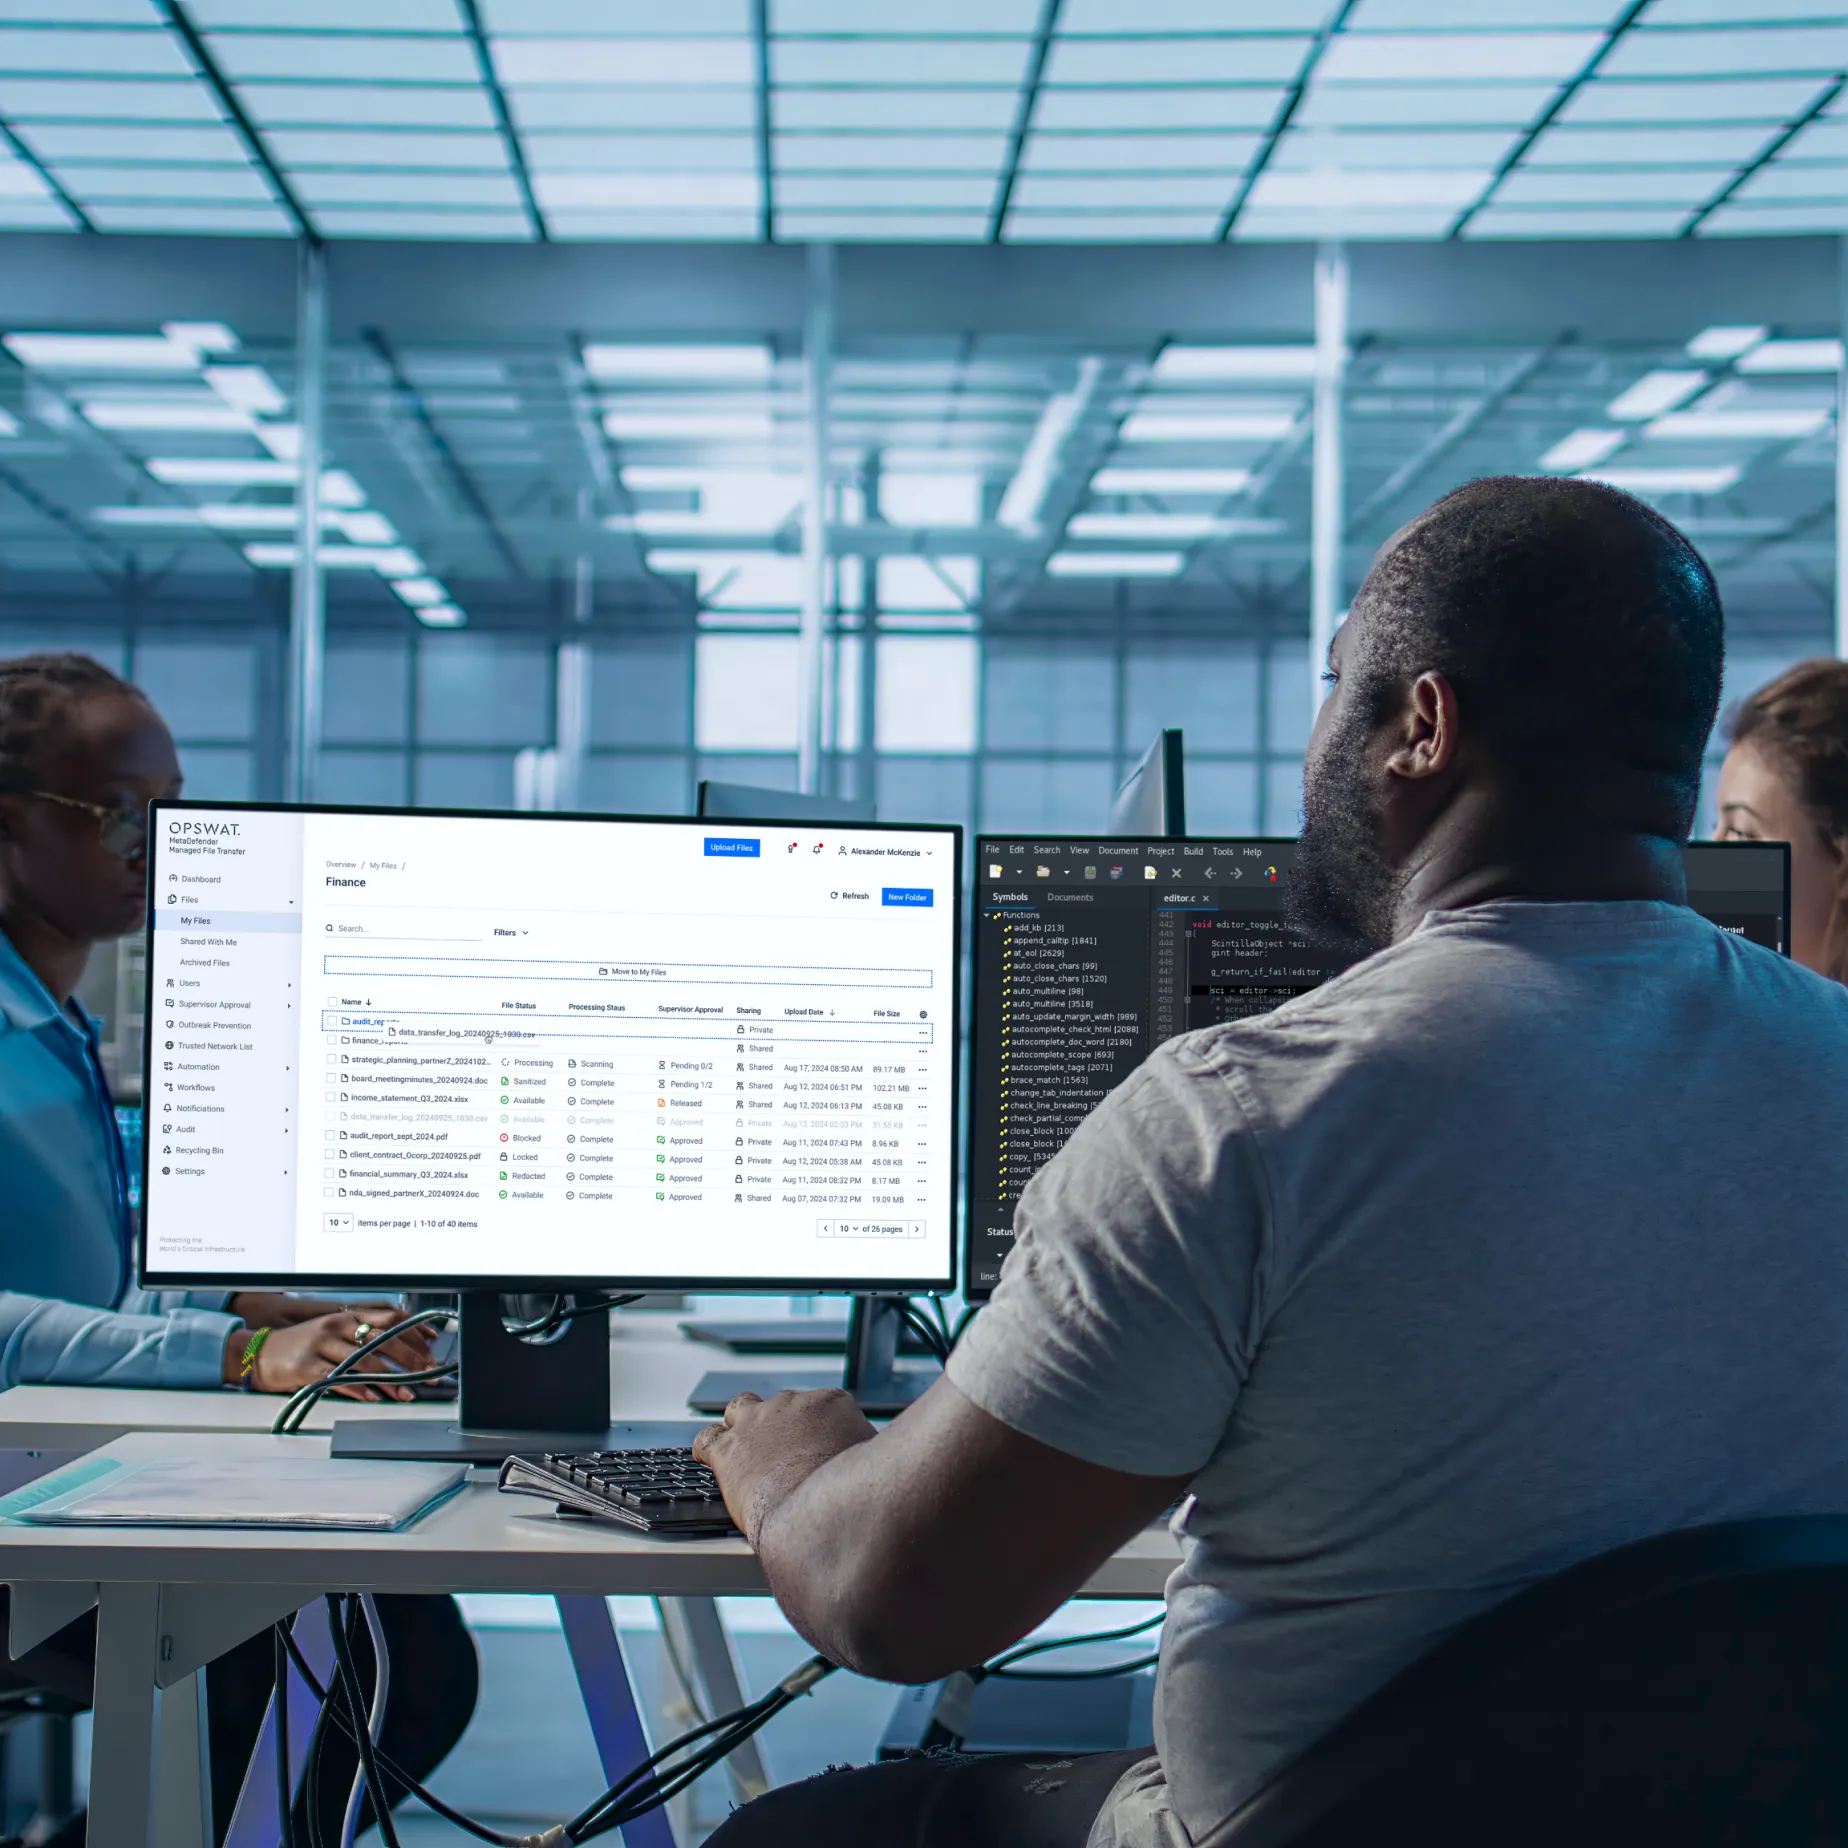
Szakpolitikák végrehajtása és irányítás: Kiküszöbölheti a vakfoltokat logikai alapú útválasztással, felügyeleti jóváhagyásokkal, RBAC, MFA és automatizált munkafolyamatokkal.
Láthatóság, ellenőrzés és megfelelés: Központi műszerfalakkal, megváltoztathatatlan ellenőrzési naplókkal és valós idejű felügyelettel egységes áttekintést kaphat minden fájlmozgásról, hogy megfeleljen a NIST, a NIS2, a HIPAA és a PCI DSS szabványoknak.
A rugalmasság újradefiniálása
Szerezze be a tervezetet, amellyel a fájlátvitelt biztonságos, házirend által ellenőrzött munkafolyamatokká alakíthatja át az IT és OT területén.